- تقوم شبكة VPN بتشفير حركة البيانات فقط بين جهازك وخوادمها وتخفي عنوان IP الخاص بك، لكنها لا تحل محل تشفير HTTPS بين متصفحك والويب.
- إذا لم تستخدم الصفحة بروتوكول HTTPS، فإن مسار خادم VPN ↔ الويب يظل HTTP عاديًا ويمكن اعتراض بياناتك أو تعديلها.
- تعمل خدمة VPN على تحسين خصوصيتك من مزود خدمة الإنترنت والشبكات العامة، لكنها لا تمنع مخاطر المواقع الإلكترونية غير الآمنة أو الضارة أو تصلح عيوبها.
- الخيار الأكثر أمانًا هو الجمع بين VPN و HTTPS وتجنب إرسال المعلومات الحساسة على المواقع التي يصنفها المتصفح على أنها غير آمنة.
عندما ينصحك أحدهم باستخدام شبكة افتراضية خاصة (VPN) لتكون في أمان تام، فإن الواقع أكثر تعقيدًا. فالشبكة الافتراضية الخاصة ليست حلاً سحريًا لجميع مشاكل الأمان ، خاصةً عند زيارة مواقع لا تستخدم بروتوكول HTTPS أو مواقع بها إعدادات خاطئة. إن فهم حدود هذه الحماية أمر أساسي لتجنب الشعور الزائف بالأمان أثناء التصفح.
تخيل هذا الموقف الشائع: تزور موقعًا إلكترونيًا تستخدمه منذ سنوات، وفجأةً يُحذرك متصفحك من أنه لم يعد يحتوي على رمز القفل الأمني ولا يستخدم بروتوكول HTTPS . يُخبرك أحدهم أنه إذا اتصلت عبر شبكة افتراضية خاصة (VPN)، "فلن يحدث شيء" لأن معلوماتك تنتقل بأمان. بينما يُخبرك آخرون أن الشبكة الافتراضية الخاصة تحمي بياناتك فقط حتى وصولها إلى خوادمها، وليس من الموقع الإلكتروني إلى الشبكة الافتراضية الخاصة. من على صواب، وماذا يحدث لبياناتك تحديدًا خلال هذه الرحلة؟
ما هي شبكة VPN بالضبط، وما هو الجزء من الاتصال الذي تحميه؟

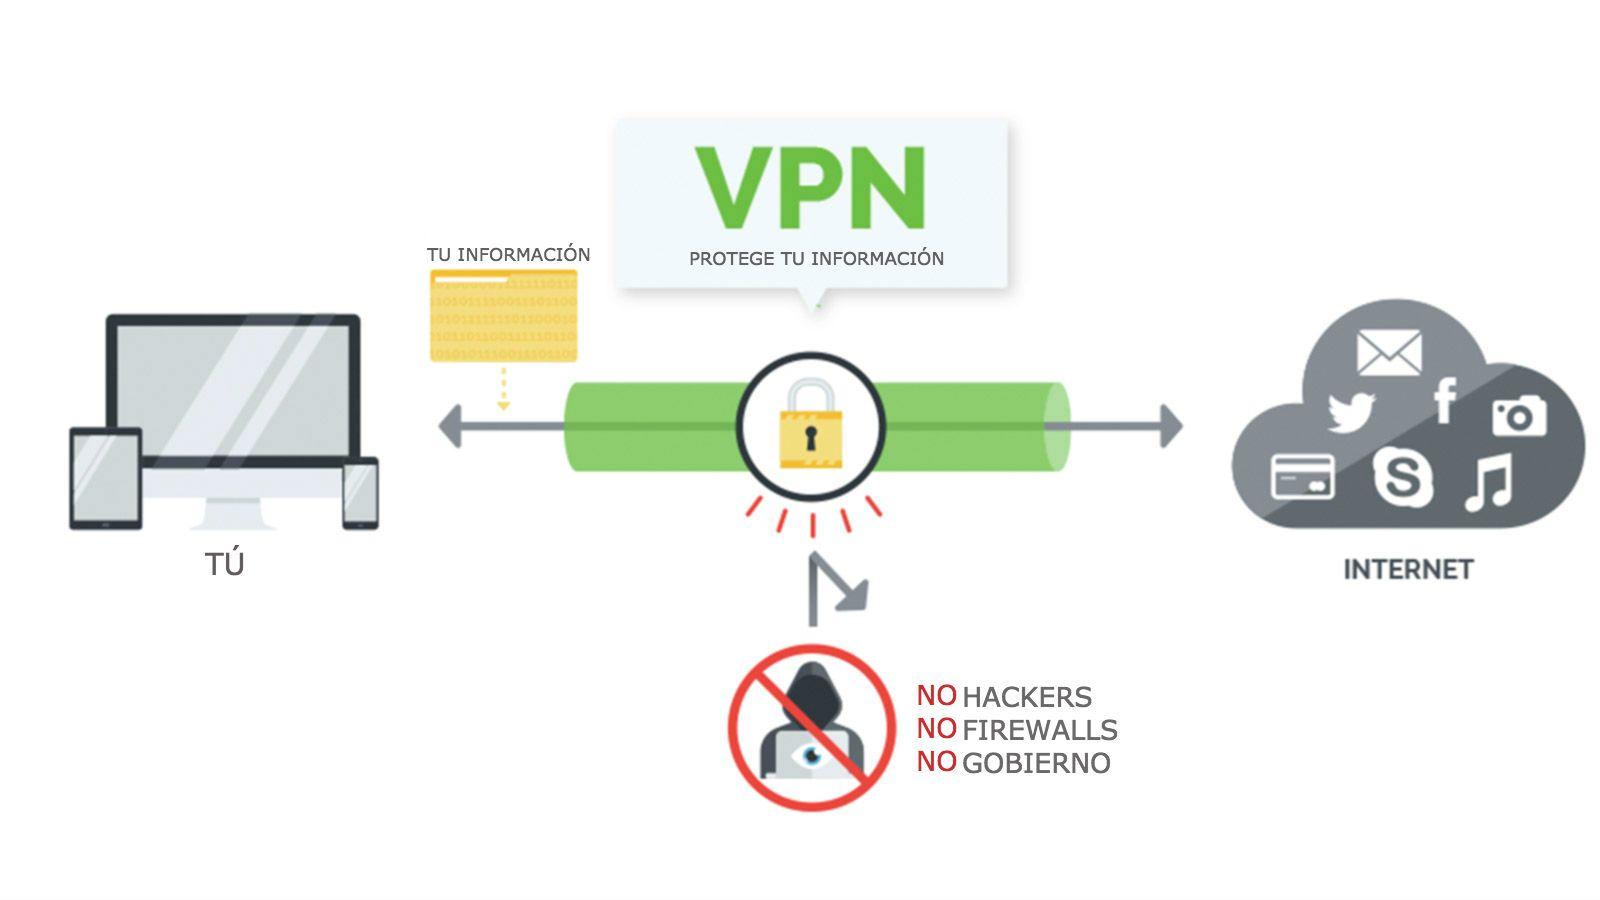
قبل الخوض في تعقيدات بروتوكول HTTPS والمواقع الإلكترونية غير الآمنة، يجدر بنا توضيح وظيفة الشبكة الافتراضية الخاصة (VPN) من الناحية التقنية. تُنشئ الشبكة الافتراضية الخاصة نفقًا مشفرًا بين جهازك وخوادمها . كل ما يخرج من هاتفك أو حاسوبك أو جهازك اللوحي ويتجه إلى الإنترنت يمر أولًا عبر هذا النفق.
هذا يعني أنه من نقطة وصولك إلى الإنترنت (شبكة الواي فاي المنزلية، أو شبكة عملك، أو شبكة واي فاي عامة في مقهى) إلى خادم VPN، يتم تشفير البيانات . أي شخص في المنتصف (مزود خدمة الإنترنت، أو مسؤول الشبكة، أو مهاجم على شبكة واي فاي مفتوحة) لن يرى سوى البيانات المشفرة، وليس محتوى ما ترسله أو تستقبله.
لكن بمجرد أن تغادر بياناتك خادم VPN وتصل إلى الموقع الإلكتروني الذي تزوره، فإنها تفقد حمايتها عبر هذا النفق. من VPN إلى الموقع الإلكتروني، يتصرف اتصالك كأي اتصال مستخدم آخر : فالحماية (أو انعدامها) تعتمد على ما إذا كان الموقع الإلكتروني يستخدم HTTPS، وكيفية تهيئة الخادم، وعوامل أخرى.
لهذا السبب يُقال غالبًا أن الشبكة الافتراضية الخاصة (VPN) تحمي الجزء "جهازك ↔ خادم VPN" ، لكنها لا تملك تحكمًا مباشرًا فيما ينتقل من خادم VPN إلى خادم الويب الوجهة. هذا الجزء الأخير هو المفتاح لفهم ما إذا كانت بياناتك تنتقل بأمان أم لا.
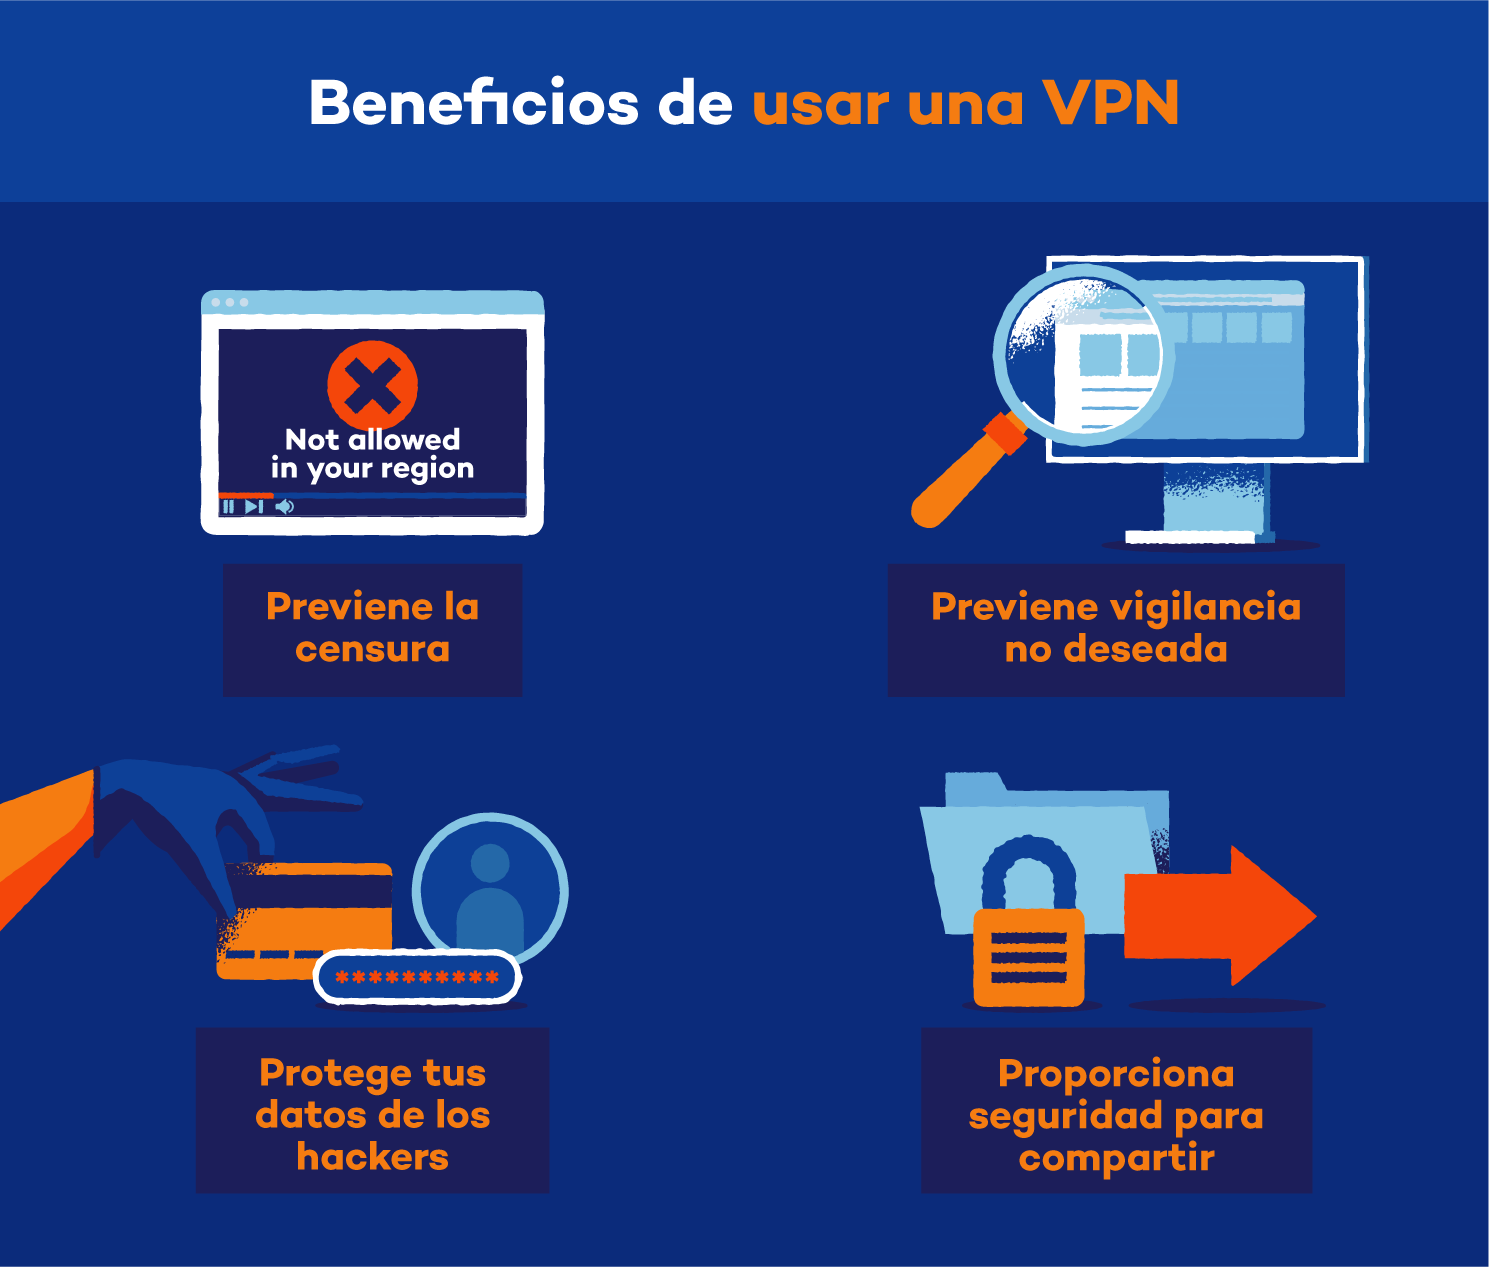
الاختلافات بين VPN و HTTPS: طبقتان مختلفتان من الحماية
كثيرًا ما يُخلط بين مفهومي VPN وHTTPS، ظنًا أنهما شيء واحد، لكنهما في الواقع تقنيتان مختلفتان تعملان على مستويات مختلفة . صحيح أن كلتيهما تشفر البيانات، لكن ليس بنفس الطريقة أو في نفس المرحلة من عملية الإرسال. راجع دليلنا لأمان متصفحات الويب.
بروتوكول HTTPS هو امتداد لبروتوكول HTTP يستخدم تشفير TLS/SSL. عندما ترى رمز القفل في شريط العنوان، فهذا يعني وجود تشفير شامل بين متصفحك وخادم الويب . لا يمكن لأي طرف ثالث (بما في ذلك مزود خدمة الإنترنت أو شبكة VPN نفسها) رؤية المحتوى الدقيق للصفحات، أو كلمات مرورك، أو أي بيانات ترسلها إلى ذلك الموقع.
من ناحية أخرى، تقوم شبكة VPN بتشفير البيانات المتبادلة بين جهازك وخادمها ، لكنها لا تحدد كيفية تواصل هذا الخادم مع الموقع الإلكتروني. إذا كان الموقع يستخدم بروتوكول HTTPS بشكل صحيح، فإن الاتصال بين خادم VPN والموقع يكون مشفرًا أيضًا. أما إذا كان الموقع يستخدم بروتوكول HTTP فقط (بدون حرف "s")، فإن هذا الجزء من الاتصال يكون مشفرًا.
ببساطة: تتولى شبكة VPN مهمة "الوصول إلى الإنترنت "، بينما يتولى بروتوكول HTTPS مهمة الاتصال المباشر بين متصفحك والموقع الإلكتروني الذي تتصل به. إنهما طبقتان متكاملتان، وليستا بديلتين.
عند ضبط كل شيء بشكل صحيح (VPN + HTTPS)، تحصل على حماية مزدوجة: لا يستطيع مزود خدمة الإنترنت الخاص بك رؤية المحتوى بفضل VPN، ولا يستطيع VPN نفسه رؤية محتوى HTTPS المشفر . ولكن عندما تكون إحدى هاتين الطبقتين مفقودة (على سبيل المثال، عندما لا يستخدم الموقع HTTPS)، يتغير الوضع بشكل كبير.
ماذا يحدث عند الوصول إلى موقع ويب بدون استخدام بروتوكول HTTPS باستخدام شبكة VPN؟
لنفترض السيناريو الذي وصفته: تزور موقعًا إلكترونيًا بدون بروتوكول HTTPS، ويعرض متصفحك تنبيهًا، فتقرر استخدام شبكة افتراضية خاصة (VPN) لأن أحدهم أخبرك أنها "آمنة". في هذه الحالة، تحميك شبكة VPN الخاصة بك من مخاطر معينة فقط، وليس من جميعها.
من جهازك إلى خادم VPN، يتم تشفير كل شيء بفضل VPN . لا يستطيع مزود خدمة الإنترنت الخاص بك، أو مالك شبكة Wi-Fi، أو أي مهاجم قريب، قراءة الموقع الإلكتروني الذي تزوره أو البيانات التي تدخلها (على الرغم من أنه يمكنهم استنتاج بعض أنماط حركة المرور، ولكن ليس المحتوى التفصيلي).
مع ذلك، من خادم VPN إلى الموقع الإلكتروني بدون استخدام HTTPS، يكون الاتصال عبر HTTP فقط، أي نص عادي غير مشفر . في هذه الحالة، يمكن لأي شخص قادر على مراقبة حركة البيانات بين خادم VPN وخادم الويب (على سبيل المثال، عبر شبكات وسيطة أو لدى مزود الموقع نفسه) الاطلاع على المحتوى.
عمليًا، يكمن التغيير في موضع نقطة الضعف . فبدون شبكة افتراضية خاصة (VPN)، يمتد الجزء غير الآمن من الاتصال من جهازك إلى الموقع الإلكتروني. أما مع استخدام VPN، فينتقل هذا الجزء غير الآمن إلى منطقة "خادم VPN ↔ الموقع الإلكتروني"، ولكنه يبقى قائمًا طالما أن الموقع لا يستخدم بروتوكول HTTPS.
علاوة على ذلك، من المهم تذكر أنه في حال عدم استخدام بروتوكول HTTPS، يتلقى الموقع المضيف بياناتك كنص عادي . هذا يعني أن كل ما ترسله (أسماء المستخدمين، وكلمات المرور، والنماذج، والبيانات الشخصية) يصل إلى خادم الموقع غير مشفر، وبالتالي قد يتم اعتراضه أو تخزينه بشكل غير آمن.
ما الذي تحميه خدمة VPN عندما لا تحتوي الصفحة على بروتوكول HTTPS؟
على الرغم من محدودياته، يوفر استخدام الشبكة الافتراضية الخاصة (VPN) بعض المزايا المفيدة، حتى عند تصفح المواقع الإلكترونية التي لا تستخدم بروتوكول HTTPS. تتمثل الميزة الرئيسية الأولى في إخفاء عنوان IP الحقيقي الخاص بك . فالموقع الذي تزوره لا يرى عنوان IP الخاص بك، بل يرى عنوان خادم VPN.
هذا يعني أن الموقع الإلكتروني (وأي طرف ثالث لديه إمكانية الوصول إلى سجلاته) لا يستطيع ربط نشاطك بسهولة باتصالك بالإنترنت المنزلي أو موقعك الجغرافي الدقيق . بالنسبة للكثيرين، تُعدّ هذه الطبقة الأساسية من إخفاء الهوية بالغة الأهمية، خاصةً عند تصفح مواقع إلكترونية يفضلون فيها عدم الكشف عن عنوان IP الحقيقي الخاص بهم.
من بين مزايا الشبكة الافتراضية الخاصة (VPN) حماية المنطقة الأقرب إليك، حيث تكثر المخاطر اليومية: فهي تمنع مزود خدمة الإنترنت من معرفة المواقع التي تزورها ومحتوى نشاطك عليها (مع أنهم يستطيعون معرفة أنك تستخدم VPN). كما أنها تحمي من التجسس على الشبكات العامة، مثل المتسللين الذين يستغلون شبكات الواي فاي في المطارات أو الفنادق.
باختصار، هذه النقطة هي: إن شبكة VPN تحميك من الجواسيس القريبين (مزود خدمة الإنترنت، مسؤول الشبكة، المهاجمون المحليون) وتخفي عنوان IP الخاص بك عن الإنترنت ، لكنها لا تحول بشكل سحري موقع ويب غير آمن إلى بيئة آمنة لإدخال البيانات الحساسة.
ما لا تستطيع خدمة VPN فعله على موقع ويب بدون بروتوكول HTTPS
يكمن مصدر الالتباس الأكبر في حدود إمكانيات الشبكات الافتراضية الخاصة (VPN). لا تقوم الشبكة الافتراضية الخاصة بتشفير الاتصال تلقائيًا بين خادمها والموقع الإلكتروني إذا لم يكن الموقع يستخدم بروتوكول HTTPS. سيبقى هذا الجزء من الاتصال عرضةً للتنصت من قِبل المتطفلين القريبين من خادم الموقع أو في البنية التحتية الوسيطة.
لا تستطيع شبكة VPN منع الموقع الإلكتروني نفسه من رؤية وتخزين البيانات التي ترسلها إليه كنص عادي . إذا أدخلت اسم المستخدم وكلمة المرور على صفحة HTTP، فسيتلقى الموقع هذه البيانات كما هي، دون أي حماية. في حال وجود ثغرة أمنية في الصفحة، أو اختراقها، أو عدم إدارة المسؤول للبيانات بشكل صحيح، فقد يتم تسريب بياناتك.
من القيود المهمة الأخرى: أن الشبكات الافتراضية الخاصة (VPN) لا تحميك من المواقع الإلكترونية الخبيثة بطبيعتها . فإذا كانت الصفحة عبارة عن عملية احتيال تصيدية، تحاول خداعك لإدخال بيانات أو تحميل برامج ضارة، فلن تمنعك الشبكة الافتراضية الخاصة من الوقوع في الفخ. يمكنك الحفاظ على "هوية مجهولة" بفضل عنوان IP الخاص بالشبكة الافتراضية الخاصة، لكنك ستظل عرضة للخداع.
علاوة على ذلك، من المهم أن تضع في اعتبارك أن مزود خدمة VPN الخاص بك، بحسب سياسة تسجيل البيانات الخاصة به واختصاصه القضائي، قد يتمكن من الاطلاع على بيانات تعريفية حول نشاطك (مثل المواقع التي تزورها، وتوقيت زيارتك، وحجم البيانات التي تولدها، إلخ). وفي المواقع التي لا تستخدم بروتوكول HTTPS، قد يتمكن المزود تقنيًا من الاطلاع على المحتوى إذا تمكن من اعتراض حركة البيانات من VPN إلى الموقع، لذا فإن الثقة في المزود عامل أساسي آخر.
أخيرًا، لا تحلّ الشبكة الافتراضية الخاصة (VPN) مشاكل مثل ثغرات نظام التشغيل، أو البرامج الضارة على جهازك، أو ضعف ممارسات الأمان الأساسية . إذا كان جهازك مصابًا، فلن يُحدث استخدام VPN فرقًا يُذكر: إذ يمكن للبرنامج الخبيث قراءة ما تكتبه قبل تشفيره. لتقليل هذا الخطر، استخدم برامج الحماية الإلكترونية.
إذن، من على صواب بشأن حماية الشبكات الافتراضية الخاصة (VPN)؟
بالعودة إلى الآراء التي تلقيتها، هناك بعض الصحة في كلا الرأيين، لكن الأمر ليس بهذه البساطة. من أخبرك أن الشبكة الافتراضية الخاصة (VPN) تحمي فقط البيانات من جهازك إلى خوادمها، فهو محق فيما يتعلق بتشفير البيانات : فهذا هو بالفعل المجال الذي تضمن فيه الشبكة الافتراضية الخاصة (VPN) نقل البيانات مشفرة.
لكن هذا الرأي قاصر فيما يتعلق بالهوية والخصوصية. فشبكة VPN تؤثر أيضاً على كيفية تعامل المواقع الإلكترونية معك، إذ أنها تتعرف على عنوان IP الخاص بخادم VPN، وليس عنوانك أنت . وبهذا المعنى، تبقى هويتك محمية طوال فترة الاتصال، حتى في الجزء غير المشفر من بروتوكول HTTPS.
من جهة أخرى، فإنّ من يدّعون أن "شبكة VPN تحميك بغض النظر عن طريقة إرسال المعلومات" يُبسّطون الأمر تبسيطاً مفرطاً، وقد يكون هذا مضللاً . فإذا لم تستخدم الصفحة بروتوكول HTTPS، فإنّ المعلومات لا تُشفّر تشفيراً تاماً، وتبقى أجزاء من الاتصال عرضةً للاختراق.
أدقّ طريقة لشرح ذلك هي: تحمي الشبكة الافتراضية الخاصة (VPN) اتصالك من جهات معينة (مزوّد خدمة الإنترنت، الشبكة المحلية، بعض الجهات الوسيطة) وتخفي عنوان IP الخاص بك، لكنها لا تغني عن تشفير HTTPS بين متصفحك والموقع الإلكتروني . فبدون HTTPS، لا يكون الجزء الأخير من عملية الاتصال آمنًا تمامًا.
لذا، في حالة تلك الصفحة التي تُحذّرك من أنها لم تعد تستخدم بروتوكول HTTPS، فإن استخدام VPN وحده لا يضمن أمانًا تامًا لإدخال كلمات المرور أو البيانات الحساسة . قد يُحسّن VPN خصوصيتك ويُقلّل بعض المخاطر، لكنه لا يُزيل المشكلة الأساسية: الموقع الإلكتروني لا يُوفّر تشفيرًا شاملاً.
المخاطر العملية لاستخدام مواقع الويب بدون بروتوكول HTTPS حتى مع استخدام VPN
بعيدًا عن الجانب النظري، من المهم فهم المخاطر المحددة التي قد تواجهها عند الاستمرار في استخدام موقع ويب بدون بروتوكول HTTPS، حتى مع استخدام شبكة افتراضية خاصة (VPN). أول هذه المخاطر هو سرقة بيانات الاعتماد أو البيانات الشخصية في الأجزاء غير المشفرة . فإذا تمكن شخص ما من الوصول إلى البيانات المتبادلة بين الشبكة الافتراضية الخاصة والموقع، فسيتمكن من قراءة ما ترسله.
كما يزيد ذلك من احتمالية وقوع هجمات الوسيط بين شبكة VPN وخادم الموقع الإلكتروني. فبدون بروتوكول HTTPS، لا يوجد تحقق قوي من أنك تتصل بالخادم الشرعي ، مما يتيح للمهاجم انتحال شخصية الموقع الإلكتروني في تلك اللحظة.
تكمن مشكلة أخرى في عدم ضمان سلامة البيانات . فمع بروتوكول HTTPS، إذا قام أحدهم بتعديل المحتوى أثناء عملية الإرسال، يكتشف المتصفح ذلك. أما بدون HTTPS، فيمكن للمهاجم حقن شيفرة خبيثة في الصفحة المحملة من الإنترنت، حتى لو كنت تستخدم شبكة VPN دون علمك.
علاوة على ذلك، قد يخضع تصفحك لفحص دقيق من قِبل خادم الموقع أو من قِبل جهات وسيطة في المرحلة الأخيرة. استخدام شبكة افتراضية خاصة (VPN) لا يمنع انتقال المحتوى غير المشفر إلى الخادم غير الآمن ، وبالتالي تبقى خصوصيتك مُعرّضة للخطر جزئيًا.
أخيرًا، غالبًا ما تكون المواقع الإلكترونية التي فقدت أو عطلت بروتوكول HTTPS غير مُدارة بشكل جيد أو قديمة . وهذا يزيد من خطر وجود ثغرات أمنية خطيرة أخرى، واحتمالية تعرض بياناتك للاختراق نتيجة هجوم على الخادم نفسه، وهو أمر لا تستطيع شبكة VPN منعه.
أفضل الممارسات عند استخدام الشبكات الافتراضية الخاصة (VPN) مع المواقع الإلكترونية غير الآمنة
مع الأخذ في الاعتبار كل ما سبق، يُنصح باستخدام شبكة افتراضية خاصة (VPN) كطبقة حماية إضافية، ولكن مع ذلك، توخَّ الحذر عند زيارة المواقع الإلكترونية غير الآمنة. التوصية الأولى بسيطة: تجنَّب تسجيل الدخول أو إدخال بيانات حساسة على الصفحات التي لا تستخدم بروتوكول HTTPS ، حتى لو كنت تستخدم شبكة VPN.
إذا لم يكن لديك بديل لسبب ما (كأن تستخدم خدمة قديمة لا تعمل إلا بهذه الطريقة)، ففكّر في إنشاء بيانات اعتماد خاصة بك ، وتجنّب إعادة استخدام كلمة المرور نفسها التي تستخدمها في مواقع أخرى. بهذه الطريقة، إذا تم اختراق بيانات اعتمادك، ستكون الأضرار أقلّ حدة.
من الممارسات الجيدة الأخرى التحقق دائمًا من تحذيرات متصفحك . إذا حذرك متصفحك الحديث من أن صفحة ما غير آمنة أو أن الشهادة غير صالحة، فخذ هذا التحذير على محمل الجد. لا تتجاوز خدمة VPN هذه التحذيرات، ومن الأفضل الخروج من الموقع إذا بدا غير موثوق.
من الحكمة أيضاً اختيار مزود خدمة VPN يتمتع بسمعة طيبة، وسياسات واضحة لعدم الاحتفاظ بالسجلات، وتشفير قوي . إذا كنت ستنقل ثقتك من مزود خدمة الإنترنت إلى خدمة VPN، فتأكد على الأقل من أنها شركة موثوقة وشفافة؛ أو فكّر في خيارات VPN المتقدمة ذاتية الاستضافة.
وأخيرًا، احرص على تحديث نظامك، واستخدم متصفحًا جيدًا، وإذا أمكن، فعّل ميزات مثل HTTPS-Only أو الإضافات التي تُجبر على استخدام HTTPS عندما تسمح الصفحة بذلك. مع أن هذه الإجراءات لن تحل مشكلة عدم دعم الموقع لبروتوكول HTTPS نهائيًا، إلا أنها تُساعد في تقليل الاتصالات غير الآمنة غير المقصودة.
بالنظر إلى كل ما ناقشناه، يتضح أن الشبكة الافتراضية الخاصة (VPN) أداة بالغة الأهمية لتحسين خصوصية وأمان اتصالك، لكنها لا تُغني عن بروتوكول HTTPS ولا تُعالج ثغرات المواقع الإلكترونية ضعيفة الحماية . إن عبارة "الشبكة الافتراضية الخاصة تحمي كل شيء" لا تعكس الواقع التقني بدقة: فهي تحميك من جهات معينة، وتخفي عنوان IP الخاص بك، وتُعزز تصفحك، ولكن إذا توقف موقع إلكتروني عن استخدام HTTPS، فستظل لديك نقطة ضعف في المرحلة الأخيرة من الاتصال وعند التفاعل مع خادم ذلك الموقع. لذا، يجب أن يستند قرار إسناد بياناتك إلى شبكة افتراضية خاصة على هذا الخطر، وليس على الشعور الزائف بالحصانة الذي يُنسب أحيانًا إلى الشبكات الافتراضية الخاصة.