- تضيف المصادقة الثنائية عملية تحقق ثانية إلى كلمة المرور، مما يجعل اختراق الحسابات أكثر صعوبة حتى لو كان المهاجم يعرف بيانات اعتمادك.
- توجد طرق متعددة للمصادقة الثنائية (الرسائل النصية القصيرة، وتطبيقات المصادقة، والإشعارات الفورية، والمفاتيح المادية، والبيانات البيومترية، ومفاتيح الوصول)، بمستويات مختلفة من الأمان والراحة.
- إن تفعيل التحقق بخطوتين على حسابات البريد الإلكتروني ووسائل التواصل الاجتماعي والرسائل والتخزين السحابي والتسوق عبر الإنترنت يقلل بشكل كبير من خطر سرقة الهوية.
- لتحقيق أقصى استفادة من المصادقة الثنائية، يُنصح بدمج الطرق الآمنة، واختيار الأجهزة الموثوقة فقط، وعدم مشاركة رموز التحقق مع جهات خارجية.
أصبحت المصادقة الثنائية ( وتُسمى أيضًا التحقق بخطوتين أو 2FA) من الإجراءات الأمنية التي لا غنى عنها لحماية حساباتك. فمع تزايد حالات اختراق البيانات وسرقة كلمات المرور وهجمات التصيد الاحتيالي، يُعدّ الاعتماد على مفتاح واحد فقط، بصراحة، مجازفة كبيرة.
يُضيف هذا النظام طبقة حماية إضافية لحسابك: فبالإضافة إلى كلمة مرورك، تتطلب الخدمة عاملًا ثانيًا يجب أن تمتلكه أنت فقط أو أن تكون قادرًا على توليده. قد يكون هذا العامل رمزًا مؤقتًا، أو إشعارًا على هاتفك، أو بصمة إصبعك، أو مفتاحًا ماديًا، أو حتى مفتاح وصول بدون كلمة مرور. تفعيله أسهل بكثير مما يبدو، وفي المقابل، يُقلل بشكل كبير من احتمالية اختراق حساباتك.
ما هي المصادقة الثنائية تحديداً؟

المصادقة الثنائية، أو المصادقة ذات العاملين (2FA)، هي نظام يتطلب دليلين مختلفين لتسجيل الدخول: شيء تعرفه (كلمة مرورك أو رقم التعريف الشخصي) وشيء تملكه أو أنت عليه (هاتف محمول، مفتاح أمان، بصمة إصبعك، وجهك، إلخ). يُصعّب الجمع بين هذين العاملين على المهاجم الوصول إلى حسابك، حتى لو تمكن من الحصول على كلمة مرورك.
في الواقع، تتم العملية عادةً على النحو التالي: أولاً، تُدخل اسم المستخدم وكلمة المرور كالمعتاد. ثم، قبل منحك حق الوصول، تتطلب الخدمة خطوة ثانية، قد تكون كلمة مرور لمرة واحدة (OTP)، أو إشعارًا يجب عليك الموافقة عليه، أو التحقق البيومتري، أو استخدام مفتاح أمان. وبدون هذه الخطوة الثانية، يُحظر الوصول.
يعتمد هذا العامل الثاني عادةً على شيء لا ينبغي لأحد سواك الوصول إليه : هاتفك المحمول الشخصي، أو تطبيق معين، أو مفتاح USB/NFC، أو حتى جسدك (بصمة إصبعك أو وجهك). وبهذه الطريقة، حتى لو اشترى أحدهم كلمة مرورك أو خمنها من منتديات الإنترنت المظلم أو عبر هجوم تخمين كلمات المرور، فلن يتمكن من الوصول إلى حسابك لأنه يفتقد إلى العنصر الثاني من اللغز.
ولهذا السبب يُنصح بشدة باستخدام المصادقة الثنائية للحسابات الحساسة: البريد الإلكتروني، ووسائل التواصل الاجتماعي، ومنصات المراسلة، وخدمات التخزين السحابي، والخدمات المصرفية عبر الإنترنت، والمتاجر والأسواق التي تخزن فيها بيانات الدفع، أو أي خدمة لديك فيها معلومات حساسة لا تريد أن تراها متداولة.
الفكرة هي أنه في حال اختراق أحد العوامل (كلمة المرور، وهي الأكثر شيوعًا)، يظل العامل الآخر مطلوبًا لإتمام عملية تسجيل الدخول. هذا الحاجز المزدوج هو ما يجعل اختراق الحسابات أقل احتمالًا بكثير لمن فعّلوا خاصية المصادقة الثنائية.
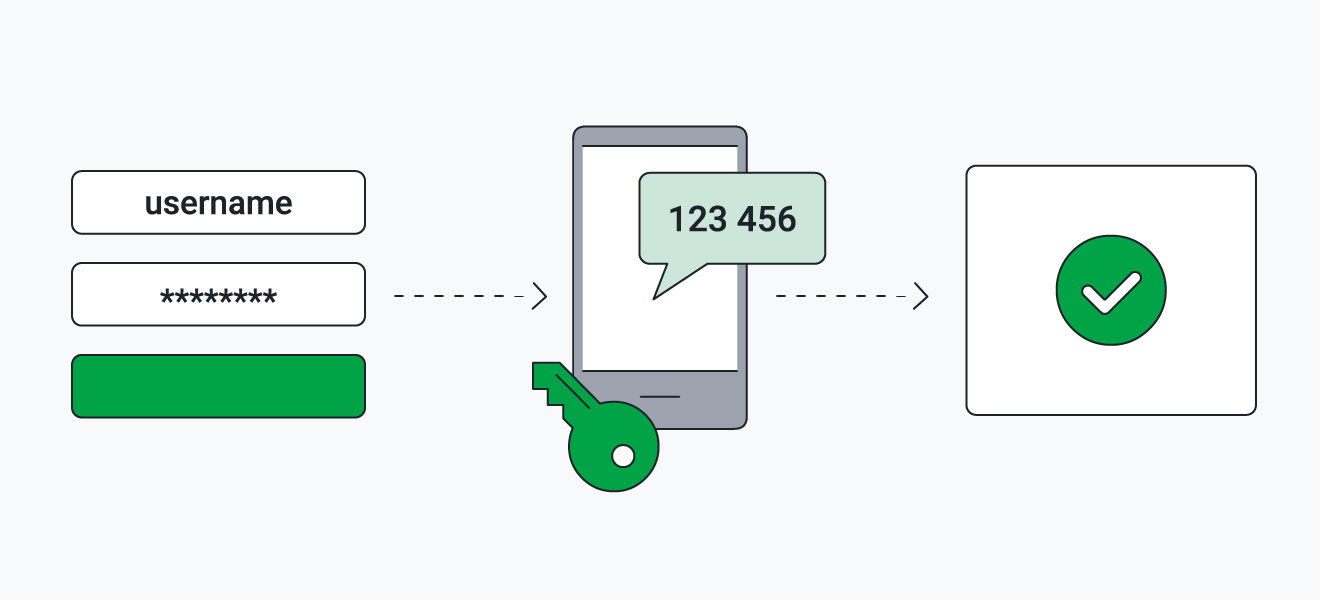
كيف تعمل عملية التحقق بخطوتين عملياً
عند تفعيل خاصية التحقق بخطوتين على خدمات مثل جوجل ومايكروسوفت وغيرها من المنصات، تتغير عملية تسجيل الدخول قليلاً لتعزيز الأمان دون تعقيدها . وبحسب إعداداتك، قد يطلب النظام أنواعًا مختلفة من الخطوات الثانية بناءً على سياق تسجيل الدخول.
بالنسبة لحسابات جوجل، على سبيل المثال، بعد تفعيل هذه الميزة، يمكنك تسجيل الدخول باستخدام كلمة مرورك بالإضافة إلى خطوة ثانية ، أو مباشرةً باستخدام رمز مرور. إذا كنت تستخدم رمز مرور متوافقًا مع هاتفك المحمول أو جهاز الكمبيوتر، فلن تحتاج فعليًا إلى إدخال كلمة مرور، لأن الجهاز نفسه يتحقق من هويتك من خلال طريقة فتح القفل (رمز PIN، بصمة الإصبع، التعرف على الوجه، إلخ).
من المهم أن تفهم أنه عند تسجيل الدخول باستخدام مفتاح الوصول ، يتم استخدام الجهاز نفسه وبياناتك البيومترية أو رقم التعريف الشخصي (PIN) بدلاً من كلمة المرور ورقم التعريف الشخصي التقليديين. لا يمكن تدوين هذه المفاتيح أو إرسالها عن طريق الخطأ أو مشاركتها عبر الهاتف، لأنها موجودة فقط على أجهزتك المسجلة.
إذا كنت تفضل الاستمرار في استخدام كلمة المرور، فستطلب منك الخدمة هذا العامل الثاني لاحقًا. على سبيل المثال، تختار جوجل ومايكروسوفت الطريقة الأنسب في أي وقت بناءً على أجهزتك وموقعك وكيفية تسجيل دخولك المعتادة. وهذا يعني أنها قد تعرض لك إشعارًا على هاتفك، أو تطلب منك رمزًا مؤقتًا، أو تطلب منك استخدام مفتاح أمان فعلي.
بالإضافة إلى ذلك، تستخدم العديد من الأنظمة المصادقة التكيفية : فإذا رصدت تسجيل دخول غير معتاد (جهاز جديد، بلد مختلف، تطبيق غير شائع، إلخ)، فإنها تُعزز عملية التحقق. على سبيل المثال، قد تطلب دائمًا خطوة ثانية عند تسجيل الدخول من جهاز كمبيوتر محمول غير معروف، أو الوصول إلى تطبيق عالي المخاطر، أو الاتصال من جهاز لا تديره شركتك.
أكثر طرق التحقق ثنائية الخطوات استخدامًا
توجد عدة طرق لإتمام خطوة المصادقة الثانية، ولا توفر جميعها نفس مستوى الأمان أو سهولة الاستخدام. من الأفضل أن تتعرف على الخيارات المتاحة لتختار الأنسب لك ولنوع الحساب الذي ترغب في حمايته.
إحدى أكثر الطرق شيوعًا هي التحقق عبر الرسائل النصية القصيرة . بعد إدخال اسم المستخدم وكلمة المرور، ترسل الخدمة رمزًا مكونًا من ستة أرقام عبر رسالة نصية إلى هاتفك المحمول، والذي تقوم بإدخاله بعد ذلك في شاشة تسجيل الدخول. إنها سريعة، ولا تتطلب تطبيقات إضافية، ويمكن لأي شخص تقريبًا استخدامها، ولكن لها عيبان رئيسيان: عليك مشاركة رقم هاتفك، وهي عرضة لهجمات مثل استبدال شريحة SIM.
يشبه نظام التحقق عبر المكالمات الصوتية هذا النظام إلى حد كبير ، حيث تتلقى الرمز عبر مكالمة هاتفية إلى رقم قمتَ بضبطه مسبقًا. يعمل هذا النظام بكفاءة عندما لا تستطيع استقبال الرسائل النصية القصيرة، ولكنه يعاني من نفس المخاطر: فإذا تمكن شخص ما من استنساخ رقمك، فسيتمكن أيضًا من استقبال تلك المكالمات.
هناك طريقة كلاسيكية أخرى وهي التحقق عبر البريد الإلكتروني . بعد إدخال كلمة المرور، ترسل الخدمة رمزًا أو رابطًا مؤقتًا إلى بريدك الإلكتروني. هذه الطريقة سهلة الاستخدام، لكنها تنطوي على نقطة ضعف كبيرة: فإذا تمكن شخص ما من الوصول إلى بريدك الإلكتروني، فسيتمكن أيضًا من الحصول على جميع الرموز المرسلة إليه. علاوة على ذلك، إذا كنت مسجلاً الدخول من نفس الجهاز، فلن توفر هذه الطريقة مستوى الأمان الذي تبدو عليه.
لا تزال بعض الخدمات تستخدم أسئلة الأمان كعامل أمان ثانٍ: فبعد إدخال كلمة المرور، تطلب منك معلومات سبق لك تحديدها (اسم مدرستك الأولى، مدينة ميلادك، إلخ). تكمن المشكلة في أنه إذا كانت الأسئلة بديهية للغاية أو إذا كان أحد المقربين منك يعرف الإجابة، تصبح هذه الطريقة غير موثوقة. لذلك، تُعتبر الآن خيارًا غير مناسب كإجراء أمان أساسي.
الإشعارات الفورية وتطبيقات المصادقة
إحدى أكثر الطرق ملاءمةً وأمانًا هي استخدام الإشعارات الفورية على جهازك المحمول. ترسل منصات مثل جوجل أو مايكروسوفت تنبيهًا إلى هاتفك: ما عليك سوى النقر على "نعم" للموافقة على تسجيل الدخول أو "لا" إذا لم تكن أنت. كما تعرض هذه الإشعارات عادةً تفاصيل مثل الجهاز المستخدم للوصول إلى الحساب، وفي بعض الحالات، الموقع التقريبي.
يتميز هذا النظام بميزتين واضحتين. أولاً، من الأسهل بكثير النقر على الإشعار بدلاً من نسخ الرموز المكونة من ستة أرقام. ثانياً، هو أقل عرضة للهجمات التي تعتمد على رقم الهاتف (مثل استنساخ شريحة SIM، وإعادة توجيه الرسائل النصية القصيرة، وما إلى ذلك) لأن التحقق مرتبط بالجهاز وحسابك، وليس فقط بخط الهاتف.
غالباً ما تُكمّل الشركات هذه الإشعارات بإجراءات تحقق إضافية، مثل طلب رمز PIN أو بصمة الإصبع على جهازك، لمنع الوصول غير المصرح به بمجرد التقاط هاتفك غير المقفل. في بيئات العمل، تتيح حلول Microsoft Entra أو أدوات مماثلة إمكانية تطبيق قواعد حساسة للسياق، مما يعزز الأمان دون إزعاج المستخدم.
في الوقت نفسه، لدينا تطبيقات لتوليد الرموز، مثل Google Authenticator وMicrosoft Authenticator وAuthy وDuo وغيرها الكثير. تُنشئ هذه التطبيقات كلمات مرور لمرة واحدة (OTP) تعتمد على الوقت، وتتغير كل بضع ثوانٍ، ولا تعتمد على تغطية شبكة الهاتف المحمول أو اتصال البيانات للعمل.
باستخدام هذه التطبيقات، تقوم عادةً بمسح رمز الاستجابة السريعة (QR) الذي توفره الخدمة عند تفعيل المصادقة الثنائية. بعد ذلك، يبدأ التطبيق بإنشاء رموز عليك إدخالها في كل مرة تسجل فيها الدخول. يُعد هذا حلاً مُوصى به بشدة لأنه يُصعّب سرقة الرموز عن بُعد، حيث يتم إنشاؤها مباشرةً على جهازك ولا تنتقل عبر شبكات الهاتف المحمول.
مفاتيح الوصول، ومفاتيح الأمان، والبيانات البيومترية
في السنوات الأخيرة، اكتسبت مفاتيح المرور شعبيةً واسعةً كبديلٍ عصري وآمن لكلمات المرور التقليدية. فبدلاً من تذكّر كلمة مرور، يمكنك تسجيل الدخول عن طريق المصادقة باستخدام بصمة إصبعك أو التعرّف على وجهك أو رمز PIN الخاص بجهازك. يقوم النظام بإنشاء زوج من المفاتيح المشفرة : يُخزّن أحدهما على الخادم والآخر على جهازك، ولا يتم دمجهما إلا عند منحك صلاحية الوصول.
يمكن إنشاء مفاتيح الوصول هذه على هاتفك أو حاسوبك أو حتى على مفتاح أمان مادي . تكمن الميزة في عدم وجود كلمة مرور يمكنك كتابتها بشكل خاطئ، أو إعادة استخدامها في أماكن لا حصر لها، أو إعطاؤها لمحتال يتصل بك متظاهرًا بأنه من الدعم الفني. وهي من بين أقوى إجراءات الأمان المتاحة حاليًا ضد هجمات التصيد الاحتيالي.
ترتبط بهذه التقنيات مفاتيح الأمان المادية ، وهي أجهزة صغيرة (غالباً ما تكون USB أو NFC أو Bluetooth) يتم توصيلها أو تقريبها من الهاتف المحمول أو الجهاز اللوحي أو الكمبيوتر عند الطلب. تعمل هذه المفاتيح كمفتاح المنزل: بدونها، لا يمكن الوصول إلى أي شيء. تستخدمها الشركات الكبيرة والمستخدمون المتقدمون لحماية الحسابات الحساسة للغاية.
تلعب القياسات الحيوية دورًا محوريًا كعامل ثانٍ. تتيح العديد من الهواتف المحمولة وأجهزة الكمبيوتر المحمولة تسجيل الدخول باستخدام بصمة الإصبع أو التعرف على الوجه ، كما تدمج حلول مثل Windows Hello هذا النوع من المصادقة في نظام التشغيل نفسه. بهذه الطريقة، يمكنك الجمع بين ما تعرفه (كلمة مرورك) وما أنت عليه (بصمة إصبعك، وجهك) لتعزيز مستوى الحماية.
تسمح هذه الأنواع من الأساليب، بالإضافة إلى سياسات الوصول الحديثة، للمؤسسات بتقليل التعرض لهجمات سرقة الهوية ، وتسهيل الوصول بدون كلمة مرور، والحفاظ على تجربة مستخدم سلسة نسبيًا، حتى عندما يقوم المستخدمون بتغيير الأجهزة أو يحتاجون إلى استعادة الحسابات.
طرق بديلة: الرسائل النصية القصيرة، ورموز الاستجابة السريعة، ورموز النسخ الاحتياطي، وغيرها.
على الرغم من أنها ليست مثالية، إلا أن الرموز المرسلة عبر الرسائل النصية أو المكالمات الصوتية تظل خيارًا فعالًا، خاصةً لمن لا يجيدون استخدام تطبيقات معينة. يرسل النظام رمزًا مكونًا من ستة أرقام إلى رقم الهاتف الذي قمتَ بضبطه؛ ما عليك سوى إدخاله للتحقق من هويتك.
مع ذلك، من المهم تذكر أن الرموز المرسلة عبر الرسائل النصية أو المكالمات قابلة للاعتراض إذا تمكن شخص ما من الوصول إلى رقمك . يمكن لهجمات مثل استبدال شريحة SIM (استنساخ شريحة SIM) أو تحويل المكالمات إعادة توجيه هذه الرسائل والمكالمات إلى جهاز يتحكم به المهاجم. لذا، ورغم أنها توفر بعض الحماية مقارنةً بعدم وجود أي حماية على الإطلاق، إلا أنها ليست الطريقة المثلى إذا كان بإمكانك استخدام بدائل أكثر فعالية.
يستخدم نظام آخر، مثل نظام جوجل، التحقق عبر رمز الاستجابة السريعة (QR) . في بعض الحالات، يظهر رمز الاستجابة السريعة على شاشة حاسوبك، وعليك مسحه ضوئيًا بهاتفك المحمول، باتباع التعليمات الظاهرة على الشاشة، للتحقق من هويتك أو رقم هاتفك. هذه العملية آمنة تمامًا ضد الهجمات التي تستهدف الأرقام، لأن عملية تبادل البيانات تتم مباشرةً بين جهازك والخادم دون الاعتماد على الرسائل النصية القصيرة (SMS).
تُقدّم معظم الخدمات أيضًا رموزًا احتياطية أو رموز استعادة . وهي عبارة عن سلاسل من الأحرف تُنشأ عند تفعيل المصادقة الثنائية، ويمكنك استخدامها في حال فقدت الوصول إلى هاتفك أو وسيلة المصادقة الأساسية. من الضروري حفظها في مكان آمن (وليس في حساب البريد الإلكتروني المُعرّض للاختراق الذي تستخدمه دائمًا) وعدم مشاركتها مع أي شخص. بل إن بعض برامج الأمان المتقدمة تمنع تنزيلها تمامًا لمنع تسريبها.
أخيرًا، توجد منصات وتطبيقات تُدمج مولدات رموز داخلية خاصة بها . على سبيل المثال، يمكنك تفعيل ميزة داخل تطبيق فيسبوك نفسه لتوليد رموز مؤقتة عند تسجيل الدخول من أجهزة جديدة. يشبه هذا المفهوم إلى حد كبير مفهوم تطبيقات المصادقة المخصصة، ولكنه يقتصر على خدمة محددة.
تفعيل المصادقة الثنائية: الخطوات العامة
لكل خدمة قائمتها الخاصة وطريقة تسمية عناصرها، ولكنك ستتبع في الغالب سلسلة من الخطوات المشتركة . سيساعدك فهم المنطق العام على تجنب الضياع حتى لو اختلفت أسماء الخيارات قليلاً.
أولاً، سجّل الدخول إلى الحساب الذي تريد حمايته (البريد الإلكتروني، أو الشبكة الاجتماعية، أو تطبيق المراسلة، أو التخزين السحابي، أو منصة الألعاب، أو المتجر الإلكتروني، إلخ). سجّل الدخول باستخدام اسم المستخدم وكلمة المرور المعتادين من جهاز موثوق.
بعد ذلك، انتقل إلى قسم إعدادات الأمان أو الحساب. غالبًا ما تُسمى هذه الأقسام بأسماء مثل "الأمان" أو "الخصوصية والأمان" أو "تسجيل الدخول والأمان" أو "الحساب". بالنسبة لحسابات جوجل، على سبيل المثال، ستظهر ضمن لوحة التحكم الرئيسية، وبالنسبة للعديد من الشبكات الاجتماعية، ستجدها ضمن إعدادات التطبيق.
في هذا القسم، ابحث عن خيار يُسمى "التحقق بخطوتين" أو "المصادقة الثنائية" أو "أمان تسجيل الدخول" أو ما شابه. بالنقر عليه، ستتمكن من تفعيل الميزة. عندئذٍ، سيطلب منك النظام على الأرجح إعادة إدخال كلمة مرورك للتأكد من أنك أنت من يقوم بتغيير الإعدادات.
الخطوة التالية هي اختيار نوع العامل الثاني الذي تريد استخدامه: الرسائل النصية القصيرة، المكالمات، تطبيق المصادقة، المفتاح المادي، الإشعارات الفورية، القياسات الحيوية، إلخ. تسمح لك بعض الخدمات بتكوين طرق متعددة في وقت واحد (على سبيل المثال، تطبيق رمز + رسائل نصية قصيرة كنسخة احتياطية) حتى لا تجد نفسك في مأزق إذا فقدت جهازًا.
بعد اكتمال معالج الإعداد، ستطلب منك المنصة عادةً اختبار تسجيل الدخول أو تأكيد العملية بإدخال رمز يُرسل إليك عبر الطريقة التي اخترتها. كما توفر العديد من الخدمات خيار تنزيل أو حفظ رموز احتياطية، والتي يُنصح بتدوينها أو تخزينها في مدير كلمات مرور موثوق به تحسبًا لأي طارئ.
التفعيل على الخدمات الشائعة والحسابات اليومية
مع أن التعليمات تختلف قليلاً باختلاف المنصة، إلا أن الفكرة الأساسية هي تفعيل المصادقة الثنائية على جميع الحسابات المهمة في حياتك الرقمية . ويشمل ذلك أنظمة التشغيل والحسابات الرئيسية، بالإضافة إلى الخدمات التي تستخدمها يومياً للتواصل أو العمل.
في الإعدادات الشخصية، يُنصح بتفعيل خاصية التحقق بخطوتين على حسابك في مايكروسوفت، أو iOS، أو أندرويد، أو ماك ، فهي ضرورية لأمور مثل مزامنة الملفات، والنسخ الاحتياطي، وشراء التطبيقات، والوصول إلى الخدمات السحابية. كما يُنصح بتفعيلها على حساباتك في مواقع التواصل الاجتماعي (فيسبوك، إنستغرام، تويتر، تيك توك، لينكد إن، تويتش، وغيرها)، حيث يُمكن أن يُسبب سرقة الحساب مشاكل كبيرة.
لا تنسَ خدمات بريدك الإلكتروني (Gmail، Outlook، Yahoo، مزودي خدمات الشركات، إلخ) وتطبيقات المراسلة مثل WhatsApp وTelegram وSignal. تتضمن العديد من هذه المنصات خيارات التحقق بخطوتين ضمن إعداداتها، بعضها برقم تعريف شخصي إضافي أو رموز تُرسل عبر الرسائل النصية عند تسجيل الدخول من جهاز جديد.
تُعدّ خدمات التخزين السحابي (مثل جوجل درايف، وون درايف، وآي كلاود، ودروب بوكس، وغيرها) خيارًا مثاليًا آخر لتفعيل المصادقة الثنائية، نظرًا لاحتوائها غالبًا على مستندات حساسة، وصور شخصية، ونسخ احتياطية من أجهزة أخرى، وملفات عمل. وينطبق الأمر نفسه على منصات التسوق الإلكتروني والأسواق الإلكترونية، حيث تُخزّن طرق الدفع وعناوين الشحن.
وأخيرًا، تسمح منصات الألعاب عبر الإنترنت (مثل ستيم، وشبكة بلاي ستيشن، وإكس بوكس، ونينتندو، وخدمات ألعاب الكمبيوتر، وغيرها) عادةً بالمصادقة الثنائية. ورغم أن هذه الميزة قد تُغفل أحيانًا، إلا أن حماية هذه الحسابات تمنع فقدان مكتبات الألعاب، والمشتريات الرقمية، وحتى البيانات الشخصية المرتبطة بها.
أمن ومخاطر وقيود المصادقة الثنائية
إن فعالية المصادقة الثنائية في الحد من سرقة الحسابات أمرٌ راسخ . وقد نشرت شركات التكنولوجيا الكبرى دراسات تشير إلى أن الغالبية العظمى من الحسابات المخترقة لم تكن مُفعّلة عليها أي شكل من أشكال المصادقة الثنائية وقت الهجوم.
أشارت جوجل، على سبيل المثال، إلى أن التحقق بخطوتين يُعدّ من أكثر الإجراءات فعالية للحدّ من اختراق الحسابات، بينما أفادت مايكروسوفت بأن ما يقرب من 99% من الحسابات المخترقة كانت تفتقر إلى التحقق بخطوتين. بعبارة أخرى، يُقلّل تفعيل هذه الميزة بشكل كبير من احتمالية تعرض حسابك للهجوم.
مع ذلك، فهي ليست حلاً سحرياً أو حلاً مضموناً. توجد برامج خبيثة وتقنيات هندسة اجتماعية مصممة لسرقة بياناتك أو خداعك في الخطوة الثانية: بدءاً من صفحات التصيد الاحتيالي التي تستولي على الرموز فوراً، وصولاً إلى المكالمات الآلية (برامج الدردشة الصوتية) التي تنتحل صفة البنك أو مزود خدمة الهاتف المحمول أو خدمة الدعم الفني لإقناعك بإملاء الرمز الذي تلقيته للتو.
لذا، فإن إحدى القواعد الذهبية واضحة تمامًا: لا تُشارك رموز التحقق الخاصة بك مع أي شخص. لا عبر الهاتف، ولا البريد الإلكتروني، ولا واتساب، ولا الرسائل المباشرة على وسائل التواصل الاجتماعي. لن تتصل بك الشركات الكبرى لتطلب منك الرمز المكون من ستة أرقام الذي استلمته، وإذا فعل أحدهم ذلك، فمن المرجح أنه يحاول الاستيلاء على حسابك.
من المهم أيضًا الانتباه إلى أنه في حال سرقة هاتفك وفتح قفله، يزداد خطر إمكانية موافقة شخص ما على الإشعارات، أو الاطلاع على الرموز في تطبيقات المصادقة، أو قراءة الرسائل النصية القصيرة التي تحتوي على كلمات مرور لمرة واحدة. لذا، يبقى من الضروري الحفاظ على رموز فتح آمنة على أجهزتك، وتفعيل قفل الشاشة التلقائي، وإذا أمكن، القدرة على مسح المحتوى عن بُعد في حال السرقة.
الأجهزة الموثوقة، والاستعادة، واستمرارية الوصول
لتجنب جعل العملية مزعجة في كل مرة تسجل فيها الدخول إلى جهاز الكمبيوتر أو الهاتف المحمول، تتيح لك معظم الخدمات تحديد أجهزة معينة على أنها موثوقة . عادةً، عند إدخال عامل التحقق الثاني، سترى مربعًا مكتوبًا عليه عبارة مثل "عدم السؤال مرة أخرى على هذا الجهاز" أو "تذكر هذا الكمبيوتر".
تفعيل هذا الخيار يعني أنه على هذا الجهاز تحديدًا، لن تحتاج إلى إدخال عامل التحقق الثاني في كل مرة تسجل فيها الدخول، على الأقل لفترة من الوقت أو حتى تقوم بمسح ملفات تعريف الارتباط، أو تسجيل الخروج بشكل عام، أو تغيير الإعدادات الرئيسية. مع ذلك، يجب عليك تحديد هذا الخيار فقط على الأجهزة التي لا تشاركها مع أي شخص والتي تتحكم بها بنفسك (هاتفك المحمول الشخصي، حاسوبك المحمول، حاسوبك المكتبي).
في عالم الأعمال، عادةً ما تصمم فرق الأمن سياسات تضمن وجود خيارات استعادة حتى في حال فقدان جهاز أو نسيان المستخدم لطريقة الوصول الأساسية، وذلك من خلال طرق بديلة، ورموز احتياطية، وإعادة تعيين آمنة للحسابات، وما إلى ذلك. والهدف من ذلك هو ضمان استمرارية اتصال المستخدمين دون الحاجة إلى تعطيل المصادقة الثنائية ودون فتح أي ثغرات غير ضرورية.
في حالتك، وعلى المستوى الفردي، فإن الشيء الأكثر منطقية هو دائمًا تكوين أكثر من طريقة تحقق واحدة عندما تسمح الخدمة بذلك (على سبيل المثال، تطبيق مصادقة كطريقة رئيسية ورسائل نصية قصيرة أو مفاتيح أمان كنسخة احتياطية) وحفظ رموز الاسترداد في مكان آمن، مثل مدير كلمات مرور موثوق أو مستند مادي محمي جيدًا.
في النهاية، يتعلق الأمر بإيجاد التوازن بين الراحة والحماية: استخدام التحقق بخطوتين على جميع حساباتك المهمة، واختيار أكثر الطرق أمانًا المتاحة (تطبيقات المصادقة، ومفاتيح الوصول، ومفاتيح الأمان)، والاحتفاظ بخيارات الاسترداد في متناول اليد حتى لا يتم حظرك في حالة فقدان الهاتف أو تغييره.
إن اعتماد المصادقة الثنائية على حساباتك الرئيسية، والجمع بين الأساليب الحديثة مثل مفاتيح الوصول وتطبيقات الرموز والإشعارات الفورية مع أفضل الممارسات الأساسية (عدم مشاركة الرموز، وتأمين أجهزتك، والاحتفاظ بنسخ احتياطية)، يضعك في وضع أكثر أمانًا ضد معظم الهجمات الشائعة؛ فهو لا يقضي على جميع المخاطر، ولكنه يجعل حساباتك هدفًا أقل جاذبية وسهولة للمهاجمين.