- يُعد تحديد احتياجات العمل والأجهزة ونظام التشغيل وموقع الخادم بشكل واضح أمرًا أساسيًا لبنية تحتية مستقرة.
- يُعد الأمن والصيانة المستمرة (التحديثات والنسخ الاحتياطية والمراقبة) أمراً ضرورياً لحماية البيانات الحساسة.
- تتيح تقنيات المحاكاة الافتراضية، والحوسبة السحابية الهجينة، والحوسبة الطرفية، والذكاء الاصطناعي تحسين استخدام الموارد وزيادة المرونة.
- إن البدء بخادم اختبار لينكس والأدلة الجيدة يجعل تعلم إدارة النظام تدريجياً أسهل.
قد يبدو إعداد خادم أمرًا شاقًا في البداية: فهناك مكونات مادية، وأنظمة تشغيل، وشبكات، وأمان، ونسخ احتياطية... ويبدو أن كل شيء معرض للعطل عند أدنى مشكلة. ولكن مع وجود شروحات جيدة ودليل واضح، لم يعد إعداد الخوادم وإدارتها حكرًا على الخبراء، بل أصبح أمرًا سهلًا يمكن إدارته خطوة بخطوة.
ستجد في السطور التالية جولة كاملة في عالم الخوادم : ما هي وما هي استخداماتها في الشركات الصغيرة والمتوسطة، وكيفية اختيار الأجهزة ونظام التشغيل ، وما هي الخيارات المتاحة (الخوادم المادية، أو مراكز البيانات، أو السحابة)، وكيفية تثبيت وتكوين خادم Linux من الصفر، وما هي التدابير الأمنية التي يجب تطبيقها، وكيفية صيانته بمرور الوقت، وما هي الاتجاهات التي تبرز بقوة (السحابة الهجينة، والحوسبة الطرفية، والذكاء الاصطناعي، والأتمتة...).
ما هو الخادم ولماذا يعتبر عنصراً أساسياً في الشركات الصغيرة والمتوسطة؟
الخادم هو في الأساس جهاز كمبيوتر متخصص في تقديم الخدمات للأجهزة الأخرى المتصلة بالشبكة: فهو يخزن الملفات، ويشغل التطبيقات، ويستضيف مواقع الويب ، ويدير قواعد البيانات والبريد الإلكتروني والنسخ الاحتياطية، وغير ذلك الكثير. الفكرة هي أنه يعمل كـ"أمين مكتبة رقمي" ينظم المعلومات ويقدمها بسرعة وأمان للعديد من المستخدمين في وقت واحد.
في بيئة الأعمال الصغيرة والمتوسطة، يتيح لك امتلاك خادم خاص بك مركزة المعلومات في مكان واحد، مما يبسط إدارة المستندات والصلاحيات والأمان بشكل كبير. فبدلاً من وجود ملفات متفرقة على كل جهاز كمبيوتر، يتم تخزين كل شيء على الخادم ومشاركته بطريقة منظمة.
بفضل هذه المركزية، يتحسن التعاون الداخلي : يمكن للعديد من الموظفين العمل على نفس المشاريع، سواء من المكتب أو عن بعد ، مع تحكم في الوصول إلى المجلدات والتطبيقات التي يحتاجونها.
ومن نقاط القوة الأخرى القدرة على توسيع نطاق الموارد . فمع نمو الشركة، يسمح الخادم المصمم جيدًا بتوسيع سعة التخزين أو الذاكرة أو المعالج أو الخدمات دون الحاجة إلى إعادة ابتكار البنية التحتية بأكملها من الصفر.
علاوة على ذلك، يوفر الخادم المحمي جيدًا دفعة مهمة للغاية في الأمن واستمرارية الأعمال : يمكن تحديد سياسات النسخ الاحتياطي ، والتعافي من الكوارث، وقيود الوصول، وتسجيل نشاط النظام للاستجابة بسرعة لأي مشاكل.
مزايا امتلاك خادمك الخاص مقابل الاعتماد على جهات خارجية
يتطلب إنشاء خادم خاص استثمارًا ومسؤولية، ولكنه يوفر أيضًا تحكمًا هائلاً في البنية التحتية. فالشركة هي من تقرر كيفية تنظيم البيانات، والخدمات المقدمة، والسياسات المطبقة، وكيفية الالتزام بلوائح الأمن والخصوصية.
من خلال إدارة الخادم داخليًا، تتوفر مرونة أكبر : يمكن تخصيص التكوينات، ويمكن أتمتة العمليات، ويمكن تكييف بيئة العمل مع الاحتياجات الحقيقية للمؤسسة، بدءًا من البريد الإلكتروني للشركات وحتى تطبيقات الإدارة.
ومن المزايا الأخرى تحسين استخدام الموارد . فبدلاً من الاعتماد على خدمات خارجية متعددة، يتم تركيز العديد من الوظائف (الملفات، وقواعد البيانات، والويب، والنسخ الاحتياطية، وما إلى ذلك) على منصة واحدة ذات حجم مناسب.
كما أنك تكتسب استقلالية تكنولوجية : فإذا كان كل شيء في يد طرف ثالث، فإن أي تغيير في الأسعار أو الشروط أو أي تقصير من جانب هذا المزود قد يعرض الشركة للخطر. أما مع خادمك الخاص، فلديك على الأقل سيطرة على البيئة الأساسية.
بالطبع، هذا لا يعني أن الحوسبة السحابية لم تعد ذات أهمية. فالممارسة الشائعة اليوم هي الجمع بين الموارد المحلية وخدمات الحوسبة السحابية ، والاستفادة من أفضل ما في كلا النظامين حسب حجم العمل.
تطور الخوادم وصعود الحوسبة السحابية
لقد تغيرت الخوادم بشكل جذري في العقود الأخيرة. فبدلاً من تلك الأجهزة الضخمة والصاخبة والمستهلكة للطاقة، انتقلنا إلى معدات صغيرة الحجم وفعالة، وقبل كل شيء، افتراضية للغاية.
أتاحت تقنية المحاكاة الافتراضية قفزة نوعية هامة: إذ يمكن لخادم فعلي واحد استضافة عدة أجهزة افتراضية، لكل منها نظام تشغيل وتطبيقات خاصة بها ، معزولة عن بعضها البعض. وهذا يحسن من استخدام موارد الأجهزة ويبسط الإدارة ويضمن توافرًا عاليًا.
بمرور الوقت، نشأت الحوسبة السحابية على هذا الأساس . يقدم مزودو الخدمات السحابية العامة خوادم افتراضية "للاستئجار" يمكنك تشغيلها أو إيقافها أو تغيير حجمها على الفور تقريبًا، وتدفع فقط مقابل ما تستخدمه.
لقد اختارت الشركات التي تحتاج إلى تحكم شديد السحابة الخاصة : إما بنيتها التحتية الخاصة أو تلك المستضافة في مراكز البيانات، ولكن تتم إدارتها بنفس تقنيات التنسيق المستخدمة في السحابة العامة، مما يحافظ على البيانات داخل بيئة شديدة التحكم.
في كثير من الحالات، يكون الخيار الأفضل هو بنية هجينة أو حتى متعددة السحابات ، حيث يتم تشغيل بعض الخدمات على البنية التحتية الداخلية ويتم الاستعانة بمصادر خارجية لخدمات أخرى إلى واحد أو أكثر من مزودي الخدمات السحابية العامة، مما يؤدي إلى تحسين التكاليف والأداء والمرونة.
المفاهيم الأساسية قبل البدء في إعداد الخادم
إذا كانت هذه هي المرة الأولى التي تتعامل فيها مع خادم ، فمن الطبيعي أن تشعر ببعض الحيرة. لتجنب الشعور بالإرهاق، من المفيد فهم ثلاثة مجالات رئيسية: الأجهزة، والبرامج، والشبكات.
تشمل المكونات المادية المعالج (CPU)، وذاكرة الوصول العشوائي (RAM)، ومحركات الأقراص الصلبة (HDD أو SSD)، وبطاقات الشبكة، ومكونات أخرى. يساهم كل جزء في الأداء العام، ويجب أن يلبي احتياجات الشركة.
يتألف البرنامج بشكل أساسي من نظام تشغيل الخادم (على سبيل المثال، ويندوز سيرفر أو توزيعة لينكس مثل أوبونتو سيرفر، ديبيان، ألما لينكس ، إلخ). ويتم تثبيت التطبيقات الضرورية فوقه: خادم الويب، قواعد البيانات، البريد الإلكتروني، أدوات النسخ الاحتياطي، إلخ.
فيما يتعلق بالشبكات ، يجب معالجة مواضيع مثل عنوان IP الثابت ، وتكوين الواجهة، واستخدام بروتوكولات TCP/IP، ونظام أسماء النطاقات (DNS) لحل أسماء النطاقات، وبروتوكول DHCP لتوزيع العناوين، والخدمات الأخرى التي تسمح لأجهزة المؤسسة بالاتصال بسلاسة.
يجب أن تأخذ عملية التخطيط الأولية في الاعتبار أيضًا الاستثمار المالي : تكلفة الأجهزة، وتراخيص البرامج إن وجدت، ورسوم الفني أو الفريق الذي يقوم بالتثبيت والتكوين، والصيانة المتوسطة والطويلة الأجل.
المكونات المادية: قلب خادمك
يُعدّ اختيار المكونات المناسبة أمرًا بالغ الأهمية لضمان أداء الخادم بكفاءة عالية وعدم تراجع أدائه بعد فترة قصيرة. ولا يقتصر الأمر على شراء أغلى المكونات فحسب، بل يتعلق أيضًا بمواءمتها مع متطلبات العمل الفعلية.
تُعتبر وحدة المعالجة المركزية بمثابة العقل: فكلما زاد عدد النوى وسرعة الساعة، زادت قدرة المعالج على معالجة الطلبات في وقت واحد. بالنسبة للخوادم التي تستخدم تقنيات المحاكاة الافتراضية، أو قواعد البيانات، أو العديد من الاتصالات المتزامنة، يُنصح بأن تدعم هذه الوحدة تقنيات مثل VT-x أو AMD-V.
تُعدّ ذاكرة الوصول العشوائي (RAM) مساحة عمل التطبيقات. إذا كانت غير كافية، سيبدأ النظام باستخدام مساحة القرص كذاكرة احتياطية، مما يؤدي إلى انخفاض حاد في الأداء. بالنسبة للخدمات التي تحتوي على تطبيقات متعددة أو أجهزة افتراضية، من الأفضل توفير ذاكرة وصول عشوائي كافية بدلاً من توفير ذاكرة غير كافية.
للتخزين، عليك الاختيار بين محركات الأقراص الصلبة الميكانيكية (HDD) أو محركات الأقراص ذات الحالة الصلبة (SSD) . توفر محركات الأقراص الصلبة الميكانيكية سعة أكبر بسعر أقل، لكن محركات الأقراص ذات الحالة الصلبة أسرع بكثير، كما أنها تُحسّن من سرعة بدء التشغيل واستجابة التطبيقات وقواعد البيانات.
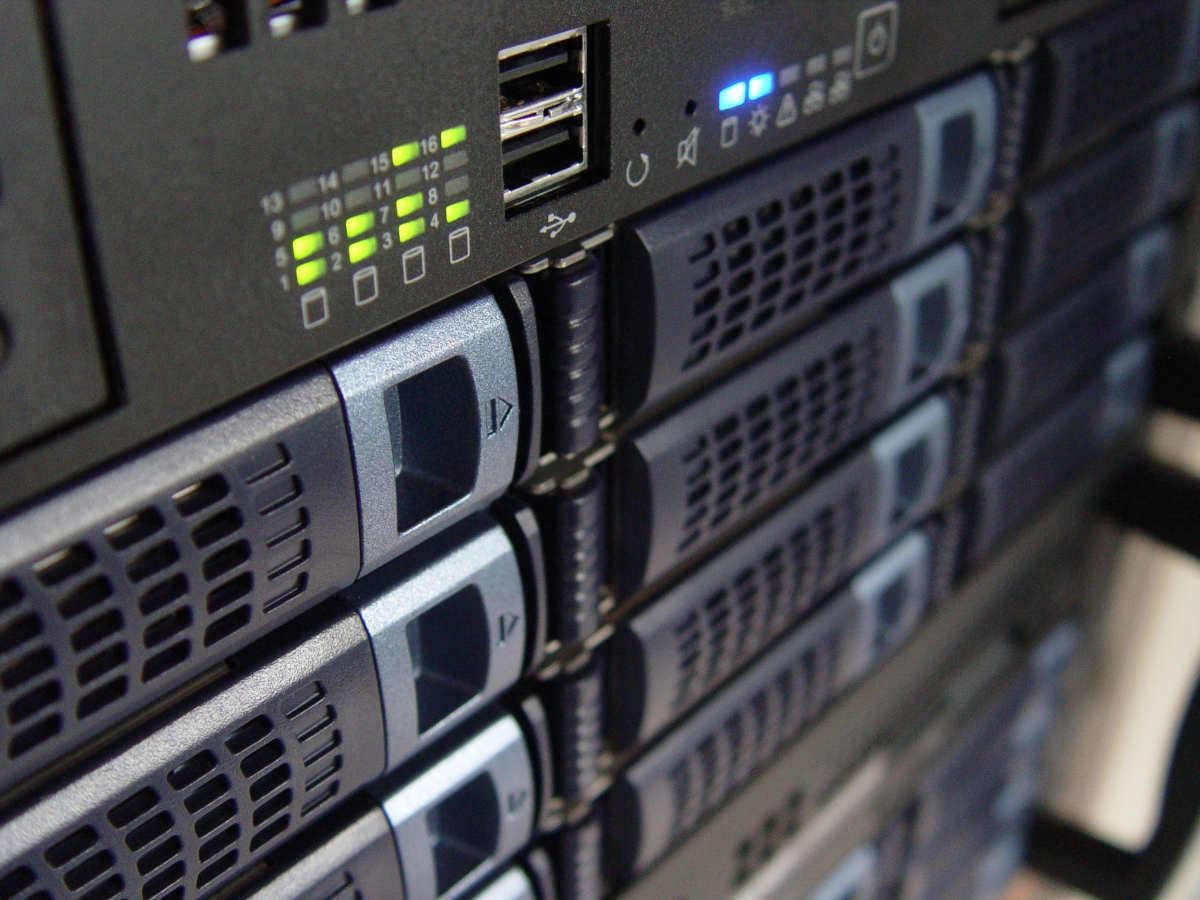
يُعد شكل الخادم مهمًا أيضًا : معدات من نوع البرج (مثالية للمكاتب الصغيرة التي تحتوي على عدد قليل من الخوادم) أو شكل الرف لتركيب عدة خوادم في خزانة اتصالات، وهو أمر مفيد للغاية في خزائن مراكز البيانات أو الشركات التي لديها توقعات نمو.
معايير تحديد حجم الأجهزة بشكل صحيح
قبل شراء أي شيء ، من الأفضل التفكير في الغرض من استخدام الخادم: هل سيستضيف موقعًا إلكترونيًا بسيطًا للشركة؟ هل سيتعامل مع قواعد بيانات متعددة؟ هل سيكون خادم ملفات للمكتب بأكمله؟ هل سيحتوي على أجهزة افتراضية؟
يُحدد حجم العمل المتوقع الحد الأدنى من متطلبات وحدة المعالجة المركزية وذاكرة الوصول العشوائي والتخزين. فالخادم المصمم خصيصًا للملفات الداخلية لا يحتاج إلى نفس الموارد التي يحتاجها خادم سيخدم صفحات الويب لآلاف المستخدمين الخارجيين.
نحتاج أيضاً إلى تقدير عدد المستخدمين المتصلين في وقت واحد. فكلما زاد عدد المستخدمين، زادت الحاجة إلى موارد الذاكرة والمعالجة للحفاظ على استجابة سلسة.
جانب رئيسي آخر هو نمو الشركة المستقبلي . إذا كان من المتوقع زيادة في عدد الموظفين أو الخدمات أو حجم البيانات، فمن الأفضل الاستثمار في خادم قابل للتوسع بدلاً من عدم كفاية الموارد والاضطرار إلى استبداله فوراً.
في نهاية المطاف، يجب موازنة كل هذا مع الميزانية المتاحة . الأمر يتعلق بإيجاد حل وسط بين التكلفة المعقولة والمعدات القوية والقابلة للتطوير بما يكفي لتدوم لعدة سنوات.
نظام التشغيل: قاعدة برامج الخادم
نظام تشغيل الخادم هو الطبقة التي تتحكم في الأجهزة وتوفر البيئة التي تعمل فيها التطبيقات. العائلتان الرئيسيتان هما ويندوز سيرفر ولينكس (بمختلف إصداراته).
من ناحية أخرى، فإن تراخيص Windows Server لها تكلفة يجب إضافتها إلى الميزانية ويمكن أن تكون أقل مرونة إلى حد ما من Linux عندما يتعلق الأمر بأتمتة أو تخصيص بيئات محددة للغاية.
من جهة أخرى، نجد نظام لينكس، بتوزيعاته مثل أوبونتو سيرفر، وديبيان، وسنت أو إس/ألما لينكس/روكي لينكس، وأوبن سوزي ليب . هذه أنظمة قوية ذات أداء ممتاز ومجتمع ضخم يوفر الوثائق والأدوات والدعم غير الرسمي.
يوفر نظام لينكس ميزة كونه مجانيًا وقابلًا للتكوين بدرجة عالية ، ولكنه في المقابل يتطلب عادةً منحنى تعليمي أكثر حدة، خاصة إذا لم تكن معتادًا على العمل مع الطرفية وإدارة سطر الأوامر.
كيفية الاختيار بين ويندوز سيرفر ولينكس
إن القرار ليس تقنياً فحسب ؛ بل إن خبرة الفريق ونوع التطبيقات المراد استخدامها والميزانية المتاحة للتراخيص تلعب دوراً أيضاً.
إذا كانت التطبيقات الرئيسية للشركة مصممة لبيئة ويندوز أو تتطلب تكاملاً عميقاً مع خدمات مايكروسوفت، فإن الخيار المنطقي هو اختيار ويندوز سيرفر، والاستفادة من نظامه البيئي.
أما إذا كنت تتطلع، من ناحية أخرى، إلى تقليل التكاليف والحصول على أقصى قدر من حرية التكوين ، فإن نظام لينكس يُعد خيارًا جذابًا للغاية، خاصة في خوادم الويب أو قواعد البيانات مفتوحة المصدر أو بيئات التطوير.
من المهم أيضاً معرفة ما يتقنه الفريق التقني بالفعل . فإذا كان القائمون على إدارة الخادم أكثر دراية بنظام ويندوز، فمن الأفضل الاستمرار في استخدامه. أما إذا كانوا بارعين في نظام لينكس، فسيكونون قادرين على الاستفادة بشكل أفضل من مزاياه.
من الناحية الأمنية ، شهد كل من نظامي التشغيل ويندوز سيرفر ولينكس تطوراً ملحوظاً. يتميز لينكس عادةً بمجتمع نشط للغاية يكتشف الثغرات الأمنية ويصلحها بسرعة، بينما تُصدر مايكروسوفت تحديثات أمنية بانتظام. وفي كلتا الحالتين، يُعدّ تحديث النظام باستمرار عاملاً حاسماً.
المحاكاة الافتراضية: العديد من الخوادم المنطقية على جهاز واحد
تتيح لك تقنية المحاكاة الافتراضية الاستفادة القصوى من سعة الأجهزة من خلال إنشاء عدة أجهزة افتراضية مستقلة على خادم فعلي واحد. ولكل جهاز افتراضي نظام تشغيل وتكوين وتطبيقات خاصة به.
باستخدام هذه التقنية، من الممكن دمج العديد من الخوادم المادية القديمة في خادم واحد أكثر حداثة وقوة، مما يقلل من استهلاك الكهرباء والمساحة والصيانة وتعقيد البنية التحتية.
علاوة على ذلك، تسهل المحاكاة الافتراضية التوافر العالي : فإذا تعطل أحد الأجهزة، يمكن نقل الأجهزة الافتراضية إلى خادم فعلي آخر (اعتمادًا على الحل المستخدم) بأقل قدر من التعطيل.
في البيئات التي تتطلب اختبار التطبيقات أو التكوينات الجديدة، توفر المحاكاة الافتراضية مرونة هائلة ، حيث تسمح لك بإنشاء وتدمير الأجهزة الافتراضية في غضون دقائق، دون التأثير على الخادم الرئيسي.
تعتمد العديد من حلول الحوسبة السحابية والأتمتة الحديثة على المحاكاة الافتراضية، لذا فإن فهمها أمر لا غنى عنه تقريبًا لأي شخص يرغب في التعمق أكثر في إدارة الأنظمة.
مكان وضع الخادم: مكتب، مركز بيانات، أو سحابة
يُعدّ الموقع الفعلي أو المنطقي للخادم بنفس أهمية الأجهزة أو نظام التشغيل. فالاختيار بين وضعه في المقر الرئيسي للشركة، أو في مركز بيانات خارجي، أو مباشرةً في السحابة، سيؤثر على التكاليف والأمان وإمكانات النمو.
يُتيح إعداد الخادم داخل المكتب تحكمًا هائلاً: الوصول المباشر إلى الجهاز وأقراصه وجميع مكوناته المادية. كما أنه يوفر عادةً أقل زمن استجابة ممكن للشبكة المحلية، ويُسهّل بعض مهام الصيانة في حال وجود فريق فني داخلي.
أما الجانب السلبي فهو أنه يتطلب مساحة مادية، وتبريدًا كافيًا، وحماية من انقطاع التيار الكهربائي، وإجراءات أمنية لمنع الوصول غير المصرح به إلى المعدات. علاوة على ذلك، قد يكون التوسع ليشمل عدة أجهزة أمرًا معقدًا.
أما البديل فهو استضافة الخادم في مركز بيانات احترافي . توفر هذه المرافق أنظمة طاقة احتياطية، وأنظمة تحكم في المناخ، وأمنًا، وأنظمة تحكم في الوصول، وفنيين متخصصين، مما يزيد من موثوقية الخدمة.
ومع ذلك، فإن هذا ينطوي على دفع رسوم شهرية أو سنوية مقابل المساحة والطاقة والاتصال ، كما يتم فقدان بعض السيطرة المباشرة على البيئة المادية، حيث يجب تنسيق أي تدخل مع المزود.
خيارات الحوسبة السحابية والاعتبارات البيئية
توفر الحوسبة السحابية طريقة أخرى لامتلاك الخوادم دون الحاجة إلى القلق بشأن الأجهزة المادية. يمكنك التعاقد على مثيلات افتراضية، وقواعد بيانات مُدارة، ووحدات تخزين، وخدمات أخرى بنظام الدفع حسب الاستخدام.
بالنسبة للعديد من الشركات الصغيرة والمتوسطة، يوفر هذا الخيار قابلية توسع هائلة : فعندما يبلغ الطلب ذروته، يتم زيادة الموارد؛ وعندما يتباطأ النشاط، يتم تقليصها لتوفير التكاليف. كل هذا دون شراء أي معدات.
مع ذلك، فإن الاعتماد الكامل على الحوسبة السحابية يعني تبعية كبيرة لمزود الخدمة ، سواء من حيث التوافر أو تغيرات الأسعار أو الشروط. وقد تكون هناك أيضًا قيود على التخصيص مقارنةً بالخادم المخصص.
عند اختيار الخوادم المادية (في مكتب أو مركز بيانات)، من الضروري مراعاة الظروف البيئية : الحفاظ على درجة الحرارة ضمن نطاقات آمنة، والتحكم في الرطوبة لمنع التآكل أو التكثيف، وحماية المعدات من الوصول غير المصرح به.
يُعد مصدر الطاقة أمرًا بالغ الأهمية: يساعد نظام UPS على منع انقطاع التيار الكهربائي المفاجئ وارتفاعات الجهد التي قد تؤدي إلى تلف الأجهزة أو إتلاف البيانات، وهو أمر مهم بشكل خاص في خوادم الإنتاج.
جودة الاتصال بالإنترنت والشبكة
يُعد اتصال الإنترنت بمثابة "الطريق السريع" الذي تنتقل البيانات عبره عندما يقدم الخادم خدمات خارجية (على سبيل المثال، موقع ويب عام أو الوصول عن بعد عبر VPN أو SSH).
من المستحسن التعاقد على خط إنترنت عريض النطاق بسعة تحميل وتنزيل كافية لدعم حركة البيانات التي سيتم توليدها، دون خنق بقية شبكة الشركة.
بالنسبة للمشاريع الحيوية، عادة ما يكون من الجيد وجود اتصال احتياطي : مزودان أو على الأقل مساران مختلفان إلى المبنى، بحيث إذا فشل أحدهما، يستمر الآخر في تشغيل الخدمات.
لا يقتصر الأمر على عرض النطاق الترددي فقط؛ بل إن زمن الوصول (الوقت الذي تستغرقه حزمة البيانات للانتقال من وإلى موقع ما) هو أيضًا عامل أساسي في التطبيقات التي تعمل في الوقت الفعلي، مثل مكالمات الفيديو أو الألعاب عبر الإنترنت أو أنظمة التحكم عن بعد.
إن وجود شبكة داخلية مصممة بشكل جيد، مع مفاتيح مناسبة، وكابلات صحيحة، وتقسيم VLAN إذا لزم الأمر، سيساعد الخادم على العمل بأفضل شكل ممكن دون اختناقات غير ضرورية.
أمن الخوادم: التهديدات وأفضل الممارسات
يُعدّ الأمن أحد أكثر القضايا حساسية عند مناقشة الخوادم. فهي تخزن بيانات العملاء، والوثائق الداخلية، وقواعد البيانات الحساسة، وغالباً ما تحتوي على معلومات تجارية بالغة الأهمية.
ومن بين المخاطر الأكثر شيوعًا الهجمات من الإنترنت (محاولات الاختراق، والقوة الغاشمة ضد كلمات المرور، واستغلال ثغرات التطبيقات، وتثبيت البرامج الضارة، وبرامج الفدية، وما إلى ذلك).
يجب أيضًا مراقبة نقاط الضعف في البرامج : يمكن أن يحتوي أي نظام تشغيل أو تطبيق على عيوب، إذا لم يتم تصحيحها بالتصحيحات والتحديثات، فإنها تصبح بابًا مفتوحًا للمهاجمين.
لا يمكن تجاهل العامل البشري: أخطاء التكوين، وكلمات المرور الضعيفة، والحسابات غير الخاضعة للرقابة ، أو الممارسات غير الآمنة (مثل استخدام حساب المسؤول دائمًا) هي من بين المصادر الرئيسية للمشاكل.
لتقليل هذه المخاطر، يُنصح بتطبيق مجموعة من ممارسات السلامة الجيدة منذ اليوم الأول والحفاظ عليها بمرور الوقت، مع التحقق بشكل دوري من أن كل شيء يبقى تحت السيطرة.
كيفية حماية خادمك خطوة بخطوة
يتمثل خط الدفاع الأول في الحفاظ على تحديث جميع البرامج: نظام التشغيل، ولوحات التحكم، والتطبيقات، والبرامج الثابتة للأجهزة... يتم إصدار تصحيحات الأمان تحديدًا لسد الثغرات الأمنية المعروفة.
يُعدّ استخدام كلمات مرور قوية وفريدة لكل حساب أمرًا ضروريًا. فعّل خاصية المصادقة الثنائية للحسابات الحساسة كلما أمكن ذلك، لمنع تسريب كلمة المرور من الوصول إليها.
يُحدِّد جدار الحماية المُهيأ بشكل صحيح المنافذ والخدمات التي يُمكن الوصول إليها من الشبكة الخارجية والداخلية، مما يُقلِّل من مساحة الهجوم. في نظام لينكس، يُمكنك استخدام ufw أو iptables، وفي نظام ويندوز، يُمكنك استخدام جدران الحماية المُدمجة.
تُعدّ النسخ الاحتياطية المنتظمة شريان الحياة لبياناتك: ففي حال حدوث أي مشكلة (هجوم إلكتروني، حذف عرضي، عطل في الأجهزة)، ستتمكن من استعادة بياناتك. يُنصح بدمج النسخ الاحتياطية الكاملة مع النسخ الاحتياطية التزايدية أو التفاضلية لتحسين استخدام الوقت والمساحة.
بالإضافة إلى ذلك، من الضروري مراقبة الخادم باستخدام أدوات تنبهك إلى النشاط المشبوه أو الاستهلاك غير الطبيعي للموارد أو انقطاع الخدمة، حتى تتمكن من التفاعل قبل أن تصبح المشكلة ضخمة.
الأمن المادي، وأمن المعلومات، والنسخ الاحتياطية
غالباً ما يتم إهمال الأمن المادي ، ولكنه لا يقل أهمية عن الأمن المنطقي. إن تقييد الوصول إلى موقع الخادم باستخدام البطاقات أو المفاتيح أو أنظمة القياسات الحيوية يمنع الوصول غير المصرح به إلى الأجهزة.
عزز تلك الحماية بكاميرات المراقبة وأنظمة الإنذار ، خاصة إذا كان الخادم في غرفة منفصلة أو في خزانة اتصالات يمر بها الناس بشكل متكرر.
على المستوى المنطقي، من الضروري وجود جدران حماية وأنظمة كشف التسلل (IDS) التي تحلل حركة المرور بحثًا عن أنماط غريبة ومحاولات هجوم، وتنبيه المسؤول.
يُعد تشفير البيانات أثناء النقل وأثناء التخزين طبقة مهمة أخرى: استخدام HTTPS (SSL/TLS) لخدمات الويب، وVPN للوصول عن بعد، وتشفير القرص أو وحدة التخزين للبيانات المخزنة يقلل من تأثير التسريبات المحتملة.
وأخيرًا، من المهم تحديد إدارة المستخدمين والأذونات بشكل واضح ، مع تطبيق مبدأ أقل الامتيازات: يجب أن يكون لكل شخص فقط الوصول اللازم لعمله، لا أكثر ولا أقل.
مهام الصيانة لضمان استمرار عمل الخادم لسنوات
الخادم ليس شيئًا تقوم بتثبيته ثم تنساه . فهو يتطلب صيانة دورية ليظل مستقرًا وآمنًا وسريعًا مع مرور الوقت.
تشمل المهام الروتينية التحديثات المنتظمة لنظام التشغيل والتطبيقات، والتي لا تصحح فقط الثغرات الأمنية، بل تصحح أيضًا الأخطاء ومشاكل التوافق.
يجب فحص النسخ الاحتياطية بشكل متكرر: لا يكفي جدولة النسخ الاحتياطية، بل يجب عليك أيضًا التحقق من أنها تتم بدون أخطاء وأن إجراءات الاستعادة تعمل.
تساعد المراقبة المستمرة للأداء في اكتشاف الاختناقات، والعمليات التي يتم تشغيلها، والأقراص التي تنفد مساحتها، أو الخدمات التي يتم إعادة تشغيلها من تلقاء نفسها، قبل أن تؤثر على المستخدمين.
من وقت لآخر، من الجيد تنظيف الملفات القديمة والسجلات وبقايا التطبيقات غير المستخدمة لتحرير المساحة والحفاظ على النظام مرتبًا.
خطوات تثبيت خادم لينكس الأول
إذا كنتَ مبتدئًا في إدارة الأنظمة ، فإنّ إحدى أفضل طرق التعلّم هي إعداد خادم لينكس تجريبي، دون الخوف من إتلاف أي شيء. يكفي استخدام جهاز كمبيوتر قديم أو جهاز افتراضي لهذا الغرض.
الخطوة الأولى هي اختيار توزيعة لينكس . يُنصح عادةً بالبدء بنظام أوبونتو سيرفر: فهو مستقر، ويحتوي على توثيق شامل، ويتمتع بمجتمع مستخدمين كبير. تشمل الخيارات الجيدة الأخرى ديبيان، وسنت أو إس/ألما لينكس/روكي لينكس، وأوبن سوزي ليب.
بعد ذلك، عليك تجهيز الجهاز . يمكنك تثبيته على جهاز كمبيوتر فعلي (وهو مثالي إذا كنت تريد شيئًا "حقيقيًا") أو إنشاء جهاز افتراضي باستخدام أدوات مثل VirtualBox أو VMware، مما يسمح لك بالتجربة دون المساس بنظامك الرئيسي.
قم بتنزيل صورة ISO للتوزيعة التي اخترتها، وقم بتشغيل الجهاز من صورة ISO هذه واتبع معالج التثبيت، والذي سيطلب منك تحديد اللغة والمنطقة الزمنية وتكوين القرص وإنشاء مستخدم المسؤول.
في هذه المرحلة، من الجيد اختيار تثبيت بسيط ، بدون بيئة رسومية، بحيث يستهلك الخادم موارد أقل ويمكنك التركيز على الخدمات الضرورية حقًا.
الإعداد الأولي: الشبكة والتحديثات والخدمات الأساسية
بعد تثبيت النظام وتشغيله لأول مرة، تتمثل الخطوة التالية في التأكد من وجود اتصال بالشبكة. سيُظهر لك اختبار اتصال بسيط بنطاق معروف ما إذا كان لديك اتصال بالإنترنت.
إذا كانت الشبكة تعمل بشكل صحيح، فيجب عليك تشغيل تحديثات الحزم للتأكد من أن الخادم يحتوي على أحدث الإصدارات والتصحيحات الأمنية المتوفرة في مستودعات التوزيع.
تتمثل الخطوة التالية عادةً في تثبيت الخدمات الأساسية مثل خادم الويب . على سبيل المثال، في نظام أوبونتو سيرفر، يمكنك بسهولة تثبيت أباتشي ثم التحقق من جهاز كمبيوتر آخر من ظهور صفحة الترحيب عند الوصول إلى عنوان IP الخاص بالخادم.
من الجيد أيضاً إضافة أدوات عملية مثل OpenSSH للوصول الآمن عن بعد ، و ufw لإدارة جدار الحماية، وأدوات المراقبة مثل htop، والتي تتيح لك رؤية استخدام وحدة المعالجة المركزية والذاكرة بنظرة سريعة.
مع تقدمك، ستضيف المزيد من الخدمات (قواعد البيانات، ونظام أسماء النطاقات، والبريد الإلكتروني، وما إلى ذلك) اعتمادًا على ما تريد تعلمه أو احتياجات بيئتك، مع الحرص دائمًا على ضمان توثيق كل تغيير بشكل جيد.
إدارة المستخدمين، والصلاحيات، وجدار الحماية
لا يُنصح بالعمل كمسؤول النظام (root) بشكل دائم على خادم لينكس. الممارسة الشائعة هي إنشاء مستخدم عادي ومنحه صلاحيات المسؤول من خلال مجموعة sudo لتنفيذ المهام الحساسة عند الضرورة فقط.
من الممارسات الجيدة إنشاء حساب مستخدم منفصل لكل شخص سيستخدم الخادم، وتعديل صلاحياته وفقًا للمهام التي سيؤديها. بهذه الطريقة، في حال حدوث مشكلة، يسهل تحديد الحساب الذي تم اختراقه أو الذي ارتكب خطأً.
يُعد جدار الحماية مكونًا أساسيًا آخر: فباستخدام ufw يمكنك السماح فقط بالخدمات الضرورية (مثل SSH و HTTP و HTTPS) وحظر بقية المنافذ، مما يقلل من خطر الهجمات.
بالإضافة إلى ذلك، يُنصح بالتحقق بشكل دوري من المنافذ المفتوحة والخدمات قيد التشغيل، لتجنب ترك البرامج أو التطبيقات التي لم تعد تستخدمها نشطة والتي يمكن أن تكون بمثابة نقطة دخول.
بمجرد إعداد الوصول عن بعد عبر SSH وجدار الحماية، يمكنك إدارة الخادم بسهولة من جهاز كمبيوتر آخر، دون الحاجة إلى التواجد فعليًا أمام الجهاز.
الاتجاهات: الحوسبة السحابية الهجينة، والحوسبة الطرفية، والذكاء الاصطناعي
يشهد عالم الخوادم تحولاً جذرياً بفضل الطرق الجديدة لنشر البنية التحتية وإدارتها. وقد أصبحت البنى السحابية الهجينة والمتعددة شائعة جداً بين الشركات التي تسعى إلى المرونة وتجنب التبعية لمورد واحد.
في بيئة سحابية هجينة ، تعمل بعض الخدمات في السحابة العامة والبعض الآخر في بنى تحتية خاصة، ويتم اختيار المكان الأنسب في كل حالة لأسباب تتعلق بالأمان أو التكلفة أو الأداء.
وتتجاوز استراتيجية السحابة المتعددة ذلك خطوة أخرى، حيث تجمع الموارد من العديد من مزودي الخدمات السحابية العامة، وتوزع عبء العمل للاستفادة من أفضل ما يقدمه كل منهم وتقليل مخاطر الانقطاعات واسعة النطاق.
تسمح هذه الأساليب بالتكيف السريع للغاية مع التغيرات في الطلب ، وتحسين النفقات من خلال الدفع فقط مقابل ما يتم استخدامه، وتحسين المرونة، حيث لا يوجد اعتماد على نقطة فشل واحدة.
في الوقت نفسه، تعمل الحوسبة الطرفية على نقل بعض عمليات معالجة البيانات إلى مكان أقرب إلى مكان توليدها (على سبيل المثال، في أجهزة إنترنت الأشياء أو العقد الإقليمية)، مما يقلل من زمن الوصول ويخفف العبء عن السحابة المركزية للمهام الأكبر.
دور الذكاء الاصطناعي والأتمتة
يشق الذكاء الاصطناعي طريقه إلى إدارة الخوادم، حيث يقوم بتحليل السجلات ومقاييس الاستخدام وأنماط حركة المرور لاكتشاف الحالات الشاذة التي قد تشير إلى هجوم أو عطل وشيك في الأجهزة.
باستخدام تقنيات التعلم الآلي، يمكن تحسين موارد الخادم تلقائيًا عن طريق ضبط الذاكرة أو وحدة المعالجة المركزية أو التخزين المخصص للخدمات المختلفة لتحسين الأداء وتقليل التكاليف.
كما يتيح الذكاء الاصطناعي الإدارة التنبؤية : فهو يكتشف العلامات المبكرة للفشل في الأقراص أو البطاقات أو البرامج، مما يمنح المسؤول الوقت للتصرف قبل أن يتعطل شيء ما تمامًا ويتسبب في انقطاع الخدمة.
في مجال الأمن، تساعد الأنظمة الذكية في تحديد أنماط حركة المرور المشبوهة وحظر التهديدات في الوقت الفعلي تقريبًا، وتستجيب بشكل أسرع مما يستطيع الشخص فعله من خلال تحليل البيانات يدويًا.
كل هذا يترافق مع اتجاه قوي نحو أتمتة المهام المتكررة (نشر الخادم، والتكوين القياسي، والتصحيح، والنسخ الاحتياطي، والمراقبة)، مما يقلل من الخطأ البشري ويجعل من الممكن إدارة البنى التحتية الكبيرة بشكل متزايد.
نظرة عامة لتعلم كيفية إدارة الخوادم
من اختيار الأجهزة وأنظمة التشغيل إلى الأمن المتقدم، والحوسبة السحابية الهجينة، والذكاء الاصطناعي، يشمل عالم الخوادم العديد من المكونات المترابطة. بالنسبة للمبتدئين، يُنصح بالتقدم تدريجيًا: ابدأ بإعداد خادم صغير يعمل بنظام لينكس أو ويندوز، وتدرب على الشبكات، والمستخدمين، وجدران الحماية، والنسخ الاحتياطية، ثم أضف تدريجيًا تقنيات المحاكاة الافتراضية، والخدمات الإضافية، والأتمتة. مع دروس جيدة لإعداد الخوادم، وقليل من الصبر، ورغبة في التجربة، يمكنك الانتقال من عدم التعامل مع الخوادم مطلقًا إلى إدارتها بسهولة، ووضع أساس متين لبنية تحتية قوية لأي شركة صغيرة أو متوسطة الحجم.