- الاختلافات الجوهرية بين أمن تكنولوجيا المعلومات التقليدي وحماية بيئة التشغيل (OT).
- الأطر التنظيمية والمعايير العالمية مثل IEC 62443 و ISO 27001 و NERC CIP لإدارة المخاطر.
- هيكل منهج متقدم يغطي كل شيء من الحوكمة والتدقيق إلى التحليل الجنائي واختبار الاختراق الصناعي.
- تأثير الثورة الصناعية الرابعة والطلب المتزايد على المهنيين المؤهلين لحماية البنى التحتية الحيوية.
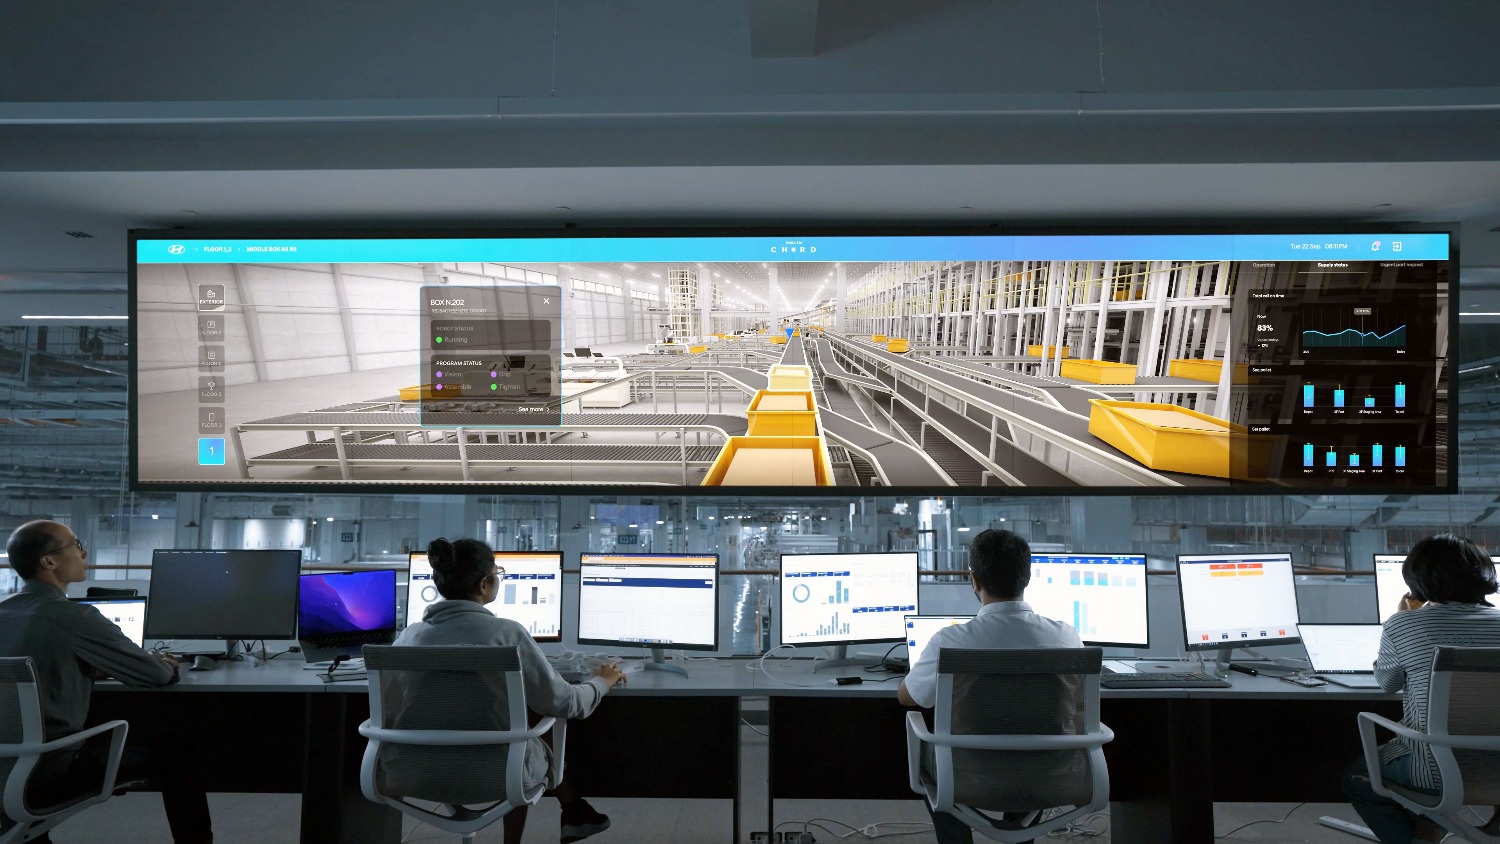
لقد شهدنا في الآونة الأخيرة كيف تقدمت الرقمنة بشكل كبير، مما دفع المصانع نحو ما يُعرف بالصناعة 4.0. هذا الاتصال الشامل، على الرغم من كونه نعمة للإنتاجية، فقد فتح الباب أمام مخاطر لم نكن نتخيلها من قبل، مما يجعل حماية أنظمة التحكم الصناعية أولوية قصوى لتجنب الكوارث البيئية أو البشرية.
بالنسبة لمن يرغب في دخول هذا المجال، لا تكفي المعرفة العامة بالحاسوب؛ بل من الضروري اتباع نهج متخصص يجمع بين تكنولوجيا المعلومات والمهارات التشغيلية. وهنا تبرز أهمية التدريب المتخصص، المصمم لتزويد المحترفين بالمهارات اللازمة للتخفيف من المخاطر التي تهدد البنية التحتية الحيوية وضمان عدم تعطل الإنتاج نتيجة لهجوم خبيث.
الاختلافات الرئيسية بين عالم تكنولوجيا المعلومات وبيئة تكنولوجيا التشغيل
من الشائع الخلط بين الأمن السيبراني التقليدي والأمن السيبراني الصناعي، لكن في الواقع، يختلفان اختلافًا كبيرًا. فبينما تُعتبر سرية البيانات أهم ما يُعنى به عادةً في مجال تكنولوجيا المعلومات، فإن التوافر والأمن المادي هما الأهم في بيئة تكنولوجيا التشغيل، إذ أن أي خلل فيهما قد يؤدي إلى تعطل آلة أو توقف مصنع عن العمل.
غالبًا ما تعاني الشبكات التشغيلية من نقاط ضعف محددة. فمن جهة، توجد أنظمة قديمة، وهي معدات عتيقة لا تدعم التحديثات الحديثة أو برامج مكافحة الفيروسات. ومن جهة أخرى، هناك استخدام بروتوكولات صناعية طُوّرت في الأصل بدون تشفير، مما يسمح للمهاجمين باعتراض الأوامر المُرسلة إلى الآلات. علاوة على ذلك، يُعد الوصول عن بُعد لأغراض الصيانة غالبًا نقطة الدخول المفضلة للبرمجيات الخبيثة إذا لم تُفرض عليها رقابة صارمة.
ركائز دفاع صناعي متين
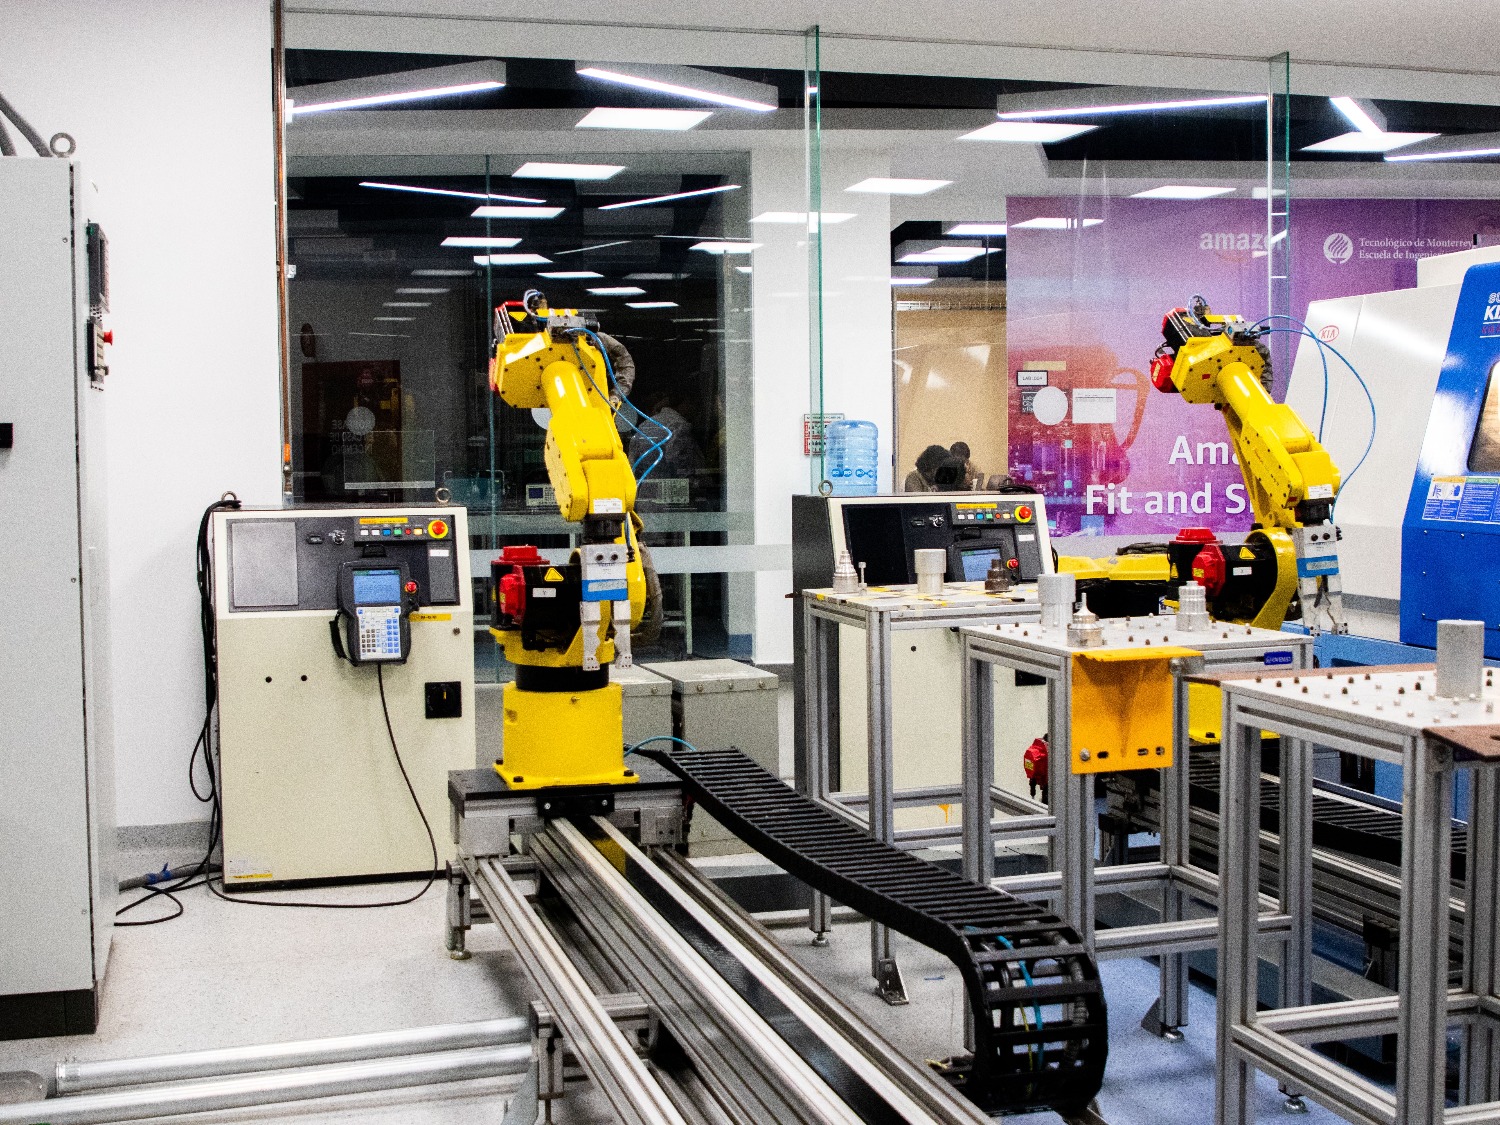
لإنشاء حماية فعّالة، لا مجال للارتجال؛ بل يجب اتباع منهجية تقنية. إحدى الخطوات الأساسية هي تجزئة الشبكة، باستخدام مفهوم المناطق والقنوات لمنع دخول الفيروسات عبر شبكة Wi-Fi المكتبية من الوصول إلى وحدات التحكم المنطقية القابلة للبرمجة (PLCs) في المكتب. كما يُعدّ تطبيق المصادقة الثنائية لأي تغييرات في المعلمات عن بُعد أمرًا ضروريًا.
تُعدّ المراقبة الذكية عنصرًا أساسيًا آخر. لم يعد الاكتفاء بمراجعة السجلات كافيًا؛ إذ تُستخدم الآن خوارزميات تتعلم السلوك الطبيعي للمصنع. وبهذه الطريقة، إذا بدأت مضخة الضغط بتلقي أوامر غير معتادة خارج ساعات العمل ، يُرسل النظام تنبيهًا فوريًا قبل حدوث أي مشكلة.
الأطر التنظيمية والمعايير الدولية
لضمان نجاح كل ذلك، توجد إرشادات عالمية تمهد الطريق. ولعلّ معيار ISA/IEC 62443 هو المرجع الأهم، إذ يركز تحديدًا على أمن أنظمة الأتمتة. إضافةً إلى ذلك، يوفر معيارا ISO 27001 و27002 الأساس لإدارة أمن المعلومات، وهو معيار قابل للتطبيق على أي مؤسسة.
في قطاعات محددة، كقطاع الكهرباء، من الضروري فهم إطار عمل NERC CIP، الذي يحدد الحد الأدنى من المتطلبات لحماية شبكة الكهرباء. وبالمثل، تساعد التوجيهات الأوروبية، مثل NIS2، وإرشادات NIST في الولايات المتحدة، المديرين على تحديد أولويات حماية الأصول بناءً على التأثير الفعلي الذي قد يُحدثه تعطلها على العمليات اليومية.
مسار التدريب: من المستوى الأساسي إلى مستوى الخبير
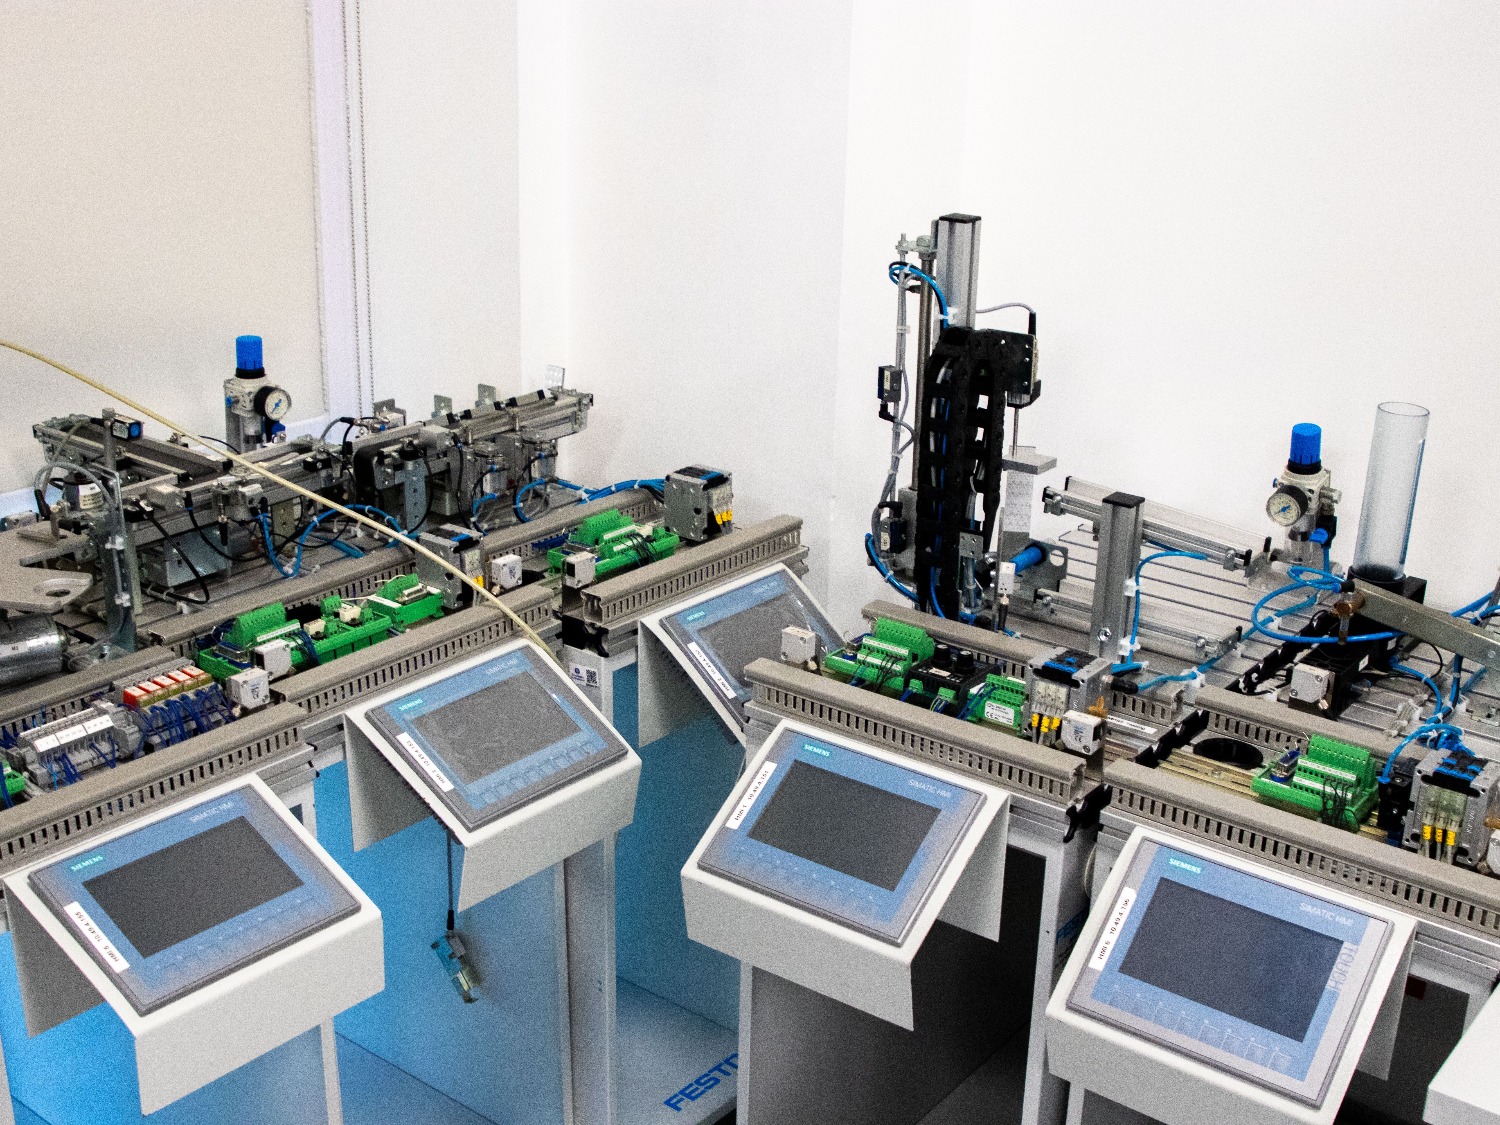
عادةً ما يُقسّم برنامج التخصص الشامل إلى مراحل لتجنب إرهاق الطالب وضمان استيعابه للمعرفة بشكل صحيح. في المستوى الأول، تُقدّم عادةً مقدمة عن تقارب تكنولوجيا المعلومات والتشغيل ، ويتم تحليل مخاطر الثورة الصناعية الرابعة والخامسة، بالإضافة إلى دراسة هرم الأتمتة وأنظمة التحكم الصناعية.
بالانتقال إلى المستوى التالي، يتحول التركيز إلى الحوكمة وإدارة المخاطر. ستتعلم هنا كيفية تصميم خطة رئيسية للأمن السيبراني الصناعي، وتحليل الثغرات الأمنية باستخدام دليل MITRE، وتطبيق نموذج الثقة الصفرية. كما ستدرس المرونة واستمرارية الأعمال ، وإعداد خطط استمرارية الأعمال لضمان استمرار الشركة في العمل بعد وقوع أي حادث.
وأخيرًا، يركز المستوى المتقدم على التنفيذ والتدقيق. ويتعمق في إنشاء نظام إدارة الأمن السيبراني الصناعي (ICSMS)، وإجراء عمليات التدقيق الميداني، ومراقبة حركة البيانات من خلال مركز عمليات أمنية متخصص لأنظمة التشغيل. كما يشمل اختبار الاختراق، ومحاكاة هجمات الهندسة الاجتماعية وحقن التعليمات البرمجية لاكتشاف الثغرات الأمنية قبل أن يتمكن المخترقون من استغلالها.
سوق العمل والحاجة المُلحة للمواهب
في إسبانيا وأوروبا، الوضع واضح: هناك طلب هائل، لكن قلة من المتخصصين يتقنون كلا المجالين. فجوة المواهب هائلة، حيث تبقى آلاف الوظائف شاغرة كل عام. هذا يجعل الأمن السيبراني الصناعي مهنة ذات فرص عمل عالية للغاية ورواتب تنافسية جدًا.
يُعدّ كلٌّ من التدريب المهني المتخصص في بيئات تكنولوجيا التشغيل (CETO) وبرامج الدراسات العليا الجامعية مساراتٍ سريعةً لدخول هذا القطاع. تبحث الشركات عن محترفين لا يقتصر إلمامهم على البرمجيات فحسب، بل يشمل أيضًا فهم الواقع المادي للمصانع والقدرة على التنسيق مع فرق الصيانة والإنتاج.
أصبحت القدرة على حماية الأصول الصناعية، وإدارة المخاطر وفقًا للوائح الدولية، وقيادة التحول إلى صناعة متصلة وآمنة، مهارة بالغة الأهمية لأي مهندس أو فني يرغب في التميز في بيئة الإنتاج الحالية.
الأسئلة الشائعة
كيف تختلف شهادة الدبلوم في الأمن السيبراني الصناعي عن شهادة الدبلوم في الأمن السيبراني التقليدي؟
يركز التدريب الصناعي على حماية أنظمة التشغيل والتحكم في العمليات المادية، مع إعطاء الأولوية للتوافر والأمن التشغيلي على حساب سرية البيانات.
ما هي اللوائح الأكثر أهمية في هذا النوع من الدراسات؟
تشمل المعايير الأساسية IEC 62443 للأتمتة، وISO 27001 لإدارة السلامة، وNERC CIP على وجه التحديد للقطاع الكهربائي.
من ينبغي عليه الالتحاق بدورة دبلوم في الأمن السيبراني الصناعي؟
يستهدف هذا البرنامج كلاً من متخصصي تكنولوجيا المعلومات الذين يرغبون في دخول عالم العمليات ومهندسي المصانع الذين يحتاجون إلى تعلم كيفية حماية أصولهم الصناعية.
ما هي الخطة الرئيسية للأمن السيبراني الصناعي؟
إنها وثيقة استراتيجية تحدد إجراءات التدقيق والرقابة وتخفيف المخاطر بما يتماشى مع سياسة أمن الشركة والمعايير الدولية.
ما مدى أهمية تجزئة الشبكة في هذا القطاع؟
من الضروري عزل العمليات الحيوية عن الشبكات الإدارية من خلال المناطق والقنوات، مما يمنع وصول العدوى من المكاتب إلى الآلات.
ما هي فرص العمل المتاحة لشخص متخصص في هذا المجال؟
هناك طلب كبير على الخبراء لإدارة الأمن في البنى التحتية الحيوية، والمصانع الآلية، ومراكز عمليات أمن تكنولوجيا المعلومات والتشغيل (SOCs).
ما الذي يتم دراسته في قسم التحليل الجنائي واختبار الاختراق الصناعي؟
ستتعلم كيفية اكتشاف أساليب الهجوم، ومحاكاة عمليات الاختراق الأخلاقية في أنظمة SCADA، وتحليل السبب الجذري للحوادث في بيئات الإنتاج.
