- تسمح ثغرة أمنية خطيرة في NLTK (CVE-2026-0848) بتنفيذ التعليمات البرمجية عن بعد وتؤثر على أنظمة الذكاء الاصطناعي ومعالجة اللغة الطبيعية.
- تتسبب أخطاء التثبيت والتكوين الشائعة في بايثون (المسار، الإصدارات، البيئات) في فشل الاستيراد ومشاكل المكتبة.
- لقد عانى نظام PyPI البيئي من إطلاق آلاف الحزم الخبيثة، مما يسلط الضوء على المخاطر في سلسلة توريد البرمجيات.
- إن الجمع بين ممارسات الأمان الجيدة وتحديثات المكتبة وإدارة التبعيات الصارمة أمر ضروري للحد من هذه المخاطر.
عندما نتحدث عن خلل في مكتبة بايثون ، فإننا لا نشير فقط إلى خطأ واحد يُعطّل البرنامج النصي، بل في كثير من الأحيان، قد يُصبح هذا الخلل مدخلاً مباشراً للهجمات، أو يُسبب مشاكل مُحبطة في التثبيت، أو حتى صداعاً كبيراً بسبب تبعية بسيطة مكتوبة بشكل رديء. تتميز بايثون بسهولة استخدامها وانتشارها الواسع، مما يعني أن أي خلل، مهما بدا بسيطاً، قد يكون له تأثير كبير على مشاريع الذكاء الاصطناعي، ومعالجة اللغات الطبيعية، وتطوير مواقع الويب.
ظهرت مؤخرًا حالاتٌ تتراوح بين ثغراتٍ خطيرةٍ تسمح بتنفيذ التعليمات البرمجية عن بُعد، وحزمٍ خبيثةٍ مُخبأةٍ في فهرس بايثون الرسمي، وأخطاءٍ تبدو غريبةً في مكتباتٍ بسيطةٍ كأداة التحكم في سطوع الشاشة. كل هذا يُشير إلى أن مجرد تثبيت التبعية وتجاهلها لا يكفي، بل نحتاج إلى فهم ما يحدث في الخلفية، وكيفية توزيع المكتبات، وأفضل الممارسات التي تُجنّبنا المشاكل الخطيرة.
ثغرة خطيرة في مكتبة NLTK: الثغرة الأمنية CVE-2026-0848
من أبرز الأمثلة على ذلك ثغرة خطيرة في مكتبة NLTK ، المعروفة في بيئة بايثون باستخدامها في مهام معالجة اللغة الطبيعية . تحت المعرّف CVE-2026-0848 ، تم وصف ثغرة أمنية تؤثر بشكل مباشر على البيئات التي تُستخدم فيها أنظمة تحليل النصوص، وبشكل عام، على التطبيقات القائمة على الذكاء الاصطناعي ومعالجة اللغة الطبيعية.
تسمح هذه الثغرة الأمنية بتنفيذ التعليمات البرمجية عن بُعد ، ما يعني أن المهاجم يستطيع فرض تشغيل تعليماته البرمجية بشكل عشوائي على الجهاز الذي يعمل بنظام NLTK. من منظور الأمن السيبراني، يُعد هذا أحد أخطر السيناريوهات التي قد تحدث في البرامج واسعة الانتشار، لأنه لا يقتصر على تسريب البيانات فحسب، بل يمنح المهاجم سيطرة فعّالة على النظام المخترق.
الأمر المقلق هو أن مكتبة NLTK لا تزال تُعتبر من المتطلبات الأساسية في العديد من المشاريع، لا سيما في ظل دمج الذكاء الاصطناعي في مختلف أنواع الخدمات. هذا يعني أن العديد من بيئات الإنتاج، ودفاتر الملاحظات، وواجهات برمجة التطبيقات، ومسارات التعلم الآلي قد تكون عرضة للخطر دون أن يدرك مطوروها تمامًا المخاطر الحقيقية التي تشكلها هذه الثغرة الأمنية.
أدى تطور معالجة اللغات الطبيعية إلى انتشار تطبيقات تستهلك النصوص باستمرار، مثل المساعدين الافتراضيين، وأنظمة التصنيف، وتحليل الآراء، وغيرها الكثير. وفي جميع هذه الحالات، قد تُصبح ثغرة أمنية في مكتبة بايثون شائعة الاستخدام عنصرًا أساسيًا في هجوم على سلسلة التوريد أو اختراق أوسع للبنية التحتية.
في نهاية المطاف، فإن الجمع المتفجر بين تنفيذ التعليمات البرمجية عن بعد ومكتبة شائعة مثل NLTK ليس مجرد مشكلة تقنية؛ بل هو أيضًا تذكير بأن الثقة العمياء في التبعيات يمكن أن تأتي بثمن باهظ للغاية إذا لم يتم التعامل معها بعناية.
أين يكمن الخلل وكيف يتم استغلاله؟
تكمن المشكلة في CVE-2026-0848 في كيفية تعامل مكتبة NLTK مع بعض الموارد الخارجية . ففي ظل ظروف معينة، يمكن للمكتبة تحميل الملفات دون التحقق بشكل صحيح من مصدرها أو محتواها، مما يخلق ثغرة أمنية خطيرة في تدفق بيانات التطبيق.
عمليًا، هذا يعني أن ملفًا تم التلاعب به من قِبل مهاجم يمكن أن يُعامل كمورد شرعي بواسطة NLTK. إذا وثق التطبيق بهذه الموارد الخارجية دون فلاتر إضافية، فقد ينتهي الأمر بتنفيذ الشفرة الخبيثة المضمنة في ذلك الملف مباشرةً على النظام الذي يستهلك البيانات.
لا يتطلب هذا السيناريو أي إعدادات معقدة: ففي العديد من البيئات الحالية - مثل واجهات برمجة التطبيقات، ودفاتر الملاحظات التفاعلية، وخدمات التحليلات الآلية، أو مسارات التعلم الآلي - يتم استيعاب البيانات ومعالجتها تلقائيًا. إذا تم اختراق أحد مصادر هذه البيانات، يمكن للمهاجم استغلال هذه الثغرة الأمنية في مكتبة بايثون لحقن حمولته الخبيثة دون الحاجة إلى أي تدخل يدوي.
علاوة على ذلك، يتم نشر العديد من هذه الأنظمة على خوادم تتمتع بصلاحيات واسعة وإمكانية الوصول إلى موارد حساسة . وهذا يعني أن استغلال ثغرة أمنية في أنظمة المؤسسات في الوقت الفعلي (RCE) عبر مفتاح الشبكة المرتبط (NLTK) ليس مجرد تهديد، بل قد يؤدي إلى سرقة البيانات، أو تعديل النماذج، أو تخريب العمليات الداخلية، أو إنشاء أبواب خلفية لشن هجمات لاحقة.
يكمن جوهر المشكلة في أن التحقق من صحة الموارد الخارجية غالباً ما يتم تجاهله عند العمل مع المكتبات التي "تقوم بكل شيء نيابة عنا". إذا افترضنا أن التبعية آمنة دون تدقيق كيفية تعاملها مع الموارد التي نزودها بها، فإننا نخاطر بتحويل ميزة مفيدة إلى وسيلة مثالية للهجوم.
لماذا تُعد هذه الثغرة الأمنية ذات أهمية بالغة اليوم؟
إن السياق الذي ظهرت فيه ثغرة CVE-2026-0848 يجعل تأثيرها المحتمل بالغ الحساسية. فقد ازداد استخدام مكتبات معالجة اللغة الطبيعية والذكاء الاصطناعي بشكل كبير، ولا تزال مكتبة NLTK، على الرغم من ظهور بدائل أحدث، راسخة في العديد من المشاريع والدروس التعليمية والمستودعات التعليمية وأنظمة الإنتاج.
يمثل هذا النوع من الثغرات الأمنية خطراً محدداً للغاية: وهو أن مكتبة موثوقة قد تصبح حلقة ضعيفة في هجوم على سلسلة التوريد. بعبارة أخرى، قد لا يستهدف المهاجم تطبيقنا مباشرةً، بل قد يستهدف مكوناً وسيطاً يستخدمه الجميع ولا يلاحظه أحد تقريباً إلا عند حدوث خلل ما.
لقد رأينا هذا من قبل مع أنظمة بيئية أخرى: جافا سكريبت و npm، وروبي و RubyGems، وبالطبع PyPI نفسه في بيئة بايثون . يتكرر النمط: كلما زادت ثقتنا في مستودع ما، وكلما زادت أتمتة تثبيت الحزم، كلما أصبح أكثر جاذبية لمن يسعون إلى نشر أنظمة على نطاق واسع.
إن حقيقة أن ثغرة NLTK تسمح بتنفيذ التعليمات البرمجية عن بُعد تُضاعف من خطورتها. فنحن لا نتحدث عن خطأ برمجي "فقط" يُسرّب المعلومات أو يُسبب أعطالًا؛ بل نتعامل مع ثغرة تُتيح السيطرة الكاملة على الجهاز المُصاب ، مع ما يترتب على ذلك من آثار في بيئات الإنتاج، وبنية البيانات التحتية، وشبكات الشركات.
لذلك، على الرغم من أن الحل الفوري ينطوي قم بتحديث NLTK إلى إصدار مصححيدور النقاش الأساسي حول ثقافة الأمن وكيفية تعاملنا مع التبعيات: التدقيق، والعزل، وتقييد الأذونات، والمراجعة بما يتجاوز مجرد التدقيق البسيط. pip install تحول.
حلول وأفضل الممارسات لحالات فشل مكتبات بايثون
الخطوة الأولى للتخفيف من حدة ثغرة أمنية مثل CVE-2026-0848 بسيطة للغاية: تثبيت إصدار NLTK الذي يتضمن التصحيح ، أو في حال تعذر ذلك، التوقف عن استخدام الإصدارات المتأثرة. يُعدّ تحديث المكتبات باستمرار الحد الأدنى من الإجراءات لتجنب تعريض نفسك لثغرات أمنية موثقة مسبقًا.
لكن التوقف عند هذا الحد لا يكفي. تُبرز هذه الحوادث ضرورة مراجعة كيفية تعاملنا مع الموارد الخارجية في تطبيقاتنا. فعند تحميل أي ملفات أو نماذج أو مجموعات بيانات أو أي نوع آخر من البيانات الخارجية، من الضروري التحقق من مصدرها وتنسيقها ومحتواها، مما يقلل من فرص المهاجم في المناورة.
من بين إجراءات الحماية الموصى بها الأخرى تشغيل العمليات الأكثر حساسية في بيئات معزولة، مثل الحاويات أو الأجهزة الافتراضية . فإذا كان الكود الذي يعالج النصوص ونماذج معالجة اللغة الطبيعية يعمل في بيئة ذات صلاحيات محدودة للغاية، فإن حتى استغلال ثغرة تنفيذ التعليمات البرمجية عن بُعد سيكون له تأثير أكثر تحكمًا، دون الوصول المباشر إلى بقية البنية التحتية.
كما يساعد ذلك على تقييد مصادر البيانات الموثوقة والقنوات التي تصل البيانات من خلالها إلى أنظمتنا بشكل صارم. فكلما كانت واجهات برمجة التطبيقات والمسارات والمستودعات المصرح بها أكثر وضوحًا، كلما صعب على أي جهة خبيثة اختراق تدفق البيانات دون إثارة الشكوك أو إطلاق تنبيهات أمنية.
وأخيرًا، يُنصح بدمج هذه الإجراءات ضمن نهج أمني شامل طوال دورة حياة التطوير : تحليل الكود الثابت، وفحص التبعيات، ومراجعة الحزم بانتظام، ومراقبة الثغرات الأمنية المعروفة في المكتبات التي نستخدمها يوميًا. الهدف ليس المبالغة في التدقيق، بل تجنب العمل بشكل عشوائي.
الأخطاء الشائعة عند العمل مع مكتبات بايثون: حالة screen_brightness_control
ليست كل المشاكل متعلقة بـ مكتبة بايثون هذه ثغرات أمنية خطيرة. غالبًا ما نواجه أخطاءً أكثر بساطة، ومع ذلك، قد تُعيق مشروعًا أو تُهدر ساعاتٍ بلا داعٍ. مثال بسيط على ذلك هو حالة المكتبة. screen_brightness_control، تُستخدم لإدارة سطوع الشاشة من خلال لغة بايثون.
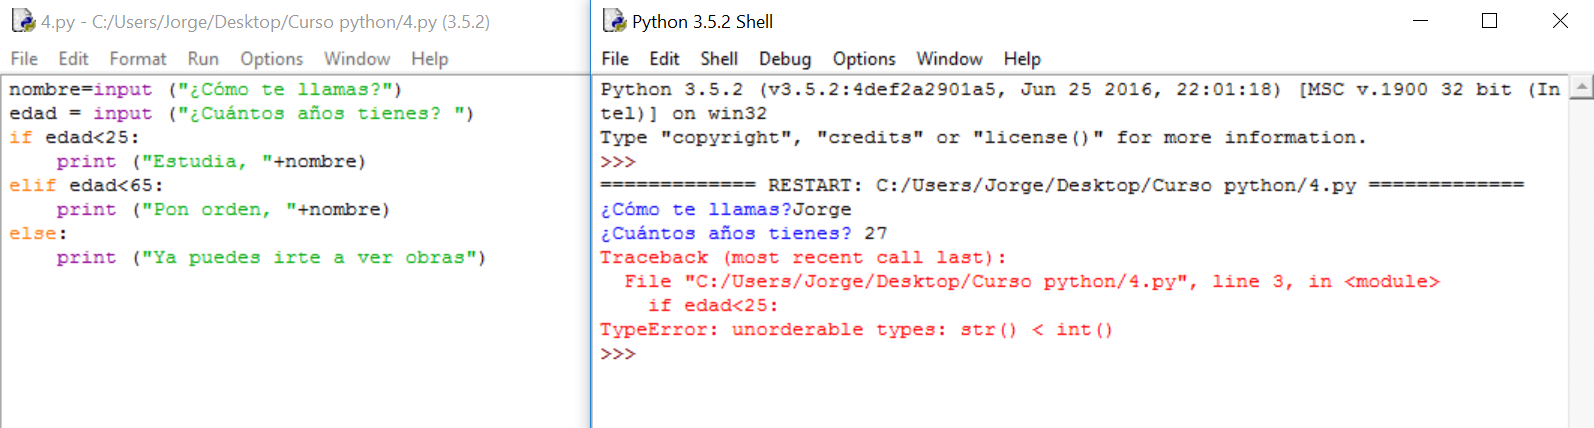
مطور برامج يعمل على برنامج تحليل على حاسوبه، باستخدام كود الاستوديو المرئيثم عثر على رسالة بايلانس: "تعذر حل استيراد «screen_brightness_control»" مباشرة على الخط import screen_brightness_control as sbcتم نسخ هذا النص حرفيًا من الوثائق الرسمية. كان كل من بايثون والمكتبة محدثين، لكن بيئة التطوير أشارت إلى أن الوحدة غير موجودة.
يرتبط هذا النوع من الأخطاء عادةً بمشاكل مثل إعدادات البيئات الافتراضية غير الصحيحة ، أو تثبيت البرامج في مسارات مختلفة عن تلك التي يستخدمها المفسر، أو وجود اختلافات بين إصدار بايثون المستخدم لتشغيل الكود والإصدار المستخدم لتثبيت الحزمة. على الرغم من أن هذه الحالة بالذات قد حُلت تلقائيًا دون أن يعلم أحد ما الذي تغير، إلا أن السبب الأرجح كان خللًا في إعدادات البيئة أو المسار.
عند مواجهة مشكلة كهذه، يُنصح بالتحقق من الجوانب الأساسية مثل مُفسِّر بايثون الذي يستخدمه Visual Studio Code، وما إذا كانت الحزمة مُثبَّتة بالفعل في تلك البيئة المُحدَّدة باستخدام pip show screen_brightness_controlأو إذا كانت هناك عدة إصدارات من بايثون تتعايش على نفس النظام.
بعيدًا عن هذه الحكاية، تُظهر هذه الأخطاء أنه على الرغم من سهولة تعلم لغة بايثون ، إلا أن التفاعل بين بيئات التطوير المتكاملة والبيئات الافتراضية ومديري الحزم قد يُولّد أخطاءً مُحيرة. والأهم من ذلك، أن المشكلة في كثير من الأحيان لا تكمن في الكود أو المكتبة، بل في إعدادات البيئة.
أخطاء شائعة في تثبيت بايثون تؤثر على المكتبات
حتى قبل تثبيت أي مكتبة، يواجه العديد من المستخدمين مشاكل في تثبيت بايثون نفسه ، مما يؤثر على استخدام أي حزم إضافية. وتكثر هذه الأخطاء بشكل خاص بين المبتدئين في البرمجة، حيث تظهر لهم رسائل غامضة بمجرد فتح نافذة الأوامر.
لم يتم العثور على Python.exe
من أكثر الأخطاء شيوعًا في نظام ويندوز ظهور رسالة تفيد بعدم العثور على "python.exe" عند محاولة تشغيل بايثون من سطر الأوامر. ويعود ذلك عادةً إلى عدم وجود مسار الملف التنفيذي ضمن متغير بيئة PATH، وبالتالي لا يعرف النظام مكان البحث عن المفسر.
الحل هو من خلال أضف مسار تثبيت بايثون يدويًا إلى متغيرات بيئة النظام. للقيام بذلك، انتقل إلى الإعدادات المتقدمة للنظام، وافتح قسم "متغيرات البيئة"، وحدد موقع متغير PATH في قسم متغيرات النظام، وقم بتحريره ليشمل الدليل الذي يوجد فيه. python.exe (على سبيل المثال ، C:\\PythonXX\\(مع استبدال "XX" بالإصدار المقابل).
بعد حفظ التغييرات، من المهم إغلاق موجه الأوامر وإعادة فتحه لتفعيل قيمة PATH الجديدة. بعد ذلك، سيتمكن النظام من تحديد موقع ملف بايثون القابل للتنفيذ عند تنفيذ الأمر ذي الصلة.
رسائل خطأ مربكة أثناء التثبيت
من المشاكل الشائعة الأخرى رسائل الخطأ المبهمة التي تظهر أثناء تثبيت بايثون أو عند محاولة ضبط بعض المكونات. أحيانًا يكون سبب هذه الرسائل هو تبعيات نظام التشغيل، وأحيانًا أخرى عدم كفاية الصلاحيات، أو تعارضها مع إصدارات سابقة تم حذفها بشكل غير صحيح.
عندما لا يكون الخطأ واضحًا، فإن أفضل ما يُمكن فعله هو الرجوع إلى وثائق بايثون الرسمية ، التي تُغطي العديد من الحالات الشائعة، والأسئلة المتكررة، والحلول خطوة بخطوة. اللجوء مباشرةً إلى المنتديات دون مراجعة هذه المعلومات أولًا قد يُزيد من تعقيد عملية التشخيص.
من المهم أيضًا التحقق من أنك تقوم بتنزيل المثبت الصحيح من موقع بايثون الرسمي وليس من مصادر خارجية، حيث أن استخدام المثبتات غير الرسمية يمكن أن يؤدي إلى مشاكل في التوافق أو إصدارات غريبة أو حتى مخاطر أمنية.
إصدار بايثون غير مناسب
من الشائع جدًا، عند اتباع درس تعليمي أو العمل على مشروع معين، أن يتطلب الأمر إصدارًا محددًا من بايثون ، ودون أن ندرك ذلك، يتم تثبيت إصدار مختلف. قد يؤدي هذا إلى عدم توافق مع بعض المكتبات أو البرامج النصية التي تستخدم دوالًا أو صيغًا تم إدخالها أو إزالتها بين الإصدارات.
لتقليل هذه المشاكل، من المستحسن حدد الإصدار الدقيق التي ترغب في استخدامها عند إنشاء بيئات أو تشغيل أوامر. على سبيل المثال، إذا كنت بحاجة إلى العمل مع Python 3.8، يمكنك إنشاء بيئة افتراضية باستخدام شيء مثل python3.8 -m venv mi_entornoوبالتالي ضمان تثبيت المكتبات وتشغيلها على الإصدار الصحيح.
في البيئات التي تتعايش فيها عدة إصدارات (على سبيل المثال، Python 3.8 و 3.11)، من المهم أن تكون واضحًا بشأن الملف الثنائي المستخدم في أي وقت، سواء من خلال الأسماء المستعارة أو مديري الإصدارات أو الأدوات الخاصة بالتوزيعة المستخدمة.
مسار مُكوّن بشكل غير صحيح
لا يؤثر التكوين الصحيح للمسار (PATH) على ملف Python التنفيذي الرئيسي فحسب، بل يؤثر أيضًا على كيفية تحديد النظام للبرامج النصية والأدوات الإضافية والملفات الثنائية المثبتة مع المكتبات.
إذا تم تعديل متغير PATH بإهمال أو تم تثبيت Python في مواقع غير تقليدية دون تحديثه، فقد تنشأ مشاكل تبدو غير قابلة للتفسير: أوامر تتوقف عن العمل، ومكتبات "تختفي"، أو برامج نصية تعمل بإصدارات مختلفة عن تلك المتوقعة.
للتحقق من المسار النشط، يمكنك في نظام التشغيل ويندوز تشغيل echo %PATH% من سطر الأوامر، تحقق مما إذا كان مجلد تثبيت بايثون مُضمّنًا. على أنظمة أخرى، مثل لينكس أو ماك أو إس، استخدم echo $PATHيُعد تعديل هذه المسارات باستمرار أمرًا ضروريًا لضمان أن تتصرف لغة بايثون ومكتباتها كما ينبغي.
في بيئة مهنية، يُنصح غالبًا بالاعتماد على البيئات الافتراضية وأدوات إدارة الإصدارات لتغليف التبعيات وعدم الاعتماد كثيرًا على تكوين النظام العام.
الحزم الخبيثة في PyPI وهجمات سلسلة التوريد
إلى جانب أخطاء التثبيت والثغرات الأمنية المعزولة، ثمة مشكلة جوهرية تؤثر على النظام البيئي بأكمله: الثقة في مديري الحزم مثل PyPI وnpm وRubyGems. ولغة بايثون ليست استثناءً، ففي السنوات الأخيرة أُضيفت آلاف الحزم الخبيثة إلى الفهرس الرسمي.
في إحدى الحوادث، اضطر فهرس حزم بايثون (PyPI) إلى إزالة ما يقارب 3.653 حزمة خبيثة بعد وقت قصير من اكتشاف ثغرة أمنية مرتبطة بها. تضمنت هذه الحزم نسخًا غير مصرح بها من مكتبات مثل CuPy ومشاريع أخرى مشروعة تم نسخها أو انتحالها.
تكمن المشكلة في أن العديد من المطورين يستخدمون PyPI كمصدر مباشر لدمج مكتبات خارجية في مشاريعهم، غالبًا دون التحقق بدقة من الكود الذي يستوردونه. يعتمد النظام بشكل كبير على الثقة في مؤلفي المكتبات وفي المستودع نفسه، وهذه الثقة قابلة للاستغلال من قبل جهات خبيثة.
يعتمد هذا النوع من الهجمات غالباً على تقنيات مثل typosquattingيتضمن ذلك تحميل حزم بأسماء مشابهة جدًا لأسماء المكتبات الشائعة، مستغلين الأخطاء الإملائية أو الالتباس في الأسماء. إذا أخطأ مطور في كتابة المعرف في pip installقد ينتهي بك الأمر بتثبيت نسخة تالفة دون أن تدرك ذلك.
ومن بين الحزم الخبيثة التي تم اكتشافها في تلك العملية تم العثور عليها نسخ مزيفة من Cupyكما cupy-cuda112 (CuPy لـ CUDA 11.2)، الذي تم تحميله في 25 فبراير 2021 وتمت إزالته في اليوم التالي بفضل سياسة الاستجابة المنصوص عليها في PEP 541. في هذه الحالة، قام أحد مديري المشروع الرسميين، كينيتشي مايهاشي، بإطلاق الإنذار عند اكتشاف المشكلة.
دوافع هذه الهجمات وآثارها الحقيقية
الأمر المثير للاهتمام في تلك الحادثة هو أن الحساب المسؤول عن تحميل الحزم المشبوهة استخدم اسم "RemindSupplyChainRisks" ، مما يشير إلى أن الهدف قد يكون لفت الانتباه إلى المخاطر الأمنية في سلسلة التطوير أكثر من ارتكاب هجوم ضار واسع النطاق.
تضمنت التعليقات على بعض هذه الحزم رسالة تحذيرية مفادها أن الهدف هو التوعية بمخاطر الثقة العمياء في سلسلة توريد البرمجيات. ومع ذلك، لم تكن النوايا الحقيقية واضحة تمامًا، ويعود ذلك جزئيًا إلى أن كاتبها ظل مجهول الهوية وترك عنوان بريد إلكتروني غير نشط.
أعرب إي دبليو دوربين الثالث، مدير البنية التحتية في مؤسسة برمجيات بايثون، عن بعض الشكوك حول جدوى تعليق الحساب المخالف، مشيرًا إلى سهولة إنشاء حساب جديد ومواصلة تحميل الحزم بهوية مختلفة. وهذا يُبرز أحد التحديات الرئيسية للمستودعات العامة: محدودية التحكم في من ينشر ماذا.
سلوك الكود الخبيث داخل الحزمة cupy-cuda112 لم يكن الأمر متطوراً بشكل خاص أيضاً: في الأساس تم إرسال طلب GET إلى عنوان IP في طوكيو (101.32.99.28) بما في ذلك اسم الحزمة. لم يقم البرنامج بأعمال تخريبية أو ينشر حمولات أكثر تعقيدًا، مما يعزز الفرضية القائلة بأنه قد يكون أقرب إلى "إثبات المفهوم" منه إلى هجوم خبيث بالكامل.
مع ذلك، فإن حقيقة إمكانية تحميل آلاف الحزم دفعة واحدة، وإمكانية تنزيل هذه الحزم من قِبل مستخدمين شرعيين، وإمكانية تشغيل الشفرة على أنظمتهم، تُؤكد اتساع نطاق الهجمات الإلكترونية في بيئة بايثون . كما تُشير إلى أن أي قصور، سواء في التصميم أو الإشراف أو ثقافة الأمن، قد يُؤدي إلى عواقب وخيمة.
دروس عملية للمطورين والفرق التقنية
تشير كل من الثغرات الأمنية الخطيرة مثل CVE-2026-0848 في NLTK، بالإضافة إلى الحزم الضارة التي تم اكتشافها في PyPI أو أخطاء التثبيت التي تبدو غير ضارة، إلى نفس الاتجاه: لا يكفي معرفة كيفية البرمجة بلغة بايثون ، بل يجب عليك أيضًا فهم كيفية توزيع الكود، وكيفية تثبيت التبعيات، وما هي الآثار المترتبة على كل قرار تصميمي.
بالنسبة لأي فريق يعمل بشكل احترافي باستخدام لغة بايثون، من الضروري وضع سياسات واضحة لإدارة التبعيات : مراجعة المكتبات المسموح بها، والتحقق من مصدرها، ومراقبة الثغرات الأمنية المعروفة، وتجنب دمج الحزم من مؤلفين غير معروفين دون الحد الأدنى من تدقيق الكود.
من الضروري أيضًا دمج الأمن في دورة حياة تطوير البرمجيات : من مرحلة التصميم إلى النشر، بما في ذلك الاختبار الآلي لاكتشاف الإصدارات غير الآمنة، وتحليل تكوين البرمجيات (SCA)، والمراجعات الدورية لبيئات وقت التشغيل.
على المستوى الفردي، يجدر تخصيص بعض الوقت لفهم كيفية عمل pip والبيئات الافتراضية ومتغيرات البيئة فهمًا دقيقًا . هذا الأساس يقلل بشكل كبير من احتمالية مواجهة أخطاء مزعجة مثل عمليات الاستيراد غير المحلولة، أو تعارضات الإصدارات، أو عمليات التثبيت الوهمية التي لا يمكن لأحد تحديدها.
في بيئة تُستخدم فيها لغة بايثون في كل شيء، بدءًا من البرامج النصية الشخصية الصغيرة وصولًا إلى أنظمة الذكاء الاصطناعي بالغة الأهمية، وأنظمة الإنتاج، وأدوات تحليل الأعمال، أصبح افتراض أن المكتبات "تعمل ببساطة" دون مراعاة الأمن ترفًا لا يمكننا تحمله. اتباع نهج أكثر دقة ووعيًا في تثبيت المكتبات وتحديثها وفحص تبعياتها قد يُحدث فرقًا جوهريًا بين بيئة قوية ونظام مليء بالثغرات الأمنية الخفية.

إن تبني هذه العقلية لا يساعد فقط على تجنب الثغرات الأمنية أو البرامج الضارة، بل يحسن أيضًا الجودة الإجمالية للمشاريع: عدد أقل من حالات الفشل الغريبة، ووقت أقل يُهدر على عمليات التثبيت المعطلة ، وثقة أكبر بأن الكود الذي يعمل على خوادمنا يقوم بالضبط بما يفترض أن يقوم به، ولا شيء أكثر من ذلك.