- Корпоративната VPN мрежа създава криптиран тунел, който позволява сигурен отдалечен достъп до вътрешни ресурси, без директното им излагане на интернет.
- Съществуват различни видове VPN (отдалечен достъп, от сайт до сайт, облак) и протоколи (OpenVPN, IKEv2/IPsec, L2TP/IPsec), които се избират според нуждите.
- Настройването на VPN изисква планиране на доставчика, устройствата, протоколите, сегментирането на достъпа и многофакторното удостоверяване.
- VPN трябва да бъде интегриран в подход с нулево доверие с обучение на потребителите, преглед на лог файлове и най-добри практики за поддържане на дългосрочна сигурност.
В много компании, големи и малки, дистанционната работа вече не е изключение, а норма. Даването на възможност на служителите да се свързват от вкъщи, от кафене или докато пътуват, без да се компрометират корпоративните данни, се превърна в основен приоритет за всяка организация, която приема киберсигурността сериозно.
В този контекст, настройването на бизнес VPN е едно от най-важните технически решения, които можете да вземете. Не става въпрос само за „скриване на вашия IP адрес“ или поверително сърфиране, а за създаване на надежден криптиран тунел за достъп до вътрешни сървъри, приложения и бази данни, без да се отварят опасни врати към интернет. В следващите редове ще видите подробно какво представлява корпоративният VPN, как работи, какви са различните налични видове и как да го конфигурирате стъпка по стъпка в професионална среда, включително Windows и мобилни устройства.
Какво е бизнес VPN и защо е ключов за малкия и среден бизнес?
Преминаването към дистанционна работа в Испания е значително: повече от половината служители работят поне един ден седмично извън офиса , което драстично увеличава риска от несигурен достъп до сървъри, ERP системи и клиентски бази данни. Отдалеченият достъп без VPN вече е една от основните входни точки за атакуващите, насочени към малки и средни предприятия, факт, потвърден от организации като INCIBE и различни международни доклади.
Използването на бизнес VPN не е просто въпрос на удобство. То е и част от техническите мерки, изисквани от разпоредбите за защита на данните при обработката на лични данни , като например тези на клиенти или служители, чрез отдалечени канали. С правилно внедрена VPN, трафикът се предава криптиран и е нечетлив за всеки, който се опитва да го прихване в публичен Wi-Fi или друга несигурна мрежа.
От друга страна, корпоративната VPN мрежа няма нищо общо с търговски услуги като „VPN мрежи за гледане на предавания от други страни“. В една компания целта е да се свържат хората с вътрешни приложения, а не да се заобикалят географските ограничения . Това изисква различна архитектура, повече контроли за сигурност и по-тясна интеграция с корпоративния указател, защитната стена и останалата част от инфраструктурата.
Как работи VPN в корпоративна среда
Когато служител иска да се свърже с мрежата на компанията отвън, той го прави, използвайки VPN-съвместимо устройство : това може да бъде компютър, лаптоп, таблет или мобилен телефон, или с вграден клиент на операционната система, или чрез специално приложение, предоставено от VPN доставчика или от самата корпоративна защитна стена.
Потребителят отваря VPN клиента и въвежда своите идентификационни данни: обикновено корпоративно потребителско име и парола, в идеалния случай подсилени с двуфакторно удостоверяване (код на мобилното устройство, приложение за удостоверяване, физически токен и др.). В някои среди, особено тези с най-строги изисквания за сигурност, могат да се използват и цифрови сертификати, инсталирани на устройството.
След удостоверяване, VPN установява криптиран „тунел“ между устройството на служителя и VPN сървъра или защитната стена на компанията . Целият трафик, напускащ устройството на потребителя и пътуващ към вътрешната мрежа, е капсулиран и криптиран, така че дори да пътува през публични или несигурни мрежи, той е нечетлив за трети страни.
Маршрутът на данните винаги следва един и същ модел: от устройството на потребителя до VPN сървъра и оттам до вътрешните сървъри или ресурси, от които се нуждае . Отвън този тунел трафикът изглежда като обикновен криптиран поток без разбираема информация. Всеки атакуващ, който прихване тези пакети, ще види само криптирани данни и няма да може да реконструира съдържанието.
В същото време VPN сървърът обикновено е интегриран с директорията и политиките на компанията, за да се определи какво може да прави всеки човек, след като влезе в системата. Не всички служители се нуждаят от достъп до всички сървъри : търговският персонал ще има достъп до CRM, финансовият персонал - до счетоводната система, а техническият екип - до административните сървъри, всеки с различни разрешения.
Каква е целта на VPN в една компания?
Ползите от корпоративната VPN мрежа далеч надхвърлят поверителността. Основната ѝ функция е да осигурява сигурен, контролиран и проследим отдалечен достъп до вътрешни ресурси . От това произтичат няколко ключови предимства за ежедневните операции на всяка организация.
Първото е сигурността. Чрез криптиране на данни между служителя и корпоративната мрежа се предотвратява предаването на чувствителна информация, като финансови отчети, бази данни за клиенти или данни за вход, в обикновен текст . Това е особено важно при използване на обществени Wi-Fi мрежи в хотели, кафенета или обществен транспорт, където нападател може да се опита да подслушва трафика, използвайки техники „човек по средата“.
Второ, има удобство и гъвкавост. VPN позволява на отдалечени работници, често пътуващи или външни сътрудници да имат достъп до фирмените системи, без физически да ходят в офиса . От гледна точка на компанията, тази гъвкавост позволява реорганизиране на екипи, привличане на таланти от други градове и дори намаляване на разходите, свързани с физическите офиси.
Друго очевидно предимство е централизираният отдалечен достъп. Вместо да се отварят отделни портове на рутера или защитната стена за всяка услуга (база данни, отдалечен работен плот, споделяне на файлове), целият достъп се канализира през една единствена точка: VPN . Това намалява повърхността за атака и улеснява контрола, тъй като връзките се регистрират, удостоверяват и филтрират от едно място.
И накрая, не бива да забравяме и спестяванията на разходи. С добре оразмерена VPN мрежа, много компании могат да избегнат скъпи специализирани линии или традиционни частни канали като MPLS във всички свои точки . Стандартна интернет връзка, комбинирана с ефективни VPN мрежи, обикновено е достатъчна за повечето офиси и отдалечени работници, без да се прави компромис със сигурността или производителността.
Видове VPN мрежи за бизнеса
В корпоративния свят не всички VPN мрежи са създадени еднакви. Те могат да бъдат класифицирани според операционната система, с която работят, използваната VPN услуга или вида мрежа, през която работят . Всяка комбинация е подходяща за различни нужди и компании с различен размер.
Според операционната система
Съвместимостта е ключов фактор. Повечето съвременни VPN решения предлагат клиенти за Windows, macOS, Linux, Android и iOS или разчитат на вградените в тези системи клиенти. Например, Windows и macOS включват вградена поддръжка за различни типове VPN, като IKEv2, L2TP/IPsec и SSTP.
Когато избирате решение за вашия бизнес, е важно да вземете предвид кои операционни системи са включени: среда, в която всички използват Windows 10/11, е много различна от такава със смесица от Mac, Linux и мобилни устройства . Производителите на VPN услуги и защитни стени за търговски предприятия, като Fortinet, предлагат специализирани междуплатформени клиенти, които значително опростяват настройката.
В зависимост от вида на VPN услугата
От гледна точка на мрежовия дизайн, има три основни групи, които обикновено се използват в бизнес среда: отдалечен достъп за отделни потребители, връзка тип „сайт-сайт“ между офиси и облачни VPN мрежи.
VPN мрежите за отдалечен достъп са най-разпространеният вид за работа от разстояние. Те позволяват на всеки служител да се свърже от своя компютър или мобилно устройство и да има достъп до централната мрежа на компанията . Това обикновено се използва за улесняване на работата от вкъщи, свързване на мобилни търговски представители или предоставяне на поддръжка на отдалечени техници.
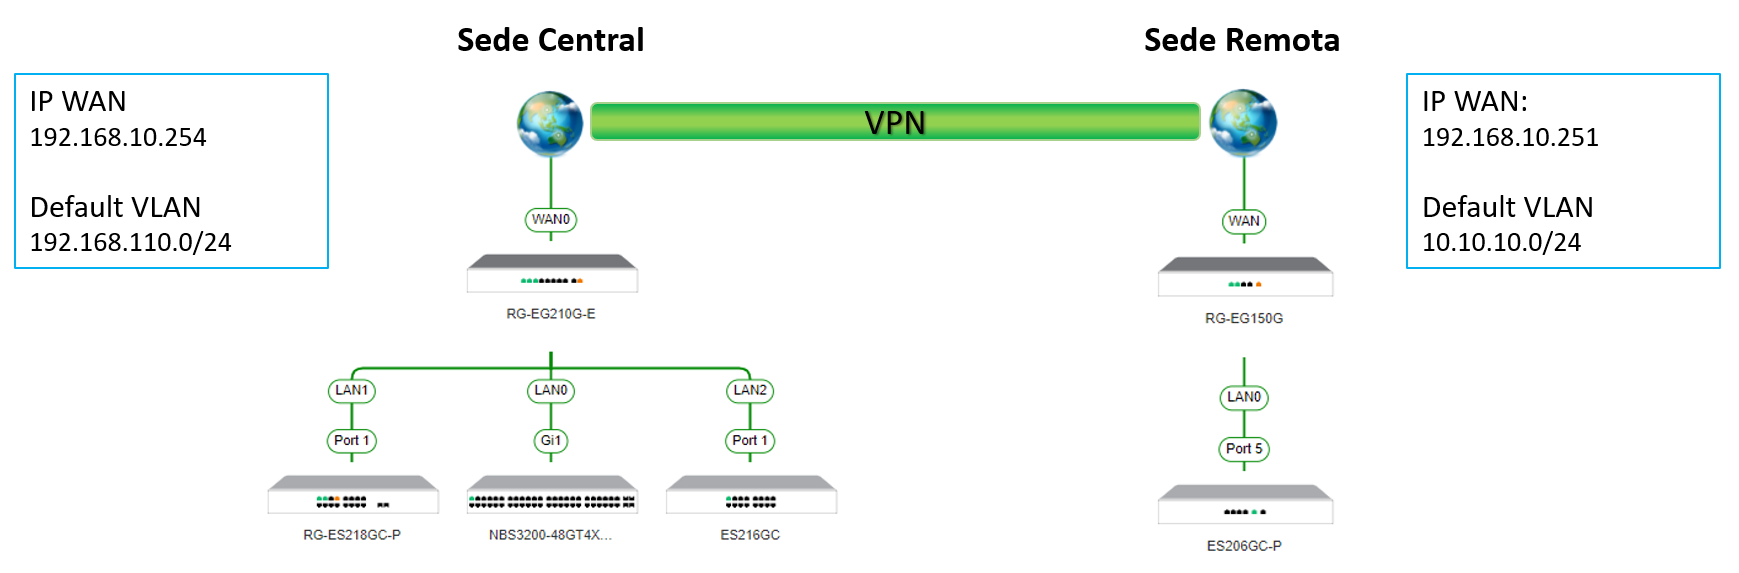
От друга страна, VPN мрежите от тип „сайт-към-сайт“ се използват за постоянно свързване на множество офиси или клонове . Вместо всеки служител да има собствена връзка, рутерите или защитните стени във всеки офис установяват криптиран тунел между тях. От гледна точка на мрежата изглежда, че различните офиси са част от една и съща локална мрежа, дори ако са в различни градове или държави.
През последните години облачните VPN мрежи също набират популярност. В този модел управлението на отдалечения достъп разчита на облачна инфраструктура, а не единствено на физически сървър в офиса . Това улеснява мащабируемостта, интеграцията на потребители от множество места и комбинирането на достъп до локални ресурси с приложения, хоствани в публични или частни облаци.
Според мрежата на интернет доставчика
Друг начин за класифицирането им е по вида мрежа, през която преминава тунелът. Най-често срещаният вариант е да се настрои VPN през стандартни широколентови или оптични връзки , като се използва публичната интернет инфраструктура и се разчита на криптиране за запазване на поверителността.
В среди с множество критични обекти, някои компании все още разчитат на управлявани от оператор MPLS VPN мрежи. MPLS връзките предлагат по-контролирани пътища в мрежата на доставчика , а над тях могат да се установят IPsec тунели, за да се гарантира допълнително поверителност между различните местоположения.
И накрая, възходът на високоскоростните мобилни мрежи позволява внедряването на VPN през 4G или 5G. Това е привлекателна опция за временни офиси, строителни екипи или техници, които винаги работят с мобилни връзки . VPN тунелът се установява през мрежата на мобилния оператор, като се гарантира, че дори в този контекст достъпът до фирмените данни остава криптиран.
Най-често използваните VPN протоколи в бизнеса
При настройването на VPN, изборът на правилния протокол е от съществено значение. Протоколът определя как се създават тунели, как се договарят ключовете и какво ниво на криптиране се прилага , което влияе както върху сигурността, така и върху скоростта.
Един от най-широко използваните протоколи е OpenVPN. Той е много гъвкав и изключително сигурен, с поддръжка на силно криптиране и широка съвместимост с различни системи . Обикновено работи през TCP или UDP и, макар че може да бъде малко по-бавен в някои сценарии, предлага стабилност, високо ценена в корпоративни среди.
Друга често използвана комбинация е IKEv2/IPsec. IKEv2 се откроява със своята скорост и стабилност, особено при мобилни връзки, където мрежата често се променя (например при превключване от Wi-Fi към 4G). IPsec осигурява криптиране на мрежово ниво. Той е често срещан в Windows, macOS и iOS и предлага добър баланс между сигурност и производителност.
Предлага се и L2TP/IPsec, който комбинира тунелния протокол L2TP със защитния слой IPsec. Въпреки че осигурява високо ниво на сигурност, той обикновено е по-бавен от IKEv2 поради двойното капсулиране . Полезен е, когато е необходима съвместимост с устройства, които не поддържат други, по-модерни протоколи.
В по-стари Windows среди може да се появят PPTP или подобни варианти, но те вече се считат за остарели поради известните им уязвимости и слабо криптиране . В нова корпоративна VPN имплементация не се препоръчва използването на тези протоколи, освен в много специфични и контролирани случаи.
Стъпки за настройване на бизнес VPN
Настройването на VPN за малък бизнес с малко потребители или за голяма организация изисква следване на поредица от логически стъпки. Въпреки че техническата сложност може да варира, общата структура на проекта обикновено е подобна : избор на услугата, подготовка на оборудването, конфигуриране на сървъра, дефиниране на протоколи и оптимизиране на производителността.
1. Изберете доставчик или VPN решение
Първата стъпка е да се реши коя технология да се използва. Нуждите на малък бизнес с четирима служители, който иска само да се свърже с база данни, са много различни от тези на компания с множество локации и стотици отдалечени служители . В случай на малък бизнес, дори VPN, базирана на самия Windows, или обикновена защитна стена може да са достатъчни.
При оценяването на доставчици или решения трябва да се вземат предвид няколко аспекта. Първият е политиката за поверителност и регистриране на активността : въпреки че ИТ отделът може да контролира вътрешна VPN мрежа на компанията, ако се използва външна услуга, трябва да е ясно какви данни се записват и с каква цел.
Нивото на криптиране и поддържаните протоколи също са важни. Една съвременна корпоративна VPN мрежа трябва да предлага поне IPsec с AES-256 криптиране или еквивалентно, а още по-добре е, ако позволява използването на TLS 1.2 или 1.3 в случай на SSL-VPN . Това гарантира, че данните са защитени от атаки с груба сила или опити за декриптиране.
Друг ключов момент е сървърната мрежа и нейната мащабируемост. Ако компанията има потребители в различни географски местоположения, е важно VPN сървърът да е с подходящ размер и, ако разчита на облака, да има близки възли . 24/7 техническата поддръжка и възможностите за поддръжка и актуализиране на софтуера също оказват голямо влияние върху избора.
2. Подгответе устройствата и мрежата
Преди да инсталирате клиенти навсякъде, е добре да направите бързо почистване. Ако на компютрите на компанията има други VPN програми, които вече не се използват, препоръчително е да ги деинсталирате, за да избегнете конфликти, дублиране на маршрути или проблеми с връзката.
След това трябва да проверите дали устройствата и техните операционни системи са съвместими с избраното решение. В типична компания ще намерите компютри с Windows 10 или 11, може би някои Mac-ове и мобилни устройства с Android или iOS , така че избраната опция трябва да покрива този диапазон без твърде много усложнения.
Не забравяйте за интернет връзката си. VPN мрежата не е чудотворец: ако честотната ви лента е много ограничена или има висока латентност, производителността ви отвън ще бъде лоша . Добра идея е да проверите действителните скорости на качване и изтегляне в главния офис, тъй като целият отдалечен трафик ще преминава през там, ако VPN мрежата се хоства в централата.
Накрая е време да се дефинират вътрешни политики за достъп. Препоръчително е от самото начало да се реши кой ще има достъп до VPN, какви ресурси ще може да вижда всяка потребителска група и как ще се управляват техните идентификационни данни . Това предотвратява превръщането на VPN в неконтролирана задна врата с течение на времето.
3. Инсталирайте и конфигурирайте сървъра и клиентите
Следващата стъпка е да настроите VPN сървъра. В компании със собствена инфраструктура това обикновено е корпоративна защитна стена или специален сървър с VPN софтуер ; в малки малки и средни предприятия това може дори да е машина с Windows, конфигурирана като сървър за отдалечен достъп.
VPN клиентът за всяка платформа се изтегля от конзолата за управление или защитната стена на доставчика. Този клиент се инсталира на компютрите на служителите и в много случаи може да бъде предварително конфигуриран с адреса на сървъра и основните параметри, така че потребителят да трябва само да въведе потребителското си име и парола.
В среди, където устройството няма специален клиент, може да се използва ръчна конфигурация. Доставчиците обикновено предоставят документация за това как да се създадат IKEv2, L2TP или SSL-VPN връзки, използвайки вградените инструменти на всяка операционна система , което е много полезно за специфични случаи или по-рядко срещани устройства.
Успоредно с това, рутерът или периметърната защитна стена трябва да бъдат конфигурирани да разрешават VPN трафик. Това включва отваряне на необходимите портове и в някои случаи конфигуриране на пренасочване на портове към вътрешния VPN сървър . На рутери, предоставени от интернет доставчик, като например тези от доставчици на оптични или ADSL услуги, може да се наложи да се активират специфични VPN шлюзове или IPsec опции.
4. Изберете протоколи, тествайте връзката и достъпа до сегмента
След като сървърът е работещ и клиентите са инсталирани, е време да се настроят фините детайли. Първо, се извършва основен тест за връзка от едно или повече устройства, за да се провери дали тунелът е установен и дали вътрешните ресурси са достъпни без проблеми с маршрутизацията или DNS.
След това се избират окончателните VPN протоколи за всеки тип потребител. Ако съвместимостта е приоритет, OpenVPN или L2TP/IPsec може да са изборът; ако се желае максимална мобилна производителност, IKEv2/IPsec обикновено е най-добрият вариант . Понякога се комбинират повече от един, за да се покрият различни сценарии.
Сегментирането на достъпа е от решаващо значение. Добра практика е да се създават потребителски групи (продажби, администрация, управление, ИТ и др.) и да се свържат с политики, които ограничават кои вътрешни IP диапазони и портове могат да използват . По този начин, повреда в акаунта на един потребител не излага на риск цялата мрежа, а само необходимия минимум.
Същевременно трябва да бъдат активирани допълнителни методи за удостоверяване. Двуфакторното удостоверяване трябва да се счита за задължително за отдалечен достъп, особено ако VPN мрежата предоставя ресурси, съдържащи чувствителни данни . Това може да се реализира чрез мобилни приложения, физически токени или интеграции с услуги за корпоративна идентичност.
5. Оптимизирайте производителността, сигурността и ежедневната употреба
След като VPN мрежата е стартирана и работи, работата не свършва дотук. Препоръчително е да се направят фина настройка, за да се балансира скоростта и защитата, което да улесни живота на потребителя, без да се прави компромис със сигурността . Това включва няколко корекции както на сървъра, така и на клиентите.
Например, можете да конфигурирате VPN да се свързва автоматично при стартиране на системата на корпоративни компютри. По този начин трафикът към вътрешната мрежа винаги преминава през криптирания канал, без да се разчита на потребителя да си спомни да активира връзката , което е особено полезно за тези, които работят дистанционно на пълен работен ден.
Друг често срещан вариант е да се избира между пълно тунелиране и разделено тунелиране. При пълно тунелиране целият интернет трафик на потребителя преминава през VPN; при разделено тунелиране преминава само трафикът, предназначен за корпоративната мрежа . Пълното тунелиране предлага по-голям контрол, но може да бъде по-бавно; разделеното тунелиране намалява натоварването на сървъра, въпреки че изисква по-внимателна конфигурация на сигурността.
Също така е разумно да се запазват често използвани сървъри или шлюзове като предпочитани, ако решението има множество точки за достъп. Това предотвратява ръчното избиране на сървъри от потребителите всеки път и им позволява да зададат географски най-близкия, за да се намали латентността.
Накрая, препоръчително е да активирате регистрирането на връзките и периодично да преглеждате активността. Регистрите помагат за откриване на подозрителни опити за достъп, повтарящи се грешки или аномални модели на употреба , които биха могли да показват проблем със сигурността или производителността.
Свържете се с VPN мрежата на компанията от Windows 10
В среди, където не се използва клиент на конкретен доставчик, Windows 10 включва собствена функционалност за създаване и използване на VPN връзки . Това е особено полезно за малки предприятия или прости случаи, като например компания с четирима души, която се нуждае само от отдалечен достъп до вътрешна база данни.
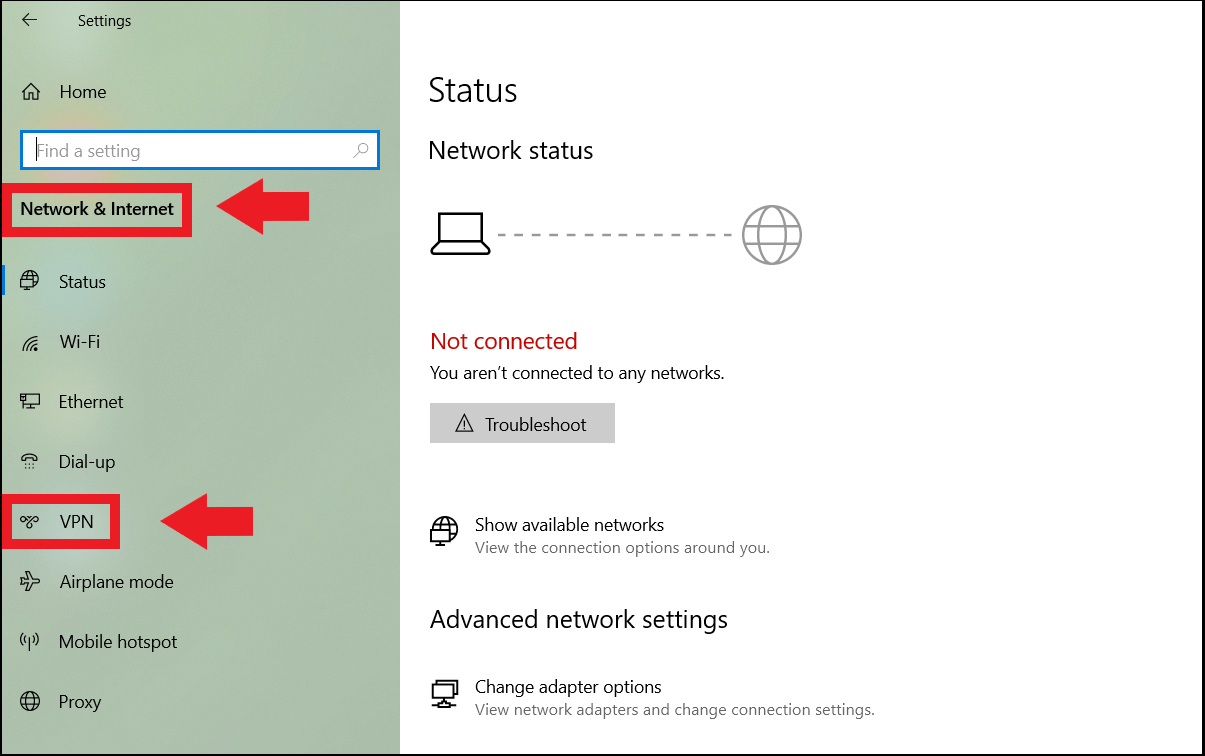
Първата стъпка е да създадете VPN профил на вашия компютър. От менюто „Старт“ отидете на „Настройки“, след това на „Мрежа и интернет“ и в този раздел на раздела „VPN“ . Там можете да добавите нова връзка, като посочите, че доставчикът е „Windows (вграден)“.
Формулярът за създаване изисква въвеждане на няколко ключови данни. Избирате разпознаваемо име за връзката, въвеждате адреса на сървъра или публичния IP адрес на офис рутера и избирате типа VPN (например IKEv2 или L2TP/IPsec) според настройките, предоставени от администратора или доставчика на технологии.
След това избирате типа информация за вход: това може да бъде потребителско име и парола, цифров сертификат или дори смарт карта в по-напреднали сценарии. Ако използвате потребителско име и парола, тази информация може да бъде запазена, така че да не се налага да я въвеждате всеки път, когато влизате.
След като профилът е създаден, свързването е много лесно. От иконата на мрежата в лентата на задачите изберете конфигурираната VPN мрежа и щракнете върху „Свързване “. Ако всичко е конфигурирано правилно на сървъра и рутера, системата ще установи тунела и състоянието ще се промени на „Свързан“. От този момент нататък компютърът ще има достъп до вътрешни ресурси, сякаш е в локалната мрежа.
Най-добри практики, често срещани проблеми и моделът „Нулево доверие“
Бизнес VPN мрежата не трябва да се разглежда като единствена бариера за сигурност, а по-скоро като част от по-широк подход. Моделът „Нулево доверие“ предлага да не се приема, че някой е надежден само защото е в мрежата или е свързан чрез VPN , което е в перфектно съответствие с настоящата реалност на дистанционната работа и облачните приложения.
Прилагането на този подход включва няколко неща. Първо, непрекъснато потвърждаване на самоличността на потребителя, не само при влизане във VPN . Второ, ограничаване на достъпа до конкретни приложения, вместо отваряне на цялата мрежа. И трето, проверка на състоянието на устройствата преди предоставяне на достъп (антивирусна програма, корекции за сигурност, криптиране на диска и др.).
Често срещано е да се сблъсквате с определени повтарящи се проблеми при ежедневното използване на VPN. Например, много публични мрежи в хотели или летища блокират нестандартни портове, което пречи на работата на някои VPN мрежи . В тези случаи използването на SSL-VPN през порт 443 обикновено разрешава блокажа, тъй като този порт се използва за HTTPS и рядко се филтрира.
Друг често срещан проблем е бавността. Ако VPN сървърът е претоварен, ако офис връзката има ниска скорост на качване или ако целият интернет трафик се пренасочва през тунела, производителността може да пострада . Активирането на разделно тунелиране, така че само трафикът към корпоративната мрежа да преминава през VPN, помага много за облекчаване на това натоварване.
Конфликтите са често срещани и при други лични VPN мрежи, инсталирани на компютрите на потребителите, като например търговски услуги за частна употреба. Когато два VPN клиента се опитват да обработват маршрути едновременно, могат да възникнат прекъсвания, изтичане на трафик или неочаквани прекъсвания . Ето защо е полезно да се проучи защо други лични VPN мрежи могат да се намесват и да се дефинират ясни правила относно това кой софтуер е разрешен.
И накрая, човешкият фактор не бива да се пренебрегва. От съществено значение е служителите да бъдат обучени какво представлява VPN, защо е важно да се активира при достъп до ресурси на компанията и какви практики да се избягват (като споделяне на идентификационни данни или свързване от незащитени лични устройства). Ясното и просто обяснение на правилата за ползване намалява грешките и недоразуменията.
Създаването на корпоративна VPN мрежа, дори за малък бизнес, който просто иска да се свърже дистанционно с база данни, включва комбиниране на технологии, процеси и обучение: изборът на надеждно решение и протоколи, правилната подготовка на оборудването, сегментирането на достъпа, активирането на силно удостоверяване и обучението на потребителите са стълбовете, които ви позволяват да работите отвсякъде, без да превръщате корпоративната мрежа в сито.