- Критична уязвимост в NLTK (CVE-2026-0848) позволява дистанционно изпълнение на код и засяга системи за обработка на изкуствен интелект и естествен език.
- Често срещани грешки при инсталиране и конфигуриране на Python (PATH, версии, среди) причиняват неуспехи при импортиране и проблеми с библиотеките.
- Екосистемата на PyPI е претърпяла пускането на хиляди злонамерени пакети, което подчертава рисковете във веригата за доставки на софтуер.
- Комбинацията от добри практики за сигурност, актуализации на библиотеките и стриктно управление на зависимостите е от съществено значение за намаляване на тези рискове.
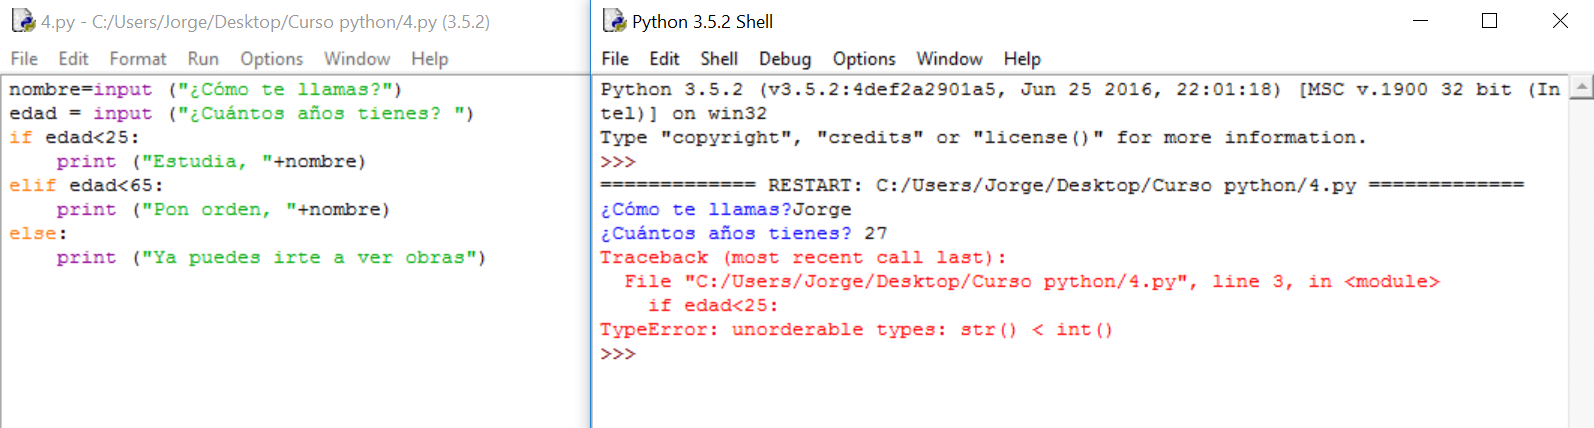
Когато говорим за грешка в библиотека на Python , не говорим само за единична грешка, която нарушава работата на скрипта: в много случаи тя може да се превърне в директна входна точка за атаки, досадни проблеми с инсталирането или дори голямо главоболие поради проста, лошо написана зависимост. Python е удобен и повсеместен, което означава, че всяко спъване, колкото и малко да изглежда, може да има огромно влияние върху изкуствения интелект, обработката на естествен език и проектите за уеб разработка.
Наскоро бяха разкрити случаи, вариращи от критични уязвимости, включващи дистанционно изпълнение на код, до злонамерени пакети, скрити в официалния индекс на Python, и на пръв поглед абсурдни грешки в библиотеки, толкова безобидни, колкото контролер за яркост на екрана. Всичко това рисува картина, при която простото инсталиране на зависимост и забравянето за нея не е достатъчно: трябва да разберем какво се случва „под капака“, как се разпространяват библиотеките и какви най-добри практики могат да ни спасят от сериозни проблеми.
Критична уязвимост в NLTK: CVE-2026-0848
Един от най-фрапиращите случаи е критичен недостатък в библиотеката NLTK , добре позната в екосистемата на Python с използването ѝ в задачи за обработка на естествен език . Под идентификатор CVE-2026-0848 е описана уязвимост, която пряко засяга среди, където се използват системи за текстов анализ и като цяло приложения, базирани на изкуствен интелект и NLP.
Тази уязвимост позволява дистанционно изпълнение на код (RCE) , което означава, че атакуващият може да принуди собствения си код да се изпълнява произволно на машината, на която работи NLTK. От гледна точка на киберсигурността, това е един от най-сериозните сценарии, които могат да възникнат в широко използвания софтуер, защото не само изтича данни: той може да предостави ефективен контрол върху компрометираната система.
Тревожното е, че NLTK остава стандартна зависимост в безброй проекти, особено в контекст, където изкуственият интелект е интегриран във всякакви услуги. Това означава, че много производствени среди, преносими компютри, API и конвейери за машинно обучение могат да бъдат изложени на риск, без техните разработчици да са напълно наясно с реалния риск, който представлява тази уязвимост.
Възходът на обработката на естествен език доведе до това, че сме заобиколени от приложения, които постоянно консумират текст: виртуални асистенти, системи за класификация, анализ на мнения и много други. Във всички тези случаи уязвимост в широко използвана Python библиотека може да се превърне в ключов елемент при атака срещу веригата за доставки или по-широк компрометиране на инфраструктурата.
В крайна сметка, експлозивната комбинация от RCE с популярна библиотека като NLTK не е просто технически проблем; това е и напомняне, че сляпото доверие на зависимостите може да дойде на много висока цена, ако не се третира внимателно.
Къде е недостатъкът и как се използва?
Проблемът в CVE-2026-0848 произтича от начина, по който NLTK обработва определени външни ресурси . При определени условия библиотеката може да зарежда файлове, без правилно да валидира техния произход или съдържание, създавайки опасна уязвимост в потока от данни на приложението.
На практика това означава, че файл, манипулиран от нападател, може да бъде третиран като легитимен ресурс от NLTK. Ако приложението се доверява на тези външни ресурси без допълнителни филтри, злонамереният код, вграден в този файл, може да се изпълни директно в системата, консумирайки данните.
Този сценарий не изисква никаква драматична настройка: в много съвременни среди – като API, интерактивни тетрадки, автоматизирани аналитични услуги или конвейери за машинно обучение – данните се приемат и обработват автоматично. Ако един от източниците на тези данни е компрометиран, атакуващ може да използва тази уязвимост в библиотеката на Python , за да инжектира своя полезен товар, без никой да се налага да натиска бутон или да изпълнява каквото и да било ръчно.
Освен това, много от тези системи са разположени на сървъри с широки разрешения и достъп до чувствителни ресурси . Това означава, че експлоатирана уязвимост RCE (Real-Time Enterprise) чрез NLTK (Network Linked Key) е повече от просто плашеща: тя може да доведе до кражба на данни, промяна на модел, саботаж на вътрешни процеси или внедряване на задни врати за последващи атаки.
Същността на проблема е, че валидирането на външни ресурси често се пренебрегва, когато се работи с библиотеки, които „правят всичко вместо нас“. Ако приемем, че дадена зависимост е безопасна, без да проверяваме как тя обработва ресурсите, които ѝ предоставяме, рискуваме да превърнем полезна функция в идеален вектор за атака.
Защо тази уязвимост е толкова актуална днес
Контекстът, в който се появява CVE-2026-0848, прави потенциалното му въздействие особено чувствително. Използването на библиотеки за NLP и изкуствен интелект се е увеличило драстично и NLTK, въпреки появата на по-модерни алтернативи, остава вкоренена в множество проекти, уроци, образователни хранилища и производствени системи.
Този тип уязвимост представлява много специфичен риск: надеждна библиотека може да се превърне в слабо звено в атака срещу веригата за доставки. С други думи, атакуващият може да не се насочи директно към нашето приложение, а по-скоро към междинен компонент, който всички използват и който почти никой не забелязва, докато нещо не се обърка.
Виждали сме това и преди с други екосистеми: JavaScript и npm, Ruby и RubyGems, и разбира се, самият PyPI в екосистемата на Python . Моделът се повтаря: колкото повече се доверяваме на дадено хранилище и колкото повече автоматизираме инсталирането на пакети, толкова по-привлекателно става то за тези, които искат да внедряват системи в голям мащаб.
Фактът, че уязвимостта на NLTK позволява дистанционно изпълнение на код, умножава нейната сериозност. Не говорим за грешка, която „само“ изтича информация или причинява сривове; имаме работа с вектор, който може да предостави пълен контрол над засегнатата машина , с всички последици, които това има в производствените среди, инфраструктурата на данните или корпоративните мрежи.
Следователно, въпреки че непосредственото решение включва актуализирайте NLTK до коригирана версияОсновният дебат е по-скоро свързан с културата на сигурност и как се отнасяме към зависимостите: одит, изолиране, ограничаване на разрешенията и преглед отвъд простото pip install смяна.
Смекчаване и най-добри практики за неуспехи в библиотеките на Python
Първата стъпка за смекчаване на уязвимост като CVE-2026-0848 е съвсем проста: инсталирайте версията на NLTK, която включва корекцията , или, ако това не е възможно, спрете да използвате засегнатите версии. Поддържането на библиотеките актуализирани е минималната мярка, за да избегнете ненужно излагане на вече документирани уязвимости.
Спирането дотук обаче не е достатъчно. Този вид инциденти подчертават необходимостта от преглед на начина, по който обработваме външни ресурси в нашите приложения. Винаги, когато се зареждат файлове, модели, корпуси или друг вид данни отвън, е важно да се валидира техният произход, формат и съдържание, като се минимизира пространството за маневриране на нападателя.
Друг препоръчителен слой защита е да се изпълняват най-чувствителните процеси в изолирани среди, като контейнери или виртуални машини . Ако кодът, който обработва текст и NLP модели, се изпълнява в среда с много ограничени разрешения, дори RCE експлойт ще има много по-контролирано въздействие, без директен достъп до останалата част от инфраструктурата.
Това също помага за стриктно ограничаване на валидните източници на данни и каналите, през които данните достигат до нашите системи. Колкото по-ясно е кои API, маршрути или хранилища са оторизирани, толкова по-трудно ще бъде за злонамерен ресурс да проникне в потока от данни, без да предизвика подозрение или да задейства предупреждения за сигурност.
Накрая, препоръчително е тези мерки да се интегрират в по-широк подход за сигурност през целия жизнен цикъл на разработка : статичен анализ на кода, проверки на зависимостите, редовни одити на пакетите и наблюдение за известни уязвимости в библиотеките, които използваме ежедневно. Целта не е да се вманиачиваме, а по-скоро да се избягва сляпа работа.
Типични грешки при работа с Python библиотеки: случаят с screen_brightness_control
Не всички проблеми са свързани с библиотека на python Това са критични уязвимости. Често се сблъскваме с много по-банални грешки, които въпреки това могат да спрат проекта или да ни накарат да губим часове ненужно. Един прост пример е случаят с библиотеката. screen_brightness_control, използван за управление на яркостта на екрана от Python.
Разработчик, работещ върху програма за анализ на компютъра си, използвайки Кода на Visual Studio, той попадна на съобщението на Пайланс: „импортирането „screen_brightness_control“ не можа да бъде разрешено“ точно на линията import screen_brightness_control as sbcТова беше копирано дословно от официалната документация. Python и самата библиотека бяха актуални, но средата за разработка настояваше, че модулът не съществува.
Този тип грешка обикновено е свързана с проблеми като неправилно конфигурирани виртуални среди , инсталации в пътища, различни от тези, използвани от интерпретатора, или несъответствия между версията на Python, изпълняваща кода, и версията, използвана за инсталиране на пакета. Въпреки че този конкретен случай в крайна сметка „магически“ се разреши сам, без никой да разбере какво се е променило, най-вероятно това се дължи на настройка на среда или път.
Когато се сблъскате с подобен проблем, препоръчително е да проверите основни аспекти, като например кой интерпретатор на Python използва Visual Studio Code и дали пакетът действително е инсталиран в тази конкретна среда, използвайки pip show screen_brightness_controlили ако има няколко версии на Python, съществуващи едновременно на една и съща система.
Отвъд анекдота, тези грешки илюстрират, че въпреки че Python е лесен за научаване , взаимодействието между IDE, виртуални среди и мениджъри на пакети може да генерира объркващи грешки. И най-вече, че много пъти проблемът не е нито в кода, нито в библиотеката, а в конфигурацията на средата.
Често срещани грешки при инсталиране на Python, които засягат библиотеките
Дори преди да стигнат до инсталирането на библиотека, много потребители срещат проблеми със самата инсталация на Python , които след това влияят върху използването на всички допълнителни пакети. Тези грешки са особено често срещани сред тези, които започват да програмират и се сблъскват с загадъчни съобщения веднага щом отворят терминала.
Python.exe не можа да бъде намерен
Една от най-често срещаните грешки в Windows е съобщението, че „python.exe“ не може да бъде намерен при опит за стартиране на Python от командния ред. Това обикновено се дължи на факта, че системата няма изпълнимия път, включен в променливата на средата PATH, така че не знае къде да търси интерпретатора.
Решението е готово ръчно добавете пътя за инсталиране на Python към променливите на средата на системата. За да направите това, отидете в разширените настройки на системата, отворете секцията „Променливи на средата“, намерете променливата PATH в секцията със системни променливи и я редактирайте, за да включите директорията, където се намира. python.exe (например C:\\PythonXX\\, като замените „XX“ със съответната версия).
След като промените бъдат запазени, е важно да затворите и да отворите отново командния ред, за да влезе в сила новата стойност на PATH. От този момент нататък системата би трябвало да може да локализира изпълнимия файл на Python, когато съответната команда бъде изпълнена.
Объркващи съобщения за грешки по време на инсталацията
Друг често срещан проблем са неясните съобщения за грешки , които се появяват по време на инсталирането на Python или при опит за конфигуриране на определени компоненти. Понякога те се дължат на зависимости от операционната система, друг път на недостатъчни разрешения или конфликти с неправилно деинсталирани предишни версии.
Когато грешката не е очевидна, най-разумният начин на действие е да се консултирате с официалната документация на Python , която обхваща множество често задавани случаи, често задавани въпроси и подробни решения. Директното преминаване към форуми без предварително да се прегледа тази информация може допълнително да усложни диагнозата.
Важно е също да проверите дали изтегляте правилния инсталатор от официалния уебсайт на Python , а не от източници на трети страни, тъй като използването на неофициални инсталатори може да доведе до проблеми със съвместимостта, странни версии или дори рискове за сигурността.
Неподходяща версия на Python
Доста често се случва, когато се следва урок или се работи по конкретен проект, да се изисква определена версия на Python и без да се осъзнава, да се инсталира различна версия. Това може да доведе до несъвместимост с определени библиотеки или скриптове, които използват функции или синтаксис, въведени или премахнати между версиите.
За да се сведат до минимум тези проблеми, е добра идея посочете точната версия които искате да използвате, когато създавате среди или изпълнявате команди. Например, ако трябва да работите с Python 3.8, можете да създадете виртуална среда с нещо подобно python3.8 -m venv mi_entornoкато по този начин се гарантира, че библиотеките са инсталирани и работят на правилната версия.
В среди, където съществуват няколко версии едновременно (например Python 3.8 и 3.11), е важно да е ясно кой двоичен файл се използва във всеки даден момент, независимо дали чрез псевдоними, мениджъри на версии или инструменти, специфични за използваната дистрибуция.
Неправилно конфигуриран път
Правилната конфигурация на пътя (PATH) влияе не само върху основния изпълним файл на Python, но и върху начина, по който системата локализира скриптове, допълнителни инструменти и двоични файлове, инсталирани с библиотеките.
Ако променливата PATH бъде променена небрежно или Python бъде инсталиран на нетрадиционни места без да бъде актуализиран, могат да възникнат привидно необясними проблеми: команди, които спират да работят, библиотеки, които „изчезват“, или скриптове, които се изпълняват с версии, различни от очакваните.
За да проверите активния път, в Windows можете да стартирате echo %PATH% От командния ред проверете дали е включена инсталационната папка на Python. На други системи, като Linux или macOS, използвайте echo $PATHПоследователното коригиране на тези пътища е от съществено значение, за да се гарантира, че Python и неговите библиотеки се държат както трябва.
В професионална среда често е препоръчително да се разчита на виртуални среди и инструменти за управление на версии , за да се капсулират зависимостите и да не се разчита толкова много на глобалната системна конфигурация.
Злонамерени пакети в PyPI и атаки срещу веригата за доставки
Освен грешките при инсталиране и изолираните уязвимости, съществува фундаментален проблем, засягащ цялата екосистема: доверието в мениджърите на пакети като PyPI, npm и RubyGems. Python не е изключение и през последните години хиляди злонамерени пакети бяха добавени към официалния индекс.
В един конкретен инцидент, Python Package Index (PyPI) беше принуден да премахне приблизително 3.653 злонамерени пакета малко след като беше идентифицирана уязвимост в сигурността, свързана с тях. Тези пакети включваха неоторизирани версии на библиотеки като CuPy и други легитимни проекти, които бяха копирани или имитирани.
Проблемът произтича от факта, че много разработчици използват PyPI като директен източник за интегриране на библиотеки на трети страни в своите проекти, често без да проверяват щателно кода, който импортират. Системата разчита до голяма степен на доверие в авторите на библиотеките и самото хранилище и това доверие може да бъде използвано от злонамерени лица.
Този тип атака често разчита на техники като печатарски скуотингТова включва качване на пакети с имена, много подобни на тези на популярни библиотеки, като се възползва от печатни грешки или объркване в имената. Ако разработчик въведе грешно идентификатора в pip installМоже да се окаже, че инсталирате повредена версия, без да го осъзнавате.
Сред злонамерените пакети, открити при тази операция, бяха фалшиви версии на CupyКато cupy-cuda112 (CuPy за CUDA 11.2), който беше качен на 25 февруари 2021 г. и премахнат на следващия ден благодарение на политиката за реагиране, установена в PEP 541. В този случай един от официалните ръководители на проекта, Кеничи Маехаши, алармира след откриването на проблема.
Мотивации и реални последици от тези атаки
Интересното при този инцидент е, че акаунтът, отговорен за качването на подозрителните пакети, е използвал името „RemindSupplyChainRisks“ , което предполага, че целта може да е по-скоро да се привлече вниманието към рисковете за сигурността във веригата за разработка, отколкото да се извърши мащабна вредна атака.
Коментарите за някои от тези пакети дори включваха съобщение, предупреждаващо, че целта е да се повиши осведомеността относно високия риск от сляпо доверие на веригата за доставки на софтуер. Въпреки това истинските намерения не бяха напълно ясни, отчасти защото авторът остана анонимен и остави неактивен имейл адрес.
Ий У. Дърбин III, директор по инфраструктурата на Python Software Foundation, изрази някои съмнения относно полезността от спирането на акаунта, отбелязвайки, че е тривиално да се създаде нов профил и да се продължи качването на пакети под различна самоличност. Това подчертава едно от основните предизвикателства пред публичните хранилища: ограниченият контрол върху това кой какво публикува.
Поведението на злонамерения код в пакета cupy-cuda112 Не беше и особено сложно: по същество изпрати GET заявка до IP адрес в Токио (101.32.99.28) включително името на пакета. Той не е извършвал разрушителни действия, нито е разполагал по-сложни полезни товари, което подсилва хипотезата, че може да е по-скоро „доказателство за концепция“, отколкото напълно злонамерена атака.
Въпреки това, фактът, че някой може да качи хиляди пакети едновременно, че тези пакети могат да бъдат изтеглени от легитимни потребители и че кодът може да бъде изпълнен на техните системи, показва ясно, че повърхността за атака на екосистемата на Python е много широка. И че всеки провал, независимо дали е в дизайна, надзора или културата на сигурност, може да има значителни последици.
Практически уроци за разработчици и технически екипи
Както критичните уязвимости като CVE-2026-0848 в NLTK, така и злонамерените пакети, открити в PyPI, или на пръв поглед безобидните грешки при инсталиране, сочат в една и съща посока: не е достатъчно да знаете как да програмирате на Python , трябва също да разбирате как се разпределя кодът, как се инсталират зависимостите и какви са последиците от всяко дизайнерско решение.
За всеки екип, работещ професионално с Python, е ключово да се установят ясни политики за управление на зависимостите : преглед на разрешените библиотеки, проверка на произхода им, наблюдение за известни уязвимости и избягване на включването на пакети от неизвестни автори без минимален одит на кода.
Също така е важно сигурността да се интегрира в жизнения цикъл на разработка на софтуер : от фазата на проектиране до внедряването, включително автоматизирано тестване за откриване на несигурни версии, анализ на състава на софтуера (SCA) и периодични прегледи на среди за изпълнение.
На индивидуално ниво си струва да отделите време, за да разберете задълбочено как работят pip, виртуалните среди и променливите на средата . Тази основа значително намалява вероятността от срещане на разочароващи грешки, като например неразрешени импорти, конфликти на версии или фантомни инсталации, които никой не може да идентифицира.
В среда, където Python се използва за всичко - от малки лични скриптове до критично важни системи с изкуствен интелект, производствени бекендове и инструменти за бизнес анализи, приемането, че библиотеките „просто работят“, без да се взема предвид сигурността, е все по-лукс, който вече не можем да си позволим. По-внимателният и съзнателен подход към инсталирането, актуализирането и проверката на зависимостите може да бъде разликата между стабилна среда и система, пълна със задни врати, за които никой не знае.

Приемането на този начин на мислене не само помага за избягване на уязвимости или зловреден софтуер, но и подобрява цялостното качество на проектите: по-малко странни повреди, по-малко време, загубено за повредени инсталации , и повече увереност, че кодът, работещ на нашите сървъри, прави точно това, което трябва, и нищо повече.