- Преходът към модела на мрежово управление, управлявано от облака, елиминира фрагментацията на инфраструктурата и намалява оперативните разходи чрез централизирано управление.
- Автоматизацията на задачите и видимостта в реално време позволяват проактивно разрешаване на инциденти, без да е необходимо посещение на технически специалист на място.
- Сигурността се превръща в модел за споделена отговорност, интегрирайки архитектури с нулево доверие и съответствие с европейските регулаторни изисквания.
- Мащабируемостта и гъвкавостта на виртуалните мрежи улесняват растежа на бизнеса в сектори като банково дело, здравеопазване и транспорт.
Днес светът на телекомуникациите често се възприема като сложен и неясен терен, дори от тези, които вече работят в технологичния сектор. Съществува тревожна тенденция, при която новите ИТ специалисти пренебрегват факта, че овладяването на TCP/IP протокола и разбирането на мрежите са основата, върху която се изгражда всичко останало. По същество, без мрежа, която функционира като часовник, информацията не тече и дори най-модерните цифрови инструменти се свеждат до празни кутии.
Ако трябва да сме честни, една неработеща безжична мрежа е най-бързият начин крайните потребители да се разочароват и да се откажат от услугата. Ето защо трябва да разберем, че свързаността не е добавка, а по-скоро гръбнакът на всяка бизнес операция. Без солидна основа е невъзможно съобщенията да достигнат до местоназначението си или дигиталната трансформация да бъде нещо повече от модна дума в управленските срещи.
Повратният момент в управлението на мрежи за малки и средни предприятия (МСП) и управлявани доставчици на услуги (MSP)
Настоящата реалност за малките и средните предприятия, както и за доставчиците на управлявани услуги (MSP), е достигнала оперативен лимит. С нарастването на хибридната работа и разпръскването на офисите, се озоваваме с фрагментирана мрежова екосистема, пълна със свързани устройства на безброй различни места. Проблемът е, че вместо да постигнат гъвкавост, много ИТ отдели са попаднали в капан в цикъл на реактивна поддръжка, губейки ценни часове за ръчно разрешаване на инциденти, защото използват инструменти, които не комуникират помежду си.
Освен това, в Европа натискът нараства с регулации като Закона за киберустойчивост (CRA). Вече не е достатъчно мрежата просто да функционира; трябва да се гарантира строг контрол върху жизнения цикъл на софтуера, за да се предотврати използването на изкуствен интелект като оръжие при кибератаки. На пазар, изправен пред недостиг на квалифицирани специалисти, липсата на централизиран надзор създава опасни слепи петна и води до неустойчиви нива на административните разходи.
Мрежово управление в облака: Стратегическото решение
За да преодолеят това пречка, бизнесите мигрират към облачно управлявана инфраструктура. Този модел, известен като Cloud-Managed Networking (Управлявани мрежи в облака), позволява унифицирано управление на голямо разнообразие от устройства, от Wi-Fi и комутатори до защитни стени и 5G/LTE достъп, всичко това под една единствена система за управление. Чрез елиминиране на локални контролери или локален хардуер за управление, компаниите опростяват мрежовата си топология и спестяват значителни суми пари от оперативни разходи.
Наличието на единен панел от стъкло, което технически се нарича „единичен панел от стъкло “, е революционно. То позволява откриване на аномалии в реално време на множество сайтове, преди клиентът дори да осъзнае, че нещо не е наред. Освен това е възможно да се репликират конфигурации за сигурност на различни места само с няколко кликвания, осигурявайки последователна среда и елиминирайки уязвимостите, дължащи се на човешка грешка.
Автоматизация и край на ненужните технически посещения
Възвръщаемостта на инвестициите наистина блести в автоматизацията. Забравете за изпращането на техник през града само за да актуализира фърмуера или да промени настройка за сигурност. Дистанционното внедряване на корекции и актуализации елиминира необходимостта от пътуване до място, оптимизирайки производителността на вашия екип за поддръжка и драстично намалявайки разходите за поддръжка.
Усъвършенствани решения, като платформата Nebula на Zyxel, демократизират достъпа, като предлагат безплатни професионални версии. Това е от решаващо значение за малките и средни предприятия, за да избегнат изоставането от скъпите лицензи. Благодарение на Zero-Touch provisioning , устройствата могат да бъдат конфигурирани още преди да бъдат извадени от кутията, като стават оперативни в рамките на минути след свързване. Те също така улесняват създаването на VPN мрежи в mesh или hub-and-spoke топологии за безпроблемно свързване на отдалечени офиси.
Сигурност и управление в облачната среда
В областта на киберсигурността фокусът в момента се измества към политиките за защита „нулево доверие“ . За борба с уязвимостите се премахват паролите по подразбиране и се въвежда задължително използване на многофакторно удостоверяване (MFA). Прозрачността и ежедневното управление са от основно значение; както посочват експертите, доверието се печели чрез проверим надзор, който елиминира всички слепи петна в инфраструктурата.
Жизненоважно е да се разбере, че сигурността на облака е споделена отговорност . Докато доставчикът осигурява защитата на основната инфраструктура, собственикът на мрежата трябва да защити контрола за достъп, данните и приложенията. Недоразуменията в това разделение на задачите създават сериозни уязвимости в сигурността, които злонамерените лица бързо ще използват, особено в хибридни среди, където локалните и облачните мрежи съществуват едновременно.
Виртуални облачни мрежи (VCN) спрямо традиционния модел
Облачните мрежи, или VCN, са естествената еволюция на корпоративната мрежа. В стария модел всичко зависеше от физически център за данни с хардуер, управляван от местен персонал. Сега функциите и логистиката се намират в облака, независимо дали е частен или публичен. Това носи ясни предимства: много по-гъвкава мащабируемост , превъзходна наличност и вградена интеграция на облачни функции.
За тези, които не искат да направят пълния преход, хибридният модел е балансиран вариант, като съхранява критични данни локално и използва мощността на облака за всичко останало. Тази система позволява на мрежата да се адаптира автоматично чрез контейнери и безсървърни изчисления, приспособявайки се към текущото търсене.
Ключови разлики и приложения в сектора
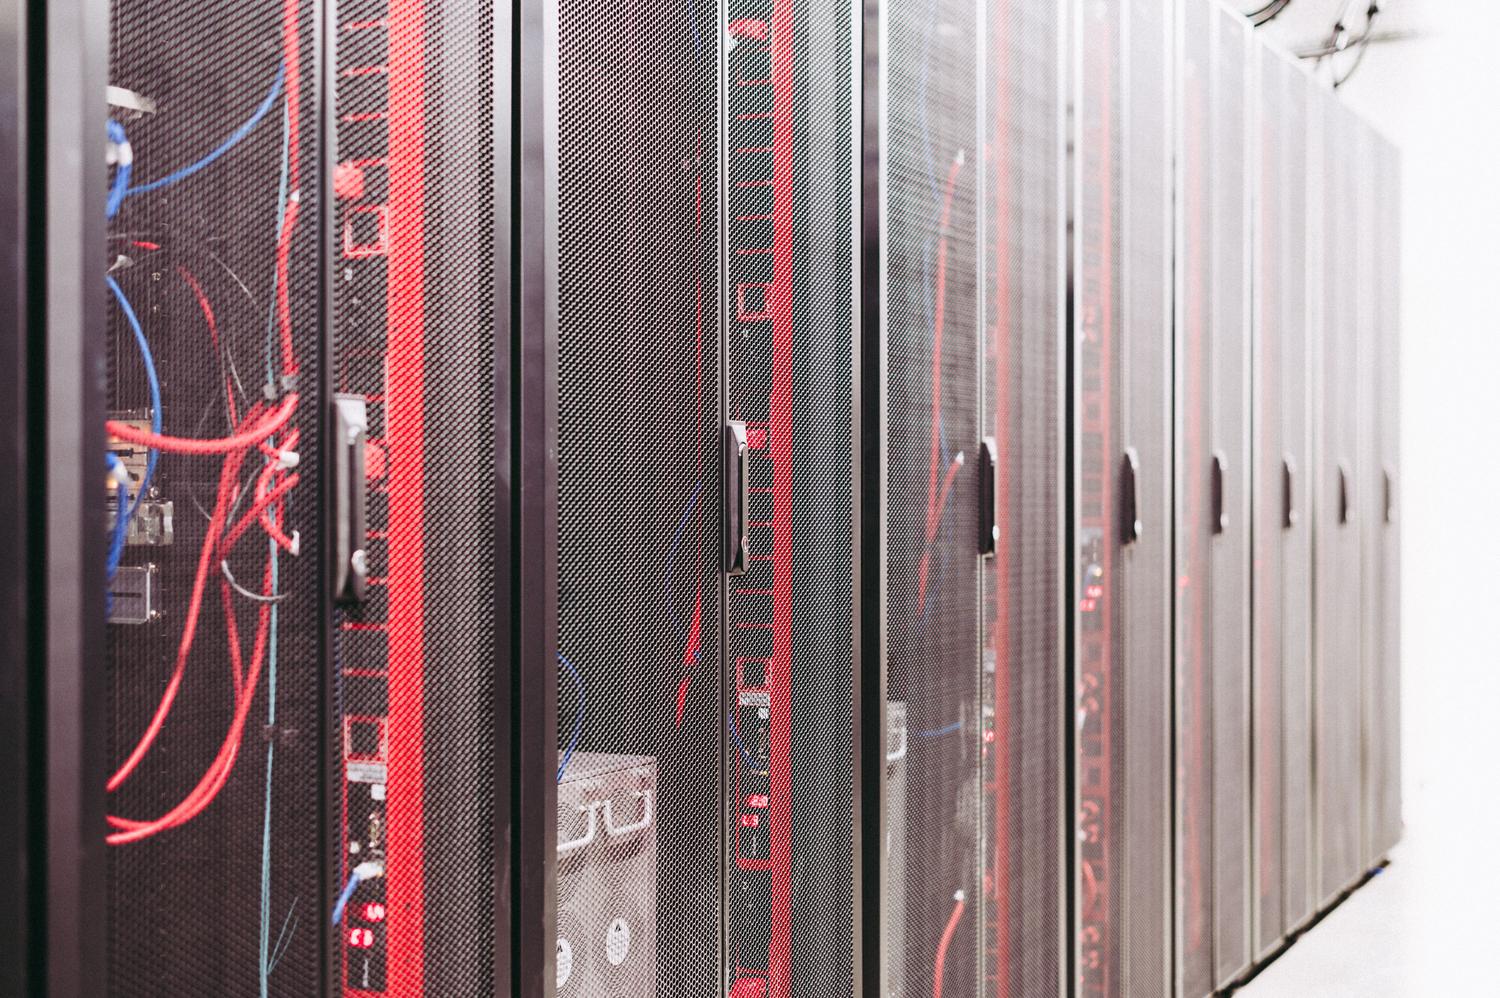
Облачните мрежи често се бъркат с облачните изчисления. Разликата е проста: облачните изчисления се фокусират върху това как работят приложенията (IaaS, PaaS, SaaS), докато облачните мрежи се фокусират върху това как се осъществява достъп до приложенията и как се управляват връзките.
- Частен облак: Ресурси, предназначени изключително за една организация.
- Обществен облак: Споделена инфраструктура, управлявана от трети страни.
- Хибриден облак: Комбинация от двете за оптимизиране на производителността.
- Мултиоблак: Използване на множество доставчици, за да се избегне зависимостта от един.
Тази гъвкавост е повлияла на широк спектър от сектори. В медицинската индустрия тя помага за обработката на огромни обеми здравни данни; в банковото дело рационализира проследяването на транзакциите; а в правителствения сектор облекчава натоварването от съхранение на хиляди градски камери за наблюдение. Дори в търговията на дребно тя позволява координация на мащабни поръчки чрез използването на чатботове.
Въвеждането на тези технологии не само подобрява ИТ ефективността и намалява капиталовите разходи чрез лизинг на оборудване вместо закупуването му, но също така минимизира времето на престой , тъй като доставчикът се занимава с хардуерните надстройки. В крайна сметка, способността за управление на свързаността по унифициран и автоматизиран начин се превърна в стратегически императив за всяка организация, която иска да оцелее и да се развива в дигиталната ера, осигурявайки последователна система за сигурност, готова за всеки одит.