- Сигурността на Docker контейнерите изисква едновременно управление на изображения, хост, мрежа и оркестрация.
- Използването на минимални, подписани и сканирани изображения драстично намалява уязвимостите и повърхността за атака.
- Принципът на минималните привилегии, сегментирането на мрежата и сигурното управление на секретните данни са основни стълбове.
- Комбинацията от непрекъснато сканиране, мониторинг по време на изпълнение и култура на DevSecOps укрепва целия жизнен цикъл.
Контейнерите напълно промениха начина, по който разработваме и внедряваме софтуер. Docker се превърна от нишова любопитност до де факто стандарт за пакетиране на приложения, микросървиси и дори бази данни. Всичко е по-бързо, по-преносимо и много по-лесно за автоматизиране; оптимизацията на контейнерите е ключова, но ако не се грижите за сигурността, може да се окажете в голяма изненада.
Един-единствен неправилно конфигуриран контейнер или изображение с критична уязвимост може да се разпространи в цялата ви инфраструктура за секунди. Същата гъвкавост, която използвате за внедряване в CI/CD, е това, което атакуващият използва, за да ескалира привилегиите, да се движи странично през мрежата или да извлича чувствителни данни. Ето защо си струва да се спрете, да прегледате най-добрите практики и да разработите надеждна стратегия за сигурност за Docker контейнери.
Какво е Docker и защо сигурността му е толкова чувствителна?
Docker е контейнерна платформа, която ви позволява да пакетирате приложение, заедно с неговите библиотеки, двоични файлове и зависимости, в стандартизирана единица, наречена образ на контейнер . От този образ можете да стартирате колкото искате екземпляри; това са самите контейнери.
Тези контейнери се изпълняват като изолирани процеси на споделена операционна система. Те не са пълни виртуални машини : те споделят ядрото на хоста, което ги прави много леки и идеални за микросървисни архитектури, CI/CD конвейери и облачни внедрявания.
Образите обикновено се дефинират с помощта на Dockerfile, текстов файл, който указва базовата среда, инсталираните пакети, откритите портове, потребителския акаунт и други подробности. След като бъде изграден, образът се запазва в регистър (Docker Hub, корпоративен регистър и др.) и оттам се внедрява в среди за разработка, предпроизводство или производство.
Целият този модел осигурява гъвкавост и мащабируемост, но също така отваря нови врати за нападателите. Всеки недостатък в образа, хоста, мрежата или оркестратора може да компрометира всичко - от едно приложение до цял Kubernetes клъстер (например Docker Swarm ).
Основни рискове и заплахи в Docker контейнерите
Преди да започнете да засилвате защитата на средата си, е важно да разберете какво може да се случи. Атаките срещу контейнери обикновено се въртят около няколко много често срещани вектора.
Уязвими или злонамерени изображения
Всеки Docker образ обикновено включва базова система и достатъчен брой пакети. Дори една от тези зависимости има известна уязвимост , повърхността за атака ще експлодира. Използването на остарели, неофициални или модифицирани от трети страни образи е постоянен източник на проблеми.
Хиляди публични образи, съдържащи злонамерен софтуер, задни врати или опасни конфигурации, са открити в регистри като Docker Hub . Използването им без проверка по същество означава изпълнение на код от неизвестни източници на вашите сървъри.
Бягство от контейнер
Контейнерите споделят ядрото на хоста; ако някой успее да използва грешка в това ядро, по време на изпълнение или в конфигурацията на привилегиите, той може да премине от контейнера към хост системата или към други контейнери . Това е известно като „излизане от контейнер“.
Този тип атака се улеснява, когато контейнерите се изпълняват в привилегирован режим, с прекомерни възможности на Linux или без правилно приложени механизми като AppArmor, SELinux или seccomp.
Несигурни мрежови конфигурации
Docker улеснява създаването на мостови мрежи, наслагвания и пренасочване на портове. Ако всичко това се остави в режим „по подразбиране“, лесно е да се окаже, че вътрешни услуги са изложени на интернет , че комуникацията между контейнерите е неограничена или че има възможност за странично движение в цялата среда.
Лошата сегментация, липсата на защитни стени на ниво хост или слабите политики за оркестратор могат да позволят проникване в един контейнер да се превърне в широко разпространена компрометация.
Daemon Docker е слабо защитен
Демонът на Docker (dockerd) е сърцето на платформата: той контролира изображения, контейнери и мрежи. Ако атакуващ получи достъп до сокета на демона, той ефективно има контрол над целия хост . Това включва достъп до томове, изображения, мрежи и други контейнери.
Типичните лоши практики включват излагане на Docker API без TLS, неизискване на удостоверяване за отдалечения сокет, стартиране на демона с повече привилегии от необходимото или никога не се одитира неговата конфигурация.
Разкрити тайни и променливи на околната среда
Много често се срещат пароли, API токени или частни ключове, насилствено вмъкнати в Docker файлове, променливи на средата или дори в самия код . Тези тайни данни се оказват видими в слоевете на изображението, в лог файловете или чрез проста команда `docker inspect`.
Когато тези изображения се качват в споделен регистър, всеки с достъп до регистъра може да извлече идентификационни данни, които след това ще използва повторно, за да ги пренасочи към бази данни, опашки за съобщения или други вътрешни услуги.
Уязвимости на ядрото и хост системата
Тъй като всички контейнери разчитат на едно и също ядро, всяка уязвимост в сигурността на ниво операционна система засяга целия клъстер . Остарял хост с чакащи корекции за сигурност е подарък за всеки, който търси известни експлойти.
Освен това, ако хостът изпълнява други услуги освен Docker, повреда в една от тези услуги може да се използва като входна точка за атака срещу контейнерната среда.
Неограничена комуникация между контейнерите
„От самото начало“, много внедрявания позволяват на всички контейнери да комуникират помежду си без много филтриране. Това е много удобно за разработчиците, но е катастрофално за сигурността . Ако един контейнер се повреди, атакуващ може да го използва като плацдарм за атака на останалите.
Без сегментиране на мрежата, политики за трафик и инспекция, страничното движение в клъстера е само въпрос на време, след като се получи първоначален достъп.
Ключови най-добри практики преди използване на Docker в продукцията
Всичко започва на хоста, където ще работи Docker. Стартирането на контейнери на несигурни операционни системи е като да сложите каруцата пред коня , така че е най-добре да установите някои основни мерки за сигурност.
В идеалния случай, трябва да посветите сървъри или виртуални машини изключително на контейнеризирани натоварвания. Избягвайте смесването на Docker с физически бази данни, наследени приложения или други услуги на един и същ хост, ако е възможно: това намалява повърхността за атака и предотвратява смущения.
Поддържайте ядрото на хоста и операционната система актуални с корекции за сигурност, за предпочитане използвайки LTS версии и ясен процес на актуализиране . Също така, защитете файловата система, SSH конфигурацията, фоновите услуги и като цяло всичко, което не е строго необходимо за работа на Docker.
В Linux среди е силно препоръчително да активирате и правилно конфигурирате механизми като AppArmor, SELinux , cgroups и namespaces . Те са основата на изолацията на контейнери и прецизния контрол върху разрешенията за ресурси на хоста.
Сигурни Docker изображения: основата на всичко
Сигурността на вашите контейнери започва с образа. Ако образът ви вече е дефектен, няма значение колко добре сте конфигурирали всичко останало . Тук дисциплината добавя най-голяма стойност.
Използвайте официални, проверени и минималистични изображения
Винаги, когато е възможно, използвайте официални или проверени изображения (например изображения от сертифицирани доставчици или надеждни корпоративни регистри ). Те обикновено се поддържат актуални, претърпяват чести сканирания и намаляват риска от среща със злонамерен код.
Винаги започвайте с минимална база: alpine, debian:slim или еквиваленти драстично намаляват броя на инсталираните пакети. Колкото по-малко компоненти има вашият образ, толкова по-малко потенциални уязвимости носите и толкова по-лесно е да се поддържате актуални.
Подпишете и проверете изображенията
За да избегнете изненади с модифицирани изображения, използвайте механизми за доверие в съдържанието, като Docker Content Trust или нотариални системи . Идеята е да използвате само изображения, подписани от някого, когото смятате за надежден, и да проверите този подпис, преди да стартирате каквото и да било.
В много случаи е достатъчно да се активира задължителното използване на подписи преди внедряването, така че всяко изображение без валиден подпис или от неизвестен източник да бъде автоматично блокирано.
Избягвайте чувствителна информация в изображението
Включването на ключове, сертификати или пароли в самото изображение е една от най-често срещаните грешки. Всеки с достъп до системния регистър може да изтегли изображението и да извлече тези тайни . Не е нужно да си гений, за да го направиш.
Правилният начин е да се инжектират секрети по време на изпълнение: Docker Secrets, Kubernetes Secrets или други инструменти с отворен код като Vault или Consul ви позволяват да управлявате идентификационните данни централно, да ги криптирате и да ги предоставяте само на контейнерите, които наистина се нуждаят от тях.
Сканиране за уязвимости на изображенията
Интегрирането на скенери за уязвимости в жизнения цикъл е от съществено значение. Инструменти като Trivy, Clair, Grype, Snyk, Anchore и други се свързват с вашия CI/CD конвейер, регистри или оркестратор и анализират всяко изображение за известни CVE и опасни конфигурации.
В идеалния случай това сканиране трябва да се извършва автоматично при всяка компилация или преди качване на образа в системния регистър, а всяко изображение с уязвимости с висока или критична тежест трябва да бъде предотвратено от популяризиране в продукция без изрично изключение.
Многоетапно изграждане и намаляване на повърхностната площ
Многоетапните компилации ви позволяват да компилирате приложението си в „дебел“ образ с всички инструменти за разработка и да копирате само крайния продукт в много лек образ по време на изпълнение . По този начин избягвате оставянето на ненужни компилатори, мениджъри на пакети и помощни програми в производствения образ.
В крайна сметка получавате по-малки контейнери, които се изтеглят и стартират по-бързо, а също така предлагат по-малко възможности за атакуващ да се движи в системата.
Управление на привилегиите, потребителите и ресурсите на контейнера
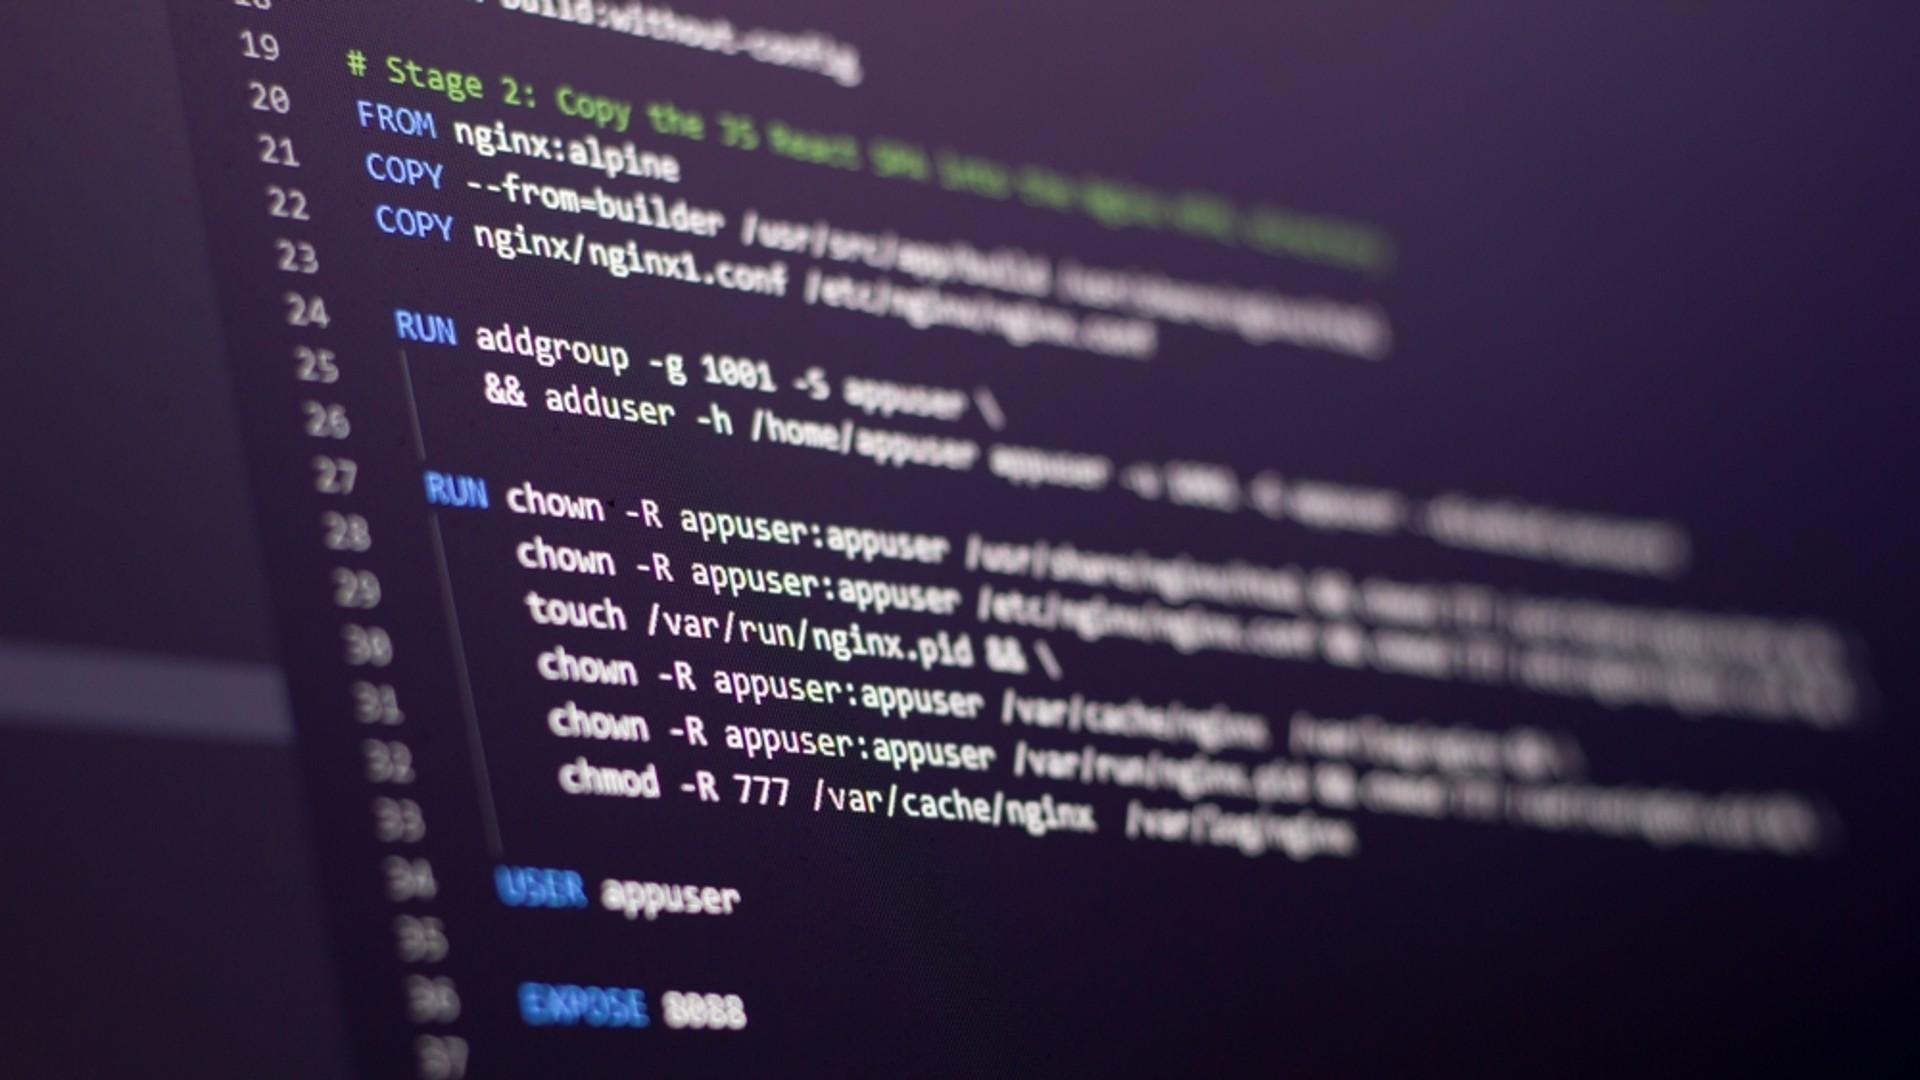
Една от най-често срещаните грешки е стартирането на контейнери като root и забравянето за това. Ако процесът вътре в контейнера се изпълнява като root и се случи бягство, атакуващият ще стане root на хоста , с всички свързани рискове.
Правилният подход е да се създадат специфични потребители в образа и да се използва директивата USER в Dockerfile-а или да се зададе непривилегирован потребител с опцията `--user` при стартиране на контейнера . Комбинирайте това с файлови системи само за четене и томове с коригирани разрешения.
Освен това, прегледайте възможностите и привилегирования режим на Linux: избягвайте опцията –privileged на всяка цена, освен в много специфични и контролирани случаи , и прилагайте профили seccomp, AppArmor или SELinux, за да ограничите системните повиквания, които контейнерът може да изпълнява.
Успоредно с това, дефинирайте квоти за ресурси, използвайки cgroups, за да ограничите процесора, RAM и входно-изходните операции. Това предотвратява срив на хоста или повлияване на производителността на други услуги от компрометиран контейнер , независимо дали случайно или като част от вътрешна DoS атака.
Мрежа, регистриране и сегментиране в Docker среда
Мрежата е друг критичен елемент в сигурността на контейнерите. Не всяка услуга е необходимо да бъде достъпна отвсякъде , а още по-малко от интернет.
Използвайте персонализирани Docker мрежи и отделете трафика от фронтенда, бекенда, базите данни и вътрешните услуги. Ограничете кои контейнери могат да комуникират помежду си и на кои портове . В много случаи ще е достатъчно вътрешните услуги да слушат само в частни мрежи, без публично излагане.
Конфигурирайте защитни стени на хоста (iptables, nftables, UFW, firewalld), за да филтрирате трафика към и от портовете, които Docker публикува. Също така, приложете мрежови политики на ниво оркестратор (например NetworkPolicies в Kubernetes ), за да подсилите допълнително тази сегментация.
Що се отнася до регистрите на контейнерите, използвайте надеждни регистри, в идеалния случай частен регистър зад вашата собствена защитна стена с контрол на достъпа, базиран на роли (RBAC) . Ограничете кой може да качва и изтегля изображения и не позволявайте на всеки да публикува каквото и да било.
Прилагането на ясна политика за маркиране ви помага да знаете коя версия е внедрена във всяка среда. Избягвайте прекомерната употреба на „най-нова“ и използвайте семантично управление на версиите или подобни методи, за да поддържате контрол върху това какво се изпълнява къде.
Мониторинг, регистриране и реагиране при инциденти
Без видимост, сигурността е по същество въпрос на вяра. Контейнерите са ефимерни и се създават и унищожават с висока скорост , така че е необходим централизиран слой за наблюдение , който не зависи от жизнения цикъл на всеки отделен контейнер.
Централизирайте лог файловете си, използвайки решения като ELK, Grafana Loki, Fluentd или други, и се уверете, че демонът на Docker, контейнерите и хостът изпращат своите лог файлове към тази система. Това ще ви позволи да съпоставяте събития и да откривате аномални модели.
За откриване на заплахи по време на изпълнение, инструменти като Falco са се превърнали в де факто стандарт . Те анализират системните повиквания в реално време и задействат предупреждения, когато открият подозрително поведение: интерактивни обвивки вътре в контейнери, необичаен достъп до чувствителни файлове, странни мрежови връзки и др.
Завършете всичко това със специфичен за контейнера план за реагиране при инциденти. Определете предварително как ще изолирате компрометираните контейнери, какви доказателства ще събирате, как ще възстановите чисти образи и как ще преглеждате правилата и конфигурациите след атака.
Инструменти и платформи за сигурност на Docker
Екосистемата за сигурност на контейнерите е огромна. Съществуват решения за почти всеки слой от жизнения цикъл : от кода до средата за изпълнение, включително регистъра и облака.
Платформи за безопасност с пълен цикъл
Някои инструменти са проектирани да осигуряват цялостно покритие. Платформи като Aqua Security, Prisma Cloud, Check Point Container Security и Aikido Security комбинират сканиране на изображения, защита по време на изпълнение, управление на уязвимости, съответствие с регулаторните изисквания и видимост в множество облаци.
Този тип решения са особено полезни в големи организации, които трябва да консолидират сигурността на контейнери, Kubernetes, виртуални машини и облачни услуги в една конзола , като по този начин намаляват фрагментацията на инструментите и умората от аларми.
Инструменти, ориентирани към разработчиците
Други подходи се фокусират върху интегрирането на сигурността директно в работния процес на разработчика. Платформи като Snyk, Aikido Security и Anchore скенери се интегрират с GitHub, GitLab, IDE и CI/CD конвейери, за да предоставят ранна обратна връзка, да предложат корекции и да приоритизират наистина експлоатираните уязвимости.
Идеята е екипът за разработка самият да поеме част от отговорността за сигурността, като коригира несигурни базови образи, уязвими зависимости или опасни конфигурации, преди каквото и да е да влезе в производство.
Сигурност по време на изпълнение и откриване на заплахи
Докато контейнерите започнат да работят, на пазара се появяват решения за изпълнение: Falco като проект с отворен код, Sysdig Secure, адаптирани към контейнери EDR/IDS модули и други подобни продукти.
Тези инструменти наблюдават какво всъщност се случва в контейнерите и на хоста и могат да блокират злонамерено поведение, да налагат политики или поне да генерират много подробни предупреждения с контекст от pod-ове, пространства от имена, изображения и др.
Управление на уязвимостите и инвентаризация
Генерирането и управлението на софтуерни спецификации (SBOM) се превърна в ключов проблем. Инструменти като Anchore (със Syft и Grype), Qualys Container Security и подобни решения ви позволяват да инвентаризирате кои пакети и библиотеки са включени във всяко изображение и да сравнявате тази информация с бази данни за уязвимости.
По този начин, когато се появи ново критично CVE, можете бързо да откриете кои изображения и контейнери са засегнати във вашата среда и да планирате съответно тяхното актуализиране.
Култура на DevSecOps и добри организационни практики
Отвъд технологията, сигурността на Docker е въпрос на култура. Ако сигурността бъде оставена за накрая, това в крайна сметка ще попречи на внедряванията и ще има изкушение да се заобиколят контролите.
Подходът DevSecOps предлага интегриране на сигурността от самото начало на жизнения цикъл: преглед на Docker файловете, сканиране на зависимости, прилагане на политики за качество и сигурност във всеки commit или всяка заявка за сливане и автоматизиране на повечето от тези контроли.
Също така е ключово екипите по архитектура и сигурност да дефинират модули за най-добри практики, шаблони за Dockerfile, защитени корпоративни базови образи и минимални изисквания за достигане на контейнер до производствен режим (разрешени портове, регистриране, потребители, ограничения на ресурсите и др.).
Обучението играе огромна роля: колкото по-добре разработчиците и операторите разбират последиците от стартирането на контейнери като root, излагането на портове или смесването на среди, толкова по-малко основни грешки ще се промъкнат във вашите внедрявания и толкова по-естествено ще бъде да приложите горните препоръки.
В крайна сметка, осигуряването на контейнеризирани приложения на Docker изисква многопластов подход: минимални, надеждни образи, защитени хостове, строги привилегии, сегментирани мрежи, непрекъснато сканиране, интелигентно наблюдение и зряла DevSecOps култура . Чрез комбиниране на тези елементи можете да се възползвате от всички предимства на Docker, без постоянно да се страхувате, че следващото внедряване ще създаде уязвимост в производствената среда.
