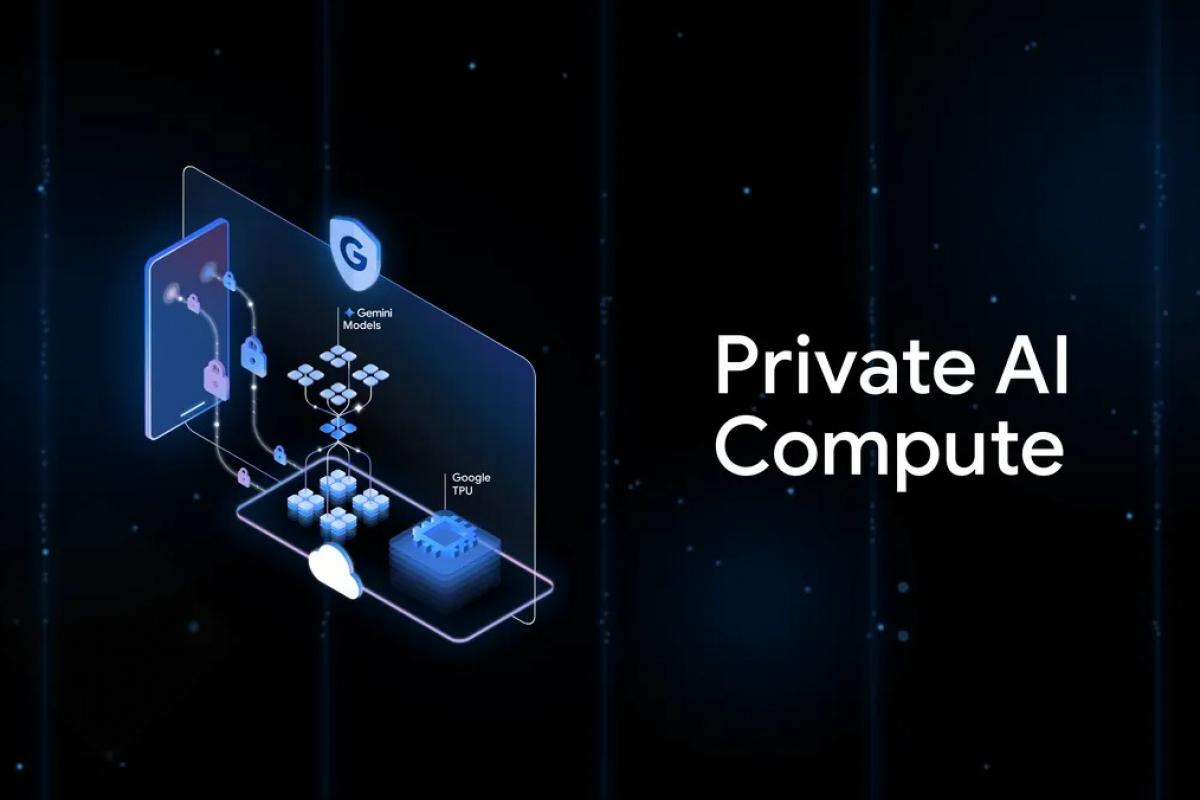
- Хибридна архитектура: локално изпълнение с анклави и преход към запечатан облак (TIE през TPU) с отдалечена атестация.
- Проверима поверителност: данни, използвани само за всяка задача, криптиране от край до край, IP реле със скрити токени и външни одити.
- Реални преживявания в Pixel: Magic Cue, Многоезичен рекордер, Търсене с кръг, преводи и други, с контрол от потребителя.
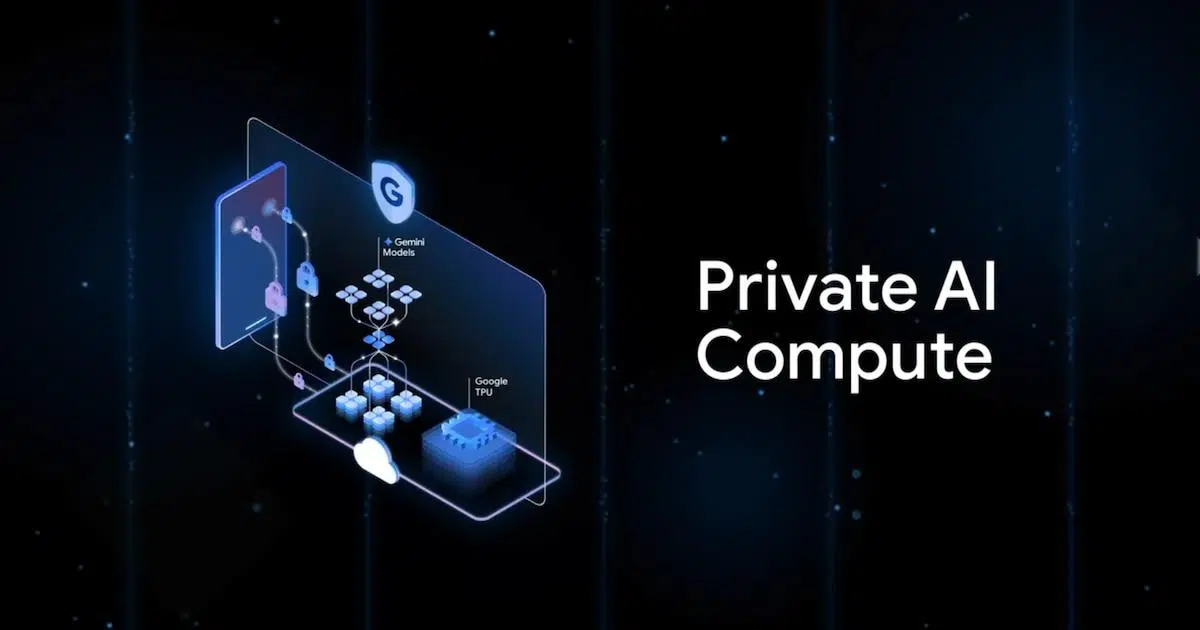
Изкуственият интелект се превърна в неразделна част от ежедневието ни, но с него дойдоха и опасенията за поверителността: всяко предложение, всяко обобщение и всяко интелигентно известие разчита на лични данни. В този контекст Google представя Private AI Compute като революционен подход, предназначен да използва мощни модели, без да се налага да отваря шлюзовете към нашите данни.
Първо, нека уточним: Private AI Compute (PAC) не е типично приложение или услуга . Това е техническа рамка, която предефинира къде и как се изпълняват определени задачи с изкуствен интелект в екосистемата на Pixel и постепенно на повече устройства. Винаги, когато хардуерът позволява, функциите се изпълняват локално; ако е необходима повече процесорна мощност, изчисленията се преместват в защитен облак. Целта е да се гарантира, че се прилагат еквивалентни мерки за защита на поверителността както на мобилното устройство, така и в облака.
Какво е Private AI Compute и защо се появява сега?
Предложението на Google има за цел да намери решение между производителност и поверителност: обработка на необходимото за всяка задача, без да се разкрива идентифицируема информация . Когато устройството има капацитет, моделът работи на самото устройство; в противен случай работата се делегира на защитен облак с хардуерен контрол и криптиране.
Този подход е насочен към една неудобна реалност: днес повечето популярни изкуствени интелекти работят на сървъри, където потребителските данни могат да се съхраняват временно или дори да се използват за обучение, ако не са деактивирани. PAC има за цел да предложи сравними предимства с локалната обработка – по-ниска латентност и по-голям контрол – но със силата на Gemini в сложни сценарии.
Google гарантира на потребителите, че информацията, изпратена до PAC, се използва само за действието, което заявите – например обобщаване на бележка или превод на разговор – и се изтрива след завършване. Освен това, потребителят запазва контрол върху това кои функции могат да разчитат на частния облак и кои не, чрез изрични превключватели и разрешения в системата.
Резултатът сочи към мобилни телефони и компютри, които работят така, сякаш имат „невидим копроцесор“ в облака: по-висока скорост, когато е необходимо, и проверима поверителност като основно условие . И това не е изолиран жест: в сектора има ясна тенденция за засилване на защитата, без да се жертва най-съвременният изкуствен интелект.
Техническа архитектура: от устройство до запечатан облак
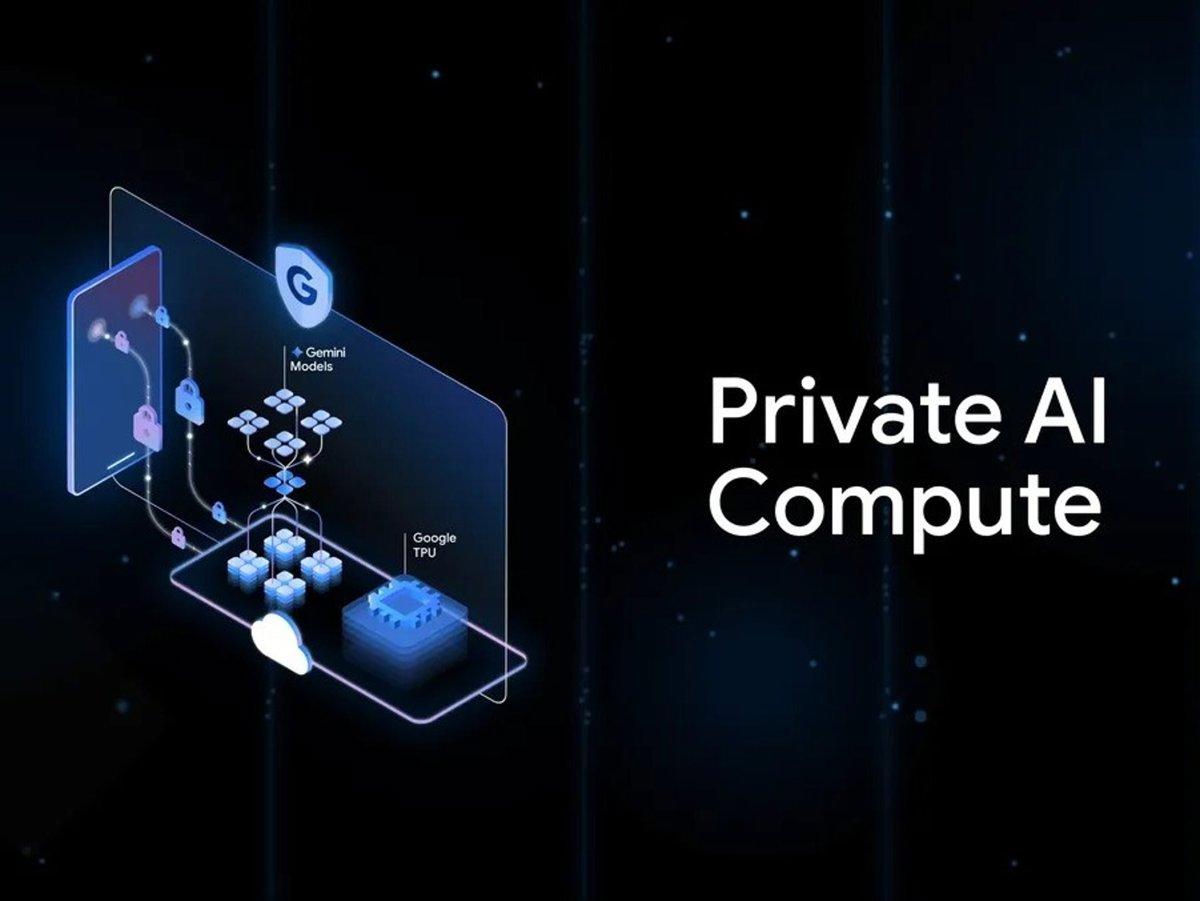
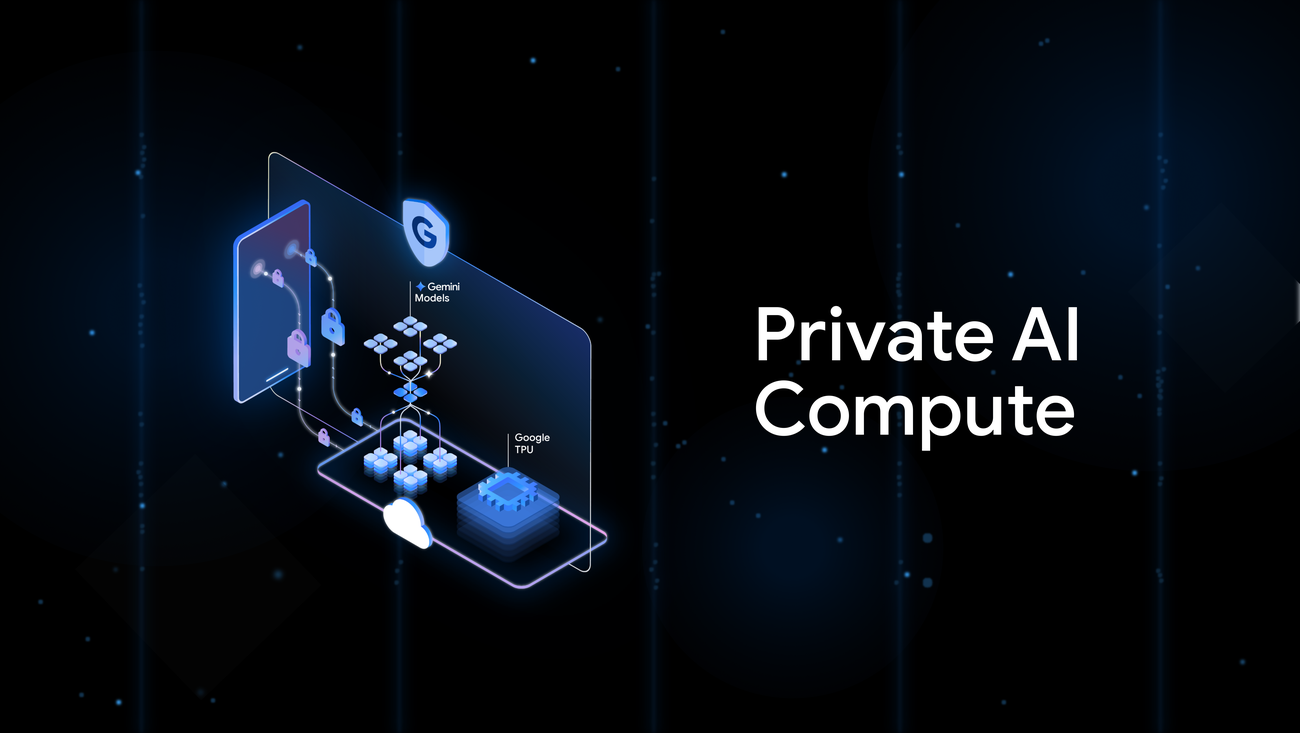
За задачи, които се побират на мобилно устройство, Google е изградила изолирана среда за изпълнение. Говорим за Titanium Intelligence Enclaves на устройството: защитени пространства, отделени от операционната система и другите приложения. Там данните се криптират както при пренос, така и в състояние на покой, и се валидират с дистанционно удостоверяване, за да се потвърди, че софтуерът и хардуерът са в съответствие с очакванията и не са били подправени, така че никой – дори Google – да не може да следи какво се случва вътре.
Междувременно, модели, оптимизирани за локална употреба, като например Gemini Nano , предоставят контекст и бързи отговори, без да е необходимо да напускате устройството. За функции като „Кръг за търсене“ или някои обобщения на „Диктофон“, телефонът действа като собствен изкуствен интелект , който се учи от употребата, но не разкрива тези знания.
Когато задачата изисква повече изчисления, се намесва частният облак. В тази стъпка всичко се изпълнява в хардуерни анклави на инфраструктурата на Google, по-специално Titanium Intelligence Enclaves (TIE) на персонализирани TPU . Преди да разреши предаването на данни, системата извършва дистанционно сертифициране/атестиране, за да се увери, че анклавът е чист, изпълнява правилния двоичен файл и че средата отговаря на политиките за сигурност.
Google обобщава архитектурата в три стълба , които, освен сигурността, засилват общественото доверие:
- Криптографска изолация: обработката се извършва в проверени анклави; операторите нямат достъп до данните в обикновен текст.
- Изрични разрешенияПотребителят решава кои функции могат да използват PAC; нищо не се предоставя без съгласие.
- Техническа прозрачностДокументация, одити и подробности за внедряването, за да се избегнат „черни кутии“.
В допълнение към гореизложеното, PAC включва допълнителни слоеве. Контролна услуга – известна вътрешно като Borg Prime – валидира доказателствата за атестация, преди да разреши каквито и да е чувствителни изчисления. За да отдели заявките от самоличностите, системата използва IP blinding relay , който насочва заявките през трети страни като Cloudflare и Fastly и използва скрити токени (Blind RSA) . Това затруднява свързването на конкретно съдържание с конкретен потребител, дори от самата инфраструктура.
Предаването и временното съхранение са защитени чрез криптиране от край до край; и след като задачата е завършена, данните се изтриват . Всичко това се поддържа от мерки, публикувани от компанията: Secure AI Framework , AI Principles и Google Privacy Principles , които установяват общ стандарт за оперативна сигурност.
За да изгради доверие, Google се ангажира да предоставя подробна техническа документация , да позволява външни одити и да публикува части от системния код за преглед от изследователите. Посланието е ясно: поверителността тук не е просто обещание, а нещо, което може да бъде проверено и одитирано.
Какви функции позволява: примери от реалния свят на Pixel
Една от първите функции, които се възползват от този подход, е Magic Cue . Този контекстуален асистент генерира препоръки въз основа на това, което е на екрана ви – имейл, календар, карти, съобщения – и ги представя точно когато е необходимо. С PAC тези предложения се изчисляват без да се разкрива вашето съдържание , разчитайки на локалното хранилище или частния облак в зависимост от задачата.
Приложението Recorder получава значителни предимства с автоматични резюмета на множество езици. Транскрипциите, които могат да бъдат силно чувствителни, се обработват със защитния слой на PAC, което гарантира, че се използват само в конкретното резюме, което сте поискали , и се изхвърлят след завършване. Потребителят запазва крайния резултат, а не следа от данни, циркулиращи по сървърите.
Google също така промотира функции, които вече бяха емблематични за Pixel, като например Circle to Search . Контекстуалното разпознаване се изпълнява локално, когато е възможно, а ако са необходими по-усъвършенствани модели, те се използват в частния облак, запазвайки периметъра на поверителност непокътнат.
Други практически примери включват преводи в реално време , по-естествени реакции на изкуствен интелект в разговорите и проактивна помощ при вземане на решения, където системата комбинира това, което вижда, с вашия контекст, за да ви даде точно необходимата насока. Първоначално Pixel 10 ще бъде водещ в тези преживявания.
Екосистемата добавя и полезни функции за ежедневието: интелигентни обобщения на известия за намаляване на шума и фокусиране върху важните неща; асистирано редактиране с Gemini в Messages за преформулиране на текстове с по-добър тон; усъвършенствани инструменти за редактиране на снимки без външни приложения; и дори режим за пестене на данни в Google Maps, предназначен за дълги пътувания. Всичко е съобразено с една идея: повече помощ, по-малко триене, с поверителност като изискване за дизайн.
Контрол, проверима поверителност и независими одити
В PAC потребителят запазва контрола: нищо не се изпраща без разрешение . Android предлага превключватели за активиране или деактивиране на функции, които разчитат на частния облак, и показва ясни известия, когато дадена задача изисква това. Философията е проста: вие решавате какво споделя телефонът ви и при какви условия.
Google предоставя на платформата публична и проверима информация : технически ръководства, външни прегледи и публикуване на код за критични части, така че независими изследователи да могат да проучат как е изградена системата. Не става въпрос за вяра, а за проверими доказателства.
Всъщност, архитектурата е била прегледана от фирмата за киберсигурност NCC Group . Публичният доклад на компанията заключава, че дизайнът предлага надеждна защита срещу злонамерени нарушители – включително риска от недобросъвестен служител – и че успешно доближава гаранциите за локални изчисления до тези за облачно изпълнение. Той също така посочва неизбежно ограничение: ако Google, като цяла организация, реши да наруши правилата, тя ще контролира както хардуера, така и системата за атестиране. Въпреки това, одиторът описва PAC като „ най-добрия възможен модел “ днес за поверителност в облака.
Прегледът идентифицира някои уязвимости с нисък риск, по-специално потенциална уязвимост в страничния канал, свързана с времето, в IP релето, която на теория би могла да помогне за повторното идентифициране на потребителите при много специфични условия. Google твърди, че „шумът“ от реалния трафик и мерките за смекчаване правят това непрактично и че дизайнът ще продължи да се укрепва с корекции и текущи подобрения.
Ключово предимство за спокойствието на потребителите е, че PAC ограничава използването на данни до конкретната задача и я изтрива след завършване . Освен това, цялата комуникация е криптирана, както между вашето устройство и сървърните сайтове, така и в самата сървърна мрежа, което минимизира повърхността за атака както по време на пренос, така и в състояние на покой.
Екосистема и сравнения: към по-личен изкуствен интелект
Телефоните Pixel 10 въвеждат дълбока интеграция на PAC, със значителни подобрения в Magic Cue, незабавни преводи, по-точни транскрипции и по-плавни отговори. Google вече обяви, че тази архитектура ще бъде постепенно разширена към други устройства и услуги, комбинирайки локални и облачни модели за най-важните приложения.
Те не са сами по този път: Apple проправи пътя с Private Cloud Compute – криптирания облак на Apple Intelligence – и производители като OnePlus и OPPO избраха Private Computing Cloud, хибридни платформи, които разпределят задачи между устройството и криптираните среди. Тенденцията е ясна: мощен изкуствен интелект, да; поверителност също.
Отвъд конкуренцията, Google търси тон, съобразен с европейските и американските разпоредби: по-малко черни кутии и повече техническа прозрачност. Оттук и акцентът върху одити, дистанционно удостоверяване и видим контрол. На практика PAC е едновременно технологична еволюция и стратегически ход , за да се демонстрира, че е възможно да се конкурира в областта на изкуствения интелект, без да се използва чувствителна информация.
Посоката е ясна: ако искаме асистенти, които разбират контекста, обобщават, превеждат или дават точни препоръки, трябва да балансираме възможностите и предпазните мерки. С Private AI Compute, Google се опитва да наклони везните към полезен, незабавен и все по-личен изкуствен интелект , където потребителят има думата, а технологията е отговорна.
