- Внедряване на модел на нулево доверие и принципа на най-малките привилегии за намаляване на повърхността за атака.
- Стратегии за дълбоко задълбочена защита и сегментиране на мрежата за предотвратяване на странично движение на заплахите.
- Управление на споделената отговорност съгласно модела на услугите (IaaS, PaaS, SaaS) и използване на инфраструктурата като код.
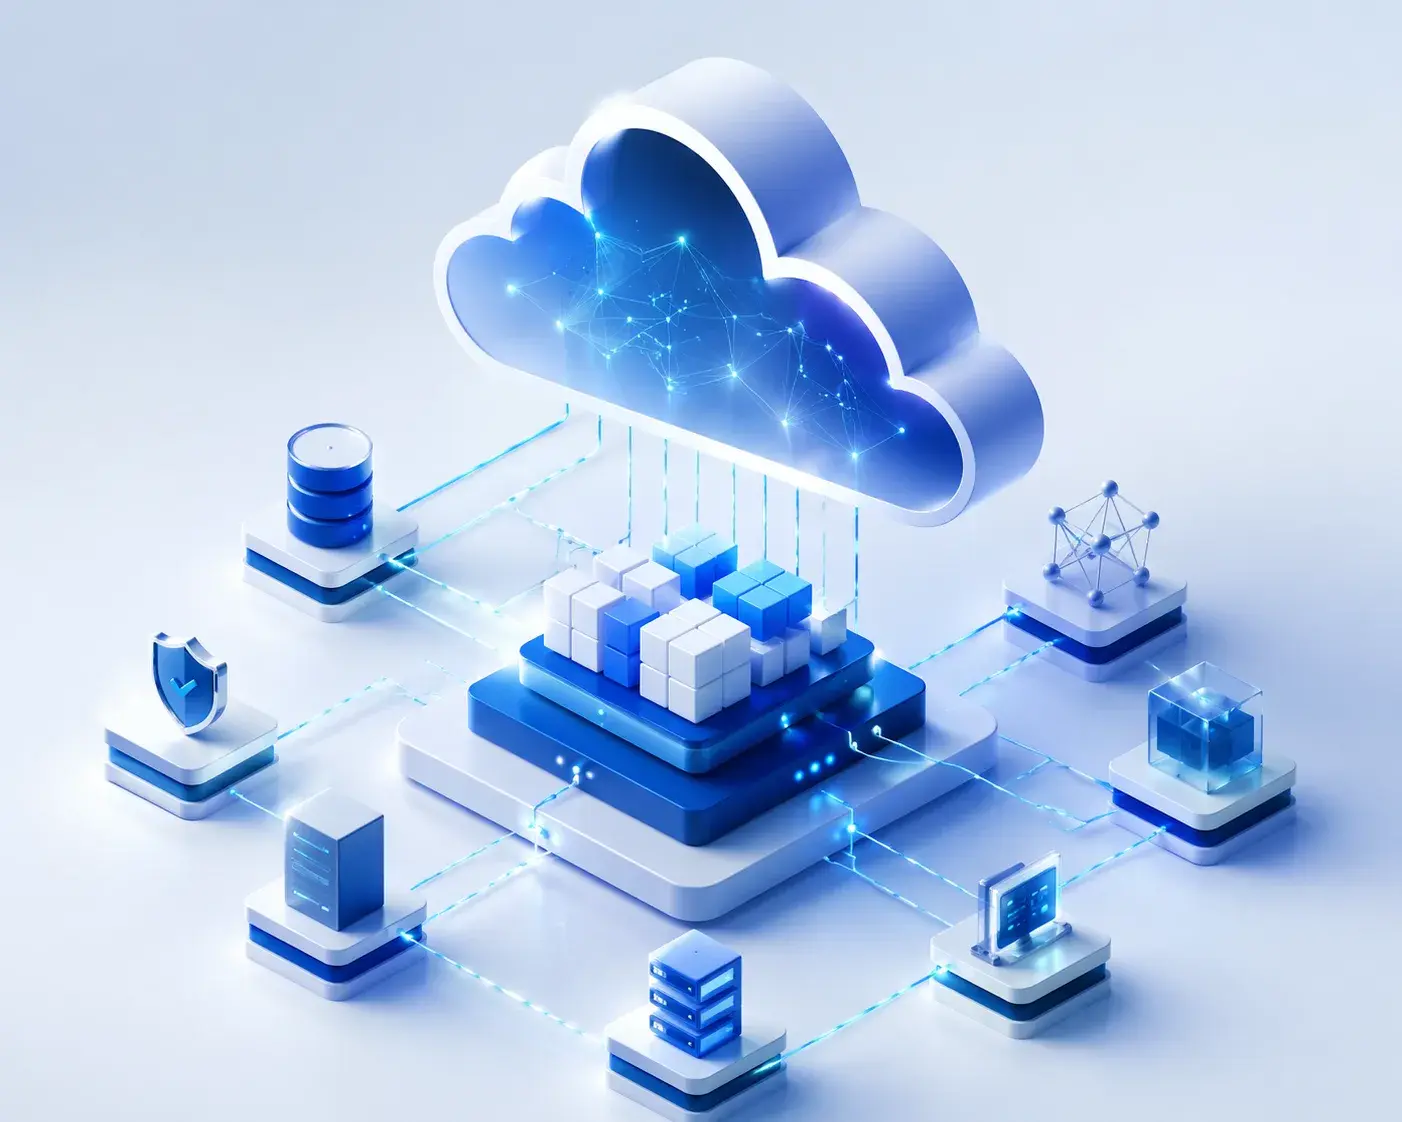
Създаването на облачна среда днес не е просто въпрос на наемане на няколко модерни услуги и включването им, за да се види какво ще се случи. Всъщност това е стратегически процес, при който всяко техническо решение пряко влияе върху способността за защита на информацията и как системата ще се справи с пиковите натоварвания без сривове. Когато дизайнът е добре изпълнен, системата работи гладко; но ако е направен лошо, проблемите обикновено не се появяват още в първия ден, а по-скоро точно когато бизнесът започне да се мащабира и платформата стане критична.
Компаниите често правят грешката да се фокусират първо върху инструмента, обсъждайки дали контейнерите или виртуалните машини са по-добри, преди да разберат истинските нужди на бизнеса . Преди да изберат доставчик като AWS, Azure или Google Cloud, е изключително важно да се анализират рисковете, очакваното ниво на непрекъснатост и дали екипът има необходимата зрялост, за да управлява това, което се изгражда. Стабилната архитектура трябва да бъде преди всичко надеждна, ефективна и наблюдаема , което не позволява на администраторите да прекарват дните си в постоянно гасене на пожари.
Основи на проектирането на облачна инфраструктура
Казано по-просто, облачната архитектура не е каталог от услуги, а по-скоро съгласувана организация на мрежи , идентичности, изчисления и съхранение. Ако един от тези слоеве се повреди, цялата система е отслабена; например, може да имате най-добре програмираното приложение в света, но ако разрешенията са прекомерни или мрежата е лошо проектирана, имате отворена врата за всяка атака.
Дизайнът трябва да започне много преди внедряването му. Вътрешният инструмент не е същото като публичен API, достъпен за хиляди потребители . Моделът на употреба и критичността му определят дали се нуждаем от високоавтоматизирана монолитна или микросървисна архитектура. Имайте предвид следното: микросървисите са фантастични за мащабиране, но добавят оперативна сложност, която може да обезсмисли предимствата, ако екипът не знае как да ги управлява.
Що се отнася до сигурността, златното правило е да се внедрят контроли от първия ден . Оставянето на облачната сигурност и защитата на данните за накрая обикновено е изключително скъпо, тъй като коригирането на зависимости и технически практики, след като системата е в производство, е истински кошмар.
Стълбове на облачната сигурност: идентичност, мрежа и данни
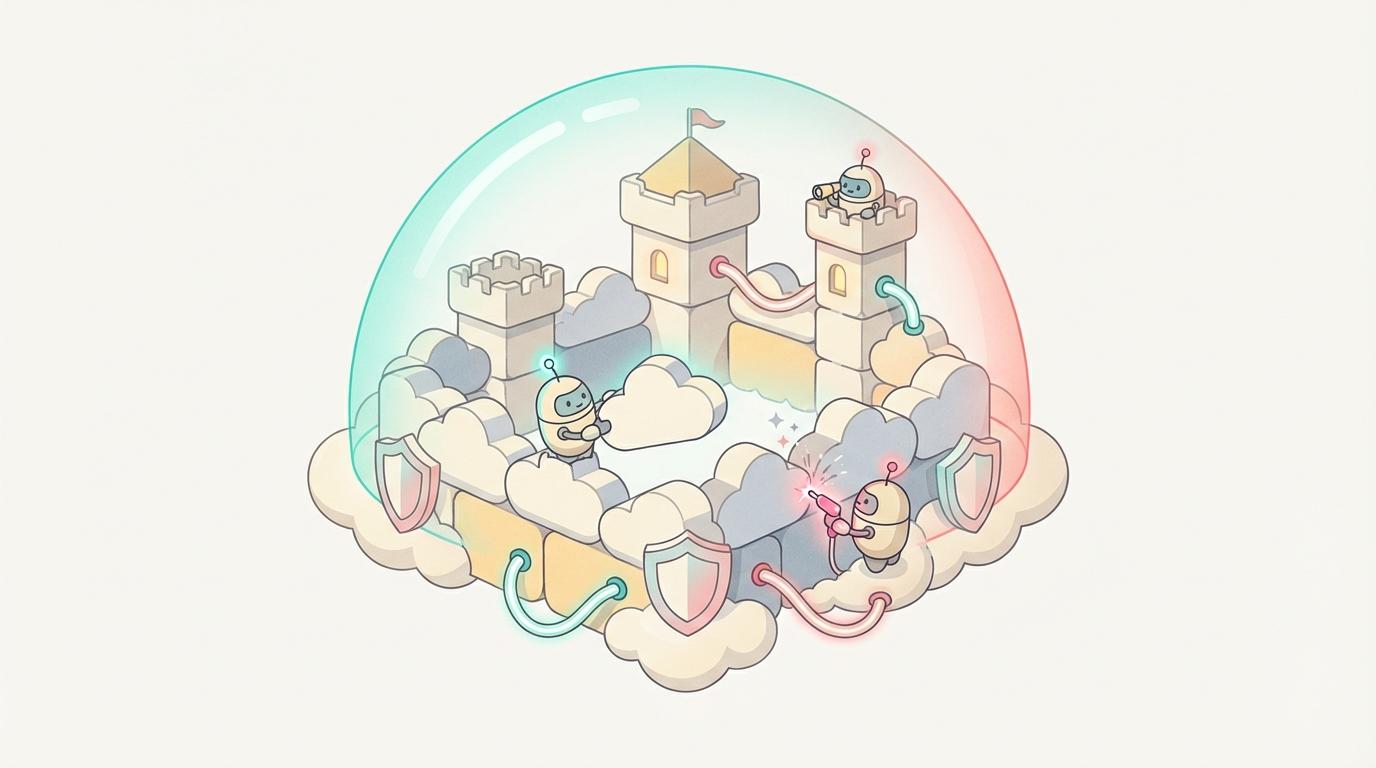
Първата линия на защита е идентичността. Тук влиза в действие принципът на най-малките привилегии , който се състои в предоставяне само на строго необходимия достъп чрез добре дефинирани политики за достъп до облака . Много често се случва да попаднем в капана на предоставяне на пълни разрешения за разрешаване на извънредна ситуация и след това да забравим да ги отменим, създавайки крехка и опасна основа.
Мрежата е вторият критичен слой. Не става въпрос за заключване на всичко, за да се осигури сигурно позициониране, а за обосноваване на всяка точка на влизане . Стабилната архитектура използва мрежова сегментация и виртуални виртуални процесори (VPC), за да изолира вътрешните компоненти от публичните, като по този начин ограничава повърхността за атака и възпрепятства страничното движение на потенциален нападател.
И накрая, защитата на данните трябва да бъде всеобхватна. Криптирането на базата данни не е достатъчно; съхранените обекти, резервните копия и поверителната информация също трябва да бъдат наблюдавани. Криптирането на данни в облака , както по време на пренос, така и в състояние на покой, заедно със строгата класификация на чувствителността на информацията, са важни стъпки за предотвратяване на катастрофални нарушения на данните.

Модели на отговорност и напреднали стратегии
Разбирането на модела на споделена отговорност е от решаващо значение . Доставчикът на облачни услуги осигурява физическата инфраструктура (центъра за данни), но клиентът е отговорен за това, което поставя вътре в нея. Това варира в зависимост от модела: в IaaS вие управлявате всичко - от операционната система нагоре; в PaaS се фокусирате върху приложението и данните; а в SaaS ползите и рисковете са различни, въпреки че доставчикът прави почти всичко, вие все още отговаряте за управлението на достъпа и съответствието с регулаторните изисквания.
Друга революционна концепция е архитектурата с нулево доверие. Базиран на предпоставката никога да не се доверява и винаги да се проверява , този подход елиминира понятието за „сигурен периметър“. Вече няма значение дали потребителят е в корпоративната мрежа; всяка заявка за достъп трябва да бъде непрекъснато валидирана и удостоверявана.
За да се подсили това, се препоръчва дълбоко скрита защита , създавайки множество слоеве на сигурност. Ако защитната стена се повреди, криптирането защитава данните; ако паролата изтече, многофакторната автентификация спира нарушителя. Тази излишна сигурност е това, което наистина прави системата устойчива на сложни заплахи.
Мащабируемост, операции и често срещани грешки
Мащабирането не е просто добавяне на повече процесор или памет, когато системата е бавна. Истинското мащабиране включва отделяне на компонентите, така че те да могат да се развиват независимо. Проектирането на услуги без запазване на състоянието позволява изчислителният слой да бъде взаимозаменяем и лесно репликиран при поискване.
Критична грешка е мигрирането на традиционна локална архитектура към облака без никакъв редизайн. Простото „повдигане и преместване“ на виртуални машини не осигурява еластичност или сигурност; то просто премества проблема другаде . По подобен начин, прекомерната техническа сложност (като например внедряване на service mesh, когато е ненужна) само увеличава оперативните разходи, без да добавя реална стойност.
Наблюдаемостта е последното парче от пъзела. Без точни показатели и предупреждения, екипът е сляп и може да реагира само когато системата вече е дала срив. Зрялата архитектура използва инфраструктура като код (IaC), за да гарантира, че внедряванията са последователни, одитираеми и лесни за възстановяване в случай на грешка.
Наличието на система, която се мащабира без постоянни преработки, където разрешенията са ясно дефинирани, а документацията е лесна за разбиране, е категоричният знак за добър дизайн. Сигурността не е продукт, който купувате; това е дисциплина на непрекъснато наблюдение и последователни технически решения, които защитават цифровите активи в постоянно развиваща се среда.
