- Браузърите с интегрирани AI агенти разширяват повърхността за атака, като работят със същите разрешения и потребителски сесии.
- Техниките за бързо инжектиране, манипулиране на клипборда и OCR позволяват на атакуващите да манипулират агента, за да извлекат данни и да извършват нежелани действия.
- Комбинацията от разширения с изкуствен интелект, скрит изкуствен интелект и чувствителни данни излага както потребителите, така и компаниите на сериозни проблеми с поверителността и съответствието.
- Намаляването на рисковете изисква строг контрол в самия браузър, ясни политики за използване на изкуствен интелект и допълнителни уеб-ориентирани решения за сигурност.
Вълната от браузъри с интегрирани AI агенти вече е тук: Atlas на OpenAI, Comet на Perplexity, Brave с Leo, Chrome с Gemini, Edge с Copilot, Firefox, включващ интелигентни функции... и още много други предстоят. Това ново поколение софтуер обещава, че ще спрем просто да „сърфираме“ и ще започнем да казваме на машината какво искаме да прави: да чете вместо нас, да попълва формуляри, да управлява покупки или дори да автоматизира сложни задачи в мрежата.
Това удобство обаче има и тъмна страна: самият браузър се превръща в автономен агент с достъп до вашите разрешения , отворени сесии, файлове и в много случаи до вашите лични или корпоративни данни. Ако нещо се обърка – независимо дали поради недостатъци в дизайна, уязвимости в сигурността или добре планирана атака – въздействието може да бъде много по-голямо от това на традиционен браузър или обикновен облачен чатбот.
Браузърът, задвижван от изкуствен интелект, е по същество „нормален“ браузър с дълбоко интегриран езиков модел , който вижда страниците, които посещавате, разбира тяхното съдържание и е оторизиран да извършва действия, сякаш е потребителят. Той не просто обобщава уебсайт: може да кликва върху бутони, да попълва формуляри, да изтегля файлове, да управлява раздели или да взаимодейства с услуги, в които вече сте влезли.
Това прави съществена разлика в сравнение с използването на класически чатбот в друг раздел, където копирате и поставяте съдържание: сега агентът е „вътре“ в браузъра , с директен достъп до контекста ви на сърфиране, отворените ви сесии и потенциално до локалните ви файлове или други системни ресурси.
Тази архитектура е особено привлекателна за големите технологични компании. Perplexity пусна своя браузър Comet и дори обмисля придобиването на Chrome , докато Google и Microsoft инжектират своите модели Gemini и Copilot директно в Chrome и Edge. OpenAI, от своя страна, представи ChatGPT Atlas като свой собствен браузър, базиран на Chromium, със слой AI, който работи в отделни процеси, за да намали рисковете.
Мотивацията на бизнеса е ясна: милиони потребители, постоянна употреба и тонове данни . Браузър като този генерира огромна потребителска лоялност ( трудно е да се сменят браузърите, поради което е обичайно да се използват множество браузъри ) и освен това предлага телеметрия за целия уеб трафик и как потребителите взаимодействат с мрежата, нещо изключително ценно за модели за обучение, тестване на нови функции и намаляване на разходите за инфраструктура чрез преместване на част от работата към собствените устройства на потребителите.
OpenAI Atlas: Основни характеристики и първоначални граници на сигурност
На 21 октомври 2025 г. OpenAI пусна първата публична версия на ChatGPT Atlas за macOS , своя браузър, задвижван от изкуствен интелект, който според компанията ще се разшири до Windows, Android и iOS. Идеята е навигацията да „бъде“ ChatGPT: потребителят вече не трябва да копира и поставя текст, за да може моделът да го обработи, а вместо това директно да заявява задачи на страницата, която преглежда.
За да намали рисковете, OpenAI е внедрила няколко технически ограничения, специално разработени за агента на браузъра . Atlas е базиран на Chromium, но изкуственият интелект работи в отделни процеси, капсулирани в това, което те наричат OpenAI Web Layer (OWL). Според първоначалната документация, агентът:
- Не можете да изпълнявате код или да инсталирате разширения. самостоятелно
- Липсва му капацитетът да изтегляйте файлове независимо или достъпвайте други локални приложения.
- Той нито вижда, нито използва запазени пароли нито автоматично довършване на данни браузър.
- Нямате достъп Информация за устройството извън обхвата ѝ навигация.
Що се отнася до поверителността, OpenAI обещава подход „поверителност по подразбиране“: взаимодействията с Atlas не се използват за обучение на модели, освен ако не са изрично разрешени от потребителя. Освен това, паметта на браузъра – способността за запомняне на страници и контексти – е деактивирана по подразбиране и трябва да се активира ръчно.
Потребителят може също да изтрие историята и спомените си , да определи с кои уебсайтове ChatGPT може да взаимодейства или дори напълно да блокира изкуствения интелект с едно щракване. На критични сайтове като банки или чувствителни услуги, Atlas изисква ръчно потвърждение, преди агентът да предприеме действие , за да предотврати нежелани транзакции или автоматизирани финансови преводи.
Тези предпазни мерки са стъпка в правилната посока, но не елиминират основния проблем: браузърът, задвижван от изкуствен интелект, има много повече мощност от класическия браузър и една-единствена уязвимост, неправилна конфигурация или дизайнерско решение е достатъчно, за да го превърне в много печеливш вектор за атака.
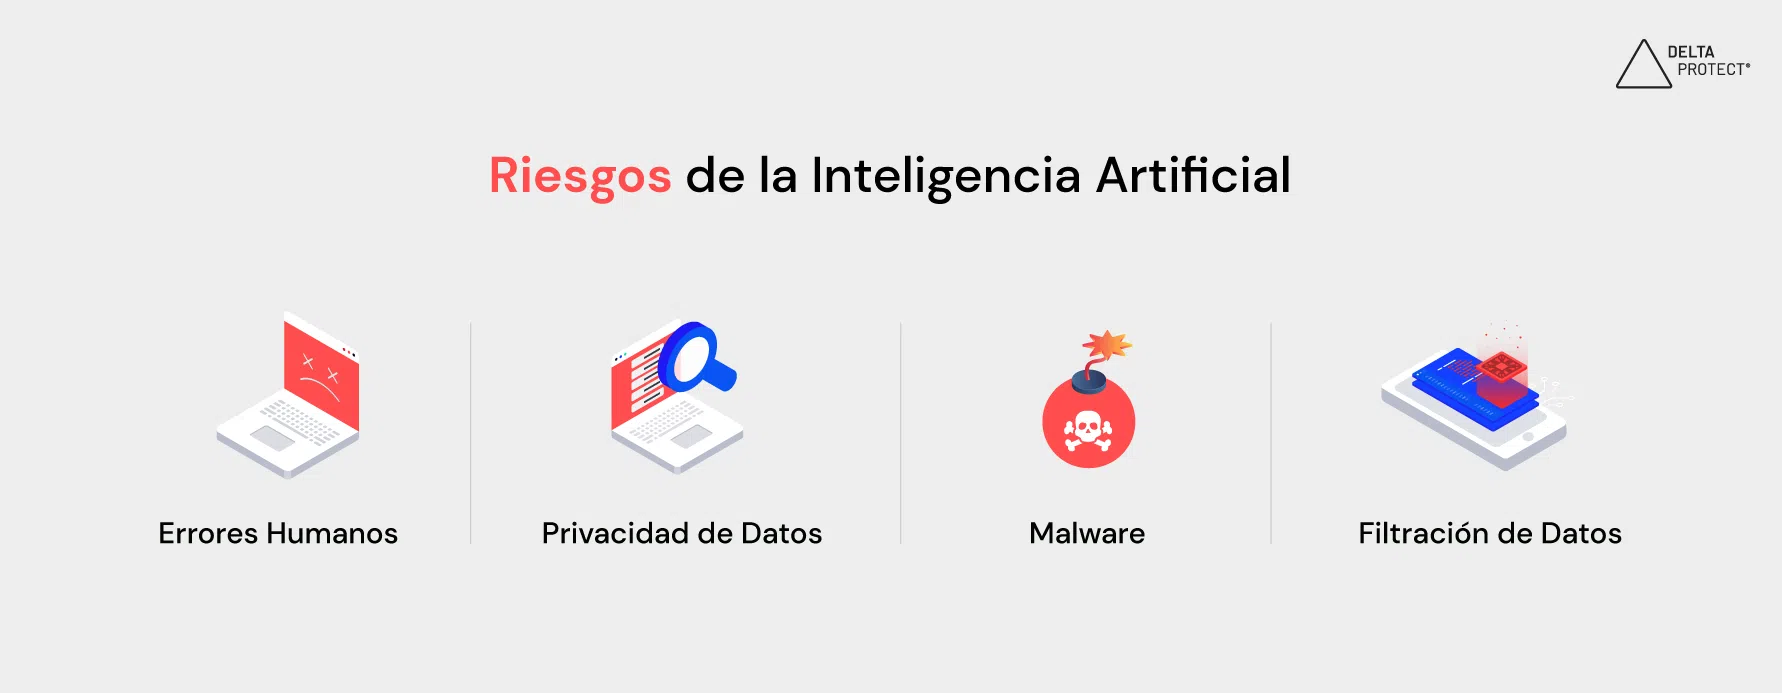
Интеграцията на изкуствен интелект създава напълно нова повърхност за атака. Не говорим само за класически грешки в браузъра, но и за недостатъци във взаимодействието между езиковия модел, уеб съдържанието и автоматизираните действия . Това са най-значимите рискове, идентифицирани досега.
Бързо инжектиране и скрити инструкции
Така нареченото „prompt injection“ се състои в скриване на злонамерени инструкции в самата уеб страница, в привидно безобидни фрагменти от текст, в скрит HTML код, в коментари във форуми, в тагове за markdown и дори в изображения, които след това се обработват чрез OCR.
Когато потребителят поиска от агента да обобщи, анализира или взаимодейства с тази страница, моделът може да интерпретира тези инструкции като легитимни потребителски команди и да ги изпълни с всички привилегии на своята сесия: навигиране до нови URL адреси, щракване върху бутони, копиране на лични данни, попълване на формуляри или публикуване на чувствителна информация.
Практически пример е документиран от Brave with Perplexity Comet: потребител отваря тема в Reddit, която крие в текст на „спойлер“ набор от злонамерени команди . Когато потребителят кликне върху бутона „възобновяване на страницата“ с активиран агент, браузърът:
- Достъпете настройките на акаунта в Perplexity и получете имейл адреса на потребителя.
- Симулирайте влизане за генериране на OTP код проверка.
- Отворете Gmail (ако вече сте влезли), намерете съобщението с кода и го прочетете.
- Публикувай в самата тема на Reddit имейлът на потребителя и еднократната парола (OTP), оставяйки го в полезрението на нападателя.
Всичко това се случва изключително чрез текст, без нужда от злонамерени скриптове или ниско ниво на експлойти , и с едно кликване от потребителя. Съдържанието на страницата е това, което „програмира“ агента да злоупотребява с разрешенията си.
Инжектиране в клипборда и OCR
Друг вектор, който набира скорост, е манипулирането на клипборда . Традиционният зловреден софтуер вече го използва, за да променя адреси на криптовалути или да прихваща идентификационни данни; в контекста на браузър, задвижван от изкуствен интелект, агентът може да прочете това, което копирате, и да действа съответно, или дори да постави обратно променено съдържание, без да забележите.
Още по-сложно е използването на скрити инструкции в изображения, обработени чрез OCR . Браузърът може да чете текст, вграден в графики или екранни снимки, и ако атакуващ скрие команди в пиксели, които остават незабелязани от човешкото око, но не и от системата за разпознаване, агентът може да ги изпълни, сякаш са легитимна част от страницата.
И в двата случая проблемът е един и същ: моделът не прави строга разлика между „описателно“ съдържание и „инструкционно“ съдържание и е склонен да се подчинява на всичко, което звучи като заповед, особено ако е форматирано убедително.
Разкриване и злоупотреба с лични и чувствителни данни
Браузърите, задвижвани от изкуствен интелект, често включват интелигентни функции за автоматично попълване или управление на формуляри, които надхвърлят традиционното автоматично довършване. Ако злонамерена страница имитира легитимен формуляр (например от банка, социална мрежа или SaaS доставчик) и агентът смята, че това би трябвало да „ви спести време“, той може да въведе данни като вашето пълно име, адрес, телефонен номер или дори вътрешни идентификатори на компанията, без изрично да изисква потвърждение.
Ако освен това браузърът има разрешение да преглежда всички отворени или скорошни раздели , рискът се умножава: нападателят може едновременно да използва информация от вашия имейл, календар, контакти, корпоративен CRM или система за управление на проекти, за да изпълни задача, като по този начин разшири обхвата на нарушението на данните. Макар че това може да е полезно за легитимни цели, в ръцете на нападателя то се превръща в златна мина от чувствителни данни.
В бизнес среда проблемът се изостря. Разширенията за браузър, задвижвани от изкуствен интелект, интегрирани в работни процеси, често изискват много широки разрешения : четене и промяна на съдържанието на всички уебсайтове, достъп до „бисквитки“ и сесии, взаимодействие с API и т.н. Тази комбинация е идеална за кражба на интелектуална собственост, финансови отчети, проекти в процес на разработка, изходен код или поверителни разговори.
Постоянни сесии и отвличане на акаунти
Съвременният браузър поддържа множество удостоверени сесии отворени : имейл, облачно хранилище, социални мрежи, онлайн банкиране, работни инструменти, административни панели… Ако агентът има възможност да взаимодейства с всички тези услуги и освен това сесията не изтича или се използва повторно за неопределено време, атакуващият може да се възползва от всяко успешно инжектиране, за да извърши верижни действия, без да е необходимо повторно компрометиране на потребителя.
Това отваря вратата за отвличане на сесии и атаки с латерално движение : след като агентът бъде измамен, той може да изтегля или изтрива файлове, да променя настройки, да добавя SSH ключове към хранилища, да модифицира записи в CRM или да одобрява поръчки за покупка, всичко това от контекста на различни услуги, където потребителят вече е бил влязъл.
Фишинг, дезинформация и липса на прозрачност в действията
Браузърите, задвижвани от изкуствен интелект, също са особено уязвими към „невидими“ фишинг кампании . Самият агент на изкуствен интелект може да се използва за посещение на измамни страници, попълване на формуляри за удостоверяване или потвърждаване на транзакции, без потребителят да вижда действителния интерфейс, а само „приятелско“ обобщение, генерирано от модела.
Освен това, системите, които трансформират съдържанието, преди да го покажат на потребителя, усложняват откриването на фалшиви сайтове: изкуственият интелект може да смекчи предупредителните сигнали, да пренареди елементи и дори да генерира правдоподобни обяснения , които затрудняват разграничаването на легитимен уебсайт от копие, предназначено за кражба на идентификационни данни.
Друг по-малко осезаем, но също толкова сериозен риск е податливостта към дезинформация и манипулирано съдържание . Лошо конфигуриран модел или такъв, обучен с отровни данни, може да приоритизира предубедени източници, да пропуска предупреждения или да генерира отговори, които подсилват неверни наративи. Ако браузърът се използва екстензивно за събиране на новини, въздействието върху възприятията за реалността или върху критични решения (напр. инвестиции, здравеопазване, политика) може да бъде значително.
Във всички тези случаи съществува един често срещан проблем: непрозрачността на действията на агента . Много взаимодействия се случват „под капака“, без потребителят да вижда точно кои раздели са отворени, какви данни са копирани или кои бутони са натиснати. Това затруднява одита, определянето на правна отговорност (дали е потребителят или ИИ?) и ранното откриване на аномално поведение.
Omnibox, прикрити команди и експлойти с нулево кликване
Омнибоксът, или единната адресна лента и лента за търсене, функция на съвременните браузъри, добавя свой собствен слой опасност. В сценарий, контролиран от изкуствен интелект, злонамерена команда може да бъде прикрита като невинен URL адрес или заявка за търсене . Ако моделът анализира това, което въвеждате, и се опита да ви „помогне“, като директно изпълни действия, може да ви насочи към контролирани от хакера сайтове или да изпълни нежелани поредици от задачи.
Междувременно, експлозията от уязвимости с нулево кликване в екосистемите с изкуствен интелект показва, че понякога директното взаимодействие дори не е необходимо: просто получаването на имейл, покана от календар или съобщение на платформа, интегрирана с агента, е достатъчно, за да задейства злонамерена логика. Примери като EchoLeak в Microsoft 365 Copilot показват как, чрез използване на автоматично качване на изображения, интерпретации на Markdown и вътрешни прокси сървъри , атакуващият може да ескалира привилегиите и да измъкне данни без никаква намеса на потребителя.
Този тип атака не се ограничава само до големи офис пакети: всеки браузър с AI агент, изложен на уеб поща, съобщения или административни панели, може да стане жертва, ако моделът автоматично взаимодейства с полученото съдържание.
Разширения, задвижвани от изкуствен интелект, верига за доставки и скрит изкуствен интелект
Освен „официалните“ браузъри с вграден изкуствен интелект, има разпространение на разширения за браузъри, задвижвани от езикови модели , които обещават незабавна продуктивност: асистенти за писане, детектори на настроения, разширено автоматично довършване, резюмета на срещи и т.н. Тези разширения често изискват силно натрапчиви разрешения и в много случаи изпращат данни до непрозрачни външни услуги.
Тази ситуация създава експлозивен коктейл от уязвимости във веригата за доставки : библиотеки на трети страни, неаудитирани API, сървъри за извод, разположени в други страни, неконтролирани автоматични актуализации… Първоначално легитимно разширение може да бъде закупено от злонамерен актьор и тихомълком актуализирано, за да събира чувствителни данни или да внедрява зловреден софтуер в корпоративни среди.
Всичко това се усложнява от Shadow AI , т.е. използването на тези инструменти без одобрението или видимостта на ИТ отдела. Добронамерени служители, които инсталират разширения на AI, за да работят по-бързо, може несъзнателно да експортират информация, защитена от GDPR, HIPAA или PCI DSS, към трети страни, които не отговарят на необходимите правни или стандарти за сигурност.
Въздействие върху поверителността, съответствието с регулаторните органи и киберпрестъпността
Пряката последица от този нов сценарий е драматично увеличение на рисковете за личната неприкосновеност и бизнес поверителността . Лошо управляван браузър или разширение с изкуствен интелект може да събира данни от книги, научни статии, базирани на абонамент, чернови на финансови отчети, стратегически планове, собствен код или данни за клиенти, без никой да забележи.
В домашната среда вече наблюдавахме специфични проблеми: ChatGPT дори показваше откъси от чатовете на други потребители поради техническа грешка, а функцията за споделяне на разговори генерираше URL адреси, индексируеми от търсачките, оставяйки хиляди частни разговори видими за всеки. Лесно е да си представим какво би могло да се случи, когато асистентът има пълен достъп до уеб трафика и локалните файлове.
В корпоративния свят, разкриването на интелектуална собственост или регулаторни данни може да доведе до многомилионни глоби, загуба на конкурентно предимство и щети за репутацията . Ако разширение за транскрипция на срещи съхранява разговори с чувствителни клиенти на сървъри на трети страни или ако браузър с изкуствен интелект използва поверителна финансова информация за обучение на модели, организацията може да наруши GDPR, CCPA, HIPAA или други отраслови разпоредби.
В същото време киберпрестъпниците използват точно тези възможности, които бизнесите търсят. Рансъмуер, подпомаган от изкуствен интелект , и полиморфен зловреден софтуер вече са наблюдавани в реално време: семейства като PromptLock генерират скриптове в движение, за да се движат през Windows, macOS или Linux системи, да избягват откриване и да криптират данни. Така наречените „тъмни LLM“ – отворени модели, модифицирани за престъпни цели – позволяват автоматизирането на разузнаване, кражба на идентификационни данни и цели кампании за проникване.
Последните изследвания показват, че LLM, вградени в корпоративните работни процеси, могат да бъдат принудени да инсталират зловреден софтуер, да извличат данни или да манипулират резултати, просто чрез добре проектирани подкани или отровени данни за обучение. Тъй като браузърите, задвижвани от изкуствен интелект, се превръщат в основен интерфейс към мрежата, тази заплаха ще се разпростре върху почти всяка онлайн дейност.
Въведени смекчаващи мерки и препоръки за намаляване на рисковете
Производителите на браузъри с изкуствен интелект започват да реагират. В допълнение към ограниченията, вече обсъдени в Atlas, Brave предложи специфични най-добри практики за смекчаване на атаки с бързо внедряване и злоупотреба с агенти:
- Ясно разграничаване на потребителските команди от уеб текстаизбягвайки смесването и на двете в един и същ инструкционен канал към модела.
- Да изиска Изрично потвърждение за всяко чувствително действие (покупки, промени в конфигурацията, парични преводи, достъп до имейли).
- Изолирайте разширени функции на основния навигационен агенттака че самото посещение на страница не предполага възможност за автоматично действие.
- почерпка цялото уеб съдържание е по подразбиране ненадеждно, изискващи ясни сигнали за намерението на потребителя преди изпълнение на действия.
Междувременно някои компании, като OpenAI, предлагат подробен контрол на видимостта и паметта : блокиране на ИИ в определени домейни, деактивиране на използването на данни за обучение по подразбиране, позволяване на потребителя да изтрива разговори и спомени, когато пожелае, или изискване на ръчно одобрение на сайтове, считани за критични.
От гледна точка на компанията потребител, има редица основни хигиенни мерки , които трябва да бъдат въведени възможно най-скоро:
- Ясна политика относно използването на изкуствен интелекткои браузъри и разширения са разрешени, какви данни могат да обработват и при какви условия.
- Текущо обучение за служителите, обясняващо Рискове от незабавно инжектиране, фишинг, насочен към изкуствен интелект, и нарушения на данните.
- Използване на виртуализирани или изолирани среди (VDI, пясъчни среди) за задачи с висок риск, така че инцидентът да е по-лесен за овладяване.
- Изпълнение на решения за сигурност, ориентирани към браузъра които наблюдават разширения, аномално поведение и изтичане на данни.
Според експертите, „идеалният браузър с изкуствен интелект“ трябва да позволява на потребителите да активират или деактивират интелигентна обработка за всеки отделен сайт с едно щракване, да изолира контекста на модела в различните домейни, винаги да потвърждава въвеждането на чувствителни данни, да ограничава достъпа до файлове по операционна система и дори да позволява на потребителите да избират локални модели, без да изпращат данни в облака. Нито един от настоящите продукти все още не отговаря на всички тези изисквания, което прави допълването им с външни слоеве за сигурност наложително.
Пейзажът, представен от браузърите с AI агенти, е едновременно мощен и деликатен: ако се управляват добре, те могат да демократизират напредналата автоматизация в ежедневието; ако се пренебрегнат, могат да се превърнат в предпочитан инструмент на нападателите . Ключът ще бъде как ще се развият техническите мерки (изолация, потребителски контрол, откриване на инжекции) и колко организациите и отделните лица инвестират в разбирането какво точно прави този „асистент“, който сега живее в браузъра им.
