- দ্বি-পদক্ষেপ প্রমাণীকরণ পাসওয়ার্ডে দ্বিতীয় যাচাইকরণ যোগ করে, যার ফলে আক্রমণকারী আপনার শংসাপত্রগুলি জানলেও অ্যাকাউন্ট হাইজ্যাক করা অনেক কঠিন হয়ে পড়ে।
- বিভিন্ন স্তরের নিরাপত্তা এবং সুবিধা সহ একাধিক 2FA পদ্ধতি (SMS, প্রমাণীকরণ অ্যাপ, পুশ নোটিফিকেশন, ফিজিক্যাল কী, বায়োমেট্রিক্স এবং অ্যাক্সেস কী) রয়েছে।
- ইমেল অ্যাকাউন্ট, সোশ্যাল মিডিয়া, মেসেজিং, ক্লাউড স্টোরেজ এবং অনলাইন শপিংয়ে দ্বি-পদক্ষেপ যাচাইকরণ সক্ষম করলে পরিচয় চুরির ঝুঁকি উল্লেখযোগ্যভাবে হ্রাস পায়।
- 2FA থেকে সর্বাধিক সুবিধা পেতে, নিরাপদ পদ্ধতিগুলি একত্রিত করা, শুধুমাত্র বিশ্বস্ত ডিভাইস নির্বাচন করা এবং তৃতীয় পক্ষের সাথে যাচাইকরণ কোডগুলি কখনও শেয়ার না করা যুক্তিযুক্ত।
টু-স্টেপ অথেন্টিকেশন ( যাকে টু-স্টেপ ভেরিফিকেশন বা 2FA-ও বলা হয়) এখন এমন একটি নিরাপত্তা ব্যবস্থা হয়ে উঠেছে যা আপনার অ্যাকাউন্ট সুরক্ষিত রাখতে চাইলে আর ঐচ্ছিক নয়। ডেটা লঙ্ঘন, পাসওয়ার্ড চুরি এবং ফিশিং আক্রমণের বৃদ্ধির কারণে, শুধুমাত্র একটি কী-এর উপর নির্ভর করে চলাটা, সত্যি বলতে, আগুন নিয়ে খেলার শামিল ।
এই সিস্টেমটি আপনার অ্যাকাউন্টে সুরক্ষার একটি অতিরিক্ত স্তর যোগ করে : আপনার পাসওয়ার্ডের পাশাপাশি, পরিষেবাটির জন্য একটি দ্বিতীয় উপাদানের প্রয়োজন হয় যা শুধুমাত্র আপনার কাছেই থাকা উচিত বা আপনিই তৈরি করতে সক্ষম হবেন। এটি একটি অস্থায়ী কোড, একটি মোবাইল নোটিফিকেশন, আপনার আঙুলের ছাপ, একটি ভৌত চাবি, বা এমনকি একটি পাসওয়ার্ডবিহীন অ্যাক্সেস কী-ও হতে পারে। এটি সক্রিয় করা দেখতে যতটা কঠিন মনে হয়, তার চেয়ে অনেক বেশি সহজ, এবং এর ফলে, অন্য কারো দ্বারা আপনার অ্যাকাউন্টগুলো দখল হয়ে যাওয়ার সম্ভাবনা ব্যাপকভাবে কমে যায়।
দুই-পদক্ষেপ প্রমাণীকরণ আসলে কী?

টু-স্টেপ অথেন্টিকেশন বা টু-ফ্যাক্টর অথেন্টিকেশন (2FA) হলো এমন একটি সিস্টেম যেখানে লগ ইন করার জন্য আপনার দুটি ভিন্ন প্রমাণের প্রয়োজন হয়: এমন কিছু যা আপনি জানেন (আপনার পাসওয়ার্ড বা পিন) এবং এমন কিছু যা আপনার কাছে আছে বা আপনি নিজেই (একটি মোবাইল ফোন, একটি সিকিউরিটি কী, আপনার আঙুলের ছাপ, আপনার মুখমণ্ডল, ইত্যাদি)। এই উপাদানগুলোকে একত্রিত করার ফলে কোনো আক্রমণকারীর পক্ষে অ্যাক্সেস পাওয়া অনেক বেশি কঠিন হয়ে যায় , এমনকি যদি তারা আপনার পাসওয়ার্ড পেয়েও যায়।
বাস্তবে, প্রক্রিয়াটি সাধারণত এইভাবে কাজ করে: প্রথমে, আপনি যথারীতি আপনার ইউজারনেম এবং পাসওয়ার্ড প্রবেশ করান । তারপর, আপনাকে অ্যাক্সেস দেওয়ার আগে, পরিষেবাটির একটি দ্বিতীয় ধাপের প্রয়োজন হয়, যা হতে পারে একটি ওয়ান-টাইম পাসওয়ার্ড (OTP), আপনার অনুমোদনের জন্য একটি পুশ নোটিফিকেশন, বায়োমেট্রিক যাচাইকরণ, অথবা একটি সিকিউরিটি কী-এর ব্যবহার। এই দ্বিতীয় ধাপটি ছাড়া অ্যাক্সেস ব্লক করা থাকে।
এই দ্বিতীয় উপাদানটি সাধারণত এমন কিছুর উপর ভিত্তি করে তৈরি হয়, যাতে শুধুমাত্র আপনারই প্রবেশাধিকার থাকা উচিত : আপনার ব্যক্তিগত মোবাইল ফোন, একটি নির্দিষ্ট অ্যাপ, একটি USB/NFC কী, বা এমনকি আপনার নিজের শরীর (আঙুলের ছাপ বা মুখ)। এইভাবে, কেউ যদি ডার্ক ওয়েব ফোরাম থেকে বা ব্রুট-ফোর্স অ্যাটাকের মাধ্যমে আপনার পাসওয়ার্ড কিনেও ফেলে বা অনুমান করে, তবুও তারা প্রবেশাধিকার পাবে না, কারণ তাদের কাছে ধাঁধার দ্বিতীয় অংশটি অনুপস্থিত থাকবে।
এই কারণেই সংবেদনশীল অ্যাকাউন্টগুলোর জন্য টু-স্টেপ অথেন্টিকেশন অত্যন্ত সুপারিশ করা হয়: যেমন ইমেল, সোশ্যাল মিডিয়া, মেসেজিং প্ল্যাটফর্ম, ক্লাউড স্টোরেজ পরিষেবা, অনলাইন ব্যাংকিং, স্টোর ও মার্কেটপ্লেস যেখানে আপনি পেমেন্টের তথ্য সংরক্ষণ করেন, অথবা এমন যেকোনো পরিষেবা যেখানে আপনার সংবেদনশীল তথ্য রয়েছে যা আপনি বাইরে ছড়িয়ে পড়তে দিতে চান না।
মূল ধারণাটি হলো, যদি একটি উপাদান (যেমন পাসওয়ার্ড, যা সবচেয়ে সাধারণ) ফাঁস হয়ে যায়, তাহলেও লগইন সম্পন্ন করার জন্য অন্যটি প্রয়োজন হয়। এই দ্বৈত সুরক্ষাব্যবস্থার কারণেই যারা টু-ফ্যাক্টর অথেনটিকেশন (2FA) চালু রাখেন, তাদের অ্যাকাউন্ট হাইজ্যাক হওয়ার সম্ভাবনা অনেক কমে যায়।
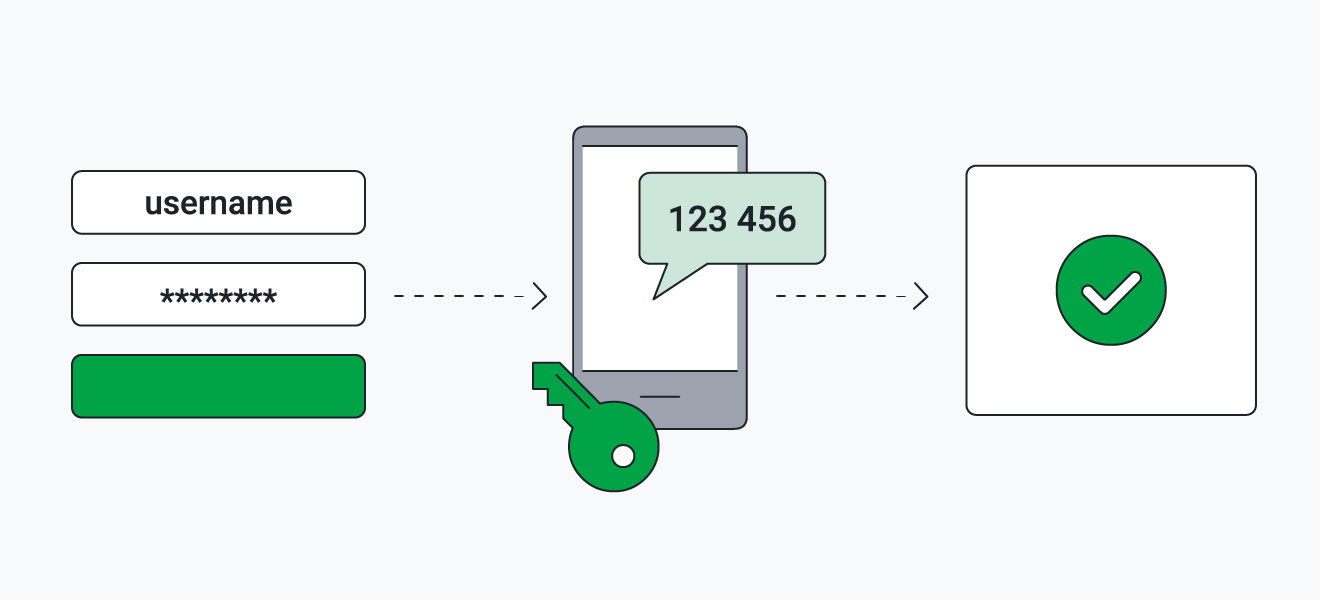
বাস্তবে দ্বি-পদক্ষেপ যাচাইকরণ কীভাবে কাজ করে
যখন আপনি গুগল, মাইক্রোসফট বা অন্যান্য প্ল্যাটফর্মে টু-স্টেপ ভেরিফিকেশন চালু করেন, তখন বিষয়টিকে অতিরিক্ত জটিল না করে নিরাপত্তা বাড়ানোর জন্য লগইন প্রক্রিয়াটি সামান্য পরিবর্তিত হয় । আপনার সেটিংসের উপর নির্ভর করে, লগইনের প্রেক্ষাপট অনুযায়ী সিস্টেমটি বিভিন্ন ধরনের দ্বিতীয় ধাপ চাইতে পারে।
উদাহরণস্বরূপ, গুগল অ্যাকাউন্টের ক্ষেত্রে, ফিচারটি চালু করার পর আপনি আপনার পাসওয়ার্ড ও একটি দ্বিতীয় ধাপ ব্যবহার করে অথবা সরাসরি একটি পাসকি ব্যবহার করে লগ ইন করতে পারেন। যদি আপনি আপনার মোবাইল ফোন বা কম্পিউটারের সাথে সামঞ্জস্যপূর্ণ একটি পাসকি ব্যবহার করেন, তবে আপনাকে আসলে কোনো পাসওয়ার্ড দিতে হয় না, কারণ ডিভাইসটি নিজেই আপনার আনলক করার পদ্ধতির (পিন, ফিঙ্গারপ্রিন্ট, ফেসিয়াল রিকগনিশন, ইত্যাদি) মাধ্যমে আপনার পরিচয় যাচাই করে নেয়।
এটা বোঝা গুরুত্বপূর্ণ যে, যখন আপনি একটি অ্যাক্সেস কী দিয়ে লগ ইন করেন , তখন ডিভাইসটি এবং আপনার বায়োমেট্রিক্স বা পিন প্রচলিত পাসওয়ার্ড ও পিনের বিকল্প হিসেবে বিবেচিত হয়। এই কীগুলো লিখে রাখা, ভুলবশত ফরওয়ার্ড করা বা ফোনে শেয়ার করা যায় না, কারণ এগুলো শুধুমাত্র আপনার নিবন্ধিত ডিভাইসগুলোতেই থাকে।
আপনি যদি পাসওয়ার্ড ব্যবহার করা চালিয়ে যেতে চান, তাহলে পরিষেবাটি পরে দ্বিতীয় ফ্যাক্টরটি জিজ্ঞাসা করবে। উদাহরণস্বরূপ, গুগল এবং মাইক্রোসফ্ট, আপনার ডিভাইস, আপনার অবস্থান বা আপনি সাধারণত কীভাবে লগ ইন করেন তার উপর ভিত্তি করে যেকোনো সময় সবচেয়ে উপযুক্ত পদ্ধতিটি বেছে নেয়। এর অর্থ হল তারা আপনার ফোনে আপনাকে একটি বিজ্ঞপ্তি দেখাতে পারে, একটি অস্থায়ী কোড চাইতে পারে, অথবা আপনাকে একটি ফিজিক্যাল সিকিউরিটি কী ব্যবহার করার অনুরোধ করতে পারে।
এছাড়াও, অনেক সিস্টেম অ্যাডাপ্টিভ অথেন্টিকেশন ব্যবহার করে : যদি তারা কোনো অস্বাভাবিক লগইন (নতুন ডিভাইস, ভিন্ন দেশ, অপরিচিত অ্যাপ ইত্যাদি) শনাক্ত করে, তবে তারা যাচাইকরণ প্রক্রিয়াকে আরও শক্তিশালী করে তোলে। উদাহরণস্বরূপ, আপনি যখন কোনো অজানা ল্যাপটপ থেকে লগইন করেন, কোনো উচ্চ-ঝুঁকিপূর্ণ অ্যাপ্লিকেশন ব্যবহার করেন, বা আপনার কোম্পানি দ্বারা পরিচালিত নয় এমন কোনো ডিভাইস থেকে সংযোগ করেন, তখন তারা সবসময় একটি দ্বিতীয় ধাপের প্রয়োজন মনে করতে পারে।
সর্বাধিক ব্যবহৃত দুই-পদক্ষেপ যাচাইকরণ পদ্ধতি
এই দ্বিতীয় প্রমাণীকরণ ধাপটি সম্পন্ন করার জন্য বেশ কয়েকটি পদ্ধতি রয়েছে, এবং সবগুলো একই স্তরের নিরাপত্তা বা সুবিধা প্রদান করে না। আদর্শগতভাবে, আপনার জন্য এবং আপনি যে ধরনের অ্যাকাউন্ট সুরক্ষিত করতে চান তার জন্য সবচেয়ে উপযুক্ত বিকল্পটি বেছে নিতে, উপলব্ধ বিকল্পগুলো সম্পর্কে ভালোভাবে জেনে নেওয়া উচিত ।
সবচেয়ে প্রচলিত পদ্ধতিগুলোর মধ্যে একটি হলো এসএমএস ভেরিফিকেশন । আপনার ইউজারনেম এবং পাসওয়ার্ড দেওয়ার পর, পরিষেবাটি আপনার মোবাইল ফোনে টেক্সট মেসেজের মাধ্যমে একটি ছয়-সংখ্যার কোড পাঠায়, যা আপনি লগইন স্ক্রিনে প্রবেশ করান। এটি দ্রুত, কোনো অতিরিক্ত অ্যাপের প্রয়োজন হয় না এবং কার্যত যে কেউ এটি ব্যবহার করতে পারে, কিন্তু এর দুটি প্রধান অসুবিধা রয়েছে: আপনাকে আপনার ফোন নম্বর শেয়ার করতে হয় এবং এটি সিম সোয়াপিং-এর মতো আক্রমণের ঝুঁকিতে থাকে।
ভয়েস কল ভেরিফিকেশন সিস্টেমটিও অনেকটা একই রকম , যেখানে আপনার আগে থেকে কনফিগার করা একটি নম্বরে ফোন কলের মাধ্যমে আপনি কোডটি পেয়ে যান। যখন আপনি এসএমএস বার্তা গ্রহণ করতে পারেন না, তখন এটি ভালোভাবে কাজ করে, কিন্তু এতেও একই ঝুঁকি রয়েছে: যদি কেউ আপনার নম্বর ক্লোন করতে সক্ষম হয়, তবে তারাও সেই কলগুলো পেতে পারে।
আরেকটি প্রচলিত পদ্ধতি হলো ইমেল ভেরিফিকেশন । আপনার পাসওয়ার্ড দেওয়ার পর, পরিষেবাটি আপনার ইমেলে একটি কোড বা একটি অস্থায়ী লিঙ্ক পাঠায়। এটি ব্যবহার করা সহজ, কিন্তু এর একটি বড় দুর্বলতা আছে: যদি কেউ আপনার ইমেলের অ্যাক্সেস পেয়ে যায়, তবে তারা সেখানে পাঠানো সমস্ত কোডও পেয়ে যেতে পারে। তাছাড়া, আপনি যদি একই ডিভাইসে লগ ইন করে থাকেন, তবে এটি যতটা নিরাপত্তা দেয় বলে মনে হয়, ততটা দেয় না।
কিছু পরিষেবা এখনও দ্বিতীয় ধাপ হিসেবে নিরাপত্তা প্রশ্ন ব্যবহার করে : আপনার পাসওয়ার্ডের পর, তারা আপনার আগে থেকে সেট করা কোনো তথ্য জিজ্ঞাসা করে (যেমন আপনার প্রথম স্কুলের নাম, জন্মস্থান, ইত্যাদি)। সমস্যা হলো, প্রশ্নগুলো যদি খুব সহজ হয় অথবা আপনার কাছের কেউ উত্তরটি জেনে যায়, তাহলে এই পদ্ধতিটি অবিশ্বস্ত হয়ে পড়ে। তাই, এটিকে এখন প্রাথমিক নিরাপত্তা ব্যবস্থা হিসেবে একটি দুর্বল বিকল্প হিসেবে বিবেচনা করা হয়।
পুশ বিজ্ঞপ্তি এবং প্রমাণীকরণ অ্যাপ্লিকেশন
সবচেয়ে সুবিধাজনক এবং নিরাপদ পদ্ধতিগুলোর মধ্যে একটি হলো আপনার মোবাইল ডিভাইসে পুশ নোটিফিকেশন ব্যবহার করা । গুগল বা মাইক্রোসফটের মতো প্ল্যাটফর্মগুলো আপনার ফোনে একটি অ্যালার্ট পাঠায়: আপনি লগইন অনুমোদন করতে কেবল "হ্যাঁ" ট্যাপ করেন, অথবা যদি আপনি নিজে না হন তবে "না" ট্যাপ করেন। এগুলোতে সাধারণত অ্যাকাউন্টটি অ্যাক্সেস করতে ব্যবহৃত ডিভাইসের মতো বিবরণ এবং কিছু ক্ষেত্রে, আনুমানিক অবস্থানও দেখানো হয়।
এই সিস্টেমটির দুটি সুস্পষ্ট সুবিধা রয়েছে। প্রথমত, ছয়-সংখ্যার কোড কপি করার চেয়ে নোটিফিকেশনে ট্যাপ করা অনেক সহজ । দ্বিতীয়ত, ফোন নম্বরের উপর নির্ভরশীল আক্রমণগুলোর (যেমন সিম কার্ড ক্লোনিং, এসএমএস ফরওয়ার্ডিং ইত্যাদি) ক্ষেত্রে এটি কম ঝুঁকিপূর্ণ, কারণ ভেরিফিকেশন শুধু ফোন লাইনের সাথে নয়, বরং ডিভাইস এবং আপনার অ্যাকাউন্টের সাথেও সংযুক্ত থাকে।
কোম্পানিগুলো প্রায়শই এই নোটিফিকেশনগুলোর সাথে অতিরিক্ত কিছু যাচাই ব্যবস্থা যুক্ত করে, যেমন আপনার ডিভাইসের পিন বা ফিঙ্গারপ্রিন্ট চাওয়া, যাতে শুধু আনলক করা ফোনটি হাতে তুলে নেওয়ার মাধ্যমেই অননুমোদিত প্রবেশ রোধ করা যায়। কর্পোরেট পরিবেশে, মাইক্রোসফট এন্ট্রা সলিউশন বা অনুরূপ টুলগুলো প্রাসঙ্গিক নিয়ম প্রয়োগের সুযোগ দেয়, যা ব্যবহারকারীকে অযথা অসুবিধায় না ফেলেই নিরাপত্তা বৃদ্ধি করে।
এর পাশাপাশি, গুগল অথেনটিকেটর , মাইক্রোসফট অথেনটিকেটর, অথি, ডুও এবং আরও অনেক কোড জেনারেটর অ্যাপ রয়েছে । এই অ্যাপগুলো সময়-ভিত্তিক ওয়ান-টাইম পাসওয়ার্ড (ওটিপি) তৈরি করে, যা প্রতি কয়েক সেকেন্ড পর পর পরিবর্তিত হয় এবং কাজ করার জন্য মোবাইল কভারেজ বা ডেটা সংযোগের উপর নির্ভর করে না।
এই অ্যাপগুলিতে, আপনি সাধারণত 2FA সক্রিয় করার সময় পরিষেবাটির দেওয়া একটি QR কোড স্ক্যান করেন । এরপর থেকে, অ্যাপটি কোড তৈরি করতে শুরু করবে যা আপনাকে প্রতিবার লগ ইন করার সময় প্রবেশ করাতে হবে। এটি একটি অত্যন্ত সুপারিশযোগ্য সমাধান, কারণ এটি দূর থেকে কোড চুরি করাকে অনেক কঠিন করে তোলে, যেহেতু সেগুলি সরাসরি আপনার ডিভাইসে তৈরি হয় এবং মোবাইল নেটওয়ার্কের মাধ্যমে স্থানান্তরিত হয় না।
অ্যাক্সেস কী, নিরাপত্তা কী এবং বায়োমেট্রিক্স
সাম্প্রতিক বছরগুলোতে, প্রচলিত পাসওয়ার্ডের একটি আধুনিক ও নিরাপদ বিকল্প হিসেবে পাসকি জনপ্রিয়তা লাভ করেছে । পাসওয়ার্ড মনে রাখার পরিবর্তে, আপনি আপনার আঙুলের ছাপ, মুখমণ্ডল শনাক্তকরণ বা ডিভাইসের পিন ব্যবহার করে লগ ইন করেন। সিস্টেমটি একজোড়া ক্রিপ্টোগ্রাফিক কী তৈরি করে: একটি সার্ভারে এবং অন্যটি আপনার ডিভাইসে সংরক্ষিত থাকে, এবং আপনি অ্যাক্সেসের অনুমতি দিলেই কেবল সেগুলোকে একত্রিত করা হয়।
এই অ্যাক্সেস কীগুলো আপনার ফোন, কম্পিউটার, বা এমনকি একটি হার্ডওয়্যার সিকিউরিটি কী-তেও তৈরি করা যেতে পারে । এর সুবিধা হলো, এতে এমন কোনো পাসওয়ার্ড নেই যা আপনি ভুল টাইপ করতে পারেন, অসংখ্য জায়গায় পুনরায় ব্যবহার করতে পারেন, বা টেক সাপোর্ট সেজে ফোন করা কোনো প্রতারককে দিয়ে দিতে পারেন। ফিশিং আক্রমণের বিরুদ্ধে বর্তমানে উপলব্ধ সবচেয়ে শক্তিশালী নিরাপত্তা ব্যবস্থাগুলোর মধ্যে এগুলো অন্যতম।
এর সাথে সম্পর্কিত হলো হার্ডওয়্যার সিকিউরিটি কী , যা হলো ছোট ভৌত ডিভাইস (প্রায়শই ইউএসবি, এনএফসি বা ব্লুটুথ) যা নির্দেশ পেলে আপনি আপনার মোবাইল ফোন, ট্যাবলেট বা কম্পিউটারের সাথে সংযুক্ত করেন বা কাছে আনেন। এগুলো বাড়ির চাবির মতো কাজ করে: এটি ছাড়া প্রবেশ করা যায় না। বড় কোম্পানি এবং অভিজ্ঞ ব্যবহারকারীরা বিশেষভাবে সংবেদনশীল অ্যাকাউন্ট সুরক্ষিত রাখতে এগুলো ব্যবহার করেন।
দ্বিতীয় সুরক্ষা স্তর হিসেবেও বায়োমেট্রিক্স একটি গুরুত্বপূর্ণ ভূমিকা পালন করে। অনেক মোবাইল ফোন এবং ল্যাপটপে ইতিমধ্যেই আঙুলের ছাপ বা মুখমণ্ডল শনাক্তকরণের মাধ্যমে লগইন করার সুবিধা রয়েছে , এবং উইন্ডোজ হ্যালো-র মতো সমাধানগুলো এই ধরনের প্রমাণীকরণকে সরাসরি অপারেটিং সিস্টেমের মধ্যেই অন্তর্ভুক্ত করে। এইভাবে, সুরক্ষার মাত্রা বাড়ানোর জন্য আপনি আপনার জানা কোনো তথ্য (আপনার পাসওয়ার্ড) এবং আপনার সত্তাকে (আপনার আঙুলের ছাপ, আপনার মুখ) একত্রিত করতে পারেন।
এই ধরনের পদ্ধতিগুলো, আধুনিক অ্যাক্সেস নীতির সাথে মিলিত হয়ে, প্রতিষ্ঠানগুলোকে পরিচয় চুরির আক্রমণের ঝুঁকি কমাতে , পাসওয়ার্ডবিহীন অ্যাক্সেস সহজ করতে এবং ব্যবহারকারীরা ডিভাইস পরিবর্তন করলেও বা অ্যাকাউন্ট পুনরুদ্ধারের প্রয়োজন হলেও তুলনামূলকভাবে একটি নির্বিঘ্ন ব্যবহারকারীর অভিজ্ঞতা বজায় রাখতে সাহায্য করে।
বিকল্প পদ্ধতি: এসএমএস, কিউআর কোড, ব্যাকআপ কোড এবং আরও অনেক কিছু
যদিও নিখুঁত নয়, এসএমএস বা ভয়েস কলের মাধ্যমে পাঠানো কোডগুলো একটি কার্যকর বিকল্প হিসেবেই রয়ে গেছে, বিশেষ করে যারা নির্দিষ্ট অ্যাপ ব্যবহারে কম অভ্যস্ত তাদের জন্য। সিস্টেমটি আপনার কনফিগার করা ফোন নম্বরে একটি ছয়-সংখ্যার কোড পাঠায়; আপনার পরিচয় যাচাই করার জন্য আপনাকে কেবল সেটি প্রবেশ করাতে হয়।
তবে, এটা মনে রাখা অত্যন্ত জরুরি যে, যদি কেউ আপনার নম্বরের অ্যাক্সেস পেয়ে যায়, তাহলে এসএমএস বা কলের মাধ্যমে পাঠানো কোডগুলো ইন্টারসেপ্ট করা যেতে পারে । সিম সোয়াপিং (সিম কার্ড ক্লোনিং) বা কল ফরওয়ার্ডিং-এর মতো অ্যাটাক এই মেসেজ এবং কলগুলোকে আক্রমণকারীর নিয়ন্ত্রিত কোনো ডিভাইসে পাঠিয়ে দিতে পারে। সুতরাং, কোনো সুরক্ষা না থাকার তুলনায় এগুলো কিছুটা নিরাপত্তা দিলেও, যদি আপনি আরও শক্তিশালী বিকল্প ব্যবহার করতে পারেন, তবে এগুলো আদর্শ পদ্ধতি নয়।
গুগলের মতো প্ল্যাটফর্মগুলো দ্বারা ব্যবহৃত আরেকটি সিস্টেম হলো কিউআর কোড ভেরিফিকেশন । কিছু ক্ষেত্রে, আপনার কম্পিউটার স্ক্রিনে একটি কিউআর কোড দেখানো হয় এবং আপনার পরিচয় বা ফোন নম্বর যাচাই করার জন্য আপনাকে স্ক্রিনে দেওয়া নির্দেশাবলী অনুসরণ করে আপনার মোবাইল ফোন দিয়ে সেটি স্ক্যান করতে হয়। এই প্রক্রিয়াটি নম্বর-ভিত্তিক আক্রমণের বিরুদ্ধে বেশ সুরক্ষিত, কারণ এসএমএস-এর উপর নির্ভর না করে তথ্য আদান-প্রদান সরাসরি আপনার ডিভাইস এবং সার্ভারের মধ্যে ঘটে।
বেশিরভাগ পরিষেবা ব্যাকআপ বা রিকভারি কোডও দিয়ে থাকে । এগুলি হলো কিছু অক্ষরের সমষ্টি যা টু-স্টেপ অথেন্টিকেশন চালু করার সময় তৈরি হয়, এবং আপনি যদি আপনার ফোন বা আপনার প্রধান পদ্ধতির অ্যাক্সেস হারিয়ে ফেলেন তবে এগুলি ব্যবহার করতে পারেন। এগুলি একটি সুরক্ষিত স্থানে সংরক্ষণ করা অত্যন্ত জরুরি (আপনার সর্বদা ব্যবহৃত ঝুঁকিপূর্ণ ইমেল অ্যাকাউন্টে নয়) এবং কখনোই কারো সাথে শেয়ার করবেন না। তথ্য ফাঁস রোধ করার জন্য কিছু উন্নত নিরাপত্তা প্রোগ্রাম আপনাকে এগুলি ডাউনলোড করার অনুমতিও দেয় না।
অবশেষে, এমন কিছু প্ল্যাটফর্ম এবং অ্যাপ রয়েছে যেগুলো তাদের নিজস্ব অভ্যন্তরীণ কোড জেনারেটর যুক্ত করে । অর্থাৎ, উদাহরণস্বরূপ, খোদ ফেসবুক অ্যাপের মধ্যেই আপনি নতুন ডিভাইসে লগ ইন করার সময় অস্থায়ী কোড তৈরি করার একটি ফিচার সক্রিয় করতে পারেন। এই ধারণাটি ডেডিকেটেড অথেনটিকেশন অ্যাপের মতোই, তবে এটি একটি নির্দিষ্ট পরিষেবার মধ্যেই সীমাবদ্ধ।
দুই-পদক্ষেপ প্রমাণীকরণ সক্ষম করুন: সাধারণ পদক্ষেপ
প্রতিটি পরিষেবার নিজস্ব মেনু এবং নামকরণের পদ্ধতি থাকলেও, আপনাকে প্রায় সবসময়ই কিছু সাধারণ ধাপ অনুসরণ করতে হবে । সাধারণ কার্যপ্রণালীটি বুঝতে পারলে, বিকল্পগুলোর নাম সামান্য পরিবর্তিত হলেও আপনি পথ হারাবেন না।
প্রথমে, আপনি যে অ্যাকাউন্টটি সুরক্ষিত করতে চান (ইমেল, সোশ্যাল নেটওয়ার্ক, মেসেজিং অ্যাপ, ক্লাউড স্টোরেজ, গেমিং প্ল্যাটফর্ম, অনলাইন স্টোর, ইত্যাদি) তাতে লগ ইন করুন। একটি বিশ্বস্ত ডিভাইস থেকে আপনার সাধারণ ইউজারনেম এবং পাসওয়ার্ড দিয়ে সাইন ইন করুন।
এরপর, নিরাপত্তা বা অ্যাকাউন্ট সেটিংস বিভাগে যান । এগুলিকে প্রায়শই "নিরাপত্তা," "গোপনীয়তা ও নিরাপত্তা," "সাইন-ইন ও নিরাপত্তা," বা "অ্যাকাউন্ট"-এর মতো নামে ডাকা হয়। উদাহরণস্বরূপ, গুগল অ্যাকাউন্টের জন্য এটি মূল ড্যাশবোর্ডের মধ্যে দেখা যাবে, এবং অনেক সোশ্যাল নেটওয়ার্কের জন্য আপনি এটি অ্যাপ সেটিংসের মধ্যে খুঁজে পাবেন।
সেই বিভাগের মধ্যে, “টু-স্টেপ ভেরিফিকেশন,” “টু-ফ্যাক্টর অথেন্টিকেশন,” “লগইন সিকিউরিটি,” বা এই ধরনের কোনো অপশন খুঁজুন। এতে ক্লিক করলে আপনি ফিচারটি সক্রিয় বা চালু করতে পারবেন । সেই মুহূর্তে, সেটিংস পরিবর্তনটি যে আপনিই করছেন, তা নিশ্চিত করার জন্য সার্ভিসটি সম্ভবত আপনাকে আপনার পাসওয়ার্ড পুনরায় লিখতে বলবে।
পরবর্তী ধাপ হলো আপনি কোন ধরনের দ্বিতীয় ফ্যাক্টর ব্যবহার করতে চান তা বেছে নেওয়া: এসএমএস, কল, অথেন্টিকেটর অ্যাপ, ফিজিক্যাল কী, পুশ নোটিফিকেশন, বায়োমেট্রিক্স, ইত্যাদি। কিছু পরিষেবা আপনাকে একবারে একাধিক পদ্ধতি কনফিগার করার সুযোগ দেয় (উদাহরণস্বরূপ, একটি কোড অ্যাপ + ব্যাকআপ হিসেবে এসএমএস), ফলে ডিভাইসটি হারিয়ে গেলেও আপনি অসহায় বোধ করবেন না।
সেটআপ উইজার্ডটি সম্পূর্ণ হয়ে গেলে, প্ল্যাটফর্মটি সাধারণত আপনাকে আপনার লগইন পরীক্ষা করতে অথবা আপনার নির্বাচিত পদ্ধতিতে পাঠানো একটি কোড প্রবেশ করিয়ে প্রক্রিয়াটি নিশ্চিত করতে বলবে। অনেক পরিষেবা ব্যাকআপ কোড ডাউনলোড বা সংরক্ষণ করার বিকল্পও দিয়ে থাকে, যা ভবিষ্যতের জরুরি অবস্থার জন্য আপনার লিখে রাখা বা কোনো নির্ভরযোগ্য পাসওয়ার্ড ম্যানেজারে সংরক্ষণ করা উচিত।
জনপ্রিয় পরিষেবা এবং দৈনন্দিন অ্যাকাউন্টগুলিতে সক্রিয়করণ
প্ল্যাটফর্ম ভেদে নির্দেশাবলীতে সামান্য পার্থক্য থাকলেও, মূল উদ্দেশ্য হলো আপনার ডিজিটাল জীবনের সমস্ত গুরুত্বপূর্ণ অ্যাকাউন্টে 2FA চালু করা । এর মধ্যে অপারেটিং সিস্টেম ও মাস্টার অ্যাকাউন্টের পাশাপাশি যোগাযোগ বা কাজের জন্য আপনার দৈনন্দিন ব্যবহৃত পরিষেবাগুলোও অন্তর্ভুক্ত।
ব্যক্তিগত সেটিংসে আপনার Microsoft, iOS, Android, বা Mac অ্যাকাউন্টে টু-স্টেপ ভেরিফিকেশন চালু করার পরামর্শ দেওয়া হয় , কারণ ফাইল সিঙ্ক্রোনাইজেশন, ব্যাকআপ, অ্যাপ থেকে কেনাকাটা এবং ক্লাউড পরিষেবা ব্যবহারের মতো বিষয়গুলির জন্য এটি অপরিহার্য। আপনার সোশ্যাল মিডিয়া অ্যাকাউন্টগুলিতেও (Facebook, Instagram, Twitter, TikTok, LinkedIn, Twitch, ইত্যাদি) এটি চালু করা অত্যন্ত জরুরি, যেখানে অ্যাকাউন্ট চুরি একটি বড় মাথাব্যথার কারণ হতে পারে।
আপনার ইমেল পরিষেবাগুলো (জিমেইল, আউটলুক, ইয়াহু, কর্পোরেট পরিষেবা প্রদানকারী ইত্যাদি) এবং হোয়াটসঅ্যাপ, টেলিগ্রাম বা সিগন্যালের মতো মেসেজিং অ্যাপগুলোর কথা ভুলবেন না । এই প্ল্যাটফর্মগুলোর অনেকগুলোতে তাদের সেটিংসের মধ্যেই টু-স্টেপ ভেরিফিকেশনের সুবিধা রয়েছে; কয়েকটিতে আবার নতুন ডিভাইসে লগ ইন করার সময় একটি অতিরিক্ত সিকিউরিটি পিন বা এসএমএস-এর মাধ্যমে কোড পাঠানো হয়।
ক্লাউড স্টোরেজ পরিষেবাগুলো (গুগল ড্রাইভ, ওয়ানড্রাইভ, আইক্লাউড, ড্রপবক্স, ইত্যাদি) টু-ফ্যাক্টর অথেনটিকেশন (2FA) সক্রিয় করার জন্য আরেকটি প্রধান ক্ষেত্র, কারণ এগুলোতে প্রায়শই সংবেদনশীল নথি, ব্যক্তিগত ছবি, অন্যান্য ডিভাইসের ব্যাকআপ এবং কাজের ফাইল সংরক্ষিত থাকে। অনলাইন শপিং প্ল্যাটফর্ম এবং মার্কেটপ্লেসগুলোর ক্ষেত্রেও একই কথা প্রযোজ্য, যেখানে অর্থপ্রদানের পদ্ধতি এবং শিপিং ঠিকানা সংরক্ষণ করা হয়।
অবশেষে, অনলাইন গেমিং প্ল্যাটফর্মগুলোও (স্টিম, প্লেস্টেশন নেটওয়ার্ক, এক্সবক্স, নিন্টেন্ডো, পিসি গেমিং পরিষেবা ইত্যাদি) সাধারণত টু-ফ্যাক্টর অথেনটিকেশনের সুযোগ দেয়। যদিও বিষয়টি কখনও কখনও উপেক্ষা করা হয়, এই অ্যাকাউন্টগুলোকে সুরক্ষিত রাখলে গেম লাইব্রেরি, ডিজিটাল কেনাকাটা এবং এমনকি এর সাথে যুক্ত ব্যক্তিগত তথ্য হারানোর ঝুঁকিও কমে যায়।
দুই-পদক্ষেপ প্রমাণীকরণের নিরাপত্তা, ঝুঁকি এবং সীমাবদ্ধতা
অ্যাকাউন্ট চুরি কমাতে দ্বি-পদক্ষেপ প্রমাণীকরণের কার্যকারিতা সুপ্রতিষ্ঠিত । প্রধান প্রযুক্তি সংস্থাগুলো গবেষণা প্রকাশ করেছে যা ইঙ্গিত দেয় যে, আক্রমণের সময় হ্যাক হওয়া সিংহভাগ অ্যাকাউন্টেই কোনো ধরনের দ্বি-পদক্ষেপ প্রমাণীকরণ সক্রিয় ছিল না।
উদাহরণস্বরূপ, গুগল জানিয়েছে যে অ্যাকাউন্ট হাইজ্যাকিং রোধ করার জন্য টু-স্টেপ ভেরিফিকেশন সবচেয়ে কার্যকর ব্যবস্থাগুলোর মধ্যে একটি , অন্যদিকে মাইক্রোসফট জানিয়েছে যে হ্যাক হওয়া প্রায় ৯৯% অ্যাকাউন্টে টু-এফএ ছিল না। অন্য কথায়, শুধুমাত্র এই ফিচারটি চালু করলেই আপনার আক্রমণের ঝুঁকি ব্যাপকভাবে কমে যায়।
তবে, এটি কোনো জাদুকরী বা অব্যর্থ সমাধান নয়। এমন ম্যালওয়্যার এবং সোশ্যাল ইঞ্জিনিয়ারিং কৌশল রয়েছে যা দ্বিতীয় ধাপেই আপনার কাছ থেকে চুরি বা আপনাকে প্রতারিত করার জন্য তৈরি করা হয়েছে: যেমন ফিশিং পেজ যা তাৎক্ষণিকভাবে কোড হাতিয়ে নেয়, অথবা স্বয়ংক্রিয় কল (ভয়েস বট) যা আপনার ব্যাংক, মোবাইল পরিষেবা প্রদানকারী বা প্রযুক্তিগত সহায়তা পরিষেবার ছদ্মবেশ ধারণ করে আপনাকে সদ্য পাওয়া কোডটি বলতে রাজি করানোর চেষ্টা করে।
সুতরাং, অন্যতম প্রধান নিয়মটি খুবই স্পষ্ট: আপনার ভেরিফিকেশন কোড কখনোই কারো সাথে শেয়ার করবেন না। ফোন, ইমেল, হোয়াটসঅ্যাপ বা সোশ্যাল মিডিয়ায় সরাসরি মেসেজের মাধ্যমেও নয়। বড় কোম্পানিগুলো আপনার পাওয়া ছয়-সংখ্যার কোডটি চাইতে আপনাকে ফোন করবে না, এবং যদি কেউ তা করেও, তবে খুব সম্ভবত তারা আপনার অ্যাকাউন্টটি দখল করার চেষ্টা করছে।
এই বিষয়েও সচেতন থাকা জরুরি যে, যদি আপনার ফোনটি চুরি হয়ে যায় এবং আনলক করা থাকে, তাহলে এই ঝুঁকি বেড়ে যায় যে কেউ পুশ নোটিফিকেশন অনুমোদন করতে পারে, অথেনটিকেশন অ্যাপে কোড দেখতে পারে, অথবা ওটিপি সহ এসএমএস বার্তা পড়তে পারে। এই কারণেই আপনার ডিভাইসে সুরক্ষিত আনলক কোড রাখা , স্বয়ংক্রিয় স্ক্রিন লকিং চালু করা এবং সম্ভব হলে, চুরির ক্ষেত্রে দূর থেকে এর বিষয়বস্তু মুছে ফেলার ব্যবস্থা রাখা অত্যন্ত গুরুত্বপূর্ণ।
বিশ্বস্ত ডিভাইস, পুনরুদ্ধার এবং অ্যাক্সেসের ধারাবাহিকতা
প্রতিবার আপনার নিজের কম্পিউটার বা মোবাইল ডিভাইসে লগ ইন করার সময় প্রক্রিয়াটিকে ঝামেলাপূর্ণ হওয়া থেকে বাঁচাতে, বেশিরভাগ পরিষেবা আপনাকে নির্দিষ্ট ডিভাইসগুলিকে বিশ্বস্ত হিসাবে চিহ্নিত করার সুযোগ দেয় । সাধারণত, যখন আপনি দ্বিতীয় ফ্যাক্টরটি প্রবেশ করান, তখন আপনি একটি বক্স দেখতে পাবেন যেখানে লেখা থাকে "এই ডিভাইসে আবার জিজ্ঞাসা করবেন না" বা "এই কম্পিউটারটি মনে রাখুন।"
এই অপশনটি চালু করার অর্থ হলো, সেই নির্দিষ্ট ডিভাইসে, আপনাকে প্রতিবার লগ ইন করার সময় দ্বিতীয় ফ্যাক্টরটি প্রবেশ করাতে হবে না, অন্তত কিছু সময়ের জন্য অথবা যতক্ষণ না আপনি কুকিজ মুছে ফেলেন, বিশ্বব্যাপী লগ আউট করেন বা মূল সেটিংস পরিবর্তন করেন। তবে, আপনার কেবল সেইসব ডিভাইসেই এই বক্সটি চেক করা উচিত যা আপনি কারও সাথে শেয়ার করেন না এবং যা আপনি নিজেই নিয়ন্ত্রণ করেন (আপনার ব্যক্তিগত মোবাইল ফোন, আপনার ল্যাপটপ, আপনার ডেস্কটপ কম্পিউটার)।
ব্যবসায়িক জগতে, নিরাপত্তা দলগুলো সাধারণত এমনভাবে নীতিমালা তৈরি করে যাতে কোনো ডিভাইস হারিয়ে গেলেও বা ব্যবহারকারী তার প্রবেশের প্রধান পদ্ধতি ভুলে গেলেও, পুনরুদ্ধারের উপায় থাকে : যেমন বিকল্প পদ্ধতি, ব্যাকআপ কোড, সুরক্ষিত অ্যাকাউন্ট রিসেট ইত্যাদি। এর মূল উদ্দেশ্য হলো টু-ফ্যাক্টর অথেনটিকেশন নিষ্ক্রিয় না করে এবং অপ্রয়োজনীয় ঝুঁকি না বাড়িয়ে ব্যবহারকারীদের সংযুক্ত রাখা।
আপনার ক্ষেত্রে, ব্যক্তিগত পর্যায়ে সবচেয়ে বিচক্ষণ কাজ হলো, যখন পরিষেবাটি অনুমতি দেয় তখন সর্বদা একাধিক যাচাইকরণ পদ্ধতি কনফিগার করা (উদাহরণস্বরূপ, প্রধান পদ্ধতি হিসেবে একটি অথেনটিকেটর অ্যাপ এবং ব্যাকআপ হিসেবে এসএমএস বা সিকিউরিটি কী) এবং রিকভারি কোডগুলো একটি নিরাপদ স্থানে সংরক্ষণ করা, যেমন একটি নির্ভরযোগ্য পাসওয়ার্ড ম্যানেজার বা একটি ভালোভাবে সুরক্ষিত ভৌত নথি।
পরিশেষে, এটি সুবিধা এবং সুরক্ষার মধ্যে ভারসাম্য খুঁজে বের করার বিষয়ে: আপনার সমস্ত গুরুত্বপূর্ণ অ্যাকাউন্টে দ্বি-পদক্ষেপ যাচাইকরণ ব্যবহার করা, উপলব্ধ সবচেয়ে নিরাপদ পদ্ধতিগুলি (প্রমাণীকরণ অ্যাপ, অ্যাক্সেস কী, সুরক্ষা কী) বেছে নেওয়া এবং পুনরুদ্ধারের বিকল্পগুলি হাতের কাছে রাখা যাতে হারিয়ে যাওয়ার বা ফোন পরিবর্তনের ক্ষেত্রে আপনি লক আউট না হন।
আপনার প্রধান অ্যাকাউন্টগুলিতে টু-স্টেপ অথেন্টিকেশন গ্রহণ করা এবং অ্যাক্সেস কী, কোড অ্যাপ ও পুশ নোটিফিকেশনের মতো আধুনিক পদ্ধতির সাথে কিছু সাধারণ উত্তম অনুশীলন (যেমন কোড শেয়ার না করা, আপনার ডিভাইস সুরক্ষিত রাখা ও ব্যাকআপ রাখা) অনুসরণ করলে, তা আপনাকে অধিকাংশ প্রচলিত আক্রমণের বিরুদ্ধে অনেক বেশি নিরাপদ অবস্থানে রাখে; এটি সব ঝুঁকি দূর করে না, কিন্তু আপনার অ্যাকাউন্টগুলিকে আক্রমণকারীদের জন্য অনেক কম আকর্ষণীয় ও সহজ লক্ষ্যে পরিণত করে।