- FreeRADIUS সহ 802.1X আপনাকে স্ট্যান্ডার্ড RADIUS বৈশিষ্ট্য ব্যবহার করে গতিশীল VLAN বরাদ্দ করতে দেয়।
- ওমাডা এবং এক্সট্রিমক্লাউড আইকিউ-এর মতো কন্ট্রোলারগুলি ফ্রিরেডিয়াসকে তারযুক্ত এবং ওয়াই-ফাই ব্যবহারকারীদের সাথে ভালোভাবে একীভূত করে।
- LDAP কোয়েরিতে ত্রুটি, অনিরাপদ EAP পদ্ধতি, অথবা ভুলভাবে কনফিগার করা সুইচ VLAN অ্যাসাইনমেন্ট ভেঙে দেয়।
- ভালো নীতি পরিকল্পনা এবং পরীক্ষা RDP, লিগ্যাসি ডিভাইস এবং হাইব্রিড পরিবেশের সমস্যা প্রতিরোধ করে।
আপনি যদি তারযুক্ত বা ওয়াই-ফাই নেটওয়ার্ক পরিচালনা করেন এবং কোনো ব্যয়বহুল NAC সলিউশনের সাহায্য না নিয়ে ব্যবহারকারীর ধরন অনুযায়ী ট্র্যাফিক আলাদা করতে চান, তবে 802.1X, FreeRADIUS এবং ডাইনামিক VLAN অ্যাসাইনমেন্ট কার্যকরভাবে ব্যবহার করা আপনার জন্য অন্যতম শক্তিশালী একটি উপায় হতে পারে, এবং এটি জিরো ট্রাস্ট আর্কিটেকচারের সাথে কীভাবে খাপ খায় তা বোঝাটাও জরুরি । সঠিকভাবে প্রয়োগ করা হলে, এটি আপনাকে সর্বত্র SSID তৈরি না করে বা কোনো একটি নির্দিষ্ট বিক্রেতার উপর নির্ভরশীল না হয়ে, প্রতিটি ডিভাইস কে, কোথা থেকে আসছে বা কোন ডিরেক্টরি গ্রুপের অন্তর্গত তার উপর ভিত্তি করে কোন নেটওয়ার্কে সংযুক্ত হবে তা নির্ধারণ করার সুযোগ দেয়।
এই আর্টিকেলে আমরা বিস্তারিতভাবে আলোচনা করব কীভাবে পুরো বিষয়টি একসাথে কাজ করে: 802.1X-এর ভূমিকা, সাধারণ FreeRADIUS কনফিগারেশন, VLAN-এর জন্য RADIUS অ্যাট্রিবিউট, Wi-Fi কন্ট্রোলার এবং সুইচের সাথে ইন্টিগ্রেশন , বাস্তব উদাহরণ (Omada, ExtremeCloud IQ, ক্লাসিক সুইচ), সাধারণ সমস্যা, এবং এমনকি Azure AD ও LDAP-এর ত্রুটিপূর্ণ অ্যাট্রিবিউটের মতো উন্নত বিষয়ও। এর লক্ষ্য হলো, আর্টিকেলটি শেষে আপনি যেন একটি স্পষ্ট এবং বাস্তবসম্মত ধারণা লাভ করেন এবং এখানে যা শিখবেন তা আপনার নিজের ছোট বা বড় পরিকাঠামোতে প্রয়োগ করতে পারেন।
৮০২.১এক্স এবং গতিশীল ভিএলএএন: মৌলিক ধারণা এবং উপাদানসমূহ
সহজ কথায় বলতে গেলে, 802.1X স্ট্যান্ডার্ড হলো আপনার নেটওয়ার্কের দ্বাররক্ষক: ডিভাইসটি প্রমাণীকরণ না করা পর্যন্ত, পোর্ট বা ওয়াই-ফাই এটিকে বৈধ নেটওয়ার্কে প্রবেশাধিকার দেয় না। সত্যিকারের সেগমেন্টেশন অর্জনের জন্য, এটিকে RADIUS অ্যাট্রিবিউট ব্যবহার করে ডাইনামিক VLAN অ্যাসাইনমেন্টের সাথে যুক্ত করা হয় , ফলে প্রমাণীকরণের পর সার্ভারই সিদ্ধান্ত নেয় যে প্রতিটি ক্লায়েন্টকে কোন VLAN-এ বরাদ্দ করা হবে।
যেকোনো ৮০২.১এক্স স্থাপনার ক্ষেত্রে, তিনটি মূল উপাদান সর্বদা উপস্থিত থাকে, আপনি ওমাডা, এক্সট্রিমক্লাউড আইকিউ, অথবা জেনেরিক সুইচ ব্যবহার করুন না কেন:
- প্রার্থনাকারী: যে ক্লায়েন্ট সংযোগ করতে চায় (ল্যাপটপ, মোবাইল, "প্রস্তুত" প্রিন্টার, ইত্যাদি)।
- প্রমাণকারী: নেটওয়ার্ক সরঞ্জাম যা অ্যাক্সেস নিয়ন্ত্রণ করে (সুইচ, এপি বা ওয়াই-ফাই কন্ট্রোলার) এবং যা RADIUS সার্ভারের সাথে যোগাযোগ করে।
- প্রমাণীকরণ সার্ভার: সাধারণত একটি ব্যাসার্ধ, প্রায়শই FreeRADIUS, যা শংসাপত্র যাচাই করে এবং নীতি নির্ধারণ করে (অনুমতি দিন, অস্বীকার করুন, একটি VLAN বা অন্যটি স্থাপন করুন)।
ডাইনামিক VLAN-এর জাদু অ্যাক্সেস-অ্যাকসেপ্ট প্রোটোকলের মধ্যে RADIUS অ্যাট্রিবিউটের আকারে কাজ করে । VLAN-এর জন্য, প্রায় সমস্ত নির্মাতাই টানেল-সদৃশ অ্যাট্রিবিউটের সংমিশ্রণটি বোঝে:
- টানেল-টাইপ = ভিএলএএন
- টানেল-মাঝারি-প্রকার = IEEE-802
- টানেল-প্রাইভেট-গ্রুপ-আইডি = "VLAN ID" (সাধারণত ১ থেকে ৪০৯৫ এর মধ্যে একটি সংখ্যা, যদিও এটি টেক্সট হিসেবে পাঠানো হয়)
যখন সুইচ বা এপি এই অ্যাট্রিবিউটগুলো সহ একটি অ্যাক্সেস-অ্যাকসেপ্ট গ্রহণ করে, তখন যদি এটি 802.1X এবং ডাইনামিক VLAN সমর্থন করে, তবে এটি পোর্টের ডিফল্ট VLAN বা SSID উপেক্ষা করে পোর্ট বা ওয়াই-ফাই সেশনটিকে RADIUS দ্বারা নির্দেশিত VLAN- এ অ্যাসাইন করে (যদি না RADIUS কিছু না পাঠায়, সেক্ষেত্রে এটি তার স্থানীয় কনফিগারেশন প্রয়োগ করে)।
গতিশীল VLAN-এর জন্য FreeRADIUS কনফিগারেশন
FreeRADIUS হলো একটি আদর্শ ওপেন-সোর্স RADIUS সার্ভার। এটি যেকোনো সাধারণ লিনাক্স সিস্টেমে , এমনকি NanoPi NEO বা Raspberry Pi-এর মতো খুব ছোট হার্ডওয়্যারেও ইনস্টল করা যায় এবং সঠিক কনফিগারেশনের মাধ্যমে এটি অত্যন্ত চাহিদাপূর্ণ পরিবেশও সামলাতে পারে। ডাইনামিক VLAN-এর জন্য দুটি মূল ক্ষেত্র রয়েছে: ব্যবহারকারী/গ্রুপ নির্ধারণ করা এবং প্রসেসিং চেইনে মডিউলগুলোকে সঠিকভাবে স্থাপন করা।
সাধারণ ডেপ্লয়মেন্টের ক্ষেত্রে, টেস্ট ইউজারদের সরাসরি FreeRADIUS ইউজার ফাইলে সংজ্ঞায়িত করা যায় এবং তাদের জন্য VLAN নির্ধারণ করে দেওয়া যায়। Debian/Ubuntu-তে সাধারণ ফাইলটি /etc/freeradius/3.0/users- এ অবস্থিত , এবং VLAN এন্ট্রিগুলো দেখতে এইরকম (সরলীকৃত ও পুনর্লিখিত):
employee10 ক্লিয়ারটেক্সট-পাসওয়ার্ড := "key10" পরিষেবার ধরণ := ফ্রেমযুক্ত-ব্যবহারকারী, টানেলের ধরণ := VLAN, টানেল-মাঝারি-প্রকার := IEEE-802, টানেল-প্রাইভেট-গ্রুপ-আইডি := "10" employee20 ক্লিয়ারটেক্সট-পাসওয়ার্ড := "key20" পরিষেবার ধরণ := ফ্রেমযুক্ত-ব্যবহারকারী, টানেলের ধরণ := VLAN, টানেল-মাঝারি-প্রকার := IEEE-802, টানেল-প্রাইভেট-গ্রুপ-আইডি := "20"
এই কাঠামোর মাধ্যমে, একটি অ্যাক্সেস-অ্যাকসেপ্টের পর FreeRADIUS তিনটি টানেল অ্যাট্রিবিউট ফেরত দেবে, যাতে NAS (সুইচ বা AP) ব্যবহারকারীর উপর নির্ভর করে ক্লায়েন্টকে VLAN 10 বা 20-তে রাখতে পারে । মূল বিষয় হলো, নেটওয়ার্ক সরঞ্জামটিকে অবশ্যই সংশ্লিষ্ট RFC সমর্থন করতে হবে এবং কনফিগার করা অ্যাক্সেস VLAN-এর আগে এই অ্যাট্রিবিউটগুলো মেনে চলতে হবে।
কিছু ক্ষেত্রে, যেমন ExtremeCloud IQ-এর সাথে ইন্টিগ্রেশনের সময়, এটা অত্যন্ত গুরুত্বপূর্ণ যে এই অ্যাট্রিবিউটগুলো যেন EAP প্রক্রিয়ার অন্যান্য ধাপে শুধু "টানেলড" অ্যাট্রিবিউট হিসেবে না পাঠিয়ে, অ্যাক্সেস-অ্যাকসেপ্ট স্টেটমেন্টের মধ্যেই সঠিকভাবে পাঠানো হয়। ডিফল্ট কনফিগারেশনে, FreeRADIUS প্রথমে eap মডিউল এবং তারপর files মডিউল (যা users ফাইলটি পড়ে) প্রসেস করতে পারে। এর ফলে কন্ট্রোলার সঠিক সময়ে অ্যাট্রিবিউটগুলো খুঁজে পায় না।
কার্যকরী ও ফলপ্রসূ বলে প্রমাণিত সমাধানটি হলো /etc/freeradius/3.0/sites-enabled/default ফাইলটিকে পরিবর্তন করে authorize ব্লকের মধ্যে files মডিউলটিকে eap-এর আগে নিয়ে আসা। এভাবে, FreeRADIUS প্রথমে স্ট্যাটিক ইউজার অ্যাট্রিবিউটগুলো (VLAN সহ) লোড করে এবং তারপর EAP পরিচালনা করে, ফলে চূড়ান্ত Access-Accept তৈরি করার সময় টানেল অ্যাট্রিবিউটগুলো সেখানেই অন্তর্ভুক্ত হয় যেখানে কন্ট্রোলার সেগুলো আশা করে ।
আরেকটি প্রস্তাবিত পরিবর্তন হলো EAP-MD5-এর মতো দুর্বল EAP পদ্ধতিগুলো নিষ্ক্রিয় করা , যেগুলো প্রোডাকশন এনভায়রনমেন্টের জন্য কখনোই তৈরি করা হয়নি। /etc/freeradius/3.0/mods-enabled/eap ফাইলটি এডিট করে MD5 সেকশনটি কমেন্ট আউট বা ডিলিট করে দিলে, FreeRADIUS এটি অফার করা বন্ধ করে দেবে। আপনার কনফিগারেশনকে EAP-TLS (সার্টিফিকেট) বা MSCHAPv2 সহ PEAP-এর মতো শক্তিশালী পদ্ধতিগুলোর উপর কেন্দ্রীভূত করা একটি ভালো ধারণা ।
ওমাডার সাথে VLAN অ্যাসাইনমেন্ট: অভ্যন্তরীণ RADIUS এবং বহিরাগত FreeRADIUS
TP-Link-এর Omada ইকোসিস্টেম (কন্ট্রোলার + সুইচ + AP) তার নিজস্ব RADIUS ব্যবহার করে এবং একটি বাহ্যিক FreeRADIUS-কে দায়িত্ব অর্পণ করার মাধ্যমে, ডাইনামিক VLAN-সহ 802.1X-কে খুব ভালোভাবে সমন্বিত করে। এটি একটি অত্যন্ত দৃষ্টান্তমূলক উদাহরণ, কারণ এর সম্পূর্ণ কার্যপ্রবাহ স্পষ্টভাবে দৃশ্যমান।
ওমাদা কন্ট্রোলারে বিল্ট-ইন RADIUS ব্যবহার করার জন্য সাধারণত একটি তিন-ধাপের প্রক্রিয়া অনুসরণ করা হয়। প্রথমত, কন্ট্রোলারের গ্লোবাল মেনুতে, কন্ট্রোলারটির নিজস্ব আইপি অ্যাড্রেস উল্লেখ করে এবং টানেলড রিপ্লাই অপশনটি সক্রিয় করার মাধ্যমে ইন্টিগ্রেটেড RADIUS চালু করা হয় , যাতে এটি অ্যাক্সেস ডিভাইসে টানেল অ্যাট্রিবিউটগুলো সঠিকভাবে পাঠাতে পারে।
এরপর, নির্দিষ্ট সাইটে গিয়ে সেটিংস > প্রোফাইল > RADIUS প্রোফাইল-এ যান , প্রোফাইলটি সম্পাদনা করুন এবং অভ্যন্তরীণ RADIUS ব্যবহারকারী তৈরি করুন। প্রতিটি ব্যবহারকারীর জন্য, Omada আপনাকে একটি নাম, পাসওয়ার্ড এবং VLAN ID সেট করার সুযোগ দেয় , যাতে সেই ব্যবহারকারী প্রমাণীকরণ করলে, কন্ট্রোলারটি কোনো বাহ্যিক সার্ভারের মধ্য দিয়ে না গিয়েই সুইচ বা AP-তে VLAN অ্যাট্রিবিউটগুলো ফেরত পাঠায়।
অবশেষে, সেটিংস > অথেনটিকেশন > 802.1X- এ গিয়ে 802.1X সক্রিয় করুন, অভ্যন্তরীণ RADIUS প্রোফাইলটি নির্বাচন করুন এবং স্পষ্টভাবে VLAN অ্যাসাইনমেন্ট বিকল্পটি সক্রিয় করুন । একই বিভাগে, সেই সুইচ পোর্টগুলি নির্বাচন করুন যেগুলির জন্য 802.1X অথেনটিকেশনের প্রয়োজন হবে। সেভ করার পর, এই পোর্টগুলিতে সংযুক্ত যেকোনো ডিভাইসকে অথেনটিকেট করতে হবে, এবং যদি অ্যাকাউন্টটির একটি নির্ধারিত VLAN ID থাকে, তবে এটি স্বয়ংক্রিয়ভাবে সেই VLAN-এ যুক্ত হয়ে যাবে।
যদি আমরা একটি বাহ্যিক FreeRADIUS সার্ভারে সবকিছু কেন্দ্রীভূত করতে চাই, তবে Omada এই পরিস্থিতিটিকে পুরোপুরি সমর্থন করে। প্রথম ধাপ হলো FreeRADIUS সার্ভারের clients.conf ফাইলটি সম্পাদনা করে কন্ট্রোলারকে (অথবা যে পরিসরে সুইচ/এপিগুলো অবস্থিত) একটি RADIUS ক্লায়েন্ট হিসেবে অনুমোদন দেওয়া। এর জন্য আইপি অ্যাড্রেস বা সাবনেট এবং শেয়ার্ড সিক্রেট উল্লেখ করতে হবে , যা আমরা পরে Omada-তে কনফিগার করব।
এরপর, Omada-তে ফিরে এসে Settings > Profiles > RADIUS Profile থেকে একটি এক্সটার্নাল RADIUS প্রোফাইল তৈরি করুন , যেখানে আপনি FreeRADIUS IP অ্যাড্রেস, অথেনটিকেশন পোর্ট (সাধারণত 1812), এবং শেয়ার্ড পাসওয়ার্ড লিখবেন। কন্ট্রোলারের 802.1X সেটিংসে, এই এক্সটার্নাল প্রোফাইলটি সিলেক্ট করুন এবং VLAN Assignment পুনরায় এনাবল করে , যে পোর্ট বা SSID-গুলো আপনি সুরক্ষিত করতে চান সেগুলো মার্ক করুন।
কন্ট্রোলার থেকেই আরও যাচাই করা যেতে পারে: Tools > Terminal- এ গিয়ে , যে সুইচে 802.1X সক্রিয় করা আছে সেটির কনসোল খুলুন এবং show dot1x auth-state কমান্ডটি চালান । যদি সবকিছু সঠিকভাবে কাজ করে, তাহলে আপনি অথেনটিকেটেড পোর্ট এবং RADIUS দ্বারা নির্ধারিত VLAN দেখতে পাবেন (উদাহরণস্বরূপ, একটি পোর্ট 1/0/1 অথেনটিকেটেড এবং VLAN 2-এর সাথে যুক্ত)।
ফ্রিরেডিয়াস এবং এক্সট্রিমক্লাউড আইকিউ সহ ওয়াই-ফাইতে গতিশীল ভিএলএএন
এর আরেকটি অত্যন্ত বিশদ উদাহরণ হলো ExtremeCloud IQ (XIQ) দ্বারা পরিচালিত Wi-Fi নেটওয়ার্ক , যেখানে প্রমাণীকরণ সার্ভার হিসেবে FreeRADIUS ব্যবহৃত হয়। এক্ষেত্রে, FreeRADIUS থেকে প্রাপ্ত টানেল অ্যাট্রিবিউটের উপর ভিত্তি করে Wi-Fi ক্লায়েন্টদেরকে প্রাথমিকভাবে ডাইনামিক VLAN বরাদ্দ করা হয়।
প্রথমত, FreeRADIUS আগের মতোই Access-Accept-এ সেই তিনটি অ্যাট্রিবিউট পাঠাতে প্রস্তুত থাকে: ব্যবহারকারী এবং তাদের VLAN সহ /etc/freeradius/3.0/users- এ এন্ট্রি, এবং sites-enabled/default- এর সেটিং , যাতে eap- এর আগে files মডিউলটি প্রসেস করা হয় , কারণ XIQ Accept-এর মধ্যেই অ্যাট্রিবিউটগুলো হুবহু প্রত্যাশা করে।
EAP-MD5 নিষ্ক্রিয় করে PEAP/EAP-TLS- এর মতো পদ্ধতি ব্যবহার করার জন্য দৃঢ়ভাবে সুপারিশ করা হচ্ছে । EAP কনফিগারেশন ফাইলটি পরিবর্তন করার পর, পরিবর্তনগুলি প্রয়োগ করতে ` systemctl restart freeradius` কমান্ড দিয়ে পরিষেবাটি পুনরায় চালু করুন । এরপর থেকে, সার্ভারটি XIQ দ্বারা পরিচালিত অ্যাক্সেস পয়েন্টগুলি থেকে পাঠানো অনুরোধগুলিতে সাড়া দেওয়ার জন্য প্রস্তুত থাকবে।
এক্সট্রিম ক্লাউড সাইডে দুই ধরনের প্রাসঙ্গিক অ্যাকাউন্ট রয়েছে: বিনামূল্যের কানেক্ট অ্যাকাউন্ট , যা দিয়ে দশটি পর্যন্ত ডিভাইসের প্রাথমিক ব্যবস্থাপনা করা যায় কিন্তু ডাইনামিক ভিএলএএন-এর জন্য উন্নত ক্লাসিফিকেশন রুল সমর্থন করে না; এবং পাইলট ভার্সন , যা ৯০ দিনের ট্রায়াল অফার করে এবং RADIUS অ্যাট্রিবিউটের উপর ভিত্তি করে প্রোফাইল ও রুলের সম্পূর্ণ সেট ব্যবহারের সুযোগ দেয়।
পাইলট অ্যাকাউন্ট ব্যবহার করে, "কনফিগার > নেটওয়ার্ক পলিসি" মেনু থেকে একটি নতুন নেটওয়ার্ক পলিসি তৈরি করুন, এটির একটি নাম দিন এবং সরলতার জন্য "শুধুমাত্র ওয়াই-ফাই" নির্বাচন করুন। দ্বিতীয় ধাপে, SSID নির্ধারণ করুন, সাধারণত WPA2 বা WPA3 সহ একটি এন্টারপ্রাইজ নেটওয়ার্ক হিসেবে, এবং একটি RADIUS গ্রুপ যুক্ত করুন । এই গ্রুপটি তৈরি করার সময়, FreeRADIUS-কে একটি এক্সটার্নাল সার্ভার হিসেবে যোগ করুন এবং এর IP অ্যাড্রেস, সিক্রেট ও পোর্ট 1812/1813 উল্লেখ করুন।
এরপরে, ইউজার প্রোফাইল কনফিগার করা হয় , যেগুলো কার্যত বিভিন্ন VLAN-এর (যেমন, VLAN10 এবং VLAN20) সাথে সংযুক্ত অ্যাক্সেস প্রোফাইল। একটি ডিফল্ট প্রোফাইল থাকে যা সেইসব ক্লায়েন্টদেরকে বরাদ্দ করা হবে যাদের RADIUS টানেল অ্যাট্রিবিউট ফেরত দেয় না, কিন্তু ডাইনামিক VLAN-গুলোর জন্য, টানেল-প্রাইভেট-গ্রুপ-আইডি ভ্যালু এবং অন্যান্য RADIUS অ্যাট্রিবিউটের উপর ভিত্তি করে অ্যাসাইনমেন্টের নিয়ম সংজ্ঞায়িত করা হয়।
নিয়মগুলোতে সহজভাবে বলা আছে: "যদি Accept থেকে আসা Tunnel-Private-Group-ID ১০ হয়, তাহলে ইউজার প্রোফাইল VLAN ১০ নির্ধারণ করো"; যদি এটি ২০ হয়, তাহলে ইউজার প্রোফাইল VLAN ২০ নির্ধারণ করো, এবং এভাবেই চলতে থাকে। ExtremeCloud IQ বাস্তবে এই নিয়মগুলোকে এমনভাবে প্রয়োগ করে যে, ক্লায়েন্টকে সেই VLAN-এ স্থাপন করা হয় যা FreeRADIUS থেকে পাঠানো অ্যাট্রিবিউটের সাথে মেলে ।
অবশেষে, XIQ-তে AP প্রোফাইলটি অ্যাডজাস্ট করে আপনাকে AP-এর ওয়্যারড সাইডে এই VLAN-গুলোতে অ্যাক্সেস দিতে হবে, যাতে আপলিঙ্ক পোর্টটি সমস্ত কনফিগার করা VLAN-কে অনুমতি দেয় এবং নেটিভ VLAN (সাধারণত VLAN 1) বজায় রাখে। সবকিছু সেভ করা হয়ে গেলে এবং AP-গুলোতে নেটওয়ার্ক পলিসি প্রয়োগ করা হলে, আপনি XIQ-এর সাথে ইন্টিগ্রেটেড RADIUS টেস্ট টুলটি ব্যবহার করে যাচাই করতে পারবেন যে FreeRADIUS অ্যাক্সেসযোগ্য এবং সার্ভারটি প্রতিটি ব্যবহারকারীর জন্য প্রত্যাশিত VLAN অ্যাট্রিবিউট ফেরত দিচ্ছে।
ফ্রিরেডিয়াস সহ ওমাডা এসডিএন: তারযুক্ত এবং বেতারের জন্য ভিএলএএন
ওমাদার এসডিএন সলিউশন আপনাকে ফ্রিরেডিয়াসের মতো একটি এক্সটার্নাল রেডিয়াস ব্যবহার করে তারযুক্ত এবং তারবিহীন নেটওয়ার্ক জুড়ে একই সাথে ডাইনামিক ভিএলএএন অ্যাসাইন করার সুযোগ দেয়। এর ফলে একাধিক ভিন্ন এসএসআইডি তৈরি করার বা সুইচ পোর্টে স্ট্যাটিক পিভিআইডি ব্যবহার করার প্রয়োজনীয়তা দূর হয়।
সাধারণ টপোলজিতে একটি ওমাদা কন্ট্রোলার, EAP অ্যাক্সেস পয়েন্ট, জেটস্ট্রিম সুইচ এবং লিনাক্সে চালিত একটি ফ্রিরেডিয়াস সার্ভার অন্তর্ভুক্ত থাকে। নেটওয়ার্ক ডিভাইসগুলোকে সার্ভারে অথেনটিকেশন রিকোয়েস্ট পাঠানোর অনুমতি দেওয়ার জন্য, clients.conf ফাইলটি এডিট করে ক্লায়েন্টকে ওমাদা নেটওয়ার্ক রেঞ্জে (উদাহরণস্বরূপ, 192.168.0.0/24) এবং একটি শেয়ার্ড পাসওয়ার্ড সেট করা হয়।
এরপরে, ইউজার্স ফাইলে অ্যাকাউন্টগুলো সেট আপ করা হয় , যেখানে উদাহরণস্বরূপ, VLAN10-এর জন্য একজন এবং VLAN20-এর জন্য আরেকজন—এই দুইজন ব্যবহারকারীকে তাদের নিজ নিজ Tunnel-Type, Tunnel-Medium-Type, এবং Tunnel-Private-Group-Id অ্যাট্রিবিউটসহ সংজ্ঞায়িত করা হয়। WPA-Enterprise-এ, ক্লায়েন্টের ধরনের সাথে পদ্ধতিটি খাপ খাইয়ে নিতে EAP কনফিগারেশন ফাইলটিও পরিবর্তন করা সাধারণ একটি বিষয় (উদাহরণস্বরূপ, উইন্ডোজ ল্যাপটপের জন্য EAP-PEAP)।
ওমাদা কন্ট্রোলারের অথেনটিকেশন সেকশনে, FreeRADIUS-কে নির্দেশ করে একটি RADIUS প্রোফাইল তৈরি করুন এবং "Enable VLAN Assignment for Wireless Network" অপশনটি নির্বাচন করুন । এটি নিশ্চিত করে যে, যখন কোনো ক্লায়েন্ট WPA-Enterprise-এর মাধ্যমে অথেনটিকেট করবে, তখন ওমাদা RADIUS সার্ভারকে কোয়েরি করবে এবং ডিভাইসটিকে SSID-এর স্ট্যাটিক VLAN-এর পরিবর্তে সার্ভার থেকে প্রাপ্ত VLAN-এ স্থাপন করবে।
এছাড়াও সেটিংস > ওয়্যার্ড নেটওয়ার্কস > ল্যান (Settings > Wired Networks > LAN) -এ নেটওয়ার্কের ভিল্যান (VLAN) ইন্টারফেসগুলো সংজ্ঞায়িত করা প্রয়োজন । এর জন্য, উদাহরণস্বরূপ, ভিল্যান১০ (VLAN10) এবং ভিল্যান২০ (VLAN20)-এর জন্য তাদের নিজ নিজ আইপি গেটওয়েসহ দুটি লজিক্যাল ইন্টারফেস তৈরি করতে হবে। এভাবে, যখন কোনো ক্লায়েন্ট ভিল্যান১০-এ থাকবে, তখন এটি সেই ভিল্যানের সীমার মধ্যে একটি আইপি অ্যাড্রেস পাবে এবং ভিল্যান২০-এর ক্ষেত্রেও একই নিয়ম প্রযোজ্য হবে।
ওয়্যারলেস প্রান্তে, WPA-Enterprise ব্যবহার করে একটি SSID তৈরি করা হয়, যা RADIUS প্রোফাইলকে নির্দেশ করে। যখন কোনো ক্লায়েন্ট, উদাহরণস্বরূপ, test10 হিসেবে সংযোগ স্থাপন করে এবং প্রমাণীকরণ করে, তখন ব্যবহারকারী VLAN10 থেকে একটি IP ঠিকানা পাবে; যদি তারা test20 ব্যবহার করে, তবে তাদেরকে VLAN20-তে বরাদ্দ করা হবে, এবং এর জন্য আমাদের প্রতিটি ক্ষেত্রের জন্য একটি নির্দিষ্ট SSID তৈরি করার প্রয়োজন হবে না।
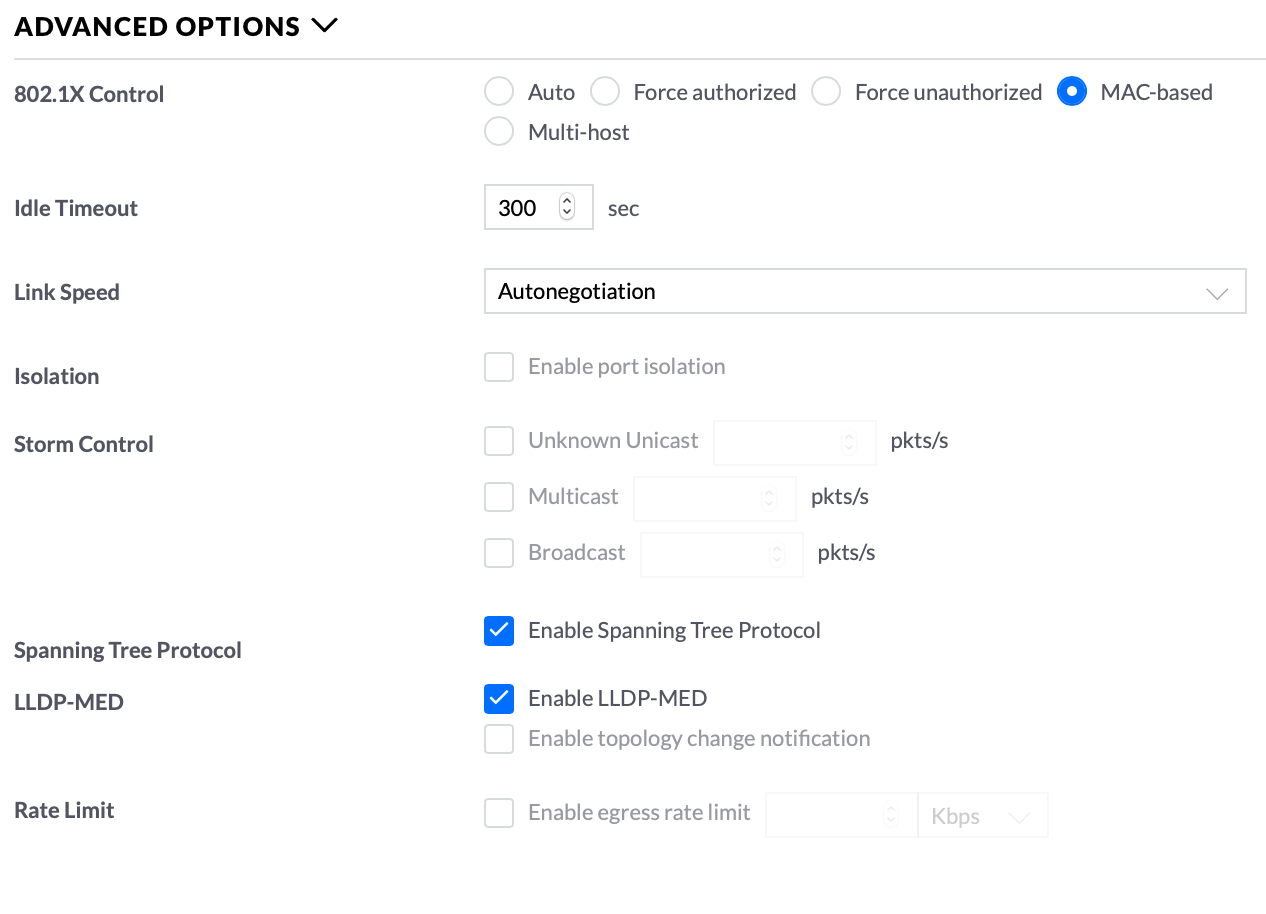
তারযুক্ত সংযোগের ক্ষেত্রে কার্যপ্রণালী একই রকম, তবে এতে 802.1X পোর্ট-ভিত্তিক প্রযুক্তি ব্যবহার করা হয় । কন্ট্রোলারের সংশ্লিষ্ট অংশে 802.1X সক্রিয় করা হয়, "পোর্ট বেসড" টাইপ নির্বাচন করা হয়, "ভিএলএএন অ্যাসাইনমেন্ট" সক্রিয় করা হয় এবং যে পোর্টগুলোতে অথেনটিকেশনের প্রয়োজন হবে, সেগুলোকে চিহ্নিত করা হয়। এরপর এই একই পোর্টগুলোতে একটি পোর্ট প্রোফাইল প্রয়োগ করা হয় , যেখানে VLAN10 এবং VLAN20-কে আনট্যাগড নেটওয়ার্ক হিসেবে যুক্ত করা হয় এবং 802.1X কন্ট্রোল মোড "অটো"-তে সেট করা নিশ্চিত করা হয়, যাতে সুইচটি কোনো ক্লায়েন্ট শনাক্ত করার সাথে সাথে নেগোসিয়েশন শুরু করে।
এইভাবে, একটিমাত্র RADIUS কনফিগারেশন এবং কয়েকটি প্রোফাইলের মাধ্যমে, Omada SDN নিশ্চিত করে যে নেটওয়ার্কের সংখ্যা না বাড়িয়ে বা প্রতিটি পোর্টের কনফিগারেশন ম্যানুয়ালি সমন্বয় না করেই, তারযুক্ত এবং ওয়াই-ফাই উভয় ব্যবহারকারীই তাদের ক্রেডেনশিয়াল অনুযায়ী নিজ নিজ VLAN- এ সংযুক্ত হয়।
ব্যবহারিক উদাহরণ, সাধারণ ভুল এবং কনফিগারেশন টিপস
FreeRADIUS এবং ডাইনামিক VLAN নিয়ে কাজ করাটা সবসময় সহজ নয়: ল্যাবরেটরি পরীক্ষা থেকে বাস্তব পরিবেশে কাজ করার সময় বেশ কিছু পুনরাবৃত্তিমূলক সমস্যা দেখা দেয়, বিশেষ করে LDAP/AD ডিরেক্টরি, ইউজারনেম ফরম্যাট এবং জটিল পলিসি নিয়ে কাজ করার ক্ষেত্রে । তাই, ভালো সাইবারসিকিউরিটি ঝুঁকি ব্যবস্থাপনা দুর্ঘটনা কমাতে সাহায্য করে।
একটি খুব সাধারণ ব্যর্থতা ঘটে যখন সার্ভারটি বৈশিষ্ট্য ব্যবহার করে একটি LDAP কোয়েরি তৈরি করে %{ব্যবহারকারীর নাম} যেহেতু এটি RADIUS-এ আসে। অনেক উইন্ডোজ পরিস্থিতিতে, ফর্ম্যাটটি এইভাবে আসে DOMAIN\ব্যবহারকারী, ব্যাকস্ল্যাশটি এনকোড করা আছে \৫গযদি LDAP টেমপ্লেটটি তৈরি করা হয় uid=%{User-Name}ফলাফলস্বরূপ কোয়েরিটি এরকম কিছু হবে uid=DOMINIO\5cusuarioযা LDAP ট্রিতে প্রকৃত uid-এর সাথে খুব কমই মেলে, যার ফলে কোনও ফলাফল পাওয়া যায় না।
এর মানে হলো, ব্যবহারকারীর অ্যাট্রিবিউটগুলো, যার মধ্যে ম্যাপ করার জন্য VLAN বা গ্রুপের মানও অন্তর্ভুক্ত, ডিরেক্টরিতে খুঁজে পাওয়া যাচ্ছে না। তাই, সার্ভার Tunnel-Private-Group-Id যোগ করে না এবং ক্লায়েন্ট সুইচ বা AP-এর ডিফল্ট VLAN-এই থেকে যায়। এই প্যাটার্নটি FreeRADIUS লগগুলিতে স্পষ্টভাবে দেখা যায়: "domain\5user" uid সহ একটি LDAP কোয়েরি এবং খালি সার্চ আউটপুট।
যে কার্যকরী সমাধানটি সফলভাবে ব্যবহার করা হয়েছে তা হলো, FreeRADIUS কনফিগারেশনে LDAP কোয়েরি টেমপ্লেটে %{User-Name} এর ব্যবহার পরিবর্তন করে % {Stripped-User-Name} করা, যেমন:
যদি ("%{ldap:ldap:///dc=example,dc=com?uid?sub?(|(uid=%{স্ট্রিপড-ইউজার-নেম})(ম্যাকএড্রেস=%{কলিং-স্টেশন-আইডি}))}") { ... }
এইভাবে, FreeRADIUS ডোমেইন বা স্ল্যাশ ছাড়া ‘পরিষ্কার’ ইউজারনেম ব্যবহার করে এবং সার্চগুলো আবার সফল হয়। LDAP সঠিক এন্ট্রিটি ফেরত দেওয়ার সাথে সাথেই, সার্ভারটি গ্রুপ, OU বা নির্দিষ্ট অ্যাট্রিবিউটের উপর ভিত্তি করে VLAN বরাদ্দ করার লজিক প্রয়োগ করতে পারে এবং Access-Accept-এ Tunnel-Type, Tunnel-Medium-Type, ও Tunnel-Private-Group-Id পুনরায় তৈরি করে।
আরেকটি অদ্ভুত ঘটনা ঘটে যখন কিছু সুইচের ক্ষেত্রে একটি পোর্টের স্ট্যাটিক VLAN কনফিগারেশনগুলিকে ডায়নামিক 802.1X কনফিগারেশনের সাথে মিশ্রিত করা হয়। উদাহরণস্বরূপ, স্ট্যাটিক VLAN 4-এ পোর্ট 17 থাকা এবং একই সাথে, RADIUS ব্যবহার করে একটি নির্দিষ্ট ব্যবহারকারীকে VLAN 2-তে জোর করার চেষ্টা করা। যদি ডিভাইসটি টানেল বৈশিষ্ট্যগুলিকে সম্মান না করে বা ডায়নামিক VLAN ফাংশনটি অক্ষম করা হয়, RADIUS-এ যাই ঘটুক না কেন, পোর্টটি VLAN 4 হিসাবে ট্র্যাফিক দেখতে থাকবে।
এই পরিস্থিতিতে, RADIUS-এর মাধ্যমে VLAN অ্যাসাইনমেন্ট সাপোর্ট স্পষ্টভাবে চালু করার জন্য সুইচের ডকুমেন্টেশন পর্যালোচনা করা অত্যন্ত গুরুত্বপূর্ণ । এছাড়াও, ` show dot1x` বা এর সমতুল্য কমান্ড ব্যবহার করে ডিবাগ করতে হবে এবং দেখতে হবে ডিভাইসটি "ignoring tunnel attributes" বা "dynamic vlan assignment disabled"-এর মতো কোনো কিছু রিপোর্ট করছে কিনা। শুধুমাত্র যখন প্রস্তুতকারক এটি সমর্থন করে এবং এটি চালু থাকে, তখনই ডিফল্টরূপে VLAN 4-এ থাকা কোনো ফিজিক্যাল পোর্টে সংযুক্ত একজন ব্যবহারকারী "carlos" বা অন্য যে কোনো নামে অথেন্টিকেট করার পর প্রকৃতপক্ষে VLAN 2-তে পৌঁছাবে।
রিমোট ডেস্কটপ (RDP) ক্ষেত্রে ডাইনামিক VLAN ব্যবহারের উপযোগিতা নিয়েও প্রচলিত বিতর্ক রয়েছে । যখন উইন্ডোজ চালু হওয়ার সময় মেশিন অথেন্টিকেশন এবং তারপর লগইনের সময় ইউজার অথেন্টিকেশন সম্পন্ন হয়, তখন ইউজার লগইনের কারণে সৃষ্ট VLAN পরিবর্তন চলমান RDP সেশনকে ব্যাহত করতে পারে অথবা DNS সমস্যা তৈরি করতে পারে, কারণ পোর্টটি "মেশিন" VLAN থেকে "ইউজার" VLAN-এ স্থানান্তরিত হয়। এই ধরনের ক্ষেত্রে অনেক অ্যাডমিনিস্ট্রেটর সমস্ত অবস্থার জন্য একটিমাত্র VLAN বজায় রাখা, অথবা মেশিন এবং ইউজার উভয় স্তরে একই VLAN নির্ধারণ করার পথ বেছে নিয়েছেন, যার ফলে সেগমেন্ট পরিবর্তনের পরিমাণ কমে আসে।
অবশেষে, অ্যাডভান্সড ইন্টিগ্রেশন পর্যায়ে, ক্লাউডে গ্রুপ মেম্বারশিপের উপর ভিত্তি করে VLAN নির্ধারণের জন্য FreeRADIUS-কে Azure AD-এর সাথে লিঙ্ক করার ব্যাপারে আগ্রহ বাড়ছে । বর্তমানে, Azure AD-তে সরাসরি গ্রুপ লুকআপ করার মতো কোনো অফিশিয়াল নেটিভ মডিউল নেই, এবং এর বিকল্প উপায় হিসেবে এক্সটার্নাল স্ক্রিপ্ট, Microsoft Graph API-তে কল এবং কিছু পরিবর্তন করা হয়। এটি একটি ডাইনামিক ফিল্ড, এবং যদি একটি স্থিতিশীল ও সমর্থিত সমাধানের প্রয়োজন হয়, তবে এই লজিকটি প্রায়শই কোনো কমার্শিয়াল NAC বা অন্য কোনো মধ্যবর্তী কম্পোনেন্টের উপর অর্পণ করা হয়।
802.1X, FreeRADIUS এবং ডাইনামিক VLAN অ্যাসাইনমেন্টকে কার্যকরভাবে একত্রিত করার মাধ্যমে, জটিল NAC সলিউশনের প্রয়োজন ছাড়াই সূক্ষ্ম নেটওয়ার্ক সেগমেন্টেশন অর্জন করা সম্ভব। এটি একটি শক্তিশালী এন্টারপ্রাইজ প্রযুক্তি নিরাপত্তা কৌশলের সাথে পুরোপুরি সামঞ্জস্যপূর্ণ : Omada বা ExtremeCloud IQ-এর মতো কন্ট্রোলার থেকে শুরু করে মাঝারি মানের সুইচ পর্যন্ত সবকিছুই অবদান রাখতে পারে, যদি টানেল অ্যাট্রিবিউটগুলো মেনে চলা হয়, LDAP/AD কোয়েরিগুলো সতর্কতার সাথে পরিচালনা করা হয়, এবং ব্যবহারকারীদের পরিচয়, ভূমিকা বা তারা যে ধরনের ডিভাইস সংযোগ করে তার উপর ভিত্তি করে কখন তাদেরকে একটি VLAN থেকে অন্য VLAN-এ ডাইনামিকভাবে স্থানান্তর করতে হবে তা স্পষ্ট থাকে।