- DDoS আক্রমণ নেটওয়ার্ক রিসোর্স, সার্ভার এবং অ্যাপ্লিকেশনগুলোকে অতিরিক্ত ব্যবহারে জর্জরিত করে, যার ফলে সেগুলো অনুপলব্ধ হয়ে পড়ে এবং গুরুতর অর্থনৈতিক ও সুনামগত ক্ষতি হয়।
- ভলিউমেট্রিক, স্টেট এক্সহশন এবং অ্যাপ্লিকেশন অ্যাটাক রয়েছে, যার প্রত্যেকটি অবকাঠামোর বিভিন্ন স্তরকে লক্ষ্য করে।
- কার্যকরী প্রতিরক্ষার জন্য নেটওয়ার্ক, ক্লাউড এবং এজ কম্পিউটিং জুড়ে স্থিতিস্থাপক আর্কিটেকচার, নিরবচ্ছিন্ন পর্যবেক্ষণ এবং অ্যান্টি-ডিডিওএস সমাধান প্রয়োজন।
- পরিচালিত পরিষেবা এবং অপারেটরের বিশেষজ্ঞ দলগুলো ডিডিওএস আক্রমণের মোকাবিলায় শনাক্তকরণ, প্রশমন এবং ব্যবসায়িক ধারাবাহিকতা উন্নত করে।
ডিডিওএস (DDoS) আক্রমণ থেকে নেটওয়ার্ককে সুরক্ষিত রাখার ওপর কেন্দ্র করে সাইবার নিরাপত্তা এখন অনলাইন উপস্থিতি আছে এমন যেকোনো কোম্পানির জন্য অত্যন্ত গুরুত্বপূর্ণ হয়ে উঠেছে। আমরা এখন আর শুধু বড় কর্পোরেশন বা গুরুত্বপূর্ণ অবকাঠামোর কথা বলছি না: যে কোনো প্রতিষ্ঠান যা তার অনলাইন পরিষেবার ওপর নির্ভর করে, তারা ডিনায়াল-অফ-সার্ভিস আক্রমণের শিকার হতে পারে।
এই আক্রমণগুলো শুধু একটি ওয়েবসাইট বা অ্যাপ্লিকেশনকেই অচল করে দেয় না, বরং আর্থিক ক্ষতি, সুনামের হানি, নিয়ন্ত্রক সংস্থার জরিমানা ঘটাতে পারে এবং অনেক ক্ষেত্রে আরও গুরুতর অনুপ্রবেশের জন্য একটি ধোঁয়াশা হিসেবে কাজ করে। ডিনায়াল-অফ-সার্ভিস আক্রমণ কীভাবে কাজ করে, এর প্রকারভেদ কী কী এবং এগুলো প্রতিরোধ করার জন্য কী কী নির্দিষ্ট পদক্ষেপ নেওয়া যেতে পারে, তা বোঝা ব্যবসায়িক ধারাবাহিকতা বজায় রাখার জন্য অপরিহার্য।
ডিনায়াল-অফ-সার্ভিস (DoS) অ্যাটাক কী এবং এটি ডিডিওএস (DDoS) অ্যাটাক থেকে কীভাবে আলাদা?
ডিনায়াল-অফ-সার্ভিস (DoS) অ্যাটাক হলো একটি পরিকল্পিত পদক্ষেপ, যেখানে একজন সাইবার অপরাধী একটিমাত্র কম্পিউটার বা অত্যন্ত সীমিত রিসোর্স ব্যবহার করে কোনো একটি নির্দিষ্ট সার্ভিসকে অচল করে দেয়। এটি সাধারণত একটি নির্দিষ্ট আইপি অ্যাড্রেসে বিপুল পরিমাণ ট্র্যাফিক পাঠিয়ে করা হয়। এর লক্ষ্য খুবই সহজ: সার্ভারের রিসোর্সগুলোকে এমনভাবে অচল করে দেওয়া , যাতে এটি বৈধ অনুরোধে সাড়া দেওয়া বন্ধ করে দেয়।
DoS আক্রমণের চিরাচরিত পদ্ধতিতে টার্গেট আইপি অ্যাড্রেসে সার্ভারের ধারণক্ষমতা ছাড়িয়ে বিপুল সংখ্যক প্যাকেট (ডেটা ব্লক) পাঠানো হয়। যখন অনুরোধের পরিমাণ উপলব্ধ মেমরি, সিপিইউ বা ব্যান্ডউইথকে ছাড়িয়ে যায়, তখন সিস্টেমটি আর বৈধ সংযোগগুলো প্রসেস করতে পারে না এবং পরিষেবাটি অব্যবহারযোগ্য বা অত্যন্ত ধীর হয়ে পড়ে।
আরেকটি সাধারণ কৌশল হলো ব্যান্ডউইথের ওপর মনোযোগ দেওয়া । সার্ভারের অভ্যন্তরীণ রিসোর্স নিঃশেষ করার চেষ্টা না করে, আক্রমণকারীর লক্ষ্য থাকে কমিউনিকেশন লাইনের ব্যান্ডউইথ পুরোপুরি ভরে ফেলা। ফায়ারওয়াল বা ফিল্টার ক্ষতিকর ট্র্যাফিক ব্লক করলেও, ততক্ষণে নেটওয়ার্কে যানজট তৈরি হয়ে যায় এবং ব্যবহারকারীর অভিজ্ঞতা মারাত্মকভাবে ক্ষতিগ্রস্ত হয়।
যখন একই ধারণা শত শত, হাজার হাজার বা এমনকি লক্ষ লক্ষ উৎস দ্বারা গুণিত হয়, তখন আমরা একটি DoS আক্রমণ থেকে একটি ডিস্ট্রিবিউটেড ডিনায়াল-অফ-সার্ভিস (DDoS) আক্রমণে চলে যাই , যা শনাক্ত করা এবং নিয়ন্ত্রণ করা অনেক বেশি জটিল, কারণ ক্ষতিকারক ট্র্যাফিকটি সারা বিশ্বে ছড়িয়ে থাকা অসংখ্য ভিন্ন ভিন্ন ব্যবহারকারীর কাছ থেকে আসছে বলে মনে হয়।
DDoS আক্রমণ কী এবং বটনেট কীভাবে কাজ করে?
একটি DDoS (ডিস্ট্রিবিউটেড ডিনায়াল অফ সার্ভিস) আক্রমণ হলো একাধিক হ্যাক হওয়া ডিভাইস ব্যবহার করে কোনো একটি লক্ষ্যের বিরুদ্ধে সমন্বিতভাবে বিপুল পরিমাণ ট্র্যাফিকের ঢেউ পাঠানো। এই লক্ষ্যটি হতে পারে একটি ওয়েব সার্ভার, একটি এপিআই, একটি ডিএনএস, একটি কর্পোরেট ভিপিএন, অথবা সাধারণভাবে ইন্টারনেটে উন্মুক্ত যেকোনো পরিষেবা।
আক্রমণকারী পূর্বে কম্পিউটার, সার্ভার, আইওটি ডিভাইস, স্মার্টফোন এবং অন্যান্য সংযুক্ত সরঞ্জামগুলিকে সংক্রামিত করে বটনেট বা জম্বি কম্পিউটারে পরিণত করেছে । এই ডিভাইসগুলি ম্যালওয়্যার ব্যবহার করে দূর থেকে নিয়ন্ত্রণ করা হয় এবং একটি পূর্বনির্ধারিত মুহূর্তে, সাইবার অপরাধী পুরো নেটওয়ার্ককে লক্ষ্যবস্তুতে বিপুল সংখ্যক অনুরোধ পাঠাতে নির্দেশ দেয়, যতক্ষণ না সেটি অপ্রস্তুত হয়ে পড়ে।
বাস্তবে, এই ট্র্যাফিক ফ্লাড আপাতদৃষ্টিতে স্বাভাবিক HTTP রিকোয়েস্ট, DNS কোয়েরি, UDP প্যাকেট বা TCP কানেকশন হিসেবে প্রকাশ পেতে পারে । যেহেতু এই ট্র্যাফিক হাজার হাজার ভিন্ন ভিন্ন আইপি অ্যাড্রেস থেকে আসে এবং বৈধ ব্যবহারকারীদের ট্র্যাফিকের সাথে এর অনেক মিল থাকতে পারে, তাই বৈধ এবং ক্ষতিকারক কার্যকলাপের মধ্যে পার্থক্য করা অনেক বেশি কঠিন হয়ে পড়ে এবং এটি শনাক্ত করা একটি সত্যিকারের চ্যালেঞ্জ হয়ে দাঁড়ায়।
এছাড়াও, অনেক ক্ষেত্রে, আরও গুরুতর অনুপ্রবেশ গোপন করার জন্য মনোযোগ অন্যদিকে সরিয়ে দিতে ডিডস (DDoS) আক্রমণ ব্যবহার করা হয় । যখন আইটি টিম পরিষেবা পুনরুদ্ধার এবং ট্র্যাফিক নিয়ন্ত্রণে মনোযোগ দেয়, তখন আক্রমণকারীরা দুর্বলতার সুযোগ নিতে, ডেটা চুরি করতে, বা অভ্যন্তরীণ নেটওয়ার্কের মাধ্যমে পার্শ্বীয়ভাবে অগ্রসর হওয়ার চেষ্টা করতে পারে।
অতএব, শুধুমাত্র পরিষেবার অনুপলব্ধতার উপর মনোযোগ দেওয়ার ফাঁদে পড়া এড়াতে, ডিডিওএস সুরক্ষায় প্রতিরোধ, প্রাথমিক শনাক্তকরণ এবং স্বয়ংক্রিয় প্রশমনের পাশাপাশি একটি ভালো ঘটনা প্রতিক্রিয়া পরিকল্পনাও থাকা আবশ্যক।
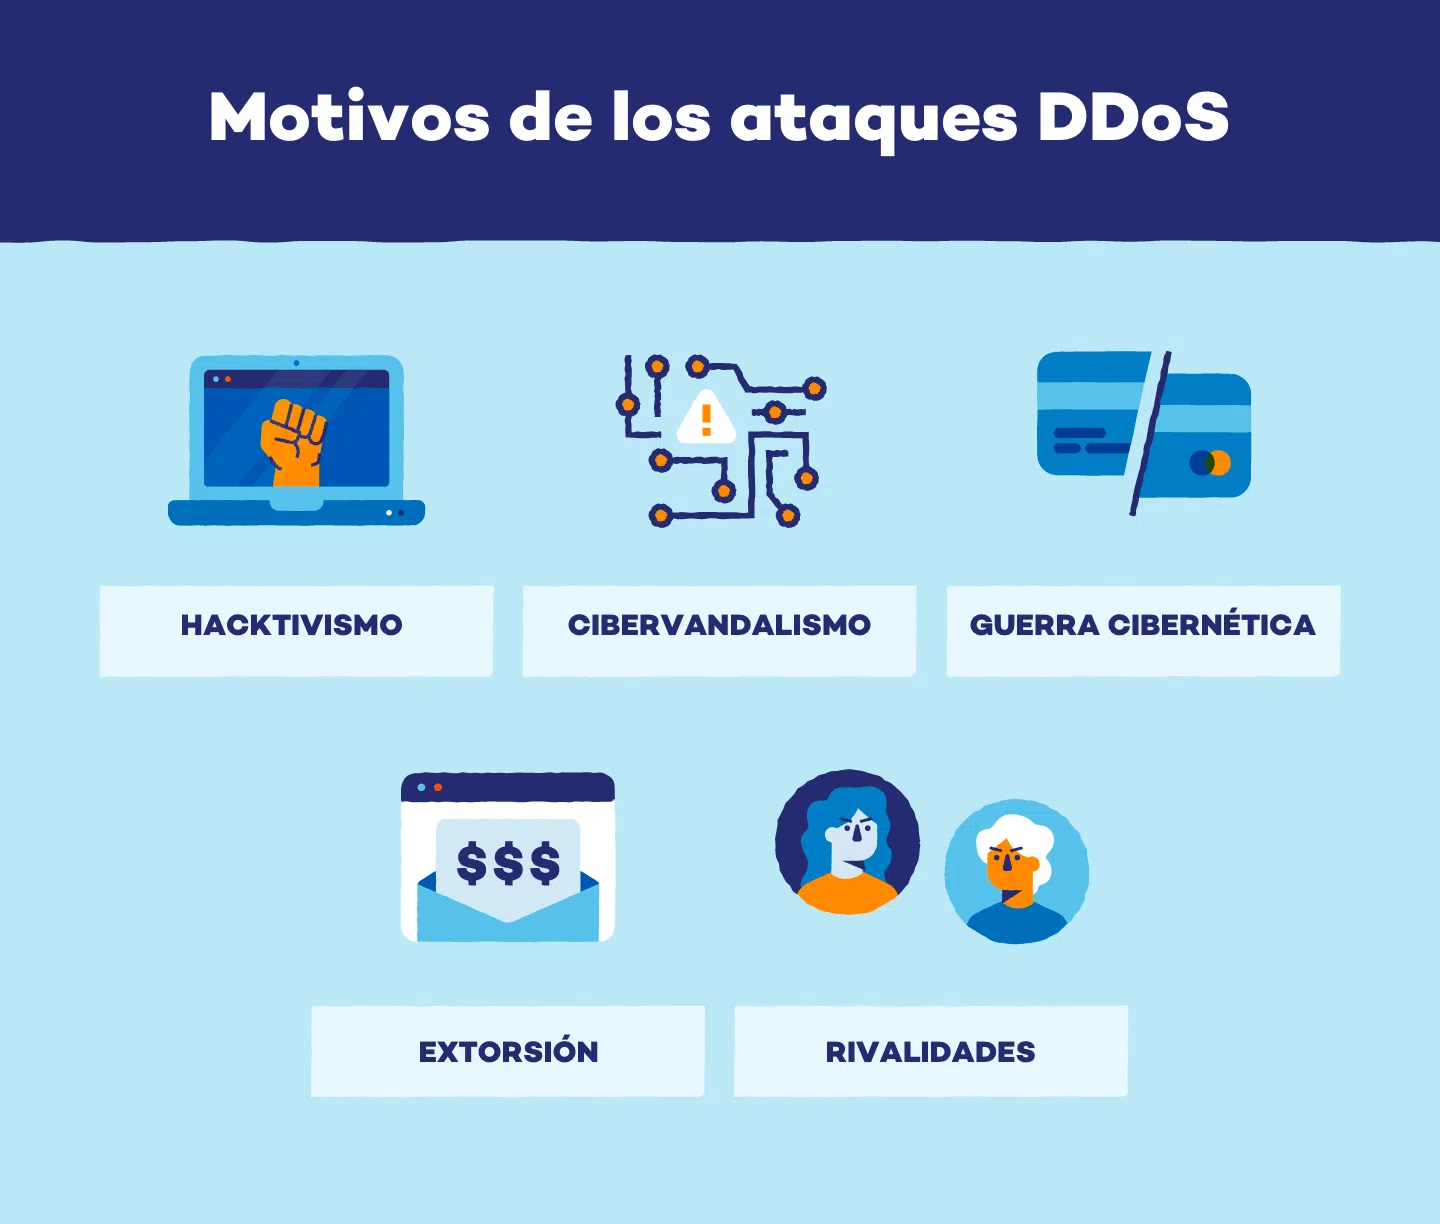
DDoS আক্রমণের পেছনের সাধারণ উদ্দেশ্যসমূহ
নির্বোধ আক্রমণ তো নয়ই, বরং পরিষেবা প্রদানে বাধার ঘটনাগুলো প্রায়শই অর্থনৈতিক, আদর্শগত, প্রতিযোগিতামূলক বা এমনকি ব্যক্তিগত স্বার্থ দ্বারা চালিত হয় । এর কারণ বুঝতে পারলে ঝুঁকি মূল্যায়ন করা এবং প্রতিক্রিয়া পরিকল্পনা আরও ভালোভাবে প্রস্তুত করা যায়।
এর অন্যতম প্রত্যক্ষ উদ্দেশ্য হলো আর্থিক চাঁদাবাজি । আক্রমণকারী কোম্পানিটির বিরুদ্ধে একটি ডিডস (DDoS) আক্রমণ চালায়, যার ফলে এর অনলাইন পরিষেবাগুলো অচল হয়ে পড়ে এবং এরপর আক্রমণটি বন্ধ করার বিনিময়ে অর্থ (সাধারণত ক্রিপ্টোকারেন্সিতে) দাবি করে। যেসব ব্যবসা তাদের অনলাইন উপস্থিতির ওপর ব্যাপকভাবে নির্ভরশীল, তাদের ক্ষেত্রে পরিষেবা বন্ধ থাকার প্রতিটি ঘণ্টাই বড় ধরনের ক্ষতির কারণ হতে পারে, যা এই ব্ল্যাকমেইলের কাছে নতি স্বীকার করার চাপ বাড়িয়ে দেয়।
"ব্যক্তিগত ন্যায়বিচার" দ্বারা অনুপ্রাণিত আক্রমণও সাধারণ , যা তখন ঘটে যখন কোনো ব্যক্তি বা গোষ্ঠীর কোনো নির্দিষ্ট কোম্পানি বা সংস্থার প্রতি বিদ্বেষ থাকে। এরা হতে পারে অসন্তুষ্ট গ্রাহক, প্রাক্তন কর্মচারী, বা এমন ব্যক্তি যারা মনে করে যে কোম্পানিটি অন্যায় আচরণ করেছে, এবং তারা এর জনসমক্ষে ভাবমূর্তি নষ্ট করার প্রতিশোধ হিসেবে ডিডস (DDoS) আক্রমণ ব্যবহার করে।
সামাজিক ন্যায়বিচার বা হ্যাকটিভিজমের ক্ষেত্রে , কিছু গোষ্ঠী ডিজিটাল প্রতিবাদের একটি রূপ হিসেবে ডিডস (DDoS) আক্রমণ চালায়। এর লক্ষ্য হলো, কোনো রাজনৈতিক, সামাজিক বা পরিবেশগত কারণ সম্পর্কে সচেতনতা বৃদ্ধি করা। এই লক্ষ্যে, তারা যে বিতর্কের নিন্দা করতে চায়, তার সাথে সংশ্লিষ্ট সরকার, গণমাধ্যম, আর্থিক প্রতিষ্ঠান বা কোম্পানির ওয়েবসাইট অচল করে দেওয়া হয়।
আরও গুরুতর পর্যায়ে সাইবারযুদ্ধ বা ডিজিটাল যুদ্ধের উদ্ভব ঘটে , যেখানে ভূ-রাজনৈতিক সংঘাতের হাতিয়ার হিসেবে ডিডস (DDoS) আক্রমণ ব্যবহৃত হয়। এক্ষেত্রে, প্রতিদ্বন্দ্বী দেশের ওপর অস্থিতিশীলতা সৃষ্টি বা চাপ তৈরির উদ্দেশ্যে সাধারণত গুরুত্বপূর্ণ অবকাঠামো—যেমন টেলিযোগাযোগ সংস্থা, জ্বালানি কোম্পানি, পরিবহন ব্যবস্থা, স্বাস্থ্যসেবা কেন্দ্র, সরকারি প্রশাসন বা আর্থিক পরিষেবা—লক্ষ্যবস্তু হিসেবে কাজ করে।
অন্যায্য প্রতিযোগিতাও বিদ্যমান : কিছু কোম্পানি সম্পূর্ণ বেআইনিভাবে তাদের প্রতিদ্বন্দ্বীদের অনলাইন স্টোর বন্ধ করে দিতে, গুরুত্বপূর্ণ প্রচারণা থামিয়ে দিতে অথবা আক্রান্ত ব্র্যান্ডের নির্ভরযোগ্যতার ধারণাকে ক্ষতিগ্রস্ত করতে ডিডস (DDoS) আক্রমণের আশ্রয় নেয়।
সবশেষে, এমন কিছু সাইবার অপরাধী রয়েছে যারা প্রযুক্তিগত দক্ষতা এবং আন্ডারগ্রাউন্ড কমিউনিটির মধ্যে তাদের খ্যাতির দ্বারা অনুপ্রাণিত হয় । তারা তাদের দক্ষতা প্রদর্শন করতে, সফল আক্রমণের লগ শেয়ার করতে, অথবা পরবর্তীতে উচ্চ-সম্পদশালী কোম্পানিগুলোতে রেড টিম রোল বা নিয়ন্ত্রিত স্ট্রেস টেস্টের জন্য নিয়োগ পাওয়ার উদ্দেশ্যে সেগুলোকে পোর্টফোলিও হিসেবে ব্যবহার করতে চায়।
ব্যবসার উপর ডিডস আক্রমণের প্রকৃত প্রভাব
একটি সুপরিকল্পিত ডিডস (DDoS) আক্রমণের পরিণতি কেবল একটি সাধারণ সাময়িক বিভ্রাটের চেয়েও অনেক বেশি সুদূরপ্রসারী। এর প্রভাব সরাসরি আর্থিক ক্ষতি, কার্যক্রমের আনুষঙ্গিক ক্ষতি এবং সুনাম ও বিধি-বিধান প্রতিপালনের ওপর দীর্ঘমেয়াদী প্রভাব ফেলে ।
অর্থনৈতিক দৃষ্টিকোণ থেকে, পরিষেবার অনুপলব্ধতা বা মানের অবনতির ফলে বিক্রয় হ্রাস পায় (ই-কমার্স, অনলাইন ব্যাংকিং, SaaS, ইত্যাদিতে), পণ্য ফেরত বা বাতিলের হার বৃদ্ধি পায় এবং গ্রাহক পরিষেবা চ্যানেলগুলোতে অতিরিক্ত চাপ সৃষ্টি হয়, যা এই বিভ্রাটের কারণে অভিযোগ ও জিজ্ঞাসায় ভরে যায়।
কার্যকরী পর্যায়ে, একটি ডিডস (DDoS) আক্রমণ গুরুত্বপূর্ণ অভ্যন্তরীণ অ্যাপ্লিকেশনগুলিকে ব্লক করতে পারে , সহযোগিতামূলক সরঞ্জাম, সিআরএম (CRM), ইআরপি (ERP), বা টিকেটিং সিস্টেমগুলিকে ব্যাহত করতে পারে, যার ফলে উৎপাদনশীলতা মারাত্মকভাবে হ্রাস পায়। আক্রমণটি চলতে থাকলে, এর কারণে ব্যবসায়িক প্রক্রিয়ায় ত্রুটি, চলমান লেনদেন সংক্রান্ত ডেটা হারিয়ে যাওয়া, বা গ্রাহকদের সাথে পরিষেবা স্তরের চুক্তি (এসএলএ) লঙ্ঘন হওয়া অস্বাভাবিক কিছু নয়।
প্রাতিষ্ঠানিক সুনামও ক্ষতিগ্রস্ত হয় । একটি সফল আক্রমণের খবর দ্রুত ছড়িয়ে পড়ে এবং এর ফলে গ্রাহক, অংশীদার ও বিনিয়োগকারীদের আস্থা নষ্ট হতে পারে। একটি গুরুতর ঘটনাই নিয়ন্ত্রক সংস্থার তদন্ত শুরু করতে পারে এবং প্রতিষ্ঠানটির সাইবার নিরাপত্তা সংক্রান্ত পরিপক্কতাকে প্রশ্নের মুখে ফেলতে পারে।
নিয়ন্ত্রিত ক্ষেত্রগুলিতে, পরিষেবার প্রাপ্যতা একটি আইনগত বাধ্যবাধকতাও বটে । GDPR, PCI-DSS, HIPAA এবং স্পেনের ক্ষেত্রে জাতীয় নিরাপত্তা কাঠামো (ENS)-এর মতো প্রবিধানগুলি নির্দিষ্ট কিছু পরিষেবার ধারাবাহিকতা নিশ্চিত করা এবং দীর্ঘ সময় ধরে পরিষেবা বন্ধ থাকার ফলে ব্যক্তিগত তথ্য সুরক্ষিত রাখাকে আবশ্যক করে। একটি DDoS আক্রমণ যা গুরুত্বপূর্ণ সিস্টেমগুলিকে অচল করে দেয়, তার ফলে জরিমানা এবং কর্তৃপক্ষকে অবহিত করার বাধ্যবাধকতা সৃষ্টি হতে পারে।
সুতরাং, ডিডিওএস প্রশমনকে ঐচ্ছিক বিলাসিতা হিসেবে দেখা যায় না, বরং এটিকে কোম্পানির সামগ্রিক ঝুঁকি ব্যবস্থাপনা এবং ব্যবসায়িক ধারাবাহিকতা কৌশলের একটি মূল অংশ হিসেবে বিবেচনা করতে হবে।
ডিডস আক্রমণের প্রধান প্রকারভেদ
DDoS আক্রমণের পরিমাণ ও জটিলতা বৃদ্ধি পেয়েছে এবং বর্তমানে এগুলোকে সাধারণত তিনটি প্রধান শ্রেণীতে ভাগ করা হয়: ভলিউমেট্রিক, স্টেট বা রিসোর্স এক্সহশন এবং অ্যাপ্লিকেশন-লেভেল । প্রতিটি ধরন অবকাঠামোর ভিন্ন ভিন্ন দুর্বলতাকে কাজে লাগায়।
ভলিউমেট্রিক অ্যাটাকের লক্ষ্য হলো উপলব্ধ নেটওয়ার্ক ব্যান্ডউইথকে পরিপূর্ণ করে ফেলা। ভুক্তভোগীর দিকে এত বেশি ট্র্যাফিক তৈরি করা হয় যে ওয়াইড এরিয়া নেটওয়ার্ক (WAN) ব্যান্ডউইথ অতিরিক্ত চাপে জর্জরিত হয়ে পড়ে, যার ফলে অন্যান্য পরিষেবাগুলো ব্যবহার করা যায় না। টার্গেট করা আইপি অ্যাড্রেসটিকে কোনো নির্দিষ্ট সার্ভারের সাথে যুক্ত থাকার প্রয়োজন নেই; এটিকে কেবল ইন্টারনেটে রাউট করা থাকলেই চলে।
এর কয়েকটি সুপরিচিত উদাহরণ হলো ইউডিপি ফ্লাড (UDP Floods) , যেখানে কোনো প্রত্যাশিত সাড়া ছাড়াই বিপুল পরিমাণে ইউডিপি প্যাকেট পাঠানো হয়, এবং ডিএনএস রিফ্লেকশন/অ্যামপ্লিফিকেশন অ্যাটাক (DNS Reflection/Amplification attacks), যেখানে উন্মুক্ত ডিএনএস সার্ভার ব্যবহার করে শিকারের দিকে ট্র্যাফিক বাড়ানো হয়। ফায়ারওয়াল এই প্যাকেটগুলো ফেলে দিলেও, যদি ডাউনস্ট্রিম ব্যান্ডউইথ পরিপূর্ণ হয়ে যায়, তবে আক্রমণকারী তার লক্ষ্যে পৌঁছে যাবে।
স্টেট বা রিসোর্স এক্সহশন অ্যাটাকের ক্ষেত্রে , লক্ষ্যবস্তু আর আগের মতো বেশি ব্যান্ডউইথ থাকে না, বরং স্টেটফুল ডিভাইসগুলোর—যেমন ফায়ারওয়াল, আইপিএস, লোড ব্যালান্সার বা স্বয়ং টিসিপি সার্ভারগুলোর—প্রসেসিং ক্ষমতা হয়ে দাঁড়ায়। এই ডিভাইসগুলো কানেকশন স্টেট টেবিল রক্ষণাবেক্ষণ করে এবং এর প্রতিটি এন্ট্রি মেমরি ও রিসোর্স খরচ করে।
ক্লাসিক SYN ফ্লাড বিপুল পরিমাণে SYN প্যাকেট পাঠায়, যা আংশিকভাবে স্থাপিত সংযোগ তৈরি করে কিন্তু সেগুলোকে কখনোই পুরোপুরি সম্পন্ন করে না, এবং টেবিলটি ততক্ষণ পর্যন্ত পূর্ণ করে রাখে যতক্ষণ না এটি আর কোনো এন্ট্রি ধারণ করতে পারে। অন্যদিকে, TCP কানেকশন ফ্লাড আপাতদৃষ্টিতে বৈধ TCP সংযোগ ব্যবহার করতে পারে, কিন্তু ফায়ারওয়ালের প্রক্রিয়াকরণের ক্ষমতার চেয়ে দ্রুত গতিতে, যা ফায়ারওয়ালের পেছনের পরিষেবাগুলোর যোগাযোগ বিচ্ছিন্ন করে দেয় এবং এমনকি LAN-DMZ সংযোগকেও প্রভাবিত করে।
অবশেষে, অ্যাপ্লিকেশন-স্তরের (স্তর ৭) আক্রমণগুলো কোনো নির্দিষ্ট পরিষেবার বিশেষ রিসোর্স, যেমন সিপিইউ, মেমরি, বা একটি ওয়েব সার্ভারে একই সাথে চলতে থাকা সেশনের সংখ্যা নিঃশেষ করে ফেলার উপর দৃষ্টি নিবদ্ধ করে। এগুলো সাধারণত কম সক্রিয় হয়, কারণ এগুলো তুলনামূলকভাবে কম ট্র্যাফিকের মাধ্যমে তৈরি করা যায় এবং প্রায়শই একটিমাত্র মেশিন থেকে এর উৎপত্তি হয়।
এর সাধারণ উদাহরণ হলো স্লোলরিস (Slowloris ), যা সার্ভারের সাথে অনেকগুলো HTTP সংযোগ খোলে এবং দীর্ঘ সময় ধরে অসম্পূর্ণ হেডার পাঠিয়ে সেগুলোকে খোলা রাখে; রুডি (RUDY) , যা অত্যন্ত দীর্ঘ ও ধীরগতির বডিসহ অনুরোধ পাঠায়; অথবা টিএইচসি-এসএসএল (THC-SSL) , যা এইচটিটিপিএস (HTTPS) সার্ভারের সিপিইউ-কে (CPU) পুরোপুরি ব্যবহার করার জন্য অসংখ্য টিএলএস/এসএসএল (TLS/SSL) পুনঃআলোচনা করতে বাধ্য করে।
কন্ট্রোল প্লেনের ভূমিকা এবং সংযোগ ফ্লাড অ্যাটাক
একটি আধুনিক নেটওয়ার্কের মধ্যে ডেটা প্লেন এবং কন্ট্রোল প্লেনের মধ্যে পার্থক্য করা অত্যন্ত গুরুত্বপূর্ণ । ডেটা প্লেন উচ্চ গতিতে প্যাকেট ফরওয়ার্ড করার জন্য দায়ী, আর কন্ট্রোল প্লেন রাউটিং, সেশন ম্যানেজমেন্ট এবং প্রোটোকল সংক্রান্ত সিদ্ধান্তগুলো পরিচালনা করে। কন্ট্রোল প্লেন হলো মূলত নেটওয়ার্ক ডিভাইসের 'মস্তিষ্ক'।
কানেকশন ফ্লাড অ্যাটাক বিশেষভাবে কন্ট্রোল প্লেন এবং কানেকশন ব্যবস্থাপনাকারী সিস্টেমগুলোকে অচল করে দেওয়ার জন্য ডিজাইন করা হয়েছে। আক্রমণকারী কোনো সার্ভার বা নেটওয়ার্ক ডিভাইসে একই সাথে বিপুল সংখ্যক সেশন খোলার চেষ্টা করে (উদাহরণস্বরূপ, SYN ফ্লাড বা এর অনুরূপ পদ্ধতি ব্যবহার করে), কিন্তু সেগুলোকে সফলভাবে সম্পন্ন করতে পারে না।
যখন টার্গেট সিস্টেমটি এই অসম্পূর্ণ সংযোগগুলি পরিচালনা করতে রিসোর্স ব্যবহার করে, তখন মেমরি এবং সিপিইউ-এর ব্যবহার কমে যেতে থাকে । অবশেষে, ডিভাইসটি আর নতুন বৈধ অনুরোধ গ্রহণ করতে পারে না অথবা সরাসরি ক্র্যাশ করে। এটি ওয়েব সার্ভার, রাউটার, সুইচ, ফায়ারওয়াল এবং লোড ব্যালেন্সারকে প্রভাবিত করতে পারে, তাই নেটওয়ার্ক সরঞ্জামগুলির বিস্তারিত বিশ্লেষণ দেখে নেওয়ার পরামর্শ দেওয়া হয় ।
যখন কন্ট্রোল প্লেন এইভাবে আক্রান্ত হয়, তখন এর প্রভাব কোনো একটি নির্দিষ্ট সার্ভিসে সীমাবদ্ধ থাকে না: এর ফলে রাউট লস, BGP সেশন ড্রপ, VPN টানেল বিঘ্নিত হওয়া এবং সাধারণভাবে সমগ্র নেটওয়ার্ক পরিকাঠামো জুড়ে অস্থিতিশীলতা দেখা দিতে পারে। তাই, যেকোনো কার্যকর DDoS সুরক্ষা কৌশলের মধ্যে এই কন্ট্রোল প্লেনকে সুরক্ষিত রাখা একটি অগ্রাধিকার।
DDoS থেকে সুরক্ষা ও প্রশমনের সর্বোত্তম পন্থা
ডিনায়াল-অফ-সার্ভিস আক্রমণের বিরুদ্ধে কার্যকর প্রতিরক্ষার জন্য একটি স্তরভিত্তিক পদ্ধতির প্রয়োজন , যেখানে প্রতিরোধমূলক ব্যবস্থা, নিরন্তর পর্যবেক্ষণ, নির্দিষ্ট প্রযুক্তি এবং একটি সুস্পষ্ট ঘটনা প্রতিক্রিয়া কৌশলের সমন্বয় থাকে। এর কোনো একক জাদুকরী সমাধান নেই, তবে কিছু সেরা অনুশীলন রয়েছে যা কার্যকরভাবে একত্রিত করা হলে প্রতিরোধ ক্ষমতা উল্লেখযোগ্যভাবে বৃদ্ধি করে।
প্রথম ধাপ হলো একটি সুনির্দিষ্ট ডিডস (DDoS) প্রতিক্রিয়া পরিকল্পনা থাকা । এই নথিতে ভূমিকা ও দায়িত্ব, অভ্যন্তরীণ ও বাহ্যিক যোগাযোগের মাধ্যম, প্রযুক্তিগত ও ব্যবসায়িক পর্যায়ে সমস্যা সমাধানের পদ্ধতি এবং প্রয়োজনে বিক্রেতা, অপারেটর বা কর্তৃপক্ষকে সম্পৃক্ত করার মানদণ্ড উল্লেখ থাকা উচিত।
নেটওয়ার্ক অবকাঠামো এবং গুরুত্বপূর্ণ অ্যাপ্লিকেশনগুলোর নিয়মিত ঝুঁকি মূল্যায়ন করা বাঞ্ছনীয় । এর মধ্যে অন্তর্ভুক্ত রয়েছে কনফিগারেশন পর্যালোচনা করা, ব্যর্থতার একক উৎস চিহ্নিত করা, লিঙ্কের সক্ষমতা পরীক্ষা করা, জ্ঞাত দুর্বলতা দূর করার জন্য সিস্টেম আপডেট ও প্যাচিং করা এবং আপৎকালীন পরিস্থিতির জন্য পরিকল্পনা করা।
বহুস্তরীয় নিরাপত্তা ব্যবস্থায় ফায়ারওয়াল, ইন্ট্রুশন প্রিভেনশন সিস্টেম (IPS), ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল (WAF), অ্যাক্সেস কন্ট্রোল লিস্ট (ACL), রেট লিমিটিং এবং বিশেষায়িত DDoS প্রশমন সমাধান—এই সব উপাদান অন-প্রিমিসেস ও ক্লাউড উভয় স্থানেই সমন্বিত থাকে। প্রতিটি উপাদান ভিন্ন ভিন্ন ধরনের আক্রমণ বা ভেক্টর মোকাবেলা করে, ফলে একটি ব্যর্থ হলে অন্যটি ব্যাকআপ হিসেবে কাজ করতে পারে।
রিয়েল টাইমে অস্বাভাবিকতা শনাক্ত করার জন্য নেটওয়ার্ক ট্র্যাফিকের নিরবচ্ছিন্ন পর্যবেক্ষণ অপরিহার্য । ফ্লো অ্যানালাইসিস টুল এবং মেশিন লার্নিং-ভিত্তিক সমাধানগুলো আপনাকে একটি স্বাভাবিক ট্র্যাফিক প্যাটার্ন নির্ধারণ করতে এবং ট্র্যাফিকের পরিমাণ, প্যাকেটের আকার, ব্যবহৃত প্রোটোকল বা সংযোগের হারে বড় ধরনের বিচ্যুতি দেখা গেলে অ্যালার্ট জারি করতে সাহায্য করে।
ইন্টারনেট সার্ভিস প্রোভাইডার (আইএসপি) এবং বিশেষায়িত বিক্রেতাদের সাথে সহযোগিতা আরেকটি গুরুত্বপূর্ণ স্তম্ভ। অনেক ভলিউমেট্রিক আক্রমণ গ্রাহকের নেটওয়ার্ক থেকে কার্যকরভাবে প্রতিহত করা যায় না, কারণ অ্যাক্সেস লিঙ্কগুলো ইতিমধ্যেই অতিরিক্ত চাপে জর্জরিত হয়ে পড়ে। এইসব ক্ষেত্রে, আক্রমণের উৎসের যতটা সম্ভব কাছাকাছি ট্র্যাফিক ফিল্টারিং এবং পরিষ্করণ করা অপরিহার্য।
প্রশমন কৌশল: ফিল্টারিং, পরিষ্করণ এবং ট্র্যাফিক সীমিতকরণ
ব্যবহারকারীর অভিজ্ঞতার উপর সর্বনিম্ন সম্ভাব্য প্রভাব ফেলে বৈধ ট্র্যাফিক থেকে ক্ষতিকারক ট্র্যাফিককে আলাদা করার জন্য নির্দিষ্ট ডিডস (DDoS) প্রশমন কৌশলগুলিকে একত্রিত করা হয় । এর মূল চাবিকাঠি হলো দ্রুত এবং নির্ভুলভাবে প্রতিক্রিয়া জানানো, এবং সিস্টেমের ব্যর্থতা ও ব্যাপক ভুল শনাক্তকরণ উভয়ই এড়ানো।
প্রথমত, উন্নত শনাক্তকরণ আচরণগত এবং প্রোটোকল বিশ্লেষণের উপর নির্ভর করে। আচরণগত ধরণগুলো পর্যবেক্ষণ করা হয়: প্যাকেটের আকার, অনুরোধের পুনরাবৃত্তি, আইপি অ্যাড্রেসের ভৌগোলিক বণ্টন, এবং নির্দিষ্ট পোর্ট বা প্রোটোকলের (TCP, UDP, ICMP) অস্বাভাবিক ব্যবহার। এআই এবং মেশিন লার্নিং-ভিত্তিক সিস্টেমগুলো বৈধ স্পাইক (যেমন, একটি মার্কেটিং ক্যাম্পেইন) এবং একটি চলমান আক্রমণের মধ্যে পার্থক্য করতে শেখে।
আক্রমণটি শনাক্ত হয়ে গেলে, আইপি ফিল্টারিং এবং ব্লকিং ব্যবস্থা প্রয়োগ করা হয় । এর মধ্যে অন্তর্ভুক্ত থাকতে পারে বটনেটের সাথে যুক্ত অ্যাড্রেস বা রেঞ্জকে ব্ল্যাকলিস্ট করা, প্রতিষ্ঠানটির অনুমতি সাপেক্ষে নির্দিষ্ট দেশ ব্লক করা, অথবা আইপি সুনামের নির্দিষ্ট মানদণ্ডের ভিত্তিতে আগত ট্র্যাফিক বন্ধ করে দেওয়া।
স্ক্রাবিং সেন্টারে ট্র্যাফিক রাউটিং করা আরেকটি বহুল প্রচলিত কৌশল। ভুক্তভোগীর জন্য নির্ধারিত সমস্ত ট্র্যাফিক সাধারণত অপারেটরের কাছ থেকে বিশেষায়িত অবকাঠামোতে পাঠিয়ে দেওয়া হয়, যা রিয়েল টাইমে সেটিকে বিশ্লেষণ করে, ক্ষতিকারক ট্র্যাফিক বাতিল করে দেয় এবং শুধুমাত্র নিরাপদ ট্র্যাফিক ডেডিকেটেড লিঙ্ক বা সুরক্ষিত টানেলের মাধ্যমে কোম্পানিতে পাঠিয়ে দেয়।
চরম পরিস্থিতিতে, ব্ল্যাকহোলিং বা নাল রাউটিং কৌশল ব্যবহার করা যেতে পারে , যেখানে সমস্ত ট্র্যাফিক (বৈধ এবং ক্ষতিকারক) একটি "ব্ল্যাক রুটে" পাঠানো হয় এবং সেখানে তা সম্পূর্ণরূপে বাতিল করে দেওয়া হয়। এই কঠোর বিকল্পটি নেটওয়ার্কের বাকি অংশকে স্থিতিশীল রেখে তার একটি অংশকে সুরক্ষিত করার জন্য, অথবা কোনো আক্রমণ থেকে সম্পূর্ণ পরিকাঠামোকে রক্ষা করার শেষ উপায় হিসেবে কার্যকর হতে পারে।
এছাড়াও, রেট লিমিটিং একটি নির্দিষ্ট সময়কালের মধ্যে কোনো একটি আইপি অ্যাড্রেস, ব্যবহারকারী বা নেটওয়ার্ক সেগমেন্টের করা অনুরোধ বা সংযোগের সংখ্যা সীমিত করার সুযোগ দেয়। এটি আক্রমণকারীর পক্ষে একটিমাত্র উৎস থেকে পরিষেবাটিকে অচল করে দেওয়ার ক্ষমতা হ্রাস করে এবং কানেকশন ফ্লাড বা লেয়ার ৭ আক্রমণ নিয়ন্ত্রণে সহায়তা করে।
লোড ব্যালান্সিং, রিডানডেন্সি, এবং অ্যান্টি-ডিডিওএস আর্কিটেকচার
নির্দিষ্ট কৌশলের বাইরেও, একটি স্থিতিস্থাপক স্থাপত্যের সাথে পরিকাঠামো ডিজাইন করা গুরুত্বপূর্ণ । লোড ব্যালান্সিং একাধিক সার্ভার বা অবস্থানের মধ্যে ট্র্যাফিক বিতরণ করে, যা একটি একক সিস্টেমকে বাধা হয়ে দাঁড়ানো থেকে বিরত রাখে এবং কোনো আক্রমণের পক্ষে একবারে পুরো প্ল্যাটফর্মটিকে অচল করে দেওয়া কঠিন করে তোলে।
অতিরিক্ত সার্ভার এবং লিঙ্কের অস্তিত্ব বৈধ ট্র্যাফিকের পরিষেবা অব্যাহত রাখতে সাহায্য করে, যদি কোনো একটি আক্রান্ত হয় বা প্রতিকারের সময় সেটিকে বিচ্ছিন্ন করার প্রয়োজন হয়। যখন পরিষেবাগুলো বিভিন্ন ডেটা সেন্টার বা ক্লাউড প্রোভাইডারের মধ্যে বণ্টিত থাকে, তখন আক্রমণ মোকাবেলা করার এবং ট্র্যাফিক পুনঃনির্দেশ করার ক্ষমতা উল্লেখযোগ্যভাবে বৃদ্ধি পায়। এছাড়াও, নেটওয়ার্ক পারফরম্যান্স বিশ্লেষণ করার পরামর্শ দেওয়া হয় ।
কোম্পানির আকার এবং চাহিদার উপর নির্ভর করে বিভিন্ন অ্যান্টি-ডিডস আর্কিটেকচার বিবেচনা করা যেতে পারে । একটি বিকল্প হলো অপারেটরের নিজস্ব নেটওয়ার্ক (আইএসপি) থেকে সুরক্ষা সমাধান স্থাপন করা, যা একই চুক্তিবদ্ধ যোগাযোগ লিঙ্কের মাধ্যমে ট্র্যাফিক পাঠানোর আগে সেটিকে পরিশুদ্ধ করে। আরেকটি বিকল্প হলো ক্লাউড সলিউশন ব্যবহার করা, যা পরিশুদ্ধ ট্র্যাফিক পাঠানোর জন্য ভার্চুয়াল পয়েন্ট-টু-পয়েন্ট লিঙ্ক তৈরি করে। এক্ষেত্রে বিভিন্ন দেশে অফিস এবং ভিন্ন ভিন্ন ইন্টারনেট সরবরাহকারী থাকলে এই পদ্ধতিটি খুব প্রচলিত।
এই সমাধানগুলো অন-ডিমান্ড মোডে কাজ করতে পারে , যা কোনো আক্রমণ শনাক্ত হলে সক্রিয় হয়, অথবা অলওয়েজ-অন মোডে কাজ করতে পারে, যা ক্রমাগত সমস্ত ট্র্যাফিক পর্যবেক্ষণ করে। অলওয়েজ-অন মোড প্রায় তাৎক্ষণিক শনাক্তকরণ এবং প্রশমনের সুবিধা দেয়, তবে এর জন্য রিসোর্স ব্যবহার এবং খরচ বেড়ে যায়; অন-ডিমান্ড মোড চলমান খরচ কমায়, কিন্তু প্রতিক্রিয়ায় কয়েক সেকেন্ড বা মিনিটের বিলম্ব ঘটাতে পারে।
স্পেনের সরকারি খাত এবং কিছু নির্দিষ্ট গুরুত্বপূর্ণ পরিবেশের ক্ষেত্রে, এই সমাধানগুলিকে জাতীয় নিরাপত্তা স্কিম (ইএনএস)-এর অধীনে প্রত্যয়িত করার প্রয়োজন হয় , যা পরিচালনা, অবকাঠামো সুরক্ষা এবং ব্যবসায়িক ধারাবাহিকতার উপর কঠোর প্রয়োজনীয়তা নির্ধারণ করে এবং যা বার্ষিকভাবে পর্যালোচনা করা হয়।
এজ কম্পিউটিং এবং পরিচালিত পরিষেবা ভিত্তিক ডিডিওএস সুরক্ষা
সাম্প্রতিক বছরগুলোতে, এজ কম্পিউটিং ভিত্তিক ডিডস সুরক্ষা পরিষেবাগুলো ব্যাপক জনপ্রিয়তা লাভ করেছে । এই পরিষেবাগুলো বিতরণকৃত পয়েন্ট অফ প্রেজেন্সের বৈশ্বিক নেটওয়ার্কের উপর নির্ভর করে, যা প্রথম প্রতিরক্ষা স্তর হিসেবে কাজ করে এবং আক্রমণের উৎসের যতটা সম্ভব কাছাকাছি সেগুলোকে শোষণ ও প্রশমিত করে।
এর প্রধান সুবিধাগুলোর মধ্যে একটি হলো এর সম্প্রসারণযোগ্য প্রতিরোধ ক্ষমতা : এটি কোম্পানিকে নিজস্ব হার্ডওয়্যারে বিনিয়োগ না করেই ব্যাপক আক্রমণ মোকাবেলার জন্য প্রয়োজনীয় সংস্থান গতিশীলভাবে বাড়াতে পারে। এটি বিশেষত ভলিউমেট্রিক আক্রমণের বিরুদ্ধে কার্যকর, যা অন্যথায় অ্যাক্সেস লিঙ্কগুলোকে অচল করে দিত।
এই পরিষেবা প্রদানকারীদের কাছে সাধারণত বৈশ্বিক হুমকি সংক্রান্ত তথ্য থাকে , যা লক্ষ লক্ষ গ্রাহক এবং রিয়েল-টাইম ঘটনা থেকে তথ্য সংগ্রহ করে। এর ফলে তারা কোনো নির্দিষ্ট গ্রাহক আক্রান্ত হওয়ার আগেই উদীয়মান আক্রমণের ধরণ শনাক্ত করতে, নতুন বটনেট ব্লক করতে এবং তাদের শনাক্তকরণ সিস্টেম আপডেট করতে পারে।
এছাড়াও, একটি ডিস্ট্রিবিউটেড স্ক্রাবিং সেন্টার পরিকাঠামো থাকার ফলে কম ল্যাটেন্সিতে ক্ষতিকারক ট্র্যাফিক প্রশমিত হয়, কারণ প্যাকেটগুলো তাদের উৎপত্তিস্থলের কাছাকাছি একটি নোডে প্রসেস করা হয়। এটি ব্যবহারকারীর অভিজ্ঞতার উপর প্রভাব কমিয়ে আনে এবং ক্লিনিং প্রক্রিয়ার কারণে সৃষ্ট ল্যাটেন্সি হ্রাস করে।
অর্থনৈতিক দৃষ্টিকোণ থেকে, এজ-ভিত্তিক ডিডস সুরক্ষা আরও ভালো ব্যয়-সুবিধা প্রদান করে , কারণ প্রতিষ্ঠানগুলোকে বিশেষায়িত হার্ডওয়্যার সংগ্রহ ও রক্ষণাবেক্ষণ করা অথবা শুধুমাত্র ডিডস-এর জন্য নিবেদিত বড় অভ্যন্তরীণ দল রাখার প্রয়োজন ছাড়াই বৃহৎ পরিসরের সুবিধার সুবিধা গ্রহণ করতে হয়।
এই পদ্ধতির পরিপূরক হিসেবে, অপারেটর-পরিচালিত ডিডস সুরক্ষা পরিষেবাগুলো একটি অতিরিক্ত মাত্রা যোগ করে। টেলিযোগাযোগ অপারেটর ইন্টারনেট ট্র্যাফিকের একটি উল্লেখযোগ্য অংশ দেখতে পায়, যা তাকে আক্রমণ শনাক্ত করতে, নতুন অভিযানের পূর্বাভাস দিতে এবং সরাসরি তার নেটওয়ার্কে প্রশমনমূলক ব্যবস্থা বাস্তবায়ন করতে একটি অনন্য দৃষ্টিকোণ প্রদান করে।
মানবিক উপাদানের গুরুত্ব: বিশেষজ্ঞ দল, প্রশিক্ষণ ও মহড়া
প্রযুক্তি অপরিহার্য হলেও, একটি শক্তিশালী ডিডস (DDoS) প্রতিরক্ষা ব্যবস্থা বিশেষায়িত সরঞ্জাম এবং সুপ্রশিক্ষিত কর্মীদের উপরও নির্ভর করে । অনেক নিরাপত্তা অপারেটর এবং প্রদানকারীর অপারেশন সেন্টার রয়েছে, যা ২৪/৭ আক্রমণ পর্যবেক্ষণ করে, অ্যালার্ম বিশ্লেষণ করে এবং রিয়েল টাইমে প্রতিরোধমূলক ব্যবস্থা সমন্বয় করে।
ডিডস (DDoS) শনাক্তকরণ ও প্রশমনের জন্য নিবেদিত বিশেষজ্ঞ থাকাটা অত্যন্ত গুরুত্বপূর্ণ, বিশেষ করে জটিল আক্রমণগুলোর ক্ষেত্রে, যেখানে একাধিক ভেক্টর ব্যবহৃত হয় বা আক্রমণের সময় কৌশল পরিবর্তন করা হয়। এই দলগুলো নিয়মকানুন পরিবর্তন করতে, ফিল্টারগুলোকে আরও উন্নত করতে এবং সর্বোপরি, বৈধ ট্র্যাফিকের উপর এর প্রভাব ন্যূনতম পর্যায়ে নামিয়ে আনতে পারে।
আইটি এবং নিরাপত্তা কর্মীদের জন্য অভ্যন্তরীণ প্রশিক্ষণও অত্যন্ত গুরুত্বপূর্ণ। উন্নত সরঞ্জাম থাকাই যথেষ্ট নয়, যদি কেউ সেগুলোর অর্থ বুঝতে না পারে বা সময় ফুরিয়ে আসার মুহূর্তে সিদ্ধান্ত নিতে না পারে। দলগুলোকে প্রাথমিক সতর্ক সংকেত শনাক্ত করতে, দ্রুত ঊর্ধ্বতন কর্তৃপক্ষের কাছে বিষয়টি জানাতে এবং বহিরাগত সরবরাহকারীদের সাথে সমন্বয় করতে প্রশিক্ষণ দিলে গড় প্রতিক্রিয়ার সময় কমে আসে।
মহড়া এবং নিয়ন্ত্রিত স্ট্রেস টেস্ট (কখনও কখনও তৃতীয় পক্ষের সহায়তায়) প্রতিক্রিয়া পরিকল্পনা, সিস্টেমের স্থিতিস্থাপকতা এবং প্রতিবন্ধকতাগুলোর বাস্তবিক যাচাইয়ের সুযোগ করে দেয়। রেড টিম অনুশীলন এবং ডিডস-নির্দিষ্ট পরীক্ষাগুলো ভুল কনফিগারেশন বা অবাস্তব প্রক্রিয়াগুলো উদ্ঘাটনে সাহায্য করে, যা অন্যথায় কেবল একটি প্রকৃত আক্রমণের সময়ই স্পষ্ট হয়ে উঠত।
অবশেষে, পুরো প্রতিষ্ঠান জুড়ে সাধারণ সচেতনতার প্রয়োজনীয়তার কথা ভুলে যাওয়া উচিত নয় । ব্যবসায়িক বিভাগ, গ্রাহক পরিষেবা এবং যোগাযোগ বিভাগকে অবশ্যই জানতে হবে যে ব্যাপক বিভ্রাটের ক্ষেত্রে কী করতে হবে: কীভাবে ব্যবহারকারীদের জানাতে হবে, কী বার্তা পৌঁছে দিতে হবে এবং কোম্পানির ভাবমূর্তি রক্ষার জন্য কীভাবে প্রতিক্রিয়া সমন্বয় করতে হবে।
ডিডিওএস সুরক্ষা এবং সামগ্রিক নেটওয়ার্ক সাইবার নিরাপত্তা কোনো একটিমাত্র টুল বা জাদুকরী সমাধান দিয়ে সমাধান করা যায় না, বরং এর জন্য প্রয়োজন স্থিতিস্থাপক আর্কিটেকচার, উন্নত প্রযুক্তিগত সমাধান, বিশ্বব্যাপী নজরদারিতে থাকা অপারেটর, বিশেষায়িত পরিচালিত পরিষেবা এবং দক্ষ দলের সমন্বয় । শুধুমাত্র এই সমস্ত উপাদানকে একত্রিত করার মাধ্যমেই ব্যবসায়িক ধারাবাহিকতা এবং গ্রাহকের আস্থাকে বিপন্নকারী ডিনায়াল-অফ-সার্ভিস আক্রমণের ঝুঁকি বাস্তবসম্মতভাবে হ্রাস করা সম্ভব।