- সম্পূর্ণ ডেটা গোপনীয়তা নিশ্চিত করতে SSL/TLS প্রোটোকল ব্যবহার করে এনক্রিপ্টেড টানেল বাস্তবায়ন।
- লেয়ার ৩ রাউটিংয়ের জন্য TUN মোড এবং লেয়ার ২ ব্রিজিংয়ের জন্য TAP মোডের মধ্যে কনফিগারেশনের নমনীয়তা।
- ডিজিটাল সার্টিফিকেটসহ পাবলিক কী ইনফ্রাস্ট্রাকচার (PKI) ভিত্তিক শক্তিশালী প্রমাণীকরণ ব্যবস্থাপনা।
- UDP এবং ডেটা চ্যানেল অফলোড (DCO)-এর মতো আধুনিক প্রযুক্তি ব্যবহারের মাধ্যমে পারফরম্যান্সের সর্বোত্তম ব্যবহার।
আজকাল, আমরা যদি নিয়ন্ত্রণ না নিই, তবে আমাদের ডিজিটাল পদচিহ্ন রক্ষা করা এবং গোপনীয়তা বজায় রাখা প্রায় অসম্ভব। আমাদের সংযোগ সুরক্ষিত করার অন্যতম সেরা উপায় হলো নিজস্ব ভিপিএন সার্ভার স্থাপন করা, যা আমাদের ডেটার উপর নজরদারি করতে পারে এমন তৃতীয় পক্ষের উপর নির্ভর না করেই আমাদের ডিভাইস এবং স্থানীয় নেটওয়ার্কের মধ্যে একটি সুরক্ষিত টানেল তৈরি করতে সাহায্য করে। এর কার্যকারিতা নিয়ে আপনার কোনো সন্দেহ থাকলে, আপনার গোপনীয়তার জন্য একটি কাস্টম ভিপিএন নাকি একটি বাণিজ্যিক ভিপিএন সেরা বিকল্প, তা আপনি বিশ্লেষণ করে দেখতে পারেন ।
প্রযুক্তিগত পরিভাষাগুলো নিয়ে যদি আপনার একটু বিভ্রান্তি হয়, তবে চিন্তা করবেন না, আমরা এখানে পুরো প্রক্রিয়াটি ভেঙে ব্যাখ্যা করব। এর জন্য OpenVPN হলো সেরা উপায়, কারণ এটি ওপেন সোর্স, অত্যন্ত নমনীয় এবং যদিও প্রথমে এতে অভ্যস্ত হতে কিছুটা সময় লাগে, এটি আপনার নেটওয়ার্কে কে প্রবেশ করবে এবং এনক্রিপ্টেড তথ্য কীভাবে চলাচল করবে তার উপর সম্পূর্ণ নিয়ন্ত্রণ দেয় ।

মৌলিক ধারণা এবং কার্যকারিতা
বিস্তারিত আলোচনায় যাওয়ার আগে, এটা বোঝা জরুরি যে একটি ভিপিএন (ভার্চুয়াল প্রাইভেট নেটওয়ার্ক) হলো মূলত ইন্টারনেটের মতো কোনো পাবলিক নেটওয়ার্কের ওপর আপনার লোকাল এরিয়া নেটওয়ার্ক (ল্যান)-এর একটি সম্প্রসারণ। এটি করার জন্য, ওপেনভিপিএন এসএসএল এবং টিএলএস স্ট্যান্ডার্ডের ওপর ভিত্তি করে এনক্রিপ্টেড লিঙ্ক ব্যবহার করে , যা নিশ্চিত করে যে ট্র্যাফিক ক্যাপচার করার চেষ্টাকারী যেকোনো হ্যাকার বা স্নিফার কেবল অপাঠ্য নয়েজই দেখতে পাবে।
একটি গুরুত্বপূর্ণ বিষয় হলো অপারেটিং মোড নির্ধারণ করা। TUN (টানেল) মোড সবচেয়ে প্রচলিত, কারণ এটি একটি পয়েন্ট-টু-পয়েন্ট লেয়ার ৩ ডিভাইসকে অনুকরণ করে, যা আইপি ট্র্যাফিক রাউটিংয়ের জন্য আদর্শ। অন্যদিকে, TAP (ব্রিজ) মোড একটি লেয়ার ২ ইথারনেট কার্ডকে অনুকরণ করে, যার ফলে ক্লায়েন্টদের মনে হয় যেন তারা ভৌতিকভাবে একই সাবনেটে রয়েছে, যা নন-আইপি প্রোটোকল বা পুরোনো গেমের জন্য খুবই উপযোগী।
পূর্বশর্ত এবং হার্ডওয়্যার
এটি কাজ করার জন্য আপনার একটি সার্ভার প্রয়োজন। এটি একটি উইন্ডোজ ১০ পিসি, লিনাক্স চালিত একটি ডেবিয়ান সার্ভার, একটি রাস্পবেরি পাই, অথবা আপনি যদি বাড়িতে হার্ডওয়্যার রাখতে না চান তবে ক্লাউডে একটি ভিপিএস-ও হতে পারে। একটি স্থিতিশীল ইন্টারনেট সংযোগ অপরিহার্য, এবং আপনি যদি বাড়ির বাইরে থেকে এটি অ্যাক্সেস করতে চান, তবে আপনার একটি পাবলিক আইপি অ্যাড্রেস লাগবে। যদি আপনার ইন্টারনেট পরিষেবা প্রদানকারী আপনাকে সিজি-ন্যাট (CG-NAT)-এর পেছনে রাখে , তবে পোর্ট খুলতে আপনার সমস্যা হবে, তাই আমি একটি আসল পাবলিক আইপি অ্যাড্রেসের জন্য তাদের সাথে যোগাযোগ করার পরামর্শ দিচ্ছি।

উইন্ডোজ পরিবেশে কনফিগারেশন
উইন্ডোজে সার্ভার সেট আপ করার জন্য, প্রথম ধাপ হলো অফিসিয়াল OpenVPN ইনস্টলারটি ডাউনলোড করা। ইনস্টলেশন প্রক্রিয়ার সময়, EasyRSA 2 Certificate Management Scripts- এর পাশের বক্সটিতে টিক চিহ্ন দেওয়া অত্যন্ত গুরুত্বপূর্ণ , কারণ এটি সিকিউরিটি কী তৈরি করার জন্য অপরিহার্য। ইনস্টল হয়ে গেলে, সফটওয়্যারটি একটি ভার্চুয়াল TAP অ্যাডাপ্টার তৈরি করে, যা VPN-এর IP অ্যাড্রেস পরিচালনা করবে।
সবচেয়ে শ্রমসাধ্য অংশ হলো সার্টিফিকেট তৈরি করা। অ্যাডমিনিস্ট্রেটর হিসেবে কমান্ড প্রম্পট ব্যবহার করে, আমাদের অবশ্যই Easy-RSA ফোল্ডারে যেতে হবে এবং `init-config`-এর মতো কমান্ড চালাতে হবে ও আমাদের তথ্য প্রবেশ করানোর জন্য `vars.bat` ফাইলটি সম্পাদনা করতে হবে। তারপর, আমরা সার্টিফিকেট অথরিটি (CA), সার্ভার কী এবং ডিফি-হেলম্যান (dh) প্যারামিটার তৈরি করি, যা সার্ভার এবং ক্লায়েন্টকে আগে থেকে বিনিময় না করেই একটি গোপন কী-তে সম্মত হতে সাহায্য করে।
কনফিগারেশন ফাইল (.ovpn)-এ আপনাকে অবশ্যই প্রোটোকল (সাধারণত UDP, কারণ এটি দ্রুততর এবং DoS অ্যাটাকের বিরুদ্ধে অধিক প্রতিরোধী), পোর্ট (স্ট্যান্ডার্ড হলো 1194), এবং তৈরি করা সার্টিফিকেটগুলোর পাথ নির্ধারণ করতে হবে। আপনার হোম নেটওয়ার্কের সাথে দ্বন্দ্ব এড়ানোর জন্য, সার্ভার ক্লায়েন্টদের যে আইপি অ্যাড্রেস রেঞ্জ বরাদ্দ করবে, যেমন 10.8.0.0/24 সেগমেন্ট, তা কনফিগার করতে ভুলবেন না।
GNU/Linux (Debian)-এ বাস্তবায়ন
লিনাক্সে, টার্মিনাল ব্যবহার করে প্রক্রিয়াটি আরও সহজ। আমরা প্যাকেজটি ইনস্টল করি এভাবে: apt install openvpn এবং আমরা ব্যবহার করি ইজি-আরএসএ ৩ PKI ব্যবস্থাপনার জন্য। এখানে আমরা উন্নত নিরাপত্তা বেছে নিতে পারি যা ব্যবহার করে উপবৃত্তাকার বক্ররেখা (EC) secp521r1 অ্যালগরিদম এবং SHA512 সিগনেচারের সাহায্যে, যা প্রসেসিং লোড কমায় এবং এনক্রিপশনের দৃঢ়তা বাড়ায়।
সার্ভার এবং ক্লায়েন্ট সার্টিফিকেট তৈরি হয়ে গেলে, আমরা ফাইলটি তৈরি করি। server.confনির্দেশিকাটি যোগ করার সুপারিশ করা হচ্ছে। টিএলএস-ক্রিপ্ট কন্ট্রোল চ্যানেলকে সুরক্ষিত রাখতে এবং ডিনায়াল-অফ-সার্ভিস আক্রমণ প্রতিরোধ করতে, আমাদের অবশ্যই এটিকে এমনভাবে সক্রিয় করতে হবে যাতে ক্লায়েন্টরা বাড়ির অন্যান্য ডিভাইস অ্যাক্সেস করতে পারে। আইপি ফরওয়ার্ডিং (ip_forward) লিনাক্স কার্নেলে, যা সার্ভারকে স্থানীয় নেটওয়ার্কের সাথে একটি সেতু হিসাবে কাজ করার অনুমতি দেয়। সুরক্ষা জোরদার করতে, আপনি শিখতে পারেন। আপনার লিনাক্স সার্ভার সুরক্ষিত করতে Fail2Ban কীভাবে কনফিগার করবেন.
দ্রুত বিকল্প এবং ব্যবসায়িক সমাধান
আপনি যদি কনসোল নিয়ে ঝামেলা করতে না চান, তাহলে স্বয়ংক্রিয় ইনস্টলেশন স্ক্রিপ্ট রয়েছে (যেমন বিখ্যাত স্ক্রিপ্টটি)। openvpn-install.sh) যা একটি ভিপিএস-এ কয়েক সেকেন্ডের মধ্যে সবকিছু কনফিগার করে দেয়। এছাড়াও রয়েছে ওপেনভিপিএন অ্যাক্সেস সার্ভারএকটি সংস্করণ, যার ওয়েব ইন্টারফেস অনেক বেশি সহজবোধ্য এবং যা আপনাকে এক লাইন কোডও না লিখে ব্যবহারকারী পরিচালনা করতে ও গ্রাহকের প্রোফাইল ডাউনলোড করতে দেয়।
যারা চরম পারফরম্যান্স চান, তাদের জন্য আধুনিক লিনাক্স কার্নেলে সমন্বিত নতুন ডেটা চ্যানেল অফলোড (DCO) ফিচারটি এনক্রিপশনকে সিস্টেম কোরে নিয়ে আসে, যা ট্রান্সফার স্পিড দ্বিগুণ করে এবং সিপিইউ ব্যবহার ব্যাপকভাবে কমিয়ে দেয়। যদি এটি খুব জটিল মনে হয়, তবে রাস্পবেরি পাই-তে ওয়্যারগার্ড (WireGuard) দিয়ে ভিপিএন সেট আপ করার মতো বিকল্প রয়েছে , যা আরও আধুনিক এবং দ্রুততর, যদিও সামঞ্জস্যতা এবং কাস্টমাইজেশনের দিক থেকে ওপেনভিপিএন (OpenVPN) এখনও সেরা।
সংযোগ এবং দূরবর্তী অ্যাক্সেস
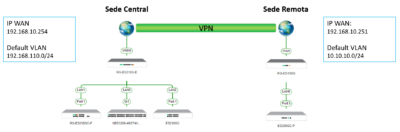
বহির্বিশ্ব যাতে আপনার সার্ভারটি খুঁজে পায়, তার জন্য আপনাকে আপনার রাউটারের সেটিংসে গিয়ে আপনার সার্ভারের স্ট্যাটিক আইপি অ্যাড্রেসের জন্য ইউডিপি পোর্ট ১১৯৪-এ পোর্ট ফরওয়ার্ডিং কনফিগার করতে হবে। যদি আপনার পাবলিক আইপি অ্যাড্রেস ঘন ঘন পরিবর্তিত হয়, তবে নো-আইপি বা ডাইনডিএনএস-এর মতো একটি ডাইনামিক ডিএনএস (ডিডিএনএস) পরিষেবা সেট আপ করাই শ্রেয় । এর ফলে আপনি একটি সংখ্যাসূচক আইপি অ্যাড্রেসের পরিবর্তে একটি নাম (যেমন, myhome.ddns.net) ব্যবহার করে সংযোগ করতে পারবেন।
ক্লায়েন্ট সাইডে, তা উইন্ডোজ, অ্যান্ড্রয়েড বা আইওএস যাই হোক না কেন, আপনাকে শুধু .ovpn ফাইল এবং সংশ্লিষ্ট সার্টিফিকেটগুলো ইম্পোর্ট করতে হবে। টানেল স্থাপনের সময় হ্যান্ডশেক ত্রুটি বা প্রমাণীকরণ ব্যর্থতা এড়াতে, উভয় প্রান্তে সাইফার একই আছে কিনা, যেমন AES-256-GCM , তা যাচাই করা গুরুত্বপূর্ণ।
সাধারণ সমস্যা সমাধান
প্রথমবার কিছু ভুল হওয়া স্বাভাবিক। যদি ক্লায়েন্ট ওয়েটিং স্টেটে আটকে থাকে, তাহলে সম্ভবত উইন্ডোজ ফায়ারওয়াল বা রাউটার পোর্টটি ব্লক করছে। এটি অপ্টিমাইজ করার জন্য, আপনি সার্ভারগুলোর অ্যাডভান্সড ফায়ারওয়াল সেটিংস চেক করতে পারেন । যদি আপনি "TLS Error" মেসেজ দেখতে পান, তাহলে যাচাই করুন যে সার্ভার এবং ক্লায়েন্ট উভয় ক্ষেত্রেই ta.key ফাইলটি একই আছে কিনা। সবশেষে, যদি কানেকশন স্থাপিত হয় কিন্তু আপনি লোকাল নেটওয়ার্কে পৌঁছাতে না পারেন, তাহলে পরীক্ষা করে দেখুন যে আপনি আপনার রাউটারে ভিপিএন সার্ভারের আইপি অ্যাড্রেস নির্দেশ করে একটি স্ট্যাটিক রুট তৈরি করেছেন কিনা।
একটি স্থানীয় OpenVPN সার্ভার স্থাপন করলে যেকোনো সাধারণ কম্পিউটার গোপনীয়তার এক দুর্ভেদ্য দুর্গে পরিণত হয়, যা ফাইল, আইপি ক্যামেরা বা প্রিন্টারকে সরাসরি ইন্টারনেটে উন্মুক্ত না করেই সেগুলিতে সুরক্ষিত রিমোট অ্যাক্সেসের সুবিধা দেয়। সম্পূর্ণ নিয়ন্ত্রণের জন্য আপনি বিস্তারিত ম্যানুয়াল কনফিগারেশন বেছে নিন, ভিপিএস-এ স্বয়ংক্রিয় স্ক্রিপ্ট ব্যবহার করুন, অথবা সামঞ্জস্যপূর্ণ রাউটারে এটি স্থাপন করুন—এর মূল চাবিকাঠি হলো ফায়ারওয়ালে সঠিক সার্টিফিকেট ব্যবস্থাপনা এবং নির্ভুল পোর্ট ফরওয়ার্ডিং।
