- QNAP সিকিউরিটি সেন্টার NAS নিরাপত্তা জোরদার করার জন্য অ্যান্টিভাইরাস, অ্যান্টিম্যালওয়্যার এবং QuFirewall-এর সাথে অডিটিং, নীতি এবং ইন্টিগ্রেশনকে কেন্দ্রীভূত করে।
- ফাইল অ্যাক্টিভিটি মনিটরিং ফাংশনটি সাধারণ র্যানসমওয়্যার প্যাটার্ন সনাক্ত করে এবং আপনাকে স্বয়ংক্রিয় প্রতিক্রিয়ার মাধ্যমে থ্রেশহোল্ড নির্ধারণ করতে দেয়।
- ব্লক-ভিত্তিক স্ন্যাপশট এবং মাল্টি-ভার্সন ব্যাকআপ হল আক্রমণের পরে অক্ষত ডেটা পুনরুদ্ধারের ভিত্তি।
- বিজ্ঞপ্তি এবং নিরাপত্তা নীতিগুলি সঠিকভাবে কনফিগার করলে সুরক্ষার স্তরটি বাড়ি এবং কর্পোরেট পরিবেশের সাথে খাপ খাইয়ে নেওয়া হয়।
আজকাল একটি NAS সুরক্ষিত রাখা মানে শুধু অ্যান্টিভাইরাস সফটওয়্যার ব্যবহার করা আর ভাগ্যের উপর ভরসা করা নয়। র্যানসমওয়্যার এবং আধুনিক ম্যালওয়্যার সরাসরি আপনার ফাইল, ব্যাকআপ এবং সেটিংসকে লক্ষ্যবস্তু করে , এবং যদি আপনার QNAP অপ্রস্তুত অবস্থায় ধরা পড়ে, তবে এর পরিণতি বাড়িতে এবং ব্যবসায়িক উভয় ক্ষেত্রেই গুরুতর হতে পারে।
এইখানেই QNAP সিকিউরিটি সেন্টার-এর ভূমিকা শুরু হয় । এটি QTS এবং QuTS hero-এর সমন্বিত নিরাপত্তা 'মস্তিষ্ক' , যা সিস্টেম অডিট করা, ফাইলের কার্যকলাপ পর্যবেক্ষণ করা, অ্যান্টিভাইরাস, অ্যান্টিম্যালওয়্যার ও ফায়ারওয়ালের মধ্যে সমন্বয় সাধন করা এবং কোনো অস্বাভাবিক কিছু শনাক্ত করলে স্বয়ংক্রিয় প্রতিরক্ষা ব্যবস্থা সক্রিয় করার জন্য দায়ী। এছাড়াও, এটি NAS স্ন্যাপশট ব্যবহার করে এনক্রিপশন আক্রমণের পরেও আপনার ডেটা পুনরুদ্ধার করতে সাহায্য করে।
কেন একটি QNAP NAS র্যানসমওয়্যারের বিরুদ্ধে গুরুত্বপূর্ণ
একটি QNAP NAS শুধু একটি নেটওয়ার্ক ড্রাইভ নয়: এটি একটি লিনাক্স-ভিত্তিক স্টোরেজ প্ল্যাটফর্ম , যা নকশাগতভাবেই অনেক প্রচলিত উইন্ডোজ সিস্টেমের চেয়ে বেশি স্থিতিস্থাপক এবং কম্পিউটার, মোবাইল, ভার্চুয়াল মেশিন, কন্টেইনার, পাবলিক ক্লাউড, SaaS ও ফাইল সার্ভার থেকে ডেটা কেন্দ্রীভূত করার উদ্দেশ্যে তৈরি।
নিরাপত্তার দৃষ্টিকোণ থেকে, একটি NAS-এর সবচেয়ে বড় সুবিধা হলো এর ব্যাকআপ এবং স্ন্যাপশট নেওয়ার ক্ষমতা । QNAP, RTRR, rsync, FTP, এবং CIFS/SMB-এর মাধ্যমে ব্যাকআপ ও সিনক্রোনাইজেশনের পাশাপাশি অন্যান্য NAS ডিভাইস বা ক্লাউডে ডেটা রেপ্লিকেশনের সুবিধা দেয় এবং কোনো সমস্যা হলে বা র্যানসমওয়্যার আক্রমণের ক্ষেত্রে দ্রুত ডেটা রিস্টোর করার সুযোগ দেয়।
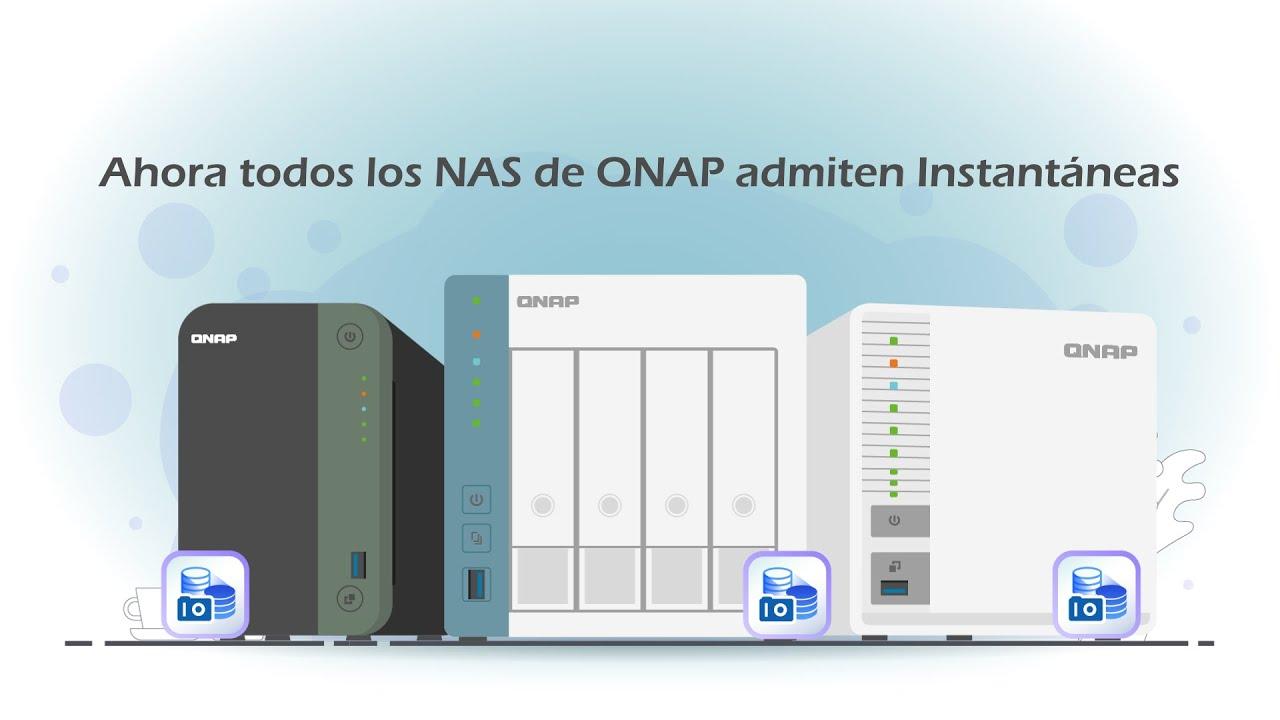
QNAP স্ন্যাপশটগুলো একটি অত্যন্ত গুরুত্বপূর্ণ ভূমিকা পালন করে: এগুলো হলো ফাইল সিস্টেমের ওপর নির্ভরশীল নয় এমন ব্লক-ভিত্তিক অনুলিপি । ফাইল সিস্টেম ক্ষতিগ্রস্ত বা এনক্রিপ্টেড হলেও এই স্ন্যাপশটগুলো অক্ষত থাকে, যার ফলে আপনি পূর্ববর্তী অবস্থায় ফিরে যেতে এবং এনক্রিপ্ট করা নয় এমন ফাইল পুনরুদ্ধার করতে পারেন।
QNAP নিজেই এক ধরনের 'নিরাপত্তা মন্ত্র'-এর উপর জোর দেয়: আপনার NAS স্ন্যাপশট সমর্থন করে কিনা তা পরীক্ষা করুন, নিয়মিত ব্যাকআপ নিন এবং আপনার ডেটার একাধিক সংস্করণ তৈরি করুন । প্রচলিত ব্যাকআপ এবং স্ন্যাপশটের এই সংমিশ্রণই র্যানসমওয়্যার সুরক্ষার ভিত্তি, তবে শর্ত হলো আপনাকে আপনার ফার্মওয়্যারও আপডেট রাখতে হবে এবং শক্তিশালী পাসওয়ার্ড ব্যবহার করতে হবে ।
QNAP সিকিউরিটি সেন্টার কী এবং এটি NAS-এর সাথে কীভাবে খাপ খায়?
QNAP সিকিউরিটি সেন্টার হলো আপনার NAS-এর কেন্দ্রীয় সাইবারসিকিউরিটি কনসোল । এটি শুধু একটি অ্যান্টিভাইরাস সফটওয়্যারই নয়, বরং এটি একটি কন্ট্রোল প্যানেল হিসেবে কাজ করে যার মাধ্যমে নিরাপত্তার অবস্থা পর্যবেক্ষণ, দুর্বলতা বিশ্লেষণ, পলিসি ব্যবস্থাপনা এবং বিভিন্ন সুরক্ষা টুলের মধ্যে সমন্বয় সাধন করা যায়।
এর উদ্দেশ্য দ্বৈত: NAS-এর কনফিগারেশন ও অবস্থা নিরীক্ষা করা এবং ঝুঁকি শনাক্ত হলে সিস্টেম ও ভলিউমগুলোতে স্বয়ংক্রিয় (বা নির্দেশিত) পরিবর্তন প্রয়োগ করা। সুতরাং, এটি শুধু 'সতর্ক'ই করে না, বরং সক্রিয়ভাবে প্রতিক্রিয়াও জানাতে পারে।
অ্যাপ্লিকেশনটি খুললে আপনি একটি স্পষ্ট প্যানেল দেখতে পাবেন, যেখানে কয়েকটি স্বতন্ত্র মডিউল রয়েছে: সিকিউরিটি চেকআপ, অ্যান্টিভাইরাস, ম্যালওয়্যার রিমুভার এবং QuFirewall । সিকিউরিটি সেন্টার এই সবগুলোর "পরিচালক" হিসেবে কাজ করে, যা একটি সমন্বিত দৃশ্য প্রদান করে এবং QTS বা QuTS হিরো-এর বিভিন্ন মেনুতে খোঁজাখুঁজি করার সময় কমিয়ে দেয়।
ইন্টারফেস ডিজাইনটি বেশ সাদামাটা: এতে অতিরিক্ত কোনো জাঁকজমক নেই, তবে শর্টকাট এবং বিস্তারিত ব্যাখ্যা রয়েছে । কিছুটা অভিজ্ঞতাসম্পন্ন সাধারণ ব্যবহারকারীদের জন্য এটি ব্যবহার করা সহজ, এবং কর্পোরেট পরিবেশের জন্য এটি এমন সূক্ষ্ম নিয়ন্ত্রণের সুযোগ দেয় যা কঠোর নিরাপত্তা নীতির সাথে খাপ খাইয়ে নেওয়ার জন্য যথেষ্ট।
প্রয়োজনীয়তা, ইনস্টলেশন এবং প্রাথমিক সিদ্ধান্ত
সিকিউরিটি সেন্টারের সর্বশেষ ফিচারগুলো, বিশেষ করে র্যানসমওয়্যার-কেন্দ্রিক ফিচারগুলো ব্যবহার করার জন্য, আপনার QTS 5.2.0 বা তার উচ্চতর সংস্করণ, QuTS hero h5.2.0, অথবা QuTScloud c5.2.0 প্রয়োজন । এই সিস্টেমগুলোতে অ্যাপটি QNAP অ্যাপ সেন্টার থেকে পাওয়া যায়।
প্রক্রিয়াটি সহজ: অ্যাপ স্টোর খুলুন, “সিকিউরিটি সেন্টার” লিখে সার্চ করুন এবং সর্বশেষ সংস্করণটি ইনস্টল করুন । যদি আপনার NAS-এ একাধিক স্টোরেজ পুল থাকে, তাহলে অ্যাপ্লিকেশনটি কোন ভলিউমে ইনস্টল করবেন তা বেছে নেওয়ার জন্য আপনাকে অনুরোধ করা হবে। এগিয়ে যাওয়ার আগে, আপনার ডিস্ক, RAID, ভলিউম এবং শেয়ার্ড ফোল্ডারগুলো কনফিগার করে নেওয়া বাঞ্ছনীয়, যাতে অডিটিং প্রক্রিয়াটি কার্যকর হয়।
উল্লেখ্য যে, নতুন উন্নত ফাইল অ্যাক্টিভিটি মনিটরিং ফিচারগুলো বিটা হিসেবে শুরু হয়েছে । কিছু মডেলে এগুলো ব্যবহার করে দেখার জন্য আপনাকে বিটা প্রোগ্রামে যোগ দিতে হতে পারে, যদিও QNAP ধীরে ধীরে এগুলোকে স্ট্যান্ডার্ড ফিচার হিসেবে অন্তর্ভুক্ত করছে।
আপনি যখন প্রথমবার সিকিউরিটি সেন্টার চালু করেন, তখন একটি গুরুত্বপূর্ণ স্ক্রিন প্রদর্শিত হয়: সেটি হলো বেস সিকিউরিটি পলিসি নির্বাচন । এটি একটি গুরুত্বপূর্ণ প্রাথমিক সিদ্ধান্ত, কারণ এটি আপনার কনফিগারেশনে কোন স্তরের প্রয়োগ করা হবে তা নির্ধারণ করে।
নিরাপত্তা নীতি: মৌলিক, মধ্যবর্তী, উন্নত, এবং কাস্টমাইজড
সিকিউরিটি সেন্টার প্রাথমিকভাবে তিনটি পূর্বনির্ধারিত সিকিউরিটি প্রোফাইল (বেসিক, ইন্টারমিডিয়েট এবং অ্যাডভান্সড) প্রদান করে , এর পাশাপাশি বিস্তারিত বিবরণ অনুযায়ী একটি কাস্টমাইজড পলিসি তৈরি করার বিকল্পও রয়েছে।
বেসিক পলিসিটি এমন NAS ডিভাইসগুলোর জন্য ডিজাইন করা হয়েছে, যেগুলো ইন্টারনেট থেকে বিচ্ছিন্ন , কোনো বাহ্যিকভাবে উন্মুক্ত পরিষেবা ছাড়া একটি প্রাইভেট নেটওয়ার্কে অবস্থিত এবং যেগুলোতে খুব বেশি সংবেদনশীল নয় এমন ডেটা থাকে। এটি সতর্কতা ও বিধিনিষেধ কমিয়ে দেয় এবং যারা সর্বোচ্চ সুরক্ষার চেয়ে সরলতাকে বেশি প্রাধান্য দেন, তাদের জন্য উপযুক্ত।
সাধারণত সেইসব “উন্নত” হোম ব্যবহারকারীদের জন্য ইন্টারমিডিয়েট পলিসিই সবচেয়ে যুক্তিসঙ্গত, যারা myQNAPcloud, মিডিয়া সার্ভার বা সুরক্ষিত রিমোট অ্যাক্সেস ব্যবহার করেন । এটি যাচাই এবং সুপারিশের মাত্রা বাড়ায়, কিন্তু নেটওয়ার্ক ফাংশনগুলোকে অতিরিক্তভাবে সীমাবদ্ধ করে না।
অ্যাডভান্সড পলিসি কিছু নির্দিষ্ট কার্যকারিতা কমিয়ে এবং নিয়মকানুন আরও কঠোর করে সুরক্ষা বাড়ায়, যা মূলত পেশাদার পরিবেশ বা এমন কোম্পানির জন্য বেশি উপযোগী যেখানে NAS-এ গুরুত্বপূর্ণ ডেটা সংরক্ষিত থাকে এবং এটি কম নির্ভরযোগ্য নেটওয়ার্কের সংস্পর্শে আসে।
যদি এগুলোর কোনোটিই আপনার পরিস্থিতির সাথে খাপ না খায়, তাহলে আপনি একটি কাস্টম পলিসি নির্ধারণ করতে পারেন এবং নির্দিষ্ট নিয়মগুলো চালু বা বন্ধ করতে পারেন । এভাবে, আপনি খুব কঠোর যাচাইয়ের সাথে আপনার প্রকৃতপক্ষে প্রয়োজনীয় পরিষেবাগুলোর (যেমন একটি নির্দিষ্ট HTTP পোর্ট, একটি ওয়েব সার্ভার, বা আপনার পছন্দ অনুযায়ী কনফিগার করা নোটিফিকেশন) জন্য ব্যতিক্রমের সমন্বয় করতে পারেন।
নিরাপত্তা পরীক্ষা: নির্দেশিত পদক্ষেপ সহ নিরাপত্তা নিরীক্ষা
অডিট প্রক্রিয়ার মূল অংশ হলো সিকিউরিটি চেকআপ, যে মডিউলটি NAS পর্যালোচনা, ঝুঁকি মূল্যায়ন এবং সংশোধনমূলক পদক্ষেপের পরামর্শ দেওয়ার জন্য দায়ী । আপনার নিরাপত্তা নীতি বেছে নেওয়ার পর এটিই হলো আদর্শ সূচনা বিন্দু।
যখন আপনি একটি স্ক্যান চালান, তখন সিস্টেমটি নেটওয়ার্ক কনফিগারেশন, পারমিশন, সক্রিয় সার্ভিস, খোলা পোর্ট, অ্যাডমিনিস্ট্রেটর ইউজার, নোটিফিকেশন, অ্যাক্সেস পলিসি এবং অন্যান্য প্যারামিটার পরীক্ষা করে, যা NAS-এর ঝুঁকির মাত্রাকে প্রভাবিত করে। হার্ডওয়্যার, ডিস্কের সংখ্যা, কানেকশন এবং সার্ভিসের ওপর নির্ভর করে এই কাজটি সম্পন্ন হতে কম বা বেশি সময় লাগতে পারে।
ফলাফলটি বেশ স্পষ্টভাবে উপস্থাপন করা হয়: একটি সামগ্রিক নিরাপত্তা স্কোর এবং অগ্রাধিকার বা গুরুত্ব অনুসারে সাজানো সতর্কবার্তাগুলোর একটি তালিকা । প্রতিটি সতর্কবার্তায় কী ঘটছে, কেন এটি ঝুঁকিপূর্ণ এবং সিস্টেমের সামগ্রিক নিরাপত্তার উপর এর কী প্রভাব পড়ছে, তা ব্যাখ্যা করে লেখা থাকে।
সবচেয়ে দরকারি বৈশিষ্ট্যটি হলো, সিকিউরিটি সেন্টার প্রতিটি শনাক্ত হওয়া সমস্যার সাথে সম্পর্কিত সেটিংস বিভাগে একটি সরাসরি লিঙ্ক যোগ করে । QTS মেনুতে সেটিংটি খুঁজতে সময় নষ্ট করার পরিবর্তে, আপনি সরাসরি নির্দিষ্ট প্যানেলে চলে যেতে পারেন এবং পরিবর্তনগুলো সঙ্গে সঙ্গে প্রয়োগ করতে পারেন—হয় স্বয়ংক্রিয়ভাবে (যখন সেই বিকল্পটি দেওয়া থাকে) অথবা একটি উইজার্ড অনুসরণ করে।
আপনি যদি সমস্ত সুপারিশ অক্ষরে অক্ষরে অনুসরণ করতে না চান, তবে আপনি নির্দিষ্ট কিছু সতর্কতা "এড়িয়ে যেতে" পারেন । উদাহরণস্বরূপ, আপনি একটি অ-প্রমিত HTTP পোর্ট বজায় রাখতে পারেন, একটি নির্দিষ্ট প্রয়োজনের জন্য ওয়েব সার্ভার ব্যবহার করতে পারেন, অথবা নির্দিষ্ট ধরণের নোটিফিকেশন নিষ্ক্রিয় করতে পারেন। সিকিউরিটি সেন্টার আপনাকে তখনও সতর্ক করবে, কিন্তু সেই ঝুঁকিটি গ্রহণযোগ্য কিনা, সেই সিদ্ধান্ত আপনিই নেবেন।
QuFirewall অ্যান্টিভাইরাস, অ্যান্টিম্যালওয়্যার এবং ফায়ারওয়ালের সাথে ইন্টিগ্রেশন
শুধুমাত্র সিকিউরিটি সেন্টার দিয়ে অলৌকিক কিছু হয় না; QNAP ইকোসিস্টেমের সিকিউরিটি অ্যাপগুলোর সাথে একত্রিত হলে এর কার্যকারিতা ফুটে ওঠে , যেগুলোও এর মূল ইন্টারফেস থেকেই পরিচালিত হয়।
অ্যান্টিভাইরাস সুরক্ষার জন্য, সিস্টেমটি একটি বিনামূল্যের সমন্বিত সমাধান হিসেবে ClamAV প্রদান করে , যা অনেক ব্যবহারকারীর জন্য যথেষ্ট। আপনার যদি অতিরিক্ত ফিচারের প্রয়োজন হয়, তবে আপনি একটি পেইড লাইসেন্স বা ট্রায়াল পিরিয়ডের মাধ্যমে McAfee-তে আপগ্রেড করতে পারেন। স্ক্যান শিডিউল করা বা প্রয়োজন অনুযায়ী চালানো যেতে পারে, এবং শনাক্ত হওয়া ফাইলগুলোর সাথে কী করা হবে তা আপনিই ঠিক করতে পারেন: সেগুলোকে কোয়ারেন্টাইন করবেন নাকি মুছে ফেলবেন।
এছাড়াও, একটি নির্দিষ্ট ম্যালওয়্যার অপসারণ টুল রয়েছে যা সরাসরি NAS-কে প্রভাবিত করে এমন হুমকিগুলোর উপর বিশেষভাবে কাজ করে । যদিও এটিকে অ্যান্টিভাইরাসের সাথে পুনরাবৃত্তিমূলক মনে হতে পারে, এর লক্ষ্য ভিন্ন: অ্যান্টিভাইরাসটি মূলত NAS অ্যাক্সেসকারী উইন্ডোজ সিস্টেম বা ক্লায়েন্টদের উপর এর প্রভাব পরীক্ষা করে, অন্যদিকে অ্যান্টিম্যালওয়্যার টুলটি এমন ফাইল বা স্ক্রিপ্টকে লক্ষ্য করে যা QTS/QuTS hero-কে ক্ষতিগ্রস্ত করতে সক্ষম।
অ্যাপ সেন্টারের সিকিউরিটি সেকশনের মধ্যে আপনি QuFirewall-ও পাবেন, যা QNAP-এর ইন্টিগ্রেটেড ফায়ারওয়াল । এর কাজ হলো আইপি অ্যাড্রেস, সাবনেট, অঞ্চল বা পূর্বনির্ধারিত প্রোফাইলের (যেমন বেসিক প্রোটেকশন, শুধু সাবনেট অন্তর্ভুক্ত, সীমিত নিরাপত্তা ইত্যাদি) উপর ভিত্তি করে তৈরি করা নিয়মের মাধ্যমে NAS-এ কোন ট্র্যাফিক প্রবেশ করবে এবং বের হবে তা নিয়ন্ত্রণ করা।
উন্নত বিশ্লেষণের জন্য, QuFirewall বিস্তারিত ইভেন্ট এবং প্যাকেট ক্যাপচার সক্ষম করতে পারে , যা মূলত নেটওয়ার্ক অ্যাডমিনিস্ট্রেটর বা কর্পোরেট প্রেক্ষাপটের জন্য বেশি উপযোগী, যেখানে অনুপ্রবেশের প্রচেষ্টা বা আক্রমণের ধরণ তদন্ত করার প্রয়োজন হয়।
অস্বাভাবিক ফাইল কার্যকলাপের জন্য নজরদারি: র্যানসমওয়্যারের বিরুদ্ধে লড়াইয়ের মূল চাবিকাঠি
প্রচলিত অ্যান্টিভাইরাস সফটওয়্যার থেকে সিকিউরিটি সেন্টার নিজেকে যেখানে সত্যিই আলাদা করে, তা হলো এর ফাইল অ্যাক্টিভিটি মনিটরিং ফিচার । এই ফিচারটি বিশেষভাবে ডিজাইন করা হয়েছে সাধারণ র্যানসমওয়্যারের আচরণ এবং অন্যান্য এমন সব আক্রমণ শনাক্ত করার জন্য, যেগুলো একসাথে অনেক ফাইল পরিবর্তন করে ফেলে।
ধারণাটি সহজ, কিন্তু খুব কার্যকর: সিস্টেমটি আপনার বেছে নেওয়া ভলিউম এবং শেয়ার করা ফোল্ডারগুলিতে ফাইলের কার্যকলাপ বিশ্লেষণ করে এবং একটি ন্যূনতম রেফারেন্স সময়কালের (প্রায় সাত দিন) পরে পরিবর্তনের একটি "স্বাভাবিক" প্যাটার্ন স্থাপন করে। এরপর থেকে, যেকোনো অস্বাভাবিক বৃদ্ধিকে সন্দেহজনক বলে মনে করা হয়।
আপাতত, এই ফিচারটি আপনাকে একই সাথে ২০টি পর্যন্ত সোর্স (শেয়ার করা ভলিউম এবং ফোল্ডার সহ) মনিটর করার সুযোগ দেয়। সিকিউরিটি সেন্টার প্যানেল থেকে, আপনি কোন কোন এলাকা নিবিড়ভাবে মনিটর করতে চান তা বেছে নিতে পারেন: যেমন গুরুত্বপূর্ণ ডকুমেন্ট স্টোরেজ, কোম্পানির প্রজেক্ট, অভ্যন্তরীণ ব্যাকআপ, ইত্যাদি।
প্রতিটি সোর্সের সেটিংসে, আপনি অ্যাক্টিভিটি থ্রেশহোল্ড অ্যাডজাস্ট করতে পারেন এবং বিভিন্ন সময়ে ফাইল পরিবর্তনের সংখ্যা দেখানো গ্রাফ দেখতে পারেন । একটি নির্দিষ্ট স্তরের নিচে, সিস্টেম সবকিছুকে স্বাভাবিক বলে মনে করে; যখন এটি এই থ্রেশহোল্ড অতিক্রম করে, তখন অ্যালার্ম বেজে ওঠে।
শনাক্তকরণ মূলত অল্প সময়ের মধ্যে নামের পরিবর্তন, পরিমার্জন এবং ব্যাপক পরিমাণে ডেটা লেখার ওপর নির্ভর করে —যা সাধারণত তখনই ঘটে যখন র্যানসমওয়্যার পুরো ডিরেক্টরি এনক্রিপ্ট করা শুরু করে। ম্যালওয়্যারটিকে তার সিগনেচার দ্বারা চেনার প্রয়োজন হয় না; ডেটার অস্বাভাবিক আচরণই এই আক্রমণকে প্রকাশ করে দেয়।
সন্দেহজনক স্পাইকের প্রতিক্রিয়ায় থ্রেশহোল্ড, সতর্কতা এবং স্বয়ংক্রিয় পদক্ষেপ
নজরদারিতে থাকা প্রতিটি ভলিউম বা ফোল্ডারের জন্য, সিকিউরিটি সেন্টার আপনাকে দুটি থ্রেশহোল্ড লেভেল নির্ধারণ করার সুযোগ দেয়: মাঝারি এবং উচ্চ । যখন কোনো কার্যকলাপ এই থ্রেশহোল্ডের যেকোনো একটি অতিক্রম করে, তখন ভিন্ন ধরনের অ্যালার্ট চালু হতে পারে এবং সবচেয়ে গুরুত্বপূর্ণ হলো, একটি স্বয়ংক্রিয় প্রতিক্রিয়াও ঘটতে পারে।
বাস্তবিক অর্থে, আপনি এইরকম একটি ব্যবস্থা স্থাপন করেন: “যদি কার্যকলাপ এই গড় মান অতিক্রম করে, তবে আমাদের সতর্ক করুন; যদি এটি এই উচ্চ মানে পৌঁছায়, তবে সুরক্ষামূলক ব্যবস্থা প্রয়োগ করুন ।” এই দ্বি-স্তরীয় ব্যবস্থাটি ভুল শনাক্তকরণের হার কমায় এবং কোনো ডেটা সংকট দেখা দেওয়ার আগেই আপনাকে অস্বাভাবিক আচরণ শনাক্ত করতে সাহায্য করে।
প্রতিটি পর্যায়ে, "পদক্ষেপ নির্বাচন করুন" নামে একটি বিকল্প রয়েছে। সেই মেনুর মধ্যে তিনটি প্রধান প্রতিক্রিয়া রয়েছে, যেগুলোকে পরিস্থিতির গুরুত্বের ওপর নির্ভর করে একত্রিত করা যেতে পারে:
- নির্ধারিত স্ন্যাপশটগুলি বিরতি দিনযদি আপনি ইতিমধ্যেই এনক্রিপ্ট করা বা দূষিত ডেটার স্ন্যাপশট তৈরি করতে থাকেন, তাহলে আপনি কেবল অব্যবহারযোগ্য সংস্করণগুলি সংরক্ষণ করবেন। সময়সূচী বন্ধ করে, আপনি ত্রুটিপূর্ণ কপি সহ ভাল স্ন্যাপশটগুলি ওভাররাইট করা এড়াতে পারবেন।
- ভলিউম বা ফোল্ডারটি কেবল-পঠনযোগ্য মোডে স্যুইচ করুনএটি একটি অত্যন্ত শক্তিশালী পরিমাপ যা ফাইল এনক্রিপ্ট করছে এমন র্যানসমওয়্যার বন্ধ করুনলেখা ব্লক করে, ম্যালওয়্যার আর ডেটা পরিবর্তন করতে পারবে না, যার ফলে আপনাকে স্ন্যাপশট বা বহিরাগত ব্যাকআপ থেকে তদন্ত এবং পুনরুদ্ধার করার সময় দেওয়া হবে।
- শেয়ার করা ফোল্ডারের একটি নতুন স্ন্যাপশট তৈরি করুনএই ক্রিয়াটি সতর্কতার ঠিক মুহূর্তে একটি স্ন্যাপশট তৈরি করে। এটি আক্রমণের আগের অবস্থার একটি ছবি হিসেবে কাজ করতে পারে (যদি তাড়াতাড়ি শুরু হয়) এবং পুনরুদ্ধারের জন্য একটি অতিরিক্ত রেফারেন্স হিসেবে।
এই সাধারণ পদক্ষেপগুলো ছাড়াও, আপনি আরও এক ধাপ এগিয়ে একটি ভলিউমের মধ্যে থাকা নির্দিষ্ট ডিরেক্টরিগুলোকে তাদের নিজস্ব অ্যালার্ট এবং প্রতিক্রিয়া সহ মনিটর করতে পারেন। এটি তখন খুব কার্যকর যখন আপনার বিশেষভাবে গুরুত্বপূর্ণ ক্ষেত্র (যেমন, ডেটাবেস, অ্যাকাউন্টিং, বা প্রোডাকশন প্রজেক্ট) থাকে এবং আপনি অতিরিক্ত স্তরের মনিটরিং চান।
বিজ্ঞপ্তি এবং সতর্কতা ব্যবস্থাপনা: অনেক বিকল্প, কিছুটা শেখার কৌশল
বিজ্ঞপ্তি ছাড়া সমস্যা শনাক্তকরণ তেমন কোনো কাজে আসে না, তাই সিকিউরিটি সেন্টারে একটি বেশ নমনীয় অ্যালার্ট সিস্টেম রয়েছে, যদিও এটি প্রথমে সবসময় স্বজ্ঞাত মনে হয় না । এর মূল উদ্দেশ্য হলো, আপনাকে সারাদিন NAS কন্ট্রোল প্যানেলের সাথে সংযুক্ত না থেকেও কোনো সমস্যা সম্পর্কে দ্রুত অবহিত করা হবে।
সেটআপ প্রক্রিয়ায় দুটি ধাপ রয়েছে: যোগাযোগের মাধ্যম নির্বাচন করা এবং কী ধরনের অ্যালার্ট পাঠানো হবে তা নির্ধারণ করা । একজন হোম ইউজারের জন্য, প্রচলিত পদ্ধতি হলো ইমেল ব্যবহার করা এবং প্রয়োজনে Qmanager মোবাইল অ্যাপের মাধ্যমে পুশ নোটিফিকেশন পাঠানো।
পেশাদার পরিবেশে বা একাধিক NAS ডিভাইস ব্যবহারের ক্ষেত্রে, QNAP তার ক্রস-প্ল্যাটফর্ম অটোমেশন প্ল্যাটফর্ম Qmiix-এর সাথে ইন্টিগ্রেশনের সুবিধা দেয় । Qmiix-এর মাধ্যমে, আপনি Slack, Microsoft Teams, Zoom, বা এমনকি (কিছু সময়ের জন্য) Skype-এ অ্যালার্ট অর্কেস্ট্রেট করতে পারেন, সেইসাথে অন্যান্য অ্যাপ্লিকেশন ও পরিষেবাগুলোকে অন্তর্ভুক্ত করে আরও জটিল ওয়ার্কফ্লো তৈরি করতে পারেন।
চ্যানেলের এই বিস্তৃত পরিসরের কারণে নোটিফিকেশন স্ক্রিনে বেশ কিছু অপশন, ফিল্ড এবং প্যারামিটার থাকে , যা প্রথমে কিছুটা জটিল মনে হতে পারে। তবে, প্রাথমিক কাজগুলো সারার জন্য শুধু আপনার ইমেল কনফিগার করুন এবং যদি আরও দ্রুত কিছু চান, তাহলে আপনার মোবাইল ডিভাইসে Qmanager অ্যাপটি ব্যবহার করুন।
যেসব পরিস্থিতিতে নিরাপত্তা অত্যন্ত গুরুত্বপূর্ণ, সেখানে অপ্রয়োজনীয় বার্তা এবং গুরুত্বপূর্ণ সতর্কবার্তার অভাব উভয়ই এড়ানোর জন্য , কোন কোন ঘটনার জন্য অ্যালার্ট তৈরি হবে (যেমন: পলিসি পরিবর্তন, ম্যালওয়্যার শনাক্তকরণ, ফাইল অ্যাক্টিভিটিতে আকস্মিক বৃদ্ধি, ফায়ারওয়াল ব্লক ইত্যাদি) এবং কোন দায়িত্বপ্রাপ্ত পক্ষের কাছে তা পাঠানো হবে, তা সতর্কতার সাথে নির্ধারণ করার জন্য দৃঢ়ভাবে সুপারিশ করা হয়।
QNAP ব্যবহার করে ব্যাকআপ এবং স্ন্যাপশটের জন্য সর্বোত্তম অনুশীলন
সিকিউরিটি সেন্টার যা কিছু প্রদান করে, তার পাশাপাশি QNAP ডেটা ক্ষতি এবং র্যানসমওয়্যারের বিরুদ্ধে প্রথম প্রতিরক্ষা ব্যবস্থা হিসেবে একটি শক্তিশালী ব্যাকআপ ও স্ন্যাপশট ব্যবস্থাপনা কৌশলের ওপর জোর দেয়।
QNAP সাধারণত যে 'তিন-ধাপের পরিকল্পনা'র পরামর্শ দেয়, তা বেশ যুক্তিযুক্ত: আপনার NAS স্ন্যাপশট সমর্থন করে কিনা তা যাচাই করুন, নিয়মিত ব্যাকআপের সময়সূচী তৈরি করুন, এবং স্ন্যাপশট ব্যবহার করে একাধিক সংস্করণ বজায় রাখুন । এর ফলে, যদি কোনো একটি সংস্করণ এনক্রিপশন বা গণহারে ডেটা মুছে ফেলার কারণে ক্ষতিগ্রস্ত হয়, তবে আপনি পূর্ববর্তী সংস্করণগুলোতে ফিরে যেতে পারবেন।
ব্লক-ভিত্তিক স্ন্যাপশটের আরেকটি গুরুত্বপূর্ণ সুবিধা হলো: এগুলো স্থান-সাশ্রয়ী এবং এর মাধ্যমে আপনি দ্রুত সিস্টেম ও ফাইলগুলোকে একটি নির্দিষ্ট সময়ে পুনরুদ্ধার করতে পারেন । বিষয়টি শুধু একটি ফাইল পুনরুদ্ধারের মধ্যেই সীমাবদ্ধ নয়; কোনো আক্রমণের পর আপনি NAS-এর ডেটা কাঠামোর গভীর পরিবর্তনগুলোও পূর্বাবস্থায় ফিরিয়ে আনতে পারেন।
কানেক্টিভিটির ক্ষেত্রে, QNAP অন্যান্য NAS ডিভাইস, FTP সার্ভার, পাবলিক ক্লাউড, বা এমনকি SaaS পরিষেবাগুলিতেও ব্যাকআপ নেওয়ার সুবিধা দেয় । এটি ক্লাসিক ৩-২-১ নিয়মের (দুটি ভিন্ন স্টোরেজ ডিভাইসে আপনার ডেটার তিনটি কপি, যার মধ্যে অন্তত একটি অফ-সাইট কপি থাকবে) সাথে সামঞ্জস্যপূর্ণ, যা যেকোনো দুর্ঘটনার বিরুদ্ধে অন্যতম সেরা প্রতিরক্ষা ব্যবস্থা হিসেবে কাজ করে।
সিকিউরিটি সেন্টারের সাথে এই টুলগুলোকে কার্যকরভাবে একত্রিত করার মাধ্যমে, আপনি একটি ‘গভীর প্রতিরক্ষা’ পদ্ধতি অর্জন করতে পারেন : প্রাথমিক সনাক্তকরণ, আক্রমণ নিয়ন্ত্রণ, নির্ভরযোগ্য ব্যাকআপ রক্ষণাবেক্ষণ, এবং অন্য সব উপায় ব্যর্থ হলে দ্রুত পুনরুদ্ধার।
সম্পূর্ণ QNAP সিকিউরিটি সেন্টার ইকোসিস্টেম, যার মধ্যে রয়েছে কনফিগারেশন অডিটিং, অ্যান্টিভাইরাস ও অ্যান্টিম্যালওয়্যার ইন্টিগ্রেশন, QuFirewall ফায়ারওয়াল, ফাইল অ্যাক্টিভিটি মনিটরিং এবং ফ্লেক্সিবল নোটিফিকেশন সিস্টেম, NAS-কে র্যানসমওয়্যার ও বর্তমান হুমকি মোকাবেলায় অনেক বেশি প্রস্তুত করে তোলে। সুবিন্যস্ত স্ন্যাপশট, নিয়মিত ব্যাকআপ এবং কিছু ভালো অভ্যাসের (যেমন আপডেটেড ফার্মওয়্যার, শক্তিশালী পাসওয়ার্ড এবং নিয়ন্ত্রিত ইন্টারনেট অ্যাক্সেস) সাথে মিলিত হয়ে, স্থায়ী বিপর্যয়ের সম্ভাবনা ব্যাপকভাবে হ্রাস পায় , যা আপনাকে বাড়িতে এবং অফিসে উভয় স্থানেই অনেক বেশি নিশ্চিন্তে ঘুমাতে সাহায্য করে।