- DDNS automatizira ažuriranja zapisa tako da ime uvijek ukazuje na trenutnu IP adresu.
- Razlika u odnosu na tradicionalni DNS je učestalost i automatizacija promjena, a ne rezolucija.
- Postoje standardizirani DDNS (RFC 2136) i vlasnička rješenja zasnovana na API-jima.
- Pruža dostupnost i operativne uštede, s rizicima koji se mogu ublažiti sigurnošću i dobrim praksama.
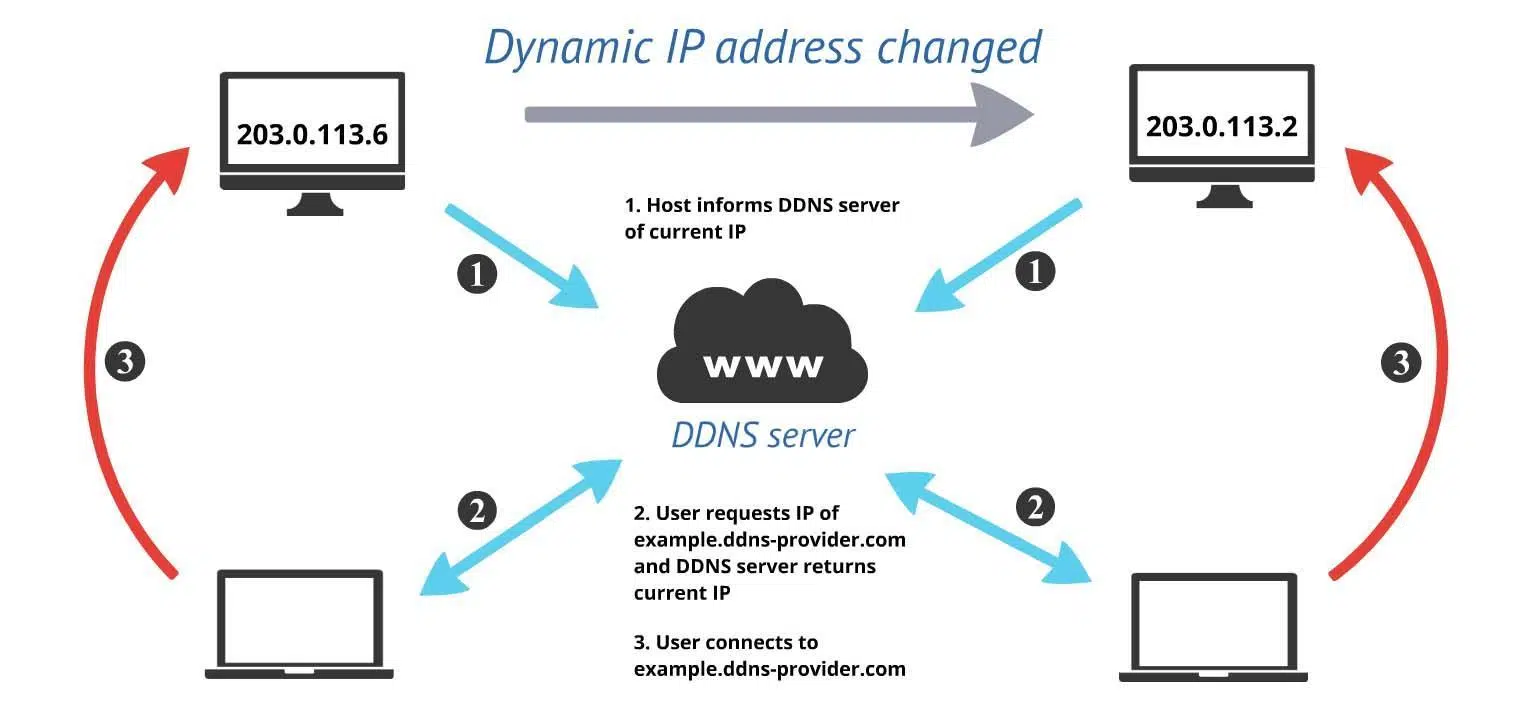
Sve na internetu se stalno mijenja, uključujući IP adrese. Kada se IP adresa računara promijeni, nazivi domena mogu zastarjeti i uzrokovati probleme s pristupom; tu nastupa dinamički DNS. Uz dobru DDNS uslugu, naziv hosta nastavlja pokazivati na ispravnu destinaciju čak i kada se IP adresa promijeni bez upozorenja.
Ako upravljate serverima, pristupate svojoj kućnoj mreži na daljinu ili objavljujete usluge koristeći dinamičke IP adrese, trebali biste razumjeti kako ovo funkcioniše. Ovi sistemi automatiziraju ažuriranja DNS zapisa , eliminirajući potrebu za ručnom provjerom vaše IP adrese svaki dan.
Šta je dinamički DNS (DDNS)
Dinamički DNS, također nazvan DDNS ili DynDNS, je usluga koja sinhronizuje vezu između naziva domene i promjenjive IP adrese. U praksi, povezuje domenu ili poddomenu s IP adresom i ažurira je kada se IP adresa promijeni . Na ovaj način, čak i ako DHCP obnovi IP adresu vaše veze, i dalje možete pristupiti svom računaru tako što ćete uvijek upisivati isto ime.
Važno je shvatiti da ovo nije funkcija koja dolazi "po defaultu" na vašem računaru. To je eksterna usluga koju trebate registrovati i konfigurisati, bilo na vašem ruteru, u sistemskom agentu ili u vašoj infrastrukturi. Cilj je jasan: omogućiti vam da locirate i kontaktirate svoj uređaj čak i ako se njegova javna IP adresa promijenila ili je se ne sjećate.
Mnogi korisnici ga nazivaju historijskim nazivom brenda "DynDNS", ali koncept je širi i standardizovaniji. U praksi, konfigurirate lako pamtljivo ime (na primjer, my-server.example.net), i zahvaljujući DDNS-u, ta oznaka će se nastaviti rješavati na vašem računaru čak i ako se IP adresa koju vam je dodijelio vaš internet provajder periodično obnavlja.
Zašto se IP adrese mijenjaju
U ranim danima interneta, IP adrese su bile statičnije, ali širenje mreže i porast broja povezanih uređaja zakomplicirali su tu strategiju. Da bi optimizirale resurse, mreže koriste DHCP za privremeno "iznajmljivanje" IP adresa . Kada se uređaj poveže, on dobija IP adresu za period najma, a kada se prekine veza ili istekne zakup, ta IP adresa se može dodijeliti drugom uređaju.
Nadalje, IPv4 adresni prostor je postao nedovoljan zbog ogromne potražnje servera, senzora, mobilnih uređaja i svih vrsta drugih uređaja. Pojava IPv6 je uveliko proširila broj dostupnih IP adresa, ali u praksi, zbog troškova i efikasnosti, dinamička alokacija ostaje norma u mnogim poslovnim i kućnim mrežama.
Ovaj mehanizam uzrokuje čestu promjenu IP adrese jednog uređaja bez fiksnog obrasca. Ako se vaša usluga oslanja na određenu IP adresu, svaka promjena bi uzrokovala da naziv domene prestane ispravno pokazivati, što bi rezultiralo prekidima i greškama. Da biste izbjegli ovu stalnu fluktuaciju adresa, neophodan je sistem koji sinhronizuje imena i IP adrese gotovo u realnom vremenu.
Kako dinamički DNS pomaže u praksi
Programeri i administratori identificiraju krajnje tačke (API-je, gateway-e, kritične servise) koristeći nazive hostova u svom kodu i konfiguracijama. Kada DNS zapisi zastare, klijenti pokušavaju razriješiti naziv u zastarjelu IP adresu , što rezultira greškom u pristupu. DDNS osigurava da naziv koji koristite za pristup servisu uvijek rezultira trenutnom vrijednošću.
Ovo vas štedi od ručne provjere vaše IP adrese svaki put kada se povezujete izvan svog doma ili ureda. Umjesto pamćenja brojčanih nizova, pristupate svojoj mreži koristeći stabilno ime domene koje se automatski rekonfigurira . Za svakoga kome su potrebni udaljeni desktopovi, kućne VPN mreže, IP kamere ili NAS server dostupan s interneta, DDNS je jednostavno i praktično rješenje.
DDNS vs DNS: po čemu se razlikuju
I DNS i DDNS pretvaraju imena hostova u IP adrese, a iz perspektive klijenta (vaš preglednik, aplikacija ili skripta), proces je praktično identičan. Razlika leži u tome kako i koliko često se zapisi ažuriraju . U tradicionalnom DNS-u, ove promjene su obično ručne i sporadične (na primjer, kada migrirate serversku uslugu). U DDNS-u, ažuriranja su česta i automatizirana.
Zamislite DDNS kao proširenje klasičnog DNS-a: dodaje mogućnost detekcije promjena IP adrese i osvježavanja zapisa bez ljudske intervencije . Na ovaj način, čak i ako je vašoj domeni dodijeljena nova IP adresa, usluga će automatski ažurirati A zapis (ili AAAA za IPv6) kako bi se osiguralo da sve ostane isto.
Neki provajderi periodično provjeravaju da li se vaša IP adresa promijenila (na primjer, u određenim intervalima, često u roku od blizu 24 sata ili mnogo kraće ako korisnik to prijavi ranije) i, kada otkriju promjenu, odmah ažuriraju DNS odgovor koji prikazuje ime koje su vam dodijelili.
Kako DDNS usluga funkcioniše
Osnovni proces je jednostavan. Prvo se registrujete kod DDNS provajdera i odaberete ime koje će vam dodijeliti (vaša vlastita domena ili poddomena od provajdera). Zatim konfigurišete agenta za ažuriranje : to može biti vaš ruter (mnogi imaju ugrađen), mala usluga na vašem serveru ili uređaju ili klijent na vašoj mreži.
Ovaj agent periodično komunicira s DDNS provajderom, bilo u određenim intervalima ili kada detektuje promjenu javne IP adrese, i šalje trenutnu adresu. Provajder provjerava akreditive i, ako je sve ispravno, mijenja odgovarajuće DNS zapise tako da ime odmah ili u roku od nekoliko sekundi ukazuje na novu IP adresu.
U korporativnim okruženjima, ponekad je integriran s DHCP-om tako da kada uređaj dobije zakup, pokreće se ažuriranje registra . U drugim slučajevima, klijent direktno kontaktira vanjski servis koristeći sigurni API. Rezultat je isti: naziv hosta se ne mijenja, ali se njegova rezolucija održava ažurnom.
Iz perspektive korisnika, ovo znači da ako pokušate da se povežete sa svojim kućnim serverom noću, čak i ako vam je vaš internet provajder obnovio IP adresu popodne, DDNS ime će i dalje raditi. "Magija" leži u činjenici da DNS pretraga uvijek vraća trenutnu adresu , što vas sprečava da stalno tražite ili dijelite nove brojeve.
Vrste DDNS-a
Postoji nekoliko načina za implementaciju DDNS-a, sa standardiziranim i vlasničkim pristupima. Jedan od najpoznatijih je opisan u RFC 2136, koji definira kako proširiti DNS kako bi se omogućilo dinamičko ažuriranje zapisa . Obično se koristi u kombinaciji sa DHCP serverima u poslovnim mrežama, tako da su najmovi i imena povezani.
S druge strane, postoje i vlasničke implementacije koje koriste jednostavne protokole poput HTTP/HTTPS-a zajedno s parom akreditiva za autentifikaciju klijenta koji ažurira zapis. U ovom modelu, agent se autentifikuje kod provajdera i komunicira trenutnu IP adresu kako bi se ona mogla primijeniti na povezani zapis domene.
Ključne prednosti
Glavna vrijednost DDNS-a je smanjenje ručnog rada i sprječavanje grešaka uzrokovanih čestim promjenama IP adresa. Ali njegove prednosti idu još dalje, posebno kada se kombinuju s drugim infrastrukturnim komponentama kao što su DHCP, zaštitni zidovi ili usluge u oblaku.
- DHCP podrška: Omogućava korištenje dinamičkih zakupa bez zastarjevanja zapisa, eliminirajući konflikte između onoga što DNS govori i onoga što adresni server distribuira.
- Dostupnost usluge: Možete objavljivati sisteme i pristupati im po imenu, bez potrebe da pamtite promjenu IP adresa, što olakšava siguran udaljeni pristup.
- Liste dozvoljenih: Robusnije je autorizirati se po imenu kada se IP adrese klijenata promijene, jer DDNS održava ta imena koja upućuju na trenutnu IP adresu.
- Automatizacija DNS-a: Smanjujete broj zadataka sklonih greškama i štedite vrijeme svom timu jer ne morate ručno uređivati zapise za svaku promjenu.
- Oblačna okruženja: Mnoga cloud opterećenja mijenjaju IP adrese ako ne postave trajnu javnu IP adresu; DDNS pomaže u osiguravanju da se ime uvijek rješava na ispravnu instancu.
Nadalje, što se tiče troškova, obično je ekonomičnije od ugovaranja statičkih IP adresa u svim scenarijima. Automatizacijom sinhronizacije, vrijeme zastoja zbog zastarjelih zapisa se minimizira , a administratorove dnevne operacije se pojednostavljuju.
Rizici i sigurnost DDNS-a
Kao i svaku korisnu tehnologiju, DDNS mogu iskoristiti i zlonamjerni akteri. Ako napadač kontrolira mehanizam ažuriranja, mogao bi preusmjeriti naziv servisa na IP adresu pod svojom kontrolom i pokrenuti phishing ili kampanje lažnog predstavljanja protiv korisnika koji vjeruju toj domeni.
Druga uobičajena taktika je izbjegavanje blokada zasnovanih na IP adresama. Mnoge odbrane održavaju crne liste adresa za koje se zna da sadrže zlonamjerni softver ili C2 napade. Ako protivnik koristi imena koja se razrješavaju putem DDNS-a, može brzo rotirati IP adrese kako bi zaobišao filtere koji gledaju samo statičke adrese.
Iz tog razloga, preporučljivo je zaštititi kanal i protokol ažuriranja: koristiti HTTPS ili sigurne kanale, rotirati akreditive, ograničiti ko može ažurirati zapise i pratiti promjene. Nadalje, DNS sigurnosna rješenja mreže trebaju pregledavati i blokirati zlonamjerna rješenja , čime se jača sigurnosna pozicija protiv zloupotrebe DDNS-a.
Tržišni alati i podrška
Na tržištu postoje sigurnosni paketi koji integriraju obavještajne podatke o prijetnjama kako bi otkrili zlonamjerne domene i olakšali rad SOC-a. Na primjer, platforme za otkrivanje prijetnji poput Check Point Infinity SOC-a pomažu u identificiranju kampanja koje zloupotrebljavaju DDNS i povezuju indikatore kompromitiranja povezane sa sumnjivim domenama i rješenjima.
Slično tome, neki zaštitni zidovi za mala i srednja preduzeća (SMB) i sigurnosni pristupnici, kao što je porodica Quantum Spark i njena konzola za upravljanje zasnovana na oblaku, uključuju DDNS podršku za dodjeljivanje stabilnog imena pristupniku . Ovo osigurava administrativni pristup čak i ako se vanjska IP adresa s vremenom mijenja, pojednostavljujući operacije bez žrtvovanja vidljivosti ili kontrole.
Svakodnevni slučajevi upotrebe
Kod kuće, klasičan primjer je udaljeni pristup NAS-u, IP kamerama ili medijskom serveru. Pomoću DDNS-a objavljujete lako pamtljivo ime koje uvijek "ukazuje na dom " i kombinirate ga s pravilima prosljeđivanja portova ili sigurnim tunelom za povezivanje izvana. Na ovaj način, ne ovisite o tome koju IP adresu vam je danas dodijelio vaš internet provajder.
U malim preduzećima je uobičajeno pristupiti kancelariji bez statičke IP adrese: VPN sa izloženom krajnjom tačkom koja koristi DDNS omogućava zaposlenima ili tehničarima da se povežu po imenu bez ikakvih problema . U razvoju, mnogi interni API-ji u dinamičkim okruženjima koriste DDNS kada statičke adrese nisu dodijeljene.
Dobre prakse implementacije
Odaberite pouzdanog provajdera koji nudi sigurne API-je, dobru dostupnost i konkurentno vrijeme propagacije. Poželjno je koristiti klijente integrirane s ruterom ili službene agente , čuvati vjerodajnice sigurnima i omogućiti MFA ako je dostupan za administratorske račune.
Podesite TTL vaših zapisa na vrijednost koja je u skladu s učestalošću promjene vaše IP adrese. Previsok TTL odgađa širenje nakon promjene; vrlo nizak povećava promet i opterećenje rezolucije bez ikakve koristi ako se vaša adresa ne mijenja tako često. Pronađite pravu ravnotežu testiranjem u stvarnom svijetu.
Pratite zapise ažuriranja: svaka promjena treba biti zabilježena s datumom i izvorom. Ako vaš provajder dozvoljava obavještenja, omogućite upozorenja za neočekivane izmjene . U korporativnim mrežama, ograničite koji uređaji mogu pokretati DDNS klijent koristeći pravila kompanije.
Dodavanje sigurnosti na nivou aplikacije (VPN, pravilno konfigurisan HTTPS, jaka autentifikacija) značajno smanjuje rizike. I zapamtite: iako DDNS održava ime ažurnim, on nije zamjena za sigurnu konfiguraciju portova, certifikate i kontrole pristupa na vašim izloženim servisima.
Godinama je DDNS rješavao jednostavan, ali ključan problem: održavanje dostupnosti uređaja i usluga uprkos promjeni IP adresa. Između svojih prednosti - automatizacije, kompatibilnosti s DHCP-om, stalne dostupnosti i podrške u oblaku - i rizika - koji se ublažavaju najboljim praksama i alatima - postao je ključna komponenta za svakoga kome je potrebno stabilno ime umjesto nestabilne IP adrese.
