- Transformacija NAS skladišta u centralni čvor za razrješenje imena radi poboljšanja stabilnosti lokalne mreže.
- Implementacija zona prosljeđivanja i A zapisa za upravljanje prilagođenim domenama u kućnom i profesionalnom okruženju.
- Prevazilaženje konflikata SSL certifikata korištenjem važećih domena i pravilnom sigurnosnom konfiguracijom.

Vjerovatno ste ovo iskusili: prilikom postavljanja vlastite kućne laboratorije, počinjete gomilati uređaje i servise koji na kraju postanu haotična zbrka IP adresa koje je teško zapamtiti. Posjedovanje NAS-a je odlično za pohranjivanje datoteka, ali ako se zaista naviknete na to, možete ga pretvoriti u temelj vaše mrežne infrastrukture , ostavljajući iza sebe osnovne rutere koji ponekad zakažu u upravljanju imenima.
Kada delegiramo razrješavanje imena robusnijem sistemu, ne samo da poboljšavamo organizaciju, već postižemo i značajno veću stabilnost i tehničku kontrolu . Premještanje DNS servera na NAS čini mrežu predvidljivijom, smanjuje latenciju i omogućava da skladištenje postane aktivna komponenta koja interaguje s drugim servisima, bilo u oblaku ili virtualizovanim okruženjima.
Problem certifikata i lokalnih domena
Vrlo je uobičajeno da prilikom konfiguriranja NAS pristupa korištenjem kratkog imena poput 'nas', preglednik počne prikazivati dosadna upozorenja koja kažu da certifikat nije pouzdan . To se događa jer, iako vidite certifikate označene zelenom bojom unutar sigurnosne ploče, sistem ne prepoznaje lokalnu domenu kao važeći entitet. Da bi se aplikacije prestale žaliti, nije dovoljno da certifikat postoji; on također mora biti povezan s važećom i prepoznatom domenom , budući da interno ime ne ispunjava standarde validacije tijela za izdavanje certifikata.
Da biste riješili ovaj problem, ključno je uspostaviti vlastitu domenu unutar vaše lokalne mreže. Na taj način možete izdavati certifikate koji odgovaraju URL-u koji koristite u svom pregledniku, sprječavajući preglednik da označi vezu kao nesigurnu svaki put kada pokušate pristupiti portu 5001 ili bilo kojoj drugoj usluzi na vašem serveru.

Koraci za podešavanje DNS servera na Synologyju
Ako imate Synology uređaj, proces je prilično jednostavan. Prvo što trebate učiniti je osigurati da NAS ima konfigurisanu statičku IP adresu u mrežnoj kontrolnoj ploči, kako se ne bi mijenjala i poremetila razrješavanje imena za sve uređaje. Nakon što to učinite, idite u Centar paketa i instalirajte aplikaciju DNS server.
Unutar alata, sljedeći korak je kreiranje glavne zone. Ovdje moramo odabrati vrstu zone prosljeđivanja (Forwarding Zone) , dodijeliti joj željeno ime domene i povezati je s IP adresom NAS-a. Da bi sistem mogao razrješavati imena izvan naše mreže (kao što su Google ili Facebook), moramo aktivirati usluge razrješenja i dodati prosljeđivače (forwarders), koji mogu biti najbolji DNS serveri za korištenje ili Googleovi javni DNS serveri.
Konfiguracija klijenta i registracija hosta
Nakon što je server pokrenut i radi, potrebno je da računarima u vašoj kućnoj mreži kažete da je NAS sada DNS server. Na primjer, na Linux klijentu, konfigurišete statičku IP adresu i postavljate NAS adresu kao primarni DNS server. Da bi sve funkcionisalo glatko, potrebno je da dodate A zapise, koji su u suštini instrukcije koje kažu: "ovo ime odgovara ovoj IP adresi".
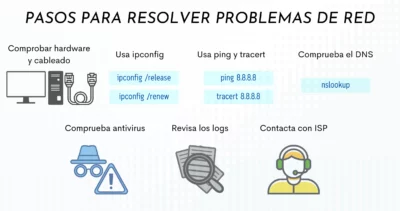
Da bismo provjerili da li sve ispravno radi, možemo koristiti naredbu `nslookup` u terminalu . Ako se prilikom upita imena računara dobije ispravna IP adresa, znamo da je sistem operativan. Posljednji korak je pristup ruteru i promjena DNS postavki u DHCP konfiguraciji tako da se svi uređaji automatski konfigurišu nakon povezivanja na mrežu.
Napredna optimizacija i profesionalni skokovi
Uprkos tome što je robusno rješenje, Synologyjev DNS server ima jednu malu slabost: ne registruje automatski IP adrese koje dodjeljuje DHCP, što nas prisiljava da ručno kreiramo zapise . Za one koji žele automatizirati ovo, postoje skripte koje pojednostavljuju zadatak, sprječavajući da upravljanje malom mrežom postane beskrajan ručni posao.
Ako želimo ovo skalirati na nivo preduzeća, logika je ista kao u kućnoj laboratoriji, ali na većoj skali. Integracija ovih usluga sa cloud okruženjima poput AWS-a ili Azurea omogućava fleksibilnu i sigurnu infrastrukturu. Implementacija slojeva vještačke inteligencije za automatizaciju mreže ili korištenje praćenja servera za praćenje performansi transformiše upravljanje DNS-om u alat za poslovnu inteligenciju i sajber sigurnost , sprečavajući da pogrešne konfiguracije postanu otvorena vrata za napade.
Potpuna kontrola nad razrješenjem imena putem NAS-a omogućava vam sve, od blokiranja neželjenih domena do integriranja prilagođenih pravila filtriranja . U konačnici, ono što počinje kao jednostavan trik za izbjegavanje upisivanja IP adresa u preglednik, razvija se u zrelu sistemsku arhitekturu koja donosi potpunu predvidljivost radu bilo koje kućne ili poslovne mreže.
