- Važnost korištenja upravitelja lozinki kako bi se izbjegla ponovna upotreba lozinki i borilo se protiv digitalnog umora.
- Ključne razlike između besplatnih alata za upravljanje i plaćenih verzija s naprednim funkcijama.
- Implementacija komplementarnih sigurnosnih mjera kao što su dvofaktorska autentifikacija i kreiranje složenih ključeva.
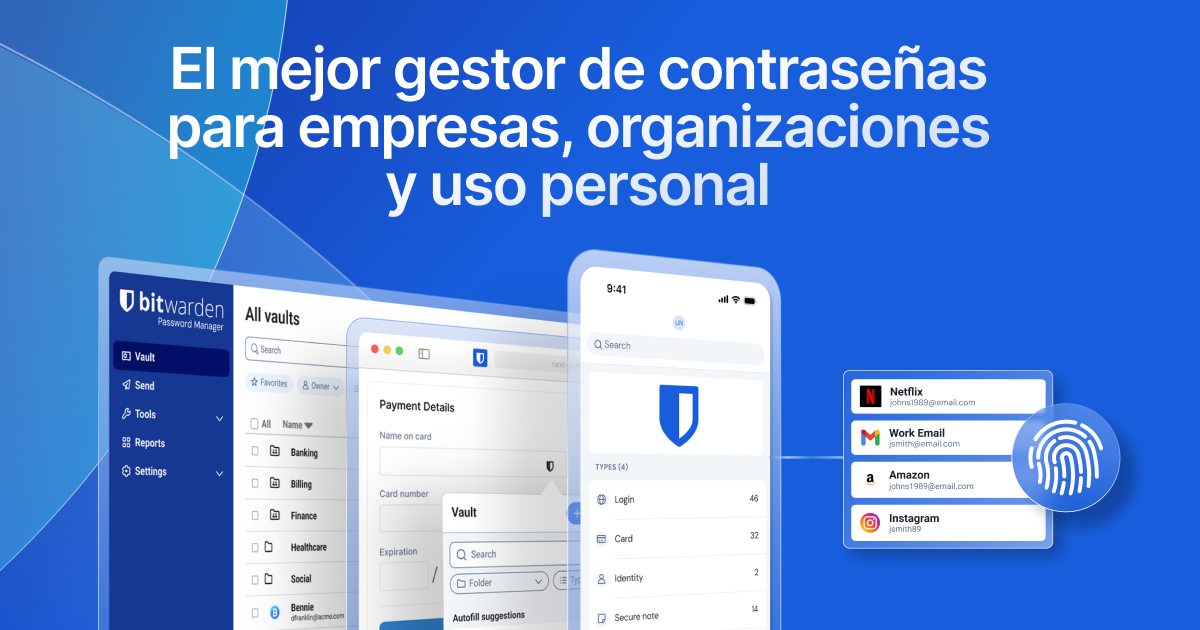
Danas se gotovo sve što radimo događa putem ekrana, a s tim dolazi i upravljanje ogromnim brojem računa. Normalno je osjećati se preplavljeno umorom od lozinki , tim stresom pamćenja desetina različitih kombinacija kako bismo izbjegli da vrata ostanu otvorena bilo kojem hakeru. Ponekad, radi praktičnosti, napravimo grešku koristeći istu lozinku za sve, ali to je u suštini predaja ključa naših digitalnih života bilo kome ko želi da pristupi.
Imati solidnu strategiju za osiguranje našeg online pristupa ne znači samo sprječavanje krađe e-pošte. Govorimo o zaštiti bankovnih informacija , privatnih razgovora i samog našeg identiteta. Propust u sigurnosti može dovesti do finansijske prevare ili do toga da nas neko lažno predstavlja na mreži, što ozbiljno narušava naš ugled i mir. Zato je ključno ići dalje od jednostavnih lozinki i implementirati robustan sistem zaštite.

Šta je tačno menadžer lozinki i za šta se koristi?
Zamislite da imate digitalni sef u kojem čuvate sve svoje ključeve. To je u suštini ono što je upravitelj lozinki. Ovi programi su dizajnirani za pohranjivanje i organiziranje vaših vjerodajnica u šifriranom obliku. Umjesto da pokušavate zapamtiti svaki kod, potrebno je da zapamtite samo jedan glavni ključ za pristup cijelom repozitoriju.
Postoje uglavnom dvije vrste. S jedne strane, imamo izvorne upravitelje preglednika , poput onih integriranih u Chrome ili Safari, koji su vrlo praktični jer se sinhroniziraju s vašim Google ili Apple računom. S druge strane, postoje upravitelji trećih strana , koji su samostalne aplikacije koje možete instalirati na bilo koji uređaj, što vam omogućuje centralizaciju svega bez ovisnosti o određenoj marki preglednika.
Ovi programi ne pohranjuju samo podatke; mnogi uključuju generator slučajnih lozinki . Ovo je ključno jer vam omogućava da kreirate jake i složene lozinke bez potrebe da mučite glavu smišljajući čudne kombinacije, budući da softver to radi umjesto vas i automatski ih pohranjuje.

Rad i puštanje u rad
Proces je prilično intuitivan. Funkcionišu kao šifrirani kontejner: kada se registrujete na novoj web stranici, menadžer detektuje radnju i sprema lozinku na svoje servere putem šifriranog prijenosa. Zahvaljujući sinhronizaciji u stvarnom vremenu, ako dodate lozinku na računar, ona će odmah biti dostupna na vašem mobilnom uređaju.
Da biste ih počeli koristiti, jednostavno kreirajte račun i, u slučaju usluga trećih strana, instalirajte ekstenziju za preglednik i aplikaciju za pametne telefone. Nakon konfiguracije, upravitelj se integrira s vašom tastaturom ili preglednikom kako bi automatski popunio polja za korisničko ime i lozinku , štedeći vam vrijeme i izbjegavajući greške u kucanju.
Razlike između besplatnih i plaćenih opcija
Vjerovatno se pitate zašto bi iko plaćao uslugu kada postoje besplatne opcije. Odgovor leži u nivou sigurnosti. Besplatne verzije su obično ograničene na minimum: spremanje lozinke i to je to. Neke čak ograničavaju broj uređaja ili broj lozinki koje možete pohraniti.
Nasuprot tome, plaćene usluge nude mnogo sveobuhvatniji paket alata. To uključuje skenere curenja na Dark Webu koji vas upozoravaju ako se vaša adresa e-pošte pojavila u ukradenoj bazi podataka, znatno jaču enkripciju i mogućnost sigurnog pohranjivanja povjerljivih priloga.

Analiza najboljih dostupnih menadžera
Istaknute besplatne opcije
- Googleov upravitelj lozinki: Idealno za one koji traže jednostavnost i potpunu integraciju sa Androidom i Chromeom.
- Apple lozinke: Veoma moćno za korisnike iOS i macOS ekosistema, sada sa samostalnom aplikacijom.
- Bitwarden: To je vjerovatno jedna od najboljih opcija jer je potpuno besplatno za individualne korisnike i omogućava vam upravljanje pristupni ključevi.
- LastPass i Dashlane: Obje nude besplatne verzije, iako su ograničenije (na primjer, ograničavaju broj tipki ili vrstu uređaja).
- Avira i RoboForm: Nude osnovne planove koji omogućavaju sinhronizaciju, iako su napredne funkcije rezervisane za plaćene planove.
Plaćanje i profesionalna rješenja
Za one kojima je sigurnost prioritet, postoje alati poput NordPass-a , koji se ističe po jednostavnosti korištenja i funkcionalnosti van mreže. 1Password je još jedan odličan izbor, visoko cijenjen zbog svog modernog dizajna i robusnog sistema glavnog ključa, iako je nešto skuplji.
Ako tražite nešto više tehnički ili poslovno orijentisano, Psono je odlična opcija jer vam omogućava da instalirate server u vlastitom prostoru. S druge strane, KeePassXC i PasswordSafe su alternative otvorenog koda; iako njihov interfejs može izgledati pomalo zastarjelo ili nespretno, izuzetno su pouzdani i transparentni.
Također smo pronašli opcije poput Keepera , s biometrijskim pristupom i offline načinom rada, ili Enpassa , koji se pozicionira kao ekonomična, ali vrlo kompletna alternativa s podrškom za više operativnih sistema.

Zlatni savjeti za osiguranje vaših pristupnih tačaka
Nije dovoljno imati dobar program; potrebno je znati i kako upravljati svojim lozinkama. Zaboravite na korištenje riječi iz rječnika ili datuma rođenja, jer hakeri koriste softver koji može pogoditi ove uobičajene kombinacije za nekoliko sekundi . Idealno bi bilo da kreirate jake lozinke kombinirajući velika i mala slova, brojeve i neobične simbole.
Velika greška je zapisivanje lozinki na komadiće papira koje svako može pronaći. Umjesto toga, odlučite se za dvofaktorsku autentifikaciju (2FA) . Ovaj sistem dodaje dodatni sloj sigurnosti tako što zahtijeva slanje koda na vaš mobilni telefon, što znači da čak i ako neko ukrade vašu lozinku, neće moći pristupiti vašem računu.
Važno je napomenuti da su neki stariji savjeti zastarjeli. Na primjer, više se ne preporučuje promjena lozinke svaki mjesec, jer često navodi korisnike da kreiraju predvidljive varijacije svoje stare lozinke. Trenutni trend, koji podržavaju organizacije poput britanskog NCSC-a, je korištenje dugih lozinki sastavljenih od nasumičnih riječi , koje je lakše zapamtiti, a teže probiti.
Zaštita naših digitalnih života zavisi od ravnoteže između korištenja tehnoloških alata poput upravitelja lozinki i usvajanja svjesnih navika. Implementacija jakih lozinki, izbjegavanje suvišnih lozinki i omogućavanje dvostepene verifikacije su najbolja odbrana od sajber kriminala, osiguravajući da naši lični i finansijski podaci ostanu van dohvata neovlaštenih trećih strana.
