- Softver otvorenog koda omogućava reviziju sigurnosti koda, izbjegavajući slijepa obećanja vlasničkog softvera.
- Postoje modeli zasnovani na oblaku za veću praktičnost i lokalni modeli za one koji traže apsolutni suverenitet podataka.
- Ključne karakteristike poput dvofaktorske autentifikacije, AES-256 enkripcije i generatora ključeva su neophodne za borbu protiv napada grubom silom.
Danas je navigacija internetom bez upravitelja lozinki gotovo kao da ostavljate ulazna vrata širom otvorena. S obzirom na ogroman broj usluga koje koristimo, od online bankarstva do društvenih mreža i online trgovina, jednostavno je nemoguće zapamtiti složene i jedinstvene lozinke za svaku stranicu. To često dovodi do klasične greške: korištenja iste lozinke na više web stranica, što našu sigurnost pretvara u kuću od karata koja se može srušiti jednim hakerskim napadom.
Kada povjerimo svoju privatnost vlasničkom softveru, u suštini činimo skok vjere. Ne znamo šta se zapravo dešava sa podacima na serveru ili da li postoje skrivena vrata. Zato se softver otvorenog koda predstavlja kao najiskrenija i najtransparentnija alternativa, jer omogućava svakom stručnjaku da provjeri da li program radi upravo ono što tvrdi da radi i ništa više, vraćajući nam potpunu kontrolu nad našim digitalnim identitetom.

Zašto odabrati otvoreni kod umjesto vlasničkog softvera?
Ključna razlika leži u transparentnosti. Dok giganti poput Microsofta ili Googlea koriste restriktivne ugovore o povjerljivosti za svoje revizije, softver otvorenog koda je slobodno podložan reviziji od strane zajednice . Ovo je ključno jer vlasnički softver može prikriti nametljivu telemetriju ili ponašanje slično špijunskom softveru, dok se kod softvera otvorenog koda svaka ranjivost obično brzo otkrije zahvaljujući javnoj kontroli.
Međutim, budimo realni: samo zato što je program otvorenog koda ne znači da je neranjiv. Sigurnost zavisi od kvaliteta koda i dosljednosti održavanja . Uprkos tome, saznanje da je enkripcija stvarna i da nema skrivenog prikupljanja podataka je beskrajno bolja garancija od povjerenja u riječ korporacije.
Bitne karakteristike dobrog menadžera
Da bi alat bio zaista koristan, a ne samo spremište podataka, mora ponuditi skup mogućnosti koje automatiziraju naše živote bez ugrožavanja sigurnosti. Prije svega, integracija preglednika putem ekstenzija je ključna kako bi se izbjegao ručni unos podataka i pojednostavio pristup.

- Fleksibilna sinhronizacija: Neki korisnici preferiraju praktičnost clouda (online), dok se oprezniji odlučuju za lokalne baze podataka na USB-u (offline) kako bi izbjegli rizike poput onih koje trpe servisi poput LastPass-a.
- Dvofaktorska autentifikacija (2FA): To je dodatni štit koji garantuje da, čak i ako neko ukrade vaš glavni ključ, neće moći ući bez privremenog koda vašeg mobilnog telefona.
- Snažan generator ključeva: Alati koji stvaraju Koristite jake lozinke za zaštitu svojih računa putem nasumičnih kombinacija kako bi se izbjegli napadi grubom silom, gdje napadač isprobava hiljade opcija dok ne pronađe onu pravu.
- Sigurnosne revizije: Sposobnost programa da nas upozori ako imamo ponovljene ili previše jednostavne lozinke koje treba odmah promijeniti.
- Podrška za više platformi: Da softver podjednako dobro radi na Windowsu, macOS-u, Linuxu, Androidu i iOS-u, omogućavajući konzistentan radni tok.
Druge zanimljive funkcije uključuju automatsko snimanje lozinke prilikom prijave i upozorenja kada je servis pretrpio masovno kršenje podataka. Mogućnost pohranjivanja šifriranih bilješki ili povjerljivih dokumenata također je vrijedna, što ga efektivno pretvara u digitalni trezor.

Analiza najboljih alternativa otvorenog koda
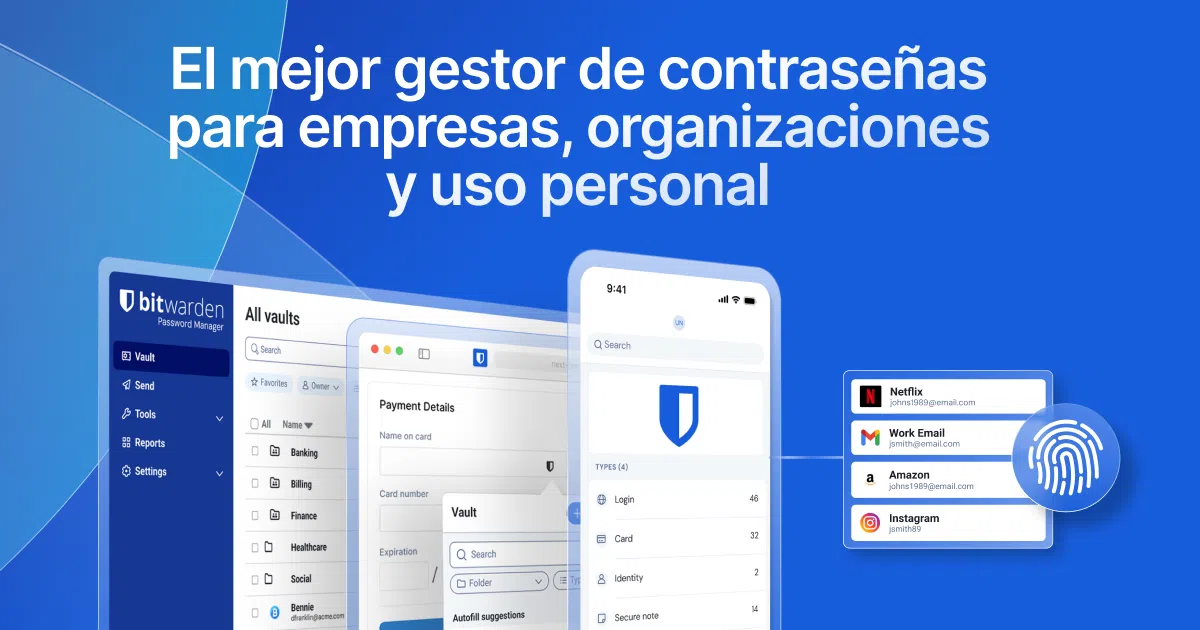
Ako tražite savršenu ravnotežu između jednostavnosti korištenja i kontrole, Bitwarden je vodeći . Izuzetno je svestran, nudi visoko uglađen cloud model, ali i omogućava samostalno hostovanje na vlastitim serverima (poput Raspberry Pi-ja), idealno za one koji ne žele ostaviti svoje podatke u rukama trećih strana. Koristi AES-256 enkripciju i potpuno je transparentan zahvaljujući svojoj AGPL licenci.
Za puriste koji ne vjeruju nijednom cloud servisu, KeePassXC je ultimativna tvrđava . Nema servera; sve se pohranjuje u .kdbx datoteci koja se fizički nalazi na vašem računaru ili USB disku. Suverenitet podataka je apsolutan, iako je sinhronizacija između uređaja odgovornost korisnika, jer mora upravljati vlastitim sigurnosnim kopijama.
S druge strane, Proton Pass dolazi od kreatora ProtonMaila, koji svoju sigurnost zasnivaju na švicarskoj jurisdikciji, poznatoj po vrlo strogim zakonima o privatnosti. Besprijekorno se integrira u šifrirani komunikacijski ekosistem, nudeći vrlo glatko i moderno korisničko iskustvo.
Postoje i opcije poput Padloc-a , koji se ističe kao hard-core besplatni softver i nudi vrlo robusnu end-to-end enkripciju, ili Psono-a , koji je mnogo više fokusiran na poslovni sektor, omogućavajući sigurno upravljanje lozinkama i dijeljenje za radne timove.

Savjeti za osiguranje vašeg digitalnog trezora
Čak i najbolji softver je beskoristan ako se njime loše upravlja. Prva i najvažnija stvar je kreirati zaista jaku glavnu lozinku ; to bi trebala biti duga, složena i jedinstvena fraza, jer ako je zaboravite, većina ovih sistema ima ugrađene sigurnosne funkcije koje vas sprječavaju da je oporavite.
Preporučljivo je izvršiti početno čišćenje uvozom trenutnih lozinki i korištenjem alata za analizu kako biste uklonili sve slabe ili duplicirane. Osim toga, ne zaboravite omogućiti biometriju (prepoznavanje otiska prsta ili lica) na mobilnim uređajima kako biste kombinirali brzinu i sigurnost.
Za one koji rade u okruženjima s visokim rizikom, poput novinara ili aktivista, idealno rješenje je odustati od bilo kakve automatske sinhronizacije i odlučiti se za hladno skladištenje , ručno premještanje šifrirane baze podataka između sigurnih uređaja.
Svi, od kućnog korisnika do poslovnog korisnika koji želi izbjeći haos Excel datoteka opterećnih lozinkama, mogu imati koristi od ovih alata. Bez obzira da li se odlučite za praktičnost Bitwardenovog revidiranog oblaka, potpunu fizičku kontrolu KeePassXC-a ili Protonov švicarski ekosistem, ključno je prestati se oslanjati na sreću za digitalni identitet i početi koristiti sisteme gdje je sigurnost provjerljiva, a kontrola uvijek ostaje kod korisnika.