- E-pošta je glavni vektor napada, tako da sigurnost mora biti zasnovana na više tehničkih i organizacijskih slojeva.
- Autentifikacija domene, umjetna inteligencija za otkrivanje prijetnji i višefaktorska autentifikacija (MFA) otporna na phishing su ključni stubovi svakog rješenja.
- Kontinuirana obuka pretvara korisnike u aktivnu odbranu od phishinga i drugih tehnika socijalnog inženjeringa.
- Jasne politike, arhiviranje, revizije i centralizirano upravljanje osiguravaju da je zaštita e-pošte konzistentna i održiva tokom vremena.
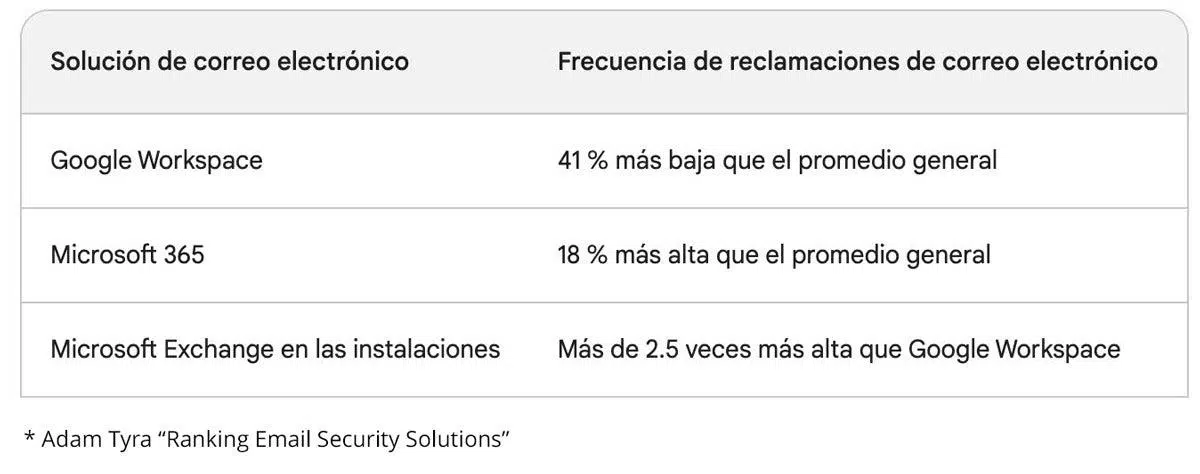
E-pošta ostaje najčešće korišten komunikacijski kanal u preduzećima , ali je i omiljena ulazna tačka za sajber kriminalce. Phishing, zlonamjerni softver, finansijske prevare, krađa akreditiva i povrede podataka često počinju jednostavnim e-mailom koji neko otvori bez mnogo razmišljanja. Zato je ključno znati kako prepoznati lažne e-mailove.
Ako se vaša organizacija oslanja isključivo na osnovne filtere provajdera e-pošte i pristup "budi oprezan", igrate se s vatrom. Danas vam je potrebno rješenje za sigurnost e-pošte koje kombinira naprednu tehnologiju, jasne procese i kontinuiranu obuku za vaše korisnike. U sljedećim odjeljcima vidjet ćete detaljan pregled postojećih prijetnji, najboljih praksi koje primjenjuju lideri u industriji i specifičnih tehnologija koje biste trebali implementirati kako biste osigurali svoju e-poštu.
Zašto je e-pošta ključna meta
E-pošta nije samo praktična; to je direktan kanal do vaših zaposlenika. Zbog toga je preferirani vektor napada za kampanje socijalnog inženjeringa , gdje slaba karika nije sistem, već pojedinac. Umjesto probijanja zaštitnog zida ili iskorištavanja složene ranjivosti, napadači jednostavno trebaju uvjeriti nekoga da klikne tamo gdje ne bi trebao ili podijeli povjerljive informacije.
Socijalni inženjering se oslanja na psihološke taktike poput hitnosti, autoriteta i povjerenja : e-poruke koje izgledaju kao da dolaze od vaše banke, dobavljača, vašeg šefa ili čak službene agencije. Cilj je da vas prevare da izvršite nesigurne radnje: preuzimanje zlonamjernih priloga, unos vaših vjerodajnica na lažnu web stranicu, odobravanje lažnog plaćanja ili slanje osjetljivih dokumenata trećoj strani.
Posljedice se protežu daleko izvan nekoliko zaraženih računara. Napad ove vrste može uzrokovati povrede podataka koje koštaju milione, štetu po ugled, regulatorne kazne (na primjer, zbog kršenja GDPR-a ili industrijskih standarda poput HIPAA-e) i direktan utjecaj na kontinuitet poslovanja.
Nadalje, e-pošta je čvrsto integrirana s ostatkom infrastrukture: rješenjima za saradnju, kalendarima, alatima za upravljanje dokumentima, aplikacijama u oblaku… Ako napadač preuzme kontrolu nad e-mail računom, obično dobija pristup velikom dijelu digitalnog ekosistema vaše kompanije.
Da stvar bude gora, mnoge organizacije i dalje koriste e-poštu za pohranjivanje ili dijeljenje izuzetno osjetljivih informacija : finansijskih podataka, ugovora, dosijea kupaca, vjerodajnica, poreznih dokumenata itd. Sve ovo čini e-poštu visokoprioritetnom metom.
Kako se promijenio pejzaž prijetnji putem e-pošte
Era tipične, otrcane poruke tipa "nigerijski princ" je završena. Danas, sajber kriminalci koriste jezičke modele i generativnu vještačku inteligenciju kako bi pisali besprijekorne e-poruke, bez grešaka i neobičnosti, s profesionalnim, ali prijateljskim tonom, i personalizirane za svakog primaoca.
Ova personalizacija čini phishing mnogo uvjerljivijim. S javno dostupnim podacima (društvene mreže, korporativne web stranice, prethodna curenja informacija, vijesti iz industrije itd.) i već kompromitovanim računima, napadači su u stanju savršeno oponašati stil komunikacije stvarne osobe , infiltrirajući se u legitimne e-mailove ili nastavljajući tekuće razgovore.
Rezultat je da granica između legitimnog i zlonamjernog sadržaja postaje sve nejasnija . Tradicionalni filteri zasnovani isključivo na potpisima ili jednostavnim obrascima nisu dovoljni protiv dinamičnih kampanja koje stalno mijenjaju linkove, domene i tehnike.
Brojke podržavaju ovu stvarnost: prosječni trošak kršenja podataka već iznosi oko miliona dolara čak i u kompanijama s manje od 500 zaposlenih , a napadi kompromitiranja poslovne e-pošte (BEC) akumuliraju gubitke od nekoliko milijardi dolara godišnje širom svijeta, prema vodećim izvještajima o kibernetičkoj sigurnosti.
Paralelno s tim, "sve-u-jednom" phishing kompleti se šire na dark webu, integrirajući napade tipa "napadač u sredini" (AiTM) , mogućnost krađe akreditiva i tokena sesije pomoću MFA, predloške stranica gotovo identične stvarnim i automatizirane mehanizme za izbjegavanje tradicionalnih filtera.
Najčešće prijetnje u e-pošti
Razumijevanje glavnih prijetnji je prvi korak u dizajniranju dobrog rješenja za sigurnost e-pošte. Najkritičnije prijetnje detaljno su opisane u nastavku, zajedno s načinom na koji funkcioniraju i njihovim potencijalnim utjecajem.
Masovni phishing ostaje najčešća prijetnja. To su obično kampanje poslane mnogim korisnicima, bez značajne personalizacije, koje se lažno predstavljaju kao poznati brendovi ili usluge. Obično uključuju linkove do lažnih web stranica ili zaražene priloge. Tipične posljedice uključuju krađu lozinke, instalaciju zlonamjernog softvera, otmicu računa i neovlašteni pristup internim sistemima.
„Kušing“ ili phishing korištenjem QR kodova . Umjesto vidljivog linka, e-mail sadrži QR kod. Toliko smo navikli skenirati QR kodove za sve da smo opustili gard. Dodatni trik je što se često skenira ličnim mobilnim telefonom, koji je manje zaštićen od poslovnog računara , prebacujući napad na uređaj s manje korporativnih kontrola.
Spear phishing i BEC . Ovo su visoko sofisticirani, ciljani napadi u kojima napadač predstavlja određenu osobu: rukovodioca, pouzdanog dobavljača, strateškog partnera itd. Početna e-pošta ne sadrži uvijek linkove ili priloge; umjesto toga, obično sadrži pažljivo osmišljen razgovor osmišljen da manipuliše žrtvom. Uobičajeni cilj je dobijanje transfera sredstava, poreskih informacija (kao što su W-2 obrasci u nekim zemljama), kupovine poklon kartica ili promjena podataka o bankovnom računu za plaćanja dobavljačima.
Zlonamjerni softver se distribuira putem e-pošte . E-pošta ostaje jedno od glavnih sredstava za isporuku ransomwarea , trojanaca i drugih vrsta zlonamjernog softvera. To se obično radi putem naizgled bezopasnih priloga (Office dokumenti, PDF-ovi, komprimirane datoteke) ili linkova koji vode do zlonamjernih preuzimanja. Nakon što se izvrši, zlonamjerni softver može šifrirati vaše podatke, kretati se horizontalno preko mreže ili ukrasti osjetljive informacije.
Napadi tipa „napadač u sredini“ (AiTM) . Kod ovog pristupa, napadač se pozicionira između korisnika i legitimne usluge. Putem phishing linka, preusmjeravaju vas na stranicu koja klonira stvarni ekran za prijavu. Kada unesete svoje vjerodajnice, zlonamjerni sistem ih zapravo šalje provajderu, traži od vas MFA kod ako je dostupan i ponovo koristi sve u realnom vremenu. Rezultat je da napadač dobija važeće sesije čak i na računima zaštićenim tradicionalnim MFA.
Neželjena pošta i neželjena pošta . Iako ponekad jednostavno dosadna, neželjena pošta troši resurse, puni pristiglu poštu i često služi kao sredstvo za zlonamjerne linkove ili priloge. Nadalje, velika količina neželjene pošte može prikriti ciljane napade usred buke.
Ključne najbolje tehničke prakse: autentifikacija, filtriranje i šifriranje
Moderno rješenje za sigurnost e-pošte mora se oslanjati na nekoliko slojeva međusobno pojačavajuće tehnologije. Antivirusni softver ili jednostavan filter za neželjenu poštu nisu dovoljni. Potrebna vam je autentifikacija pošiljatelja, robusne kontrole pristupa, napredna inspekcija sadržaja i zaštita podataka.
Ključno je konfigurirati SPF, DKIM i DMARC ne samo na vašoj primarnoj domeni, već i na poddomenama, testnim domenama i naslijeđenim domenama koje ostaju pod vašom kontrolom. Napadači vole prenamijeniti zanemarene domene. Specijalizirani alati za upravljanje DMARC-om pojednostavljuju ovaj zadatak i automatiziraju veći dio praćenja.
Što se tiče filtriranja prijetnji, samo analiziranje crnih lista i poznatih potpisa zlonamjernog softvera više nije dovoljno. Vaše rješenje za e-poštu treba integrirati detekciju prijetnji s umjetnom inteligencijom i strojnim učenjem , sposobnim za procjenu više signala poruke (tekst, metapodaci, reputacija pošiljatelja, obrasci ponašanja itd.) kako bi se utvrdilo je li e-pošta legitimna, neželjena ili zlonamjerna.
Za priloge se toplo preporučuje korištenje sandbox okruženja koje otvara svaku datoteku na kontroliran način i promatra njeno ponašanje. Ovo omogućava otkrivanje pokušaja iskorištavanja ili sumnjivih aktivnosti, čak i kod zero-day prijetnji za koje još uvijek ne postoje poznati potpisi.
Oslanjanje na korisnike da se sjete ručno omogućiti enkripciju recept je za katastrofu. Idealno bi bilo da enkripcija bude automatizirana na osnovu politika koje detektuju osjetljive obrasce (IBAN-ove, brojeve socijalnog osiguranja, poreske identifikacijske brojeve itd.) i transparentno primjenjuju enkripciju kada je to potrebno.
Ojačajte pristup: lozinke, višestruka autentifikacija (MFA) i zaštita računa
Veliki postotak incidenata sigurnosti e-pošte događa se zato što je neko dobio važeće akreditive. Stoga dobro rješenje mora ojačati i snagu lozinke i dodatne mehanizme autentifikacije.
Moderne politike preporučuju duge, nepredvidive i jedinstvene lozinke za svaku uslugu , umjesto kratkih kombinacija s puno simbola. Da bi se ovo ostvarilo u velikim razmjerima, gotovo je neophodno koristiti upravitelj lozinki za preduzeća koji sigurno generira, pohranjuje i sinhronizira vjerodajnice.
Na osnovu ovoga, višefaktorska autentifikacija (MFA) je praktično obavezna. Međutim, ne nude sve MFA metode isti nivo zaštite. SMS kodovi ili glasovni pozivi mogu se presresti, ponovo koristiti u AITM napadima ili manipulisati korištenjem tehnika "MFA fatigue" (bombardovanje korisnika zahtjevima dok jedan ne prihvati iz iscrpljenosti).
Stoga se preporučuje implementacija višefaktorske autentifikacije (MFA) otporne na phishing , kao što su sigurnosni ključevi zasnovani na FIDO-u (USB, NFC), akreditivi platforme poput Windows Hello for Business, ekvivalentna rješenja na macOS-u ili lozinke povezane sa pametnim telefonom. Ove metode ne funkcionišu na lažnim web stranicama: uređaj provjerava stvarnu domenu prije autentifikacije, tako da se ne mogu ponovo koristiti na lažnim stranicama.
Također je ključno konfigurirati politike pristupa kako bi se blokirale slabije metode autentifikacije . Mnogi moderni phishing kompleti mogu prisiliti na snižavanje razine sigurnosti na manje sigurne faktore ako oni ostanu omogućeni. Posjedovanje lozinki je beskorisno ako i dalje prihvatate SMS kao univerzalnu alternativu.
Konačno, ne treba zanemariti rizik povezan s timom za podršku ili korisničku podršku . Postoje grupe napadača koje su specijalizirane za pozivanje tehničke podrške, lažno predstavljanje zaposlenika koji su izgubili mobilni telefon ili laptop i prevaru da resetiraju svoje vjerodajnice ili onemoguće višestruku autentifikaciju (MFA). Sigurnosna politika mora uključivati stroge procedure provjere identiteta za sve promjene vjerodajnica.
Obuka i podizanje svijesti: pretvaranje korisnika u zaštitne zidove (firewalls)
Nijedno rješenje za sigurnost e-pošte nije nepogrešivo. Uvijek će postojati neke poruke koje prođu kroz filtere i stignu u inbox. U tom trenutku, vaša posljednja linija odbrane su ljudi. Zato je toliko važno raditi na podizanju svijesti o kibernetičkoj sigurnosti i pružati kontinuiranu obuku.
Generički, godišnji kursevi obuke su od male koristi. Ono što najbolje funkcioniše su dinamički programi za podizanje svijesti o phishingu koji zaposlenima šalju redovne simulacije. Ako neko nasjede na simulaciju, odmah dobija kratku, specifičnu i kontekstualiziranu obuku.
Ovaj pristup jača pamćenje i pomaže korisnicima da internaliziraju crvene zastavice kao što su: sumnjivi linkovi, zahtjevi za osjetljivim podacima, neopravdana hitnost, promjene bankovnog računa bez potvrde ili neočekivani prilozi. Cilj je da razviju zdrav skepticizam i nauče prijaviti sve što im se čini sumnjivim.
Nadalje, neka rješenja zasnovana na umjetnoj inteligenciji omogućavaju prilagođavanje nivoa obuke svakom korisniku : oni koji prave više grešaka dobijaju više simulacija i sadržaja, dok oni koji pokazuju dobre navike dobijaju manje posla. Ovo maksimizira uticaj bez preopterećenja osoblja.
Važno je imati na umu da ako natjerate svoje zaposlenike da prijavljuju više sumnjivih e-poruka, opterećenje sigurnosnog tima može naglo porasti. Tu dolaze do izražaja alati poput analitičara e-pošte pokretanih umjetnom inteligencijom , koji su sposobni automatski pregledati prijavljene e-poruke, klasificirati ih i dati prioritet onima koje su zaista opasne.
Obuka bi također trebala obuhvatiti osnovne najbolje prakse za krajnje korisnike, kao što su: odabir jakih lozinki, njihovo nekorištenje u ponovnim upotrebama, nedijeljenje, nepreuzimanje softvera iz sumnjivih izvora, stalna provjera stvarne adrese pošiljatelja, zadržavanje kursora iznad linkova prije klika, oprez pri zahtjevima za plaćanje ili finansijske informacije i stalno korištenje službenih kontaktnih kanala kada nešto izgleda sumnjivo.
Upravljanje okruženjem, uređajima i kontinuitetom e-pošte
Pored samih e-mailova, sveobuhvatno rješenje za sigurnost e-maila mora uzeti u obzir ekosistem u kojem se koriste: uređaje, aplikacije, druge kanale za saradnju i dostupnost same usluge e-pošte.
Prvo, bitno je da sav vaš softver bude ažuriran : operativni sistem, preglednik, klijent e-pošte, uredske aplikacije i sve ostale komponente koje komuniciraju s porukama. Ažuriranja obično uključuju sigurnosne zakrpe za ranjivosti koje napadači intenzivno iskorištavaju.
Drugo, preporučljivo je redovno pregledavati instalirane aplikacije i ekstenzije preglednika , uklanjajući one koje su nepotrebne ili nisu jasno provjerene. Svaka dodatna aplikacija je potencijalna ulazna tačka, posebno na uređajima koji rukuju osjetljivim podacima.
Porast rada na daljinu i korištenja mobilnih uređaja znači da sigurnost e-pošte na pametnim telefonima, tabletima i laptopima izvan ureda mora biti prioritet . Politike upravljanja mobilnim uređajima (MDM) trebale bi nalagati šifriranje uređaja, automatsko zaključavanje, daljinsko brisanje u slučaju gubitka ili krađe i povezivanje samo sa sigurnim mrežama.
Povezivanje na e-poštu s neosiguranih javnih Wi-Fi mreža (u kafićima, aerodromima, hotelima) predstavlja dodatni rizik, jer je ova okruženja lakše iskoristiti za presretanje prometa ili postavljanje lažnih pristupnih tačaka. Dobra korporativna politika trebala bi ograničiti ili zaštititi ove vrste veza korištenjem VPN-ova i dodatnih kontrola pristupa.
Što se tiče kontinuiteta poslovanja, e-pošta je toliko kritična da svaki produženi prekid rada može paralizirati poslovanje kompanije. Stoga se mnoge organizacije odlučuju za rješenja koja pružaju uvijek dostupne hitne sandučiće . Ako primarna platforma (na primjer, SaaS rješenja poput Microsoft 365 ) doživi kvar, ovi sandučići se automatski aktiviraju kako bi osoblje moglo nastaviti slati i primati poruke.
Konačno, mora se uzeti u obzir usklađenost i očuvanje dokaza. Automatska i nepromjenjiva usluga arhiviranja omogućava čuvanje e-poruka tokom perioda koji zahtijevaju propisi, garantuje njihov integritet i čini ih dostupnim za revizije ili istrage čak i ako su izbrisane ili izmijenjene u korisničkim poštanskim sandučićima.
Politike sigurnosti e-pošte, revizija i upravljanje
Sama tehnologija nije dovoljna. Zrelo rješenje za sigurnost e-pošte mora biti podržano jasnim politikama, dobro definiranim procesima i redovnim pregledima kako bi se osiguralo da se sve primjenjuje dosljedno.
Politika korištenja e-pošte treba da precizira kako se podaci rukuju, dijele i pohranjuju na ovom kanalu: koje vrste informacija se mogu slati, kada je potrebno šifriranje, kako se upravlja prilozima, šta je zabranjeno (na primjer, slanje lozinki ili bankovnih podataka bez zaštite) i koja je procedura za prijavljivanje incidenata ili sumnjivih e-poruka.
Važno je da ova politika bude jednostavna za razumijevanje, lako dostupna i dio procesa uvođenja u posao novih zaposlenika. Nadalje, treba je redovno pregledavati i komunicirati kad god dođe do relevantnih promjena, tražeći od zaposlenika da potvrde svoje prihvatanje.
Politike moraju biti usklađene s važećim zakonima o privatnosti i zaštiti podataka , kako općim (kao što je GDPR u Evropi) tako i specifičnim za sektor. To uključuje aspekte kao što su periodi čuvanja e-pošte, ograničenja slanja ličnih podataka, zahtjevi za šifriranje, obaveze obavještavanja o kršenju i kontrole nad trećim stranama koje pružaju usluge.
U velikim organizacijama ili onima s više Microsoft 365 okruženja (zbog spajanja, akvizicija, podružnica itd.), upravljanje može postati složeno. U takvim slučajevima, alati za administraciju više zakupaca su neprocjenjivi , omogućavajući vam da na prvi pogled pregledate sigurnosnu konfiguraciju svakog okruženja, uporedite je s korporativnim predlošcima i centralno ispravite sva odstupanja.
Pružatelji upravljanih usluga (MSP) koji upravljaju infrastrukturom više malih i srednjih preduzeća također imaju koristi od ovog objedinjenog prikaza, jer pojednostavljuje održavanje dosljednih sigurnosnih politika e-pošte za desetine ili stotine različitih klijenata.
Uzeti zajedno, svi ovi elementi - autentifikacija domene, napredna analiza zasnovana na umjetnoj inteligenciji, višestruka autentifikacija (MFA) otporna na phishing, automatska enkripcija, kontinuirana obuka, kontrola uređaja, arhiviranje usklađenosti i jasne politike - čine višeslojnu strategiju sigurnosti e-pošte . Ovaj pristup značajno smanjuje vjerovatnoću uspješnog napada putem e-pošte i minimizira utjecaj kada se uspije zaobići odbrana.
