- Sigurno pokretanje (Secure Boot) je neophodno za instaliranje ili nadogradnju na Windows 11 i štiti vaš računar od pokretanja.
- Prije omogućavanja Secure Boot-a, bitno je provjeriti kompatibilnost računara i napraviti sigurnosne kopije.
- Proces uključuje ažuriranje firmvera, prelazak na UEFI, pretvaranje diska u GPT i omogućavanje Secure Boot-a iz BIOS-a/UEFI-ja.
Mnogi korisnici koji žele instalirati ili nadograditi na Windows 11 susreću se s osnovnim zahtjevom: omogućavanjem Secure Boot-a. Ova sigurnosna funkcija, iako vitalna za zaštitu računara od prijetnji, može biti zbunjujuća ako nikada niste koristili UEFI ili BIOS postavke računara. Ako se nalazite u toj situaciji, ne brinite, evo kompletnog vodiča sa svime što trebate znati da biste omogućili Secure Boot u Windowsu 11.
Sigurno pokretanje (Secure Boot) je pouzdani filter koji određuje koji softver se može učitati tokom pokretanja sistema i sprječava pokretanje zlonamjernog koda. Međutim, njegovo omogućavanje može uključivati provjeru hardvera, modifikaciju firmvera i, prije svega, temeljito razumijevanje procesa kako bi se izbjegle greške koje bi mogle zakomplicirati proces pokretanja vašeg računara. Ovaj članak vas vodi korak po korak, odgovara na često postavljana pitanja i pruža najbolje preporuke koje će vam pomoći da uspješno i sigurno završite proces.
Šta je Secure Boot i zašto je važan u Windowsu 11?
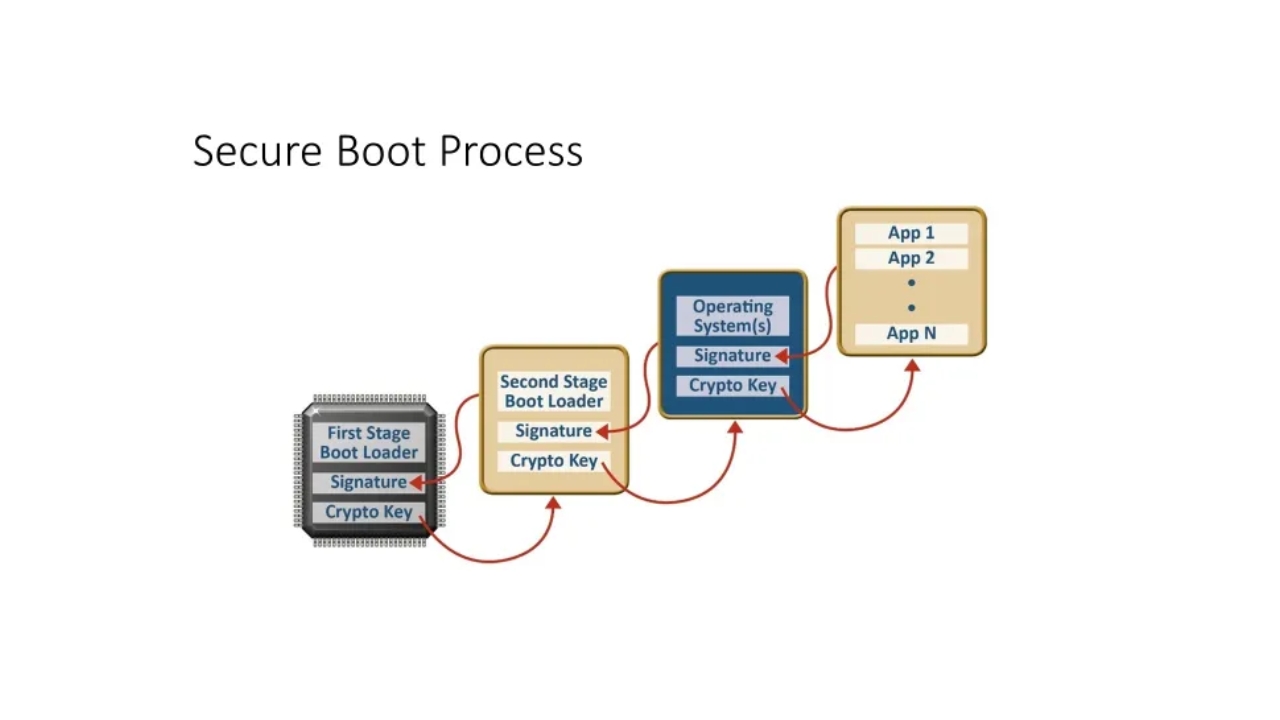
Secure Boot je funkcija uvedena sa UEFI (Unified Extensible Firmware Interface) specifikacijom koja zamjenjuje tradicionalni BIOS i pruža ključni sloj validacije kada se računar uključi.
Kada je omogućeno, Secure Boot osigurava da se učitavaju samo drajveri i operativni sistemi koje je potpisao i verificirao proizvođač ili Microsoft . Ovo sprečava napade rootkita ili zlonamjernog softvera koji bi mogli biti umetnuti tokom procesa pokretanja sistema. U Windowsu 11, Secure Boot (zajedno s UEFI načinom rada) mora biti omogućen kako bi se garantovala ova sigurnost od samog početka.
Preporuke prije aktiviranja sigurnog pokretanja
- Napravite sigurnosnu kopiju vaših važnih podatakaPrije izmjene postavki firmvera, napravite sigurnosnu kopiju ličnih datoteka. Bilo kakve greške mogu privremeno učiniti sistem neupotrebljivim.
- Ažuriranje UEFI/BIOS firmvera: : Posjetite web stranicu proizvođača matične ploče ili računara i preuzmite i instalirajte najnoviji UEFI firmver.
- Provjerite kompatibilnost vašeg hardveraNe podržavaju svi stariji računari UEFI ili Secure Boot. Provjerite da li vaš računar podržava ovaj način rada konsultujući zvanične tehničke informacije.
- Zapamtite tipke za pristup postavkama UEFI/BIOS-aTo su obično Del, F2, F10, F12 ili ESC, ali se mogu razlikovati ovisno o proizvođaču.
Da li moj računar podržava UEFI Secure Boot?
Da biste saznali da li vaš računar podržava Secure Boot, postoji nekoliko načina za provjeru . Evo najpraktičnijih metoda:
1. Provjerite iz sistemskih informacija
- Pritisnite Win + R da otvorite Run.
- pisati msinfo32 i pritisnite Enter.
- U prozoru koji se otvori potražite polje Sigurno stanje pokretanja u sažetku.
- Ako se pojavi kao On, sada imate uključeno sigurno pokretanje (Secure Boot). Ako vidite Deaktivirano o Nije podržan, morat ćete ga aktivirati ili provjeriti način particioniranja i firmver.
2. Koristite CMD ili PowerShell naredbe
- Otvorite komandnu liniju (CMD) kao administrator.
- Bježi bcdedit /enum {trenutni}.
- Potražite redak "ruta" u prikazanim informacijama. Ako piše winload.efi, sistem se pokreće u UEFI režimu. Ako se pojavi winload.exe, pokretanje je tradicionalno (Legacy BIOS) i morat ćete ga pretvoriti u UEFI da biste omogućili sigurno pokretanje.
3. Provjerite upravljanje diskovima
- Pritisnite Win + R i trči diskmgmt.msc.
- Kliknite desnim tasterom miša na sistemski disk. Ako piše "Konvertuj u GPT disk", sistem je u MBR-u (zastarjeli BIOS). Ako vidite "Konvertuj u MBR disk", on se već nalazi u GPT/UEFI particiji.
4. Datum proizvodnje matične ploče
Ako je vaša matična ploča ili laptop iz 2011. godine ili noviji, najvjerovatnije već ima UEFI kompatibilnost i Secure Boot. Datum možete provjeriti na sljedeći način:
- Otvorite CMD i pokrenite systeminfo.
- Potražite liniju Verzija BIOS-a da biste vidjeli datum i instaliranu verziju.
Kako da omogućim sigurno pokretanje korak po korak?
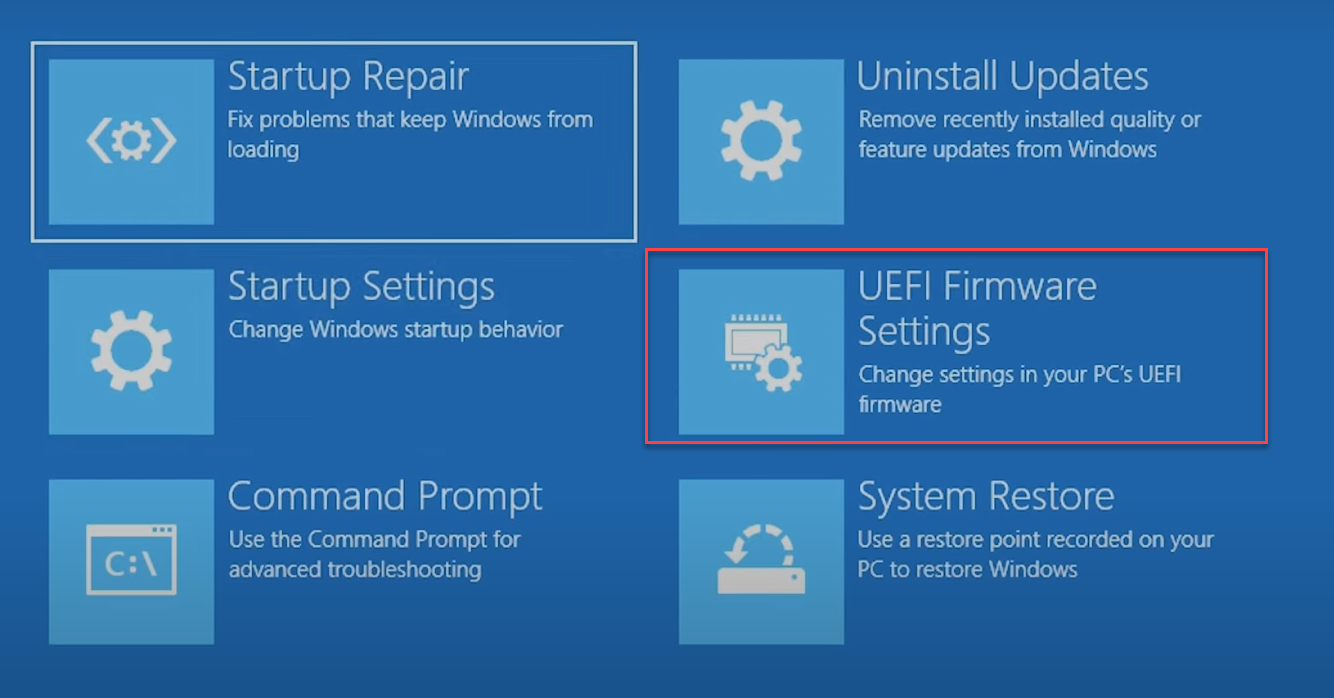
Koraci se mogu razlikovati ovisno o proizvođaču vašeg računara (Dell, HP, Lenovo, Asus, Gigabyte, MSI, itd.), ali opći postupak je obično vrlo sličan.
1. Pristupite postavkama UEFI/BIOS-a
- Ponovo pokrenite računar i čim se počne uključivati, više puta pritisnite tipku za pristup BIOS/UEFI (obično Del, F2, F12, F10 ili ESC).
2. Provjerite način pokretanja
- Unutar konfiguracije potražite odjeljak s opcijama pokretanja (Pokretanje, Opcije pokretanja, Način pokretanja).
- Provjerite je li način rada uključen UEFI a ne unutra Naslijeđeni BIOS o CSMAko je u Legacy verziji, morat ćete je promijeniti u UEFI, što može zahtijevati pretvaranje diska iz MBR u GPT. Za ovo bi moglo biti korisno pogledati cijeli vodič na MSR particija u Windowsu.
3. Promijenite tip particije u GPT (ako je potrebno)
Ako je vaš disk formatiran kao MBR i trebate ga promijeniti u GPT da biste omogućili UEFI pokretanje i aktivirali Secure Boot:
- Napravite potpunu sigurnosnu kopiju svojih podataka.
- Koristite Windows alat za konverziju diskova (Mbr2Gpt.exe) ili specijalizirane aplikacije. Pokrenite iz CMD-a kao administrator: mbr2gpt /convert /allowfullOS.
- Ponovo pokrenite računar i vratite se na UEFI postavke da biste postavili način pokretanja na UEFI.
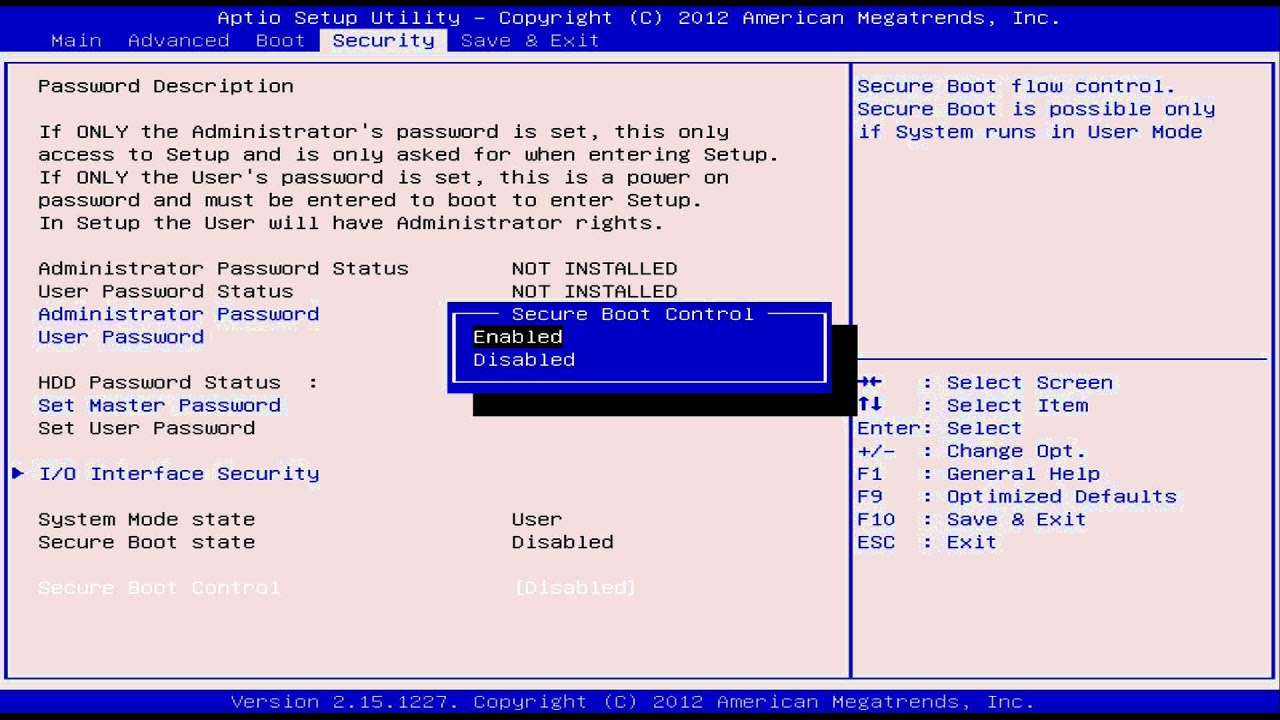
4. Omogućite sigurno pokretanje
- Unutar BIOS-a/UEFI-ja potražite odjeljak pod nazivom čizma, Sigurnost o Authentication.
- Pronađite opciju Secure Boot o Siguran početak i promijenite vrijednost u omogućeno o On.
- U nekim slučajevima morat ćete otići do Upravljanje ključevima o upravljanje ključem i izaberite Instalirajte zadane ključeve za sigurno pokretanje (instalirajte zadane ključeve).
- Sačuvajte promjene i izađite (obično pritiskom na F10) i dozvolite računaru da se ponovo pokrene.
Šta trebam učiniti ako ne mogu pronaći opciju sigurnog pokretanja?
Ako ne vidite opciju Sigurno pokretanje, moguće je da:
- Vaš računar nema UEFI firmver i ima samo tradicionalni BIOS.
- CSM (Legacy System Compatibility - kompatibilnost sa naslijeđenim sistemima) je omogućen. Morate ga onemogućiti.
- Sistemski disk je u MBR formatu, a ne u GPT.
U svakom slučaju, pogledajte uputstvo za matičnu ploču ili web stranicu za podršku proizvođača. Ako je vaš računar robne marke (Dell, HP, Lenovo, Acer, itd.), pronađite tačan model na službenoj web stranici i slijedite specifična uputstva za vaš slučaj.
Specifični koraci za Gigabyte matične ploče (uobičajeni primjer u Španiji)
- Napravite sigurnosnu kopiju podataka prije nego što dirate BIOS.
- Ažurirajte BIOS ako je potrebno (preuzmite najnoviju verziju sa Gigabyte web stranice).
- Pripremite USB za instalaciju Windowsa 11 pomoću službenog Microsoftovog alata.
- Ponovo pokrenite računar i uđite u BIOS/UEFIIzbriši o F2 pri pokretanju).
- Idite na meni čizma i promjene Način pokretanja a UEFI.
- Sačuvaj, izađi i ponovo pokreni.
- Vrati se u BIOS i potraži Secure Boot u menijima Sigurnost o čizma i aktivirajte ga.
- Instalirajte zadane ključeve ako se to od vas zatraži.
- Sačuvajte promene i ponovo pokrenite računar.
