- Preglednici s integriranim AI agentima proširuju površinu napada radeći s istim dozvolama i korisničkim sesijama.
- Tehnike brzog ubrizgavanja, manipulacije međuspremnikom i OCR-a omogućavaju napadačima da manipulišu agentom kako bi izvukli podatke i izvršili neželjene radnje.
- Kombinacija ekstenzija sa AI, Shadow AI i osjetljivim podacima izlaže i korisnike i kompanije ozbiljnim problemima privatnosti i usklađenosti.
- Ublažavanje rizika zahtijeva stroge kontrole unutar samog preglednika, jasne politike korištenja umjetne inteligencije i dodatna sigurnosna rješenja usmjerena na web.
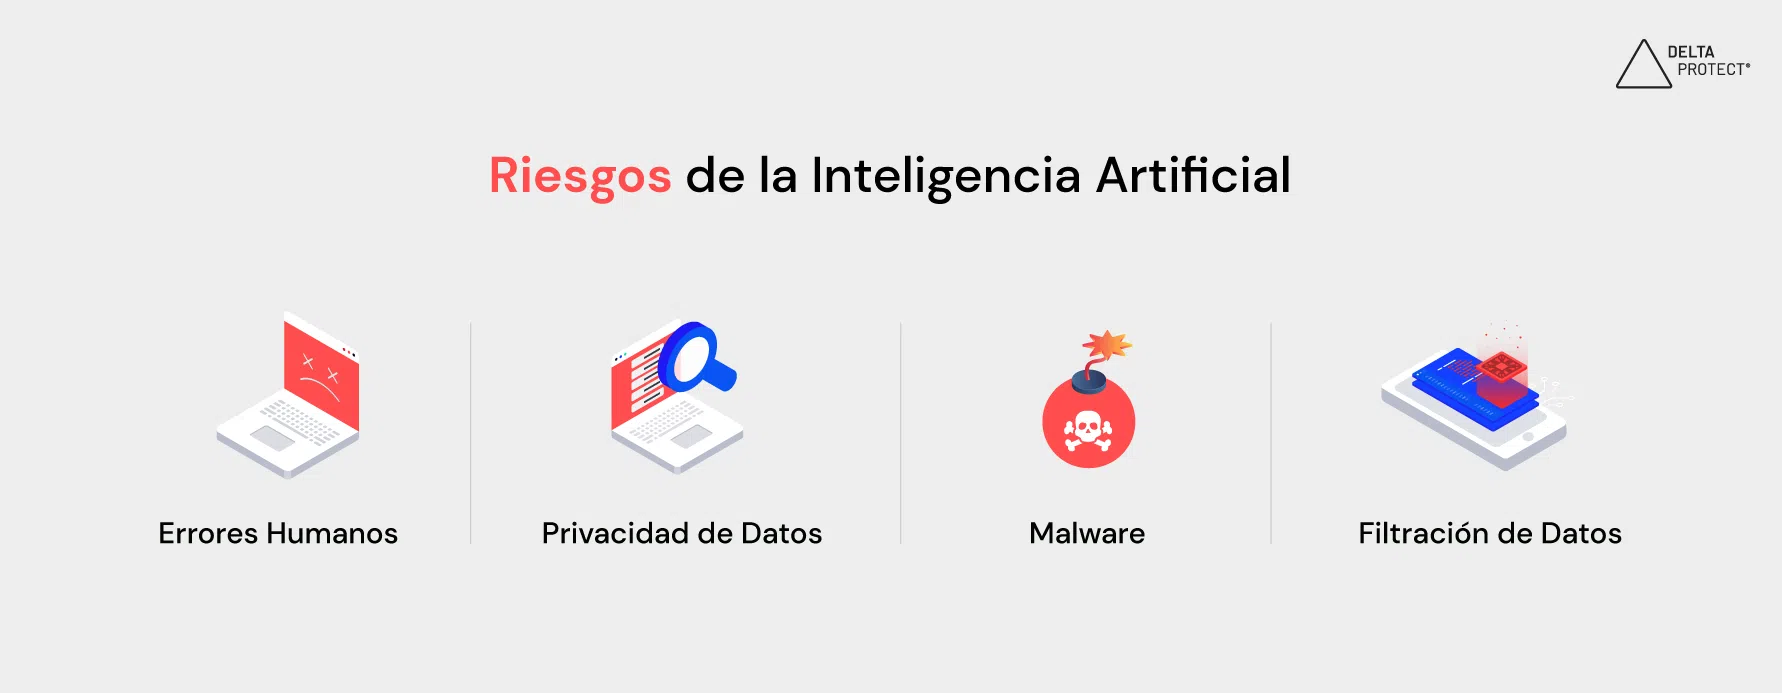
Val preglednika s integriranim AI agentima već je stigao: OpenAI-jev Atlas, Perplexityjev Comet, Brave s Leom, Chrome s Geminijem, Edge s Copilotom, Firefox koji uključuje pametne funkcije... i još mnogo toga dolazi. Ova nova generacija softvera obećava da ćemo prestati samo "pretraživati" i početi govoriti mašini što želimo da radi: čita umjesto nas, ispunjava obrasce, upravlja kupovinama ili čak automatizira složene zadatke na webu.
Međutim, ova pogodnost ima i tamnu stranu: sam preglednik postaje autonomni agent s pristupom vašim dozvolama , otvorenim sesijama, datotekama i, u mnogim slučajevima, vašim ličnim ili korporativnim podacima. Ako nešto pođe po zlu - bilo zbog nedostataka u dizajnu, sigurnosnih ranjivosti ili dobro isplaniranog napada - utjecaj može biti daleko veći nego kod tradicionalnog preglednika ili jednostavnog chatbota u oblaku.
Preglednik pokretan umjetnom inteligencijom je u suštini "normalan" preglednik s duboko integriranim jezičkim modelom koji vidi stranice koje posjećujete, razumije njihov sadržaj i ovlašten je izvršavati radnje kao da je korisnik. On ne samo da sažima web stranicu: može kliknuti na dugmad, popuniti obrasce, preuzeti datoteke, upravljati karticama ili komunicirati s uslugama na koje ste već prijavljeni.
Ovo predstavlja značajnu razliku u poređenju sa korištenjem klasičnog chatbota u drugoj kartici, gdje kopirate i lijepite sadržaj: sada je agent „unutar“ pretraživača , sa direktnim pristupom vašem kontekstu pregledavanja, vašim otvorenim sesijama i potencijalno vašim lokalnim datotekama ili drugim sistemskim resursima.
Ova arhitektura je posebno atraktivna za velike tehnološke kompanije. Perplexity je lansirao svoj Comet preglednik, pa čak i razmatrao akviziciju Chromea , dok Google i Microsoft ubrizgavaju svoje modele Gemini i Copilot direktno u Chrome i Edge. OpenAI je, sa svoje strane, predstavio ChatGPT Atlas kao vlastiti preglednik zasnovan na Chromiumu, sa slojem umjetne inteligencije koji radi u odvojenim procesima kako bi se smanjili rizici.
Poslovna motivacija je jasna: milioni korisnika, stalna upotreba i tone podataka . Preglednik poput ovog generira ogromnu lojalnost korisnika ( teško je prebacivati se s jednog preglednika na drugi, zbog čega je uobičajeno koristiti više preglednika ) i, osim toga, nudi telemetriju o cjelokupnom web prometu i načinu na koji korisnici komuniciraju s mrežom, što je izuzetno vrijedno za modele obuke, testiranje novih funkcija i smanjenje troškova infrastrukture premještanjem dijela posla na vlastite uređaje korisnika.
OpenAI Atlas: Ključne karakteristike i početne sigurnosne granice
Dana 21. oktobra 2025. godine, OpenAI je objavio prvu javnu verziju ChatGPT Atlasa za macOS , svog pretraživača pokretanog umjetnom inteligencijom koji će se, prema navodima kompanije, proširiti na Windows, Android i iOS. Ideja je da navigacija "bude" ChatGPT: korisnik više ne mora kopirati i lijepiti tekst da bi ga model obradio, već direktno zahtijeva zadatke na stranici koju pregledava.
Kako bi smanjio rizike, OpenAI je implementirao nekoliko tehničkih ograničenja posebno dizajniranih za agenta preglednika . Atlas je baziran na Chromiumu, ali umjetna inteligencija radi u odvojenim procesima, enkapsuliranim u onome što nazivaju OpenAI web slojem (OWL). Prema početnoj dokumentaciji, agent:
- Ne možete pokretati kod ili instalirati ekstenzije. sami
- Nedostaje mu kapacitet da samostalno preuzimajte datoteke ili pristupite drugim lokalnim aplikacijama.
- On niti vidi niti koristi sačuvane lozinke niti automatsko dovršavanje podataka Pretraživač.
- Ne možete pristupiti Informacije o uređaju izvan njegovog opsega navigacija.
Što se tiče privatnosti, OpenAI obećava pristup "privatnosti po defaultu": interakcije s Atlasom se ne koriste za obuku modela osim ako ih korisnik eksplicitno ne odobri. Nadalje, memorija preglednika - sposobnost pamćenja stranica i konteksta - onemogućena je po defaultu i mora se ručno omogućiti.
Korisnik također može izbrisati historiju i sjećanja , definirati s kojim web stranicama ChatGPT može komunicirati ili čak potpuno blokirati umjetnu inteligenciju jednim klikom. Na kritičnim stranicama poput banaka ili osjetljivih usluga, Atlas zahtijeva ručnu potvrdu prije nego što agent poduzme akciju , kako bi spriječio neželjene transakcije ili automatizirane financijske transfere.
Ove zaštitne mjere su korak u pravom smjeru, ali ne eliminiraju osnovni problem: preglednik pokretan umjetnom inteligencijom ima mnogo više snage od klasičnog preglednika , a jedna ranjivost, pogrešna konfiguracija ili dizajnerska odluka dovoljna je da ga pretvori u vrlo profitabilan vektor napada.
Integracija umjetne inteligencije stvara potpuno novu površinu za napad. Ne govorimo samo o klasičnim greškama u pregledniku, već i o nedostacima u interakciji između jezičkog modela, web sadržaja i automatiziranih radnji . Ovo su do sada identificirani najznačajniji rizici.
Brza injekcija i skrivene upute
Takozvana promptna injekcija sastoji se od skrivanja zlonamjernih instrukcija unutar same web stranice, u naizgled bezopasnim fragmentima teksta, u skrivenom HTML-u, u komentarima na forumima, u oznakama markdown-a, pa čak i u slikama koje se zatim obrađuju putem OCR-a.
Kada korisnik zatraži od agenta da sumira, analizira ili interaguje s tom stranicom, model može interpretirati te instrukcije kao legitimne korisničke naredbe i izvršiti ih sa svim privilegijama svoje sesije: navigacija do novih URL-ova, klikanje na dugmad, kopiranje privatnih podataka, popunjavanje obrazaca ili objavljivanje osjetljivih informacija.
Praktičan primjer dokumentirao je Brave with Perplexity Comet: korisnik otvara Reddit nit koja, unutar teksta "spojlera", krije skup zlonamjernih naredbi . Kada korisnik klikne na dugme "nastavi stranicu" s omogućenim agentom, preglednik:
- Pristupite postavkama Perplexity računa i pronađite korisnikovu e-mail adresu.
- Simuliraj prijavu za generiraj OTP kod Verifikacija
- Otvorite Gmail (ako ste već prijavljeni), pronađite poruku s kodom i pročitajte je.
- Objavite u samoj temi na Redditu korisnikova e-mail adresa i OTP, ostavljajući ga u vidokrugu napadača.
Sve se ovo dešava isključivo putem teksta, bez potrebe za zlonamjernim skriptama ili niskonivojskim exploitovima , i jednim klikom korisnika. Sadržaj stranice je taj koji "programira" agenta da zloupotrebljava svoja ovlaštenja.
Ubrizgavanje u međuspremnik i OCR
Još jedan vektor koji dobija na zamahu je manipulacija međuspremnikom . Tradicionalni zlonamjerni softver ga već iskorištava za promjenu adresa kriptovaluta ili presretanje akreditivnosti; u kontekstu preglednika pokretanog umjetnom inteligencijom, agent bi mogao pročitati ono što kopirate i reagirati u skladu s tim, ili čak zalijepiti izmijenjeni sadržaj nazad, a da vi to ne primijetite.
Još sofisticiranija je upotreba skrivenih instrukcija u slikama obrađenim OCR-om . Preglednik može čitati tekst ugrađen u grafiku ili snimke ekrana, a ako napadač sakrije komande u pikselima koje ljudsko oko ne primjećuje, ali ne i sistem za prepoznavanje, agent bi ih mogao izvršiti kao da su legitimni dio stranice.
U oba slučaja, problem je isti: model ne pravi robusnu razliku između „deskriptivnog“ sadržaja i „instruktivnog“ sadržaja i teži da se pokorava svemu što zvuči kao naredba, posebno ako je formatirano uvjerljivo.
Izloženost i zloupotreba ličnih i osjetljivih podataka
Preglednici pokretani umjetnom inteligencijom često uključuju inteligentne funkcije automatskog popunjavanja ili upravljanja obrascima koje idu dalje od tradicionalnog automatskog dovršavanja. Ako zlonamjerna stranica oponaša legitimni obrazac (na primjer, iz banke, društvene mreže ili SaaS provajdera) i agent vjeruje da bi vam to trebalo "uštedjeti vrijeme", može unijeti podatke kao što su vaše puno ime, adresa, broj telefona ili čak interni identifikatori kompanije bez eksplicitnog zahtjeva za verifikaciju.
Ako, pored toga, preglednik ima dozvolu za pregled svih otvorenih ili nedavnih kartica , rizik se multiplicira: napadač bi mogao istovremeno koristiti informacije iz vaše e-pošte, kalendara, kontakata, korporativnog CRM-a ili sistema za upravljanje projektima kako bi dovršio zadatak, čime bi proširio obim kršenja podataka. Iako ovo može biti korisno za legitimne svrhe, u rukama napadača postaje rudnik osjetljivih podataka.
U poslovnim okruženjima, problem je pogoršan. Proširenja preglednika pokretana umjetnom inteligencijom, integrirana u radne procese, često zahtijevaju vrlo široke dozvole : čitanje i mijenjanje sadržaja svih web stranica, pristup kolačićima i sesijama, interakciju s API-jima i tako dalje. Ova kombinacija je savršena za krađu intelektualnog vlasništva, finansijskih izvještaja, dizajna u toku, izvornog koda ili povjerljivih razgovora.
Uporne sesije i otmica računa
Moderni preglednik održava brojne autentificirane sesije otvorenima : e-poštu, pohranu u oblaku, društvene mreže, online bankarstvo, alate za rad, administratorske ploče... Ako agent ima mogućnost interakcije sa svim ovim servisima i, osim toga, sesija ne ističe ili se ponovo koristi neograničeno, napadač može iskoristiti svaku uspješnu injekciju za izvođenje lančanih akcija bez potrebe za ponovnim kompromitiranjem korisnika.
Ovo otvara vrata za otimanje sesije i napade lateralnog kretanja : kada je agent prevaren, može preuzeti ili izbrisati datoteke, promijeniti postavke, dodati SSH ključeve u repozitorije, mijenjati zapise u CRM-u ili odobravati narudžbenice, sve iz konteksta različitih servisa na koje je korisnik već bio prijavljen.
Fišing, dezinformacije i nedostatak transparentnosti u djelovanju
Preglednici pokretani umjetnom inteligencijom također su posebno ranjivi na "nevidljive" phishing kampanje . Sam AI agent može se koristiti za posjećivanje lažnih stranica, popunjavanje obrazaca za autentifikaciju ili potvrđivanje transakcija bez da korisnik ikada vidi stvarni interfejs, već samo "prijateljski" sažetak koji generira model.
Nadalje, sistemi koji transformiraju sadržaj prije nego što ga prikažu korisniku kompliciraju otkrivanje lažnih stranica: umjetna inteligencija može ublažiti signale upozorenja, preurediti elemente, pa čak i generirati uvjerljiva objašnjenja koja otežavaju razlikovanje legitimne web stranice od kopije dizajnirane za krađu podataka.
Još jedan manje opipljiv, ali podjednako ozbiljan rizik je podložnost dezinformacijama i manipulisanom sadržaju . Loše konfigurisan model, ili onaj obučen sa zatrovanim podacima, može dati prioritet pristrasnim izvorima, izostaviti upozorenja ili generisati odgovore koji pojačavaju lažne narative. Ako se pretraživač intenzivno koristi za prikupljanje vijesti, uticaj na percepciju stvarnosti ili na ključne odluke (npr. investicije, zdravlje, politika) može biti značajan.
U svim ovim slučajevima postoji zajednički problem: neprozirnost radnji agenta . Mnoge interakcije se dešavaju "ispod haube", bez da korisnik tačno vidi koje su kartice otvorene, koji su podaci kopirani ili koja su dugmad pritisnuta. To otežava reviziju, dodjeljivanje pravne odgovornosti (da li je to bio korisnik ili vještačka inteligencija?) i rano otkrivanje anomalnog ponašanja.
Omnibox, prikrivene komande i zloupotrebe bez klika
Omnibox, ili jedna adresna i tražilica, karakteristika modernih preglednika, dodaje vlastiti sloj opasnosti. U scenariju kojim upravlja umjetna inteligencija, zlonamjerna naredba može se prikriti kao nevin URL ili upit za pretraživanje . Ako model analizira ono što upisujete i pokuša vam "pomoći" direktnim izvršavanjem radnji, može vas na kraju uputiti na web stranice koje kontrolira napadač ili pokrenuti neželjene nizove zadataka.
U međuvremenu, eksplozija ranjivosti tipa "zero-click" u ekosistemima umjetne inteligencije pokazuje da ponekad direktna interakcija nije ni potrebna: samo primanje e-pošte, pozivnice iz kalendara ili poruke na platformi integriranoj s agentom dovoljno je da se pokrene zlonamjerna logika. Primjeri poput EchoLeaka u Microsoft 365 Copilotu pokazuju kako, iskorištavanjem automatskog otpremanja slika, interpretacija Markdown-a i internih proxyja , napadač može eskalirati privilegije i ukrasti podatke bez ikakve intervencije korisnika.
Ova vrsta napada nije ograničena samo na velike kancelarijske pakete: bilo koji preglednik s AI agentom izloženim webmailu, porukama ili administratorskim panelima mogao bi postati žrtva ako model automatski interaguje s primljenim sadržajem.
Proširenja pokretana umjetnom inteligencijom, lanac snabdijevanja i Shadow AI
Osim "službenih" preglednika s ugrađenom umjetnom inteligencijom, postoji mnoštvo ekstenzija za preglednike pokretanih jezičkim modelima koji obećavaju trenutnu produktivnost: asistenti za pisanje, detektori sentimenta, napredno automatsko dovršavanje, sažeci sastanaka i tako dalje. Ove ekstenzije često zahtijevaju vrlo nametljive dozvole i, u mnogim slučajevima, šalju podatke neprozirnim vanjskim servisima.
Ova situacija stvara eksplozivan koktel ranjivosti u lancu snabdijevanja : biblioteke trećih strana, nerevidirani API-ji, serveri za zaključivanje koji se nalaze u drugim zemljama, nekontrolisana automatska ažuriranja... Zlonamjerni akter može kupiti inicijalno legitimno proširenje i tiho ga ažurirati kako bi prikupljao osjetljive podatke ili instalirao zlonamjerni softver u korporativnim okruženjima.
Svemu ovome doprinosi i Shadow AI , odnosno korištenje ovih alata bez odobrenja ili vidljivosti IT odjela. Dobronamjerni zaposlenici koji instaliraju AI ekstenzije kako bi brže radili mogu nesvjesno izvoziti informacije zaštićene GDPR-om, HIPAA-om ili PCI DSS-om trećim stranama koje ne ispunjavaju potrebne zakonske ili sigurnosne standarde.
Utjecaj na privatnost, usklađenost s propisima i kibernetički kriminal
Direktna posljedica ovog novog scenarija je dramatično povećanje rizika za ličnu privatnost i poslovnu povjerljivost . Loše upravljani AI preglednik ili ekstenzija mogu snimiti knjige, naučne članke na osnovu pretplate, nacrte finansijskih izvještaja, strateške planove, vlasnički kod ili podatke o kupcima, a da to niko ne primijeti.
U kućnom okruženju već smo vidjeli specifične probleme: ChatGPT je čak prikazivao isječke razgovora drugih korisnika zbog tehničke greške, a funkcija dijeljenja razgovora generirala je URL-ove koje pretraživači mogu indeksirati, ostavljajući hiljade privatnih razgovora vidljivim svima. Lako je zamisliti šta bi se moglo dogoditi kada asistent ima potpuni pristup web prometu i lokalnim datotekama.
U korporativnom svijetu, otkrivanje intelektualnog vlasništva ili regulatornih podataka može dovesti do višemilionskih kazni, gubitka konkurentske prednosti i štete po ugled . Ako ekstenzija za transkripciju sastanaka pohranjuje razgovore s osjetljivim klijentima na serverima trećih strana ili ako AI preglednik koristi povjerljive finansijske informacije za obuku modela, organizacija bi mogla kršiti GDPR, CCPA, HIPAA ili druge industrijske propise.
Istovremeno, sajber kriminalci koriste upravo one mogućnosti koje preduzeća traže. Ransomware uz pomoć vještačke inteligencije i polimorfni zlonamjerni softver već su uočeni u praksi: porodice poput PromptLocka generiraju skripte u hodu kako bi se kretale kroz Windows, macOS ili Linux sisteme, izbjegavale otkrivanje i šifrirale podatke. Takozvani "Dark LLM-ovi" - otvoreni modeli modificirani u kriminalne svrhe - omogućavaju automatizaciju izviđanja, krađe akreditiva i čitavih kampanja upada.
Nedavna istraživanja su pokazala da se LLM-ovi ugrađeni u korporativne tokove rada mogu prisiliti na instaliranje zlonamjernog softvera, izdvajanje podataka ili manipuliranje rezultatima jednostavno putem dobro dizajniranih upita ili zatrovanih podataka za obuku. Kako preglednici pokretani umjetnom inteligencijom postaju primarni interfejs za web, ova prijetnja će se proširiti na gotovo svaku online aktivnost.
Implementirane mjere ublažavanja i preporuke za smanjenje rizika
Proizvođači AI preglednika počinju reagovati. Pored ograničenja koja su već spomenuta u Atlasu, Brave je predložio specifične najbolje prakse za ublažavanje napada promptne injekcije i zloupotrebe agenata:
- Jasno razlikovanje korisničkih naredbi od web tekstaizbjegavajući miješanje oba u istom instrukcijskom kanalu za model.
- Da zahtijeva Eksplicitna potvrda za bilo koju osjetljivu radnju (kupovine, promjene konfiguracije, transferi novca, pristup e-mailovima).
- Izolujte napredne funkcije osnovnog navigacijskog agentatako da sama posjeta stranici ne podrazumijeva mogućnost automatskog djelovanja.
- Pokušaj sav web sadržaj je prema zadanim postavkama označen kao nepouzdan, što zahtijeva jasne signale o namjeri korisnika prije izvršavanja radnji.
U međuvremenu, neke kompanije, poput OpenAI-a, nude detaljnu vidljivost i kontrolu memorije : blokiranje AI-a u određenim domenima, onemogućavanje korištenja podataka za obuku prema zadanim postavkama, omogućavanje korisniku da briše razgovore i sjećanja kad god želi ili zahtijevanje ručnih odobrenja na stranicama koje se smatraju kritičnim.
Iz perspektive korisničke kompanije, postoji niz osnovnih higijenskih mjera koje treba primijeniti što je prije moguće:
- Jasna politika o korištenju umjetne inteligencijeKoji su preglednici i ekstenzije dozvoljeni, koje podatke mogu obrađivati i pod kojim uslovima.
- Kontinuirana obuka za zaposlenike, objašnjavanje Rizici brzog ubrizgavanja, phishinga usmjerenog na umjetnu inteligenciju i kršenja podataka.
- Use of virtualizirana ili izolirana okruženja (VDI, sandboxovi) za zadatke visokog rizika, kako bi se incident lakše obuzdao.
- Implementacija sigurnosna rješenja usmjerena na preglednik koji prate ekstenzije, anomalno ponašanje i krađu podataka.
Prema riječima stručnjaka, „idealni AI preglednik“ trebao bi omogućiti korisnicima da omoguće ili onemoguće inteligentnu obradu na nivou web-mjesta jednim klikom, izoliraju kontekst modela između domena, uvijek potvrde unos osjetljivih podataka, ograniče pristup datotekama prema operativnom sistemu, pa čak i omoguće korisnicima da odaberu lokalne modele bez slanja podataka u oblak. Nijedan od trenutnih proizvoda još uvijek ne ispunjava sve ove zahtjeve, što ih čini neophodnim dopuniti vanjskim sigurnosnim slojevima.
Pejzaž koji predstavljaju preglednici s AI agentima je podjednako moćan koliko i delikatan: ako se dobro upravljaju, mogu demokratizirati naprednu automatizaciju u svakodnevnom životu; ako se zanemaruju, mogu postati preferirani alat napadača . Ključno će biti kako će se tehničke mjere razvijati (izolacija, korisničke kontrole, detekcija ubrizgavanja) i koliko će organizacije i pojedinci ulagati u razumijevanje šta tačno radi ovaj "asistent" koji sada živi unutar njihovog preglednika.
