- Android implementa un sistema de validació en temps real que consulta amb l'app del banc per penjar trucades fraudulentes automàticament.
- Es reforça la seguretat contra el robatori físic mitjançant el bloqueig biomètric obligatori i la restricció d'ajustaments crítics.
- La intel·ligència artificial Gemini i el sistema Live Threat Detection analitzen comportaments sospitosos de les apps per evitar estafes.
La seguretat als nostres telèfons s'ha tornat un autèntic maldecap, sobretot amb la sofisticació de les estafes actuals. Google s'ha posat les piles i ha llançat una sèrie de millores substancials a Android perquè no ens prenguin els cabells, centrant-se especialment en frenar les estafes bancàries i blindar els dispositius davant de robatoris o programari maliciós que actua a les ombres.
El més cridaner d'aquest desplegament és que no és una simple actualització cosmètica, sinó un enfocament multicapa . Des de l'ús d'intel·ligència artificial avançada fins a acords directes amb entitats financeres, l'objectiu és que l'usuari no hagi de ser un expert en ciberseguretat per estar protegit, deixant que el sistema operatiu mateix faci la feina bruta de detectar i bloquejar amenaces en temps real.
La fi de l'spoofing: Verificació de trucades financeres
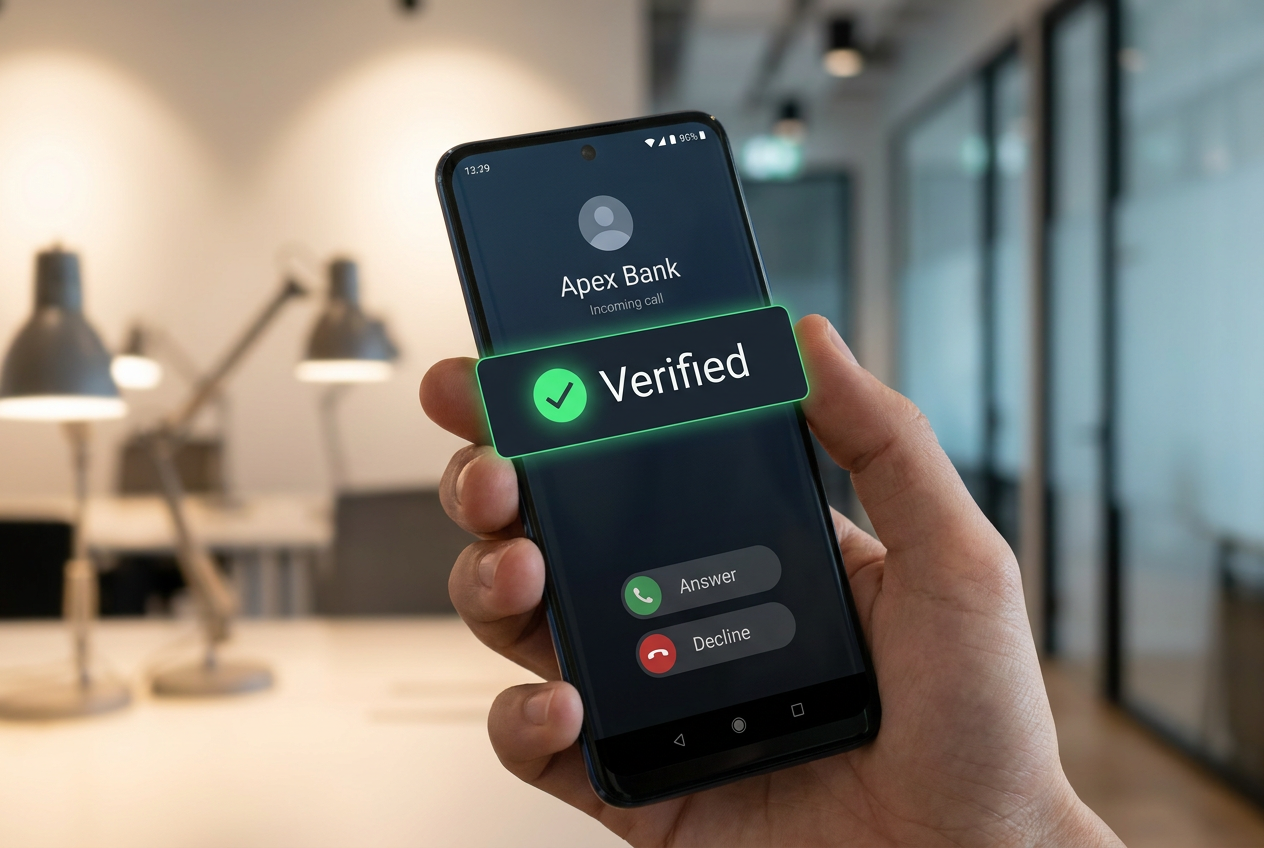
Segurament t'hagi passat que reps una trucada i en pantalla apareix el nom del teu banc, però en realitat és un estafador intentant que deixis anar les teves claus. Això es coneix com a spoofing. Per acabar amb això, Android ara col·labora amb aplicacions bancàries participants. El procés és invisible per a tu: quan entra una trucada que fingeix ser d'una entitat, Android li pregunta discretament a l'app del banc instal·lada al mòbil si realment hi ha una trucada legítima en curs. Si la resposta és negativa, el sistema talla la comunicació a l'instant.
A més, els bancs poden marcar certs números com a «només entrants». Això vol dir que si algú intenta trucar-te des d'un número que el banc només fa servir per rebre trucades, el dispositiu l'identificarà com un frau i finalitzarà la trucada automàticament . Aquest sistema ja ha donat resultats impressionants, bloquejant milions de trucades falses a països com Brasil. De moment, institucions com Revolut, Nubank i Itaú ja formen part d'aquesta xarxa, encara que la llista continuarà creixent.
Live Threat Detection i la IA contra el codi maliciós (malware)
No tot passa a la trucada; moltes vegades l'estafa comença amb un SMS o una app que sembla inofensiva. Aquí entra en joc Live Threat Detection , una eina que utilitza intel·ligència artificial directament al dispositiu per vigilar com es comporten les aplicacions. No es limita a escanejar l'app en instal·lar-la, sinó que analitza si, un cop instal·lada, comença a fer coses rares com reenviar els SMS a un altre número o utilitzar permisos d'accessibilitat per crear capes invisibles sobre la pantalla i enganyar-te.
Per complementar això, Google ha integrat Gemini Intelligence . En aplicacions com Google Messages, el mode de protecció millorada utilitza models d'IA al núvol per analitzar converses senceres amb desconeguts i detectar patrons de frau. D'altra banda, Gemini Nano treballa localment al mòbil per revisar si un enllaç és perillós abans que facis clic, protegint-te fins i tot de webs creades fa tot just uns minuts que encara no estan a cap llista negra.
Blindatge contra el robatori físic i accés no autoritzat
Si et roben el mòbil, el PIN ja no és prou barrera si el lladre ha pogut espiar-lo. Per això, Android ha implementat una millora en la funció de marcar com a perdut . Ara, encara que el delinqüent sàpiga el teu codi, el dispositiu exigirà autenticació biomètrica (empremta o rostre) per poder desbloquejar-se. A més, per evitar que el telèfon sigui manipulat o rastrejat a la inversa, es bloqueja l'accés ràpid als paràmetres i es desactiven les connexions WiFi i Bluetooth.
Una altra mesura molt intel·ligent és la protecció dels codis OTP. Per evitar que apps malicioses interceptin les teves claus de verificació, Android amagarà els codis SMS durant tres hores, impedint que el programari espia els capturi per entrar als teus comptes. Així mateix, s'han endurit els intents d'endevinar el PIN i s'han allargat els temps d'espera entre errors perquè els atacs de força bruta siguin pràcticament impossibles.
Privadesa granular i control de dades
Pel que fa a la privadesa, es va acabar això de donar accés a tota la teva agenda perquè una app llegeixi un sol contacte. Ara hi ha un selector de contactes individual , permetent que l'aplicació només accedeixi a la informació específica i de forma temporal. Passa el mateix amb la ubicació: s'ha afegit un botó per compartir la ubicació necessària únicament mentre l'app estigui oberta, evitant que et rastregin permanentment.
Per als que solen instal·lar fitxers fora de la botiga oficial, Chrome per a Android ara escaneja els fitxers APK abans que es completin la descàrrega. Si la Navegació Segura detecta codi maliciós conegut, el procés es bloqueja. També s'ha inclòs la capacitat de veure l' IMEI des de la pantalla de bloqueig , facilitant que les autoritats identifiquin el dispositiu sense necessitat d'entrar al sistema.
Aquest ecosistema de seguretat, que s'estén des d'Android 11 fins a les versions més recents, fa que la lluita contra el cibercrim sigui proactiva. Combinant l'anàlisi de comportament mitjançant IA, la verificació directa amb els bancs i un control molt més estricte sobre la biometria i els permisos, Google ha creat un escut que redueix dràsticament la superfície d'atac, protegint tant la identitat digital com els fons bancaris dels usuaris davant de les tàctiques més agressives de l'enginyeria social.