- L'enginyeria social informàtica explota errors humans més que fallades tècniques, convertint-se en la via principal de molts ciberatacs.
- Els delinqüents combinen tàctiques psicològiques com ara urgència, autoritat o confiança amb canals digitals i físics variats.
- Hi ha nombrosos tipus d'atacs: phishing, smishing, vishing, baiting, scareware, pretexting, tailgating, atacs d'abeurador o suplantació de DNS, entre d'altres.
- La millor defensa combina educació, hàbits digitals segurs, bones pràctiques de xarxa i protecció tècnica amb programari i polítiques sòlides.
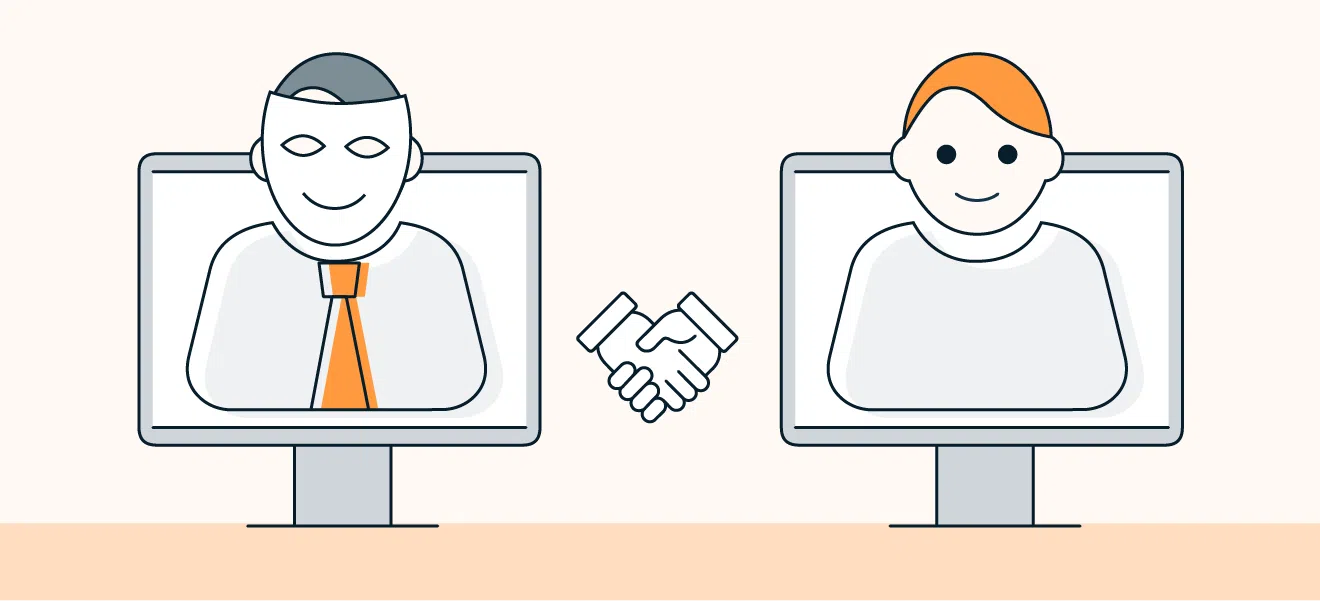
L' enginyeria social informàtica és, ara com ara, una de les armes favorites dels ciberdelinqüents. No necessiten trencar xifrats ni superar tallafocs d'última generació: en tenen prou amb aconseguir que una persona hi confiï prou com per fer clic on no ho ha de fer, obrir un fitxer maliciós o revelar dades que no hauria de compartir mai.
A través d' enganys acuradament dissenyats , aquests atacants exploten els nostres biaixos, emocions i badades. Podeu començar amb un simple correu , una trucada de telèfon, un missatge de WhatsApp o fins i tot una visita física a l'oficina. Darrere hi pot haver des d'un robatori d'identitat a gran escala fins al punt de partida d'un ciberatac devastador contra una empresa o un organisme públic.
Quan parlem d'enginyeria social en informàtica ens referim a una tècnica de manipulació psicològica mitjançant la qual un atacant convenç una persona perquè faci accions que en comprometen la seguretat o la de la seva organització. En lloc de buscar fallades al programari oa la xarxa, el delinqüent se centra en la “baula feble”: l'usuari.
Un missatge de correu que aparenta venir d?un company demanant documents confidencials, una trucada de falsa Agència Tributària amenaçant amb una multa, o la típica oferta absurda d?un suposat milionari estranger en són exemples clàssics. Tots aquests casos tenen alguna cosa en comú: l'atacant es guanya la teva confiança o pressiona les emocions perquè siguis tu qui obri la porta.
En ciberseguretat es parla sovint de l'enginyeria social com a “hackeig humà” , perquè l'objectiu directe és la ment de la víctima, no el sistema operatiu ni l'aplicació. Els delinqüents roben credencials d'accés, números de targeta, comptes bancaris, dades d'identitat, o forcen que s'executi programari maliciós que obre la xarxa d'una empresa a atacs més greus, com ara la instal·lació de ransomware.
Aquest enfocament és especialment atractiu per als criminals perquè evita el treball tècnic complex : en comptes de trencar xifrats o saltar-se un tallafocs, es limiten a explotar la curiositat, la por o la bona fe de les persones. Fa uns anys que els informes d'organismes com ISACA o IBM assenyalen que l'enginyeria social és una de les principals causes de bretxes de seguretat i també una de les més costoses de solucionar.
Curiosament, el terme “enginyeria social” ja va aparèixer el 1945 de la mà del filòsof Karl Popper, que el va utilitzar per referir-se a la possibilitat de redissenyar processos socials i millorar la convivència humana, no per robar dades. En ciberseguretat, però, el concepte s'ha reorientat cap a l'ús d'aquestes mateixes dinàmiques psicològiques amb fins clarament maliciosos.
Un atac d'enginyeria social poques vegades és completament improvisat. Normalment segueix un cicle relativament estructurat que dóna al delinqüent moltes probabilitats d'èxit, encara que la interacció sembli una mica espontani.
El primer pas sol ser la fase de preparació o reconeixement . L'atacant recull informació sobre la persona o el grup objectiu: noms, càrrecs, correus, telèfons, relacions laborals, gustos, xarxes socials, patrons de comportament, etc. De vegades n'hi ha prou amb una cerca a LinkedIn, altres recorren a filtracions de dades prèvies , fòrums o fins i tot observació in situ, com mirar per sobre de l'espatlla algú que tecleja la contrasenya en una cafeteria.
A continuació ve la infiltració . L'atacant inicia el contacte i comença a generar confiança: es pot fer passar per company, proveïdor, tècnic de suport, banc, plataforma coneguda… Fes servir la informació recollida perquè la seva història sembli coherent i familiar, reduint les sospites de la víctima.
Quan la víctima ja se sent còmoda o pressionada, arriba la fase dexplotació . És el moment en què s'aconsegueix allò que es busca: que la persona comparteixi el vostre usuari i contrasenya, que descarregui un suposat informe que en realitat és un virus , que introdueixi les seves dades bancàries en una web falsa o que permeti l'accés físic a una zona restringida.
Finalment, hi ha l' allunyament . Un cop obtinguda la informació o executada lacció desitjada, latacant desapareix o canvia descenari, intentant esborrar empremtes i retardar al màxim la detecció de lincident. En algunes campanyes complexes la interacció es prolonga setmanes o mesos, com passa en certes estafes sentimentals o de confiança progressiva.
La majoria d'aquests atacs es recolzen en biaixos i emocions humanes que ens afecten a tots, independentment que tinguem més o menys coneixements tècnics. Alguns dels elements més explotats són:
Emocions intenses . Quan una situació ens provoca por, eufòria, curiositat extrema, enuig o culpa, tendim a reaccionar abans de pensar . Els criminals ho saben i dissenyen missatges que disparen just aquests ressorts: “S'ha bloquejat el teu compte bancari”, “Has guanyat un premi exclusiu”, “Mira aquestes fotos comprometedores”…
Sensació d'urgència . Les frases tipus “última oportunitat”, “només tens uns minuts per evitar el càrrec” o “el teu compte serà eliminat avui” busquen que actuïs sense verificar res . Si creus que perdràs diners, accés o una gran oportunitat, hi ha moltes més probabilitats que facis clic en un enllaç o lliuris informació sense pensar-t'ho dues vegades.
Construcció de confiança . Guanyar-se la confiança és la base de l'èxit. Per això, els atacants investiguen els teus interessos, llenguatge i entorn per semblar persones properes, col·legues de treball, tècnics legítims o representants d'organitzacions respectades. Com més creïble sembli el context, menys preguntes faràs.
Hi ha casos en què, a més del que és emocional, s'usa l'enginyeria social de forma molt “física”, per exemple espiant credencials en una zona de descans d'empresa, recollint documents d'una impressora desatesa o buscant USB abandonats en sales de reunions. Aquí la persuasió es barreja amb la simple oportunitat.
Principis de manipulació més utilitzats pels atacants
L'enginyeria social es recolza, en gran mesura, en els principis estudiats per la psicologia social. Aquests mecanismes d'influència estan tan integrats a la nostra manera de relacionar-nos que moltes vegades no els notem fins que és massa tard.
El principi de reciprocitat consisteix que, quan algú ens fa un favor, tendim a voler tornar-ho. Un delinqüent pot oferir ajuda, informació o un petit benefici (un document útil, un accés temporal, un descompte) i, més endavant, demanar alguna cosa a canvi: “ja que t'he ajudat amb això, em passes la llista completa de clients per creuar dades?”
La urgència ja l'hem vist: terminis impossibles, amenaces imminents o ofertes que caduquen en minuts. És un recurs molt habitual a correus de phishing i missatges SMS amb enllaços maliciosos. En accelerar el procés de decisió, l'agressor redueix les defenses crítiques.
La consistència s'explota quan algú ha acceptat fer petites tasques aparentment innòcues i, de mica en mica, se li demanen accions més delicades. Un empleat pot començar reenviant informes interns rutinaris i acabar, gairebé sense adonar-se'n, autoritzant pagaments o compartint accessos crítics perquè vol ser coherent amb la seva col·laboració inicial.
El principi de simpatia i confiança apareix quan l'atacant es mostra proper, comparteix aficions, punts de vista o fins i tot coqueteja amb la víctima. Aquesta proximitat redueix la desconfiança. En entorns d'alt valor (càrrecs directius, personal amb accés classificat, responsables de compres) aquesta estratègia es combina de vegades amb sextorsió : es fan servir converses íntimes o material comprometedor per fer xantatge.
L' autoritat es veu cada dia als fraus del CEO o en correus que suplanten directius, organismes públics o serveis de suport. Si qui demana alguna cosa sembla tenir rang, segell oficial o logotip corporatiu, és més fàcil que un empleat obeeixi sense qüestionar.
Per acabar, la validació social o pressió de grup fa que acceptem peticions que ens resultarien rares si creguéssim ser els únics a rebre-les. Si en un fil de correu hi ha diversos companys que semblen estar d'acord, o si “tothom està fent això”, la resistència baixa dràsticament. Aquest biaix s'usa també de forma massiva en campanyes de desinformació i fake news.
Els ciberdelinqüents combinen aquestes tècniques psicològiques amb diferents canals i formats per arribar a les víctimes. Molts ciberatacs inclouen alguna peça d'enginyeria social, encara que se'ls conegui per un altre nom (virus, ransomware, etc.).
El phishing és probablement la cara més coneguda de l'enginyeria social. Consisteix a enviar missatges que imiten comunicacions legítimes de bancs, plataformes de pagament, empreses de missatgeria, xarxes socials, organismes públics o fins i tot companys de feina.
Al phishing massiu o spam phishing, es llancen correus o missatges a gran escala, amb poc nivell de personalització, confiant que un percentatge petit d'usuaris caigui. D'altra banda, el spear phishing s'adreça a persones concretes usant dades reals sobre el seu càrrec, empresa o activitats, i el whaling apunta directament figures d'alt valor com a directius, polítics o celebrities.
El canal més clàssic és el phishing per correu electrònic , amb enllaços a webs falses o adjunts que contenen malware. Però hi ha moltes altres variants que s'han popularitzat:
- Desesperant: trucades de veu, de vegades automatitzades, on se simula ser del banc, del suport tècnic o d'una institució. L'objectiu és que la víctima reveli codis, contrasenyes o autoritzi operacions.
- Fumant: missatges de text (SMS o missatgeria instantània) que inclouen enllaços perillosos o números als quals trucar. Solen apel·lar a la urgència: paquets retinguts, premis, bloquejos de compte, etc.
- Phishing a xarxes socials (de vegades anomenat Angler phishing quan suplanta serveis d'atenció al client): perfils falsos o comptes que es fan passar per marques, bancs o fins i tot amics per redirigir la víctima a converses privades i extreure informació o enviar enllaços maliciosos.
- Phishing a cercadors: llocs fraudulents que apareixen com a anuncis o resultats ben posicionats en motors de cerca, simulant ser bancs, botigues en línia o serveis oficials.
- Phishing de sessió: finestres emergents d'inici de sessió falses que apareixen mentre navegues, demanant-te autenticació per a la web real quan en realitat estàs lliurant les dades a un atacant.
Baiting o atacs amb esquer
En els atacs de baiting, el delinqüent tempta la víctima amb una cosa aparentment gratuïta o molt atractiva : programari premium, vals de descompte, contingut exclusiu, sorteigs, eines “miraculoses”, etc. El ganxo està dissenyat per despertar curiositat o ambició.
Un exemple típic és deixar un pendrive infectat en un lloc estratègic, com ara un aparcament, una biblioteca o la sala de descans d'una empresa. Qui ho trobi pot sentir la temptació de connectar-lo “a veure què hi ha”, provocant la infecció automàtica de l'equip o de tota la xarxa interna.
Una altra variant comuna són els fitxers adjunts en correus que prometen informes importants, factures, ofertes de feina o regals. La víctima obre el fitxer i, sense ser-ne conscient, executa codi maliciós que permet als atacants prendre control parcial o total del dispositiu.
Pretexting, infracció física i tailgating
El pretexting consisteix a construir un escenari fals molt elaborat per justificar-ne una petició. L'atacant es pot presentar com a proveïdor, auditor, tècnic de manteniment o fins i tot company d'una altra seu. Gràcies a la informació prèvia recopilada, la seva història sona extremadament plausible.
En molts casos això es combina amb intrusió física . Un delinqüent pot anar a un edifici d?oficines amb una armilla d?empresa de missatgeria, un albarà i molta seguretat en si mateix. Si ningú no comprova la seva identitat real, es pot moure per les instal·lacions, veure pantalles, recollir documentació o connectar dispositius USB a equips corporatius.
El tailgating o piggybacking és un altre clàssic: l'atacant es limita a seguir una persona autoritzada quan entra per una porta d'accés restringit, aprofitant la cortesia habitual de “subjectar la porta a qui ve darrere”. Un cop a dins, el marge per recopilar informació o plantar dispositius maliciosos és enorme.
Quid pro quo: “et dono alguna cosa, tu em dónes les teves dades”
Als atacs de quid pro quo, el delinqüent ofereix un benefici concret a canvi d'informació . Pot ser la participació en un suposat estudi de mercat remunerat, una enquesta amb premi , suport tècnic gratuït o accés a una oferta laboral molt atractiva.
La víctima, entusiasmada pel possible premi o la “gran oportunitat”, es relaxa i comparteix dades personals, credencials o fins i tot instal·la aplicacions recomanades per l'agressor. En molts casos, mai no arriba la contraprestació promesa : l'únic que guanya és el criminal.
Algunes campanyes barregen enginyeria social amb tècniques més tècniques de xarxa i malware . Un exemple són els atacs de suplantació o enverinament de DNS. Mitjançant la manipulació de registres de resolució de noms, l'atacant aconsegueix que, quan escrius un URL legítim, el teu navegador acabi en una pàgina falsa preparada per robar credencials.
Els anomenats atacs d'abeurador se centren en llocs web que visiten habitualment les víctimes objectiu, com ara portals sectorials, webs de proveïdors o pàgines de notícies especialitzades. El delinqüent troba una vulnerabilitat en aquesta web, la compromet i injecta codi maliciós o codi maliciós que s'aprofita dels qui la visiten, especialment si no tenen els seus sistemes actualitzats.
El scareware és una altra tàctica molt estesa: finestres emergents o programes que simulen ser eines de seguretat i informen de falses infeccions o piratejos. Espantat, l'usuari paga per una suposada solució o introdueix les seves dades per “netejar el sistema”, quan en realitat està instal·lant més codi maliciós o lliurant la seva informació directament als atacants.
Mètodes menys habituals però igual de perillosos
A més de les tècniques més conegudes, s'han documentat campanyes d'enginyeria social força creatives. Per exemple, phishing per fax , on les víctimes rebien un correu suposadament del seu banc que els demanava imprimir un formulari, emplenar-lo amb les seves credencials i enviar-lo per fax a un número controlat pels delinqüents.
També hi ha hagut casos de distribució de codi maliciós per correu tradicional , com al Japó, on es van enviar CDs infectats a clients d'un banc usant adreces físiques robades de la pròpia entitat. En introduir el disc a l'ordinador, s'executava spyware que capturava informació sensible.
Molts incidents històrics de codi maliciós han tingut èxit perquè els usuaris, enganyats per missatges convincents, van obrir adjunts o enllaços que semblaven legítims. Els cucs de correu electrònic són un cas de llibre.
El famós worm LoveLetter (també conegut com a ILOVEYOU) va col·lapsar servidors de correu a principis dels 2000. Les víctimes rebien un missatge amb assumpte romàntic i un adjunt que deia ser una carta d'amor. El component emocional va funcionar tan bé que milions de persones van obrir l'arxiu, permetent que el cuc es reenviés automàticament a tota la llibreta d'adreces.
Un altre exemple és Mydoom , que es propagava amb missatges que imitaven notificacions tècniques de servidors de correu. Aparentant ser un avís legítim del sistema, molts usuaris van confiar i van executar l'adjunt. Una cosa similar va passar amb el cuc Swen , que es feia passar per un pegat oficial de Microsoft per corregir vulnerabilitats de Windows, aconseguint que multitud de persones instal·lessin, en realitat, el mateix cuc.
L'enginyeria social també es recolza en la por de ser descobert . Alguns troians s'han difós oferint eines suposadament il·legals: generadors de números de targeta, trucs per augmentar saldos de comptes en línia o programes per espiar comunicacions. Quan l'arxiu resulta ser un programari maliciós, moltes víctimes prefereixen no denunciar per no destapar les seves pròpies intencions poc ètiques.
En altres escenaris, els atacants s'han dirigit a candidats que buscaven feina a través de portals d'ocupació. Enviaven ofertes falses que incloïen adjunts amb troians. Com que la descàrrega estava relacionada amb una recerca laboral secreta, els empleats infectats evitaven comentar el que va passar a la seva empresa per por de represàlies.
La primera defensa davant d'aquests enganys és aprendre a reconèixer aquests indicis abans d'actuar. En essència, es tracta de frenar l'impuls i analitzar la situació amb calma, justament el contrari del que vol l'atacant.
Resulta útil fer-se algunes preguntes cada vegada que alguna cosa “fa olor estranya”. Per exemple: estic notant una emoció molt intensa (por, curiositat, eufòria) després de llegir aquest missatge o contestar aquesta trucada? Si el teu estat emocional s'ha disparat, és senyal que hi pot haver manipulació en marxa.
Una altra qüestió clau és revisar si el remitent és realment legítim . Cal fixar-se en els dominis de correu ( [email protected] no és el mateix que [email protected] ), en l'ortografia, en la qualitat dels logotips, en enllaços escurçats o URLs amb petites variacions. A les xarxes socials abunden comptes clonats que copien fotos i noms d'amics o marques.
Convé també contrastar: el meu amic, col·lega o banc m'ha enviat realment això ? Davant del dubte, millor trucar directament al número oficial o parlar en persona abans de fer res. Molts comptes poden haver estat hackejats sense que el propietari ho sàpiga.
En el cas dels llocs web, cal fixar-se en detalls sospitosos : URLs estranyes, errors de traducció, imatges de baixa qualitat, logotips antics, formularis que demanen més dades dels habituals, o absència de HTTPS en pàgines que sol·liciten credencials o informació bancària.
També val la pena qüestionar qualsevol oferta que sembli massa bona per ser certa . Sortejos miraculosos, inversions amb guanys assegurats, feines fàcils per grans sous o premis inesperats a canvi de poc esforç solen ser ham pur.
A més de la detecció, és fonamental adoptar rutines de seguretat que dificultin lèxit daquests atacs. Aquí entren en joc tant els comportaments diaris com les mesures tècniques.
Hàbits assegurances de comunicació i gestió de comptes
Un dels consells més eficaços és no punxar en enllaços rebuts per correu, SMS o missatgeria, sobretot quan són accessos a bancs, portals corporatius o àrees de client. És preferible escriure manualment l'adreça al navegador o cercar la web oficial en un cercador, verificant sempre que és el domini correcte.
L' autenticació multifactor (MFA) afegeix una capa extra de protecció: encara que algú robi la contrasenya mitjançant enginyeria social, necessitarà a més el codi temporal, l'SMS, el token de l'app o la dada biomètrica per entrar. Activar MFA a correu, xarxes socials, banca en línia i serveis crítics redueix dràsticament l'impacte d'un possible robatori de credencials.
També és essencial utilitzar contrasenyes robustes i diferents per a cada servei, combinant longitud, números, majúscules, minúscules i símbols. Atès que memoritzar dotzenes de claus fortes és poc realista, el més pràctic és recórrer a un gestor de contrasenyes que les emmagatzemi i generi de manera segura.
A les xarxes socials convé limitar la quantitat de dades personals que es comparteixen públicament: dates de naixement, noms de mascotes, col·legis, llocs freqüents, etc. Aquesta informació s'utilitza sovint per endevinar respostes a preguntes de seguretat o per dissenyar atacs hiperpersonalitzats.
Per últim, és recomanable ser especialment prudent amb les amistats únicament digitals . No és estrany que una relació amistosa o romàntica iniciada a internet acabi sent una estafa acuradament orquestrada basada en confiança i emoció.
Bones pràctiques de xarxa i protecció de lentorn
A nivell de xarxa, una regla bàsica és no permetre que desconeguts es connectin a la Wi-Fi principal de casa o de loficina. Si es vol oferir connexió a convidats, l'ideal és fer servir una xarxa separada per a convidats, amb permisos limitats i aïllament de la resta de dispositius.
L'ús d'una xarxa privada virtual (VPN) afegeix un nivell considerable de protecció, especialment en connectar-se des de xarxes públiques o poc segures. El trànsit va xifrat i, encara que algú intercepti les dades, el que veurà serà il·legible. A més, es dificulta el rastreig de lusuari a través de diferents serveis.
Cal no oblidar els dispositius que sovint es passen per alt: encaminadors domèstics, dispositius IoT, impressores de xarxa , sistemes d'infoentreteniment en cotxes, càmeres IP, etc. Una mala configuració o un firmware desactualitzat en qualsevol pot proporcionar a un atacant un punt d'entrada i molta informació per personalitzar les campanyes d'enginyeria social.
Seguretat als dispositius i actualització constant
En el pla dels dispositius, la base és comptar amb un programari de seguretat complet (no només antivirus bàsic) que inclogui protecció davant de phishing, ransomware, troians, spyware i altres amenaces. Aquestes solucions poden bloquejar enllaços maliciosos, descàrregues sospitoses i comportaments anòmals en temps real.
És crucial no deixar ordinadors i mòbils desbloquejats en espais públics o semipúblics. En entorns de treball, bloquejar la sessió en aixecar-se de la cadira hauria de ser un hàbit automàtic. Uns pocs segons d'accés físic poden ser suficients per robar informació o instal·lar una cosa indesitjada.
Així mateix, cal mantenir tot el programari sempre actualitzat : sistema operatiu, navegador, aplicacions doficina, plugins, i també el firmware de routers i altres equips connectats. Moltes campanyes de codi maliciós i enginyeria social es recolzen en vulnerabilitats ja conegudes i pegats, però que segueixen presents en sistemes que els usuaris no han actualitzat.
Serveis que monitoritzen filtracions de dades per a adreces de correu o dominis permeten saber si algun dels teus comptes ha aparegut en una bretxa recent. Si és així, convé canviar contrasenyes i revisar accessos com més aviat millor per reduir el risc d'explotació mitjançant atacs d'enginyeria social basats en aquestes dades.
Cal recordar que l'enginyeria social no es limita al món digital. Molts atacs combinen tècniques físiques i en línia . Un delinqüent pot trucar a la porta de l'oficina fingint ser tècnic d'una empresa coneguda, aconseguir accés a una sala de servidors i, un cop dins, fer servir un USB preparat per comprometre tota la xarxa.
Igualment, hi ha campanyes de desinformació que barregen xarxes socials, mitjans, missatgeria i converses cara a cara per modelar opinions polítiques o decisions de vot. En aquests casos, la manipulació a gran escala es basa en els mateixos principis de validació social, autoritat i emocionalitat que un simple phishing bancari, però apuntant milers o milions de persones.
Per això, l'educació en ciberseguretat i pensament crític no és només un assumpte tècnic: és una competència ciutadana bàsica . Ensenyar empleats, famílies i especialment els més joves a qüestionar la informació, verificar fonts i reconèixer senyals de manipulació redueix molt l'impacte d'aquestes campanyes.
L'enginyeria social informàtica ha demostrat que no cal “hackejar màquines” quan és possible manipular les persones que les usen. Des de correus de phishing fins a intrusions físiques, passant per cucs històrics i atacs d'abeurador, el denominador comú és l'explotació sistemàtica de la nostra confiança, les nostres pors i els nostres biaixos. Invertir en tecnologies de protecció és necessari, però només funciona de debò si es combina amb hàbits digitals prudents, formació contínua i una cultura de desconfiança raonable davant de qualsevol sol·licitud inesperada de dades o accions sensibles; aquesta barreja d'eines i de criteri humà és el que marca la diferència entre ser una víctima més o tallar l'engany a temps.
