- Una vulnerabilitat crítica a NLTK (CVE-2026-0848) permet execució remota de codi i afecta sistemes d'IA i processament de llenguatge natural.
- Errors comuns d'instal·lació i configuració de Python (PATH, versions, entorns) provoquen errors d'importació i problemes amb llibreries.
- L'ecosistema PyPI ha patit la publicació de milers de paquets maliciosos i ha evidenciat els riscos de la cadena de subministrament de programari.
- La combinació de bones pràctiques de seguretat, actualització de llibreries i gestió rigorosa de dependències és essencial per reduir aquests riscos.
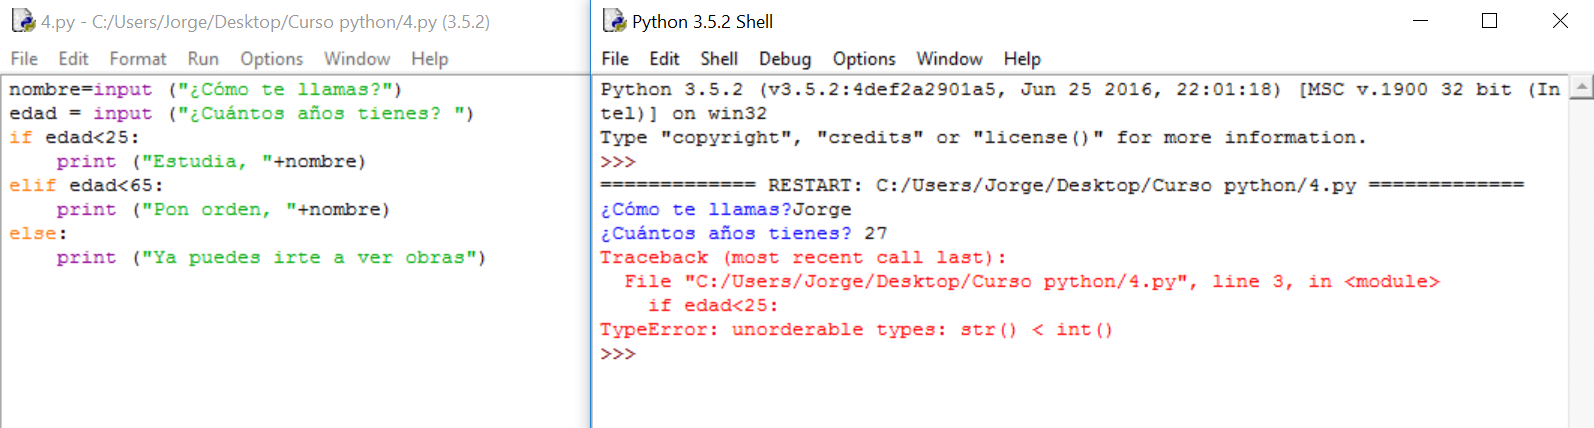
Quan parlem d'una fallada en una llibreria de Python , no ens referim només a un error puntual que trenca un script: en molts casos es pot convertir en una porta d'entrada directa per a atacs, problemes d'instal·lació desesperants o fins i tot en un maldecap per culpa d'una simple dependència mal escrita. Python és còmode, és a tot arreu i això implica que qualsevol ensopegada, per petit que sembli, pot tenir un impacte enorme en projectes d' IA, processament de llenguatge natural i desenvolupament web.
En els darrers temps han sortit a la llum casos que van des de vulnerabilitats crítiques amb execució remota de codi fins a paquets maliciosos amagats a l'índex oficial de Python o errors aparentment absurds en llibreries tan innocents com un controlador de brillantor de pantalla. Tot això dibuixa un panorama en què no n'hi ha prou amb instal·lar una dependència i oblidar-se: cal entendre què està passant per sota, com es distribueixen les llibreries i quines bones pràctiques ens poden estalviar disgustos molt seriosos.
Fallada crítica a NLTK: la vulnerabilitat CVE-2026-0848
Un dels casos més cridaners és el d'una fallada crítica a la llibreria NLTK , molt coneguda a l'ecosistema Python pel seu ús en tasques de processament de llenguatge natural . Sota l'identificador CVE-2026-0848 , s'ha descrit una vulnerabilitat que afecta directament entorns on s'utilitzen sistemes d'anàlisi de text i, en general, aplicacions basades en intel·ligència artificial i NLP.
Aquesta vulnerabilitat concedeix la possibilitat d' execució remota de codi (RCE) , és a dir, que un atacant pugui aconseguir que el seu propi codi s'executi de manera arbitrària a la màquina que utilitzeu NLTK. Des del punt de vista de ciberseguretat, aquest és un dels escenaris més greus que es poden trobar en un programari dús massiu, perquè no es limita a filtrar dades: pot donar control efectiu del sistema compromès.
El més preocupant és que NLTK continua sent una dependència estàndard en infinitat de projectes, especialment en un context on la IA s'ha integrat en tot tipus de serveis. Això implica que molts entorns productius, notebooks, APIs i pipelins de machine learning poden estar exposats sense que els seus responsables siguin plenament conscients del risc real que suposa aquesta vulnerabilitat.
L'apogeu del processament de llenguatge ha fet que estiguem envoltats d'aplicacions que consumeixen text contínuament: assistents virtuals, sistemes de classificació, anàlisi d'opinions i un llarg etcètera. En tots aquests casos, una fallada en una llibreria de Python àmpliament utilitzada es pot convertir en un element clau d'un atac de cadena de subministrament o d'un compromís més ampli de la infraestructura.
En definitiva, la combinació explosiva d'un RCE amb una biblioteca tan popular com NLTK no és només un problema tècnic; també és un recordatori que la confiança cega a les dependències pot passar una factura molt alta si no es gestiona amb cap.
On és la decisió i com s'explota?
L'origen del problema a CVE-2026-0848 està en la manera com NLTK maneja determinats recursos externs . Sota certes condicions, la llibreria pot arribar a carregar fitxers sense fer una validació adequada de la seva procedència ni del seu contingut, cosa que obre una bretxa perillosa en el flux de dades de l'aplicació.
A la pràctica, això es tradueix que un arxiu manipulat per un atacant pot arribar a ser tractat com un recurs legítim per NLTK. Si l'aplicació confia en aquests recursos externs sense filtres addicionals, el codi maliciós incrustat en aquest fitxer podria acabar executant-se directament al sistema que consumeix les dades.
Aquest escenari no requereix muntatges de pel·lícula: en molts entorns actuals —com APIs, quaderns interactius, serveis d'anàlisi automàtica o pipelins de machine learning— les dades s'ingereixen i es processen de manera automatitzada. Si un dels orígens d'aquestes dades està compromès, l'atacant pot aprofitar aquest error a la llibreria de Python per colar el seu payload sense que ningú hagi de prémer un botó ni executar res manualment.
A més, molts d'aquests sistemes es troben desplegats a servidors que gaudeixen de permisos amplis i accés a recursos sensibles . Això significa que una RCE explotada a través de NLTK no es queda en un ensurt: pot derivar en robatori de dades, modificació de models, sabotatge de processos interns o implantació de portes del darrere per a atacs posteriors.
L'essència del problema és que la validació de recursos externs sol ser la gran oblidada quan es treballa amb llibreries que “ho fan tot per nosaltres”. Si assumim que la dependència és segura sense auditar com tracta el que donem menjar, correm el risc de convertir una funcionalitat útil en un vector d'atac ideal.
Per què aquesta vulnerabilitat és tan rellevant avui
El context en què apareix CVE-2026-0848 fa que el seu impacte potencial sigui especialment delicat. L'ús de llibreries de NLP i intel·ligència artificial s'ha disparat, i NLTK, malgrat l'aparició d'alternatives més modernes, continua estant ancorada en molts projectes, tutorials, repositoris educatius i sistemes en producció.
Aquest tipus de fallada posa sobre la taula un risc molt concret: que una llibreria de confiança es converteixi en una baula feble dins un atac de cadena de subministrament. És a dir, que l'atacant no vagi per la nostra aplicació directament, sinó per una peça intermèdia que tothom utilitza i en què gairebé ningú repara fins que alguna cosa explota.
Ho hem vist ja amb altres ecosistemes: JavaScript i npm, Ruby i RubyGems, i per descomptat el mateix PyPI a l'ecosistema Python . El patró es repeteix: com més confiem en un repositori i més automatitzem la instal·lació de paquets, més atractiu es torna per als que busquen comprometre sistemes a escala.
El fet que la vulnerabilitat de NLTK permeti execució remota de codi en multiplica la gravetat. No parlem d'un bug que només filtra informació o provoca caigudes; estem davant d'un vector que pot donar control total de la màquina afectada , amb tot allò que això comporta en entorns de producció, infraestructura de dades o xarxes corporatives.
Per això, encara que la solució immediata passi per actualitzar NLTK a una versió corregida, el debat de fons té més a veure amb cultura de seguretat i com tractem les dependències: auditar, aïllar, limitar permisos i revisar més enllà del simple pip install de torn.
Mitigació i bones pràctiques davant de fallades en llibreries de Python
El primer pas per mitigar una fallada com CVE-2026-0848 és força directe: instal·lar la versió de NLTK que inclou el pegat o, si no, deixar d'usar versions afectades. Mantenir les llibreries actualitzades és la mesura mínima per no exposar-se innecessàriament a vulnerabilitats ja documentades.
Tot i això, quedar-se aquí és quedar-se curt. Aquesta classe d'incidències posa en evidència la necessitat de revisar com fem servir els recursos externs a les nostres aplicacions. Sempre que es carreguin fitxers, models, corpus o qualsevol altre tipus de dada procedent de fora, és fonamental validar origen, format i contingut, reduint al mínim l'espai de maniobra d'un atacant.
Una altra capa de protecció recomanable és executar els processos més delicats en entorns aïllats, com ara contenidors o màquines virtuals . Si el codi que processa text i models de NLP corre en un entorn amb permisos molt acotats, fins i tot una explotació de RCE tindrà un impacte molt més controlat, sense accés directe a la resta de la infraestructura.
També ajuda limitar de manera estricta les fonts vàlides de dades i els canals pels quals aquests arriben als nostres sistemes. Com més clar estigui quins APIs, rutes o repositoris estan autoritzats, més difícil serà que un recurs maliciós es coli al flux de dades sense aixecar sospites o sense que saltin alarmes de seguretat.
Finalment, convé integrar aquestes mesures en un enfocament més ampli de seguretat en el cicle de desenvolupament : anàlisi estàtica de codi, revisió de dependències, auditories periòdiques de paquets i monitorització de vulnerabilitats conegudes a les llibreries que fem servir diàriament. No es tracta d?obsessionar-se, sinó de no anar a cegues.
Errors típics en treballar amb llibreries de Python: el cas de screen_brightness_control
No tots els problemes relacionats amb una llibreria de Python són vulnerabilitats crítiques. Sovint ens trobem amb errors molt més mundans que, tot i així, poden frenar un projecte o fer que perdem hores sense necessitat. Un exemple senzill és el cas de la llibreria screen_brightness_control, utilitzada per gestionar la brillantor de la pantalla des de Python.
Un desenvolupador que treballava en un programa d'anàlisi al vostre ordinador, usant Codi de Visual Studio, es va trobar amb el missatge de Pylance: “import screen_brightness_control” could not be resolved” just a la línia import screen_brightness_control as sbc, copiada literalment de la documentació oficial. Python i la pròpia llibreria estaven actualitzats, però l'entorn de desenvolupament insistia que el mòdul no existia.
Aquest tipus d'error sol estar relacionat amb qüestions com ara entorns virtuals mal configurats , instal·lacions en rutes diferents de les que l'intèrpret està utilitzant o discrepàncies entre la versió de Python que llança el codi i la que s'ha fet servir per instal·lar el paquet. Tot i que el cas concret va acabar arreglant-se "màgicament" sense saber què va canviar, en realitat el més probable és que es tractés d'un ajustament d'entorn o de ruta.
Quan ens veiem davant d'un problema d'aquest estil, convé revisar aspectes tan bàsics com quin intèrpret de Python està usant Visual Studio Code, si el paquet està efectivament instal·lat en aquest entorn concret mitjançant pip show screen_brightness_control, o si hi ha diverses versions de Python convivint en el mateix sistema.
Més enllà de l'anècdota, aquests errors il·lustren que, encara que Python sigui senzill d'aprendre , la interacció entre IDEs, entorns virtuals i gestors de paquets pot generar errors desconcertants. I, sobretot, que moltes vegades el problema no és ni al codi ni a la llibreria, sinó a la configuració de l'entorn.
Errors freqüents a la instal·lació de Python que afecten les llibreries
Abans d'arribar fins al punt d'instal·lar una llibreria, molts usuaris topen amb problemes a la pròpia instal·lació de Python que després repercuteixen en l'ús de qualsevol paquet addicional. Aquests errors són especialment habituals entre els que comencen a programar i es troben amb missatges críptics només obrir la terminal.
Python.exe no es troba
Un dels errors més típics a Windows és l'avís que “python.exe” no es troba quan s'intenta executar Python des de la línia d'ordres. Això sol ser perquè el sistema no té la ruta de l'executable inclosa a la variable d'entorn PATH, per la qual cosa no sap on buscar l'intèrpret.
La solució passa per afegir manualment la ruta d'instal·lació de Python a les variables dentorn del sistema. Per fer-ho, cal anar a la configuració avançada del sistema, obrir l'apartat de “Variables d'entorn”, localitzar la variable PATH a la secció de variables del sistema i editar-la per incloure el directori on es troba python.exe (Per exemple, C:\\PythonXX\\, substituint “XX” per la versió corresponent).
Un cop desats els canvis, és important tancar i tornar a obrir la línia d'ordres perquè el nou valor de PATH entri en vigor. A partir d'aquí, el sistema ja hauria de ser capaç de localitzar l'executable de Python quan s'executi l'ordre corresponent.
Missatges d'error confusos durant la instal·lació
Un altre clàssic són els missatges d'error poc clars que salten durant la instal·lació de Python o en intentar configurar determinats components. De vegades es tracta de dependències del sistema operatiu, d'altres de permisos insuficients o de conflictes amb versions prèvies mal desinstal·lades.
Quan l'error no és evident, el més prudent és acudir a la documentació oficial de Python , on es recullen nombrosos casos habituals, preguntes freqüents i solucions pas a pas. Saltar directament a fòrums sense haver revisat abans aquesta informació pot complicar-ne més el diagnòstic.
També convé verificar que estem descarregant l'instal·lador adequat des de la web oficial de Python i no des de fonts de tercers, ja que fer servir instal·ladors no oficials pot comportar problemes de compatibilitat, versions estranyes o fins i tot riscos de seguretat.
Versió de Python inadequada
És força habitual que, en seguir un tutorial o treballar amb un projecte concret, es requereixi una versió concreta de Python i, sense adonar-se'n, se n'acabi instal·lant una altra de diferent. Això pot generar incompatibilitats amb determinades llibreries o scripts que usen funcions o sintaxi introduïdes o eliminades entre versions.
Per minimitzar aquests embolics, és bona idea especificar la versió exacta que es vol utilitzar en crear entorns o en executar ordres. Per exemple, si cal treballar amb Python 3.8, es pot crear un entorn virtual amb alguna cosa com python3.8 -m venv mi_entorno, garantint així que les llibreries s'instal·len i s'executen sobre la versió adequada.
En entorns on conviuen diverses versions (per exemple, Python 3.8 i 3.11), és important tenir clar quin binari s'està usant a cada moment, ja sigui mitjançant àlies, gestors de versions o eines específiques de la distribució emprada.
Ruta d'accés mal configurada
La configuració correcta de la ruta d'accés (PATH) no només afecta l'executable principal de Python, sinó també la manera com el sistema localitza els scripts, eines complementàries i binaris instal·lats amb les llibreries.
Si es modifica la variable PATH sense cura o s'instal·la Python en ubicacions poc convencionals sense actualitzar-la, es poden generar problemes aparentment inexplicables: ordres que deixen de funcionar, llibreries que “desapareixen” o scripts que s'executen amb versions diferents de les esperades.
Per comprovar la ruta d'accés activa, a Windows es pot llançar un echo %PATH% des de la línia d'ordres i revisar si la carpeta d'instal·lació de Python està inclosa. En altres sistemes, com Linux o macOS, es fa servir echo $PATH. Ajustar aquestes rutes de forma coherent és bàsic per garantir que Python i les seves llibreries es comporten com cal.
En un entorn professional, a més, sol ser recomanable recolzar-se en entorns virtuals i eines de gestió de versions per encapsular dependències i no dependre tant de la configuració global del sistema.
Paquets maliciosos a PyPI i atacs a la cadena de subministrament
Més enllà dels errors d'instal·lació i les vulnerabilitats puntuals, hi ha un problema de fons que afecta tot l'ecosistema: la confiança en els gestors de paquets com ara PyPI, npm o RubyGems. El cas de Python no n'és una excepció, i en els darrers anys s'han detectat milers de paquets maliciosos pujats a l'índex oficial.
En un incident concret, l' Índex de Paquets de Python (PyPI) es va veure obligat a eliminar uns 3.653 paquets maliciosos poc després d'identificar-se una errada de seguretat relacionada amb ells. Entre aquests paquets hi havia versions no autoritzades de llibreries com CuPy i altres projectes legítims que havien estat imitats o suplantats.
El problema neix que molts desenvolupadors usen PyPI com a font directa per integrar llibreries de tercers als seus projectes, sovint sense comprovar a fons el codi que estan important. El sistema es basa, en gran mesura, en la confiança que es diposita en els autors de les biblioteques i en el mateix repositori, i aquesta confiança pot ser explotada per actors malintencionats.
Aquest tipus d'atac sol recolzar-se en tècniques com el mecanografia tipogràfica, que consisteix a pujar paquets amb noms molt semblants als de llibreries populars, aprofitant errors tipogràfics o confusions al nom. Si un desenvolupador tecleja malament l'identificador al pip install, pot acabar instal·lant una versió adulterada sense adonar-se'n.
Entre els paquets maliciosos detectats en aquella operació es van trobar versions falses de CuPy, com cupy-cuda112 (CuPy per a CUDA 11.2), que va ser pujada el 25 de febrer de 2021 i eliminada l'endemà gràcies a la política de resposta establerta al PEP 541. En aquest cas, un dels responsables oficials del projecte, Kenichi Maehashi, va donar la veu d'alarma en detectar el problema.
Motivacions i efectes reals daquests atacs
L'interessant d'aquell incident és que el compte responsable de pujar els paquets dubtosos feia servir el nom “RemindSupplyChainRisks” , suggerint que l'objectiu podria ser més aviat cridar l'atenció sobre els riscos de seguretat a la cadena de desenvolupament que perpetrar un atac nociu a gran escala.
En els comentaris d'alguns d'aquests paquets fins i tot apareixia un missatge advertint que el propòsit era conscienciar sobre el risc tan elevat que suposa confiar cegament en la cadena de subministrament de programari. Tot i així, les intencions reals no estaven del tot clares, entre altres coses perquè l'autor va romandre a l'anonimat i va deixar una adreça de correu inoperativa.
El director d'infraestructures de la Python Software Foundation, Ee W. Durbin III, va mostrar certs dubtes sobre la utilitat de suspendre el compte de l'infractor, assenyalant que resulta trivial crear un perfil nou i continuar pujant paquets amb una altra identitat. Això posa de manifest un dels grans desafiaments dels repositoris públics: el control real sobre qui publica què és limitat.
El propi comportament del codi maliciós al paquet cupy-cuda112 tampoc no era especialment sofisticat: bàsicament enviava una petició GET a una adreça IP a Tòquio (101.32.99.28) adjuntant el nom del paquet. No executava accions destructives ni desplegava càrregues més elaborades, cosa que reforça la hipòtesi que podia tractar-se més d'una prova de concepte que d'un atac plenament maliciós.
Tot i així, el fet que algú pugui pujar milers de paquets de cop, que siguin descarregats per usuaris legítims i que el codi s'executi en els seus sistemes deixa clar que la superfície d'atac de l'ecosistema Python és molt àmplia. I que qualsevol errada, ja sigui de disseny, de supervisió o de cultura de seguretat, pot tenir conseqüències importants.
Lliçons pràctiques per a desenvolupadors i equips tècnics
Tant els errors crítics com CVE-2026-0848 a NLTK, com els paquets maliciosos detectats a PyPI o els errors d'instal·lació aparentment inofensius, apunten en la mateixa direcció: no n'hi ha prou de saber programar a Python , cal entendre també com es distribueix el codi, com s'instal·len les dependències i què implica.
Per a qualsevol equip que treballi amb Python de forma professional, és clau establir polítiques clares de gestió de dependències : revisar quines llibreries es permeten, comprovar-ne l'origen, monitoritzar vulnerabilitats conegudes i evitar incorporar paquets d'autors desconeguts sense una auditoria mínima del codi.
També és fonamental integrar la seguretat en el cicle de vida del desenvolupament de programari : des de la fase de disseny fins al desplegament, passant per proves automatitzades que detectin versions insegures, anàlisi de composició de programari (SCA) i revisions periòdiques dels entorns d'execució.
A nivell individual, val la pena dedicar un temps a entendre bé com funcionen pip, els entorns virtuals i les variables d'entorn . Aquesta base redueix molt la probabilitat de trobar-se amb errors frustrants com imports que no es resolen, conflictes de versions o instal·lacions fantasma que ningú no sap d'on han sortit.
En un panorama on Python es fa servir tant per a petits scripts personals com per a sistemes crítics d'IA, backends de producció i eines d'anàlisi empresarial, assumir que les llibreries “simplement funcionen” sense pensar en la seguretat és, cada cop més, un luxe que no ens podem permetre. Un enfocament més curós i conscient a l'hora d'instal·lar, actualitzar i revisar dependències pot marcar la diferència entre un entorn robust i un sistema ple de portes del darrere sense que ningú ho sàpiga.

Adoptar aquesta mentalitat no només ajuda a evitar vulnerabilitats o codi maliciós, sinó que millora la qualitat global dels projectes: menys errors estranys, menys temps perdut en instal·lacions trencades i més confiança que el codi que s'executa als nostres servidors fa exactament el que se suposa que ha de fer, i res més.