- Implementació d‟un model de confiança zero i el principi de mínim privilegi per reduir la superfície d‟atac.
- Estratègies de defensa en profunditat i segmentació de xarxes per evitar moviment lateral d'amenaces.
- Gestió de la responsabilitat compartida segons el model de servei (IaaS, PaaS, SaaS) i ús d'infraestructura com a codi.
Muntar un entorn al núvol avui dia no és simplement contractar un parell de serveis que estiguin de moda i connectar-los a veure què passa. En realitat, es tracta d'un procés estratègic on cada decisió tècnica impacta directament en la capacitat de protegir la informació i com el sistema absorbirà els pics de càrrega sense petar en l'intent. Quan el disseny està ben executat, el sistema flueix; però si es fa malament, els problemes no solen saltar el primer dia, sinó just quan el negoci comença a escalar i la plataforma es torna crítica.
Sovint, les empreses cometen l'error de centrar-se primer en l'eina, debatent si és millor fer servir contenidors o màquines virtuals abans d'entendre què necessita realment el negoci . Abans d'escollir un proveïdor com AWS, Azure o Google Cloud, és fonamental analitzar els riscos, el nivell de continuïtat esperat i si l'equip té la maduresa necessària per operar allò que s'està construint. Una arquitectura solvent ha de ser, per sobre de tot, fiable, eficient i observable , evitant que els administradors passin els seus dies apagant focs constants.
Fonaments del Disseny d'Infraestructura al Núvol
Per entendre-ho bé, una arquitectura de núvol no és un catàleg de serveis, sinó l' organització coherent de xarxes , identitats, còmput i emmagatzematge. Si una d'aquestes capes falla, tot el sistema s'afebleix; per exemple, podeu tenir l'aplicació millor programada del món, però si els permisos són excessius o la xarxa està mal plantejada, teniu una porta oberta per a qualsevol atac.
El disseny ha de començar molt abans del desplegament. No és el mateix una eina d'ús intern que una API pública exposada a milers d'usuaris . El patró dús i la criticitat defineixen si necessitem un monòlit ben automatitzat o una arquitectura de microserveis. Compte amb això: els microserveis són fantàstics per escalar, però afegeixen una complexitat operativa que es pot menjar els beneficis si l'equip no sap gestionar-los.
Pel que fa a la seguretat, la regla d'or és incorporar els controls des del minut u . Deixar la seguretat al núvol i protecció de dades per al final sol sortir caríssim, ja que corregir dependències i costums tècnics una vegada que el sistema està en producció és un autèntic malson.
Pilars de la Seguretat Cloud: Identitat, Xarxa i Dades
La primera línia de defensa és la identitat. Aquí entra en joc el principi de mínim privilegi , que consisteix a atorgar només els accessos estrictament necessaris mitjançant polítiques d'accés al núvol ben definides. És molt comú caure al parany de donar permisos totals per solucionar una urgència i després oblidar-se de revocar-los, creant una base fràgil i perillosa.
La xarxa és la segona capa crítica. No es tracta de tancar-ho tot a cal Positioning, sinó de justificar cada punt d'entrada . Una arquitectura robusta utilitza la segmentació de xarxes i VPCs per aïllar els components interns dels públics, limitant així la superfície dexposició i dificultant el moviment lateral dun possible atacant.
Per últim, la protecció de dades ha de ser integral. No n'hi ha prou amb xifrar la base de dades; cal vigilar els objectes emmagatzemats, les còpies de seguretat i els secrets. El xifratge de dades al núvol en trànsit i en repòs, juntament amb una classificació rigorosa de la sensibilitat de la informació, són passos obligatoris per evitar filtracions catastròfiques.

Models de Responsabilitat i Estratègies Avançades
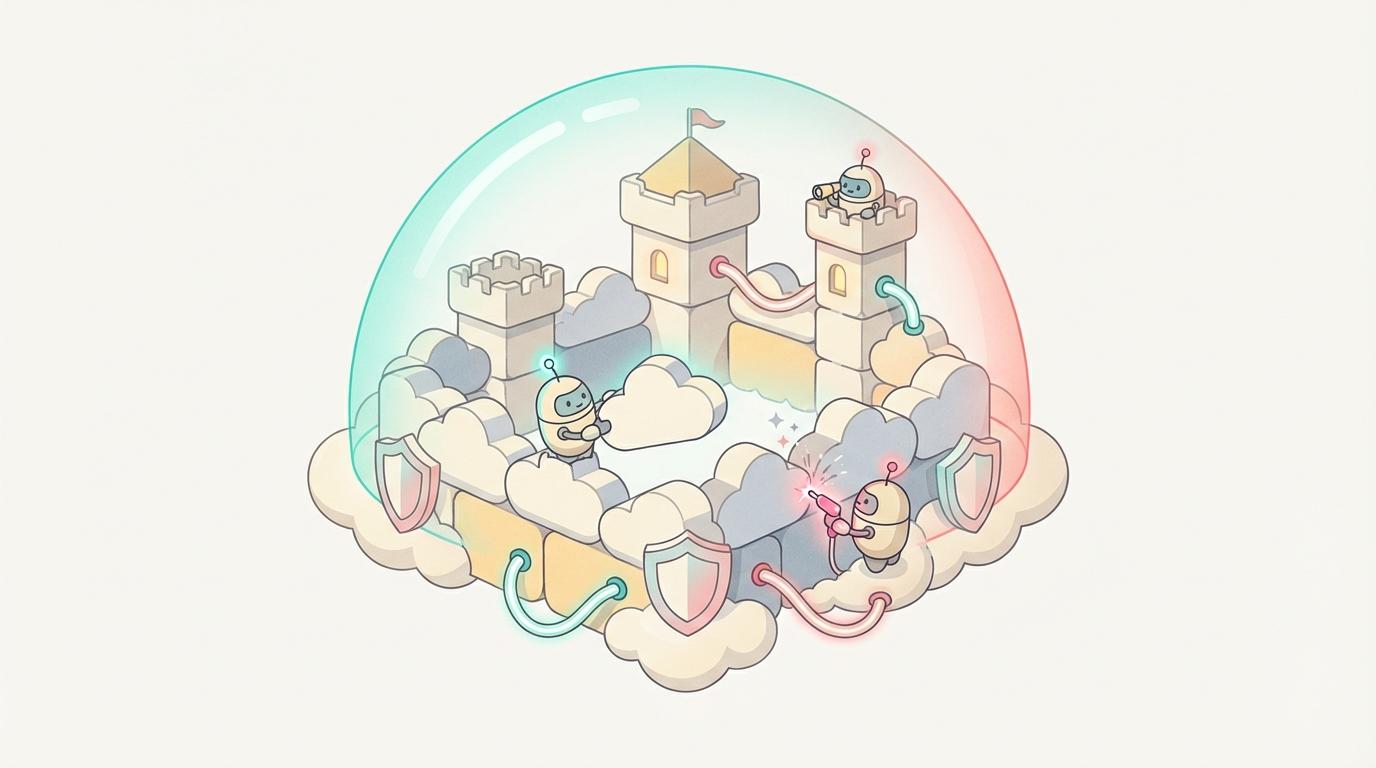
És vital comprendre el model de responsabilitat compartida . El proveïdor del núvol assegura la infraestructura física (el centre de dades), però el client és responsable del que fica a dins. Això varia segons el model: a IaaS gestiones des del sistema operatiu cap amunt; a PaaS us centreu en l'aplicació i les dades; ia SaaS, beneficis i riscos són diferents, encara que el proveïdor ho fa gairebé tot, tu segueixes sent el propietari de la gestió d'accessos i el compliment normatiu.
Un altre concepte disruptiu és l'arquitectura Zero Trust o de Confiança Zero. Sota la premissa de mai confiar i sempre verificar , aquest enfocament elimina la noció de «perímetre segur». Ja no importa si lusuari està dins de la xarxa corporativa; cada sol·licitud daccés ha de ser validada i autenticada contínuament.
Per reforçar això, es recomana la defensa en profunditat , creant múltiples capes de seguretat. Si un tallafoc falla, el xifratge protegeix la dada; si la contrasenya es filtra, l'MFA atura l'intrús. Aquesta redundància és el que realment fa que un sistema sigui resilient davant d'amenaces sofisticades.
Escalabilitat, Operacions i Errors Comuns
Escalar no és simplement afegir més CPU o memòria quan el sistema va lent. El veritable escalat implica desacoblar els components perquè puguin evolucionar per separat. Dissenyar serveis sense estat (stateless) permet que la capa de còmput sigui intercanviable i es repliqui fàcilment segons la demanda.
Una fallada garrafal és traslladar un esquema tradicional on-premises al núvol sense redissenyar res. Fer un “lift and shift” de màquines virtuals no aporta elasticitat ni seguretat; és simplement moure el problema de lloc . Així mateix, abusar de la complexitat tècnica (com implementar una malla de serveis quan no cal) només augmenta el cost operatiu sense aportar valor real.
L'observabilitat és la peça que tanca el cercle. Sense mètriques i alertes precises, l'equip és cec i només pot reaccionar quan el sistema ja ha caigut. Una arquitectura madura utilitza la infraestructura com a codi (IaC) per garantir que els desplegaments siguin consistents, auditables i fàcils de revertir en cas derror.
Tenir un sistema que creix sense necessitat de redissenys constants, on els permisos estan acotats i la documentació és clara, és el senyal definitiu que el disseny és correcte. La seguretat no és un producte que es compra, sinó una disciplina de vigilància contínua i decisions tècniques coherents que protegeixen els actius digitals en un entorn en canvi constant.
