- El programari de codi obert permet auditar la seguretat del codi, evitant les promeses cegues del programari privatiu.
- Hi ha models basats en el núvol per a més comoditat i models locals per als que busquen una sobirania de dades absoluta.
- Funcionalitats clau com l'autenticació en dues passes, el xifratge AES-256 i els generadors de claus són essencials per combatre atacs de força bruta.
Avui dia, moure's per la xarxa sense una eina que gestioni les nostres claus és gairebé com deixar la porta de casa oberta de bat a bat. Amb la quantitat ingent de serveis que utilitzem, des de la banca en línia fins a xarxes socials i botigues, és senzillament impossible memoritzar combinacions complexes i diferents per a cada lloc. Això sol portar-nos a l'error clàssic: repetir la mateixa contrasenya en diverses webs, cosa que converteix la nostra seguretat en un castell de cartes que es pot esfondrar amb un sol hackeig.
Quan confiem la nostra privadesa a programari tancat, bàsicament estem fent un salt de fe. No sabem què passa realment amb les dades al servidor ni si hi ha portes del darrere. Per això, els gestors de codi obert es presenten com a alternativa més honesta i transparent, ja que permeten que qualsevol expert revisi que el programa fa exactament el que diu fer i res més, tornant-nos el control total sobre la nostra identitat digital.

Per què escollir el codi obert davant del programari privatiu?
La gran diferència rau en la transparència. Mentre que gegants com Microsoft o Google utilitzen contractes de confidencialitat lleonins per a les seves auditories, el programari Open Source és auditable lliurement per la comunitat . Això és vital perquè el programari privatiu pot amagar telemetria intrusiva o comportaments similars al spyware, mentre que al codi obert qualsevol vulnerabilitat sol sortir a la llum ràpidament gràcies a l'escrutini públic.
Això no obstant, cal ser realistes: que un programa sigui obert no ho fa invulnerable. La seguretat depèn de la qualitat del codi i la constància del manteniment . Tot i així, saber que el xifratge és real i que no hi ha recol·lecció de dades oculta és una garantia infinitament superior a confiar en la paraula duna corporació.
Funcionalitats imprescindibles en un bon gestor
Perquè una eina sigui realment útil i no un simple magatzem, heu d'oferir un conjunt de capacitats que automatitzin la nostra vida sense comprometre la seguretat. En primer lloc, la integració amb navegadors mitjançant extensions és fonamental per evitar escriure manualment les dades i agilitzar-ne l'accés.

- Sincronització flexible: Alguns usuaris prefereixen la comoditat del núvol (online), mentre que els més cauts opten per bases de dades locals en USB (offline) per evitar riscos com els soferts per serveis com LastPass.
- Doble factor d'autenticació (2FA): És l'escut extra que garanteix que, encara que algú robi la teva clau mestra, no podrà entrar sense el codi temporal del mòbil.
- Generador de claus fortes: Eines que creen contrasenyes fortes i protegeixin els teus comptes mitjançant combinacions aleatòries per evitar els atacs de força bruta, on l'atacant prova milers d'opcions fins a trobar la correcta.
- Auditories de seguretat: Capacitat del programa per avisar-nos si tenim claus repetides o massa senzilles que ja han de ser canviades.
- Suport multiplataforma: Que el programari funcioni igual de bé a Windows, macOS, Linux, Android i iOS, permetent un flux de treball coherent.
Altres opcions interessants són la captura automàtica de contrasenyes en iniciar sessió i les alertes quan un servei ha patit una filtració massiva de dades. També és valuós que permetin emmagatzemar notes xifrades o documents confidencials, convertint-se en una veritable volta digital.

Anàlisi de les millors alternatives Open Source
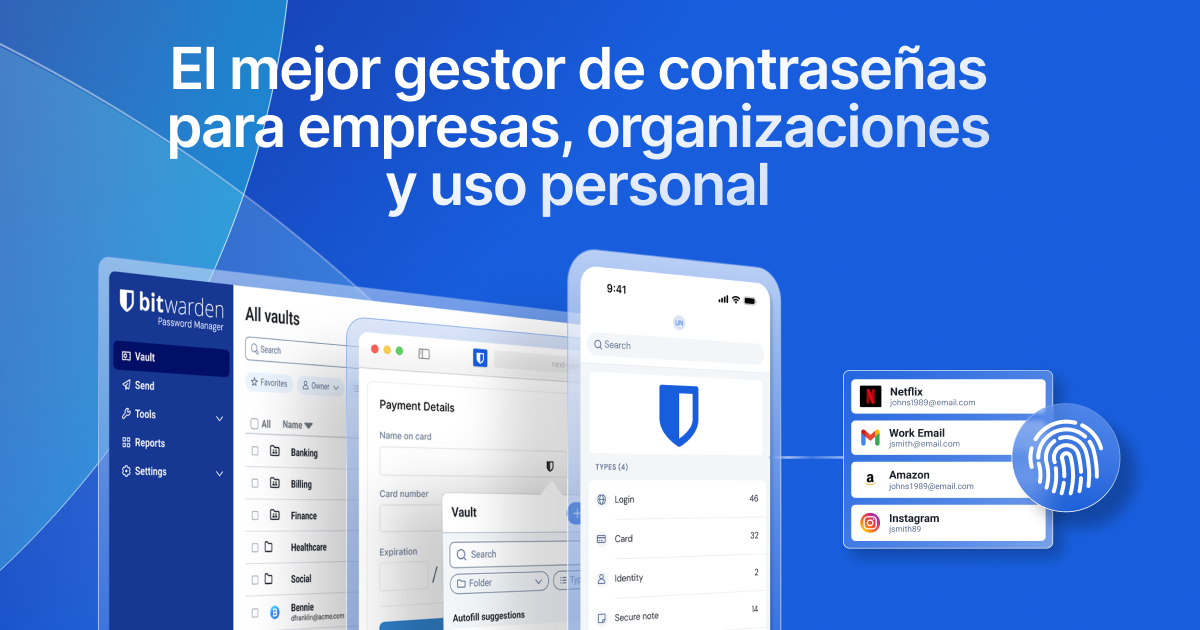
Si busques l'equilibri perfecte entre facilitat i control, Bitwarden es posiciona com a líder . És extremadament versàtil ja que ofereix un model cloud molt polit, però també permet l'autohostatge en servidors propis (com una Raspberry Pi), ideal per als que no volen deixar les dades en mans de tercers. Utilitza xifrat AES-256 i és totalment transparent gràcies a la llicència AGPL.
Pels puristes que no confien en cap núvol, KeePassXC és la fortalesa definitiva . Aquí no hi ha servidor; tot es desa en un fitxer .kdbx que resideix físicament al teu equip o USB. La sobirania de les dades és absoluta, encara que la sincronització entre dispositius corre per compte de l'usuari, que ha de gestionar les pròpies còpies de seguretat.
D'altra banda, Proton Pass arriba de la mà dels creadors de ProtonMail, basant la seva seguretat en la jurisdicció suïssa, coneguda per les seves lleis de privadesa molt estrictes. S'integra perfectament a un ecosistema de comunicacions xifrades, oferint una experiència d'usuari molt fluida i moderna.
També hi ha opcions com Padloc , que destaca per ser programari lliure de línia dura i oferir un xifratge d'extrem a extrem molt robust, o Psono , que està molt més enfocat a l'àmbit empresarial, permetent una gestió i compartició de contrasenyes de manera segura per a equips de treball.

Consells per blindar la teva volta digital
Tenir el millor programari no serveix de res si la gestió és descurada. El primer i més important és crear una contrasenya mestra veritablement forta ; ha de ser una frase llarga, complexa i única, ja que si l'oblides, a la majoria d'aquests sistemes no hi ha manera de recuperar-la per disseny de seguretat.
És recomanable fer una neteja inicial important les claus actuals i utilitzant l'eina d'anàlisi per eliminar les que siguin febles o estiguin duplicades. A més, cal no oblidar activar la biometria (empremta o reconeixement facial) en mòbils per combinar rapidesa amb seguretat.
Per als que operen en entorns d'alta amenaça, com periodistes o activistes, és ideal prescindir de qualsevol sincronització automàtica i optar per l' emmagatzematge en fred , movent la base de dades xifrada manualment entre dispositius segurs.
Qualsevol persona, des d'un usuari domèstic fins a una empresa que vulgui evitar el caos dels fitxers Excel amb claus, pot beneficiar-se d'aquestes eines. Ja sigui optant per la comoditat del núvol auditat de Bitwarden, el control físic total de KeePassXC o l'ecosistema suís de Proton, el més important és deixar de confiar la identitat digital a la sort i començar a utilitzar sistemes on la seguretat sigui verificable i el control resideixi sempre a l'usuari.