- Prisma Cloud hereta i amplia les capacitats de Twistlock per oferir seguretat integral de contenidors i càrregues natives al núvol.
- La plataforma integra escaneig de vulnerabilitats a CI/CD, registres i runtime, prioritzant riscos amb context real d'explotació.
- El seu enfocament CNAPP combina CSPM, CWP, CIEM i seguretat de xarxa, amb protecció nativa per a Kubernetes i entorns multicloud.
- Ofereix bon rendiment i escalabilitat, encara que requereix corba d'aprenentatge i una planificació correcta de llicències i desplegament.
La seguretat de contenidors ha esdevingut una peça crítica per a qualsevol empresa que treballi amb Kubernetes, Docker o arquitectures de microserveis al núvol. El problema ja no és només desplegar més ràpid, sinó fer-ho sense obrir portes a atacants que s'aprofiten d'imatges vulnerables, configuracions febles o permisos excessius.
Twistlock, ara integrat a Prisma Cloud de Palo Alto Networks, és un dels referents quan parlem de protegir contenidors i càrregues natives cloud de forma seriosa. L'antiga plataforma de seguretat de contenidors s'ha fusionat en un CNAPP complet (Cloud Native Application Protection Platform) que cobreix des del codi fins al temps d'execució, passant per CI/CD, registres, runtimes i compliment normatiu.
Arquitectures de microserveis i el repte d'assegurar contenidors
Les arquitectures de microserveis són intrínsecament dinàmiques (i l'elecció entre Docker Compose i Kubernetes ) : es despleguen pods, serveis i contenidors de forma contínua, s'actualitzen versions diverses vegades al dia i s'escalen instàncies segons la càrrega. Aquest model accelera el desenvolupament, però deixa obsoleta la seguretat tradicional basada en perímetres estàtics i revisions manuals puntuals.
Els contenidors garanteixen que el programari es comporti igual en diferents entorns (dev, pre, producció, on-prem, núvol públic), i aquesta mateixa portabilitat els converteix en un objectiu molt sucós per als atacants. Una sola imatge base vulnerable es pot propagar a centenars o milers de desplegaments en qüestió de minuts.
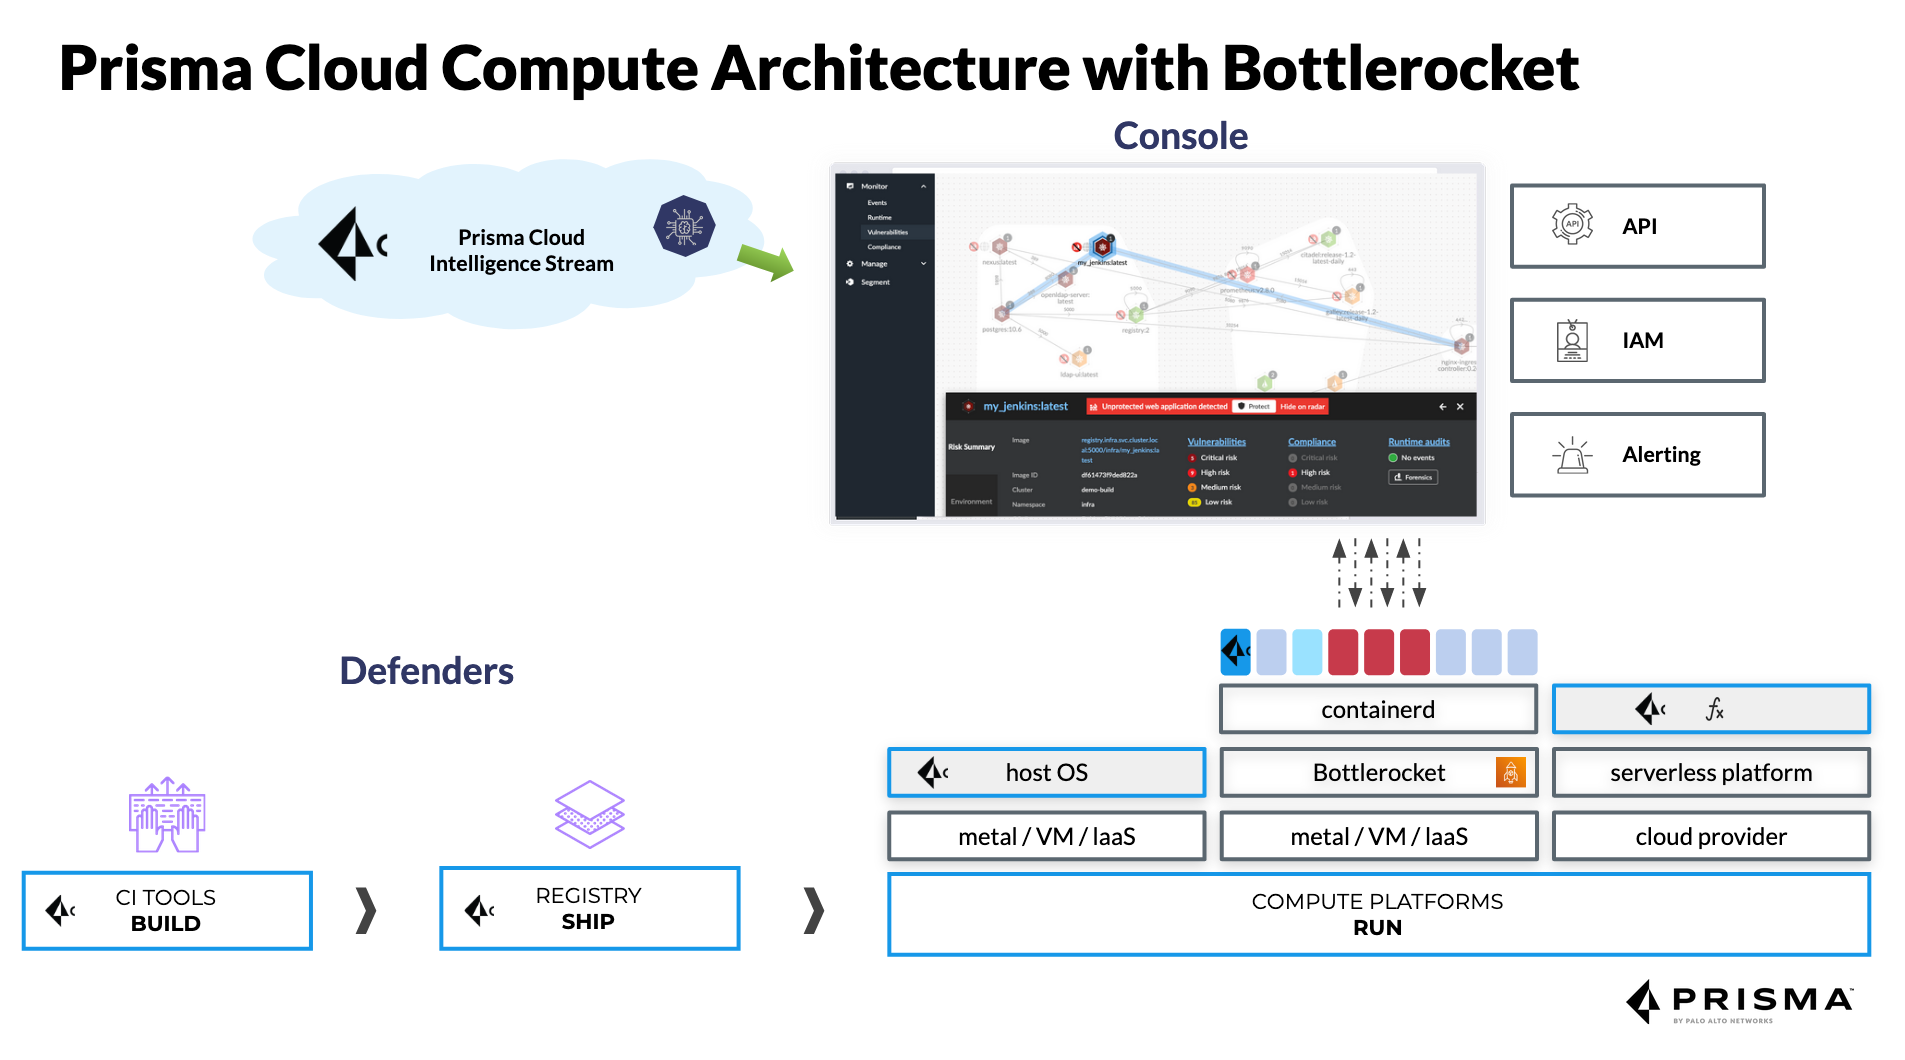
La seguretat de contenidors moderna ha d'abastar tot el cicle de vida : des de la construcció de la imatge a la canalització de CI/CD, passant pels escanejats en registres, fins al comportament en temps d'execució. Si només es revisa abans del desplegament o només durant el runtime, sempre quedaran buits perillosos.
Les eines especialitzades en seguretat per a contenidors com Prisma Cloud (antic Twistlock) cobreixen host, xarxa, pila de gestió, pipeline de compilació, capes de la imatge i l'aplicació contenidoritzada. L'objectiu és mantenir una vigilància contínua que es vagi adaptant a la naturalesa efímera i canviant dels entorns nadius cloud.
En paral·lel, l'ecosistema s'ha omplert de solucions complementàries com Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig o Qualys, cadascuna amb el focus: escaneig de vulnerabilitats, compliment, runtime defense, CSPM, etc. Prisma Cloud integra i amplia bona part d'aquest tipus de capacitats en una plataforma.
Què són les eines de seguretat de contenidors i per què Prisma Cloud destaca
Les eines de seguretat per a contenidors són solucions de programari dissenyades específicament per als reptes de seguretat de Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift i altres plataformes d'orquestració. No es limiten a un antivirus per a imatges: hi afegeixen context, polítiques, compliment i visibilitat sobre tot l'entorn.
En el cas de Prisma Cloud Compute (l'herència directa de Twistlock) , parlem d'una plataforma que protegeix hosts, contenidors, funcions serverless i, en general, càrregues natives cloud. Ofereix gestió de vulnerabilitats, controls de compliment, defensa en temps d'execució amb regles i machine learning, firewalls nadius cloud (com WAAS per a aplicacions web i API) i control d'accés fi.
Twistlock va néixer com una solució de gestió de vulnerabilitats i compliance en el cicle complet del contenidor, centrada a escanejar imatges i impedir que components insegurs passessin de la fase de desenvolupament a producció. Amb el temps va afegir monitoratge continu de registres, xarxes i runtime, així com controls d'accés i segmentació.
Després de l'adquisició per Palo Alto Networks el 2018 , totes aquestes capacitats es van incorporar a Prisma Cloud, que ja cobria altres àmbits de seguretat cloud. El resultat és una CNAPP capaç de gestionar regles sobre configuracions Docker, imatges, nodes, plugins i serveis, integrar-se amb gestors de secrets com ara CyberArk o HashiCorp i consumir logs d'auditoria de Kubernetes per generar alertes accionables.
Aquesta integració permet una visibilitat molt granular de dependències, paquets, capes d'imatge i comportaments en temps d'execució, tant en pipelins de CI/CD com en contenidors corrent sobre hosts, plataformes de contenidors com a servei o entorns híbrids i multicloud.
Escaneig de contenidors: peça clau a l'estratègia de seguretat
L'escaneig de contenidors és la primera línia de defensa per detectar vulnerabilitats en imatges base, llibreries de tercers i codi propi. Integrar l'escaneig a les canalitzacions de CI/CD permet caçar problemes abans de desplegar i evita haver d'apagar incendis en producció.
Detectar vulnerabilitats aviat estalvia temps i diners : és molt més barat corregir una llibreria vulnerable a l'etapa de build que en un clúster de producció amb desenes de serveis depenent-ne. A més, s'eviten rollbacks caòtics i finestres d'exposició innecessàries.
L'escaneig també és vital per protegir la cadena de subministrament programari , on cada cop hi ha més components externs: imatges públiques, paquets de tercers, artefactes d'altres equips, etc. Validar que tot el que entra a la imatge no tingui CVEs coneguts ni configuracions perilloses ja és obligat.
Des del punt de vista normatiu, moltes indústries exigeixen escanejats periòdics de vulnerabilitats i evidències que les imatges i contenidors compleixen estàndards com RGPD, HIPAA, PCI DSS o benchmarks CIS. Una eina centralitzada d'escaneig facilita auditories i generació d'informes.
Un altre avantatge és la reducció de la superfície d'atac : els escàners detecten paquets innecessaris, eines de debug oblidades o components que no aporten res a la funcionalitat però sí que sumen risc. En eliminar tot allò superflu s'obtenen imatges més lleugeres i molt més segures.
Automatització de la seguretat en CI/CD i defensa davant de dia zero
Integrar la seguretat en CI/CD i pràctiques com GitOps és el que permet parlar de DevSecOps de debò. En comptes de dependre de revisions manuals puntuals, cada commit o build dispara automàticament escanejats d'imatge, anàlisi de codi, revisió de IaC i comprovació de polítiques.
Prisma Cloud Compute s'integra amb eines com Jenkins, GitHub, GitLab i altres proveïdors CI per rebutjar builds que no compleixin la política, generar reports per als desenvolupadors i bloquejar la promoció d'artefactes vulnerables a entorns superiors.
L'automatització també és clau per mitigar vulnerabilitats de dia zero . Encara que una imatge ja hagi passat tots els controls, poden aparèixer CVE nous associats a paquets inclosos en aquesta imatge. Amb escaneig continu sobre registres i entorns en execució, la plataforma torna a avaluar les imatges quan s'actualitza la base de dades de vulnerabilitats.
Aquest enfocament redueix al mínim la finestra d'exposició : l'organització s'assabenta d'hores que una imatge desplegada fa setmanes ara s'ha tornat problemàtica, i pot prioritzar la correcció segons la criticitat, l'exposició a internet, les dades que maneja, etc.
A nivell de reputació, demostrar escanejats regulars i automatitzats genera confiança en clients, socis i reguladors. Les empreses que es prenen la seguretat de contenidors de debò solen diferenciar-se clarament en licitacions i processos de due diligence.
Prisma Cloud Compute (Twistlock): arquitectura, requisits i desplegament
Prisma Cloud s'ofereix en dos grans sabors de desplegament : l'edició Enterprise SaaS, allotjada i gestionada per Palo Alto Networks, i l'edició Compute autohospedada, que el client desplega a la seva pròpia infraestructura (on-prem, núvol o híbrida).
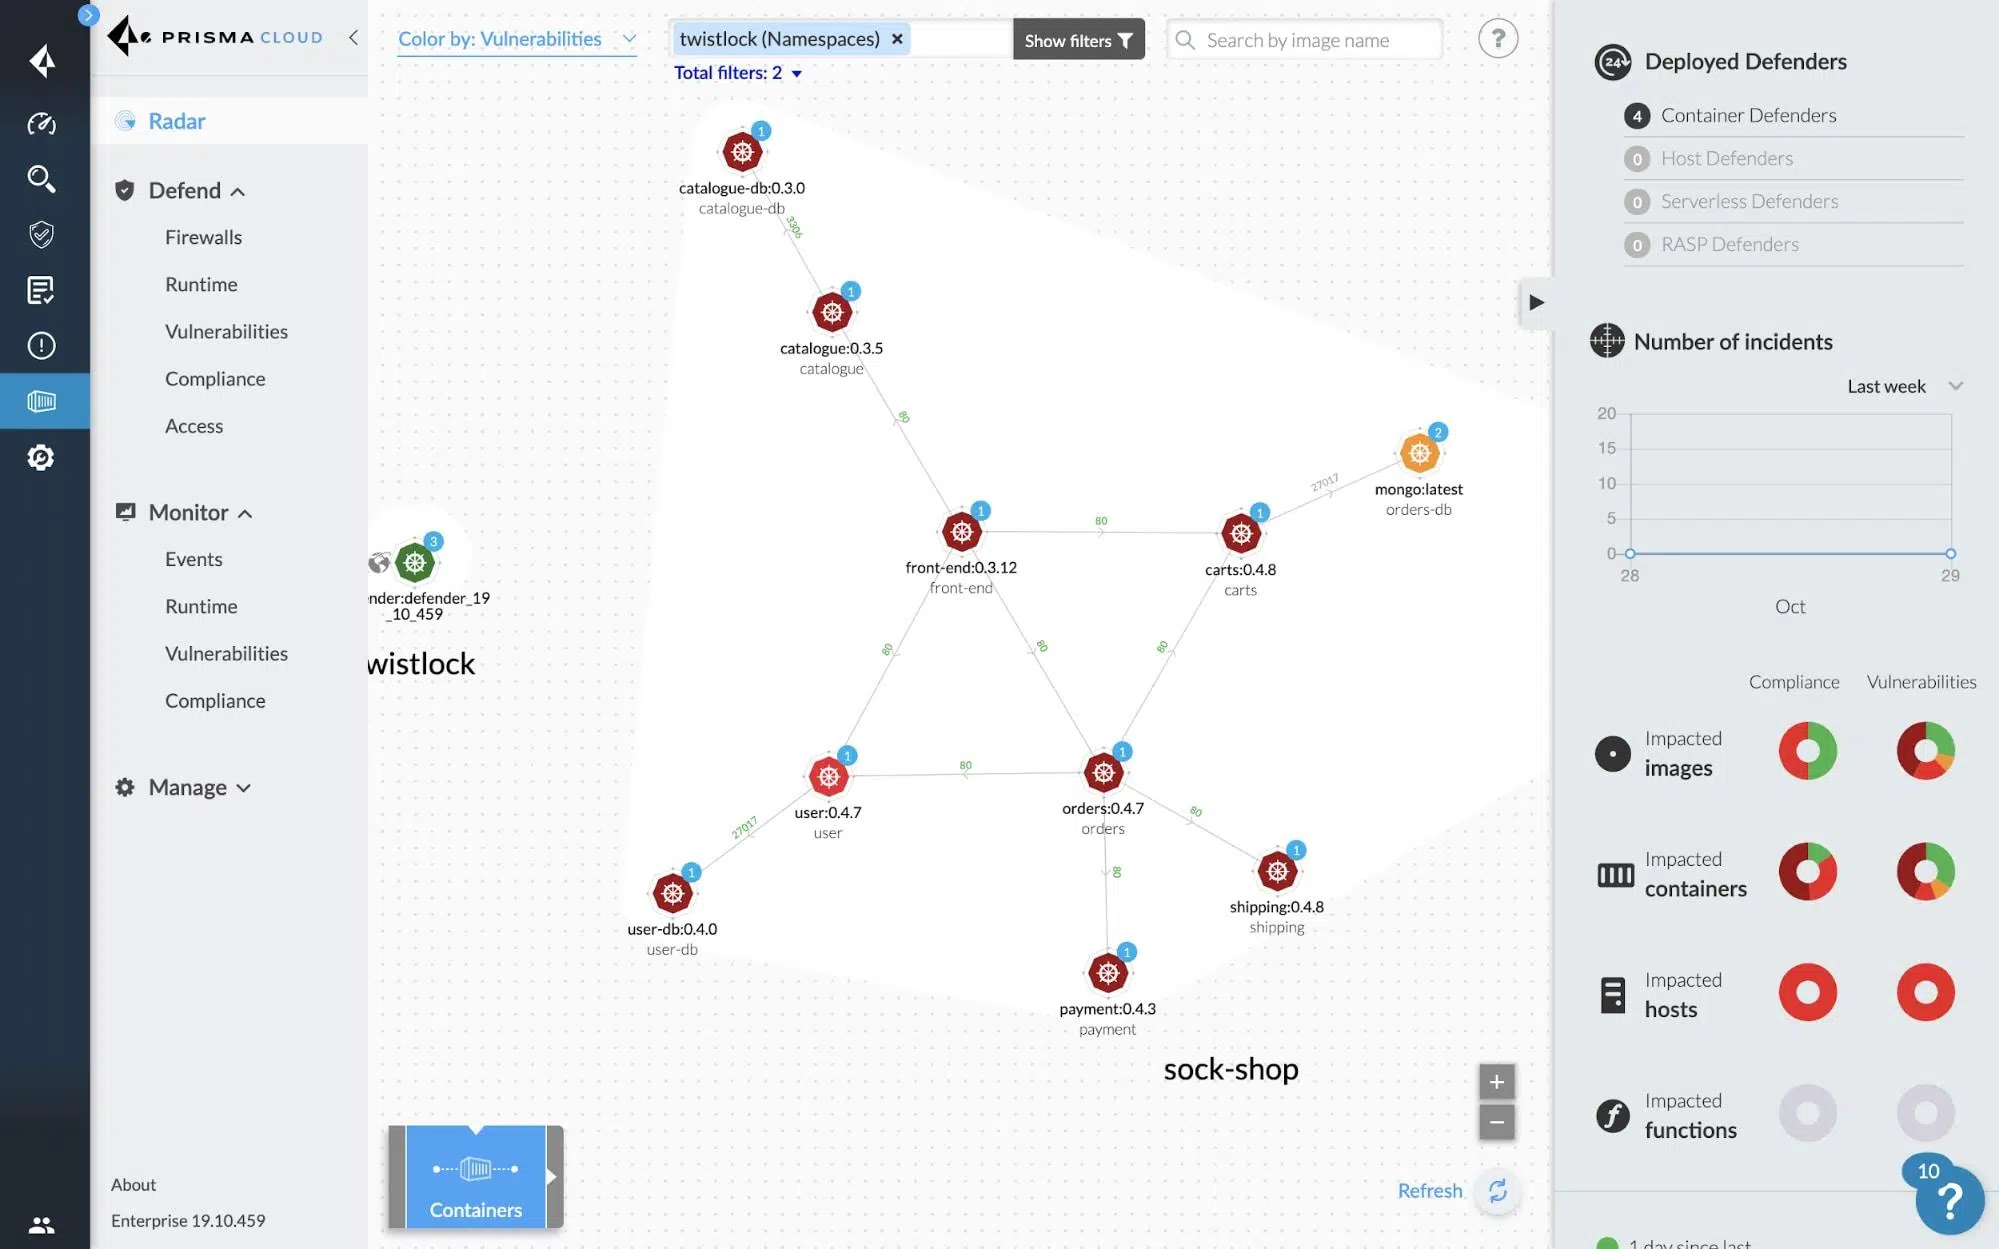
La Compute Edition hereta directament l'arquitectura de Twistlock , amb una consola central que orquestra polítiques, recol·lecta dades i mostra la visibilitat global, i agents Defensar desplegats en hosts, nodes de Kubernetes, Fargate, EC2, Windows containers i entorns serverless.
Pel que fa a requisits tècnics de la consola , per a entorns petits (menys de 1000 Defenders i sense escaneig de registre intensiu) es pot arrencar amb uns 2 GB de RAM i 2 vCPUs. En grans desplegaments amb més de 20 000 Defenders, Palo Alto recomana arribar a 16 vCPUs, al voltant de 50 GB de RAM i emmagatzematge SSD persistent d'uns 500 GB.
Els Defenders tenen un consum força contingut : poden funcionar amb uns 256 MB de RAM en escenaris bàsics i escalar fins a uns 2 GB de RAM i 2 vCPUs quan a més realitzen escaneig de registres o workloads més intensius. A nivell de disc, es parla duns 8 GB per host, pujant a 20 GB si es fa anàlisi de registre local.
Si s'integren escanejaments en CI , la recomanació d'espai és disposar d'almenys 1,5 vegades la mida de la imatge més gran a escanejar per executor, per poder descarregar, analitzar i generar els artefactes necessaris sense colls d'ampolla.
Rendiment i proves a gran escala de Prisma Cloud
Palo Alto ha publicat proves de rendiment de Prisma Cloud en entorns molt amplis que simulen càrregues reals. En un d'aquests escenaris es va treballar amb clústers Kubernetes que sumaven 20.000 hosts, una consola amb 16 vCPU i 50 GB de memòria, i Defenders amb 2 vCPU i 8 GB de RAM corrent sobre un sistema operatiu optimitzat per a contenidors.
En aquest entorn, es van analitzar 323 imatges i gairebé 200.000 contenidors , amb una densitat aproximada de 9,6 contenidors per host. La consola va consumir al voltant de 1474 MB de RAM i un 8% de CPU, mentre que cada Defender es quedava en uns 83 MB de RAM i un 1% de CPU, xifres força raonables per a un sistema de seguretat en temps real.
Els escanejats individuals de contenidors triguen de mitjana entre 1 i 5 segons , amb un consum addicional d'un 10-15% de memòria i només un 1% de CPU durant l'anàlisi. Això fa viable integrar l'escaneig fins i tot en pipelins exigents sense frenar el time-to-market de noves funcionalitats.
Més enllà dels números de CPU i RAM, l'impacte real es veu a SecOps i DevOps . Un estudi TEI (Total Economic Impact) de Forrester Consulting per a Prisma Cloud va calcular un retorn de la inversió d'un 264%, una millora de l'eficiència de SecOps valorada en milions de dòlars i una notable reducció d'incidents de seguretat materialment greus.
Una altra mètrica interessant és la reducció del temps de resolució d'incidents : els usuaris reporten passar d'anàlisis que abans duraven dies a investigacions que es completen en unes 3,3 hores, gràcies a la telemetria unificada i els panells que centralitzen logs, alertes i context de xarxa, IAM i configuració.
Capacitats de seguretat de Prisma Cloud heretades i ampliades des de Twistlock
El nucli del que va ser Twistlock se centra en la gestió de vulnerabilitats al llarg de tot el cicle de vida del contenidor. Prisma Cloud segueix aquesta línia i afegeix capes extra de context i automatització per prioritzar què arreglar primer.
La plataforma estableix una priorització de riscos basada en CVE coneguts , gravetat, explotabilitat, exposició real en temps d'execució, criticitat del servei i existència de vies de remediació. Ofereix guies de correcció, anàlisi per capes d´imatge i llistes Top 10 de vulnerabilitats més importants per a cada servei.
A nivell de protecció activa, Prisma Cloud controla severitats d'alertes i bloquejos, permetent ajustar per a cada servei i grup quins comportaments han de generar només avisos i quins s'han de bloquejar durant build o en runtime, per exemple davant d'intents d'execució d'ordres perilloses dins d'un contenidor.
La precisió en la detecció de vulnerabilitats es reforça amb més de 30 fonts upstream que alimenten la base de dades de CVE i avisos. Això redueix falsos positius i ajuda els equips a centrar-se en allò que realment importa, en lloc de perdre temps triant soroll.
A més, Prisma Cloud integra la gestió de vulnerabilitats de forma transversal : escaneja repositoris de codi, registres de contenidors, canalitzacions CI/CD i entorns de temps d'execució. Així s'evita el problema clàssic de tenir eines aïllades que no es parlen entre si.
Prisma Cloud com a CNAPP: més enllà de la seguretat de contenidors
Actualment, Prisma Cloud és una plataforma CNAPP completa que va molt més enllà de Twistlock. Inclou mòduls de gestió de la postura de seguretat al núvol (CSPM), protecció de càrregues de treball (CWP), gestió de drets (CIEM), seguretat de xarxa, seguretat de dades i controls sobre infraestructura com a codi i pipelins de CI/CD.
A CSPM, la solució revisa configuracions a AWS , Azure, GCP, OCI i Alibaba Cloud , detectant permisos excessius, recursos exposats, serveis mal configurats i desviacions respecte a frameworks com CIS, PCI o benchmarks interns de l'empresa. La correcció pot ser manual o automatitzada.
A l'àmbit CWP, Prisma Cloud protegeix hosts, contenidors i funcions serverless amb gestió de vulnerabilitats, monitorització de processos, defensa de xarxa, control d'integritat de fitxers i regles de comportament que es poden basar tant en firmes com en anàlisi dinàmica i machine learning.
El mòdul CIEM se centra en drets i identitats cloud , identificant credencials amb privilegis excessius, rols sense fer servir, claus exposades o accessos creuats entre comptes que poden derivar en moviments laterals perillosos després d'una bretxa inicial.
La part de seguretat de xarxa inclou capacitats de detecció d'anomalies , anàlisi de rutes d'atac, segmentació basada en etiquetes i integració amb firewalls de nova generació de Palo Alto (PAN-OS, Strata Cloud Manager, Panorama), permetent polítiques consistents entre el món de xarxa tradicional i Kubernetes.
Seguretat nativa per a Kubernetes i contenidors amb Prisma Cloud
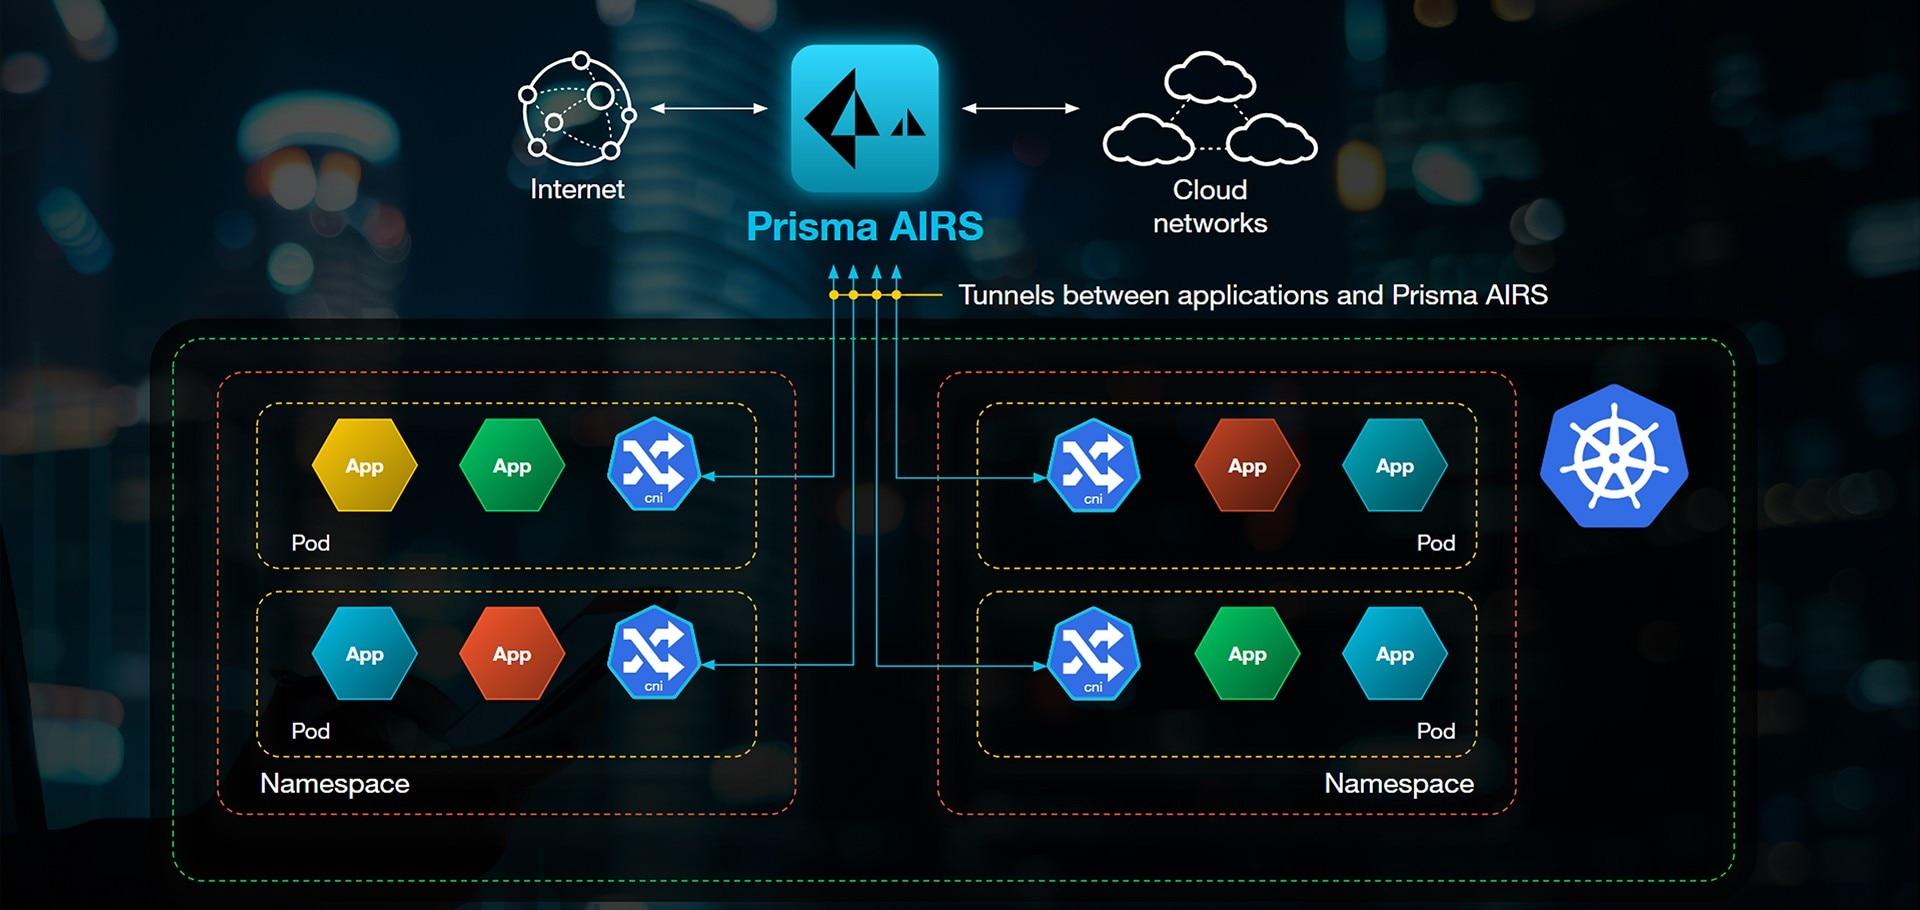
Un dels punts forts de Prisma Cloud és la seva protecció nativa de Kubernetes . S'integra amb el pla de control per tenir visibilitat directa de contenidors, pods i namespaces i aplica polítiques dinàmiques basades en etiquetes en lloc d'adreces IP rígides.
La solució es pot coordinar amb kubectl estàndard, CNI chaining i anotacions de charts Helm per propagar metadades de seguretat juntament amb cada desplegament. Això facilita que les regles de xarxa, runtime i compliment s'apliquin automàticament en funció del context (entorn, equip, criticitat, exposició a Internet, etc.).
Prisma Cloud també pot ingerir logs d'auditoria de Kubernetes per detectar esdeveniments sospitosos, canvis inesperats en rols, creació de comptes de servei amb privilegis perillosos o modificacions d'objectes sensibles. Tota aquesta informació es converteix en alertes i panells en una única consola.
Pel que fa a WAAS (Web Application and API Security) , el mòdul protegeix aplicacions web i API que corren a Kubernetes o contenidors davant d'atacs típics OWASP Top 10 (injeccions, XSS, control d'accés trencat, etc.), a més d'intents d'explotació més avançats. Podeu funcionar en mode només alerta o bloqueig actiu.
Combinant aquestes capacitats amb els tallafocs de Palo Alto , les organitzacions poden unificar visibilitat i control des del nivell de xarxa fins a la càrrega d'aplicació, usant les mateixes fonts de veritat d'identitats, etiquetes i polítiques centralitzades.
Estat de seguretat, vulnerabilitats i compliment a Prisma Cloud
Com qualsevol programari complex, Prisma Cloud ha tingut vulnerabilitats que Palo Alto Networks ha anat corregint de forma proactiva. Alguns exemples passats inclouen errors d'escalada de privilegis local, XSS a la consola web o verificacions criptogràfiques incorrectes, amb CVE com CVE‑2021‑3042 o CVE‑2021‑3033 catalogats amb puntuacions CVSS altes.
La companyia manté un programa actiu de resposta a vulnerabilitats , assignant fins i tot identificadors propis (PRISMA) quan encara no hi ha un CVE públic. Els pegats es distribueixen ràpidament, especialment a l'edició SaaS que s'actualitza de manera contínua sense intervenció del client.
A nivell de xifrat i protecció de dades , Prisma Cloud emmagatzema metadades de logs i telemetria en serveis xifrats com RDS o Redshift gestionats al núvol, complint amb les millors pràctiques de seguretat de dades en trànsit i en repòs.
Pel que fa a autenticació, se suporten mètodes robusts com SAML per integrar la Compute Edition amb proveïdors d'identitat corporatius, facilitant SSO i aplicant polítiques de MFA o gestió de sessions centralitzades.
La plataforma a més ajuda les organitzacions a complir estàndards de compliment en oferir checks predefinits, informes exportables, panells per normativa i capacitat de crear controls personalitzats. Això és fonamental en sectors com ara finances, sanitat o administració pública.
Requisits tècnics, suport i compatibilitat
El model de llicència de Prisma Cloud es basa en crèdits que els clients consumeixen en funció dels mòduls i les càrregues que vulguin protegir (Enterprise Edition, Compute Edition, etc.). Això permet adaptar el cost a la realitat de cada organització, encara que també hi afegeix certa complexitat a l'hora de dimensionar i pressupostar.
La compatibilitat de sistemes operatius és àmplia : la consola Compute autohoste s'executa en distribucions Linux x86_64, mentre que els Defenders suporten una varietat extensa de hosts Linux a x86_64 i ARM64, contenidors Windows i versions habituals de Docker Engine i runtimes de contenidors.
En termes de núvols públics, Prisma Cloud cobreix AWS, Azure, GCP , a més de proveïdors com Oracle Cloud Infrastructure o Alibaba Cloud. Està pensat per a entorns multicloud i híbrids, amb API profundes per integrar amb pipelins, eines de seguretat externes i ecosistemes DevOps.
L'edició SaaS s'actualitza contínuament , per la qual cosa el concepte clàssic de fi de suport no aplica de la mateixa manera. A la Compute Edition autohostada sí que hi ha cicles de vida de versió, alineats amb les polítiques de producte de Palo Alto, que els equips han de tenir al radar per planificar upgrades.
Pel que fa al suport, les opinions d'usuaris són una mica mixtes : molts valoren positivament l'amplitud de la documentació i les capacitats tècniques, mentre que altres esmenten que l'experiència amb suport pot ser irregular, amb temps de resposta millorables en alguns casos.
Visió del mercat, alternatives i percepció dels usuaris
Dins del panorama CNAPP i seguretat de contenidors , Prisma Cloud competeix amb jugadors com Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security o solucions SCA/D.
La principal carta de Prisma Cloud és l'amplitud de cobertura : des de IaC i CI/CD fins a runtime, passant per CSPM, CWP, CIEM, seguretat de xarxa i dades. Per a organitzacions que busquen reduir el nombre d'eines i panells, concentrar-ho tot en una sola plataforma sol ser un argument molt potent.
Entre les fortaleses més esmentades per usuaris destaquen la visibilitat unificada d'actius al núvol, la capacitat d'automatitzar correccions, la potència dels llenguatges de consulta (RQL/KQL) per investigar incidents i la bona integració amb proveïdors cloud i tecnologies de tercers.
Entre les debilitats s'esmenten sobretot la corba d'aprenentatge (no és una eina trivial) i la sensació que algunes funcionalitats encara estan madurant. També hi ha qui troba el model de llicències una mica enrevessat i assenyala que l'experiència amb suport podria ser més consistent.
Tot i aquestes pegues, Prisma Cloud es percep com una solució forta per a empreses amb infraestructures complexes, especialment aquelles que ja treballen amb Palo Alto Networks en altres capes de seguretat i volen alinear polítiques entre xarxa, endpoints i càrregues cloud.
L'evolució de Twistlock dins de Prisma Cloud ha donat lloc a una plataforma molt completa per protegir contenidors i aplicacions natives del núvol: controla vulnerabilitats des del codi, automatitza escanejos en CI/CD, vigila registres i runtime, s'integra de forma nativa amb Kubernetes i núvols públics i afegeix sobretot una capa de context sense ofegar-se en alertes.
