- El correu és el principal vector d'atac, de manera que la seguretat s'ha de basar en múltiples capes tècniques i organitzatives.
- Autenticació de domini, IA per a detecció d'amenaces i MFA resistent al phishing són pilars essencials de qualsevol solució.
- La formació contínua converteix els usuaris en una defensa activa davant del phishing i d'altres tècniques d'enginyeria social.
- Polítiques clares, arxivat, auditories i gestió centralitzada asseguren que la protecció del correu electrònic sigui coherent i sostenible en el temps.
El correu electrònic continua sent el canal de comunicació més utilitzat a les empreses , però també és la porta d'entrada favorita dels ciberdelinqüents. Phishing, malware, frau financer, robatori de credencials o filtracions de dades solen començar amb un simple correu electrònic que algú obre sense pensar-ho massa. Per això és clau saber identificar correus fraudulents.
Si la teva organització només confia en els filtres bàsics del proveïdor de correu i en “tenir cura”, estàs jugant amb foc. Avui necessites una solució de seguretat per a email que combini tecnologia avançada, processos clars i formació contínua per als teus usuaris. A les següents seccions veuràs, de forma molt detallada, quines amenaces existeixen, quines bones pràctiques apliquen els líders del sector i quines tecnologies concretes hauries d'implantar per blindar el teu correu.
Per què el correu electrònic és un objectiu crític
El correu electrònic no només és còmode; és un canal directe cap als teus empleats. Això fa que sigui el vector d'atac preferit per a campanyes d'enginyeria social , on la baula feble no és el sistema, sinó la persona. En comptes de trencar un firewall o explotar una vulnerabilitat complicada, els atacants en tenen prou de convèncer algú perquè faci clic on no deu o comparteixi informació confidencial.
L'enginyeria social es basa en tàctiques psicològiques com la urgència, l'autoritat o la confiança : correus que semblen venir del vostre banc, d'un proveïdor, del vostre cap o fins i tot d'un organisme oficial. L'objectiu és que facis accions insegures: descarregar adjunts maliciosos, introduir les credencials en una web falsa, aprovar un pagament fraudulent o enviar documentació sensible a un tercer.
Les conseqüències van molt més enllà d?un parell d?equips infectats. Un atac d'aquest tipus pot causar bretxes de dades amb cost milionari, danys de reputació, sancions reguladores (per exemple, per incomplir GDPR o normes sectorials com HIPAA) i un impacte directe en la continuïtat del negoci.
A més, el correu està fortament integrat amb la resta de la infraestructura: solucions de col·laboració, calendaris, eines de gestió documental, aplicacions al núvol… Si un atacant pren el control d'un compte de correu electrònic, sol aconseguir accés a una bona part de l'ecosistema digital de la teva empresa.
Per si no n'hi hagués prou, moltes organitzacions segueixen usant el correu per emmagatzemar o compartir informació extremadament sensible : dades financeres, contractes, expedients de clients, credencials, documentació fiscal, etc. Tot això converteix el correu electrònic en un objectiu prioritari.
Com ha canviat el panorama d'amenaces del correu
S'ha acabat l'era del típic missatge cutre del príncep nigerià. Avui els ciberdelinqüents usen models de llenguatge i IA generativa per redactar correus impecables, sense faltes ni rareses, amb un to professional i proper, ia més personalitzats segons el destinatari.
Aquesta personalització fa que el pesca sigui molt més creïble. Amb dades públiques (xarxes socials, webs corporatives, filtracions anteriors, notícies del sector…) i comptes ja compromesos, els atacants són capaços d' imitar a la perfecció l'estil de comunicació d'una persona real , colant-se en fils de correu electrònic legítims o continuant converses en curs.
El resultat és que la frontera entre contingut legítim i maliciós és cada vegada més difusa . Els filtres clàssics basats només en firmes o en patrons simples no donen abast davant campanyes dinàmiques, que canvien constantment enllaços, dominis i tècniques.
Les xifres acompanyen aquesta realitat: el cost mitjà d'una bretxa de dades ronda ja els milions de dòlars fins i tot en empreses de menys de 500 empleats , i els atacs de Business Email Compromise (BEC) acumulen pèrdues de diversos milers de milions a l'any globalment, segons els principals informes de ciberseguretat.
En paral·lel, proliferen kits de phishing “tot en un” a la dark web, que integren atacs attacker-in-the-middle (AiTM) , capacitat de robar credencials i tokens de sessions amb MFA, plantilles de pàgines gairebé idèntiques a les reals i mecanismes automàtics per evadir filtres tradicionals.
Amenaces més habituals al correu electrònic
Entendre bé les principals amenaces és el primer pas per dissenyar una bona solució de seguretat per a email. Tot seguit es detallen les més crítiques, com funcionen i quin impacte poden tenir.
Phishing massiu . Continua sent l'amenaça més freqüent. Solen ser campanyes enviades a molts usuaris, sense personalització profunda, en què se suplanta a marques o serveis coneguts. Normalment inclouen enllaços a pàgines falses o adjunts infectats. Conseqüències típiques: robatori de contrasenyes, instal·lació de codi maliciós (malware), segrest de comptes i accessos no autoritzats a sistemes interns.
Quishing o phishing mitjançant codis QR . En comptes d'un enllaç visible, el correu inclou un codi QR. Estem molt acostumats a escanejar QRs per a tot, així que abaixem la guàrdia. El truc addicional és que moltes vegades s'escaneja amb el mòbil personal, menys protegit que l'ordinador de treball , i trasllada l'atac a un dispositiu amb menys controls corporatius.
Spear phishing i BEC . Aquí parlem d'atacs dirigits, molt treballats, en què l'atacant es fa passar per algú concret: un directiu, un proveïdor de confiança, un soci estratègic… No sempre hi ha enllaços o adjunts al primer correu; el que hi ha és una conversa dissenyada acuradament per manipular la víctima. L'objectiu habitual és aconseguir transferències de fons, dades fiscals (com ara formularis W-2 en alguns països), compra de targetes regal o canvis de compte bancari per a pagaments a proveïdors.
Malware distribuït per email . El correu continua sent un dels vehicles principals per lliurar ransomware , troians o un altre tipus de codi maliciós. El que és habitual és fer-ho a través d'adjunts aparentment inofensius (documents d'Office, PDFs, fitxers comprimits) o enllaços que porten a descàrregues malicioses. Un cop executat, el codi maliciós pot xifrar les teves dades, moure's lateralment per la xarxa o exfiltrar informació sensible.
Atacs attacker-in-the-middle (AiTM) . En aquest enfocament, l'atacant es col·loca entre l'usuari i el servei legítim. A través d'un enllaç de pesca, et redirigeix a una pàgina que clona la pantalla inicial de sessió real. Quan introdueixes les teves credencials, el sistema maliciós les envia de debò al proveïdor, et demana també el codi MFA si n'hi ha, i reutilitza tot en temps real. El resultat és que l'atacant aconsegueix sessions vàlides fins i tot en comptes protegits amb MFA tradicional.
Spam i correu no desitjat . Encara que de vegades és simplement molest, el correu brossa consumeix recursos, omple les safates d'entrada i sovint serveix de vehicle per a enllaços o adjunts maliciosos. A més, un volum elevat de correu brossa pot amagar atacs dirigits entre soroll.
Bones pràctiques tècniques clau: autenticació, filtratge i xifratge
Una solució moderna de seguretat per a email ha de recolzar-se en diverses capes tècniques que es reforcin entre si. No n'hi ha prou amb un antivirus o un simple filtre antispam. Necessites autenticació de remitents, controls d'accés sòlids, inspecció avançada de contingut i protecció de dades.
És fonamental configurar SPF, DKIM i DMARC no només al domini principal, sinó també en subdominis, dominis de prova i dominis antics que segueixin sota el teu control. Els atacants adoren reaprofitar dominis oblidats. Eines especialitzades de gestió DMARC simplifiquen aquesta tasca i automatitzen gran part de la supervisió.
Pel que fa al filtratge d'amenaces, ja no és suficient analitzar llistes negres i firmes de codi maliciós conegudes. La teva solució de correu hauria d'integrar detecció d'amenaces amb IA i machine learning , capaç d'avaluar múltiples senyals del missatge (text, metadades, reputació del remitent, patrons de comportament, etc.) per decidir si un correu electrònic és legítim, spam o maliciós.
Per als adjunts, és molt recomanable comptar amb un entorn aïllat (sandbox) que obri cada fitxer de forma controlada i observi el seu comportament. Així es poden detectar intents d'explotació o activitat sospitosa fins i tot en amenaces de dia zero, per a les quals encara no hi ha signatures conegudes.
Dependre que els usuaris recordin activar el xifratge de forma manual és una recepta per al desastre. L'ideal és automatitzar el xifratge basant-se en polítiques que detectin patrons sensibles (IBAN, números de seguretat social, identificadors fiscals, etc.) i apliquin xifrat de manera transparent quan sigui necessari.
Enfortir l'accés: contrasenyes, MFA i protecció de comptes
Un gran percentatge d'incidents de seguretat per correu electrònic es produeixen perquè algú ha aconseguit unes credencials vàlides. Per això, una bona solució ha de reforçar tant la qualitat de les contrasenyes com els mecanismes addicionals d'autenticació.
Les polítiques modernes recomanen frases de contrasenya llargues, impredictibles i úniques per a cada servei , en lloc de combinacions curtes però plenes de símbols. Per fer això viable a escala, és gairebé imprescindible fer servir un gestor de contrasenyes corporatiu que generi, emmagatzemi i sincronitzi credencials de forma segura.
Sobre aquesta base, l? autenticació multifactor (MFA) és pràcticament obligatòria. No obstant això, no tots els mètodes de MFA ofereixen el mateix nivell de protecció. Els codis per SMS o les trucades de veu poden ser interceptats, reutilitzats en atacs AiTM o manipulats mitjançant tècniques de “fatiga MFA” (bombardeig de sol·licituds fins que l'usuari n'accepta una per cansament).
Per això es recomana implantar MFA resistent al phishing , com a claus de seguretat basades en FIDO (USB, NFC), credencials de plataforma tipus Windows Hello for Business, solucions equivalents en macOS o passkeys vinculades al smartphone. Aquests mètodes no funcionen en pàgines falses: el dispositiu comprova el domini real abans d'autenticar, de manera que no es poden reutilitzar en llocs fraudulents.
És crucial també configurar les polítiques d'accés per bloquejar mètodes d'autenticació més febles . Molts kits de phishing moderns són capaços de forçar una “rebaixa” a factors menys segurs si aquests segueixen permesos. De poc serveix tenir passkeys si segueixes acceptant SMS com a alternativa universal.
Finalment, cal no oblidar el risc associat a l' equip de suport o helpdesk . Hi ha grups d'atacants especialitzats a trucar al suport tècnic, fer-se passar per empleats que han perdut el mòbil o el portàtil i aconseguir que els restableixin les credencials o desactivin la MFA. La política de seguretat ha de contemplar procediments estrictes de verificació didentitat per a qualsevol canvi de credencials.
Formació i conscienciació: convertir els usuaris en tallafocs
Cap solució de seguretat per a correu electrònic és infal·lible. Sempre hi haurà algun missatge que superi els filtres i arribi a la safata dentrada. En aquest punt, la teva darrera línia de defensa són les persones. Per això és tan important treballar la conscienciació i la formació contínua en ciberseguretat.
Els cursos genèrics una vegada a l'any serveixen de ben poc. El que funciona millor són programes dinàmics de conscienciació sobre phishing que envien simulacions periòdiques als empleats. Si algú cau en una simulació, rep una formació breu, concreta i contextualitzada al moment.
Aquest enfocament reforça la memòria i fa que els usuaris interioritzin senyals d'alerta com ara: enllaços rars, peticions de dades sensibles, urgències injustificades, canvis de compte bancari sense confirmació o adjunts inesperats. L'objectiu és que desenvolupin un sa escepticisme i aprenguin a reportar el que els faci mala olor.
A més, algunes solucions basades en IA permeten adaptar el nivell de formació a cada usuari : els que mostren més errors reben més simulacions i continguts, mentre que els que demostren bons hàbits reben menys càrrega. Això maximitza l?impacte sense saturar el personal.
Convé tenir en compte que, si aconsegueixes que els teus empleats reportin més correus sospitosos, el volum de treball de l'equip de seguretat es pot disparar. Aquí entren en joc eines com analistes de correu electrònic basats en IA , capaços de revisar automàticament els correus reportats, classificar-los i prioritzar els que realment són perillosos.
La formació també ha d'abastar bones pràctiques bàsiques per a usuaris finals, com: triar contrasenyes robustes, no reutilitzar-les, no compartir-les, no descarregar programari de fonts dubtoses, revisar sempre l'adreça real dels remitents, col·locar el cursor sobre els enllaços abans de fer clic, desconfiar de peticions de pagament o d'informació financera i utilitzar sempre les vies oficials de contacte.
Gestió de l'entorn, dispositius i continuïtat del correu
Més enllà dels correus en si, una solució de seguretat per a email integral ha de contemplar l'ecosistema on es fan servir: dispositius, aplicacions, altres canals de col·laboració i la pròpia disponibilitat del servei de correu.
En primer lloc, és essencial mantenir tot el programari actualitzat : sistema operatiu, navegador, client de correu, aplicacions d'oficina i qualsevol altre component que interactuï amb els missatges. Les actualitzacions solen incloure pegats de seguretat per a vulnerabilitats que els atacants aprofiten de forma massiva.
En segon lloc, convé revisar de forma periòdica les aplicacions instal·lades i les extensions de navegador , eliminant aquelles que no siguin necessàries o no estiguin clarament verificades. Cada aplicació extra és una possible porta dentrada, especialment en dispositius que manegen dades sensibles.
L'auge del treball remot i de l'ús del mòbil implica que cal parar molta atenció a la seguretat del correu a smartphones, tablets i portàtils fora de l'oficina . Les polítiques de gestió de dispositius mòbils (MDM) haurien d'obligar a tenir xifratge del dispositiu, bloqueig automàtic, esborrat remot en cas de pèrdua o robatori i connexió només a xarxes segures.
Connectar-se al correu des de xarxes Wi-Fi públiques sense protecció (a cafeteries, aeroports, hotels) suposa un risc afegit, ja que són entorns on és més fàcil interceptar trànsit o muntar punts d'accés falsos. Una bona política corporativa ha de restringir o protegir aquest tipus de connexions mitjançant VPN i controls d'accés addicionals.
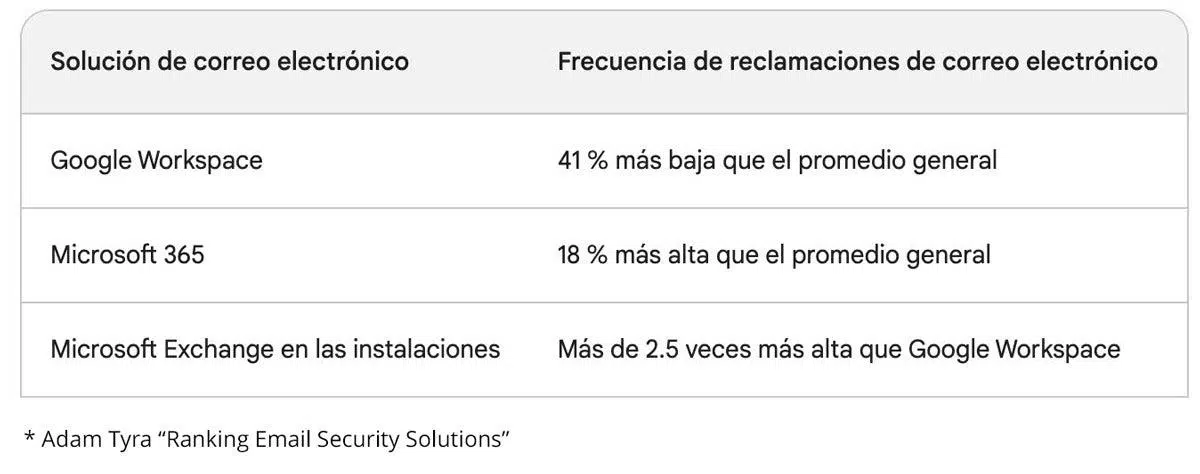
Pel que fa a la continuïtat del servei, el correu electrònic és tan crític que qualsevol caiguda prolongada pot paralitzar lactivitat de lempresa. Per això moltes organitzacions opten per solucions que proporcionen safates d'entrada d'emergència sempre disponibles . Si la plataforma principal (per exemple, solucions SaaS com Microsoft 365 ) pateix una fallada, aquestes safates s'activen automàticament perquè el personal pugui continuar enviant i rebent missatges.
Per acabar, cal tenir en compte el factor compliment i conservació d'evidències. Un servei d'arxivat automàtic i inalterable permet conservar els correus durant el temps exigit per la normativa, garantir-ne la integritat i disposar-ne per a auditories o investigacions fins i tot si s'eliminen o alteren a les bústies d'usuari.
Polítiques, auditoria i govern de la seguretat de l'email
La tecnologia per si sola no és suficient. Una solució de seguretat per email madura necessita estar recolzada en polítiques clares, processos ben definits i revisions periòdiques que assegurin que tot s'aplica de forma coherent.
La política dús del correu ha despecificar com es manegen, comparteixen i emmagatzemen les dades en aquest canal: quin tipus dinformació es pot enviar, quan cal xifrar, com es gestionen els adjunts, què està prohibit (per exemple, enviar contrasenyes o dades bancàries sense protecció) i quin és el procediment per reportar incidents o correus sospitosos.
És important que aquesta política sigui senzilla d'entendre, fàcil de localitzar i part del procés d'incorporació de nous empleats. A més, s'hauria de revisar de manera regular i comunicar-se cada vegada que hi hagi canvis rellevants, demanant als treballadors que en confirmin l'acceptació.
Les polítiques han d'estar alineades amb les lleis de privadesa i protecció de dades aplicables , tant generals (com GDPR a Europa) com sectorials. Això inclou aspectes com ara períodes de retenció de correus, limitacions en l'enviament de dades personals, requisits de xifratge, obligacions de notificació de bretxes i controls sobre proveïdors externs.
En organitzacions grans o amb múltiples entorns de Microsoft 365 (per fusions, adquisicions, filials, etc.), la gestió es pot complicar. En aquests casos resulta molt útil comptar amb eines d'administració multitenant que permetin veure una ullada a la configuració de seguretat de cada entorn, comparar-la amb plantilles corporatives i corregir desviacions de forma centralitzada.
Els proveïdors de serveis gestionats (MSP) que administren la infraestructura de diverses pimes també es beneficien d'aquesta visió unificada, ja que simplifica mantenir polítiques coherents de seguretat del correu a dotzenes o centenars de clients diferents.
En conjunt, tots aquests elements —autenticació de domini, anàlisi avançada amb IA, MFA resistent al phishing, xifrat automàtic, formació contínua, control de dispositius, arxivat d'acord amb normativa i polítiques clares— conformen una estratègia de seguretat de l'email en diverses capes . Aquest enfocament redueix notablement les probabilitats que un atac per correu tingui èxit i minimitza limpacte quan algun aconsegueix passar les defenses.
