- Deepfakes je audiovizuální obsah generovaný umělou inteligencí, který ohrožuje soukromí, reputaci a důvěru veřejnosti.
- Jeho dopad sahá od obtěžování a pornografie bez souhlasu až po korporátní podvody a politické manipulace.
- Španělský a evropský právní rámec již nabízí nástroje pro stíhání škodlivého užívání, ačkoli technologie se velmi rychle rozvíjejí.
- Obrana vyžaduje kombinaci technické detekce, organizačních protokolů a výcviku v kritickém myšlení a kybernetické bezpečnosti.
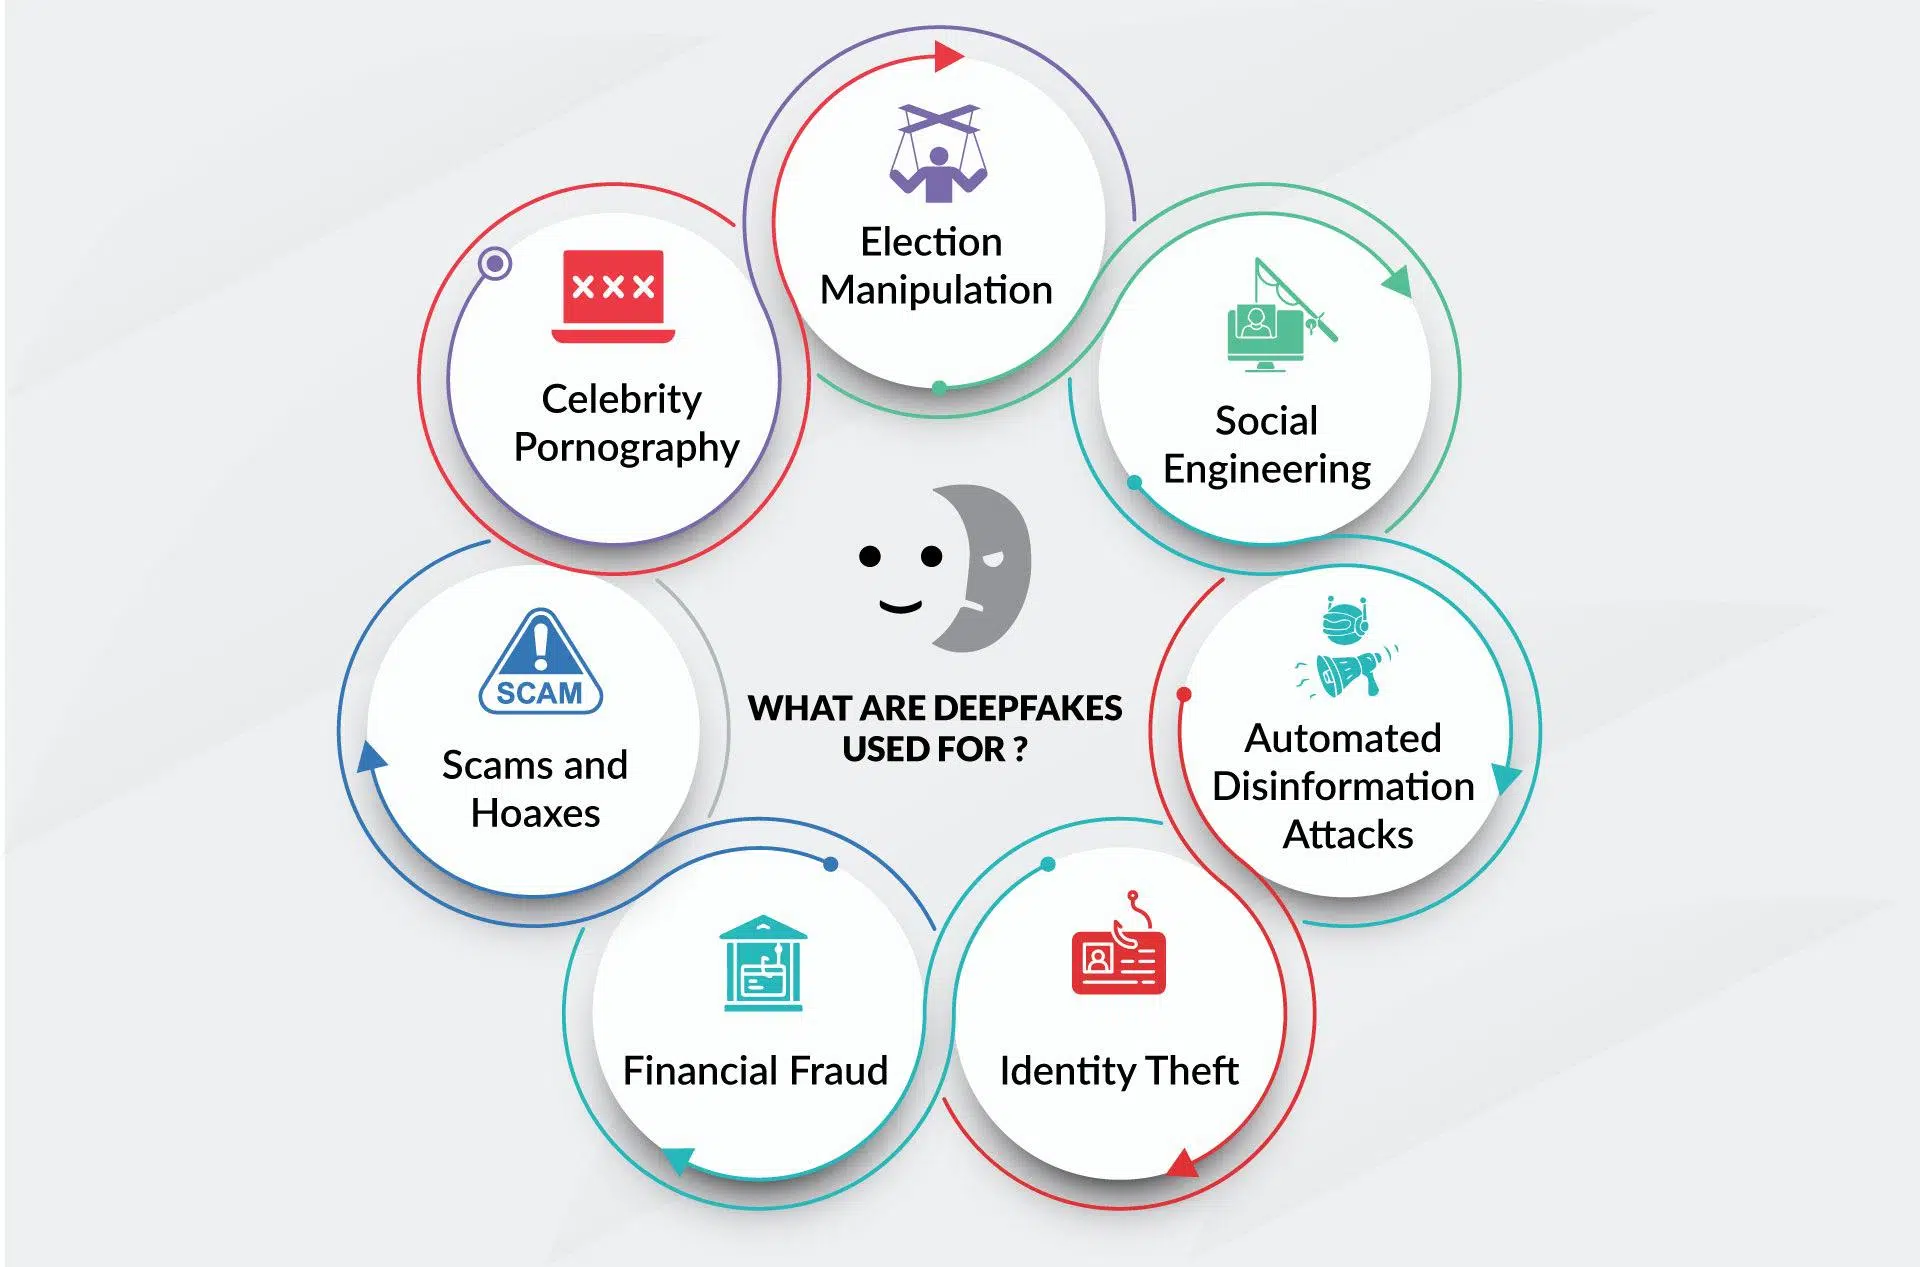
Deepfake se z internetové kuriozity stal jeden z nejvážnějších problémů digitálního věku. Videa, zvuk a obrázky manipulované pomocí umělé inteligence nám mohou přimět vidět někoho říkat nebo dělat něco, co se nikdy nestalo, s realismem, který v mnoha případech oklame i oko odborníků. A to se netýká jen celebrit nebo politiků: terčem se může stát kdokoli, kdo je aktivní na sociálních sítích.
Tento jev kombinuje tři velmi nebezpečné ingredience: výkonnou technologii, snadnou použitelnost a obrovský dosah . Výsledkem je perfektní recept na dezinformace, finanční podvody, obtěžování a rozsáhlé narušení důvěry v to, co vidíme a slyšíme. Pojďme si klidně a podrobně rozebrat, co přesně deepfakey jsou, jak vznikají, jaká rizika představují pro jednotlivce, firmy a instituce, co říká zákon a jaké skutečné kroky můžeme podniknout k naší obraně.

Co jsou deepfaky a proč jsou důležité?
Termín deepfake pochází ze spojení slov deep learning (hluboké učení) a fake (faleš) . Označuje jakýkoli audiovizuální obsah – video, obrázek nebo zvuk – generovaný nebo manipulovaný generativními algoritmy umělé inteligence tak, aby vypadal autenticky. Nemluvíme o pouhých filtrech nebo retuších, ale o kompletních rekonstrukcích tváří, gest nebo hlasů, které velmi přesně napodobují skutečnou osobu.
Díky snadno dostupným, dokonce i bezplatným nástrojům je možné vložit něčí obličej na tělo jiné osoby, naklonovat její hlas nebo znovu vytvořit scény, které se nikdy nestaly . Pokroky v neuronových sítích a GAN (generativně adversárních sítích) dramaticky zvýšily úroveň realismu, takže je mnohem obtížnější rozlišit mezi skutečným a manipulovaným obsahem.
Deepfakes jsou nyní považovány za evoluci falešných zpráv : zatímco dříve se manipulovalo s textem nebo fotografiemi, nyní se generuje falešné video nebo důvěryhodný zvukový záznam, který má mnohem větší emocionální a kognitivní dopad. Naše mozky mají tendenci důvěřovat tomu, co „vidí a slyší“, více než jednoduchému titulku, což znásobuje jejich přesvědčovací sílu.
Ačkoli tato technologie existuje od konce 90. let, do popředí se dostala v roce 2017, kdy uživatel Redditu začal zveřejňovat falešný pornografický obsah s tvářemi známých hereček. Od té doby se její používání enormně rozšířilo, a to jak v zábavním průmyslu, tak i v jasně škodlivých kontextech.
Jak vznikají deepfaky: technická stránka bez technického žargonu
Za deepfake se skrývají systémy strojového učení, které analyzují tisíce obrázků, snímků nebo zvukových úryvků . Typický proces s obličeji se skládá ze dvou hlavních kroků: kódování a dekódování. Nejprve kódovací algoritmus zkoumá podobnosti mezi dvěma obličeji a extrahuje sadu společných rysů. Poté dekodér rekonstruuje cílový obrázek pomocí výrazů druhé osoby.
V praxi se trénují dva samostatné dekodéry, jeden pro každý obličej. Když jsou data z jedné osoby vložena do dekodéru druhé osoby , získáme video, ve kterém subjekt A zdánlivě provádí gesta a pohyby subjektu B. Pokud se to udělá správně, výsledek vypadá jako originální nahrávka.
Další běžnou technikou je použití generativně adversárních sítí (GAN) . Ty zahrnují dvě sítě: generátor, který vytváří falešné obrázky nebo videoklipy, a diskriminátor, který se snaží odlišit falešné od skutečného. Soutěží mezi sebou tisíckrát a neustále se zlepšují, dokud diskriminátor již nedokáže podvod snadno odhalit a výsledek se co nejvíce přibližuje realitě.
Většina video deepfaků vzniká tak, že algoritmu jsou předány velké sady obrázků napodobované osoby . Čím více úhlů, gest a světelných podmínek model má, tím přesvědčivější bude konečný výsledek. Tradičně se proto oběťmi stávají lidé s vysokou mediální expozicí, i když dnes stačí k vytvoření slušného klonu jediná fotografie nebo několik sekund hlasových nahrávek.
V případě hlasu umožňují klonovací systémy reprodukci zabarvení, přízvuku a rytmu řeči již z několika sekund nahrávky . Kombinací syntézy řeči se skripty generovanými umělou inteligencí je možné vytvořit zvuk, ve kterém oběť „říká“ cokoli, co si útočník chce vložit do úst.
Typy deepfaků: obrazové, video a hlasové
V rámci pojmu deepfakes můžeme rozlišit několik typů v závislosti na druhu manipulovaného obsahu a použité technice. Obzvláště populární se staly dvě kategorie: deepfaces a deepvoices.
Deepfaces jsou videa, ve kterých je vygenerován nebo zcela nahrazen obličej osoby . Systém pomocí více fotografií vytváří statické obličeje tak realisticky, že vypadají jako skutečné portréty, a poté je postupně propojuje, aby vytvořil plynulé video. Cílem je, aby si nikdo při sledování neuvědomoval, že se dívá na umělý kompozitní obraz.
Deepvoice se mezitím zaměřují na napodobování hlasu . Algoritmus se učí hlasové charakteristiky osoby (frekvenci, intonaci, pauzy, výplňová slova atd.) a poté dokáže přečíst jakýkoli text a vydat ho za danou osobu. Tento typ deepfake je obzvláště nebezpečný v korporátním a finančním sektoru.
Ukázkový příklad se odehrál v roce 2019: kyberzločinci naklonovali hlas generálního ředitele , aby zavolali vrcholovému manažerovi jeho společnosti a nařídili mu urgentní převod přesahující 250 000 dolarů. Manažer vyhověl, protože hlas zněl přesně jako hlas jeho nadřízeného a pocit naléhavosti byl uvěřitelný.
Kromě těchto dvou kategorií existují také hybridní deepfakey, které kombinují video, zvuk a text generované umělou inteligencí , takže veškerý obsah – to, co vidíte a co slyšíte – je syntetický, ale souvislý. S rozvojem technologie se hranice mezi těmito typy stírají.
Legitimní použití a pozitivní aplikace
Ačkoli si deepfake často spojujeme s podvody a kyberšikanou, tatáž technologie má zcela legitimní a cenné využití, pokud je používána transparentně a se souhlasem. Například ve filmovém průmyslu se používá k odeznění věku herců, k napodobení zesnulých postav nebo k dabingu dialogů bez ztráty synchronizace rtů.
Ve vzdělávání generativní modely umožňují adaptaci audiovizuálního obsahu do více jazyků a zároveň zachování původních gest mluvčího. To zlepšuje porozumění, zabraňuje pocitu „nízkorozpočtového dabingu“ a usnadňuje globální dostupnost kurzů a konferencí.
Zkoumají se také aplikace pro usnadnění přístupu, jako je vytváření avatarů, které personalizovaným způsobem interpretují znakovou řeč , nebo syntetické hlasy na míru pro lidi, kteří nemohou mluvit. Se správným etickým přístupem může stejná technologie, která nás dnes znepokojuje, otevřít důležité dveře k digitální inkluzi.
Největší výzvou není ani tak samotný nástroj, ale spíše kontext, účel a transparentnost, s jakou je používán. Proto nedávné evropské předpisy zdůrazňují povinnost jasně označovat obsah generovaný umělou inteligencí, aby veřejnost mohla rozlišovat mezi různými typy.
Rizika a hrozby deepfakes pro společnost
Negativní dopad deepfaků sahá od soukromého života jednotlivce až po politickou, ekonomickou a sociální stabilitu . Jedním z nejzřejmějších nebezpečí jsou dezinformace: falešná videa ukazující politické vůdce, jak pronášejí pobuřující prohlášení nebo se přiznávají ke zločinům, které se nikdy nestaly.
I když jsou později vyvráceny, škoda je již napáchána, protože emocionální dopad prvního zhlédnutí často převažuje nad jakoukoli následnou korekcí . To přispívá k polarizaci veřejného mínění, živí konspirační teorie a oslabuje důvěru v média a demokratické instituce.
Dalším extrémně vážným rizikem je používání deepfakes k obtěžování, pomluvám a porušování soukromí . Vytváření falešné pornografie s využitím tváří žen – zejména političek, aktivistek a novinářek – se stalo formou digitálního násilí s ničivými důsledky pro jejich pověst, osobní život a duševní zdraví.
Nedávné studie ukazují, že přibližně 2,2 % lidí dotázaných v určitých akademických pracích se identifikuje jako oběti intimních deepfaků, zatímco 1,8 % přiznává, že tento typ obsahu vytvořili nebo šířili. Ačkoli se tato čísla mohou zdát nízká, odrážejí znepokojivý a rostoucí trend.
Deepfakes navíc přispívají ke „krizi pravdy“ : pokud lze jakékoli audiovizuální důkazy zfalšovat, společnost riskuje, že bude předpokládat, že nic není zcela důvěryhodné. To je pravděpodobně nejnebezpečnější dlouhodobý dopad, protože narušuje základní důvěru nezbytnou pro digitální koexistenci a informovanou veřejnou debatu.
Dopad na podvody a firemní kybernetickou bezpečnost
V obchodním světě se deepfake stávají vysoce účinným nástrojem útoku kyberzločinců. To není sci-fi: již existuje řada případů, kdy jsou vedoucí pracovníci vydáváni za jiné osoby pomocí videa nebo zvuku k nařizování převodů, vyžádání citlivých údajů nebo k udělování falešných strategických pokynů.
Jeden z nejběžnějších scénářů zahrnuje [ nejasné - možná „e-mailová adresa“ nebo „telefonní číslo“]. Kromě klasického podvodného e-mailu útočník přidá deepfake video nebo audio nahrávku generálního ředitele nebo finančního ředitele, čímž zdůrazní naléhavost požadavku. Jakmile oběť uvidí nebo uslyší svého „šéfa“, zmírní ostražitost a provede příkaz.
Deepfake se také používají v pokročilém sociálním inženýrství . Například zdánlivě rutinní video je odesláno advokátní kanceláři, ve kterém partner požaduje naléhavé podepsání smluv nebo přístup k určitým dokumentům. Kontext je věrohodný, obraz a hlas se shodují a ověřovací systém se spoléhá výhradně na rozpoznávání obličeje.
Ve stále běžnějších prostředích práce na dálku útočníci infiltrují videohovory tím, že se vydávají za členy týmu . Pomocí avatarů generovaných umělou inteligencí se účastní schůzek, vyžadují přístup k interním systémům nebo vyvíjejí tlak na důvěrné informace. Toto vydávání se za jiné osoby může zůstat bez povšimnutí, pokud se chování nezdá příliš neobvyklé.
To vše představuje přímou výzvu pro bezpečnostní systémy založené na rozpoznávání obličeje nebo hlasu. Nedávné studie naznačují, že malé úpravy stínů, inteligentní rozmazání nebo šum protivníka mohou drasticky snížit účinnost biometrických detektorů, což umožňuje falešnému obličeji obejít kontrolu přístupu.
Problémy s detekcí: proč samotný antivirový software nestačí
Detekce deepfaků není tak jednoduchá jako instalace softwaru a jeho zapomenutí. Současné detekční modely čelí klíčovému problému: jejich zobecnitelnost je omezená . Obvykle jsou trénovány pomocí specifických manipulačních technik a stylů a s objevením algoritmu nové generace ztrácejí na účinnosti.
Útočníci mohou navíc zavést rušivé efekty speciálně navržené k oklamání detektorů . To znamená, že přidávají šum nepostřehnutelný lidským okem, který však mate forenzní systémy a umožňuje manipulovanému obsahu procházet filtry, jako by byl autentický.
K tomu se přidává výzva škálovatelnosti. Platformy a sociální sítě denně přijímají obrovské množství videa a zvuku , což hloubkovou analýzu každého jednotlivého dílu prakticky znemožňuje. Mnozí jsou nuceni uchýlit se k vzorkování, povrchní analýze nebo automatizovaným systémům, které někdy selhávají.
Proto v současné době neexistuje žádné „zázračné řešení“ proti deepfakes. Obrana vyžaduje kombinaci technik : analýzu metadat, zkoumání vizuálních nebo zvukových artefaktů, neuronové sítě trénované k detekci jemných vzorů a, co je velmi důležité, školení uživatelů a kritické myšlení.
Samotný pokrok umělé inteligence vyžaduje neustálou aktualizaci detekčních modelů . Každá nová generace generativních nástrojů vyžaduje revizi a přeškolení obranných systémů, což vytváří neustálou hru na kočku a myš mezi útočníky a obránci.
Právní rámec: jak Španělsko a Evropská unie reagují
Z právního hlediska nejsou deepfakes vždy považovány za specifický trestný čin, ale jejich škodlivé užívání spadá pod několik existujících trestných činů a předpisů . Ve Španělsku nabízí trestní zákoník různé formy ochrany před zosobněním a porušováním soukromí.
Článek 197 a násl. chrání právo na soukromí a vlastní image a trestají získávání , používání nebo šíření intimních obrázků nebo nahrávek bez souhlasu , a to i v případě, že byly digitálně manipulovány. Sexuální deepfake šířený bez povolení může být považován za trestný čin proti soukromí.
Článek 401 kriminalizuje krádež identity , což lze uplatnit, když je deepfake použit k vydávání se za jinou osobu, například k oklamání třetích stran nebo k spáchání podvodu. Články 208–210 upravují pomluvu a hanobení a uplatňují se, pokud nepravdivý obsah vážně poškozuje čest nebo pověst oběti.
Články 248 a 249 týkající se podvodu se vztahují na případy, kdy jsou pozměněné hlasy nebo obličeje použity k získání nezákonného finančního zisku . V těchto případech je prostředkem použitým ke spáchání trestného činu technologie deepfake, ačkoli není klasifikována jako samostatný trestný čin.
Souběžně s tím organický zákon č. 3/2018 (LOPDGDD) a obecné nařízení o ochraně osobních údajů (GDPR) chrání osobní údaje, včetně biometrických údajů, jako je obličej a hlas. Použití něčího obrazu nebo hlasu v deepfakeu bez jeho souhlasu může představovat závažné porušení ochrany údajů s administrativními sankcemi a potenciální občanskoprávní nebo trestní odpovědností.
Organický zákon 1/1982 o právu na čest, soukromí a vlastní image umožňuje oběti podat občanskoprávní žalobu proti osobě, která šíří deepfake, jenž porušuje její důstojnost nebo pověst , s požadavkem na odstranění obsahu, náhradu škody a naléhavá preventivní opatření k zastavení jeho šíření.
Na evropské úrovni bude zákon o umělé inteligenci (AI Act, nařízení EU o umělé inteligenci) vyžadovat, aby byl obsah generovaný umělou inteligencí, včetně deepfaků, jasně označen jako takový. Zákon o digitálních službách (DSA) zároveň zavazuje digitální platformy a služby k rychlé reakci na obsah, který je nepravdivý, hanlivý nebo porušuje základní práva.
Některé vlády – včetně španělské – navíc začaly konkrétněji definovat trestné činy související se sexuálními deepfaky a groomingem, čímž posílily trestní ochranu před pornografií generovanou umělou inteligencí bez souhlasu a zneužíváním nezletilých prostřednictvím audiovizuální manipulace.
Specifická rizika pro děti, ženy a zranitelné skupiny
Deepfakes se netýkají všech stejně. Data naznačují, že ženy, nezletilí a určité veřejné skupiny nesou neúměrný podíl dopadu, zejména pokud jde o intimní obsah sdílený bez souhlasu.
Nedávné zprávy naznačují, že značná část deepfaků identifikovaných online je pornografická a cílí na ženy, z nichž mnohé jsou veřejně známé osobnosti. To se promítá do kampaní obtěžování, vydírání a pomluv se silnou složkou digitálního genderově podmíněného násilí.
Některé studie a zprávy odhadují, že každý pátý mladý člověk ve Španělsku uvádí, že měl nějakou zkušenost s deepfakes během dětství nebo dospívání, ať už jako přímá oběť, přihlížející nebo účastník. Toto rané seznámení zvyšuje riziko normalizace praktik obtěžování a sextortion.
Pro kriminologii a soudní systém představují deepfakes další problém: mohly by být v soudním řízení prezentovány jako „důkazy“ , což by soudcům, státním zástupcům a znalcům ztěžovalo určení pravosti materiálů.
Situace rovněž vyvolává vážné problémy v oblasti osobní bezpečnosti a veřejné kybernetické bezpečnosti, jelikož biometrické systémy pro kontrolu přístupu na základě obličeje nebo hlasu by se mohly stát stále nespolehlivějšími, pokud nebudou souběžně vyvinuty robustní mechanismy pro detekci syntetického obsahu.
Kromě individuální újmy přispívá šíření deepfakes ke klimatu všeobecné nedůvěry v digitální informace . Pokud jakékoli video nebo zvuk může být falešné, upevňuje se myšlenka, že „nic není bezpečné“, a nakonec se mnoho lidí přestává snažit rozlišovat mezi tím, co je skutečné, a tím, co je zmanipulované.
Tato informační únava je obzvláště nebezpečná, protože dláždí cestu dezinformačním kampaním a masové manipulaci . Dezinformační útoky, které kombinují falešné zprávy s audiovizuálními deepfaky, mohou ovlivnit volby, referenda, investiční rozhodnutí a mezinárodní vztahy.
Sociální média fungují jako urychlovač tohoto procesu. Falešný, ale účinný obsah se může virálně šířit během několika minut , zatímco ověření a opravy dorazí mnohem později a s menším dosahem. Toto zpoždění jednoznačně hraje ve prospěch těch, kteří používají generativní umělou inteligenci ke škodlivým účelům.
Hlavní platformy – Facebook, X (dříve Twitter), Google atd. – oznámily opatření k omezení šíření škodlivých deepfaků , od explicitních zákazů až po označování a systémy rychlého odstraňování. Rozsah problému a rychlost, s jakou se technologie vyvíjejí, však znamenají, že reakce je vždy částečná.
Největším rizikem je, že tyto jevy přispívají k narušování kritického myšlení občanů . Pokud „všechno může být lež“, je snazší zasévat pochybnosti, šířit extrémní teorie a podkopávat důvěru v média, instituce a dokonce i samotný demokratický systém.
Technologické a organizační strategie pro obranu
Tváří v tvář tak složitému problému musí být reakce stejně vícerozměrná. Na technické úrovni se vyvíjejí detekční algoritmy založené na umělé inteligenci , které hledají jemné nesrovnalosti ve videích: chyby synchronizace rtů, nepřirozené mrkání, artefakty komprese, nadměrně hladkou pokožku nebo rozmazané okraje v oblasti obličeje.
Další přístup zahrnuje ochranu obsahu „u zdroje“ vložením neviditelných vodoznaků nebo ověřitelných metadat , která potvrzují pravost videa nebo fotografie. Tyto značky pak mohou pomoci odlišit originální materiály od zmanipulovaných kopií, za předpokladu, že existuje uznávaný standard a nástroje pro jejich ověření.
V korporátním prostředí získává na popularitě vylepšené vícefaktorové ověřování . To znamená nespoléhat se pouze na obraz nebo hlas osoby, ale kombinovat ho s dalšími faktory: geolokací, typickými vzorci používání, potvrzením prostřednictvím alternativních kanálů (SMS, zabezpečené aplikace) nebo jednorázovými kódy.
Doporučuje se také zavést jasné protokoly pro citlivé transakce , jako jsou bankovní převody nebo změny přihlašovacích údajů. Například stanovit, že žádný důležitý finanční příkaz nebude prováděn výhradně e-mailem nebo videohovorem, ale vždy bude vyžadováno dodatečné ověření prostřednictvím jiného kanálu.
A konečně, klíčové je průběžné školení. Organizace, které provádějí nácvik proti phishingu a deepfake – učí své zaměstnance rozpoznávat jemné signály, jako jsou problémy se synchronizací zvuku, nepřirozená gesta nebo neobvyklé chování – si vytvářejí mnohem odolnější bezpečnostní kulturu.
Jak odhalit deepfake: praktické znaky pro každodenní život
Z pohledu uživatele existuje několik vodítek, která mohou pomoci identifikovat falešný obsah, i když ne vždy jsou přesvědčivá. Prvním doporučením je hledat zjevné vizuální vady : rozmazané okraje kolem obličeje, nekonzistentní osvětlení ve srovnání s pozadím, trhavé pohyby nebo „zvláštní“ výrazy obličeje.
Mrkání je dalším užitečným ukazatelem. Mnoho deepfakeů stále vykazuje nepřirozené vzorce mrkání : oči, které zůstávají příliš otevřené po delší dobu, nebo mrkání s podivným rytmem. I když se novější modely v této oblasti zlepšují, v mnoha případech zůstává slabinou.
Je také důležité podívat se na tělo, krk a ramena dané osoby. Většina manipulací se zaměřuje na obličej , takže zbytek těla může prozradit padělek, pokud proporce, držení těla nebo gesta neodpovídají tomu, co se od dané osoby očekává.
Dalším vodítkem může být délka videa. Vytvoření dlouhého deepfake vyžaduje více zdrojů a zvyšuje pravděpodobnost chyb, takže mnoho manipulovaného obsahu je relativně krátké a zaměřuje se na jednu, působivou frázi nebo scénu. Velmi krátký klip s výbušným sdělením by měl varovat.
Nakonec je zásadní analyzovat kontext a původ nahrávky . Kdo ji sdílel jako první? Objevuje se v renomovaných médiích, nebo pouze na anonymních účtech? Existují další nezávislé zdroje, které potvrzují to, co vidíte? Zpomalení přehrávání nebo sledování videa po jednotlivých snímcích může pomoci odhalit náhlé změny v pozadí, orientaci obličeje nebo uvnitř úst (jazyk, zuby) – oblasti, kde mnoho algoritmů stále selhává.
Mediální gramotnost a kultura ověřování
Žádná detekční technologie nebude postačovat bez občanů, kteří disponují kritickým myšlením a základními ověřovacími schopnostmi . Organizace jako INCIBE a Úřad pro bezpečnost uživatelů internetu zdůrazňují potřebu být ostražití ohledně informací, které přijímáme, podrobně analyzovat obsah a vždy jej ověřovat pomocí spolehlivých zdrojů.
Zvyknout si impulzivně nesdílet nic , zvláště pokud to vzbuzuje silné emoce (strach, hněv, pobouření), je jednou z nejlepších obran proti šíření deepfaků a falešných zpráv. Když si na pár vteřin položíte otázku: „Kdo má z toho, že tomu věřím, prospěch?“, může to mít velký význam.
Školení v oblasti kybernetické bezpečnosti, online výzkum a kybernetická inteligence nejsou jen pro specialisty. Pochopení toho, jak fungují phishingové útoky, sociální inženýrství a dezinformace, pomáhá každému výrazně snížit jeho zranitelnost, a to jak v osobním, tak i profesním životě.
Pro děti a teenagery je obzvláště důležité integrovat tato témata do digitální a emocionální výchovy a vysvětlovat jim rizika kyberšikany, sexuálního vydírání a sdílení intimních fotografií. Vědomí, že video může být falešné, ale že jeho následky mohou být velmi reálné, má obrovský význam.
Pro firmy a instituce je nyní strategickou nutností investovat do programů na zvyšování povědomí, které jdou nad rámec obecných rad v oblasti kybernetické bezpečnosti. Ti, kdo nerozumí deepfakeům, jejich dopadu a tomu, jak na ně reagovat, budou v nové digitální krajině v jasné nevýhodě.
Všechno nasvědčuje tomu, že deepfakes se budou i nadále množit v objemu a sofistikovanosti a budou ovlivňovat bezpečnost, ekonomiku, politiku a soukromý život milionů lidí. Nejlepšími způsoby, jak zabránit tomu, aby se tento mocný nástroj stal zbraní, která zcela podkopává důvěru v naše online životy, jsou přijetí toho, že jsou součástí digitální krajiny, požadavek jasných právních rámců, investice do robustních detekčních technologií a především pěstování kultury ověřování a sdílené odpovědnosti.