- Phishing je velmi účinná podvodná technika pro krádež osobních a bankovních údajů.
- Existuje mnoho typů phishingu zaměřených na e-maily, SMS, hovory, sociální média a aplikace.
- Rozpoznání příznaků a opatrné jednání je klíčem k tomu, abyste se nestali obětí.
Internetová bezpečnost je jednou z největších výzev digitálního věku . Každý den procházíme web, nakupujeme online, spravujeme své bankovní účty nebo kontrolujeme e-maily s důvěrou, že naše data zůstanou soukromá a chráněná. Kyberzločinci však nikdy neodpočívají a používají stále sofistikovanější techniky k odcizení našich informací . Jednou z nejčastějších a nejnebezpečnějších hrozeb v této oblasti je phishing.
Budete překvapeni, jak snadno se dostanete do phishingové pasti, pokud nevíte, jak ji rozpoznat . I když si myslíte, že jste v bezpečí, protože neklikáte na podezřelé odkazy, pravdou je, že podvodníci své triky zdokonalili. Od e-mailů s logy téměř identickými s logy vaší banky až po poplašné zprávy, které apelují na vaše emoce, aby vás oklamaly k odhalení citlivých osobních nebo bankovních informací. V tomto případě má smysl se jasně a prakticky naučit, co je phishing, jak funguje a jak nejlépe zůstat o krok napřed před padouchy.
Co je phishing a proč je tak rozšířenou hrozbou?
Phishing je technika digitálního podvodu, jejímž hlavním cílem je získat důvěrná data uživatelů . Útočníci se obvykle vydávají za společnosti, vládní agentury, banky nebo služby, kterým důvěřujeme. Prostřednictvím e-mailů, SMS zpráv, telefonních hovorů nebo falešných odkazů se nás snaží oklamat a přimět k dobrovolnému poskytnutí informací, jako jsou hesla, čísla kreditních karet nebo přihlašovací údaje k online službám.
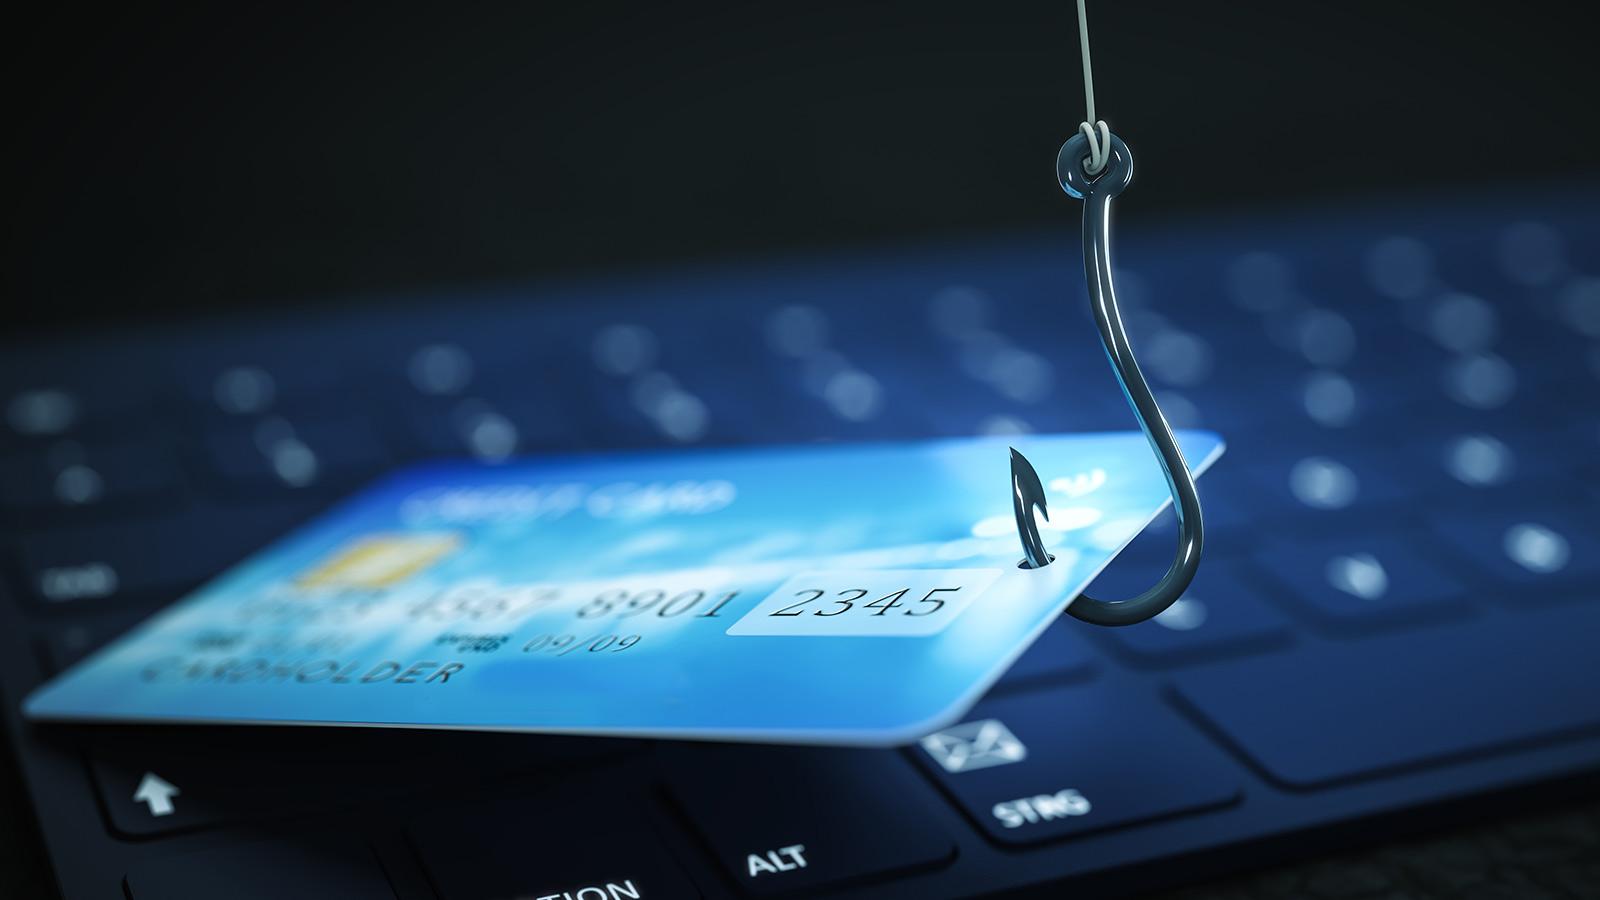
Termín phishing pochází z anglického slova „fishing“, které označuje „chytání“ obětí na návnadu a čekání, až se na ni chytnou. Někteří tvrdí, že slovo pochází ze spojení slov „password harvesting fishing“, ačkoli se to jeví spíše jako pozdější vysvětlení než skutečný původ. V každém případě je kořen jasný: phishing se snaží oklamat nic netušící uživatele, aby ukradl soukromé informace.
Tato hrozba zaujímá významné místo ve světě kyberkriminality díky své obrovské efektivitě a nízkým nákladům pro útočníky . Odeslání tisíců škodlivých e-mailů nebo zpráv stačí k tomu, aby se několik obětí oklamalo a odhalilo cenná data. Navíc nevyžaduje ohrožení technologických systémů, ale spíše manipulaci s lidmi , což ji činí ještě nebezpečnější pro jakéhokoli uživatele, společnost nebo instituci.
Historický vývoj a původ phishingu
První pokusy o phishing byly odhaleny v polovině 90. let 20. století , ačkoli k jejich širokému rozšíření došlo až o několik let později. Termín „phishing“ byl poprvé použit v roce 1996 na hackerských fórech k popisu schémat krádeže účtů zaměřených na AOL, tehdy populárního poskytovatele internetových služeb. Útočníci se vydávali za zaměstnance a odesílali zprávy s žádostí o ověření fakturace, čímž získávali přístup k účtům obětí.
Od té doby se phishing výrazně vyvinul, co se týče technik, dosahu a sofistikovanosti . Dnes zločinci používají k útokům celou řadu metod, od pečlivě vytvořených e-mailů přes SMS zprávy, hovory (vishing) až po QR kódy (qrishing), přičemž vždy zneužívají lidský faktor jako svou primární zranitelnost. Tato všestrannost učinila z phishingu nejrozšířenější útočnou techniku pro krádež dat a peněz od uživatelů a firem.
Aktuální dopad a rozsah phishingu
Phishing způsobuje obrovské finanční ztráty a vážné poškození reputace a bezpečnosti svých obětí . Podle zprávy společnosti IBM „Cost of a Data Breach“ je phishing celosvětově nejčastějším vektorem úniku dat a představuje přibližně 15 % bezpečnostních incidentů . Odhaduje se, že ztráty severoamerických společností mohou v průměru přesáhnout 4,88 milionu dolarů na jedno narušení . Na individuální úrovni může kterýkoli uživatel ztratit přístup k e-mailovým účtům, utrpět finanční ztráty nebo se stát obětí podvodu s identitou.
Útočníci se obvykle zaměřují na oběti od jednotlivých uživatelů až po velké organizace a vládní agentury . Známým příkladem byl hackerský útok na kampaň Hillary Clintonové v USA v roce 2016, kdy byl falešný e-mail pro resetování hesla použit k odcizení tisíců důvěrných e-mailů.
Klíčem k jeho úspěchu je skutečnost, že standardní bezpečnostní techniky a filtry, jako je antivirový software nebo síťové kontroly, ne vždy tyto podvodné zprávy odhalí . Psychologická manipulace je hlavní taktikou phishingu.
Nejčastěji používané phishingové techniky a metody
Phishing se neustále přizpůsobuje novým digitálním zvyklostem, což vede k nespočtu variant . Mezi nejběžnější metody patří:
- Tradiční phishingHromadné e-maily nebo SMS zprávy vydávající se za legitimní společnosti (banky, sociální sítě, internetové obchody) a naléhající na uživatele, aby klikali na odkazy a poskytovali osobní údaje na falešných webových stránkách.
- vishing: Jedná se o telefonní hovory, při kterých se uživatelé vydávají za důvěryhodné pracovníky (banky, operátory atd.) za účelem získání důvěrných údajů, jako jsou hesla, tokeny nebo jiné bezpečnostní kódy.
- KouřeníVarianta, která využívá SMS zprávy nebo chaty s okamžitými zprávami k oklamání obětí. Například zprávy varující před podezřelou aktivitou na bankovních účtech a vyžadující informace k „ověření“ identity.
- QrishingPoužití zmanipulovaných QR kódů k přesměrování na falešné webové stránky, kde jsou vyžadovány osobní údaje nebo jsou instalovány škodlivé aplikace.
- Phishing URLVytváření odkazů, které vypadají legitimně, ale přesměrovávají na falešné webové stránky, často s maskováním URL adresy, aby byla neviditelná (pravopisné chyby, podobné znaky atd.).
- Spear PhishingÚtoky zaměřené konkrétně na konkrétní osoby nebo zaměstnance, založené na předchozím výzkumu oběti s cílem personalizovat sdělení a zvýšit jeho důvěryhodnost.
- Lov velrybVarianta zaměřená na vysoké úředníky nebo osoby s přístupem k privilegovaným informacím, s ještě personalizovanějšími a sofistikovanějšími zprávami.
- Obchodní e-mailový kompromis (BEC)Útoky prostřednictvím firemního e-mailu s cílem oklamat zaměstnance a provést podvodné převody nebo odcizit klíčová interní data.
- PharmingManipulace systémů DNS za účelem přesměrování uživatelů na falešné webové stránky bez jejich vědomí.
- Phishing založený na malwaruPřipojování infikovaných souborů k e-mailům nebo zprávám, které po otevření nainstalují škodlivý software.
- TabbabbingZneužívají toho, že oběti mají otevřeno více karet prohlížeče, ke změně obsahu jedné z nich a simulaci nutnosti opětovného přihlášení, čímž kradou zadané přihlašovací údaje.
- Zalévací otvor: Infikovat webové stránky navštěvované zaměstnanci firmy nebo organizace, za účelem útoku na pravidelné návštěvníky a získávání informací.
- Evil TwinVytváření falešných Wi-Fi hotspotů za účelem krádeže informací od těch, kteří se připojují v domnění, že jsou v legitimní síti.
Kromě toho se v posledních letech objevily služby Phishing-as-a-Service (PHaaS) , platformy, které umožňují jakémukoli kyberzločinci, a to i bez rozsáhlých technických znalostí, automaticky spouštět phishingové kampaně zaplacením poplatku.
Jak identifikovat phishingovou zprávu: Znaky a příklady
Detekce phishingového e-mailu nebo SMS není vždy snadná , ale existuje několik indikátorů, které nás na to mohou upozornit:
- Gramatické a pravopisné chybyVelké společnosti se ve své komunikaci jen zřídka dopouštějí hrubých chyb, ale podvodné zprávy jsou často plné zjevných nedostatků.
- Špatná kvalita loga a vizuálůObrázky jsou často pixelované nebo nerespektují proporce původního návrhu.
- Podezřelé odkazyPokud najedete myší na odkaz a zobrazená URL adresa neodpovídá skutečnému odkazu, s největší pravděpodobností se jedná o phishing.
- Naléhavé nebo alarmistické žádostiZprávy, které trvají na naléhavosti a vyžadují, abyste rychle jednali, s hrozbami zablokování účtu, finanční ztráty, právních problémů atd.
- Žádosti o citlivé osobní údajePokud se vás někdo zeptá na informace, jako jsou hesla, čísla karet nebo bezpečnostní otázky, buďte okamžitě podezřívaví.
Mezi typické příklady patří falešná oznámení o pozastavení bankovního účtu, údajné vrácení daní, potvrzení o neuskutečněných nákupech nebo transakcích a zprávy, které údajně pocházejí od vedoucích pracovníků nebo zaměstnanců společnosti.
Hlavní cíle a důsledky phishingu
Hlavním cílem phishingu je krádež soukromých informací za účelem podvodného použití . To se může projevit v:
- Krádež peněz prostřednictvím podvodných bankovních převodů nebo neoprávněných nákupů.
- Předstírání identity k přístupu k jiným službám, k páchání trestné činnosti nebo k prodeji ukradených dat na černém trhu.
- Vydírání prostřednictvím výhrůžek nebo vydírání, pokud jsou získány citlivé údaje.
- Poškození osobní a obchodní pověsti, ztráta důvěry a právní nebo daňové problémy.
V obchodním světě může phishing vést k obrovským finančním ztrátám a ztrátě klíčových strategických informací. V nejhorším případě může ohrozit kontinuitu podnikání.
Rozmanitost útočných technik a rostoucí sofistikovanost
Kyberzločinci neustále zdokonalují své metody, jak obcházet bezpečnostní systémy a oklamat i ty nejopatrnější uživatele . Mezi nejpokročilejší techniky patří:
- Odkazy, které se zdají legitimní, ale mají podvodné cílové adresy, často vložené do zdánlivě neškodných obrázků nebo textu.
- Škodlivé přílohy které po otevření nainstalují malware na zařízení oběti.
- Formuláře pro sběr dat na webových stránkách, které dokonale napodobují vzhled oficiálních stránek.
- Pokročilé techniky, jak se vyhnout spamovým filtrům a antivirům, například vkládání škodlivé zprávy do obrázků, ochrana příloh hesly nebo detekce skenů na virtuálních počítačích za účelem skrytí skutečného obsahu útoku.
Vývoj phishingu je tak rychlý, že je někdy prakticky nemožné na první pohled rozlišit legitimní zprávu od falešné.
Nárůst používání chytrých telefonů a sociálních médií otevřel nové cesty pro phishing . Kyberzločinci zneužívají textové zprávy (SMS), platformy pro rychlé zasílání zpráv, škodlivé mobilní aplikace a klamavé příspěvky na sociálních médiích ke krádeži informací nebo infikování zařízení.
Mezi běžné příklady patří zprávy, které zdánlivě pocházejí od bank a žádají vás o potvrzení podezřelé platby, upozornění na údajné výhry nebo problémy s vaším účtem, případně podvodné odkazy v aplikacích pro nákup a prodej, recenze restaurací nebo dokonce online herní chaty.
Rychlost a neformální povaha těchto kanálů způsobuje, že mnoho obětí snižuje ostražitost, když se setkají se zdánlivě „normální“ zprávou, což zvyšuje úspěšnost útoků.
Jak se chránit před phishingem: klíčová opatření a tipy
Kromě selského rozumu a opatrnosti existuje několik návyků a nástrojů, které vám pomohou chránit se před phishingem . Abyste se účinně chránili, měli byste:
- Vždy zkontrolujte původ zpráv, vyhýbejte se klikání na odkazy nebo stahování souborů od neznámých nebo podezřelých odesílatelů.
- Dávejte si pozor na jakékoli zprávy, které trvají na naléhavosti nebo obsahují zjevné chyby.: ortografické, vizuální nebo ve struktuře odkazu.
- Nikdy neposkytujte důvěrné informace e-mailem ani SMS zprávou.Legitimní společnosti tyto informace nikdy těmito prostředky nevyžadují.
- Používejte aktualizované prohlížeče a antivirový program a aktivujte všechny doporučené vrstvy ochrany. Některé prohlížeče, jako například Edge ve Windows nebo Safari na Apple, obsahují specifické phishingové filtry, i když ty nejsou neomylné.
- Chraňte svá hesla používání správců hesel a vždy povolení dvoufázového ověřování, pokud je k dispozici.
- zkontrolujte url stránek, ke kterým přistupujete, a před zadáním jakýchkoli údajů pečlivě zkontrolujte adresu.
V případě pochybností kontaktujte společnost nebo subjekt přímo prostřednictvím jeho oficiálních kanálů , bez použití kontaktních údajů uvedených v samotné podezřelé zprávě.
Co dělat, když jste naletěli na phishingovou hrozbu
Pokud se domníváte, že jste se stali obětí phishingu a poskytli jste citlivé informace, jednejte rychle :
- Ihned si změňte heslo dotčené služby a pokud je to možné, aktivujte dvoufázové ověřování.
- Kontaktujte svou banku nebo finanční instituci, aby incident nahlásila, zablokovala karty a nahlásila neoprávněné výdaje. Nezapomeňte, že předpisy vyžadují, aby banky nesly odpovědnost za tento typ podvodu, pokud je nahlášen neprodleně.
- Proveďte důkladnou kontrolu zařízení pomocí aktualizovaného antiviru k detekci a eliminaci možných infekcí.
- Informujte své kontakty Pokud jste poskytli přístup k e-mailu nebo účtům na sociálních sítích, abyste zabránili tomu, aby se ostatní chytili do pasti e-mailů odesílaných z vašich profilů.
Pokud je škoda značná a nemůžete získat náhradu, vyhledejte právní pomoc, abyste hájili svá práva.
Phishing a právo: právní situace ve Španělsku a po celém světě
Phishing je v mnoha zemích uznáván jako trestný čin , ačkoli stíhání a sankce se liší v závislosti na jurisdikci. Ve Španělsku zákon kriminalizuje vydávání se za jiné webové stránky za účelem získávání osobních údajů a ukládá tresty odnětí svobody a značné pokuty. Mnoho dalších zemí (Spojené státy, Kolumbie, Argentina atd.) přijalo nebo navrhlo specifické právní předpisy k trestání phishingu, zatímco jiné země k stíhání těchto případů používají tradiční trestné činy, jako je podvod.
Existují také mezinárodní organizace a pracovní skupiny věnující se boji proti phishingu, jako je například Anti-Phishing Working Group, které spolupracují s orgány činnými v trestním řízení a technologickými společnostmi na blokování podvodných webových stránek a varování před novými hrozbami.
Důležitost školení a povědomí
Nejlepší zbraní proti phishingu zůstávají znalosti a prevence . Mnoho organizací školí své zaměstnance v rozpoznávání podvodných pokusů a simuluje interní phishingové kampaně, aby otestovaly bdělost a reflexy svých týmů. Tato opatření se ukázala jako vysoce účinná, protože většina phishingových útoků je úspěšná pouze tehdy, když uživatelé poleví v ostražitosti nebo si nejsou vědomi rizik.
Technologie se navíc vyvíjí a zahrnuje inteligentní řešení pro detekci hrozeb (anti-phishingové filtry, analýza odkazů, ověřování odesílatelů atd.), ale žádná bariéra není 100% účinná proti vynalézavosti zločinců. Proto je pro ochranu zásadní zachovat si kritický přístup a sledovat nové trendy.
Phishing je digitální hrozba, která nerozlišuje mezi jednotlivci a firmami a postihuje všechna zařízení stejnou měrou. Roste spolu s technologickým pokrokem a zneužívá jakékoli nedbalosti nebo nedostatku povědomí k tomu, aby nám ukradla data, peníze nebo klid. S aktuálními informacemi, osvědčenými postupy a zdravým rozumem je však možné minimalizovat riziko a být před kyberzločinci o krok napřed . Zůstaňte informováni, pečlivě si prohlížejte zprávy, které dostáváte, a pamatujte: v případě pochybností nikdy nesdílejte své osobní údaje. První krok k ochraně vašeho soukromí je ve vašich rukou.
Index
- 1 Co je phishing a proč je tak rozšířenou hrozbou?
- 2 Historický vývoj a původ phishingu
- 3 Aktuální dopad a rozsah phishingu
- 4 Nejčastěji používané phishingové techniky a metody
- 5 Jak identifikovat phishingovou zprávu: Znaky a příklady
- 6 Hlavní cíle a důsledky phishingu
- 7 Rozmanitost útočných technik a rostoucí sofistikovanost
- 8 Mobilní phishing a sociální sítě: nové útočné cesty
- 9 Jak se chránit před phishingem: klíčová opatření a tipy
- 10 Co dělat, když jste naletěli na phishingovou hrozbu
- 11 Phishing a právo: právní situace ve Španělsku a po celém světě
- 12 Důležitost školení a povědomí