- Hybridní architektura: lokální spuštění s enklávami a přechod do uzavřeného cloudu (TIE přes TPU) se vzdálenou atestací.
- Ověřitelné soukromí: data používaná pouze pro každý úkol, šifrování end-to-end, IP relé se slepými tokeny a externí audity.
- Reálné zážitky v Pixelu: Magic Cue, vícejazyčný záznamník, vyhledávání v kruhu, překlady a další, s možností ovládání uživatelem.
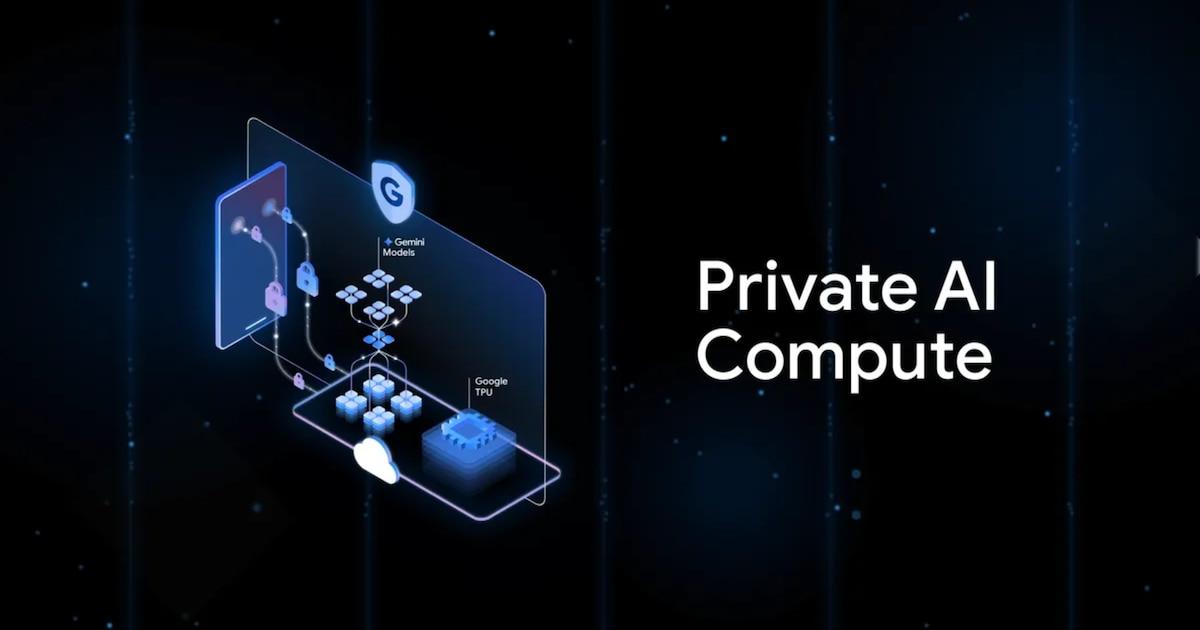
Umělá inteligence se stala nedílnou součástí našeho každodenního života, ale s ní přišly i obavy o soukromí: každý návrh, každé shrnutí a každé chytré oznámení se spoléhá na osobní údaje. V této souvislosti Google představuje Private AI Compute jako převratný přístup, který je navržen tak, aby využíval výkonné modely, aniž by musel otevírat stavidla našim datům.
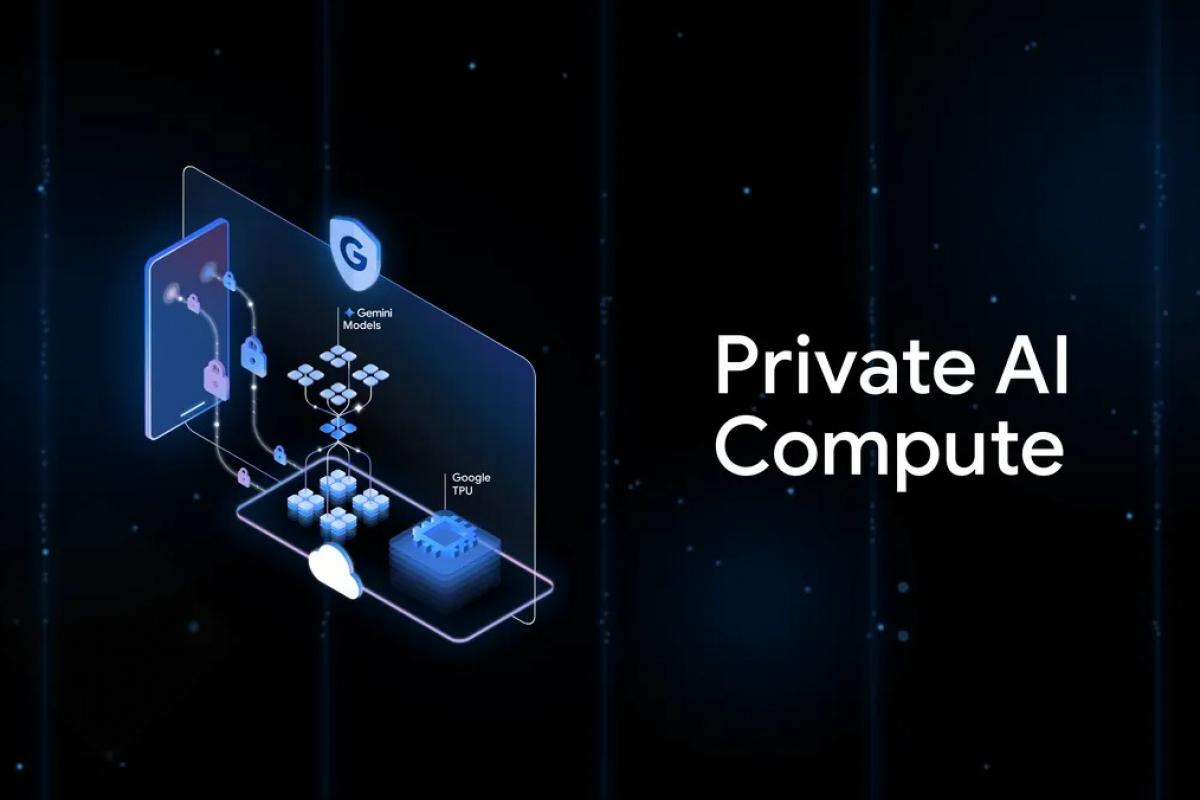
Nejprve si ujasněme: Private AI Compute (PAC) není typická aplikace ani služba . Je to technický rámec, který nově definuje, kde a jak se určité úlohy umělé inteligence provádějí v ekosystému Pixel a postupně i na více zařízeních. Kdykoli to hardware dovolí, funkce běží lokálně; pokud je potřeba větší výpočetní výkon, výpočet se přesune do zabezpečeného cloudu. Cílem je zajistit, aby na mobilním zařízení i v cloudu platila stejná ochranná opatření proti soukromí.
Co je Private AI Compute a proč se objevuje právě teď?
Návrh společnosti Google si klade za cíl najít cestu mezi výkonem a důvěrností: zpracováním toho, co je pro každý úkol nezbytné, bez odhalení identifikovatelných informací . Pokud má zařízení dostatečnou kapacitu, model běží na samotném zařízení; jinak je práce delegována do zabezpečeného cloudu s hardwarovými kontrolami a šifrováním.
Tento přístup řeší nepříjemnou realitu: dnes většina populárních umělých inteligencí běží na serverech, kde lze uživatelská data dočasně ukládat nebo dokonce používat k trénování, pokud nejsou deaktivována. PAC si klade za cíl nabídnout srovnatelné výhody jako lokální zpracování – nižší latenci a větší kontrolu – ale s výkonem Gemini ve složitých scénářích.
Google uživatele ujišťuje, že informace odeslané do PAC se použijí pouze pro požadovanou akci – například shrnutí poznámky nebo překlad konverzace – a po dokončení se smažou. Uživatel si navíc ponechává kontrolu nad tím, které funkce se mohou spoléhat na privátní cloud a které ne, a to pomocí explicitních přepínačů a oprávnění v systému.
Výsledek ukazuje na mobilní telefony a počítače, které fungují, jako by měly v cloudu „neviditelný koprocesor“: vyšší rychlost v případě potřeby a ověřitelné soukromí jako základní podmínka . A nejedná se o ojedinělý případ: v tomto odvětví existuje jasný trend posilování ochrany bez obětování špičkové umělé inteligence.
Technická architektura: od zařízení k uzavřenému cloudu
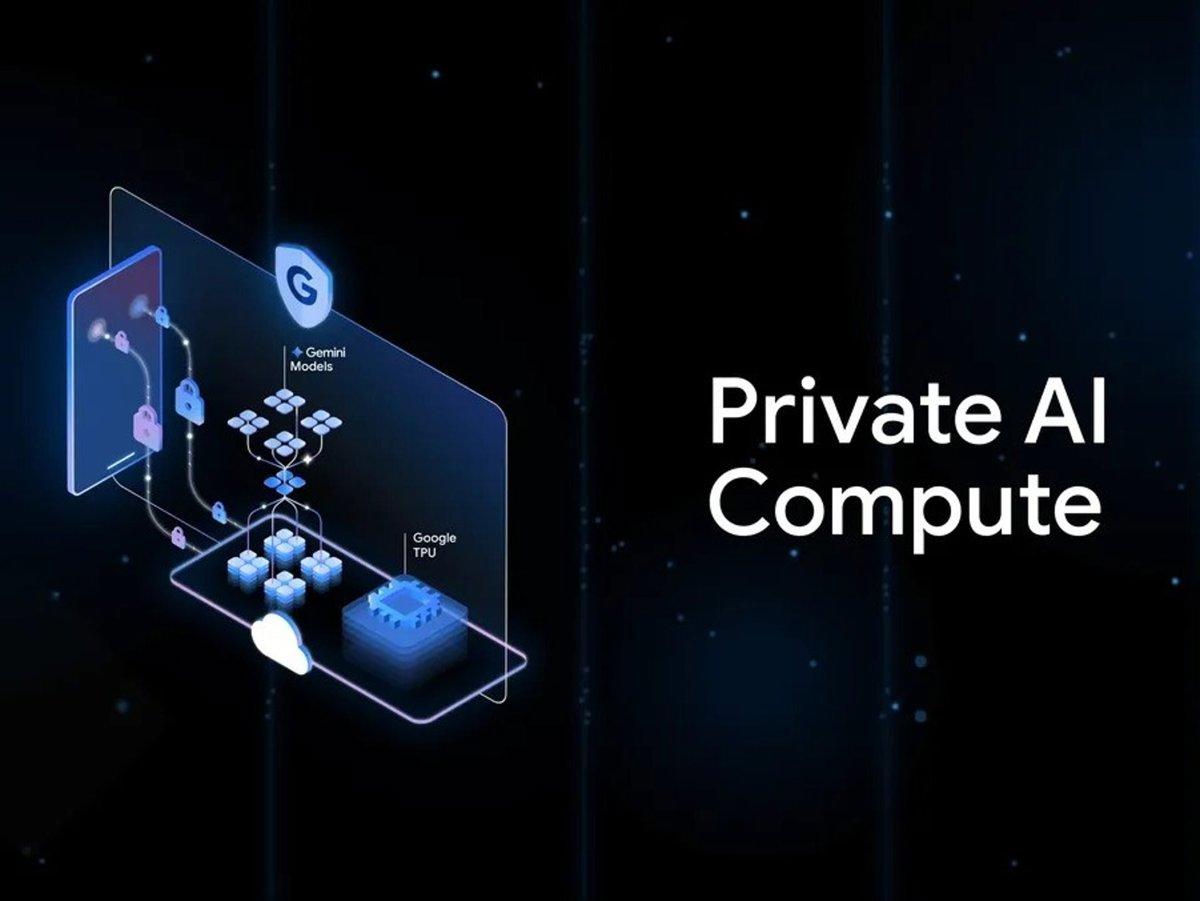
Pro úkoly, které se vejdou do mobilního zařízení, Google vytvořil izolované prostředí pro provádění. Mluvíme o enklávách Titanium Intelligence v zařízení: chráněných prostorech oddělených od operačního systému a ostatních aplikací. Data jsou tam šifrována jak při přenosu, tak i v klidu a ověřována vzdálenou ověřením, které potvrzuje, že software a hardware jsou v pořádku a nebyly zmanipulovány, takže nikdo – ani Google – nemůže špehovat, co se děje uvnitř.
Modely optimalizované pro lokální použití, jako například Gemini Nano , poskytují kontext a rychlé odpovědi, aniž byste museli opustit zařízení. U funkcí, jako je vyhledávání v kruhu nebo některé souhrny v Diktafonu, telefon funguje jako vlastní soukromá umělá inteligence , která se učí z používání, ale tyto znalosti nezveřejní.
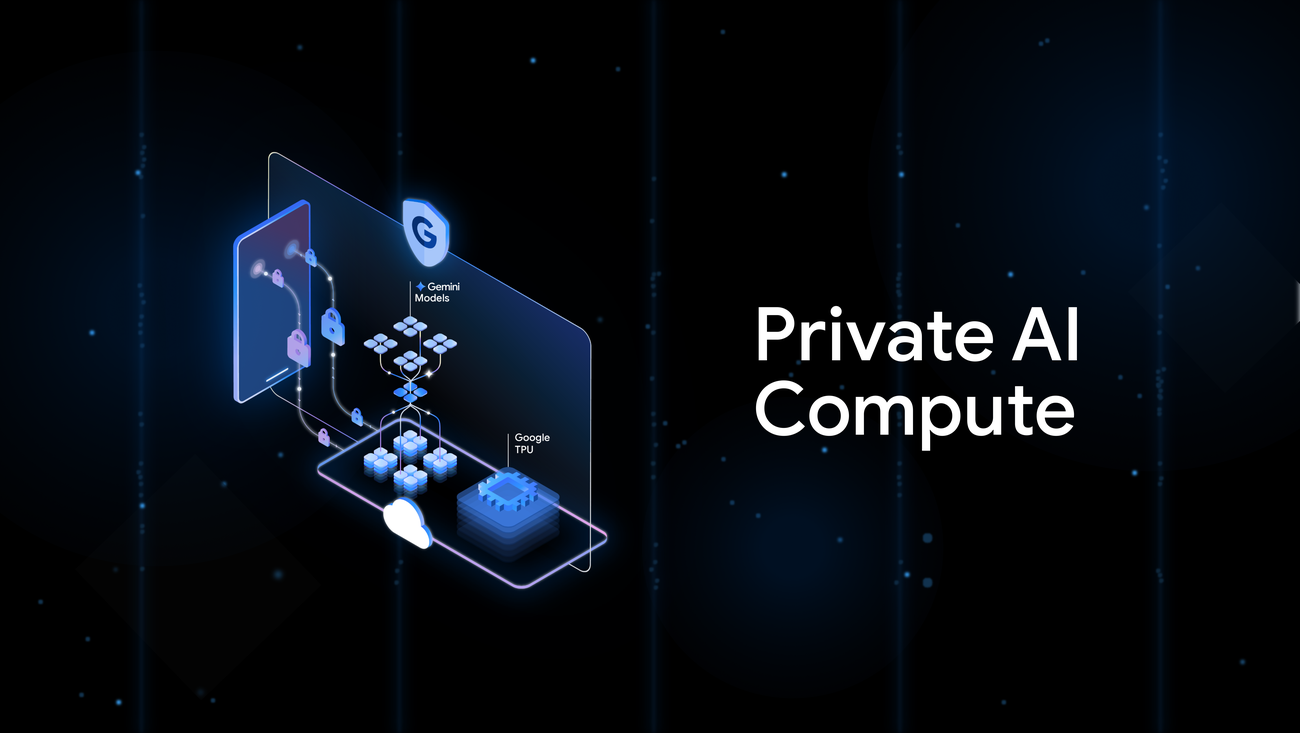
Když úloha vyžaduje více výpočtů, přichází na řadu privátní cloud. V tomto kroku vše běží v hardwarových enklávách na infrastruktuře Google, konkrétně v enklávách Titanium Intelligence Enclaves (TIE) na vlastních TPU . Před povolením přenosu dat systém provede vzdálenou certifikaci/atestaci, aby se zajistilo, že enkláva je čistá, běží správný binární soubor a že prostředí splňuje bezpečnostní zásady.
Google shrnuje architekturu do tří pilířů , které kromě bezpečnosti posilují důvěru veřejnosti:
- Kryptografická izolaceZpracování probíhá v ověřených enklávách; operátoři nemají přístup k datům v prostém textu.
- Explicitní oprávněníUživatel rozhoduje, které funkce mohou používat PAC; nic není uvolněno bez jeho souhlasu.
- Technická transparentnostDokumentace, audity a implementační detaily, aby se předešlo „černým skříňkám“.
Kromě výše uvedeného zahrnuje PAC další vrstvy. Řídicí služba – interně známá jako Borg Prime – ověřuje atestační důkazy před autorizací jakéhokoli citlivého výpočtu. Pro oddělení požadavků od identit systém používá zaslepující relé IP adres , které směruje požadavky přes třetí strany, jako jsou Cloudflare a Fastly, a využívá slepé tokeny (Blind RSA) . To ztěžuje propojení konkrétního obsahu s konkrétním uživatelem, a to i v rámci samotné infrastruktury.
Přenos a dočasné ukládání jsou chráněny end-to-end šifrováním a po dokončení úkolu jsou data smazána . To vše je podporováno opatřeními zveřejněnými společností: Secure AI Framework , AI Principles a Google Privacy Principles , které stanoví společný standard pro provozní bezpečnost.
Aby si Google vybudoval důvěru, zavázal se poskytovat podrobnou technickou dokumentaci , umožňovat externí audity a zveřejňovat části kódu systému k nahlédnutí výzkumníkům. Sdělení je jasné: soukromí zde není jen slib, ale něco, co lze ověřit a auditovat.
Jaké funkce umožňuje: příklady z reálného světa na Pixelu
Jednou z prvních funkcí, které z tohoto přístupu těží, je Magic Cue . Tento kontextový asistent generuje doporučení na základě toho, co je na vaší obrazovce – e-mail, kalendář, mapy, zprávy – a prezentuje je přesně v případě potřeby. S PAC se tato doporučení vypočítávají bez vystavení vašeho obsahu a v závislosti na úkolu se spoléhají na lokální repozitář nebo privátní cloud.
Aplikace Recorder získává značné výhody díky automatickým souhrnům ve více jazycích. Přepisy – které mohou být velmi citlivé – jsou zpracovávány s ochrannou vrstvou PAC, která zajišťuje, že budou použity pouze v konkrétním požadovaném souhrnu a po dokončení budou zahozeny. Uživatel si ponechá konečný výsledek, nikoli stopu dat cirkulujících na serverech.
Google také propaguje funkce, které byly již na Pixelu ikonické, jako například Circle to Search . Kontextové rozpoznávání běží lokálně, kdykoli je to možné, a pokud jsou potřeba pokročilejší modely, používají se v privátním cloudu, čímž se zachovává nedotčený perimetr soukromí.
Mezi další praktické příklady patří překlady v reálném čase , přirozenější reakce umělé inteligence v konverzacích a proaktivní pomoc s rozhodováním, kdy systém kombinuje to, co vidí, s vaším kontextem, aby vám poskytl přesně tu nápovědu, kterou potřebujete. Zpočátku bude Pixel 10 v těchto zkušenostech průkopníkem.
Ekosystém také přidává užitečné funkce pro každodenní použití: chytré souhrny oznámení pro snížení šumu a zaměření na to, co je důležité; asistovanou úpravu pomocí Gemini ve Zprávách pro lepší přeformulování textů; pokročilé nástroje pro úpravu fotografií bez externích aplikací; a dokonce i režim úspory dat v Mapách Google určený pro dlouhé cesty. Všechno je v souladu s jednou myšlenkou: více pomoci, méně tření a soukromí jako designový požadavek.
Kontroly, ověřitelná ochrana soukromí a nezávislé audity
V PAC má uživatel stále kontrolu: nic se neodesílá bez jeho svolení . Android nabízí přepínače pro povolení nebo zakázání funkcí, které se spoléhají na privátní cloud, a zobrazuje jasná oznámení, když to úkol vyžaduje. Filozofie je jednoduchá: vy rozhodujete, co váš telefon sdílí a za jakých podmínek.
Google doprovází platformu veřejně dostupnými a auditovatelnými informacemi : technickými příručkami, externími recenzemi a zveřejněním kódu pro kritické části, aby nezávislí výzkumníci mohli zkoumat, jak je systém postaven. Nejde o víru, ale o ověřitelné důkazy.
Architekturu ve skutečnosti přezkoumala firma NCC Group, která se zabývá kybernetickou bezpečností . Její veřejná zpráva dospěla k závěru, že návrh nabízí robustní ochranu před zlomyslnými vetřelci – včetně rizika ze strany nepoctivého zaměstnance – a že úspěšně přibližuje ochranná opatření v oblasti on-premise computingu ochranná opatření v cloudu. Zpráva také poukazuje na nevyhnutelné omezení: pokud by se Google jako celá organizace rozhodl porušit pravidla, kontroloval by jak hardware, tak atestační systém. Auditor i tak popisuje PAC jako „ nejlepší proveditelný model “ pro soukromí v cloudu, který je dnes k dispozici.
Přezkum identifikoval některé zranitelnosti s nízkým rizikem, zejména potenciální zranitelnost postranního kanálu v IP relé související s časováním, která by teoreticky mohla pomoci znovu identifikovat uživatele za velmi specifických podmínek. Google tvrdí, že „šum“ reálného provozu a zmírňující opatření to činí nepraktickým a že design bude i nadále posilován pomocí záplat a průběžných vylepšení.
Klíčovou výhodou pro klid uživatelů je, že PAC omezuje využití dat na konkrétní úkol a po dokončení jej smaže . Veškerá komunikace je navíc šifrována, a to jak mezi vaším zařízením a serverovými lokalitami, tak i v rámci samotné serverové sítě, čímž se minimalizuje riziko útoku během přenosu i v klidovém stavu.
Ekosystém a srovnání: směrem k soukromější umělé inteligenci
Telefony Pixel 10 přinášejí hlubokou integraci PAC s podstatnými vylepšeními Magic Cue, okamžitými překlady, přesnějšími transkripcemi a plynulejšími odpověďmi. Google již oznámil, že tato architektura bude postupně rozšiřována na další zařízení a služby a bude kombinovat lokální a cloudové modely pro nejdůležitější aplikace.
Na této cestě nejsou sami: Apple vydláždil cestu službou Private Cloud Compute – šifrovaným cloudem od Apple Intelligence – a výrobci jako OnePlus a OPPO se rozhodli pro Private Computing Cloud, hybridní platformy, které rozdělují úkoly mezi zařízení a šifrované prostředí. Trend je jasný: výkonná umělá inteligence, ano; soukromí také.
Kromě konkurence se Google snaží o tón v souladu s evropskými a americkými předpisy: méně černých skříněk a větší technickou transparentnost. Proto se klade důraz na audity, vzdálené ověřování a viditelné kontroly. V praxi je PAC jak technologickým vývojem, tak strategickým krokem , který demonstruje, že je možné konkurovat v oblasti umělé inteligence bez zneužívání citlivých informací.
Směr je jasný: pokud chceme asistenty, kteří rozumí kontextu, shrnují, překládají nebo poskytují přesná doporučení, musíme vyvážit schopnosti a ochranná opatření. S Private AI Compute se Google snaží posunout tuto myšlenku směrem k užitečné, okamžité a stále více soukromé umělé inteligenci , kde má uživatel slovo a technologie je zodpovědná.
