- Vývoj směrem k autonomnímu SOC integruje umělou inteligenci pro optimalizaci detekce a koordinovanou reakci s lidskými experty.
- Mezi hlavní provozní výzvy patří nedostatek kvalifikovaných pracovníků a přesycení kvůli velkému množství falešných poplachů.
- Implementace inteligentního prostředí vyžaduje plán, který zahrnuje technické základy až po orchestraci více agentů.
- Certifikované školení a profesní akreditace jsou základními pilíři pro zajištění kompetencí v oblasti řízení kybernetické bezpečnosti.
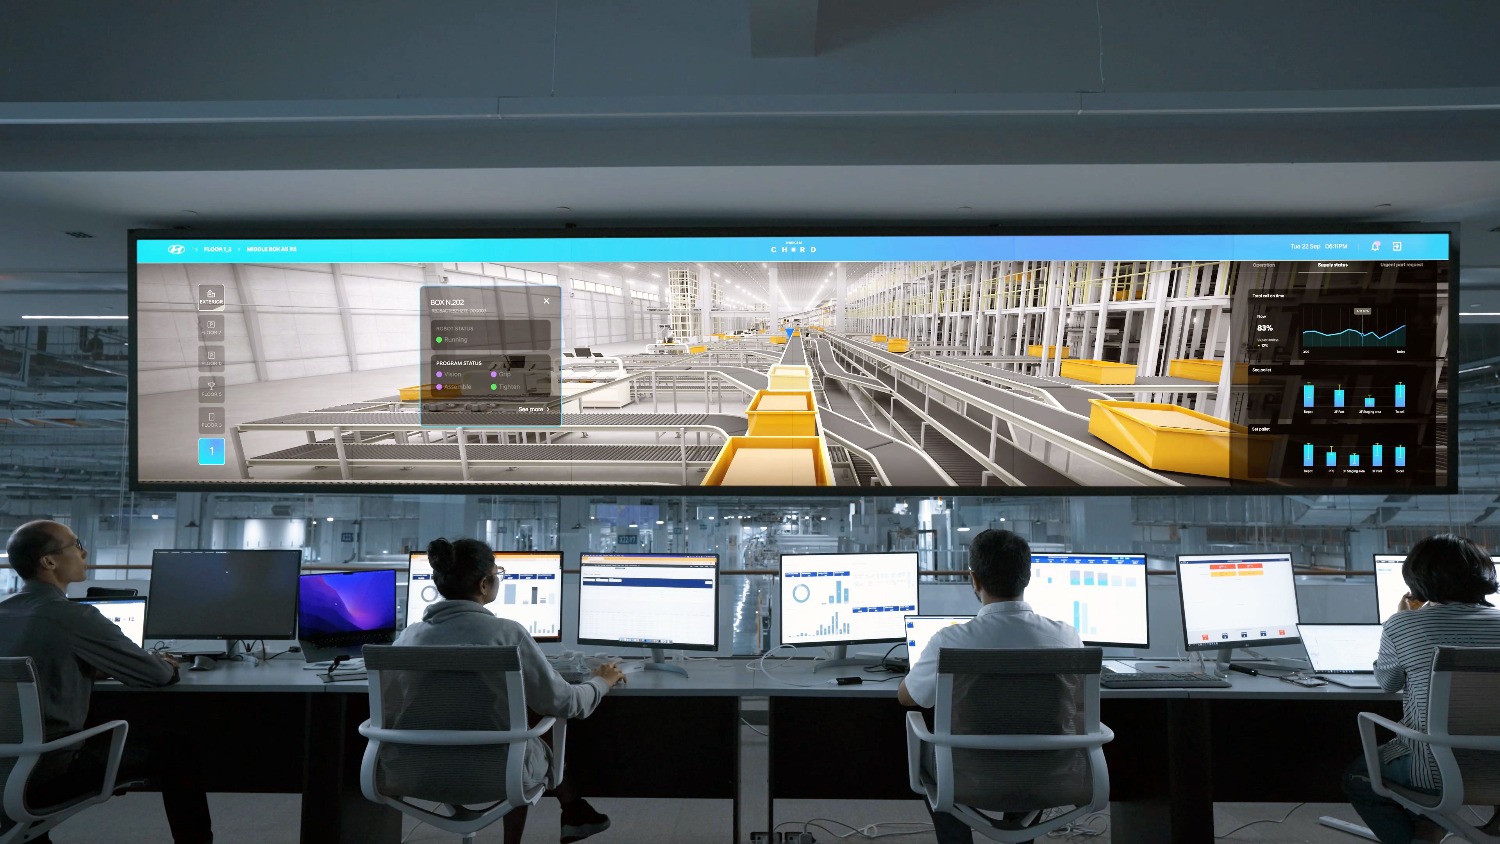
Oblast digitální bezpečnosti prošla radikální transformací a tradiční metody již nestačí. Dnes se nacházíme v bodě, kdy umělá inteligence předefinovala pravidla hry a nutí bezpečnostní operační centra (SOC) vyvíjet se směrem k mnohem agilnějším modelům schopným zpracovávat data rychlostí, která je pro samotného člověka nemožná.
Současným cílem je dosáhnout takzvaného autonomního SOC, ekosystému, kde spolupráce mezi agenty umělé inteligence a lidskými experty vytváří adaptivní obranu. Nejde o nahrazení lidí, ale o posílení jejich reakční schopnosti prostřednictvím infrastruktury, která se učí a reaguje v reálném čase, čímž eliminuje provozní úzká hrdla.
Provozní pilíře bezpečnostního centra
Aby SOC správně fungovalo, musí pokrývat několik kritických oblastí, aby zajistilo přežití organizace v případě útoku. Zaprvé je nezbytné provést důkladnou analýzu, která omezí oblast útoku a zaměří se jak na technické zranitelnosti, tak na lidské chyby. Jakmile je vstupní bod zabezpečen, musí být v různých bodech sítě zavedena přesná blokovací opatření, aby se zabránilo jakýmkoli pokusům o narušení.
Schopnost neustálého monitorování navíc umožňuje detekci hrozeb, které jsou v systému již přítomny , a umožňuje tak rychlou reakci k minimalizaci dopadu jakéhokoli incidentu. To vše musí být řízeno jasnou správou, která určuje směr pro dané služby. Obzvláště pozoruhodná je role vládních bezpečnostních operačních center (SOC), která jsou klíčová pro národní bezpečnost tím, že koordinují ochranu řady veřejných institucí.
Běžné překážky a jak je překonat
S růstem společnosti se její architektura stává složitější, což nevyhnutelně otevírá nové dveře pro útočníky. Jedním z nejčastějších problémů je nedostatek specializovaného personálu , protože najít zkušené analytiky je dnes téměř nemožný úkol. A právě zde přichází na pomoc umělá inteligence, která automatizuje ty nejnáročnější úkoly a vede techniky při klasifikaci a reakcích na incidenty.
Dalším opakujícím se problémem je únava z bdělosti, jev, kdy je tým zaplaven tisíci oznámení a falešně pozitivních výsledků , které jim nakonec zastíní vidění toho, co je skutečně důležité. Pokročilá analytika jim umožňuje filtrovat šum a upřednostňovat to, co je kritické, a optimalizovat tak čas týmu. A konečně, skutečnost, že se hrozby mění každou minutu, vyžaduje používání rozmanitých a hloubkových zpravodajských zdrojů, aby se zabránilo zaostávání za novými útočnými technikami.
Cesta k implementaci inteligentního SOC
Pro ty, kteří chtějí přejít k automatizaci, to nelze udělat přes noc. Proces začíná vytvořením solidního technologického základu , který umožní integraci umělé inteligence. Jakmile je to hotové, dalším krokem je identifikace procesů, kde automatizace může poskytnout okamžitou a hmatatelnou hodnotu, a vyhnout se tak komplikaci věcí, které již fungují dobře.
Následně je nezbytné přizpůsobit a optimalizovat agenty umělé inteligence tak, aby se mohli škálovat s organizací. Konečným cílem je dosáhnout orchestrace obrany s více agenty, kde různé zpravodajské nástroje spolupracují pod lidským dohledem a udržují neproniknutelný a dynamický štít.
Aspekt vzdělávání a profesní akreditace
Kromě technologií vyžaduje lidský faktor přísnou strukturu vzdělávání. Existují katalogy specializací, jejichž cílem je řešit skutečné potřeby trhu práce a podporovat inovace, které usnadňují integraci nových profesionálů do odvětví. Aby organizace mohla toto vzdělávání poskytovat, musí být řádně akreditována v příslušných oficiálních registrech.
Je důležité zmínit, že v některých odvětvích nestačí pouhé studium; nezbytné je získat dokument potvrzující odbornou způsobilost . Existují specifické školicí programy, které právně kvalifikují jednotlivce k práci v určitých povoláních a zajišťují, aby osoby provozující bezpečnost infrastruktury měly ověřené a aktuální znalosti podle aktuálních standardů.
Přechod na autonomní bezpečnostní model, podporovaný průběžným školením a schopností filtrovat šum výstrah, je jediný způsob, jak bojovat s dnešní dynamickou situací v oblasti hrozeb. Odborníci se tak mohou soustředit na strategii, zatímco stroj bude řídit rychlost.
Preguntas frecuentes
Co je autonomní SOC?
Jedná se o pokročilý operační model, kde agenti umělé inteligence a lidští specialisté spolupracují na vytvoření adaptabilní a stálé obrany.
Jak umělá inteligence pomáhá bojovat s nedostatkem bezpečnostních analytiků?
Umělá inteligence snižuje pracovní zátěž automatizací manuálních úkolů a vedením techniků během vyšetřování a reakčních postupů.
Jaké je řešení nadměrného počtu falešně pozitivních výsledků v SOC?
Implementace bezpečnostní analytiky s využitím umělé inteligence umožňuje filtrovat irelevantní informace a upřednostňovat pouze kritická upozornění.
Jaké jsou hlavní funkce SOC?
Mezi jejich úkoly patří zmenšování plochy útoku, blokování kybernetických útoků, monitorování stávajících hrozeb a řízení reakce na incidenty.
Co odlišuje vládní SOC od soukromé?
Vládní SOC slouží veřejným institucím a jsou základními součástmi národní bezpečnosti a ochranných schopností.
Jaké jsou kroky k zavedení umělé inteligence do SOC?
Proces zahrnuje přípravu technologického základu, identifikaci oblastí s rychlou hodnotou, přizpůsobení agentů pro škálovatelnost a nakonec orchestraci obrany.
Je pro práci v oblasti SOC nutná certifikace?
V mnoha odvětvích je nezbytné mít dokument, který osvědčuje odbornou způsobilost, nebo absolvovat specifické podpůrné školení.
