- Deepfakes er AI-genereret audiovisuelt indhold, der truer privatlivets fred, omdømme og offentlighedens tillid.
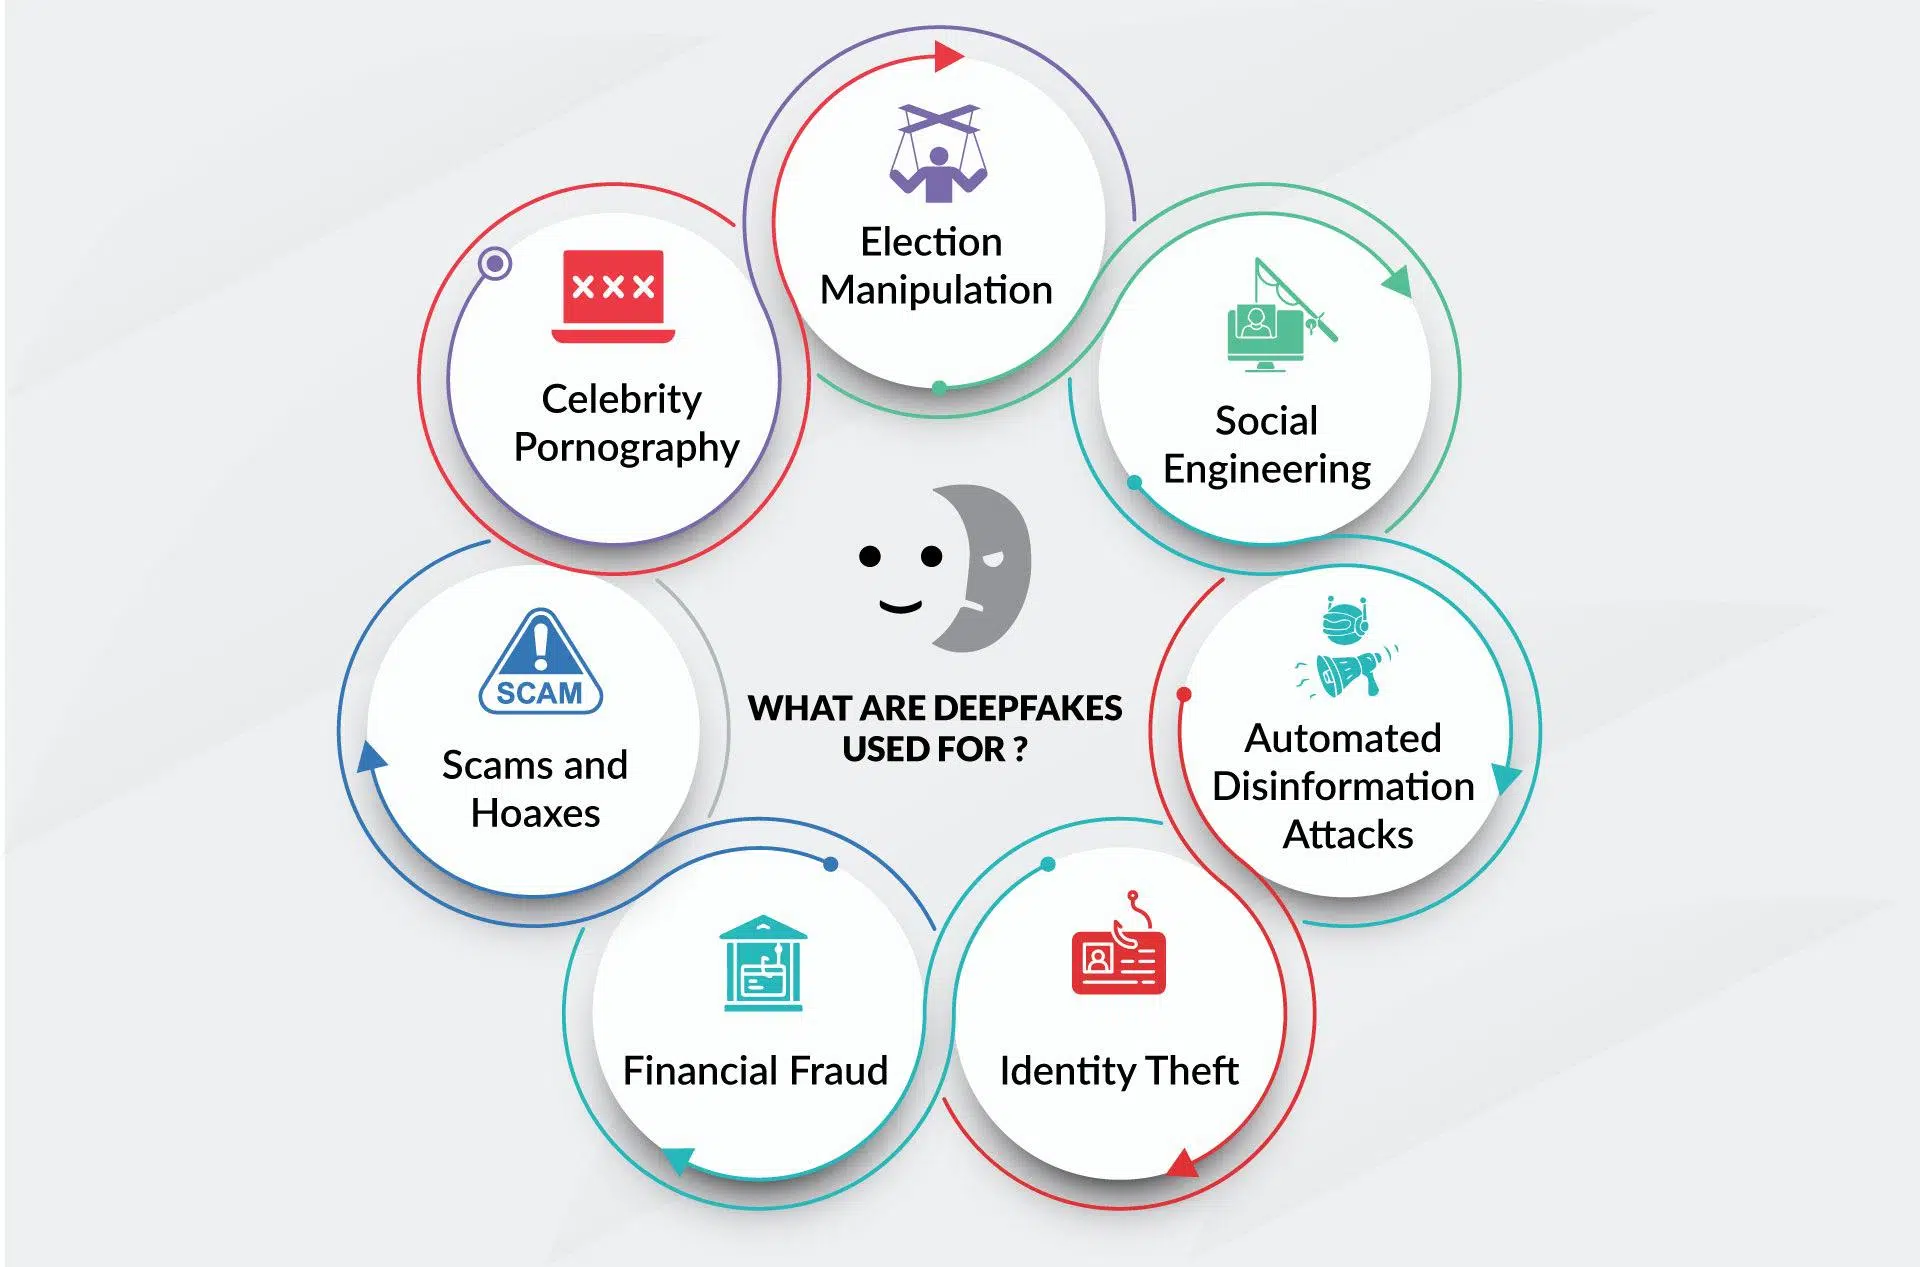
- Dens indvirkning spænder fra chikane og pornografi uden samtykke til virksomhedsbedrageri og politisk manipulation.
- Den spanske og europæiske lovgivning tilbyder allerede værktøjer til at retsforfølge skadelig brug, selvom teknologien udvikler sig meget hurtigt.
- Forsvar kræver en kombination af teknisk detektion, organisatoriske protokoller og træning i kritisk tænkning og cybersikkerhed.
Deepfakes er gået fra at være en internet-kuriositet til en af de mest alvorlige udfordringer i den digitale tidsalder. Videoer, lyd og billeder manipuleret med kunstig intelligens kan få os til at se nogen sige eller gøre noget, der aldrig er sket, med en realisme, der i mange tilfælde narrer selv ekspertøjne. Og dette påvirker ikke kun berømtheder eller politikere: Enhver med en tilstedeværelse på sociale medier kan blive et mål.
Dette fænomen kombinerer tre meget farlige ingredienser: kraftfuld teknologi, brugervenlighed og enorm rækkevidde . Resultatet er en perfekt opskrift på desinformation, økonomisk svindel, chikane og en udbredt erosion af tilliden til det, vi ser og hører. Lad os roligt og detaljeret gennemgå, præcis hvad deepfakes er, hvordan de skabes, hvilke risici de udgør for enkeltpersoner, virksomheder og institutioner, hvad loven siger, og hvilke reelle skridt vi kan tage for at forsvare os selv.

Hvad er deepfakes, og hvorfor er de vigtige?
Udtrykket deepfake kommer fra kombinationen af deep learning og fake . Det refererer til ethvert audiovisuelt indhold – video, billede eller lyd – genereret eller manipuleret af generative kunstig intelligens- algoritmer for at fremstå autentisk. Vi taler ikke om blot filtre eller retouchering, men om komplette rekonstruktioner af ansigter, bevægelser eller stemmer, der meget præcist imiterer en rigtig person.
Med lettilgængelige, selv gratis, værktøjer er det muligt at lægge en persons ansigt oven på en anden persons krop, klone deres stemme eller genskabe scener, der aldrig er sket . Fremskridt inden for neurale netværk og GAN'er (generative adversarial networks) har dramatisk øget niveauet af realisme, hvilket gør det meget sværere at skelne mellem ægte og manipuleret indhold.
Deepfakes betragtes nu som en videreudvikling af falske nyheder : mens tekst eller fotos tidligere blev manipuleret, genereres der nu en falsk video eller troværdig lydoptagelse, der har en langt større følelsesmæssig og kognitiv effekt. Vores hjerner har en tendens til at stole mere på det, de "ser og hører", end på en simpel overskrift, hvilket mangedobler deres overbevisningskraft.
Selvom denne teknologi har eksisteret siden slutningen af 90'erne, blev den mere og mere fremtrædende i 2017, da en Reddit-bruger begyndte at poste falsk pornografisk indhold med ansigter af kendte skuespillerinder. Siden da har brugen af den spredt sig enormt, både inden for underholdning og i åbenlyst ondsindede sammenhænge.
Sådan skabes deepfakes: den tekniske side uden teknisk jargon
Bag en deepfake ligger maskinlæringssystemer, der analyserer tusindvis af billeder, frames eller lydstykker . Den typiske proces med ansigter følger to hovedtrin: kodning og afkodning. Først studerer en kodningsalgoritme lighederne mellem to ansigter og udtrækker et sæt fællestræk. Derefter rekonstruerer en dekoder målbilledet ved hjælp af den anden persons ansigtsudtryk.
I praksis trænes to separate dekodere, én for hvert ansigt. Når data fra den ene person føres ind i den anden persons dekoder , får vi en video, hvor subjekt A tilsyneladende udfører subjekt B's bevægelser. Hvis det gøres korrekt, ligner resultatet en original optagelse.
En anden almindelig teknik er brugen af generative adversarial networks (GAN'er) . Dette involverer to netværk: en generator, der skaber falske billeder eller videoklip, og en diskriminator, der forsøger at skelne det falske fra det ægte. De konkurrerer mod hinanden tusindvis af gange og forbedrer sig løbende, indtil diskriminatoren ikke længere let kan opdage bedraget, og resultatet nærmer sig virkeligheden.
De fleste deepfakes af videoer skabes ved at give algoritmen store mængder billeder af den person, der imiteres . Jo flere vinkler, bevægelser og lysforhold modellen har, desto mere overbevisende bliver det endelige resultat. Traditionelt set var ofrene derfor ofte personer med høj medieeksponering, selvom et enkelt foto eller et par sekunders stemmeoptagelser i dag er nok til at generere en anstændig klon.
I tilfælde af stemme tillader kloningssystemer, fra blot et par sekunders optagelse, gengivelse af klangfarve, accent og talerytme . Ved at kombinere talesyntese med AI-genererede scripts er det muligt at producere lyd, hvor offeret "siger" hvad som helst, angriberen ønsker at putte i munden.
Typer af deepfakes: billede, video og stemme
Inden for deepfakes-kategorien kan vi skelne mellem flere typer, afhængigt af typen af manipuleret indhold og den anvendte teknik. To kategorier er blevet særligt populære: deepfaces og deepvoices.
Deepfaces er videoer, hvor en persons ansigt genereres eller fuldstændigt erstattes . Ved hjælp af flere fotografier skaber systemet statiske ansigter, der er så realistiske, at de ligner ægte portrætter, og forbinder dem derefter i rækkefølge for at skabe en jævn video. Målet er, at ingen, når de ser videoen, har mistanke om, at de kigger på en kunstig komposit.
I mellemtiden fokuserer deepvoices på stemmeefterligning . Algoritmen lærer en persons vokale karakteristika (frekvens, intonation, pauser, fyldord osv.) at kende og kan derefter læse enhver tekst og udgive den for at være den pågældende person. Denne type deepfake er især farlig i erhvervs- og finanssektoren.
Et godt eksempel fandt sted i 2019: Cyberkriminelle klonede en administrerende direktørs stemme for at ringe til en ledende direktør i hans virksomhed og beordre en hasteoverførsel på over $250.000. Lederen efterkom ordren, fordi stemmen lød præcis som hans overordnedes, og følelsen af hastende handling var troværdig.
Ud over disse to kategorier findes der også hybride deepfakes, der kombinerer AI-genereret video, lyd og tekst , så alt indholdet – hvad du ser og hvad du hører – er syntetisk, men sammenhængende. Efterhånden som teknologien modnes, udviskes linjerne mellem disse typer.
Legitime anvendelser og positive anvendelser
Selvom vi ofte forbinder deepfakes med svindel og cybermobning, har den samme teknologi helt legitime og værdifulde anvendelser, når den bruges transparent og med samtykke. I filmindustrien bruges den for eksempel til at deage skuespillere, genskabe afdøde karakterer eller dubbe dialog uden at miste læbesynkronisering.
Inden for uddannelsesområdet tillader generative modeller at tilpasse audiovisuelt indhold til flere sprog, samtidig med at talerens originale gestus bevares. Dette forbedrer forståelsen, undgår følelsen af "lavbudget-dubbing" og letter global tilgængelighed for kurser og konferencer.
Tilgængelighedsapplikationer bliver også udforsket, såsom at skabe avatarer, der fortolker tegnsprog på en personlig måde, eller skræddersyede syntetiske stemmer til folk, der ikke kan tale. Med den rette etiske tilgang kan den samme teknologi, der bekymrer os i dag, åbne vigtige døre for digital inklusion.
Den største udfordring er ikke så meget selve værktøjet, men snarere konteksten, formålet og gennemsigtigheden, hvormed det bruges. Derfor understreger nyere europæiske regler forpligtelsen til tydeligt at mærke AI-genereret indhold, så offentligheden kan skelne mellem forskellige typer.
Risici og trusler fra deepfakes for samfundet
Den negative indvirkning af deepfakes spænder fra en persons privatliv til politisk, økonomisk og social stabilitet . En af de mest åbenlyse farer er desinformation: falske videoer, der viser politiske ledere, der kommer med opildnende udtalelser eller indrømmer forbrydelser, der aldrig har fundet sted.
Selv hvis de senere bliver afvist, er skaden allerede sket, fordi den følelsesmæssige effekt af den første visning ofte opvejer enhver efterfølgende korrektion . Dette bidrager til at polarisere den offentlige mening, give næring til konspirationsteorier og svække tilliden til medierne og demokratiske institutioner.
En anden ekstremt alvorlig risiko er brugen af deepfakes til chikane, ærekrænkelse og krænkelser af privatlivets fred . Fremstillingen af falsk pornografi ved hjælp af kvinders ansigter – især politikere, aktivister og journalister – er blevet en form for digital vold med ødelæggende konsekvenser for deres omdømme, privatliv og mentale sundhed.
Nyere undersøgelser viser, at omkring 2,2 % af de adspurgte i visse akademiske værker identificerer sig selv som ofre for intime deepfakes, mens 1,8 % indrømmer at have skabt eller distribueret denne type indhold. Selvom disse tal kan synes lave, afspejler de en bekymrende og voksende tendens.
Derudover bidrager deepfakes til en "sandhedskrise" : hvis der kan fremstilles audiovisuelle beviser, risikerer samfundet at antage, at intet er helt troværdigt. Dette er måske den farligste langsigtede effekt, fordi det undergraver den grundlæggende tillid, der er nødvendig for digital sameksistens og en informeret offentlig debat.
Indvirkning på svindel og virksomheders cybersikkerhed
I erhvervslivet er deepfakes ved at blive et yderst effektivt angrebsværktøj for cyberkriminelle. Dette er ikke science fiction: der er allerede adskillige tilfælde af ledere, der udgiver sig for at være ved hjælp af video eller lyd til at bestille overførsler, anmode om følsomme data eller give falske strategiske instruktioner.
Et af de mest almindelige scenarier involverer [ uklart - muligvis "e-mailadresse" eller "telefonnummer"]. Ud over den klassiske falske e-mail inkluderer angriberen en deepfake-video- eller lydoptagelse af administrerende direktør eller finansdirektør, hvilket forstærker anmodningens hastende karakter. Når offeret ser eller hører sin "chef", sænker offeret paraderne og udfører ordren.
Deepfakes bruges også i avanceret social engineering . For eksempel sendes en tilsyneladende rutinemæssig video til et advokatfirma, hvor en partner kræver hurtig underskrivelse af kontrakter eller adgang til bestemte dokumenter. Konteksten er plausibel, billedet og stemmen matcher, og verifikationssystemet er udelukkende baseret på ansigtsgenkendelse.
I stadig mere almindelige fjernarbejdsmiljøer infiltrerer angribere videoopkald ved at udgive sig for at være teammedlemmer . Ved hjælp af AI-genererede avatarer deltager de i møder, anmoder om adgang til interne systemer eller presser på for at få fortrolige oplysninger. Efterligningen kan gå ubemærket hen, hvis adfærden ikke virker for usædvanlig.
Alt dette udgør en direkte udfordring for sikkerhedssystemer baseret på ansigts- eller stemmegenkendelse. Nylige undersøgelser tyder på, at små justeringer af skygger, intelligent sløring eller støj fra fjender drastisk kan reducere effektiviteten af biometriske detektorer, så et falsk ansigt kan omgå adgangskontrol.
Udfordringer med detektion: hvorfor antivirussoftware alene ikke er nok
Det er ikke så simpelt at opdage deepfakes som at installere software og glemme alt om det. Nuværende detektionsmodeller står over for et centralt problem: deres generaliserbarhed er begrænset . De trænes typisk ved hjælp af specifikke manipulationsteknikker og -stilarter, og når en ny generation af algoritmer dukker op, mister de effektivitet.
Derudover kan angribere introducere fjendtlige forstyrrelser, der er specifikt designet til at narre detektorer . Det vil sige, at de tilføjer støj, der er uopfattelig for det menneskelige øje, men som forvirrer retsmedicinske systemer og tillader det manipulerede indhold at passere gennem filtre, som om det var autentisk.
Dertil kommer udfordringen med skalerbarhed. Platforme og sociale netværk modtager enorme mængder video og lyd hver dag , hvilket gør en dybdegående analyse af hvert enkelt element praktisk talt umulig. Mange er tvunget til at ty til stikprøver, overfladisk analyse eller automatiserede systemer, der nogle gange fejler.
Derfor findes der i øjeblikket ingen "mirror bullet" mod deepfakes. Forsvar kræver en kombination af teknikker : metadataanalyse, undersøgelse af visuelle eller auditive artefakter, neurale netværk trænet til at opdage subtile mønstre og, meget vigtigt, brugeruddannelse og kritisk tænkning.
Selve udviklingen inden for kunstig intelligens nødvendiggør en løbende opdatering af detektionsmodeller . Hver ny generation af generative værktøjer kræver gennemgang og omskoling af forsvarssystemer, hvilket skaber et konstant katten-efter-musen-spil mellem angribere og forsvarere.
Juridisk ramme: hvordan Spanien og Den Europæiske Union reagerer
Fra et juridisk synspunkt betragtes deepfakes ikke altid som en specifik forbrydelse, men deres skadelige brug falder ind under flere eksisterende straffelovsovertrædelser og regler . I Spanien tilbyder straffeloven forskellige former for beskyttelse mod personefterligning og krænkelser af privatlivets fred.
Artikel 197 ff. beskytter retten til privatliv og ens eget billede og straffer indhentning , brug eller formidling af intime billeder eller optagelser uden samtykke , selvom de er blevet digitalt manipuleret. En seksuel deepfake, der formidles uden tilladelse, kan betragtes som en forbrydelse mod privatlivets fred.
Artikel 401 kriminaliserer identitetstyveri , hvilket kan anvendes, når en deepfake bruges til at udgive sig for at være en anden person, for eksempel til at bedrage tredjeparter eller begå bedrageri. Artikel 208-210 regulerer ærekrænkelse og bagvaskelse, der finder anvendelse, hvis det falske indhold alvorligt skader offerets ære eller omdømme.
Artikel 248 og 249, der vedrører bedrageri, dækker tilfælde, hvor ændrede stemmer eller ansigter bruges til at opnå ulovlig økonomisk gevinst . I disse tilfælde er deepfake-teknologi det middel, der anvendes til at begå forbrydelsen, selvom det ikke klassificeres som en separat lovovertrædelse.
Parallelt beskytter organisk lov 3/2018 (LOPDGDD) og den generelle forordning om databeskyttelse (GDPR) personoplysninger, herunder biometriske data såsom ansigt og stemme. Brug af en persons billede eller stemme i en deepfake uden deres samtykke kan udgøre en alvorlig krænkelse af databeskyttelsen med administrative sanktioner og potentielt civilretligt eller strafferetligt ansvar.
Organisk lov 1/1982 om retten til ære, privatliv og ens eget image giver offeret mulighed for at anlægge en civil retssag mod den, der spreder en deepfake, der krænker deres værdighed eller omdømme , med krav om fjernelse af indholdet, erstatning for skader og hastende forholdsregler for at stoppe dets spredning.
På europæisk plan vil AI-loven (EU's forordning om kunstig intelligens) kræve, at AI-genereret indhold, herunder deepfakes, tydeligt skal identificeres som sådan. Samtidig forpligter Digital Services Act (DSA) digitale platforme og tjenester til at reagere hurtigt på indhold, der er falsk, ærekrænkende eller krænker grundlæggende rettigheder.
Derudover er nogle regeringer – herunder Spaniens – begyndt at definere forbrydelser relateret til seksuelle deepfakes og grooming mere specifikt og styrke den strafferetlige beskyttelse mod pornografi uden samtykke genereret med kunstig intelligens og misbrug af mindreårige gennem audiovisuel manipulation.
Specifikke risici for børn, kvinder og sårbare grupper
Deepfakes påvirker ikke alle ligeligt. Data tyder på, at kvinder, mindreårige og visse offentlige grupper bærer en uforholdsmæssig stor andel af virkningen, især hvad angår intimt indhold, der deles uden samtykke.
Nylige rapporter viser, at en betydelig del af de deepfakes, der identificeres online, er pornografiske og retter sig mod kvinder, hvoraf mange er offentlige personer. Dette resulterer i kampagner med chikane, afpresning og ærekrænkelse med en stærk komponent af digital kønsbaseret vold.
Nogle undersøgelser og rapporter anslår, at en ud af fem unge i Spanien rapporterer at have haft en eller anden form for oplevelse relateret til deepfakes i barndommen eller ungdomsårene, hvad enten det var som direkte offer, tilskuer eller deltager. Denne tidlige eksponering øger risikoen for normalisering af chikane og sextortion.
For kriminologi og retssystemet udgør deepfakes en yderligere hovedpine: de kan blive præsenteret som "beviser" i retssager , hvilket gør det vanskeligt for dommere, anklagere og eksperter at fastslå materialernes ægthed.
Situationen rejser også alvorlige problemer inden for personlig sikkerhed og offentlig cybersikkerhed, da biometrisk adgangskontrol baseret på ansigts- eller stemmestyring kan blive stadig mere upålidelig, hvis der ikke udvikles robuste mekanismer til at detektere syntetisk indhold parallelt.
Ud over den individuelle skade bidrager spredningen af deepfakes til et klima af udbredt mistillid til digital information . Hvis en video eller lyd kan være falsk, sætter tanken om, at "intet er sikkert", sig, og i sidste ende holder mange mennesker op med at forsøge at skelne mellem, hvad der er ægte, og hvad der er manipuleret.
Denne informationstræthed er særligt farlig, fordi den baner vejen for desinformationskampagner og massemanipulation . Desinformationsangreb, der kombinerer falske nyheder med audiovisuelle deepfakes, kan påvirke valg, folkeafstemninger, investeringsbeslutninger og internationale relationer.
Sociale medier fungerer som en accelerator for denne proces. Falskt, men effektfuldt indhold kan gå viralt på få minutter , mens verifikation og rettelser ankommer meget senere og med mindre rækkevidde. Denne forsinkelse er tydeligvis til fordel for dem, der bruger generativ AI til ondsindede formål.
Store platforme – Facebook, X (tidligere Twitter), Google osv. – har annonceret foranstaltninger til at begrænse spredningen af skadelige deepfakes , lige fra eksplicitte forbud til mærkning og hurtige fjernelsessystemer. Problemets omfang og den hastighed, hvormed teknologien udvikler sig, betyder dog, at reaktionen altid er delvis.
Den største risiko er, at disse fænomener bidrager til at undergrave kritisk tænkning blandt borgerne . Hvis "alt kan være en løgn", bliver det lettere at så tvivl, sprede ekstreme teorier og underminere tilliden til medierne, institutionerne og endda selve det demokratiske system.
Teknologiske og organisatoriske strategier for forsvaret
Stillet over for et så komplekst problem skal svaret være lige så flerdimensionelt. På et teknisk niveau udvikles der AI-baserede detektionsalgoritmer , der leder efter subtile uoverensstemmelser i videoer: læbesynkroniseringsfejl, unaturlige blinken, kompressionsartefakter, overdrevent glat hud eller slørede kanter i ansigtsområdet.
En anden tilgang involverer at beskytte indhold "ved kilden" ved at indsætte usynlige vandmærker eller verificerbare metadata , der bekræfter ægtheden af en video eller et foto. Disse mærker kan derefter hjælpe med at skelne originalt materiale fra manipulerede kopier, forudsat at der findes en accepteret standard og værktøjer til at validere dem.
I virksomhedsmiljøer vinder forbedret multifaktorgodkendelse stadig mere frem . Det betyder, at man ikke udelukkende skal stole på en persons billede eller stemme, men kombinere det med andre faktorer: geoplacering, typiske brugsmønstre, bekræftelser via alternative kanaler (SMS, sikre applikationer) eller engangskoder.
Det anbefales også at implementere klare protokoller for følsomme transaktioner , såsom bankoverførsler eller ændringer af legitimationsoplysninger. For eksempel skal det fastslås, at ingen vigtig finansiel ordre udelukkende udføres via e-mail eller videoopkald, men altid kræver yderligere verifikation via en anden kanal.
Endelig er løbende træning afgørende. Organisationer, der udfører phishing- og deepfake-øvelser – hvor de lærer deres personale at opdage subtile tegn såsom problemer med lydsynkronisering, unaturlige bevægelser eller usædvanlig adfærd – udvikler en langt mere robust sikkerhedskultur.
Sådan opdager du en deepfake: Praktiske tegn til hverdagen
Fra et brugerperspektiv er der flere spor, der kan hjælpe med at identificere falsk indhold, selvom de ikke altid er afgørende. En første anbefaling er at kigge efter åbenlyse visuelle fejl : slørede kanter omkring ansigtet, inkonsekvent belysning i forhold til baggrunden, rykvise bevægelser eller "mærkelige" ansigtsudtryk.
Blinken er en anden nyttig indikator. Mange deepfakes udviser stadig unaturlige blinkemønstre : øjne, der forbliver for åbne i længere perioder, eller blinker med en mærkelig rytme. Selvom nyere modeller forbedrer sig på dette område, er det stadig et svagt punkt i mange tilfælde.
Det er også vigtigt at se på personens krop, nakke og skuldre. De fleste manipulationer fokuserer på ansigtet , så resten af kroppen kan afsløre forfalskningen, hvis proportionerne, kropsholdningen eller bevægelserne ikke stemmer overens med det, der forventes af den pågældende person.
Videoens længde kan være endnu et fingerpeg. Det kræver flere ressourcer at generere en lang deepfake og øger sandsynligheden for fejl, så meget manipuleret indhold er relativt kort og fokuserer på en enkelt, effektfuld sætning eller scene. Et meget kort klip med et eksplosivt budskab bør vække et rødt flag.
Endelig er det afgørende at analysere konteksten og oprindelsen af optagelsen . Hvem delte den først? Optræder den i velrenommerede medier, eller kun på anonyme konti? Er der andre uafhængige kilder, der bekræfter det, du ser? At sænke afspilningshastigheden eller se videoen billede for billede kan hjælpe med at opdage pludselige ændringer i baggrunden, ansigtsretningen eller indersiden af munden (tunge, tænder) – områder, hvor mange algoritmer stadig fejler.
Mediekendskab og verifikationskultur
Ingen detektionsteknologi vil være tilstrækkelig uden en borger, der besidder kritisk tænkning og grundlæggende verifikationsevner . Organisationer som INCIBE og Internet User Security Office understreger behovet for at være årvågne med de oplysninger, vi modtager, analysere indhold i detaljer og altid verificere det med pålidelige kilder.
At udvikle vanen med ikke impulsivt at dele noget , især hvis det appellerer til stærke følelser (frygt, vrede, forargelse), er et af de bedste forsvar mod spredningen af deepfakes og falske nyheder. At tage et par sekunder til at spørge dig selv: "Hvem drager fordel af, at jeg tror på dette?" kan gøre en stor forskel.
Cybersikkerhedstræning, online research og cyberefterretninger er ikke kun for specialister. Forståelse af, hvordan phishing, social engineering og desinformationsangreb fungerer, hjælper alle med at reducere deres sårbarhed betydeligt, både i deres personlige og professionelle liv.
For børn og teenagere er det særligt vigtigt at integrere disse emner i digital og følelsesmæssig uddannelse og forklare risikoen ved cybermobning, sextortion og deling af intime billeder. Det gør en kæmpe forskel at vide, at en video måske er falsk, men at dens konsekvenser kan være meget reelle.
For virksomheder og institutioner er det nu en strategisk nødvendighed at investere i oplysningsprogrammer, der går ud over generisk cybersikkerhedsrådgivning. De, der ikke forstår deepfakes, deres indvirkning og hvordan man reagerer på dem, vil være i en klar ulempe i det nye digitale landskab.
Alt tyder på, at deepfakes fortsat vil blive mangedoblet i omfang og sofistikering og påvirke millioner af menneskers sikkerhed, økonomi, politik og privatliv. At acceptere, at de er en del af det digitale landskab, kræve klare juridiske rammer, investere i robuste detektionsteknologier og frem for alt at dyrke en kultur præget af verifikation og delt ansvar er de bedste måder at forhindre, at dette kraftfulde værktøj bliver et våben, der fuldstændigt underminerer tilliden til vores onlineliv.