- Docker Compose forenkler lokale miljøer og test; Kubernetes orkestrerer arbejdsbelastninger i stor skala med autoskalering, løbende opdateringer og selvreparation.
- Compose kører på en enkelt vært og med Docker; K8s understøtter flere runtime-programmer, multi-node-klynger og cloud-implementeringer.
- Kompose accelererer migreringen fra Compose til Kubernetes; det understøtter udbydere, alternative objekter og tags til finjustering af tjenester.
- Anvendelsesscenarier: Compose til udvikling/CI; Kubernetes til produktion, IoT/edge, big data/ML og multi-/hybrid cloud-scenarier.
Hvis du arbejder med containere, opstår før eller siden det store spørgsmål: Docker Compose eller Kubernetes? Begge værktøjer bruges i containeriserede applikationers livscyklus , men de er ikke designet til at løse præcis de samme problemer eller i samme kontekst. I denne artikel sammenligner vi dem i dybden med praktiske eksempler, scenarier fra den virkelige verden og tips til problemfri migrering fra den ene til den anden.
Ud over den teknologiske stilling påvirker beslutningen den daglige drift: implementeringstider, skalerbarhed , robusthed, sikkerhed og omkostninger . Den påvirker også typiske data engineering-brugsscenarier – pipelines, databaser, streaming, batchbehandling, dataformater og governance – hvor orkestrering gør hele forskellen i produktivitet.
Hvad er Docker og Docker Compose (og hvad er de egentlig til)?
Når vi taler om Docker, taler vi i virkeligheden om et økosystem: Docker Engine, Docker Hub, Dockerfile, Docker Compose ... Enginen opretter og kører containere fra billeder; Hubben gør det nemt at dele dem; og Compose giver dig mulighed for at definere flere dele af stakken i en YAML-fil for at starte dem med en enkelt kommando.
Compose blev skabt for at redde os fra endeløse scripts og isolerede kommandoer. Med en enkelt docker-compose.yml-fil beskriver du tjenester, netværk og volumener , og du får alt op at køre med en enkelt "docker compose up" (eller "docker-compose up" i V1). Ideel til lokal udvikling, integreret testning, demoer eller CI-miljøer.
Et kanonisk eksempel på Compose kunne være dette, med en API og en Postgres-database. Bemærk, hvordan afhængigheder, variabler og porte deklareres i en læsbar blok:
version: '3.8'
services:
  db:
    image: postgres:latest
    restart: always
    environment:
      - POSTGRES_USER=postgres
      - POSTGRES_PASSWORD=postgres
      - POSTGRES_DB=postgres
    ports:
      - '5432:5432'
    volumes:
      - db:/var/lib/postgresql/data
    networks:
      - mynet

  my-api:
    container_name: my-api
    build:
      context: ./
    image: my-api
    depends_on:
      - db
    ports:
      - '8080:8080'
    environment:
      DB_HOST: db
      DB_PORT: 5432
      DB_USER: postgres
      DB_PASSWORD: postgres
      DB_NAME: postgres
    networks:
      - mynet

networks:
  mynet:
    driver: bridge

volumes:
  db:
    driver: local
For manuelt at skalere i Compose kan du bruge tjenestens skaleringsmulighed. I Compose V2 er det almindeligt at gøre dette med `up --scale` (i V1 var der `docker-compose scale`):
docker compose up -d --scale my-api=3Vær opmærksom på begrænsningerne: Compose er designet til en enkelt vært , den udfører ikke belastningsbalancering mellem noder eller autoskalering, og opdateringer er normalt manuelle genskabelser af containere med "build" og "up -d".
Hvad er Kubernetes, og hvad tilbyder det i forhold til Compose?
Kubernetes (K8s) er en distribueret containerorkestreringsplatform. Den administrerer implementeringer i stor skala på tværs af multi-node klynger med koncepter som Pods, Deployments og Services til at drive produktionsbelastninger.
I Kubernetes administrerer du ikke individuelle containere; du administrerer Pods (som kan indeholde en eller flere containere). Kontrolplanet planlægger, hvor hver Pod kører , eksponerer tjenester, distribuerer trafik, skalerer horisontalt og overvåger arbejdsbelastningernes tilstand.
En grundlæggende implementering kan se sådan ud med 3 replikaer af en webtjeneste. Definer skabeloner, etiketter og eksponerede porte :
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-deployment
spec:
  replicas: 3
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: my-web-image
          ports:
            - containerPort: 8000
For at eksponere det med load balancing er en LoadBalancer-tjeneste typisk i skyen. Selektoren matcher Podens etiketter for at dirigere trafik.
apiVersion: v1
kind: Service
metadata:
  name: web-service
spec:
  selector:
    app: web
  ports:
    - protocol: TCP
      port: 80
      targetPort: 8000
  type: LoadBalancer
I produktion udmærker Kubernetes sig med funktioner som højtydende automatisering (HPA), løbende opdateringer og selvgendannelse. HPA justerer replikaer baseret på metrikker (f.eks. CPU-forbrug) :
apiVersion: autoscaling/v2beta2
kind: HorizontalPodAutoscaler
metadata:
  name: web-hpa
spec:
  minReplicas: 1
  maxReplicas: 10
  scaleTargetRef:
    apiVersion: apps/v1
    kind: Deployment
    name: web-deployment
  metrics:
    - type: Resource
      resource:
        name: cpu
        target:
          type: Utilization
          averageUtilization: 50
Containerens tilstand overvåges med sonder; hvis de fejler, genstarter K8s containeren. Dette er grundlaget for "selvreparation" :
apiVersion: v1
kind: Pod
metadata:
  name: web-pod
spec:
  containers:
    - name: web
      image: my-web-image
      ports:
        - containerPort: 8000
      livenessProbe:
        httpGet:
          path: /healthcheck
          port: 8000
        initialDelaySeconds: 15
        periodSeconds: 15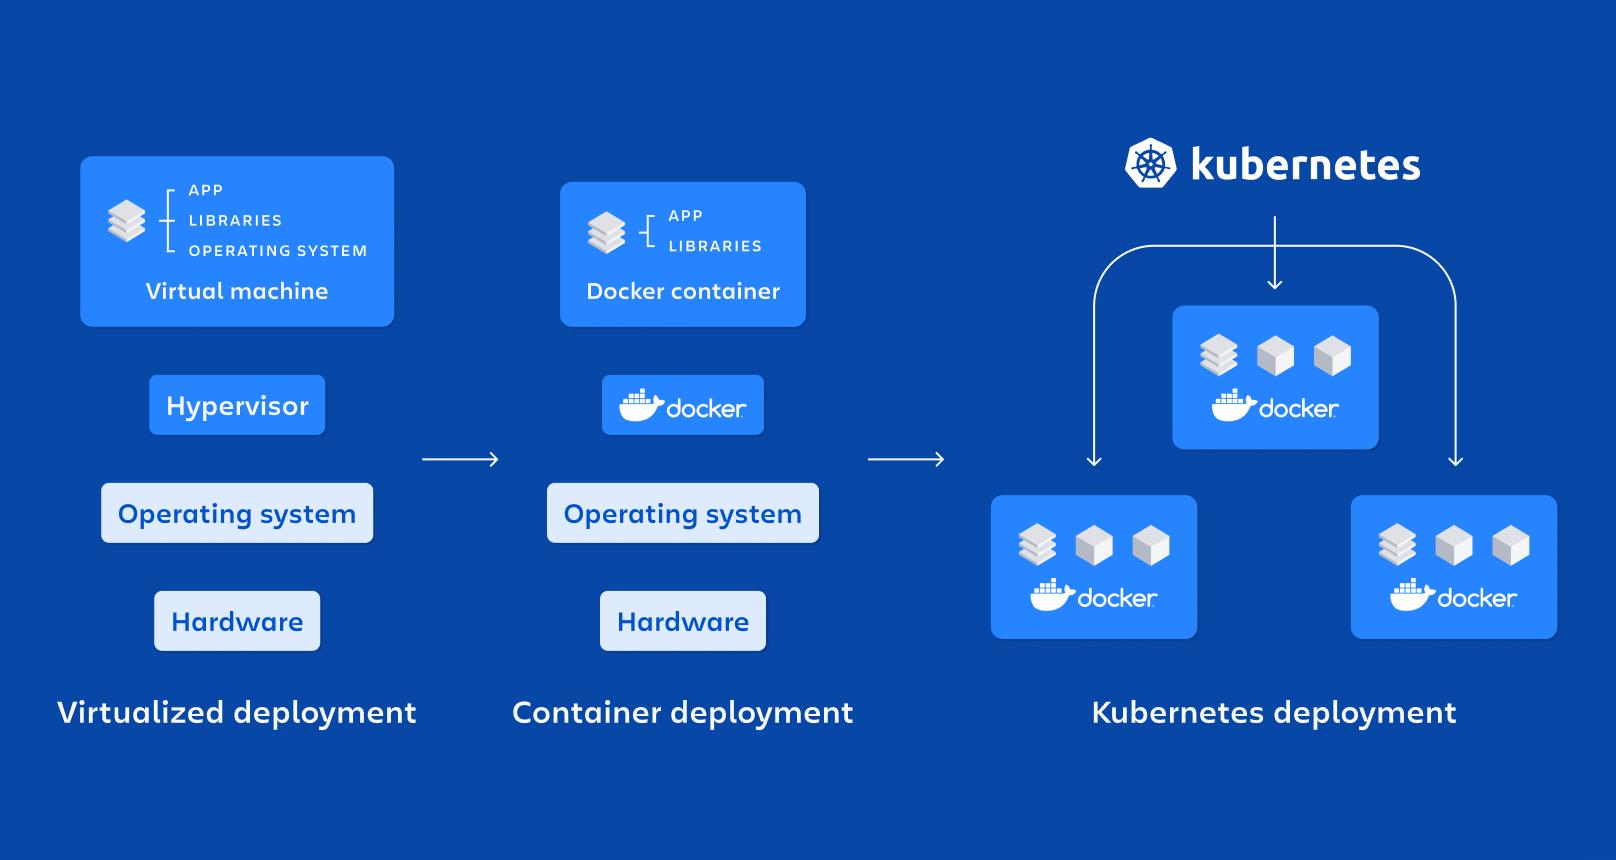
Vigtigste ligheder og forskelle (det væsentlige uden at slå om busken)
Det de har til fælles: de arbejder med containere og definerer implementeringer via YAML. Begge løsninger er nyttige for udviklere og operatører og supplerer hinanden rigtig godt i en dev→prod-workflow.
Den afgørende forskel ligger i omfanget: Compose er Docker-centreret og single-host ; Kubernetes understøtter flere runtime-processer og multi-node-klynger med direkte integration i clouds og administrerede tjenester.
Vigtigere kontraster: Kubernetes tilbyder autoskalering, rullende opdateringer og selvreparation ; det gør Compose ikke. Kubernetes abstracterer med Pods; Compose interagerer direkte med Docker-containere.
Derudover inkluderer Kubernetes job og CronJobs til engangsopgaver eller planlagte opgaver. Dette undgår system-cronjob og ekstra containeriserede processer , hvilket bevarer platformen som det naturlige sted at definere automatiseringer.
On-premise vinder Compose med hensyn til hastighed og enkelhed. Til skalering til hundredvis af noder eller multi-cloud-miljøer er Kubernetes det logiske valg . Compose kan udnytte Docker Swarm til multi-host-implementeringer, men dens implementeringshastighed og muligheder matcher ikke Kubernetes økosystem og modenhed.
Hvorfor du har brug for orkestrering (og hvornår hver enkelt passer bedst)
En god orkestrator giver dig: samlet provisionering og implementering, planlagte opstarter, kommunikation mellem tjenester , load balancing og øget sikkerhed gennem yderligere styring af hver tjeneste.
Compose dækker det grundlæggende på en strømlinet og læsbar måde, hvilket gør det til et fremragende værktøj til udvikling, test og demoer. Dets begrænsninger bliver dog tydelige, når du har brug for flere noder, native load balancing og autoskalering eller trinvise implementeringer uden nedetid.
Kubernetes er derimod "platformen", når belastningen vokser: multi-node, autoskalering, høj tilgængelighed og et gigantisk økosystem med native support på AWS, Azure, GCP og administrerede muligheder.
Brugsscenarier fra den virkelige verden (udvikling, data og mere)
Compose udmærker sig inden for: reproducerbare lokale miljøer, E2E-testning, CI/CD og træning . Definering af hele stakken i YAML og lancering af den med en enkelt kommando eliminerer en masse støj.
Kubernetes er ideel til: produktionsapplikationer, IoT og edge computing, big data og maskinlæring samt multi-/hybrid cloud-miljøer. Det håndterer distribuerede arbejdsbelastninger, hvor latenstid, robusthed og observerbarhed er vigtige.
Inden for data engineering er K8s perfekt til streaming- og batch-pipelines, databaser, køer og analysemotorer med ressourcekontrol pr. pod og automatisk skalering ved spidsbelastninger.
Hvis dit projekt er lille og kan bruges på en enkelt vært, vil Compose klare opgaven uden besvær. Men når din brugerbase vokser, og du har brug for seriøs fejltolerance og load balancing , er det tid til at overveje Kubernetes.
Netværk, skalering og opgraderinger: en praktisk sammenligning
Compose opretter et netværk pr. projekt og gendanner navne pr. tjeneste. Kommunikation med containere er triviel og sikker i projektet , men ekstern load balancing og multi-hosting er ikke native funktioner.
I Kubernetes tilbyder tjenester DNS-opdagelse og load balancing inden for klyngen; udadtil kan du bruge LoadBalancer, NodePort eller Ingress til at dirigere HTTP/S-trafik.
Skalering: Komponer skaleringer manuelt og kun på én vært. Kubernetes skalerer horisontalt med HPA og programmatisk med metrikker og/eller hændelser. Den kan også vokse til flere noder, hvis klyngen tillader det.
Opdateringer: I Compose er disse normalt manuelle genskabelser. K8s udfører løbende opdateringer med statuskontrol (kubectl-udrulning) og muligheden for at vende tilbage, hvis noget går galt, hvilket minimerer effekten.
Selvreparerende: Compose kan genstarte containere, men det løser ikke problemer med værts- eller runtime-nedbrud. Kubernetes flytter pods til sunde noder , transparent for brugerne.
Udviklerproduktivitet og operationel erfaring
Compose er et tyndt lag oven på Docker. Det er hurtigt at lære, og dets feedback-loop er øjeblikkelig , perfekt til iteration.
Kubernetes tilføjer nye koncepter (Pods, Deployments, Services, Ingress, ConfigMaps, PVCs osv.). Der er en læringskurve, men til gengæld får du finjusteret kontrol over deployments, sikkerhed, observerbarhed og skalerbarhed.
Med hensyn til kompatibilitet er Compose "Docker-first". Kubernetes understøtter forskellige runtime-systemer og integrerer med cloud-udbydere , hvilket er afgørende for virksomheder med multicloud- eller hybridstrategier.
Migrering fra Docker Compose til Kubernetes uden at blive vanvittig
Hvornår skal man migrere? Når din applikation ikke længere er "lille", har du brug for multi-node, observerbarhed, skalerbarhed og høj tilgængelighed , eller du bliver bedt om canary- og blue/green-implementeringer.
Typiske udfordringer: kortlægning af servicenetværket, design af Storage med PV/PVC , opdeling af konfiguration i ConfigMaps/Secrets og gennemgang af tilstands- og beredskabsmønstre for hver container.
Arkitekturen skal også genovervejes: Pod'en som implementeringsenhed , tjenester til at eksponere endpoints og ressourcer pr. container (CPU/Mem), så scheduleren kan udføre sit arbejde.
Kompose: fra Compose til K8s på få trin
Kompose konverterer docker-compose.yml-filer til Kubernetes- eller OpenShift-manifester. Det er den mest direkte måde at starte en migrering på uden manuelt at omskrive al YAML.
Før du starter, skal du have en Kubectl-klynge og kubectl konfigureret. Mindst to arbejdsnoder (ikke kontrolplaner) anbefales, hvis du tester noget med tilstand. Tjek din version med `kubectl version`.
Installation: Den anbefalede metode er at downloade den binære fil fra den seneste GitHub-udgivelse. Du kan også bruge en tarball, Homebrew på macOS eller "go get" (denne sidste mulighed bruger masteren med ændringer i udviklingen).
Grundlæggende konvertering: naviger til mappen docker-compose.yml og kør :
kompose convert
kubectl apply -f <archivos-generados>
Kompose genererer som standard implementeringer og tjenester. Loggen viser normalt hver oprettet fil , og når den er anvendt, vil du se implementeringer og tjenester "oprettet" i klyngen.
Adgang: Hvis du bruger Minikube, kan du nemt eksponere eller forespørge tjenester. I skyen skal du markere "LoadBalancer Ingress" for at få den offentlige IP-adresse til LoadBalancer-tjenesten. Med NodePort har du en åben port på noderne.
Oprydning: Når du er færdig med testen, skal du fjerne de anvendte ressourcer. Hold din klynge ren for at undgå konflikter mellem iterationer.
Avancerede Kompose-indstillinger (udbydere, objekter og tags)
Kompose understøtter Kubernetes og OpenShift. Hvis du ikke angiver "--provider", bruger den Kubernetes som standard . Med OpenShift kan den generere DeploymentConfigs og ImageStreams, og endda BuildConfigs, hvis du bruger build-direktiver.
Den understøtter også forskellige output: JSON med "-j", ReplicationControllers, DaemonSets eller Helm Charts . Flaget "--replicas" giver dig mulighed for at ændre antallet af replikaer i RC'er; for Helm genererer den den grundlæggende diagramstruktur.
Kompose-specifikke tags i compose-processen påvirker konvertering. Du kan f.eks. definere tjenestetypen eller om et slutpunkt skal eksponeres via en Ingress/Route.
| etiket | Værdier |
|---|---|
| komponere.service.type | nodeport/clusterip/loadbalancer |
| komponere.service.afsløre | sandt / værtsnavn |
Detaljer at huske på: Navne med "_" konverteres til "-" (K8s tillader ikke understregninger), og hvis en tjeneste bruger volumener, ændres implementeringsstrategien til "Genskab" for at undgå konflikter med flere forfattere.
Kompose understøtter flere versioner og filer
Kompose understøtter Compose V1, V2 og V3 (med begrænset understøttelse af 2.1 og 3.2 på grund af deres eksperimentelle natur). Hvis du sender flere docker-compose-filer på én gang, flettes de sammen , og de fælles elementer overskrives af den nyeste, ligesom du ville gøre ved en override.
Under Kubernetes-konverteringen vil du se meddelelser som "WARN Unsupported key build – ignoring", hvis der er inkompatible nøgler. Bare rolig, værktøjet fortsætter med det, det forstår , og lader resten være til senere manuel justering.
Ud over Kompose: Move2Kube og manuel migrering
Hvis du har brug for mere kontrol, findes der værktøjer som Move2Kube, der analyserer din Compose og genererer mere finjusterede Kubernetes-artefakter. De er nyttige, når du vil tilpasse forretningsmønstre eller skabeloner fra din platform.
Manuel migrering er fuldt ud gyldig og anbefales næsten altid efter den første migrering. Typiske trin omfatter: konvertering af tjenester til Deployments/StatefulSets , netværk til Services/Ingress og volumener til PV/PVC med storageklasser.
Et minimalt eksempel på konvertering af en Compose-tjeneste til Deployment kan se sådan ud: overfør porte, billede og etiketter til Pod-skabelonen:
# docker-compose.yml
version: '3'
services:
  web:
    build: .
    ports:
      - '8000:8000'
    depends_on:
      - db

# Kubernetes
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-deployment
spec:
  replicas: 1
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: my-web-image
          ports:
            - containerPort: 8000
For tilstande (databaser, køer) bør du overveje StatefulSets og PersistentVolumes. Ikke alt, der gik "sammen" i Compose, bør være i den samme Pod ; adskil ansvarsområderne og brug Services til at kommunikere mellem komponenterne.
Datascenarier: streaming, batch og styring
I komplekse datapipelines passer K8s perfekt: Jobs til batchprocesser, CronJobs til tidsvinduer , implementeringer til API'er og operatorer til systemer som Kafka, Spark eller Flink.
For streaming og databaser letter community-operatører og diagrammer lanceringen. Service Mesh-netværket og ressourcekontrollen sikrer mere forudsigelige latenser og SLO'er sammenlignet med en enkelt værtsløsning.
Inden for datastyring og -sikkerhed tilbyder Kubernetes navnerum, politikker og RBAC-kontrol til revision og adskillelse af miljøer. Dette er en praktisk fordel i forhold til Composes lokale tilgang.
Bedste praksis og små operationelle tricks
I Compose: hold din YAML lille og modulær ; brug miljøvariabler og .env-filer; dokumentér porte og afhængigheder; og afspejl i CI, hvad du kører lokalt.
I Kubernetes: definer CPU- og hukommelsesanmodninger/-grænser , brug Readiness/Liveness-prober, adskil konfigurationen i ConfigMaps/Secrets, og anvend passende implementeringsstrategier på hver tjeneste.
For Kubecks opdateringer: brug `kubectl set image` og `kubectl rollout status` til at overvåge fremskridt og rulle tilbage, hvis noget går galt. Dette vil forhindre nedetid i produktionen.
Hvis du har brug for specifikke job i Compose, kan du simulere dem, men i Kubernetes er det mere overskueligt med CronJobs/Jobs ; du behøver ikke at rode containere med ekstra processer eller hoste crons.
Hurtige ofte stillede spørgsmål for at undgå forvirring
Erstatter Compose Kubernetes? Nej. Compose forenkler multi-container stacks på en enkelt vært; Kubernetes orkestrerer på klyngeskala med høj tilgængelighed.
Bruges Compose stadig? Ja, i høj grad. Det er det ideelle udviklings- og testværktøj til at opsætte komplette miljøer med blot et par kommandoer.
Er Kubernetes "bedre" end Docker? De er forskellige ting: Docker er containerplatformen ; Kubernetes orkestrerer dem i en klynge og tilføjer avancerede operationer.
Kan jeg overføre min Compose til Kubernetes uden at omskrive den manuelt? Ja, med Kompose- eller Docker Desktop-integration. Det giver dig et hurtigt første trin , som du derefter kan forfine.
Fine detaljer: programmering, OpenShift og alternative konverteringer
K8s er ikke bare kontinuerlig implementering: Jobs og CronJobs dækker engangsopgaver eller planlagte opgaver uden at du behøver at administrere systemcrons.
I OpenShift kan Kompose generere DeploymentConfigs og ImageStreams, og endda BuildConfigs, hvis Compose havde en build tilknyttet et Git-arkiv. Flagene "--build-repo" og "--build-branch" bruges til at justere kildekoden.
Hvis du ønsker et andet output, tillader Kompose DaemonSets, ReplicationControllers eller Helm Charts i stedet for standardinstallationerne og -tjenesterne. Den kan også generere JSON, ikke kun YAML.
Kompatibilitet, advarsler og mindre problemer
Compose V1/V2/V3 understøttes af Kompose (med begrænsninger i 2.1 og 3.2). Ikke-understøttede taster ignoreres med en WARN , hvilket giver plads til manuelle justeringer.
Hvis din tjeneste har volumener, ændrer Kompose strategien til "Genskab" for at undgå samtidighed på den samme volumen . Dette er normalt for stateful-tjenester.
Understregninger i navne konverteres til bindestreger. Dette er en Kubernetes-begrænsning på objektnavne , så sørg for at navngive dem korrekt i Compose for at undgå overraskelser under konverteringen.
For at få adgang udefra skal du markere tjenestetypen: ClusterIP (intern), NodePort (port på noder) eller LoadBalancer (offentlig IP i skyen). Med Ingress har du rene HTTP/S-ruter og centraliseret TLS.
Hvis du tester i Minikube, vil kommandoer som "minikube service <svc> –url" returnere en hurtig URL . I Cloud skal du se på feltet "LoadBalancer Ingress", når du beskriver tjenesten.
Et interessant punkt: Inden for fællesskabet finder man referencer til lønninger for Kubernetes-profiler og adoptionsrater tæt på 88% i produktionsmiljøer. Intet usædvanligt: det er de facto standarden.
For at fuldende billedet er der mere ved Kubernetes end HTTP: Service Mesh, operatorer og CRD'er udvider Kubernetes rækkevidde. Hvis du kommer fra Compose, er det normalt at føle sig overvældet i starten, men den ekstra kraft omsættes til mere robuste operationer.
Nulstil politikker: nyttige ækvivalenser
Compose tillader "genstart: always/on-failure/no". I Kubernetes vil du, afhængigt af tilfældet, have individuelle Pods eller controllere (Deployments eller RC) med passende genstartspolitikker.
| docker-compose genstart | Objekt i K8s | genstartpolitik |
|---|---|---|
| «» / altid | Controller (Implementering/RC) | Altid |
| ved fejl | Pod | Ved Fejl |
| ingen | Pod | Aldrig |
Hvis du i Compose havde "beregnings"-containere eller kortvarige opgaver (som en hurtig "pi"), skal du blot implementere det i K8s som et job eller CronJob med den relevante politik, og så er du klar.
Vælg Compose til hurtige lokale implementeringer og Kubernetes, når dit miljø kræver mere kraft: understøttelse af flere noder, autoskalering, problemfri implementeringer og ægte robusthed . Med Compose, Move2Kube og lidt omhu er overgangen problemfri.
I sidste ende afhænger valget af skala og kompleksitet: Compose er et godt valg til udvikling, test og single-host stacks ; Kubernetes er vejen frem til virksomheder, multi-cloud-implementeringer og teams, der har brug for avanceret automatisering, høj tilgængelighed og et økosystem med tusindvis af integrationer.
