- NIS2-direktivet udvider sektorer og forpligtede enheder, styrker forvaltningen og skærper tilsynet og sanktionsordningen.
- Spanien halter bagefter med hensyn til implementeringen af den fremtidige lov om cybersikkerhedskoordinering og -forvaltning.
- Essentielle og vigtige enheder skal udpege en sikkerhedsansvarlig, håndtere risici på en omfattende måde og rapportere hændelser inden for meget strenge tidsfrister.
- ENS, det nye nationale cybersikkerhedscenter og CSIRT-økosystemet placerer Spanien i en solid teknisk position, selvom den store udfordring ligger i tilpasningen af tusindvis af SMV'er.
Det europæiske NIS2-direktiv har fuldstændig transformeret cybersikkerhedslandskabet i Europa, og især i Spanien. Dette er ikke bare endnu en regulering; det repræsenterer et fundamentalt skift i, hvordan virksomheder og offentlige forvaltninger håndterer digitale risici, rapporterer hændelser og koordinerer med myndigheder.
I mellemtiden gør Spanien stabile, men tydeligt forsinkede fremskridt med sin implementering: den officielle frist var oktober 2024, og den dag i dag er den fremtidige lov om cybersikkerhedskoordinering og -styring stadig under parlamentarisk procedure. Denne situation skaber et noget ejendommeligt scenarie: Direktivet er allerede bindende på europæisk plan, men den endelige nationale retlige ramme er endnu ikke blevet godkendt, hvilket efterlader mange organisationer fanget mellem den moralske og strategiske forpligtelse til at forberede og vurdere deres situation og fraværet af en fuldt gældende lov.
Hvad er NIS2-direktivet, og hvorfor ændrer det spillets regler?
Direktiv (EU) 2022/2555, kendt som NIS2 , erstatter det oprindelige NIS-direktiv med det formål at etablere et højt fælles niveau af cybersikkerhed for netværk og informationssystemer i hele Den Europæiske Union. Formålet er at styrke modstandsdygtigheden over for cyberhændelser , der kan påvirke væsentlige tjenester og samfundets og økonomiens normale funktion.
I modsætning til sin forgænger udvider NIS2 antallet af berørte sektorer og enheder betydeligt og omfatter ikke kun traditionelle kritiske infrastrukturer (energi, transport, vand, bankvæsen eller sundhed), men også områder som offentlig administration, digital infrastruktur, post- og kurertjenester, affaldshåndtering, avanceret fremstilling eller fødevareproduktion og -distribution.
Direktivet etablerer en harmoniseret ramme for minimumskrav til cybersikkerhed for hele EU med foranstaltninger til risikostyring, forvaltning, beskyttelse af forsyningskæden, forretningskontinuitet og tidlig underretning af hændelser. Derudover styrker det overvågnings- og sanktionsordningen og øger eksplicit den øverste ledelses ansvar.
En anden væsentlig udvikling er den klare forpligtelse til samarbejde mellem medlemsstaterne og oprettelsen eller styrkelsen af nationale IT-sikkerhedshændelseshåndteringshold (CSIRT'er) , der er i stand til at koordinere på europæisk plan i alvorlige krisesituationer. ENISA, EU's Agentur for Cybersikkerhed, spiller en central rolle i dette økosystem ved at støtte udviklingen af nationale cybersikkerhedsstrategier og fremme bedste praksis.
Finanssektoren er i det væsentlige udelukket fra NIS2's anvendelsesområde , da DORA-reglerne har forrang som lex specialis. Alligevel er logikken bag digital operationel robusthed, der driver DORA, fuldt ud i overensstemmelse med NIS2-filosofien.
Aktuel status for implementeringen af NIS2 i Spanien
NIS2-direktivet trådte i kraft den 16. januar 2023 og satte den 17. oktober 2024 som frist for dets gennemførelse. Et år efter denne frist havde Spanien stadig ikke gennemført den formelle integration i sit interne retssystem, hvilket placerede landet i gruppen af lande, der halter bagefter.
Som følge af denne forsinkelse indledte Europa-Kommissionen traktatbrudsprocedurer mod en række medlemsstater. Den 7. maj 2025 sendte Kommissionen en begrundet udtalelse til nitten lande, herunder Spanien, med et krav om, at de skulle give meddelelse om den fulde gennemførelse af direktivet inden for to måneder, med advarslen om, at den kunne indbringe sagen for EU-Domstolen, hvis de nødvendige foranstaltninger ikke blev truffet.
I Spaniens tilfælde indtraf det store vendepunkt den 14. januar 2025 med Ministerrådets godkendelse af lovudkastet om koordinering og forvaltning af cybersikkerhed . Denne lov vil tjene som det grundlæggende instrument til at implementere NIS2 i national lovgivning og omorganisere den nationale model for forvaltning af cybersikkerhed.
Efter den første godkendelse blev lovforslagsudkastet gjort tilgængeligt for offentlig høring og gennemgang mellem 16. januar og 10. februar 2025 , hvilket gav borgere, virksomheder, foreninger og andre organisationer mulighed for at indsende kommentarer og forslag til forbedringer. Efterfølgende blev teksten gennemgået af den tværministerielle tekniske arbejdsgruppe, som konsoliderede udkastet under hensyntagen til den modtagne feedback, herunder fra ekspertmiljøer såsom ISMS Forummet.
Alligevel, og på trods af den politiske fremdrift, er loven fortsat i den parlamentariske proces . Der har været tale om at forelægge den for Ministerrådet til godkendelse som et lovforslag omkring november og om mulig parlamentarisk godkendelse inden udgangen af januar eller februar det følgende år, men realiteten er, at Spanien indtil udgangen af 2025 stadig mangler en fuldt gældende national lov, der gennemfører NIS2.
Lovforslaget om koordinering og forvaltning af cybersikkerhed
Lovforslaget, der er godkendt af den spanske regering, er et fælles initiativ fra indenrigs-, forsvars- og ministerierne for digital transformation og offentlig administration . Dets formål er dobbelt: for det første at gennemføre NIS2-direktivet og for det andet at organisere koordineringen og styringen af cybersikkerhed på nationalt plan og dermed styrke beskyttelsen af netværk og informationssystemer mod cybertrusler, der kan påvirke kritisk infrastruktur og essentielle tjenester.
Den fremtidige lov vil gælde for offentlige og private enheder, der opererer inden for sektorer som energi, transport, bank- og finansmarkedsinfrastruktur, sundhedspleje, vandforvaltning, digital infrastruktur, teknologitjenester og andre kritiske sektorer . Den omfatter eksplicit domænenavnsregistre , såsom Dominios.es (administreret af Red.es), som vil påtage sig nye cybersikkerhedsforpligtelser på grund af deres strategiske rolle i stabiliteten af det digitale økosystem.
Generelt set er udkastet i overensstemmelse med de vigtigste forpligtelser i NIS2-direktivet og formulerer fire nøgleakser: styrkelse af forvaltning og den øverste ledelses ansvar, generelle foranstaltninger til styring af sikkerhedsrisici, udpegelse af en informationssikkerhedsansvarlig og klare forpligtelser til rapportering af hændelser.
Derudover introducerer den spanske lov et væsentligt organisatorisk element: oprettelsen af det nationale cybersikkerhedscenter (CNC) . Dette organ vil fungere som et koordinerende organ for beskyttelse af netværk og informationssystemer, harmonisere kriterier mellem forskellige regulerende myndigheder (indenrigsministeriet, forsvarsministeriet og digital transformation), fremme computersikkerhedshændelsesresponsteams (CSIRT'er) og fremme en mere sammenhængende vision for det nationale cybersikkerhedsøkosystem.
I den offentlige høringsfase ydede organisationer som ISMS Forum betydelige bidrag : de styrkede informationssikkerhedsansvarliges rolle, adskilte denne position fra den private sikkerhedslovgivning og etablerede specifikke reaktionsmekanismer, når den manglende overholdelse af reglerne er en offentlig forvaltning, som i sagens natur ikke kan straffes økonomisk. Blandt forslagene er muligheden for offentlige advarsler i overensstemmelse med bestemmelserne i LOPDGDD (organisk lov om beskyttelse af personoplysninger og garanti for digitale rettigheder) vedrørende databeskyttelse.
Sektorer og typer af enheder, der er berørt af NIS2
NIS2 klassificerer organisationer, der er omfattet af direktivet, som væsentlige eller vigtige enheder , primært baseret på den sektor, de opererer i, og deres størrelse (mellemstore og store virksomheder, med undtagelser baseret på kritisk karakter). Standarden gælder generelt for offentlige eller private enheder, der opererer i EU, med mulighed for at inkludere mindre organisationer, når medlemsstaterne identificerer dem som væsentlige eller vigtige på grund af deres relevans.
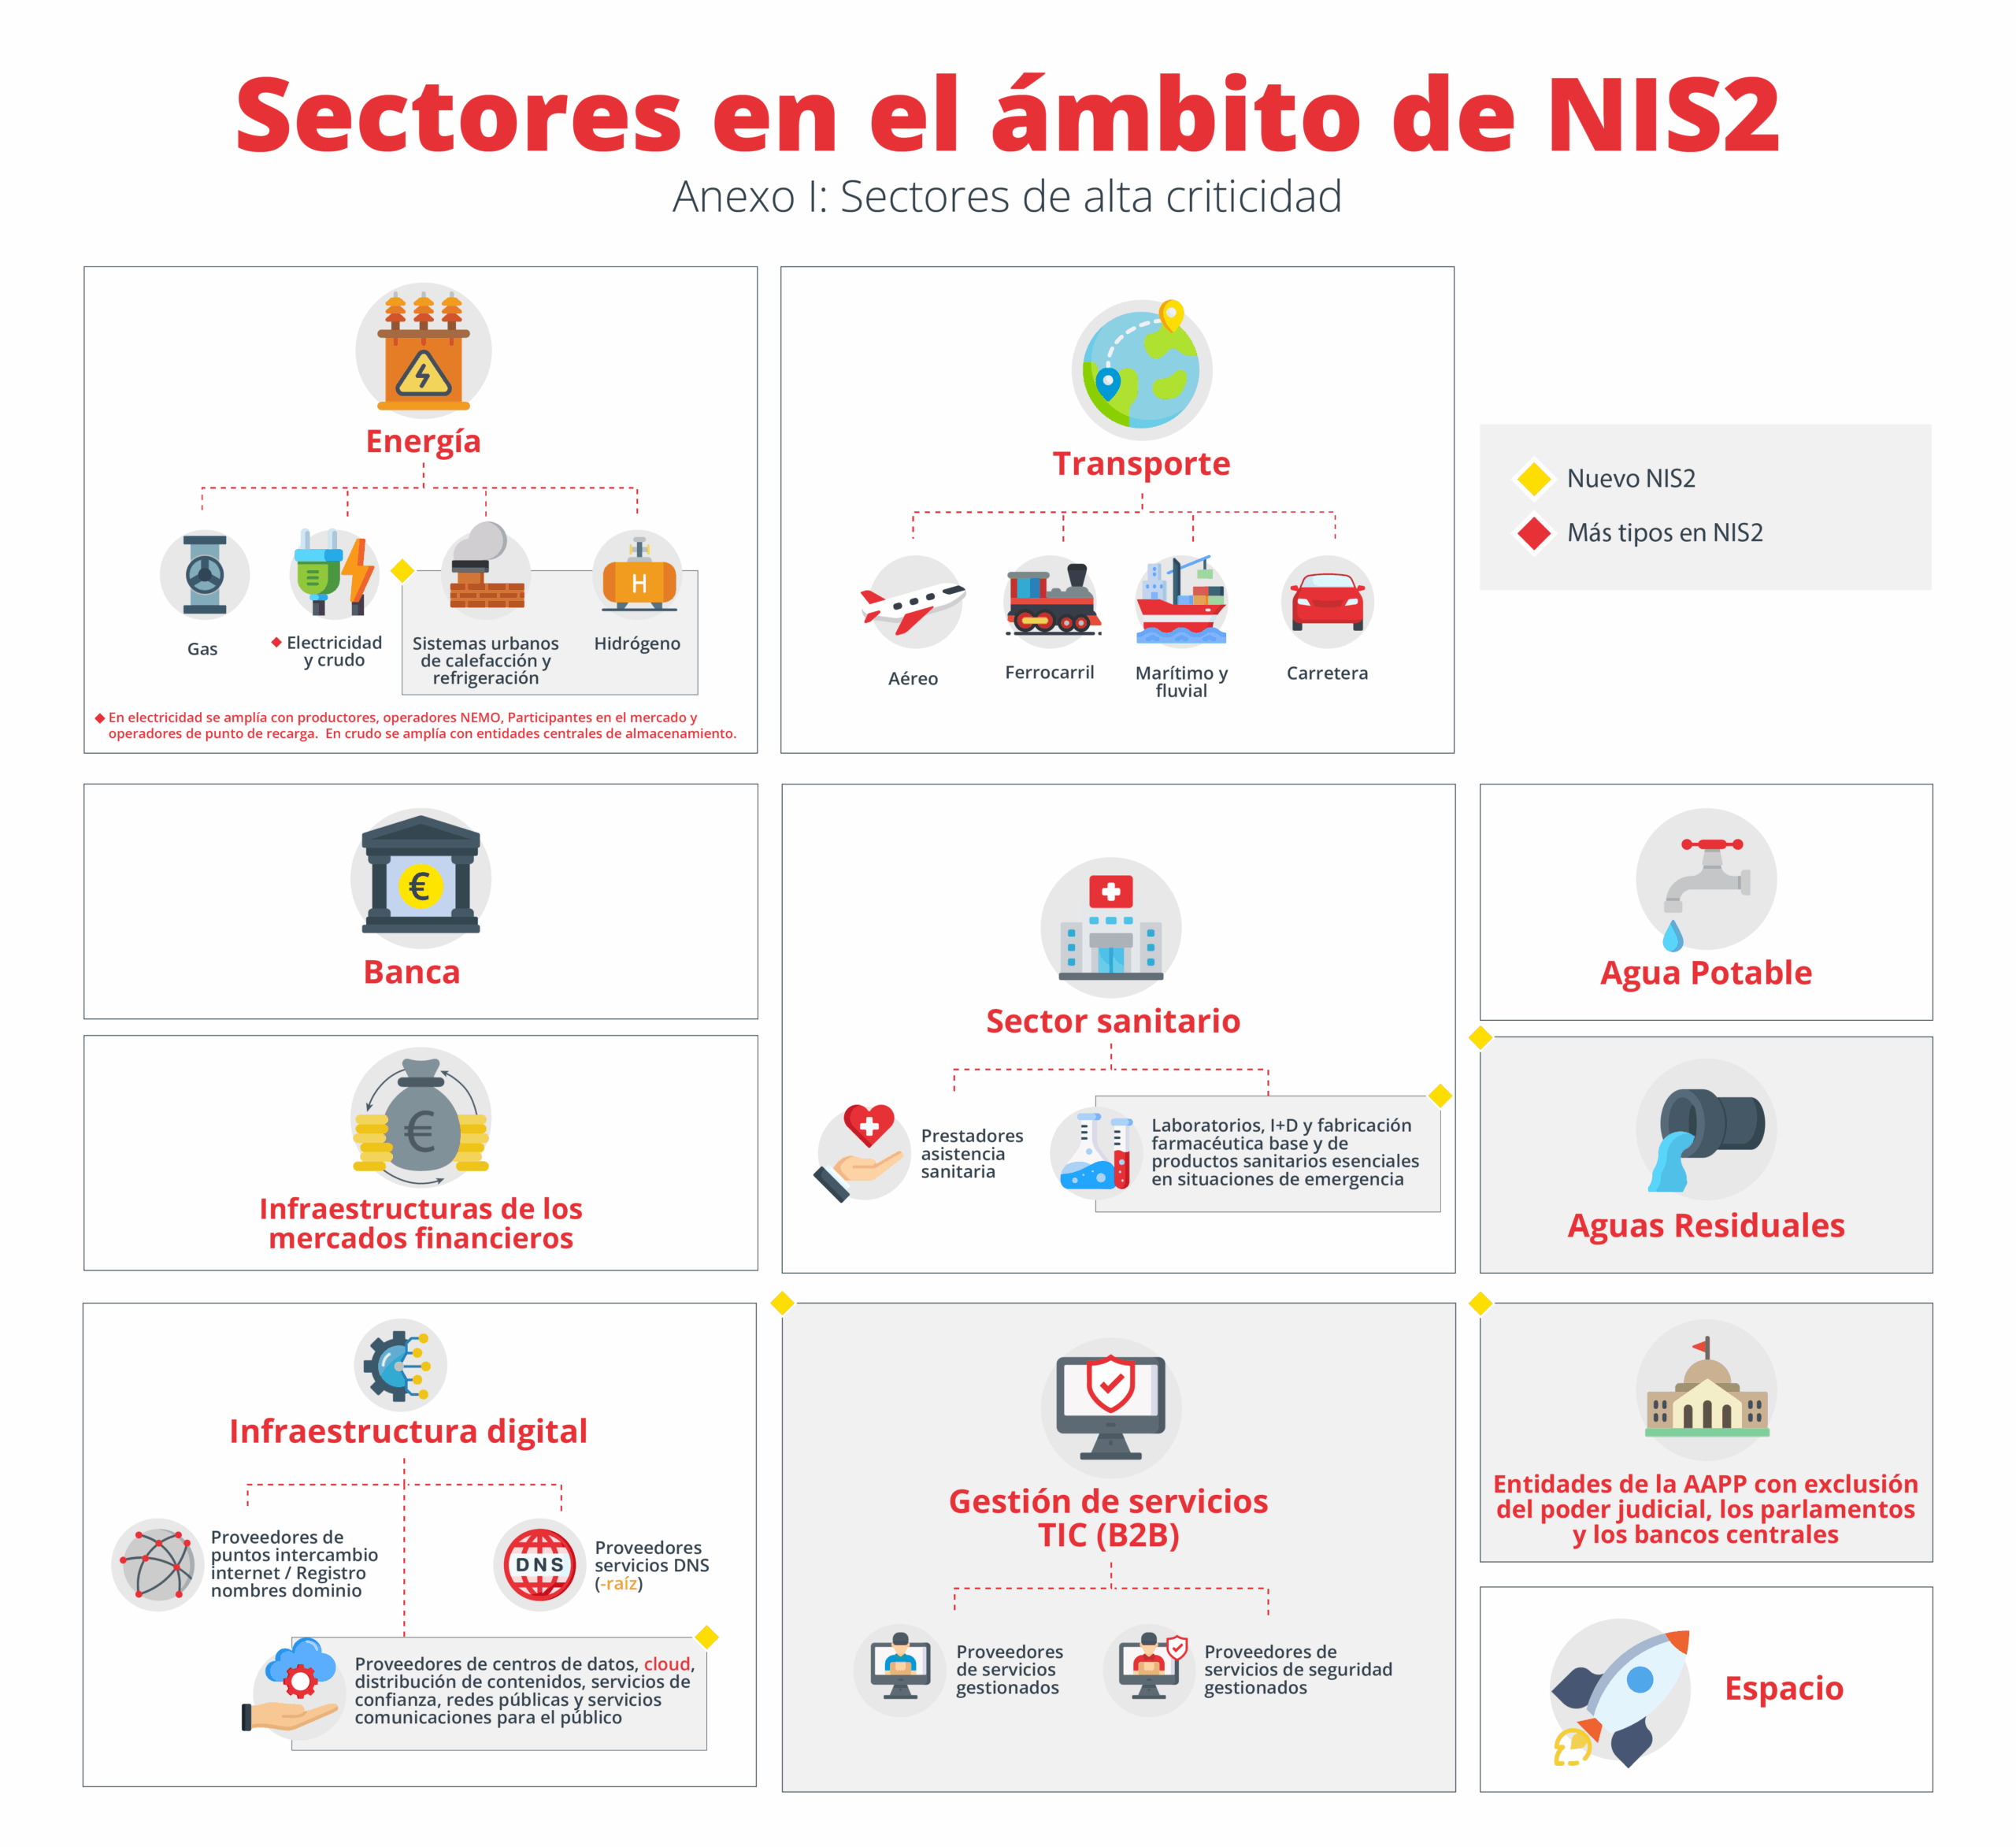
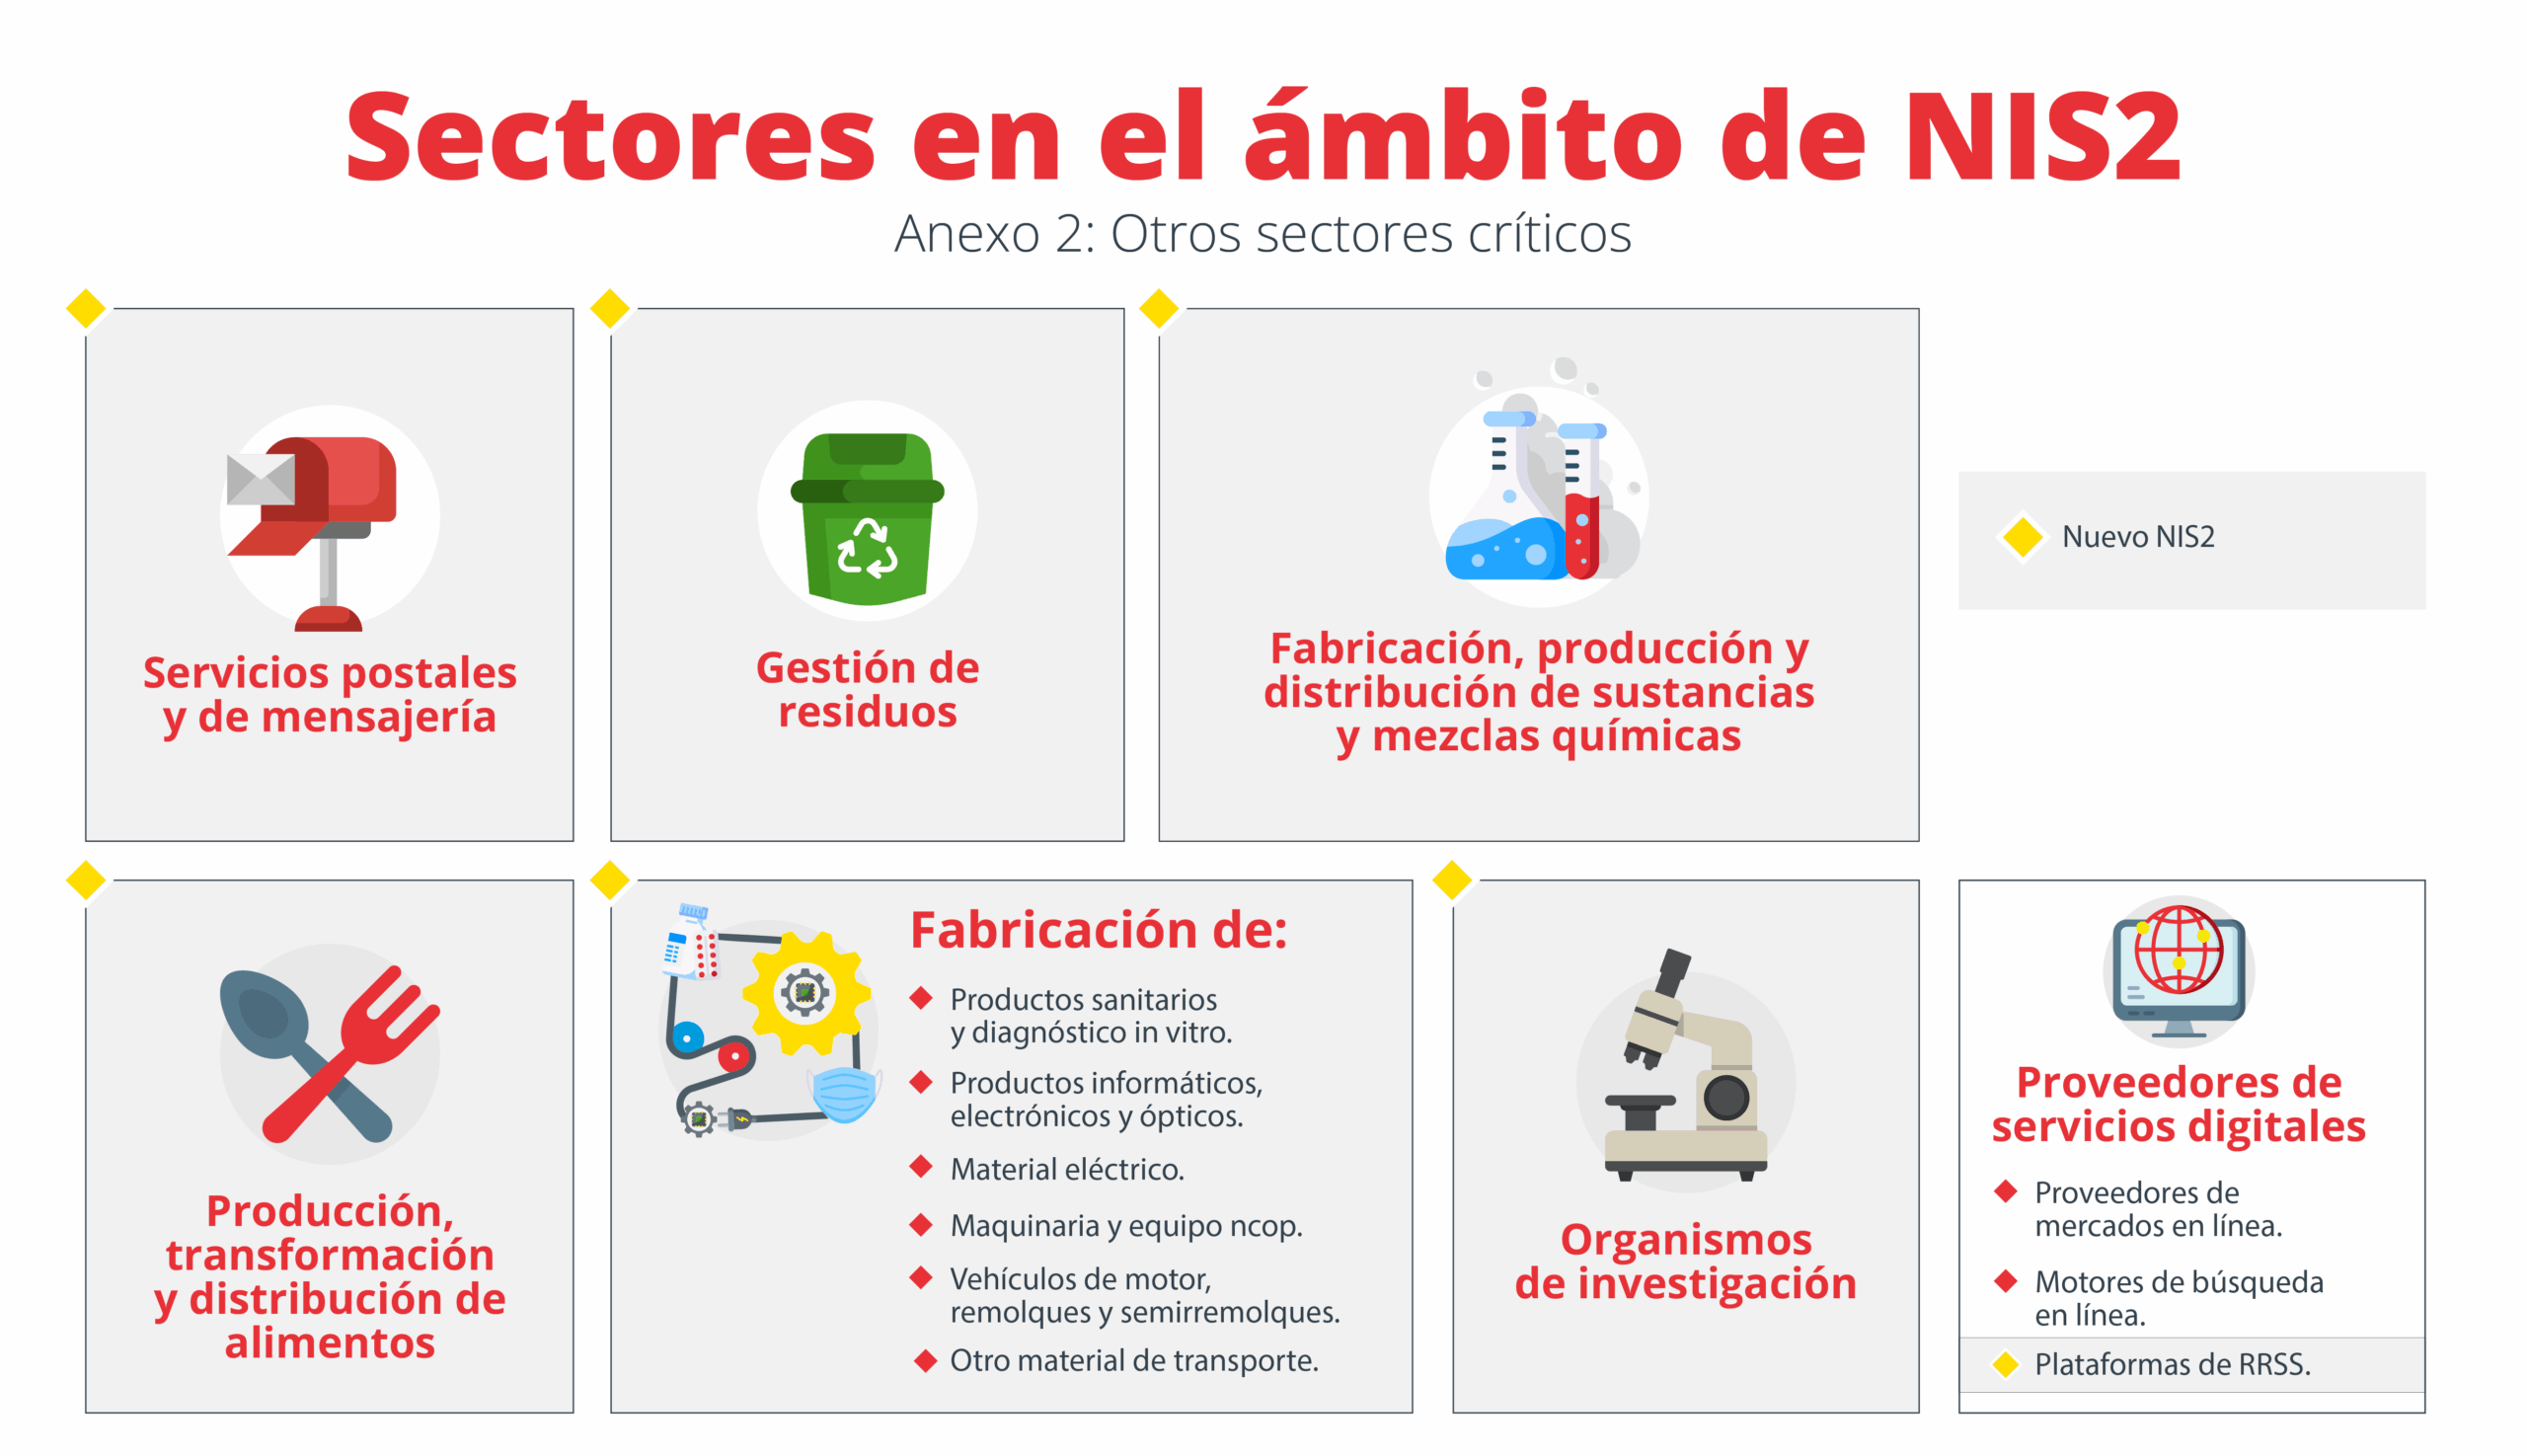
De sektorer med høj kritiskhed er anført i bilag I til NIS2, mens andre kritiske sektorer er anført i bilag II . I Spanien er stigningen i antallet af sektorer noget mindre end i andre lande, fordi gennemførelsen af den gamle NIS allerede var i overensstemmelse med lov 8/2011 om beskyttelse af kritisk infrastruktur, som omfattede 12 sektorer. Alligevel inkorporerer NIS2 nye områder såsom post- og kurertjenester, affaldshåndtering og flere fremstillingskategorier og opdeler andre, for eksempel ved at skelne mellem drikkevand og spildevand.
Blandt sektorerne og eksemplerne på enheder skiller følgende sig ud:
- EnergíaElforsyningsselskaber, transport- og distributionsnetværksforvaltere, producenter, NEMO-operatører, elmarkedsdeltagere, ladestanderoperatører; gas-, olie- og brintnetværksoperatører og -forvaltere.
- TransportFlyselskaber, lufthavnsoperatører, flyvekontrol, jernbaneinfrastrukturforvaltere, jernbaneselskaber, enheder inden for maritim transport og flodtransport, havneoperatører, skibstrafiktjenester, vejmyndigheder og operatører af intelligente transportsystemer.
- Bank- og finansmarkedsinfrastrukturkreditinstitutter og forvaltere af handelscentre, centrale modparter, med den nuance, at DORA fungerer som en specifik sektorstandard.
- Sundhedssektorensundhedsudbydere, EU-referencelaboratorier, forsknings- og udviklingsenheder for lægemidler, producenter af basale farmaceutiske produkter og speciallægemidler samt producenter af essentielt medicinsk udstyr i folkesundhedskriser.
- Drikkevand og spildevandLeverandører og distributører af drikkevand samt virksomheder, der er ansvarlige for indsamling, bortskaffelse og behandling af by-, husholdnings- eller industrispildevand.
- Digital infrastrukturUdbydere af internetudvekslingspunkter (IXP), DNS-tjenester, topdomæneregistre, cloud computing-tjenesteudbydere, datacentre, indholdsleveringsnetværk (CDN'er), betroede tjenesteudbydere, udbydere af offentlige elektroniske kommunikationsnetværk og offentlige elektroniske kommunikationstjenester.
- Business-to-business ICT-servicestyring: udbydere af administrerede tjenester og udbydere af administrerede sikkerhedstjenester, med en direkte indvirkning på hele teknologiforsyningskæden.
- Offentlige forvaltningerEnheder i den generelle statsadministration og i visse tilfælde regionale og lokale enheder, når afbrydelsen af deres tjenester kan have betydelig indvirkning på kritiske sociale eller økonomiske aktiviteter.
- Post- og kurertjenesterLeverandører, der udfører afhentning, sortering, transport og distribution af postforsendelser.
- Gestión af resterVirksomheder dedikeret til indsamling, transport, genvinding og bortskaffelse af affald, herunder lossepladser.
- kemisk: virksomheder, der fremstiller, producerer og distribuerer kemiske stoffer og blandinger, samt producerer artikler ud fra dem.
- Produktion, forarbejdning og distribution af fødevarerFødevarevirksomheder dedikeret til engrosdistribution og storstilet industriel produktion og forarbejdning.
- Avanceret produktionProducenter af sundhedsprodukter og in vitro-diagnostik, fremstilling af computere, elektroniske og optiske produkter, elektrisk udstyr, maskiner og udstyr, motorkøretøjer og andet transportudstyr.
- Rumsektoren: operatører af jordbaseret infrastruktur, der støtter levering af rumtjenester, undtagen dem, hvis ejerskab eller forvaltning svarer til EU eller tredjeparter inden for rammerne af dens rumprogram.
I alle disse sektorer klassificeres store enheder generelt som essentielle , mens mellemstore enheder har en tendens til at være vigtige, medmindre andet specifikt er angivet. Små virksomheder og mikrovirksomheder er normalt udelukket på grund af deres størrelse, men kan medtages, hvis deres kritiske betydning berettiger det.
Ledelse og ansvar for den øverste ledelse
Et af de mest betydningsfulde ændringer i NIS2 og det spanske lovudkast er vægtningen af cybersikkerhedsstyring og det direkte ansvar for de styrende organer . Artikel 14 i lovudkastet forstærker denne idé: cybersikkerhed er ikke længere et rent teknisk anliggende, men snarere et strategisk spørgsmål på overordnet niveau.
Den øverste ledelse skal godkende og føre tilsyn med implementeringen af foranstaltninger til styring af cybersikkerhedsrisici og sikre, at de står i forhold til organisationens kontekst og de identificerede risici. Derudover bærer de styrende organer det endelige ansvar for enhver manglende overholdelse, hvilket er knyttet til den skærpede sanktionsordning.
Et andet vigtigt punkt er regelmæssig cybersikkerhedstræning for ledelsen . Det er ikke nok blot at delegere: ledere skal trænes til at forstå risiciene, træffe informerede beslutninger og støtte spredningen af en stærk sikkerhedskultur i hele organisationen. Til gengæld vil de være ansvarlige for at fremme regelmæssige træningsprogrammer for resten af personalet.
Artikel 20 i NIS2 forstærker denne opfattelse ved udtrykkeligt at kræve, at styrende organer er opmærksomme på deres forpligtelser, godkender foranstaltningerne, sikrer deres gennemførelse og er i stand til at reagere i ekstreme situationer, selv med personlige konsekvenser (såsom mulig adskillelse af funktioner i visse tilfælde).
I denne sammenhæng bliver forholdet mellem ledelsen og informationssikkerhedsansvarlig (CISO eller tilsvarende) afgørende: der forventes en flydende, konstant dialog baseret på objektive risiko- og compliancekriterier.
Risikostyringsforanstaltninger krævet af NIS2
Artikel 15 i det spanske lovudkast fastslår, at foranstaltninger til styring af cybersikkerhedsrisikoen skal være baseret på nationale, europæiske og internationale tekniske standarder , der som minimum integrerer kravene i artikel 21 i NIS2 og udviklet i gennemførelsesforordning (EU) 2024/2690.
Blandt de foranstaltninger, som essentielle og vigtige enheder skal implementere , skiller følgende sig ud:
- Sikkerhedspolitikker og risikoanalyse af informationssystemerne, med periodiske gennemgange.
- Hændelseshåndtering, herunder klare procedurer for detektion, reaktion og genopretning.
- Forretningskontinuitet, backup, katastrofeberedskab og krisestyringsikring af operationel robusthed.
- Sikkerhed i forsyningskæden og af forholdet til leverandører og direkte tjenesteudbydere, hvilket involverer pålæggelse af kontraktlige krav samt godkendelses- og revisionskontroller.
- Sårbarhedshåndtering i forbindelse med anskaffelse, udvikling og vedligeholdelse af netværk og informationssystemer, herunder programrettelser og opdateringer.
- Politikker for evaluering af effektiviteten af cybersikkerhedsforanstaltningergennem revisioner, metrikker og periodiske gennemgange.
- Grundlæggende cyberhygiejnepraksis og træning af medarbejdere, tilpasset de forskellige profiler.
- Kryptografi og krypteringspolitikker for at garantere oplysningernes fortrolighed og integritet.
- HR-sikkerhedPolitikker for adgangskontrol og aktivstyring.
- Multifaktor- eller kontinuerlig godkendelse, beskyttelse af talekommunikation og nødkommunikation.
I Spanien var mange af disse foranstaltninger allerede inkluderet i den nationale sikkerhedsramme (ENS) , især for offentlige forvaltninger og deres leverandører. Faktisk har det statslige agentur for digital forvaltning og det nationale kryptologiske center præsenteret den stærke tilpasning af ENS til NIS2 for EU og fremhævet dens potentiale som en europæisk benchmark og dens bidrag til det nationale digitale økosystems modstandsdygtighed.
NIS2 hæver dog barren for en langt bredere vifte af organisationer, herunder SMV'er, der er påvirket af størrelse eller kritisk karakter . For modne organisationer stemmer mange af disse krav overens med eksisterende praksis; for tusindvis af virksomheder uden baggrund inden for cybersikkerhed repræsenterer de et betydeligt spring i modenhed, ressourcer og intern organisering.
Chief Information Security Officer (CISO) og deres funktioner
Artikel 16 i lovforslaget fastslår, at alle væsentlige og vigtige enheder skal udpege en informationssikkerhedsansvarlig . Denne rolle, inspireret af Spaniens tidligere erfaringer med det oprindelige NIS, bliver det centrale punkt for koordinering af alt relateret til beskyttelse af systemer og data.
Dens hovedfunktioner omfatter:
- Definer og implementer organisationens cybersikkerhedsstrategi, i overensstemmelse med risici, forretningsmæssige og lovgivningsmæssige forpligtelser.
- Evaluer, afbød og gennemgå løbende risici, der opretholder et ajourført overblik over virksomhedens eksponering.
- Administrer dokumentation, politikker og optegnelser, der er nødvendige for at demonstrere overholdelse af regler af de forpligtelser, der følger af NIS2 og nationale bestemmelser.
- Fremme en cybersikkerhedskultur i samarbejde med den øverste ledelse, træning og bevidstgørelse blandt alle medarbejdere.
- Sikre overholdelse af forpligtelser til rapportering af hændelserkoordinering af rapporterne til de kompetente myndigheder.
Spanien var et af de første lande, der eksplicit indførte rollen som Chief Information Security Officer (CISO) i forbindelse med implementeringen af den tidligere NIS. Erfaringen viste dog, at et betydeligt antal nøgleaktører aldrig formelt udpegede denne rolle, og alligevel ikke blev straffet. NIS2, kombineret med den fremtidige spanske lov og et strengere sanktionsregime, søger at korrigere denne slaphed og give CISO'en en mere robust og anerkendt position.
Fremadrettet forventes en massiv stigning i antallet af forpligtede enheder : fra cirka 400 nuværende essentielle operatører til anslået 5.000 til 50.000 essentielle og vigtige enheder. Dette vil indebære en betydelig efterspørgsel efter cybersikkerhedsprofessionelle, både interne og outsourcede, især for SMV'er, der aldrig tidligere har haft denne rolle.
Forpligtelser til at rapportere hændelser og håndtere sårbarheder
NIS2-direktivet lægger stor vægt på tidlig underretning om sikkerhedshændelser med betydelig indvirkning . Artikel 18 i det spanske lovudkast uddyber denne forpligtelse og stemmer overens med de tidsfrister og det indhold, der er fastsat i direktivet.
Når en enhed oplever en hændelse, der kan forårsage alvorlige afbrydelser i leveringen af dens tjenester eller betydelig skade for den selv eller tredjeparter, skal den overholde følgende rapporteringsordning:
- Førstegangsmeddelelseinden for højst 24 timer efter, at hændelsen er opdaget, med angivelse af de tilgængelige grundlæggende oplysninger.
- Delårsrapportinden for højst 72 timer efter opdagelse, med en indledende vurdering af virkningen og alvoren.
- Endelig rapportinden for en periode på højst en måned fra den første underretning, herunder en detaljeret beskrivelse af hændelsen, dens indvirkning, alvor og de trufne foranstaltninger.
Derudover styrker NIS2 sårbarhedsstyring og kommunikation : det handler ikke kun om rapportering af afsluttede hændelser, men også om at dele relevante oplysninger om sårbarheder , der kan have en systemisk indvirkning, hvilket letter koordineringen af tiltag på nationalt og europæisk niveau.
I Spanien er responsøkosystemet afhængigt af tre vigtige reference-CSIRT'er : CCN-CERT (til offentlig administration, strategiske virksomheder og klassificerede systemer), INCIBE-CERT (privat sektor og borgere) og MCCE (forsvarssektoren). Disse suppleres af csirt.es-netværket, som samler snesevis af specialiserede teams og forbinder sig med internationale netværk som FIRST samt det nationale SOC-netværk.
Væsentlige og vigtige enheder skal indberette deres hændelser til de kompetente CSIRT'er i overensstemmelse med sektorregler og retningslinjerne fra det fremtidige nationale cybersikkerhedscenter, som vil fungere som et koordinerende element og forbindelsesled til ENISA og resten af medlemsstaterne.
Sanktionsregime og europæisk pres
NIS2-direktivet fastsætter en betydeligt strengere sanktionsordning end det tidligere NIS-direktiv . For væsentlige enheder kan de mest alvorlige overtrædelser resultere i bøder på op til 10 millioner euro eller 2 % af koncernens globale omsætning, mens bøderne for store enheder kan nå op til 7 millioner euro eller 1,4 % af den globale omsætning.
I øjeblikket er der ikke set sanktioner baseret på NIS2 i Spanien , delvist fordi gennemførelsesloven endnu ikke er trådt i kraft, og tilsynsmyndigheden ikke formelt er udpeget. I andre medlemsstater er gennemførelsen nylig, så det er stadig for tidligt at forvente udbredte sanktioner.
Alligevel er eksperter enige om, at når lande som Frankrig eller Tyskland begynder at anvende sanktioner , har Spanien ikke råd til at sakke bagud, hvis det ønsker at opretholde harmonisering og troværdighed på europæisk plan. Kommissionens pres, gennem overtrædelsesprocedurer og begrundede udtalelser, har til formål at opnå dette.
Ud over de økonomiske sanktioner introducerer NIS2 eksplicit, for første gang, den øverste ledelses ansvar inden for cybersikkerhed . Afbrydelsen mellem ledelsen og CISO er ikke længere en mulighed: det styrende organ skal involveres, informeres og træffe de nødvendige beslutninger.
Den største udfordring, ifølge specialister som dem på ISMS Forum, ligger i netværket af SMV'er, der uden at være fuldt ud klar over det vil være bundet af NIS2 . Mange mangler tilstrækkelige ressourcer, processer eller cybersikkerhedskultur og vil blive "presset" både af loven og af kravene fra deres store kunder i forsyningskæden, som bliver nødt til at kræve kontraktlige garantier for at overholde direktivet.
Støtteinitiativer, undersøgelser og ENS' rolle
Sideløbende med lovgivningsmæssige fremskridt fremmer Spanien tekniske og vidensbaserede initiativer for at lette erhvervssektorens tilpasning til NIS2. ISMS Forum arbejder for eksempel på en undersøgelse af NIS2's indvirkning på spanske virksomheder under den ekstraordinære professorat for cybersikkerhed og databeskyttelse ved UCM.
Dette projekt har et dobbelt mål: at opbygge en uofficiel optælling af virksomheder, der er berørt af NIS2 , og at måle deres cybersikkerhedsmodenhedsniveau. I første fase vil optællingen blive udarbejdet ved hjælp af omfattende databaser (handelsregister, DIRCE/INE, sektorspecifikke databaser osv.), og resultaterne forventes omkring november 2025. I anden fase vil et kort spørgeskema blive sendt til en repræsentativ stikprøve af virksomheder (med mål om 1.000 svar) for at vurdere deres beredskabsniveau, og resultaterne forventes i maj 2026.
Analysen vil omfatte segmenteringer efter sektor, størrelse, geografisk fordeling og type af enhed (essentiel eller vigtig) , og konklusionerne vil blive præsenteret i en samlet ledelsesrapport uden individuelle data, der er rettet mod både virksomheder og myndigheder.
Samtidig afholder organisationer som ISMS Forum og forskellige offentlige myndigheder opsøgende arrangementer over hele landet med særligt fokus på SMV'er. Målet er at "evangelisere" ved tydeligt at forklare, hvad NIS2 indebærer, hvorfor det er vigtigt at have en CISO (intern eller ekstern), hvordan man definerer grundlæggende cybersikkerhedspolitikker, og hvordan man forbereder sig på den fremtidige lov og dens supplerende regler.
Rent lovgivningsmæssigt er den nationale sikkerhedsramme (ENS) blevet præsenteret i Europa som en af Spaniens største styrker . Statsagenturet for digital administration og det nationale kryptologiske center (CCN) har delt ENS' akkumulerede erfaring, dets compliance-profiler og dets integration med de europæiske certificeringsordninger i forordning (EU) 2019/881 (cybersikkerhedsloven) med NIS2-samarbejdsgruppen. Den positive modtagelse af denne præsentation styrker Spaniens image som en proaktiv aktør, der er forpligtet til robust, sammenhængende og harmoniseret cybersikkerhed.
I denne sammenhæng handler Spaniens tilpasning til NIS2 om at navigere i presset fra deadlines, den tekniske robusthed af instrumenter som den nationale sikkerhedsordning (ENS) og den enorme udfordring med at inkorporere tusindvis af nye enheder i en avanceret cybersikkerhedskultur. Organisationer, der kommer foran, udfører situationsvurderinger og begynder at tilpasse deres praksis til direktivet nu, vil være bedre positioneret til at minimere risici, undgå fremtidige sanktioner og udvise en proaktiv og moden tilgang til cybertrusler.
