- Grundlæggende forskelle mellem traditionel IT-sikkerhed og beskyttelse af driftsmiljøet (OT).
- Reguleringsrammer og globale standarder såsom IEC 62443, ISO 27001 og NERC CIP for risikostyring.
- Avanceret pensumstruktur, der dækker alt fra styring og revision til retsmedicinsk analyse og industriel pentestning.
- Virkningen af Industri 4.0 og den stigende efterspørgsel efter kvalificerede fagfolk til at beskytte kritisk infrastruktur.
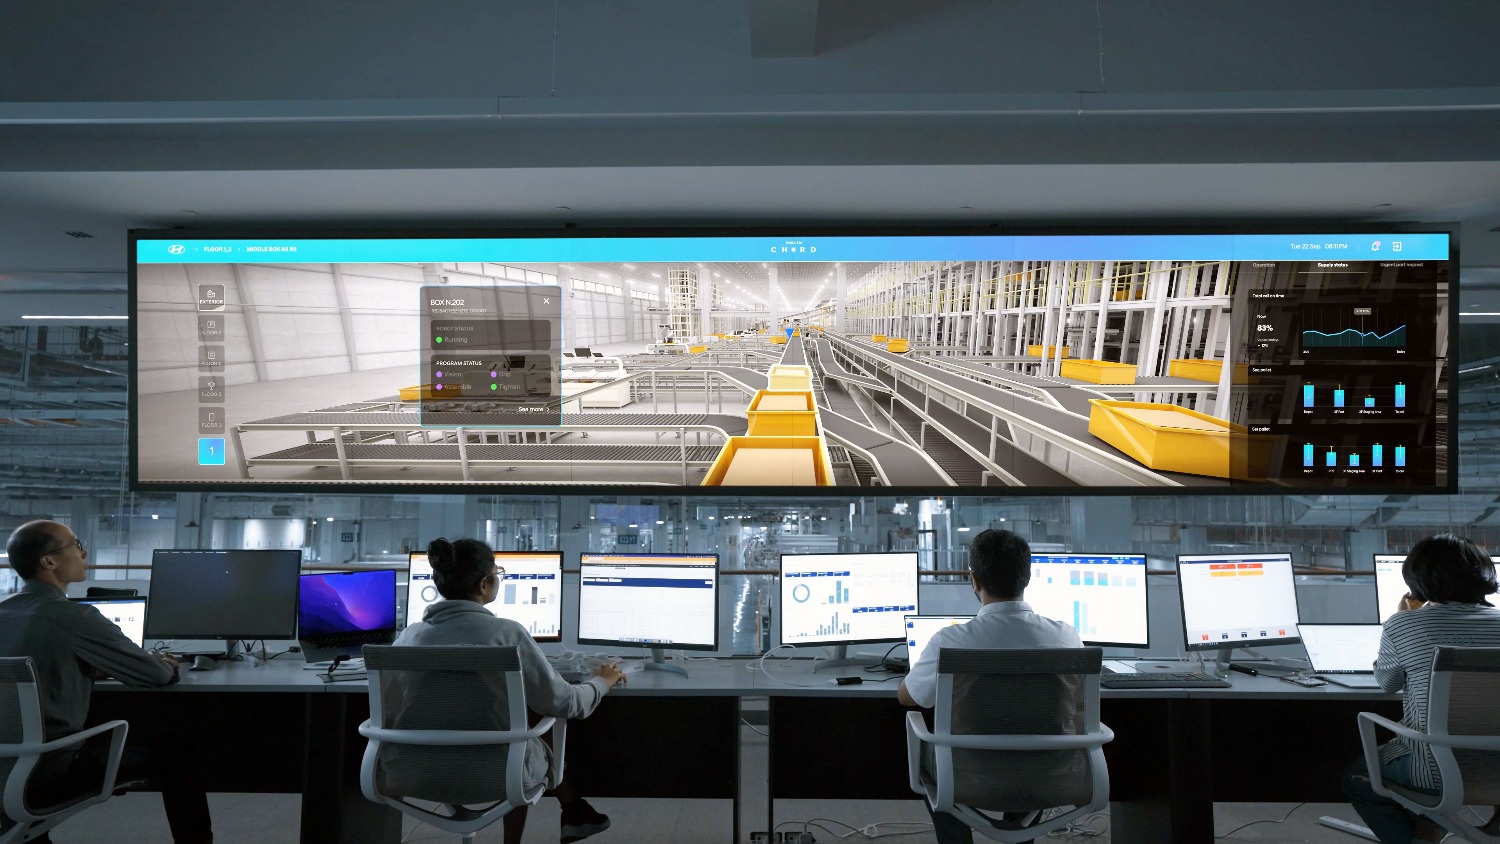
I den seneste tid har vi set, hvordan digitaliseringen har udviklet sig med stormskridt og skubbet fabrikker mod det, der er kendt som Industri 4.0. Denne samlede konnektivitet er, selvom den er en velsignelse for produktiviteten, åbnet døren for risici, vi aldrig havde forestillet os før, hvilket gør beskyttelsen af industrielle kontrolsystemer til en absolut prioritet for at undgå miljømæssige eller menneskelige katastrofer.
For alle, der ønsker at komme ind på dette område, er generel computerviden ikke nok; en specialiseret tilgang, der kombinerer informationsteknologi med operationelle færdigheder, er afgørende. Det er her, ekspertuddannelse kommer ind i billedet, der er designet til at udstyre fagfolk med de færdigheder, der skal til for at afbøde trusler mod kritisk infrastruktur og sikre, at produktionen ikke forstyrres af et ondsindet angreb.
Vigtigste forskelle mellem IT-verdenen og OT-miljøet
Det er meget almindeligt, at folk forveksler traditionel cybersikkerhed med industriel cybersikkerhed, men i virkeligheden opererer de i forskellige ligaer. Mens det vigtigste inden for IT normalt er datafortrolighed, er tilgængelighed og fysisk sikkerhed altafgørende i OT-miljøet (Operational Technology) , da en fejl her kan betyde, at en maskine ikke fungerer korrekt, eller at et anlæg lukker ned.
Operative netværk har ofte meget specifikke svagheder. På den ene side er der ældre systemer, som er ældre udstyr, der ikke understøtter moderne opdateringer eller antivirussoftware. På den anden side er der brugen af industrielle protokoller, der oprindeligt blev udviklet uden kryptering, hvilket giver ondsindede aktører mulighed for at opsnappe kommandoer sendt til maskiner. Desuden er fjernadgang til vedligeholdelse ofte det foretrukne indgangspunkt for malware, hvis det ikke kontrolleres strengt.
Søjler for et solidt industrielt forsvar
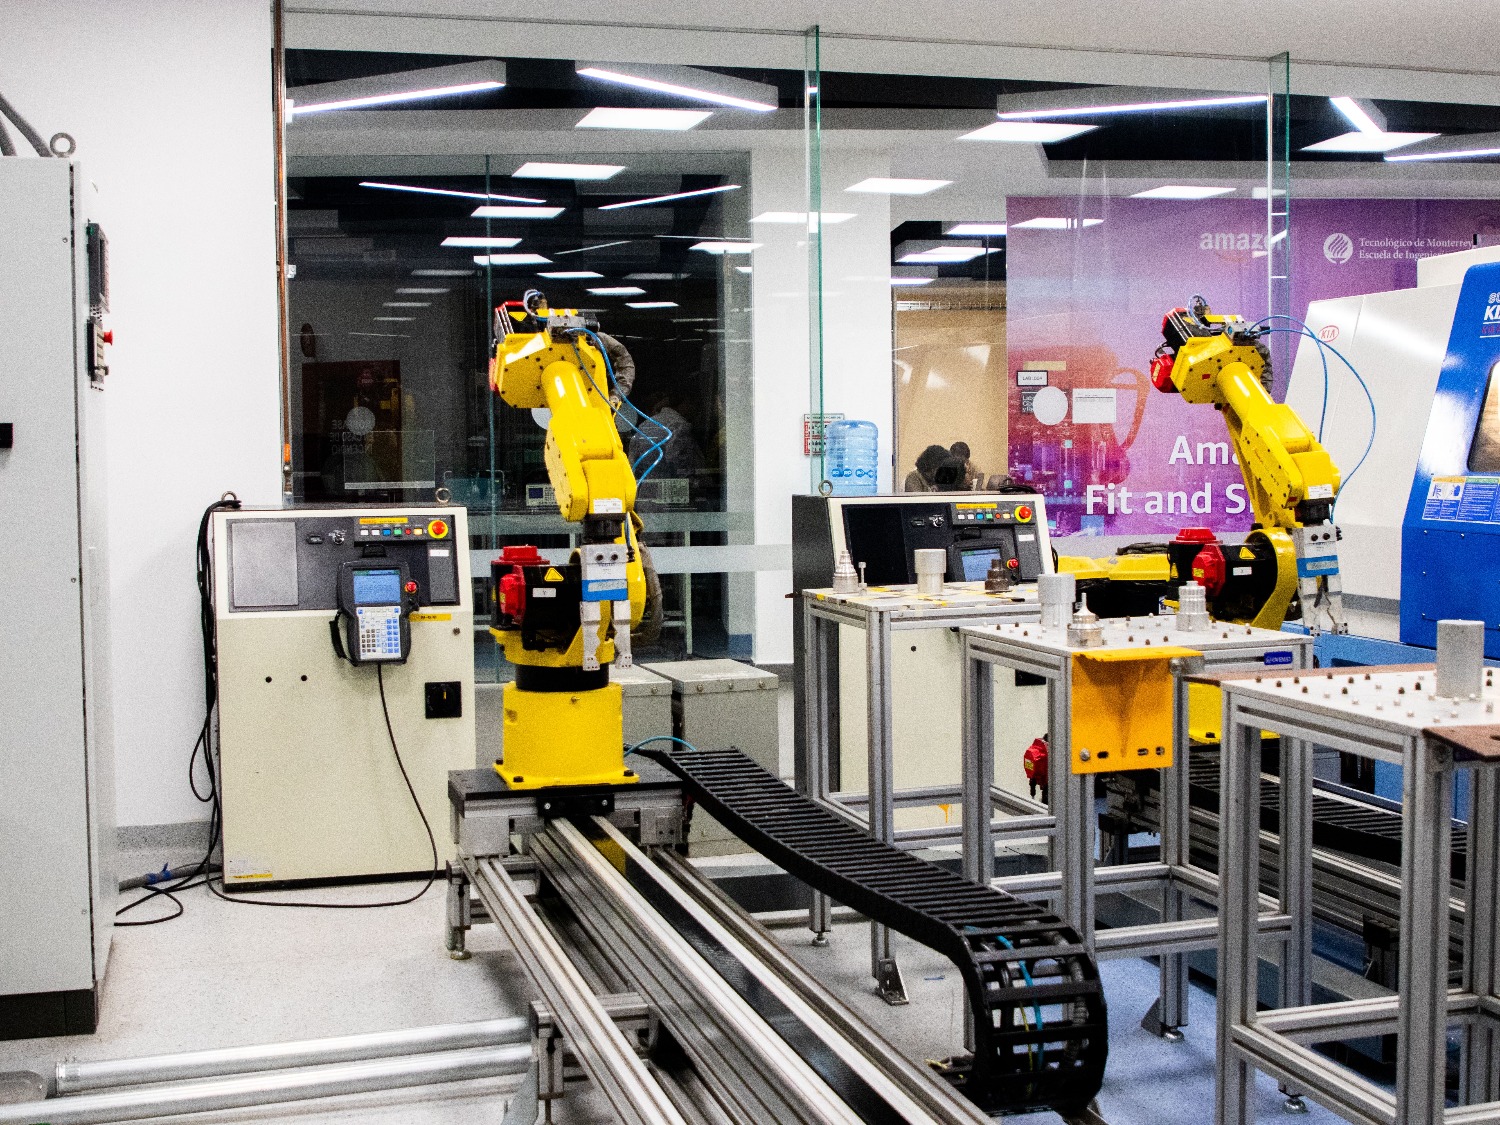
For at opsætte et effektivt skjold er improvisation ikke en mulighed; en teknisk metode skal følges. Et af de grundlæggende trin er netværkssegmentering, hvor man bruger konceptet med zoner og kanaler til at forhindre en virus, der trænger ind via kontorets Wi-Fi, i at nå PLC'erne på etagen. Implementering af tofaktorgodkendelse til eventuelle eksterne parameterændringer er også afgørende.
Intelligent overvågning er en anden nøglekomponent. Det er ikke længere nok blot at se på logfiler; nu bruges algoritmer, der lærer anlæggets normale adfærd. På denne måde sender systemet en øjeblikkelig advarsel, før der opstår et problem, hvis en trykpumpe begynder at modtage usædvanlige kommandoer uden for arbejdstiden .
Reguleringsrammer og internationale standarder
For at alt dette kan fungere, er der globale retningslinjer, der baner vejen. ISA/IEC 62443-standarden er nok den vigtigste reference, da den specifikt fokuserer på sikkerheden i automatiseringssystemer. Derudover danner ISO 27001- og 27002-standarderne grundlaget for informationssikkerhedsstyring , der gælder for enhver organisation.
I specifikke sektorer, såsom elsektoren, er det afgørende at forstå NERC CIP-rammen, som definerer minimumskravene til beskyttelse af elnettet. Tilsvarende hjælper europæiske direktiver som NIS2 og NIST-retningslinjer i USA ledere med at prioritere aktivbeskyttelse baseret på den faktiske indvirkning, som deres svigt ville have på den daglige drift.
Træningssti: fra grundlæggende til ekspertniveau
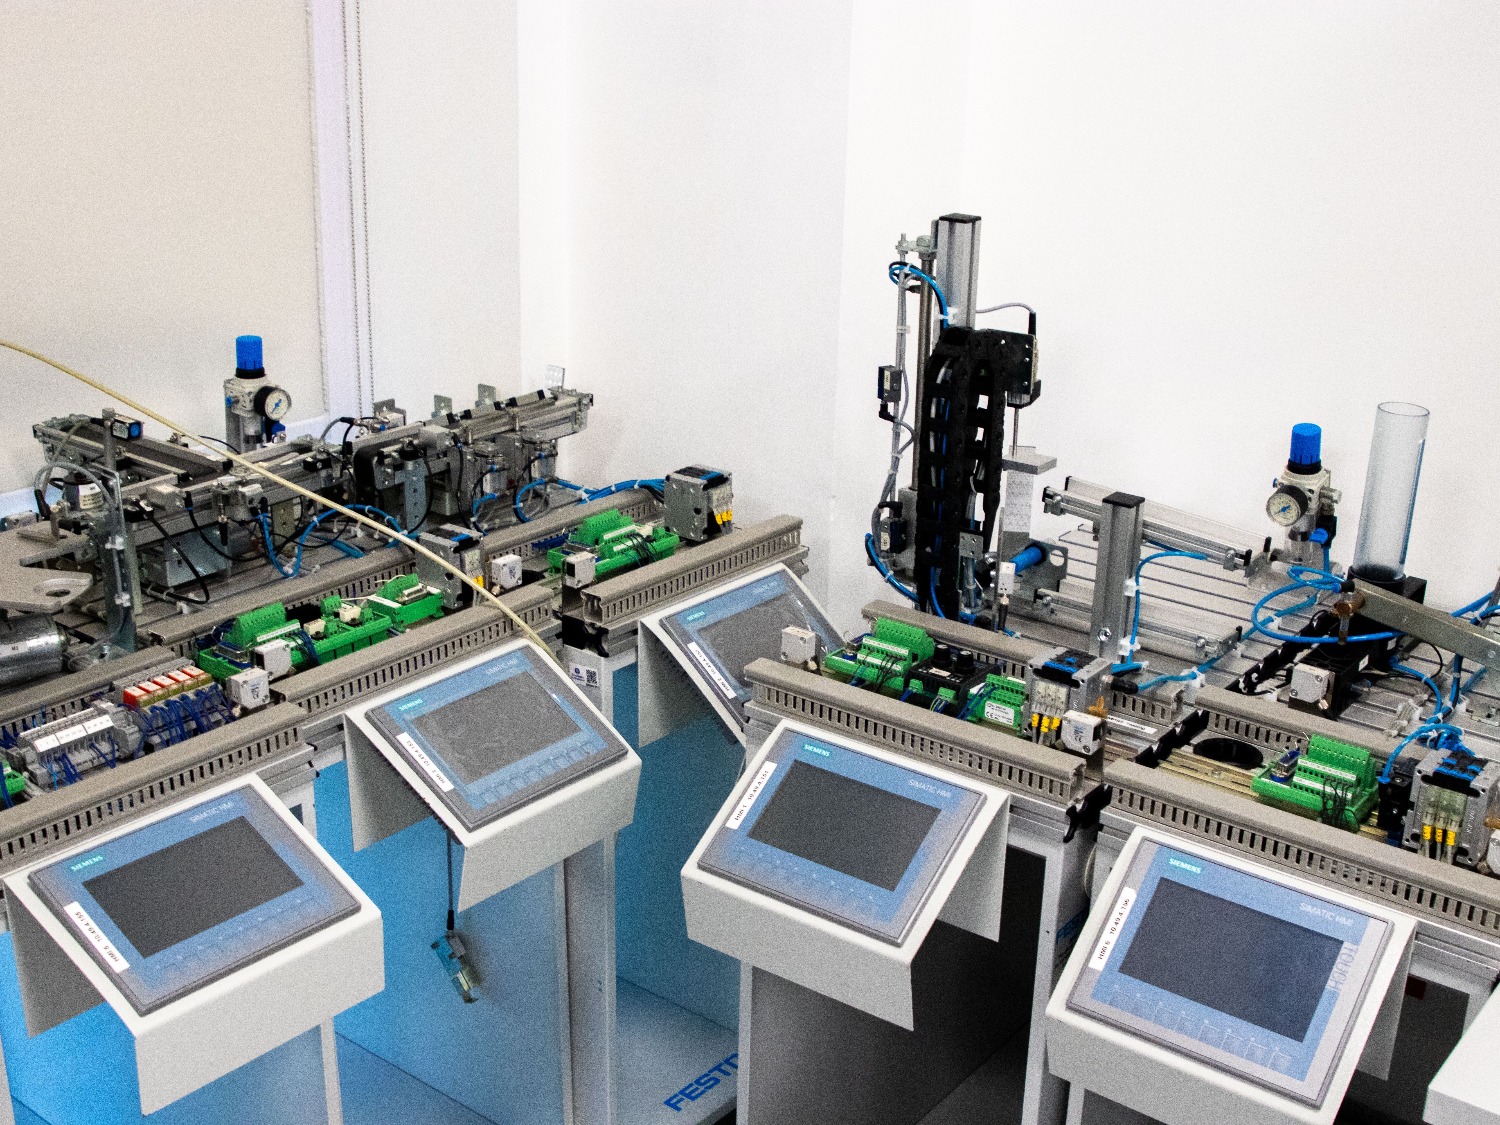
Et omfattende specialiseringsprogram er typisk opdelt i faser for at undgå at overvælde den studerende og sikre, at viden absorberes ordentligt. På det indledende niveau gives der normalt en introduktion til IT/OT-konvergens , og risiciene ved Industri 4.0 og 5.0 analyseres, foruden at automatiseringspyramiden og IACS-systemer studeres.
Når du bevæger dig op på niveauet, skifter fokus til governance og risikostyring. Her lærer du at designe en Industrial Cybersecurity Master Plan (ICM), analysere sårbarheder ved hjælp af MITRE-kataloget og anvende Zero Trust-modellen. Modstandsdygtighed og forretningskontinuitet studeres også , og der udarbejdes forretningskontinuitetsplaner (BCP'er) for at sikre, at virksomheden kan fortsætte driften efter en hændelse.
Endelig fokuserer ekspertniveauet på implementering og revision. Det fordyber sig i oprettelsen af et industrielt cybersikkerhedsstyringssystem (ICSMS), udfører feltaudits og overvåger trafik gennem en specialiseret OT SOC. Penetrationstestning er også dækket, hvor social engineering og kodeinjektionsangreb simuleres for at finde sårbarheder, før hackere kan.
Arbejdsmarkedet og det presserende behov for talent
I Spanien og Europa er situationen klar: Der er enorm efterspørgsel, men få fagfolk, der virkelig mestrer begge områder. Talentmangelen er enorm, med tusindvis af ledige stillinger, der står ubesatte hvert år. Dette gør industriel cybersikkerhed til en karriere med ekstremt høj beskæftigelsesegnethed og meget konkurrencedygtige lønninger.
Både specialiseret erhvervsuddannelse i CETO (Operational Technology Environments) og universitetsuddannelser inden for postgraduate uddannelse er hurtige veje til at komme ind i sektoren. Virksomheder leder efter fagfolk, der ikke kun kender til software, men også forstår den fysiske virkelighed på et anlæg og kan koordinere med vedligeholdelses- og produktionsteams.
Evnen til at beskytte industrielle aktiver, styre risici i henhold til internationale regler og lede overgangen til en forbundet og sikker industri er nu en afgørende færdighed for enhver ingeniør eller tekniker, der ønsker at skille sig ud i nutidens produktionsmiljø.
Ofte stillede spørgsmål
Hvordan adskiller en diplom i industriel cybersikkerhed sig fra en i traditionel cybersikkerhed?
Industriel træning fokuserer på beskyttelse af OT-systemer og kontrol af fysiske processer, hvor tilgængelighed og driftssikkerhed prioriteres frem for datafortrolighed.
Hvilke regler er vigtigst i denne type undersøgelse?
De grundlæggende standarder omfatter IEC 62443 for automatisering, ISO 27001 for sikkerhedsstyring og NERC CIP specifikt for elsektoren.
Hvem bør tage et diplomkursus i industriel cybersikkerhed?
Det henvender sig til både IT-professionelle, der ønsker at komme ind i den operationelle verden, og anlægsingeniører, der har brug for at lære, hvordan de beskytter deres industrielle aktiver.
Hvad er en masterplan for industriel cybersikkerhed?
Det er et strategisk dokument, der definerer revisions-, kontrol- og risikoreducerende handlinger i overensstemmelse med virksomhedens sikkerhedspolitik og internationale standarder.
Hvor vigtig er netværkssegmentering i branchen?
Det er afgørende at isolere kritiske processer fra administrative netværk gennem zoner og kanaler for at forhindre, at en infektion på kontorerne når maskinerne.
Hvad er jobmulighederne for en person med speciale i dette felt?
Der er stor efterspørgsel efter eksperter til at håndtere sikkerhed i kritiske infrastrukturer, automatiserede anlæg og IT-OT-sikkerhedsdriftscentre (SOC'er).
Hvad studeres i afsnittet om retsmedicinsk analyse og industriel pentestning?
Du vil lære at detektere angrebsvektorer, simulere etiske indtrængen i SCADA-systemer og analysere den grundlæggende årsag til hændelser i produktionsmiljøer.
