- Open source-software muliggør revision af kodesikkerhed og undgår de blinde løfter om proprietær software.
- Der findes cloudbaserede modeller for større bekvemmelighed og lokale modeller for dem, der søger absolut datasuverænitet.
- Nøglefunktioner som totrinsgodkendelse, AES-256-kryptering og nøglegeneratorer er afgørende for at bekæmpe brute-force-angreb.
I dag er det næsten som at lade hoveddøren stå på vid gab at navigere på internettet uden en adgangskodeadministrator. Med det store antal tjenester, vi bruger, fra netbank til sociale medier og onlinebutikker, er det simpelthen umuligt at huske komplekse og unikke adgangskoder til hvert websted. Dette fører ofte til den klassiske fejl: at bruge den samme adgangskode på flere websteder, hvilket forvandler vores sikkerhed til et korthus, der kan kollapse med et enkelt hack.
Når vi betror vores privatliv til proprietær software, tager vi i bund og grund et spring i troen. Vi ved ikke, hvad der rent faktisk sker med dataene på serveren, eller om der findes bagdøre. Derfor præsenterer open source-software sig selv som det mest ærlige og gennemsigtige alternativ, da det giver enhver ekspert mulighed for at verificere, at programmet gør præcis, hvad det hævder at gøre, og intet mere, hvilket giver os fuld kontrol over vores digitale identitet tilbage.

Hvorfor vælge open source frem for proprietær software?
Den vigtigste forskel ligger i gennemsigtighed. Mens giganter som Microsoft eller Google bruger restriktive fortrolighedsaftaler til deres revisioner, kan open source-software frit revideres af fællesskabet . Dette er afgørende, fordi proprietær software kan skjule påtrængende telemetri eller spyware-lignende adfærd, hvorimod enhver sårbarhed i open source normalt hurtigt afsløres takket være offentlighedens granskning.
Lad os dog være realistiske: Bare fordi et program er open source, gør det det ikke usårligt. Sikkerhed afhænger af kodens kvalitet og vedligeholdelsens konsistens . Alligevel er det en uendeligt bedre garanti at vide, at krypteringen er reel, og at der ikke er nogen skjult dataindsamling, end at stole på en virksomheds ord.
Vigtige egenskaber hos en god leder
For at et værktøj kan være virkelig nyttigt og ikke blot et datalager, skal det tilbyde et sæt funktioner, der automatiserer vores liv uden at gå på kompromis med sikkerheden. Først og fremmest er browserintegration via udvidelser afgørende for at undgå manuel indtastning af data og for at strømline adgangen.

- Fleksibel synkronisering: Nogle brugere foretrækker bekvemmeligheden ved skyen (online), mens de mere forsigtige vælger lokale databaser på USB (offline) for at undgå risici som dem, der er forbundet med tjenester som LastPass.
- Tofaktorgodkendelse (2FA): Det er det ekstra skjold, der garanterer, at selvom nogen stjæler din hovednøgle, vil de ikke kunne komme ind uden din mobils midlertidige kode.
- Stærk nøglegenerator: Værktøjer der skaber Brug stærke adgangskoder til at beskytte dine konti gennem tilfældige kombinationer for at undgå brute-force-angreb, hvor angriberen prøver tusindvis af muligheder, indtil den finder den rigtige.
- Sikkerhedsrevision: Programmets evne til at advare os, hvis vi har gentagne eller alt for simple adgangskoder, der skal ændres med det samme.
- Support på tværs af platforme: At softwaren fungerer lige godt på Windows, macOS, Linux, Android og iOS, hvilket giver mulighed for en ensartet arbejdsgang.
Andre interessante funktioner inkluderer automatisk adgangskoderegistrering ved login og advarsler, når en tjeneste har været udsat for et massivt databrud. Muligheden for at gemme krypterede noter eller fortrolige dokumenter er også værdifuld, hvilket effektivt forvandler det til et digitalt hvælv.

Analyse af de bedste open source-alternativer
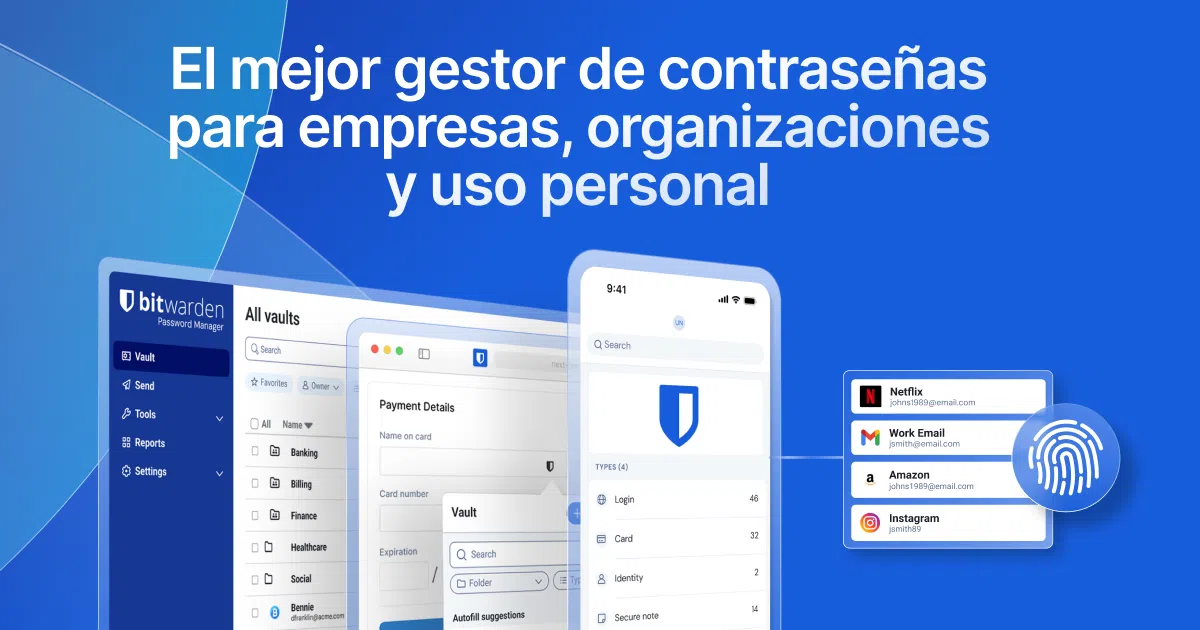
Hvis du leder efter den perfekte balance mellem brugervenlighed og kontrol, er Bitwarden førende . Det er ekstremt alsidigt og tilbyder en højglanspoleret cloudmodel, men tillader også selvhosting på dine egne servere (som en Raspberry Pi), ideelt for dem, der ikke ønsker at overlade deres data til tredjeparter. Det bruger AES-256-kryptering og er fuldstændig transparent takket være sin AGPL-licens.
For purister, der ikke stoler på nogen cloud-tjenester, er KeePassXC den ultimative fæstning . Der er ingen server; alt gemmes i en .kdbx-fil, der fysisk findes på din computer eller USB-drev. Datasuveræniteten er absolut, selvom synkronisering mellem enheder er brugerens ansvar, da de skal administrere deres egne sikkerhedskopier.
På den anden side kommer Proton Pass fra skaberne af ProtonMail, der baserer sin sikkerhed på schweizisk jurisdiktion, kendt for sine meget strenge privatlivslove. Det integreres problemfrit i et krypteret kommunikationsøkosystem og tilbyder en meget problemfri og moderne brugeroplevelse.
Der er også muligheder som Padloc , der skiller sig ud ved at være hardcore gratis software og tilbyde meget robust end-to-end-kryptering, eller Psono , der er meget mere fokuseret på erhvervssektoren og muliggør sikker adgangskodehåndtering og -deling for arbejdsteams.

Tips til at sikre dit digitale hvælv
Det er nytteløst at have den bedste software, hvis den administreres dårligt. Det første og vigtigste er at oprette en virkelig stærk masteradgangskode ; den skal være lang, kompleks og unik, for hvis du glemmer den, har de fleste af disse systemer indbyggede sikkerhedsfunktioner, der forhindrer dig i at gendanne den.
Det anbefales at udføre en indledende oprydning ved at importere dine nuværende adgangskoder og bruge analyseværktøjet til at fjerne eventuelle svage eller dublerede adgangskoder. Glem desuden ikke at aktivere biometri (fingeraftryks- eller ansigtsgenkendelse) på mobile enheder for at kombinere hastighed med sikkerhed.
For dem, der opererer i miljøer med høj trussel, såsom journalister eller aktivister, er den ideelle løsning at give afkald på automatisk synkronisering og vælge kold lagring , hvor den krypterede database manuelt flyttes mellem sikre enheder.
Alle, fra hjemmebrugere til virksomheder, der ønsker at undgå kaoset med adgangskodefyldte Excel-filer, kan drage fordel af disse værktøjer. Uanset om man vælger bekvemmeligheden ved Bitwardens reviderede cloud, den komplette fysiske kontrol over KeePassXC eller Protons schweiziske økosystem, er nøglen at stoppe med at stole på held for digital identitet og begynde at bruge systemer, hvor sikkerheden kan verificeres, og kontrollen altid forbliver hos brugeren.
