- Transformering af NAS-lagring til en central navneopløsningsnode for at forbedre den lokale netværksstabilitet.
- Implementering af videresendelseszoner og A-poster til at administrere brugerdefinerede domæner i hjemme- og professionelle miljøer.
- Overvindelse af SSL-certifikatkonflikter ved at bruge gyldige domæner og korrekt sikkerhedskonfiguration.
Du har sikkert oplevet dette: Når du opretter dit eget hjemmelaboratorium, begynder du at ophobe enheder og tjenester, der til sidst bliver et kaotisk rod af IP-adresser, der er svære at huske. At have en NAS er fantastisk til at gemme filer, men hvis du virkelig får styr på det, kan du gøre den til hjørnestenen i din netværksinfrastruktur og efterlade basale routere, der nogle gange ikke er gode til at administrere deres navne.
Når vi delegerer navneopløsning til et mere robust system, forbedrer vi ikke kun organisationen, men opnår også betydeligt større stabilitet og teknisk kontrol . Flytning af DNS-serveren til NAS'en gør netværket mere forudsigeligt, reducerer latenstid og giver lagring mulighed for at blive en aktiv komponent, der interagerer med andre tjenester, uanset om det er i skyen eller virtualiserede miljøer.
Problemet med certifikater og lokale domæner
Det er meget almindeligt, at når man konfigurerer NAS-adgang med et kort navn som 'nas', begynder browseren at vise irriterende advarsler om, at certifikatet ikke er betroet . Dette sker, fordi systemet ikke genkender det lokale domæne som en gyldig enhed, selvom man ser certifikaterne markeret med grønt i sikkerhedspanelet. For at applikationer skal holde op med at klage, er det ikke nok, at certifikatet eksisterer; det skal også være knyttet til et gyldigt og genkendt domæne , da et internt navn ikke opfylder certifikatmyndighedernes valideringsstandarder.
For at løse dette problem er nøglen at etablere dit eget domæne i dit lokale netværk. På denne måde kan du udstede certifikater, der matcher den URL, du bruger i din browser, og dermed forhindre browseren i at markere forbindelsen som usikker, hver gang du forsøger at få adgang til port 5001 eller en anden tjeneste på din server.

Trin til at konfigurere DNS-serveren på Synology
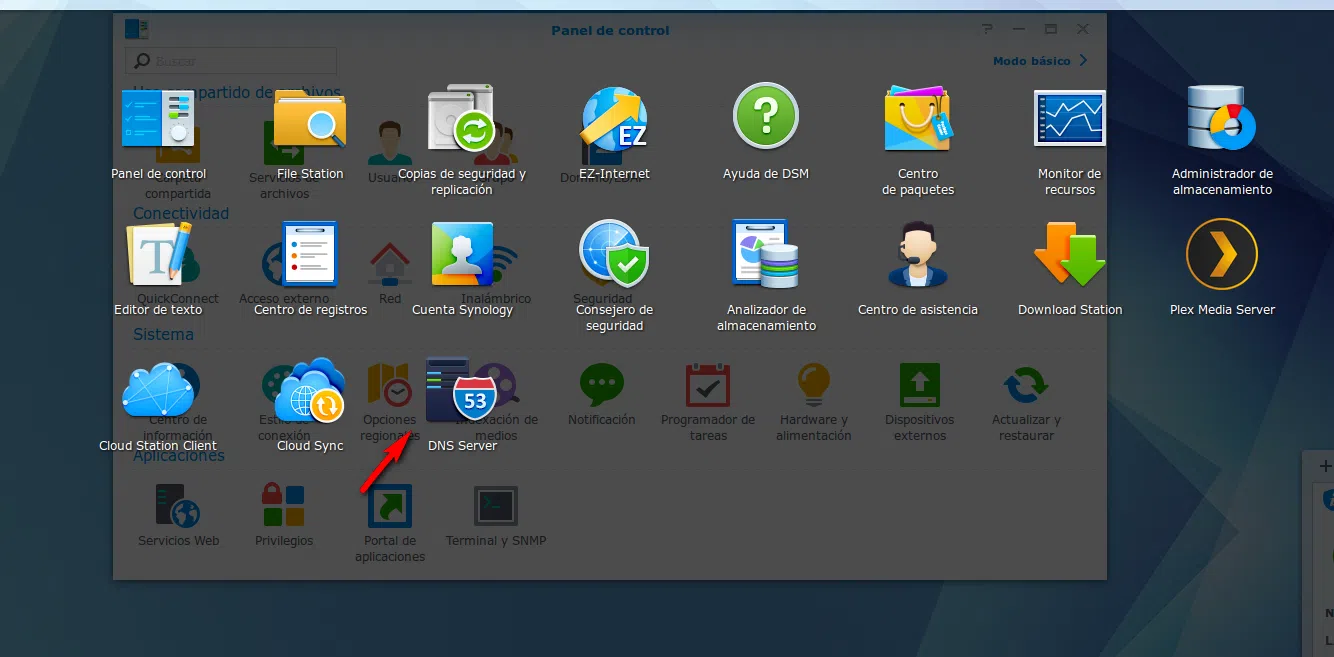
Hvis du har en Synology-enhed, er processen ret ligetil. Det første, du skal gøre, er at sikre, at NAS'en har en statisk IP-adresse konfigureret i netværkskontrolpanelet, så den ikke ændrer og forstyrrer navnefortolkning for alle enhederne. Når dette er gjort, skal du gå til Pakkecenter og installere DNS- serverapplikationen.
I værktøjet er næste trin at oprette en Master Zone. Her skal vi vælge typen af videresendelseszone , tildele den det ønskede domænenavn og linke den til NAS'ens IP-adresse. For at systemet kan fortolke navne uden for vores netværk (f.eks. Google eller Facebook), skal vi aktivere fortolkningstjenesterne og tilføje videresendelser, som kan være de bedste DNS-servere at bruge eller Googles offentlige DNS-servere.
Klientkonfiguration og værtregistrering
Når serveren er oppe at køre, skal du fortælle computerne på dit hjemmenetværk, at NAS'en nu er DNS-serveren. På en Linux-klient konfigurerer du f.eks. en statisk IP-adresse og indstiller NAS-adressen som den primære DNS-server. For at alt kan fungere problemfrit, skal du tilføje A-poster, som i bund og grund er instruktioner, der siger: "dette navn svarer til denne IP-adresse."
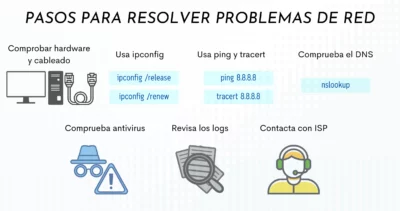
For at kontrollere, at alt fungerer korrekt, kan vi bruge kommandoen `nslookup` i terminalen . Hvis svaret er den korrekte IP-adresse, når vi forespørger om en computers navn, ved vi, at systemet er operationelt. Det sidste trin er at få adgang til routeren og ændre DNS-indstillingerne i DHCP-konfigurationen, så alle enheder automatisk konfigureres, når de opretter forbindelse til netværket.
Avanceret optimering og professionelle spring
Selvom det er en robust løsning, har Synologys DNS-server én lille svaghed: den registrerer ikke automatisk IP-adresser tildelt af DHCP, hvilket tvinger os til at oprette posterne manuelt . For dem, der ønsker at automatisere dette, findes der scripts, der forenkler opgaven og forhindrer, at administrationen af et lille netværk bliver en endeløs manuel opgave.
Hvis vi vil skalere dette til virksomhedsniveau, er logikken den samme som i Home Lab, men i større skala. Integration af disse tjenester med cloud-miljøer som AWS eller Azure giver mulighed for en fleksibel og sikker infrastruktur. Implementering af lag af kunstig intelligens til at automatisere netværket eller brug af serverovervågning til at spore ydeevne forvandler DNS-administration til et business intelligence- og cybersikkerhedsværktøj , der forhindrer fejlkonfigurationer i at blive en åben dør for angreb.
Med fuld kontrol over navneopløsning via en NAS kan du gøre alt fra at blokere uønskede domæner til at integrere brugerdefinerede filtreringsregler . I sidste ende udvikler det, der starter som et simpelt trick til at undgå at indtaste IP-adresser i browseren, sig til en moden systemarkitektur, der giver fuld forudsigelighed til driften af ethvert hjemme- eller virksomhedsnetværk.
