- En VPN krypterer kun trafik mellem din enhed og dens servere og skjuler din IP-adresse, men den erstatter ikke HTTPS-kryptering mellem din browser og internettet.
- Hvis en side ikke bruger HTTPS, forbliver VPN-serveren ↔ web-benet fri for HTTP, og dine data kan blive opsnappet eller ændret.
- En VPN forbedrer dit privatliv fra din internetudbyder og offentlige netværk, men den forhindrer ikke risikoen for usikre eller ondsindede websteder eller afhjælper deres fejl.
- Den sikreste løsning er at kombinere VPN med HTTPS og undgå at sende følsomme oplysninger på websteder, som browseren markerer som usikre.
Når nogen siger, at du skal "bruge en VPN, så er du klar", er virkeligheden meget mere kompleks. En VPN er ikke en magisk løsning, der løser alle sikkerhedsproblemer , især når du besøger websteder, der ikke bruger HTTPS eller er forkert konfigureret. At forstå begrænsningerne ved denne beskyttelse er nøglen til at undgå en falsk følelse af sikkerhed, mens du browser.
Forestil dig denne meget almindelige situation: Du besøger et websted, du har brugt i årevis, og pludselig advarer din browser dig om, at den ikke længere har sikkerhedshængelåsen og ikke bruger HTTPS . Nogen fortæller dig, at hvis du opretter forbindelse via en VPN, "sker der ikke noget", fordi dine oplysninger bevæger sig sikkert. Andre fortæller dig dog, at VPN'en kun beskytter dine data op til sine servere, men ikke fra webstedet til VPN'en. Hvem har ret, og hvad sker der præcist med dine data under den rejse?
Hvad er en VPN præcist, og hvilken del af forbindelsen beskytter den?

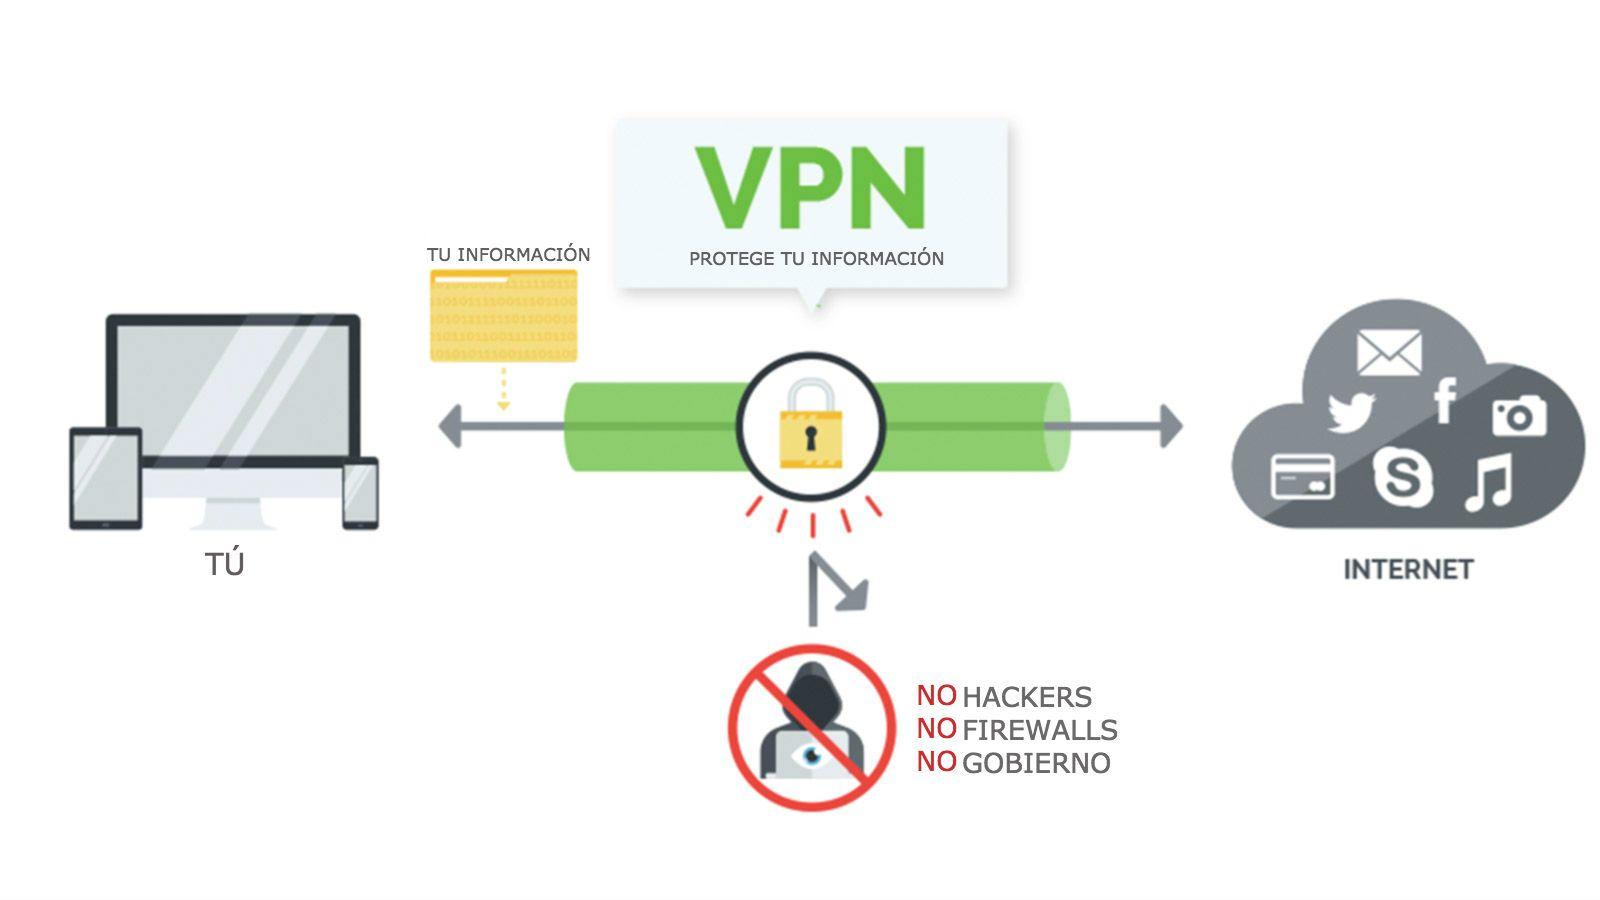
Før vi dykker ned i kompleksiteten af HTTPS og usikre websteder, er det værd at præcisere, hvad en VPN gør rent teknisk. En VPN opretter en krypteret tunnel mellem din enhed og VPN'ens servere . Alt, der forlader din telefon, computer eller tablet og går til internettet, passerer først gennem denne tunnel.
Det betyder, at trafikken fra dit internetadgangspunkt (dit hjemme-Wi-Fi, dit arbejdsnetværk eller et offentligt Wi-Fi i en bar) til VPN-serveren er krypteret . Alle derimellem (din internetudbyder, netværksadministrator eller en angriber på et åbent Wi-Fi-netværk) vil kun se krypterede data, ikke indholdet af det, du sender eller modtager.
Men når dine data forlader VPN-serveren og når det websted, du besøger, er de ikke længere beskyttet af den tunnel. Fra VPN'en til webstedet opfører din forbindelse sig som enhver anden brugers : beskyttelse (eller mangel på samme) afhænger af, om webstedet bruger HTTPS, hvordan serveren er konfigureret og andre faktorer.
Derfor siges det ofte, at en VPN beskytter segmentet "din enhed ↔ VPN-server" , men den har ikke direkte kontrol over, hvad der passerer fra VPN-serveren til destinationswebserveren. Det sidste segment er nøglen til at forstå, om dine data bevæger sig sikkert eller ej.
Forskelle mellem VPN og HTTPS: to forskellige lag af beskyttelse
Begreberne VPN og HTTPS forveksles ofte, som om de var det samme, men de er forskellige teknologier, der fungerer på forskellige niveauer . Begge krypterer data, ja, men ikke på samme måde eller på samme tidspunkt i transmissionsprocessen. Se vores sikkerhedsvejledning til webbrowsere.
HTTPS er en udvidelse af HTTP, der bruger TLS/SSL-kryptering. Når du ser hængelåsen i adresselinjen, betyder det, at der er end-to-end-kryptering mellem din browser og webserveren . Ingen derimellem (inklusive din internetudbyder eller selve VPN'en) kan se det nøjagtige indhold af siderne, dine adgangskoder eller data, du sender til det pågældende websted.
En VPN krypterer derimod trafikken mellem din enhed og dens egen server , men den definerer ikke, hvordan serveren derefter kommunikerer med webstedet. Hvis webstedet bruger HTTPS korrekt, er forbindelsen mellem VPN-serveren og webstedet også krypteret. Hvis webstedet kun bruger HTTP (uden 's'et), er den del af forbindelsen krypteret.
Kort sagt: en VPN håndterer "stien til internettet ", mens HTTPS håndterer den direkte forbindelse mellem din browser og det websted, du opretter forbindelse til. De er komplementære lag, ikke erstatninger.
Når alt er korrekt konfigureret (VPN + HTTPS), har du dobbelt beskyttelse: din internetudbyder kan ikke se indholdet takket være VPN'en, og VPN'en selv kan ikke se det krypterede HTTPS-indhold . Men når et af disse lag mangler (for eksempel når webstedet ikke bruger HTTPS), ændrer situationen sig betydeligt.
Hvad sker der, når du tilgår et websted uden HTTPS ved hjælp af en VPN?
Lad os se på det scenarie, du beskrev: Du besøger et websted uden HTTPS, din browser viser en advarsel, og du beslutter dig for at bruge en VPN, fordi nogen har fortalt dig, at det er "sikkert". I dette tilfælde beskytter din VPN dig kun mod visse risici, ikke alle.
Fra din enhed til VPN-serveren er alt krypteret takket være VPN'en . Din internetudbyder, ejeren af Wi-Fi'en eller en angriber i nærheden kan ikke læse præcis, hvilken hjemmeside du besøger, eller hvilke data du indtaster (selvom de kan udlede nogle trafikmønstre, men ikke det detaljerede indhold).
Fra VPN-serveren til hjemmesiden uden HTTPS er forbindelsen dog ren HTTP, hvilket betyder ukrypteret almindelig tekst . I dette segment kan enhver, der kan overvåge trafikken mellem VPN-serveren og webserveren (f.eks. på mellemliggende netværk eller hos hjemmesideudbyderen selv), se indholdet.
I praksis ændrer det sig, hvor det sårbare punkt ligger . Uden en VPN strækker den usikre del af forbindelsen sig fra din enhed til webstedet. Med en VPN flyttes det usikre segment til zonen "VPN-server ↔ websted", men det eksisterer stadig, så længe webstedet ikke bruger HTTPS.
Derudover er det vigtigt at huske, at hvis du ikke bruger HTTPS, modtager værtswebstedet dine data i almindelig tekst . Det betyder, at alt, hvad du sender (brugernavne, adgangskoder, formularer, personlige data), ankommer ukrypteret til webstedets server og derfor kan blive opsnappet eller opbevaret usikkert.
Hvad beskytter en VPN, når en side ikke har HTTPS?
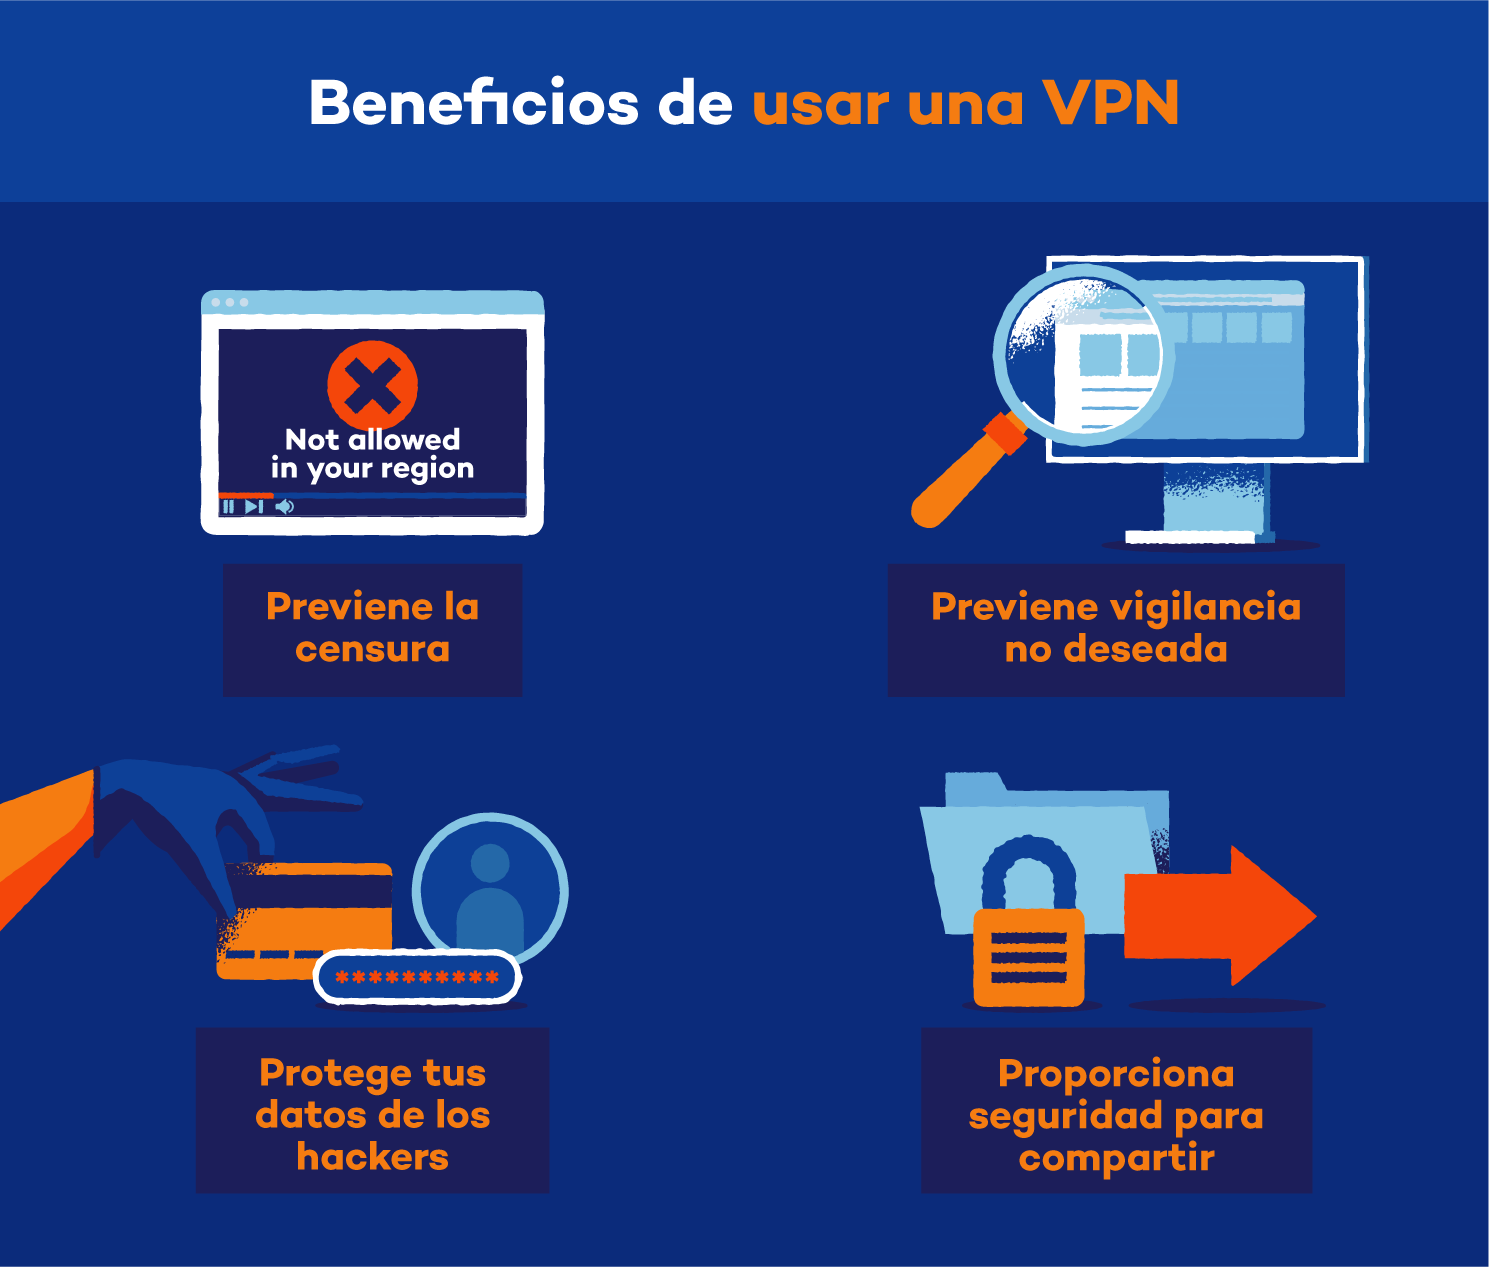
Trods sine begrænsninger tilbyder en VPN nogle nyttige fordele, selv når man browser på websteder uden HTTPS. Den første store fordel er at skjule din rigtige IP-adresse . Det websted, du besøger, ser ikke din IP-adresse, men snarere VPN-serverens.
Det betyder, at hjemmesiden (og enhver tredjepart med adgang til dens logfiler) ikke nemt kan forbinde din aktivitet med din internetforbindelse derhjemme eller din nøjagtige placering . For mange mennesker er dette grundlæggende lag af anonymitet allerede meget vigtigt, især når de tilgår hjemmesider, hvor de foretrækker ikke at identificere deres rigtige IP-adresse.
En anden ting, som en VPN beskytter, er det område, der er tættest på dig, hvor hverdagens risici er mest almindelige: den forhindrer din internetudbyder i at se præcis, hvilke websteder du besøger, og indholdet af din aktivitet på dem (selvom de kan se, at du bruger en VPN). Den beskytter også mod nysgerrige blikke på offentlige netværk, som den klassiske angriber på lufthavns- eller hotel-Wi-Fi.
For at opsummere dette punkt: en VPN beskytter dig mod spioner i nærheden (internetudbyder, netværksadministrator, lokale angribere) og skjuler din IP-adresse fra nettet , men den forvandler ikke på magisk vis et usikkert websted til et sikkert miljø til indtastning af følsomme data.
Hvad en VPN IKKE KAN gøre på en hjemmeside uden HTTPS
Den største kilde til forvirring er, hvad VPN'er ikke kan. En VPN krypterer ikke automatisk forbindelsen mellem VPN-serveren og webstedet, hvis webstedet ikke implementerer HTTPS. Dette segment vil forblive sårbart for aflytninger i nærheden af webstedets server eller i mellemliggende infrastruktur.
En VPN kan heller ikke forhindre selve hjemmesiden i at se og gemme de data, du sender den, i almindelig tekst . Hvis du indtaster dit brugernavn og din adgangskode på en HTTP-side, modtager hjemmesiden disse loginoplysninger præcis som de er, uden beskyttelse. Hvis siden har en sikkerhedsfejl, er kompromitteret, eller administratoren ikke administrerer disse data korrekt, kan dine loginoplysninger ende med at blive lækket.
En anden vigtig begrænsning: VPN'er beskytter dig ikke mod ondsindede websteder per definition . Hvis en side er et phishing-svindelnummer, der forsøger at narre dig til at indtaste data eller downloade malware, vil VPN'en ikke forhindre dig i at falde i fælden. Du kan forblive "anonym" takket være VPN'ens IP-adresse, men du vil stadig være sårbar over for bedrag.
Derudover er det vigtigt at huske på, at din VPN-udbyder, afhængigt af dens logpolitik og jurisdiktion, muligvis kan se metadata om din aktivitet (hvilke domæner du besøger, hvornår, hvor meget trafik du genererer osv.). På websteder uden HTTPS kan de teknisk set endda se indhold, hvis de opsnapper trafik fra VPN'en til webstedet, så tillid til udbyderen er en anden nøglefaktor.
Endelig løser en VPN ikke problemer som sårbarheder i operativsystemet, malware på din enhed eller dårlige grundlæggende sikkerhedspraksisser . Hvis din computer er inficeret, gør det næsten ingen forskel, om du bruger en VPN: det ondsindede program kan læse, hvad du skriver, før det krypteres. For at reducere denne risiko skal du bruge cybersikkerhedssoftware.
Så hvem har ret i forhold til VPN-beskyttelse?
Hvis vi vender tilbage til de meninger, du har modtaget, er der noget sandhed i begge dele, men det er nuanceret. Den, der fortalte dig, at en VPN kun beskytter din enhed mod VPN-serverne, har ret i forhold til trafikkryptering : det er faktisk det område, hvor VPN'en sikrer, at data bevæger sig krypteret.
Dette synspunkt er dog ikke helt korrekt, når det kommer til identitet og privatliv. En VPN påvirker også, hvordan websteder opfatter dig, da de registrerer VPN-serverens IP-adresse, ikke din egen . I den forstand er din identitet faktisk beskyttet gennem hele forbindelsen, selv i den ukrypterede HTTPS-del.
På den anden side forenkler de, der hævder, at "en VPN beskytter dig uanset hvordan informationen sendes", tingene, og dette kan være misvisende . Hvis siden ikke bruger HTTPS, er informationen IKKE end-to-end-krypteret, og dele af forbindelsen forbliver sårbare.
Den mest præcise måde at forklare det på ville være: en VPN beskytter din forbindelse mod bestemte parter (internetudbyder, lokalt netværk, nogle mellemliggende observatører) og skjuler din IP-adresse, men den erstatter ikke HTTPS-kryptering mellem din browser og webstedet . Uden HTTPS er den sidste del af rejsen aldrig helt sikker.
I det specifikke tilfælde med den side, der advarer dig om, at den ikke længere bruger HTTPS, gør det derfor ikke blot at bruge en VPN den fuldstændig sikker til indtastning af adgangskoder eller følsomme data . Det kan forbedre dit privatliv og reducere visse risici, men det fjerner ikke det underliggende problem: hjemmesiden tilbyder ikke end-to-end-kryptering.
Praktiske risici ved at bruge websteder uden HTTPS, selv med en VPN
Ud over teorien er det vigtigt at forstå de specifikke risici, du tager, når du fortsætter med at bruge et websted uden HTTPS, selv med en VPN. Den første er tyveri af legitimationsoplysninger eller personlige data i de ukrypterede sektioner . Hvis nogen får adgang til trafikken mellem VPN'en og webstedet, kan de læse, hvad du sender.
Det øger også muligheden for man-in-the-middle-angreb mellem VPN'en og webstedets server. Uden HTTPS er der ingen stærk bekræftelse på, at du kommunikerer med den legitime server , hvilket åbner døren for, at en angriber kan udgive sig for at være webstedet på det tidspunkt.
Et andet problem er, at dataintegriteten ikke er garanteret . Med HTTPS registrerer browseren det, hvis nogen ændrer indholdet midt i strømmen. Uden HTTPS kan en angriber indsprøjte skadelig kode på den side, der indlæses fra nettet, selvom du bruger en VPN uden at vide det.
Derudover kan din browsing blive underlagt en dybdegående inspektion af webstedets server eller af mellemmænd i den sidste fase. Brug af en VPN forhindrer ikke indhold i at blive sendt ukrypteret til den usikre server , så dit privatliv forbliver delvist kompromitteret.
Endelig er mange hjemmesider, der har mistet eller deaktiveret HTTPS, ofte dårligt vedligeholdte eller forældede . Dette øger risikoen for andre alvorlige sårbarheder og muligheden for, at dine data kan blive kompromitteret af et angreb på selve serveren, noget en VPN ikke kan forhindre.
Bedste fremgangsmåder ved brug af VPN'er med usikre websteder
I betragtning af alt ovenstående bør du ideelt set bruge en VPN som et ekstra lag af beskyttelse, men stadig udvise sund fornuft, når du besøger usikre websteder. Den første anbefaling er enkel: undgå at logge ind eller indtaste følsomme data på sider uden HTTPS , selvom du er bag en VPN.
Hvis du af en eller anden grund ikke har noget alternativ (for eksempel en ældre tjeneste, der kun fungerer på denne måde), så overvej at oprette specifikke loginoplysninger og ikke genbruge den samme adgangskode, som du bruger på andre websteder. På denne måde vil skaden være mindre omfattende, hvis dine loginoplysninger kompromitteres.
En anden god praksis er altid at tjekke din browsers advarsler . Hvis din moderne browser advarer dig om, at en side ikke er sikker, eller at certifikatet er ugyldigt, skal du tage det alvorligt. En VPN tilsidesætter ikke disse advarsler, og det er bedst at trække sig ud, hvis webstedet ikke virker troværdigt.
Det er også klogt at vælge en VPN-udbyder med et godt omdømme, klare politikker om ingen logs og stærk kryptering . Hvis du vil flytte din tillid fra din internetudbyder til en VPN, skal du i det mindste sørge for, at det er en velrenommeret og transparent virksomhed; eller overvej avancerede selvhostede VPN- muligheder.
Endelig skal du holde dit system opdateret, bruge en god browser, og om muligt aktivere funktioner som HTTPS-Only eller udvidelser, der tvinger brugen af HTTPS, når siden tillader det. Selvom disse ikke løser tilfælde, hvor webstedet slet ikke tilbyder HTTPS, hjælper de med at minimere utilsigtede usikre forbindelser.
Når man ser på alt, hvad vi har diskuteret, er det tydeligt, at en VPN er et meget nyttigt værktøj til at forbedre privatlivets fred og sikkerhed på din forbindelse, men den erstatter ikke HTTPS eller afhjælper sårbarhederne på et dårligt sikret websted . Udtrykket "en VPN beskytter alt" er langt fra den tekniske virkelighed: den beskytter dig mod bestemte aktører, skjuler din IP-adresse og styrker din browsing, men hvis et websted er holdt op med at bruge HTTPS, vil du stadig have et svagt punkt i den sidste fase af forbindelsen og når du interagerer med webstedets server. Derfor bør beslutningen om at overlade dine data til en VPN være baseret på denne risiko, ikke på den falske følelse af usårlighed, der nogle gange tilskrives VPN'er.