- Das QNAP Security Center zentralisiert die Überwachung, Richtlinien und die Integration mit Antivirus-, Antimalware- und QuFirewall-Software, um die NAS-Sicherheit zu stärken.
- Die Funktion zur Überwachung der Dateiaktivität erkennt typische Ransomware-Muster und ermöglicht es Ihnen, Schwellenwerte mit automatischen Reaktionen zu definieren.
- Blockbasierte Snapshots und Backups mit mehreren Versionen bilden die Grundlage für die vollständige Wiederherstellung von Daten nach einem Angriff.
- Durch die korrekte Konfiguration von Benachrichtigungen und Sicherheitsrichtlinien wird das Schutzniveau an private und geschäftliche Umgebungen angepasst.
Der Schutz eines NAS-Systems reicht heutzutage nicht mehr aus – es reicht nicht mehr, einfach nur Antivirensoftware zu installieren und auf gut Glück zu hoffen. Ransomware und moderne Malware zielen direkt auf Ihre Dateien, Backups und Einstellungen ab . Wenn Ihr QNAP-System unvorbereitet getroffen wird, können die Folgen sowohl privat als auch geschäftlich gravierend sein.
Hier kommt das QNAP Security Center ins Spiel . Es ist das integrierte Sicherheitszentrum von QTS und QuTS hero und verantwortlich für die Systemprüfung, die Überwachung der Dateiaktivitäten, die Koordination von Virenschutz, Malware-Bekämpfung und Firewalls sowie die Aktivierung automatischer Schutzmaßnahmen bei Auffälligkeiten. Darüber hinaus nutzt es NAS-Snapshots, um Ihnen die Datenwiederherstellung selbst nach einem Verschlüsselungsangriff zu ermöglichen.
Warum ein QNAP NAS der Schlüssel zum Schutz vor Ransomware ist
Ein QNAP NAS ist nicht nur ein Netzlaufwerk: Es handelt sich um eine Linux-basierte Speicherplattform , die von Grund auf robuster ist als viele herkömmliche Windows-Systeme und dazu dient, Daten von Computern, Mobilgeräten, virtuellen Maschinen, Containern, öffentlichen Clouds, SaaS und Dateiservern zu zentralisieren.
Aus Sicherheitssicht liegt der größte Vorteil eines NAS in seinen Backup- und Snapshot-Funktionen . QNAP ermöglicht Backup und Synchronisierung via RTRR, rsync, FTP und CIFS/SMB sowie die Datenreplikation auf andere NAS-Geräte oder in die Cloud mit schneller Wiederherstellung im Falle von Fehlern oder Ransomware-Angriffen.
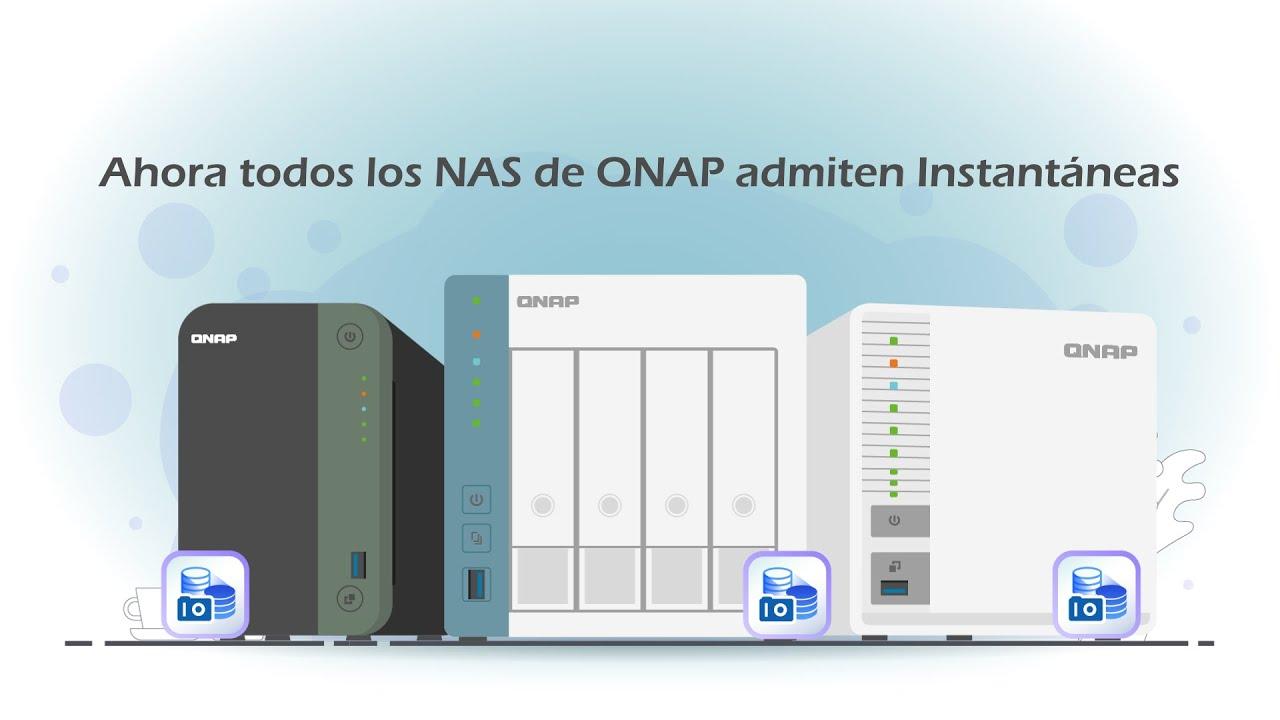
QNAP-Snapshots spielen eine entscheidende Rolle: Es handelt sich um blockbasierte Kopien, die unabhängig vom Dateisystem funktionieren . Selbst wenn das Dateisystem beschädigt oder verschlüsselt ist, bleiben diese Snapshots intakt, sodass Sie zu einem früheren Zeitpunkt zurückkehren und unverschlüsselte Dateien wiederherstellen können.
QNAP selbst betont eine Art „Sicherheitsmantra“: Prüfen Sie, ob Ihr NAS Snapshots unterstützt, führen Sie regelmäßig Backups durch und erstellen Sie mehrere Versionen Ihrer Daten . Diese Kombination aus herkömmlichen Backups und Snapshots bildet die Grundlage für den Schutz vor Ransomware, vorausgesetzt, Sie halten auch Ihre Firmware aktuell und verwenden sichere Passwörter.
Was ist das QNAP Security Center und wie ist es in das NAS integriert?
Das QNAP Security Center ist die zentrale Cybersicherheitskonsole für Ihr NAS . Es ist mehr als nur eine Antivirensoftware; es dient als Kontrollzentrum zur Überwachung des Sicherheitsstatus, zur Analyse von Schwachstellen, zur Verwaltung von Richtlinien und zur Koordination verschiedener Schutztools.
Seine Funktion ist zweifach: die NAS-Konfiguration und den Status zu überprüfen und bei erkannten Risiken automatische (oder geführte) Änderungen am System und den Volumes vorzunehmen . Es warnt also nicht nur, sondern kann auch proaktiv reagieren.
Nach dem Öffnen der Anwendung sehen Sie ein übersichtliches Bedienfeld mit verschiedenen Modulen: Sicherheitscheck, Virenschutz, Malware-Entferner und QuFirewall . Das Sicherheitscenter fungiert als zentrale Steuereinheit für alle diese Module, bietet eine einheitliche Ansicht und verkürzt die Suchzeit in den verschiedenen Menüs von QTS oder QuTS hero.
Das Interface-Design ist bewusst schlicht gehalten: Es gibt keine überflüssigen Extras, dafür aber praktische Tastenkombinationen und detaillierte Erklärungen . Es ist für Privatanwender mit etwas Erfahrung einfach zu bedienen und bietet Unternehmen in ihren Umgebungen eine ausreichend detaillierte Steuerung, um auch anspruchsvolle Sicherheitsrichtlinien zu erfüllen.
Anforderungen, Installation und erste Entscheidungen
Um die neuesten Funktionen des Security Centers, insbesondere jene zum Schutz vor Ransomware, nutzen zu können, benötigen Sie QTS 5.2.0 oder höher, QuTS hero h5.2.0 oder QuTScloud c5.2.0 . Auf diesen Systemen ist die App im QNAP App Center verfügbar.
Die Vorgehensweise ist einfach: Öffnen Sie den App Store, suchen Sie nach „Security Center“ und installieren Sie die neueste Version . Verfügt Ihr NAS über mehrere Speicherpools, werden Sie aufgefordert, das gewünschte Volume für die Installation auszuwählen. Vorab empfiehlt es sich, Ihre Festplatten, RAID-Systeme, Volumes und freigegebenen Ordner so zu konfigurieren, dass die Überwachung effektiv funktioniert.
Es ist wichtig zu wissen, dass die neuen, erweiterten Funktionen zur Dateiaktivitätsüberwachung zunächst als Betaversion verfügbar sind . Bei einigen Modellen ist möglicherweise die Teilnahme am Beta-Programm erforderlich, um diese Funktionen zu testen. QNAP integriert sie jedoch schrittweise in den Standardumfang.
Beim ersten Start des Security Centers erscheint ein wichtiger Bildschirm: die Auswahl der Basissicherheitsrichtlinie . Dies ist eine wichtige erste Entscheidung, da sie den Grad der Durchsetzung bestimmt, der auf Ihre Konfiguration angewendet wird.
Sicherheitsrichtlinien: grundlegend, mittel, fortgeschritten und benutzerdefiniert
Security Center bietet zunächst drei vordefinierte Sicherheitsprofile (Basic, Intermediate und Advanced) sowie die Möglichkeit, eine individuell angepasste Richtlinie zu erstellen.
Die Basisrichtlinie ist für NAS-Geräte konzipiert, die vom Internet isoliert sind , sich in einem privaten Netzwerk ohne extern zugängliche Dienste befinden und Daten enthalten, die nicht besonders sensibel sind. Sie reduziert Warnungen und Einschränkungen und eignet sich für Anwender, die Wert auf Einfachheit legen und nicht auf maximalen Schutz.
Die Richtlinie „Intermediate“ ist in der Regel die sinnvollste Wahl für fortgeschrittene Heimanwender, die myQNAPcloud, Medienserver oder sicheren Fernzugriff nutzen . Sie erhöht die Anzahl der Prüfungen und Empfehlungen, ohne die Netzwerkfunktionen übermäßig einzuschränken.
Die erweiterte Richtlinie erhöht den Schutz durch die Reduzierung bestimmter Funktionalitäten und die Verschärfung der Regeln . Sie ist eher für professionelle Umgebungen oder Unternehmen geeignet, in denen das NAS kritische Daten speichert und weniger zuverlässigen Netzwerken ausgesetzt ist.
Falls keine dieser Optionen auf Ihr Szenario zutrifft, können Sie eine benutzerdefinierte Richtlinie definieren und bestimmte Regeln aktivieren oder deaktivieren . Auf diese Weise kombinieren Sie sehr strenge Prüfungen mit Ausnahmen für Dienste, die Sie tatsächlich benötigen (z. B. einen bestimmten HTTP-Port, einen Webserver oder nach Ihren Wünschen konfigurierte Benachrichtigungen).
Sicherheitscheck: Sicherheitsprüfung mit geführten Aktionen
Kernstück des Auditprozesses ist der Sicherheitscheck. Dieses Modul überprüft das NAS, bewertet Risiken und schlägt Korrekturmaßnahmen vor . Es ist der ideale Ausgangspunkt nach der Auswahl Ihrer Sicherheitsrichtlinie.
Beim Scannen überprüft das System Netzwerkkonfigurationen, Berechtigungen, aktive Dienste, offene Ports, Administratorbenutzer, Benachrichtigungen, Zugriffsrichtlinien und weitere Parameter, die die Erreichbarkeit des NAS beeinflussen. Je nach Hardware, Anzahl der Festplatten, Verbindungen und Dienste kann der Vorgang unterschiedlich lange dauern.
Das Ergebnis wird übersichtlich dargestellt: eine Gesamtsicherheitsbewertung und eine nach Priorität oder Kritikalität geordnete Liste von Warnmeldungen . Jede Warnmeldung enthält einen Text, der erklärt, was passiert, warum es ein Risiko darstellt und welche Auswirkungen es auf die Gesamtsicherheit des Systems hat.
Das nützlichste Feature ist, dass das Sicherheitscenter für jedes erkannte Problem einen direkten Link zu den zugehörigen Einstellungen hinzufügt . Anstatt in den QTS-Menüs nach der entsprechenden Einstellung zu suchen, gelangen Sie direkt zum gewünschten Bereich und können die Änderungen sofort anwenden – entweder automatisch (sofern diese Option angeboten wird) oder mithilfe eines Assistenten.
Wenn Sie nicht alle Empfehlungen genau befolgen möchten, können Sie bestimmte Warnungen ignorieren . Beispielsweise können Sie einen nicht standardmäßigen HTTP-Port verwenden, einen Webserver für spezielle Zwecke einsetzen oder bestimmte Benachrichtigungen deaktivieren. Das Sicherheitscenter warnt Sie weiterhin, aber Sie entscheiden, ob das Risiko akzeptabel ist.
Integration mit QuFirewall Antivirus, Antimalware und Firewall
Das Security Center allein vollbringt keine Wunder; seine Stärken kommen erst in Kombination mit den Sicherheits-Apps des QNAP-Ökosystems zum Tragen , die ebenfalls über seine Hauptschnittstelle verwaltet werden.
Zum Virenschutz bietet das System ClamAV als kostenlose, integrierte Lösung an , die für viele Nutzer ausreichend ist. Bei Bedarf können Sie auf McAfee mit einer kostenpflichtigen Lizenz oder einer Testphase upgraden, um zusätzliche Funktionen zu erhalten. Scans lassen sich planen oder spontan ausführen, und Sie entscheiden, was mit gefundenen Dateien geschehen soll: Quarantäne oder Löschung.
Darüber hinaus gibt es ein spezielles Tool zur Malware-Entfernung, das auf Bedrohungen des NAS selbst abzielt . Obwohl es auf den ersten Blick redundant zum Antivirenprogramm erscheinen mag, ist sein Fokus ein anderer: Während das Antivirenprogramm primär die Auswirkungen auf Windows-Systeme oder Clients, die auf das NAS zugreifen, untersucht, zielt das Antimalware-Tool auf Dateien oder Skripte ab, die QTS/QuTS hero gefährden können.
Im App Center finden Sie im Bereich „Sicherheit“ auch QuFirewall, die integrierte Firewall von QNAP . Ihre Funktion besteht darin, den ein- und ausgehenden Datenverkehr des NAS anhand von Regeln zu steuern, die auf IP-Adresse, Subnetz, Region oder vordefinierten Profilen basieren (Basisschutz, nur Subnetze einbeziehen, eingeschränkte Sicherheit usw.).
Für fortgeschrittene Analysen kann QuFirewall eine detaillierte Ereignis- und Paketerfassung ermöglichen , die sich eher an Netzwerkadministratoren oder Unternehmensszenarien richtet, in denen Eindringversuche oder Angriffsmuster untersucht werden müssen.
Überwachung ungewöhnlicher Dateiaktivitäten: Der Schlüssel zur Bekämpfung von Ransomware
Security Center unterscheidet sich von herkömmlicher Antivirensoftware vor allem durch seine Funktion zur Dateiaktivitätsüberwachung . Diese Funktion wurde speziell entwickelt, um typische Ransomware-Verhaltensweisen und andere Angriffe zu erkennen, die Dateien massenhaft verändern.
Die Idee ist simpel, aber sehr effektiv: Das System analysiert die Dateiaktivitäten auf ausgewählten Volumes und freigegebenen Ordnern und ermittelt nach einem Mindestreferenzzeitraum (etwa sieben Tage) ein „normales“ Änderungsmuster. Ab diesem Zeitpunkt wird jede ungewöhnliche Spitze als verdächtig eingestuft.
Aktuell ermöglicht diese Funktion die gleichzeitige Überwachung von bis zu 20 Quellen (einschließlich freigegebener Volumes und Ordner). Im Sicherheitscenter wählen Sie die Bereiche aus, die Sie genauer überwachen möchten: wichtige Dokumente, Unternehmensprojekte, interne Backups usw.
In den Einstellungen jeder Quelle können Sie den Aktivitätsschwellenwert anpassen und Diagramme anzeigen, die die Anzahl der Dateiänderungen zu verschiedenen Zeitpunkten darstellen. Unterhalb eines bestimmten Wertes betrachtet das System alles als normal; wird dieser Schwellenwert überschritten, werden Alarme ausgelöst.
Die Erkennung basiert hauptsächlich auf der Zählung von Namensänderungen, Modifikationen und massiven Schreibvorgängen innerhalb kurzer Zeit – genau das, was typischerweise passiert, wenn Ransomware beginnt, ganze Verzeichnisse zu verschlüsseln. Die Schadsoftware muss nicht anhand ihrer Signatur erkannt werden; was den Angriff verrät, ist das anomale Verhalten der Daten.
Schwellenwerte, Warnmeldungen und automatische Aktionen als Reaktion auf verdächtige Spitzenwerte
Für jedes überwachte Volume oder jeden Ordner können Sie im Security Center zwei Schwellenwerte definieren: mittel und hoch . Wenn eine Aktivität einen der Schwellenwerte überschreitet, kann eine andere Art von Warnung ausgelöst werden und, was am wichtigsten ist, eine automatische Reaktion erfolgen.
In der Praxis bedeutet das beispielsweise: „Wenn die Aktivität diesen Durchschnittswert überschreitet, benachrichtigen Sie uns; wenn sie diesen hohen Wert erreicht, ergreifen Sie Schutzmaßnahmen .“ Dieses zweistufige System reduziert Fehlalarme und ermöglicht es Ihnen, ungewöhnliches Verhalten zu erkennen, bevor eine Datenkrise ausbricht.
Bei jedem Schwellenwert gibt es die Option „Aktionen auswählen“. Innerhalb dieses Menüs stehen Ihnen drei Hauptreaktionen zur Verfügung, die je nach Kritikalität der Situation kombiniert werden können:
- Geplante Snapshots pausierenWenn Sie weiterhin Snapshots bereits verschlüsselter oder beschädigter Daten erstellen, speichern Sie nur unbrauchbare Versionen. Durch das Anhalten des Zeitplans vermeiden Sie, dass intakte Snapshots mit fehlerhaften Kopien überschrieben werden.
- Schalten Sie das Volume oder den Ordner in den schreibgeschützten Modus.Es ist eine sehr wirksame Maßnahme für Stoppen Sie Ransomware, die Dateien verschlüsseltDurch das Blockieren von Schreibvorgängen kann die Malware keine Daten mehr verändern, wodurch Sie Zeit haben, die Daten zu untersuchen und sie aus Snapshots oder externen Backups wiederherzustellen.
- Erstellen Sie einen neuen Snapshot des freigegebenen OrdnersDiese Aktion erzeugt eine Momentaufnahme genau zum Zeitpunkt der Alarmierung. Sie kann als Dokumentation des Zustands vor dem Angriff dienen (sofern sie frühzeitig ausgelöst wird) und als zusätzliche Referenz für die Wiederherstellung.
Zusätzlich zu diesen allgemeinen Aktionen können Sie noch einen Schritt weiter gehen und bestimmte Verzeichnisse innerhalb eines Volumes überwachen , inklusive eigener Warnmeldungen und Reaktionen. Dies ist besonders nützlich für kritische Bereiche (z. B. Datenbanken, Buchhaltung oder Produktionsprojekte), die eine zusätzliche Überwachungsebene benötigen.
Benachrichtigungs- und Alarmmanagement: viele Optionen, etwas Einarbeitungszeit erforderlich
Eine Erkennung ohne Benachrichtigung ist wenig hilfreich. Daher verfügt Security Center über ein recht flexibles Alarmsystem, das allerdings nicht immer sofort intuitiv verständlich ist . Ziel ist es, Sie schnell über Probleme zu informieren, ohne ständig mit dem NAS-Bedienfeld verbunden sein zu müssen.
Die Einrichtung umfasst zwei Schritte: die Auswahl des Kommunikationskanals und die Definition der zu versendenden Benachrichtigungstypen . Privatanwender nutzen üblicherweise E-Mail und gegebenenfalls Push-Benachrichtigungen über die Qmanager-App.
In professionellen Umgebungen oder bei mehreren NAS-Geräten bietet QNAP die Integration mit Qmiix, seiner plattformübergreifenden Automatisierungsplattform . Mit Qmiix können Sie Benachrichtigungen an Slack, Microsoft Teams, Zoom oder (zeitlich) sogar Skype senden sowie komplexere Workflows mit anderen Anwendungen und Diensten erstellen.
Die Vielzahl an Kanälen bedeutet, dass der Benachrichtigungsbildschirm zahlreiche Optionen, Felder und Parameter bietet , was zunächst etwas unübersichtlich wirken mag. Um jedoch die Grundlagen abzudecken, konfigurieren Sie einfach Ihre E-Mail-Adresse. Für eine schnellere Benachrichtigung können Sie die Qmanager-App auf Ihrem Mobilgerät nutzen.
In Szenarien, in denen Sicherheit von entscheidender Bedeutung ist, wird dringend empfohlen, sorgfältig festzulegen, welche Ereignisse Warnmeldungen auslösen sollen (Richtlinienänderungen, Malware-Erkennung, Spitzenwerte der Dateiaktivität, Firewall-Sperren usw.) und an welche verantwortlichen Stellen diese weitergeleitet werden sollen, um sowohl übermäßige Störungen als auch das Fehlen wichtiger Warnungen zu vermeiden.
Bewährte Vorgehensweisen für Backups und Snapshots mit QNAP
Zusätzlich zu allen Funktionen des Security Centers besteht QNAP auf einer soliden Backup- und Snapshot-Management-Strategie als erste Verteidigungslinie gegen Datenverlust und Ransomware.
Der von QNAP empfohlene „Drei-Schritte-Plan“ ist durchaus sinnvoll: Prüfen Sie, ob Ihr NAS Snapshots unterstützt, planen Sie regelmäßige Backups und erstellen Sie mithilfe von Snapshots mehrere Versionen . So können Sie im Falle einer Verschlüsselung oder eines Totalverlusts jederzeit auf vorherige Versionen zurückgreifen.
Blockbasierte Snapshots bieten einen weiteren wichtigen Vorteil: Sie sind speichereffizient und ermöglichen die schnelle Wiederherstellung von Systemen und Dateien auf einen bestimmten Zeitpunkt . Dabei geht es nicht nur um die Wiederherstellung einzelner Dateien; auch tiefgreifende Änderungen an der Datenstruktur des NAS nach einem Angriff können rückgängig gemacht werden.
In puncto Konnektivität ermöglicht QNAP die Datensicherung auf anderen NAS-Geräten, FTP-Servern, öffentlichen Clouds oder sogar SaaS-Diensten . Dies entspricht der klassischen 3-2-1-Regel (drei Kopien Ihrer Daten auf zwei verschiedenen Speichermedien, wobei mindestens eine Kopie extern gespeichert wird), die nach wie vor eine der besten Schutzmaßnahmen gegen Sicherheitsvorfälle darstellt.
Durch die effektive Kombination dieser Tools mit Security Center erreichen Sie einen mehrschichtigen Verteidigungsansatz : Früherkennung, Eindämmung von Angriffen, Aufrechterhaltung intakter Backups und agile Wiederherstellung, wenn alles andere fehlschlägt.
Das gesamte QNAP Security Center-Ökosystem mit Konfigurationsprüfung, integriertem Virenschutz und Malware-Abwehr, der QuFirewall-Firewall, Dateiaktivitätsüberwachung und flexiblem Benachrichtigungssystem rüstet Ihr NAS deutlich besser gegen Ransomware und aktuelle Bedrohungen. In Kombination mit korrekt konfigurierten Snapshots, regelmäßigen Backups und bewährten Sicherheitsgewohnheiten (aktuelle Firmware, sichere Passwörter und kontrollierter Internetzugang) wird das Risiko eines dauerhaften Datenverlusts drastisch reduziert . So können Sie sowohl zu Hause als auch im Büro beruhigt schlafen.