- Deepfakes sind KI-generierte audiovisuelle Inhalte, die die Privatsphäre, den Ruf und das Vertrauen der Öffentlichkeit gefährden.
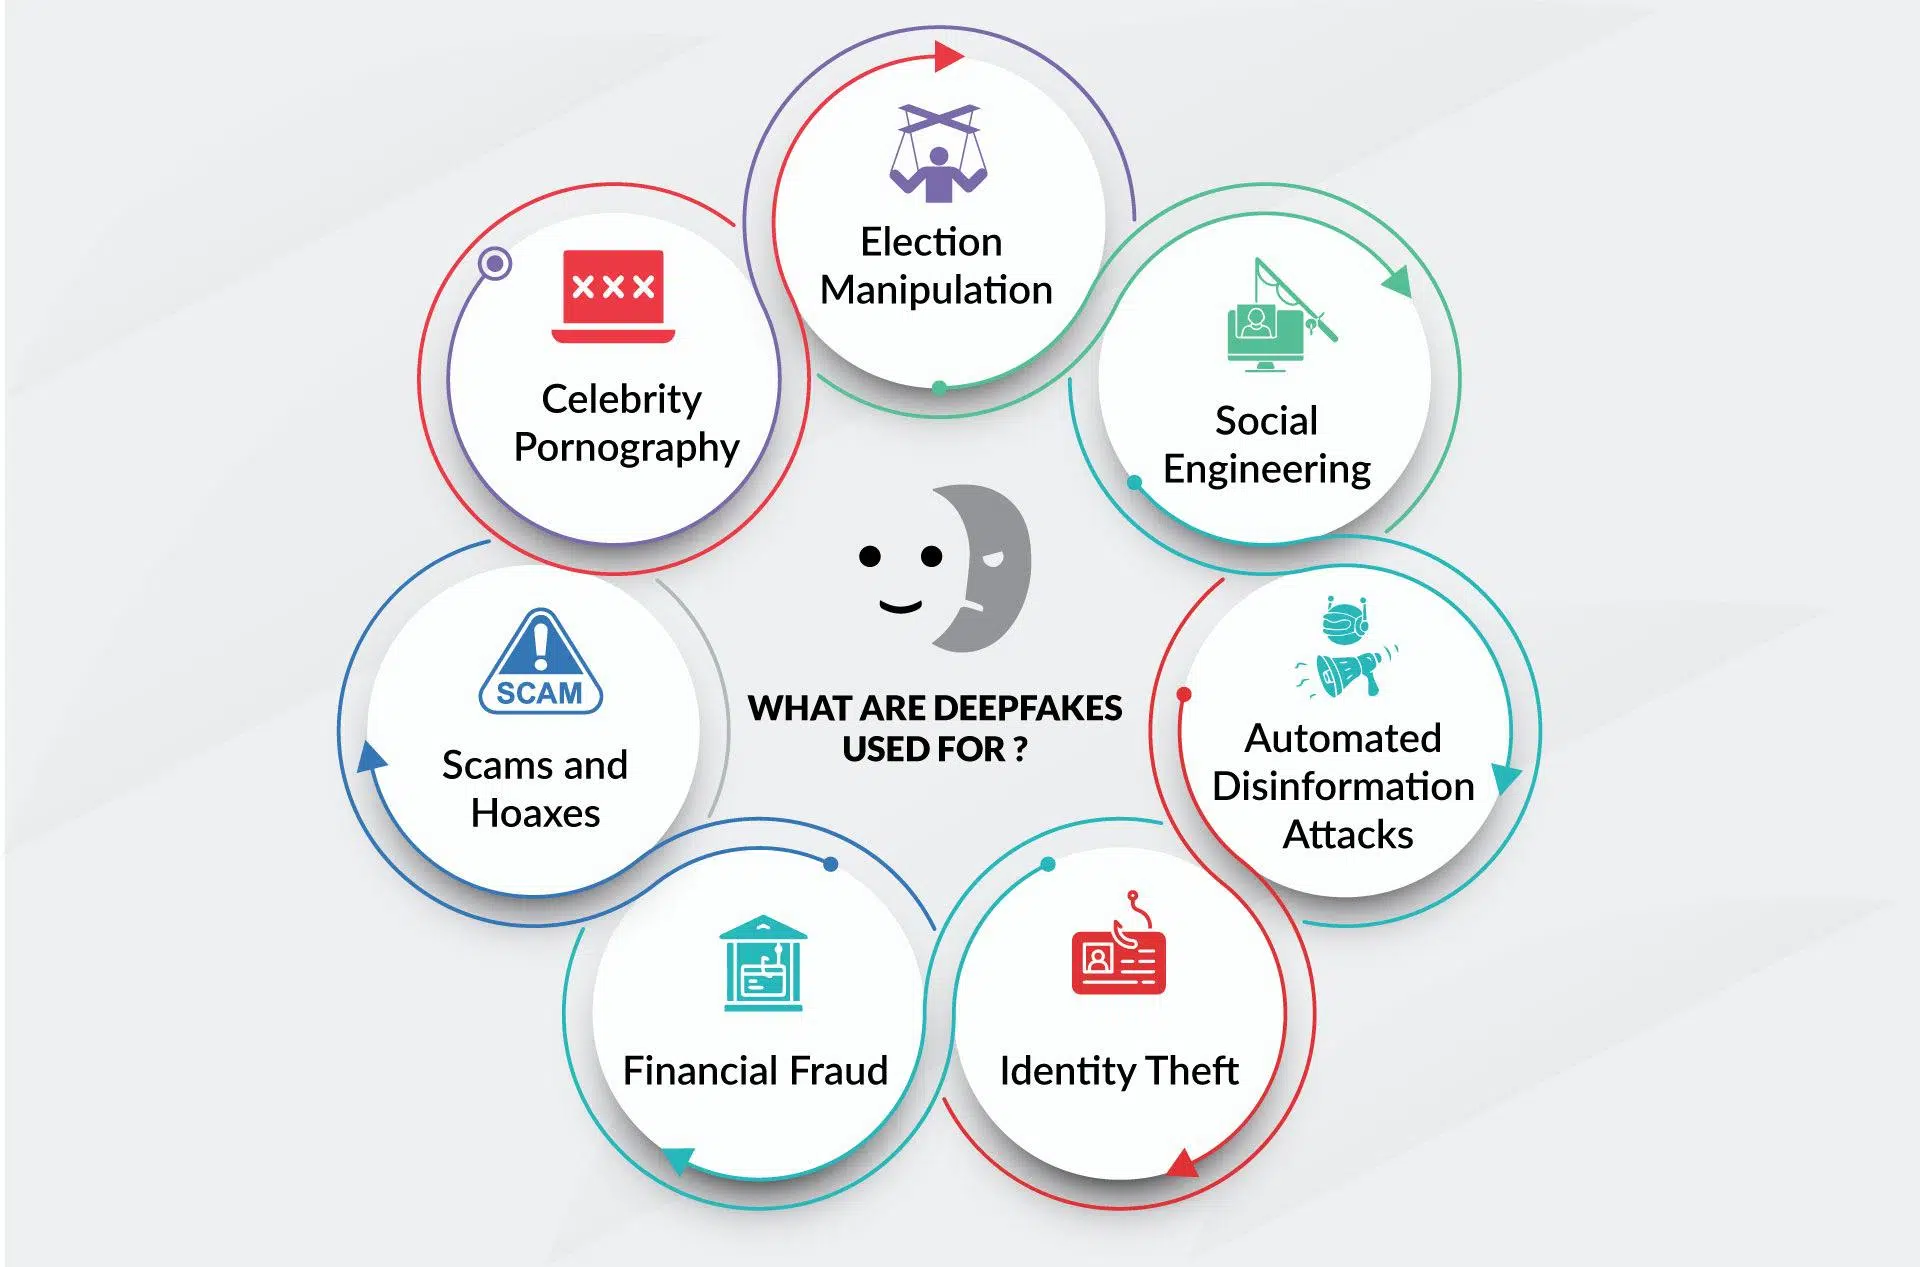
- Die Auswirkungen reichen von Belästigung und nicht einvernehmlicher Pornografie bis hin zu Wirtschaftskriminalität und politischer Manipulation.
- Der spanische und europäische Rechtsrahmen bietet bereits Instrumente zur Verfolgung schädlicher Nutzungen, obwohl sich die Technologie sehr schnell weiterentwickelt.
- Verteidigung erfordert die Kombination von technischer Erkennung, organisatorischen Protokollen und Schulungen in kritischem Denken und Cybersicherheit.
Deepfakes haben sich von einer Internetkuriosität zu einer der größten Herausforderungen des digitalen Zeitalters entwickelt. Videos, Audio- und Bildmaterial, die mithilfe künstlicher Intelligenz manipuliert werden, können uns jemanden etwas sagen oder tun lassen, was nie geschehen ist – mit einem Realismus, der in vielen Fällen selbst Experten täuscht. Und das betrifft nicht nur Prominente oder Politiker: Jeder, der in den sozialen Medien aktiv ist, kann zum Ziel werden.
Dieses Phänomen vereint drei gefährliche Faktoren: leistungsstarke Technologie, einfache Bedienung und enorme Reichweite . Das Ergebnis ist ein ideales Rezept für Desinformation, Finanzbetrug, Belästigung und einen weit verbreiteten Vertrauensverlust in das, was wir sehen und hören. Lassen Sie uns in Ruhe und detailliert erklären, was Deepfakes genau sind, wie sie erstellt werden, welche Risiken sie für Einzelpersonen, Unternehmen und Institutionen bergen, was die Rechtslage dazu sagt und welche konkreten Schritte wir zum Schutz unternehmen können.

Was sind Deepfakes und warum sind sie wichtig?
Der Begriff Deepfake setzt sich aus „ Deep Learning“ und „Fälschung“ zusammen . Er bezeichnet audiovisuelle Inhalte – Videos, Bilder oder Audiodateien –, die mithilfe von Algorithmen der künstlichen Intelligenz generiert oder manipuliert werden , um authentisch zu wirken. Es geht nicht um einfache Filter oder Retuschen, sondern um vollständige Rekonstruktionen von Gesichtern, Gesten oder Stimmen, die eine reale Person täuschend echt imitieren.
Mit leicht verfügbaren, teils kostenlosen Tools ist es möglich, das Gesicht einer Person auf den Körper einer anderen zu montieren, ihre Stimme zu klonen oder Szenen nachzustellen, die nie stattgefunden haben . Fortschritte bei neuronalen Netzen und GANs (Generative Adversarial Networks) haben den Realismusgrad drastisch erhöht und es deutlich erschwert, zwischen echten und manipulierten Inhalten zu unterscheiden.
Deepfakes gelten heute als Weiterentwicklung von Fake News : Während früher Texte oder Fotos manipuliert wurden, werden nun gefälschte Videos oder glaubwürdige Audioaufnahmen erzeugt, die eine viel stärkere emotionale und kognitive Wirkung haben. Unser Gehirn neigt dazu, dem, was es sieht und hört, mehr zu vertrauen als einer einfachen Schlagzeile, was ihre Überzeugungskraft um ein Vielfaches erhöht.
Obwohl diese Technologie bereits seit Ende der 90er-Jahre existiert, erlangte sie 2017 größere Bekanntheit, als ein Reddit-Nutzer begann, gefälschte pornografische Inhalte mit den Gesichtern bekannter Schauspielerinnen zu veröffentlichen. Seitdem hat sich ihre Nutzung enorm verbreitet, sowohl im Unterhaltungsbereich als auch in eindeutig bösartigen Kontexten.
Wie Deepfakes entstehen: Die technische Seite ohne Fachjargon
Hinter Deepfakes stecken maschinelle Lernsysteme, die Tausende von Bildern, Einzelbildern oder Audioausschnitten analysieren . Der typische Prozess bei Gesichtern umfasst zwei Hauptschritte: Kodierung und Dekodierung. Zunächst untersucht ein Kodierungsalgorithmus die Ähnlichkeiten zwischen zwei Gesichtern und extrahiert eine Reihe gemeinsamer Merkmale. Anschließend rekonstruiert ein Dekodierungsalgorithmus das Zielbild anhand der Mimik der anderen Person.
In der Praxis werden zwei separate Decoder trainiert, einer für jedes Gesicht. Werden die Daten der einen Person in den Decoder der anderen eingespeist , entsteht ein Video, in dem Person A die Gesten und Bewegungen von Person B nachahmt. Bei korrekter Durchführung sieht das Ergebnis wie eine Originalaufnahme aus.
Eine weitere gängige Technik ist der Einsatz generativer adversarieller Netzwerke (GANs) . Dabei arbeiten zwei Netzwerke zusammen: ein Generator, der gefälschte Bilder oder Videoclips erzeugt, und ein Diskriminator, der versucht, die Fälschung vom Original zu unterscheiden. Sie treten tausende Male gegeneinander an und verbessern sich kontinuierlich, bis der Diskriminator die Täuschung nicht mehr so leicht erkennen kann und das Ergebnis der Realität sehr nahe kommt.
Die meisten Deepfakes entstehen, indem dem Algorithmus große Mengen an Bildern der zu imitierenden Person zugeführt werden . Je mehr Blickwinkel, Gesten und Lichtverhältnisse das Modell aufweist, desto überzeugender wirkt das Endergebnis. Traditionell waren die Opfer daher meist Personen mit hoher Medienpräsenz, heute reichen jedoch ein einzelnes Foto oder wenige Sekunden Sprachaufnahmen aus, um einen überzeugenden Klon zu erstellen.
Im Falle von Stimmen ermöglichen Klonsysteme die Reproduktion von Klangfarbe, Akzent und Sprechrhythmus bereits nach wenigen Sekunden Aufnahmezeit . Durch die Kombination von Sprachsynthese mit KI-generierten Skripten lässt sich Audio erzeugen, in dem das Opfer alles „sagt“, was der Angreifer ihm in den Mund legen möchte.
Arten von Deepfakes: Bild-, Video- und Sprach-Deepfakes.
Innerhalb des Spektrums der Deepfakes lassen sich verschiedene Typen unterscheiden, je nach Art des manipulierten Inhalts und der verwendeten Technik. Zwei Kategorien erfreuen sich besonderer Beliebtheit: Deepfaces und Deepvoices.
Deepfaces sind Videos, in denen das Gesicht einer Person generiert oder komplett ersetzt wird . Mithilfe mehrerer Fotos erzeugt das System statische Gesichter, die so realistisch wirken, dass sie wie echte Porträts aussehen. Diese werden dann zu einem flüssigen Video zusammengefügt. Ziel ist es, dass beim Betrachten niemand vermutet, dass es sich um eine künstliche Komposition handelt.
Deepvoices konzentrieren sich derweil auf die Stimmenimitation . Der Algorithmus lernt die stimmlichen Merkmale einer Person (Frequenz, Intonation, Pausen, Füllwörter usw.) und kann dann beliebige Texte vorlesen und als die Stimme dieser Person ausgeben. Diese Art von Deepfake ist besonders im Unternehmens- und Finanzsektor gefährlich.
Ein Paradebeispiel ereignete sich 2019: Cyberkriminelle klonten die Stimme eines CEOs, um einen leitenden Angestellten seines Unternehmens anzurufen und eine dringende Überweisung von über 250.000 US-Dollar anzuordnen. Der Angestellte kam der Anweisung nach, da die Stimme exakt wie die seines Vorgesetzten klang und die Dringlichkeit glaubwürdig wirkte.
Neben diesen beiden Kategorien gibt es auch hybride Deepfakes, die KI-generiertes Video, Audio und Text kombinieren , sodass der gesamte Inhalt – was man sieht und hört – zwar synthetisch, aber dennoch stimmig ist. Mit zunehmender Reife der Technologie verschwimmen die Grenzen zwischen diesen Typen.
Legitime Verwendungszwecke und positive Anwendungen
Obwohl wir Deepfakes oft mit Betrug und Cybermobbing in Verbindung bringen, hat dieselbe Technologie durchaus legitime und wertvolle Anwendungsbereiche, wenn sie transparent und mit Einwilligung eingesetzt wird. In der Filmindustrie wird sie beispielsweise verwendet, um Schauspieler zu verjüngen, verstorbene Charaktere zum Leben zu erwecken oder Dialoge zu synchronisieren, ohne die Lippensynchronität zu beeinträchtigen.
Im Bildungsbereich ermöglichen generative Modelle die Anpassung audiovisueller Inhalte an verschiedene Sprachen unter Beibehaltung der ursprünglichen Gestik des Sprechers. Dies verbessert das Verständnis, vermeidet den Eindruck einer billigen Synchronisation und erleichtert die weltweite Zugänglichkeit von Kursen und Konferenzen.
Es werden auch Anwendungen für Barrierefreiheit erforscht, beispielsweise die Erstellung von Avataren, die Gebärdensprache personalisiert interpretieren, oder individuell angepasste synthetische Stimmen für Menschen, die nicht sprechen können. Mit dem richtigen ethischen Ansatz kann dieselbe Technologie, die uns heute Sorgen bereitet, wichtige Türen für die digitale Inklusion öffnen.
Die größte Herausforderung liegt weniger im Werkzeug selbst, sondern vielmehr im Kontext, dem Zweck und der Transparenz seiner Verwendung. Deshalb betonen aktuelle europäische Verordnungen die Pflicht zur klaren Kennzeichnung KI-generierter Inhalte, damit die Öffentlichkeit zwischen verschiedenen Arten unterscheiden kann.
Risiken und Bedrohungen durch Deepfakes für die Gesellschaft
Die negativen Auswirkungen von Deepfakes reichen vom Privatleben des Einzelnen bis hin zur politischen, wirtschaftlichen und sozialen Stabilität . Eine der offensichtlichsten Gefahren ist Desinformation: gefälschte Videos, die politische Führungskräfte zeigen, wie sie hetzerische Aussagen machen oder Verbrechen gestehen, die nie stattgefunden haben.
Selbst wenn sie später widerlegt werden, ist der Schaden bereits angerichtet, denn die emotionale Wirkung des ersten Eindrucks wiegt oft schwerer als jede spätere Richtigstellung . Dies trägt zur Polarisierung der öffentlichen Meinung bei, befeuert Verschwörungstheorien und schwächt das Vertrauen in die Medien und demokratische Institutionen.
Ein weiteres äußerst ernstes Risiko ist der Einsatz von Deepfakes zur Belästigung, Verleumdung und Verletzung der Privatsphäre . Die Erstellung gefälschter Pornografie mit den Gesichtern von Frauen – insbesondere von Politikerinnen, Aktivistinnen und Journalistinnen – hat sich zu einer Form digitaler Gewalt entwickelt, die verheerende Folgen für ihren Ruf, ihr Privatleben und ihre psychische Gesundheit hat.
Aktuelle Studien zeigen, dass sich rund 2,2 % der Befragten in bestimmten wissenschaftlichen Arbeiten als Opfer intimer Deepfakes bezeichnen, während 1,8 % zugeben, solche Inhalte erstellt oder verbreitet zu haben. Auch wenn diese Zahlen niedrig erscheinen mögen, spiegeln sie einen besorgniserregenden und zunehmenden Trend wider.
Darüber hinaus tragen Deepfakes zu einer „Wahrheitskrise“ bei : Wenn audiovisuelle Beweise gefälscht werden können, läuft die Gesellschaft Gefahr, anzunehmen, dass nichts mehr völlig glaubwürdig ist. Dies ist womöglich die gefährlichste langfristige Folge, da sie das grundlegende Vertrauen untergräbt, das für ein friedliches digitales Zusammenleben und eine fundierte öffentliche Debatte unerlässlich ist.
Auswirkungen auf Betrug und die Cybersicherheit von Unternehmen
In der Geschäftswelt entwickeln sich Deepfakes zu einem äußerst effektiven Angriffswerkzeug für Cyberkriminelle. Das ist keine Science-Fiction: Es gibt bereits zahlreiche Fälle, in denen Führungskräfte per Video oder Audio imitiert wurden, um Geldtransfers anzuordnen, sensible Daten anzufordern oder falsche strategische Anweisungen zu erteilen.
Eines der häufigsten Szenarien beinhaltet [ unklar – möglicherweise „E-Mail-Adresse“ oder „Telefonnummer“]. Zusätzlich zur klassischen betrügerischen E-Mail fügt der Angreifer eine Deepfake-Video- oder Audioaufnahme des CEOs oder CFOs bei, um die Dringlichkeit der Anfrage zu unterstreichen. Beim Anblick oder der Stimme des vermeintlichen Chefs lässt das Opfer seine Wachsamkeit nach und führt die Anweisung aus.
Deepfakes werden auch im fortgeschrittenen Social Engineering eingesetzt . Beispielsweise wird ein scheinbar harmloses Video an eine Anwaltskanzlei gesendet, in dem ein Partner die dringende Unterzeichnung von Verträgen oder den Zugriff auf bestimmte Dokumente fordert. Der Kontext ist plausibel, Bild und Stimme stimmen überein, und das Verifizierungssystem basiert ausschließlich auf Gesichtserkennung.
In immer häufiger anzutreffenden Homeoffice-Umgebungen infiltrieren Angreifer Videokonferenzen, indem sie sich als Teammitglieder ausgeben . Mithilfe KI-generierter Avatare nehmen sie an Meetings teil, fordern Zugriff auf interne Systeme oder versuchen, vertrauliche Informationen zu erhalten. Die Identitätsfälschung kann unbemerkt bleiben, solange das Verhalten nicht zu ungewöhnlich erscheint.
All dies stellt eine direkte Herausforderung für Sicherheitssysteme dar, die auf Gesichts- oder Spracherkennung basieren. Jüngste Studien zeigen, dass bereits geringfügige Anpassungen von Schatten, intelligente Unschärfe oder Störgeräusche die Effektivität biometrischer Detektoren drastisch reduzieren und es einem gefälschten Gesicht ermöglichen können, die Zugangskontrolle zu umgehen.
Erkennungsprobleme: Warum Antivirensoftware allein nicht ausreicht
Die Erkennung von Deepfakes ist nicht so einfach wie die Installation einer Software und das anschließende Vergessen. Aktuelle Erkennungsmodelle stehen vor einem zentralen Problem: Ihre Generalisierbarkeit ist begrenzt . Sie werden typischerweise mit spezifischen Manipulationstechniken und -stilen trainiert, und sobald ein neuer Algorithmus auf den Markt kommt, verlieren sie an Effektivität.
Darüber hinaus können Angreifer gezielte Störungen einbauen, um Detektoren zu täuschen . Das heißt, sie fügen für das menschliche Auge unsichtbares Rauschen hinzu, das forensische Systeme verwirrt und es den manipulierten Inhalten ermöglicht, Filter zu passieren, als wären sie authentisch.
Hinzu kommt die Herausforderung der Skalierbarkeit. Plattformen und soziale Netzwerke erhalten täglich enorme Mengen an Video- und Audiomaterial , was eine detaillierte Analyse jedes einzelnen Beitrags praktisch unmöglich macht. Viele sind daher gezwungen, auf Stichproben, oberflächliche Analysen oder automatisierte Systeme zurückzugreifen, die mitunter versagen.
Daher gibt es derzeit kein Allheilmittel gegen Deepfakes. Die Verteidigung erfordert eine Kombination von Techniken : Metadatenanalyse, Untersuchung visueller oder akustischer Artefakte, neuronale Netze, die darauf trainiert sind, subtile Muster zu erkennen, und – ganz wichtig – Benutzerschulung und kritisches Denken.
Der rasante Fortschritt der KI erfordert die kontinuierliche Aktualisierung von Erkennungsmodellen . Jede neue Generation generativer Werkzeuge bedingt die Überprüfung und das Nachtrainieren von Verteidigungssystemen, wodurch ein ständiges Katz-und-Maus-Spiel zwischen Angreifern und Verteidigern entsteht.
Rechtlicher Rahmen: Wie Spanien und die Europäische Union reagieren
Aus rechtlicher Sicht gelten Deepfakes nicht immer als eigenständige Straftat, ihr schädlicher Einsatz fällt jedoch unter verschiedene bestehende Straftatbestände und Vorschriften . In Spanien bietet das Strafgesetzbuch verschiedene Schutzmechanismen gegen Identitätsdiebstahl und Verletzungen der Privatsphäre.
Artikel 197 ff. schützen das Recht auf Privatsphäre und das Recht am eigenen Bild und stellen die Beschaffung, Verwendung oder Verbreitung intimer Bilder oder Aufnahmen ohne Einwilligung unter Strafe , selbst wenn diese digital bearbeitet wurden. Die Verbreitung eines sexuellen Deepfakes ohne Einwilligung kann als Verletzung der Privatsphäre gelten.
Artikel 401 stellt Identitätsdiebstahl unter Strafe . Dieser Straftatbestand findet Anwendung, wenn ein Deepfake verwendet wird, um sich als eine andere Person auszugeben, beispielsweise um Dritte zu täuschen oder Betrug zu begehen. Die Artikel 208–210 regeln Verleumdung und üble Nachrede und sind anwendbar, wenn die falschen Inhalte die Ehre oder den Ruf des Opfers ernsthaft schädigen.
Die Artikel 248 und 249, die sich auf Betrug beziehen, umfassen Fälle, in denen veränderte Stimmen oder Gesichter verwendet werden, um einen unrechtmäßigen finanziellen Vorteil zu erlangen . In diesen Fällen wird Deepfake-Technologie als Mittel zur Begehung der Straftat eingesetzt, obwohl sie nicht als eigenständiges Delikt gilt.
Parallel dazu schützen das spanische Organgesetz 3/2018 (LOPDGDD) und die Datenschutz-Grundverordnung (DSGVO) personenbezogene Daten, einschließlich biometrischer Daten wie Gesicht und Stimme. Die Verwendung des Bildes oder der Stimme einer Person in einem Deepfake ohne deren Einwilligung kann einen schwerwiegenden Verstoß gegen den Datenschutz darstellen und administrative Strafen sowie zivil- oder strafrechtliche Konsequenzen nach sich ziehen.
Gemäß dem spanischen Organgesetz 1/1982 über das Recht auf Ehre, Privatsphäre und das eigene Bild kann das Opfer eine Zivilklage gegen denjenigen erheben, der ein Deepfake verbreitet, das seine Würde oder seinen Ruf verletzt , und die Entfernung des Inhalts, Schadensersatz und dringende Vorsichtsmaßnahmen zur Verhinderung seiner Verbreitung fordern.
Auf europäischer Ebene schreibt die KI-Verordnung (EU-Verordnung über künstliche Intelligenz) vor, dass KI-generierte Inhalte, einschließlich Deepfakes, klar als solche gekennzeichnet werden müssen. Gleichzeitig verpflichtet das Gesetz über digitale Dienste (Digital Services Act, DSA) digitale Plattformen und Dienste, unverzüglich auf Inhalte zu reagieren, die falsch, verleumderisch oder gegen Grundrechte verstoßen.
Darüber hinaus haben einige Regierungen – darunter auch die spanische – damit begonnen, Straftaten im Zusammenhang mit sexuellen Deepfakes und Grooming genauer zu definieren und den strafrechtlichen Schutz vor nicht einvernehmlicher, mit KI erzeugter Pornografie sowie vor dem Missbrauch von Minderjährigen durch audiovisuelle Manipulation zu stärken.
Besondere Risiken für Kinder, Frauen und schutzbedürftige Gruppen
Deepfakes betreffen nicht alle gleichermaßen. Daten deuten darauf hin, dass Frauen, Minderjährige und bestimmte öffentliche Gruppen überproportional stark betroffen sind, insbesondere im Hinblick auf intime Inhalte, die ohne Einwilligung verbreitet werden.
Jüngste Berichte deuten darauf hin, dass ein erheblicher Teil der online aufgetauchten Deepfakes pornografisch ist und sich gegen Frauen richtet, viele davon gegen Persönlichkeiten des öffentlichen Lebens. Dies führt zu Kampagnen der Belästigung, Erpressung und Verleumdung, die häufig mit digitaler geschlechtsspezifischer Gewalt einhergehen.
Einigen Studien und Berichten zufolge gibt jeder fünfte Jugendliche in Spanien an, in seiner Kindheit oder Jugend Erfahrungen mit Deepfakes gemacht zu haben – sei es als direktes Opfer, Zeuge oder Beteiligter. Diese frühe Konfrontation erhöht das Risiko, Belästigung und Sextortion als normal anzusehen.
Für die Kriminologie und die Justiz stellen Deepfakes ein zusätzliches Problem dar: Sie könnten in Gerichtsverfahren als „Beweismittel“ vorgelegt werden , was es Richtern, Staatsanwälten und Experten erschwert, die Echtheit des Materials zu bestimmen.
Die Situation wirft auch ernsthafte Probleme im Bereich der persönlichen Sicherheit und der öffentlichen Cybersicherheit auf, da biometrische Zugangskontrollverfahren auf Gesichts- oder Sprachbasis zunehmend unzuverlässig werden könnten, wenn nicht parallel robuste Mechanismen zur Erkennung synthetischer Inhalte entwickelt werden.
Abgesehen vom individuellen Schaden trägt die Verbreitung von Deepfakes zu einem Klima des weitverbreiteten Misstrauens gegenüber digitalen Informationen bei . Wenn jedes Video oder Audio gefälscht sein kann, setzt sich die Vorstellung durch, dass „nichts mehr sicher ist“, und letztendlich hören viele Menschen auf, zwischen Realität und Manipulation zu unterscheiden.
Diese Informationsmüdigkeit ist besonders gefährlich, weil sie Desinformationskampagnen und Massenmanipulation Tür und Tor öffnet . Desinformationsangriffe, die Falschnachrichten mit audiovisuellen Deepfakes kombinieren, können Wahlen, Referenden, Investitionsentscheidungen und internationale Beziehungen beeinflussen.
Soziale Medien wirken als Beschleuniger dieses Prozesses. Falsche, aber wirkungsvolle Inhalte können sich innerhalb von Minuten viral verbreiten , während Überprüfungen und Korrekturen viel später und mit geringerer Reichweite erfolgen. Diese Verzögerung spielt eindeutig denen in die Hände, die generative KI für böswillige Zwecke einsetzen.
Große Plattformen wie Facebook, X (ehemals Twitter), Google usw. haben Maßnahmen angekündigt, um die Verbreitung schädlicher Deepfakes einzudämmen . Diese reichen von expliziten Verboten über Kennzeichnungen bis hin zu Systemen für die schnelle Entfernung. Angesichts des Ausmaßes des Problems und der rasanten technologischen Entwicklung sind die Reaktionen jedoch stets nur teilweise wirksam.
Die größte Gefahr besteht darin, dass diese Phänomene das kritische Denken der Bürger untergraben . Wenn „alles eine Lüge sein kann“, wird es leichter, Zweifel zu säen, extreme Theorien zu verbreiten und das Vertrauen in die Medien, Institutionen und sogar das demokratische System selbst zu zerstören.
Technologische und organisatorische Strategien für die Verteidigung
Angesichts eines so komplexen Problems muss die Antwort ebenso vielschichtig sein. Auf technischer Ebene werden KI-basierte Erkennungsalgorithmen entwickelt , die nach subtilen Unstimmigkeiten in Videos suchen: Lippensynchronisationsfehler, unnatürliches Blinzeln, Kompressionsartefakte, übermäßig glatte Haut oder unscharfe Konturen im Gesichtsbereich.
Ein anderer Ansatz besteht darin, Inhalte „an der Quelle“ zu schützen, indem unsichtbare Wasserzeichen oder überprüfbare Metadaten eingefügt werden , die die Echtheit eines Videos oder Fotos bestätigen. Diese Kennzeichnungen können dann helfen, Originalmaterialien von manipulierten Kopien zu unterscheiden, vorausgesetzt, es gibt einen anerkannten Standard und Werkzeuge zu ihrer Validierung.
In Unternehmensumgebungen gewinnt die erweiterte Multi-Faktor-Authentifizierung zunehmend an Bedeutung . Dies bedeutet, sich nicht allein auf das Bild oder die Stimme einer Person zu verlassen, sondern diese mit anderen Faktoren zu kombinieren: Geolokalisierung, typische Nutzungsmuster, Bestätigungen über alternative Kanäle (SMS, sichere Anwendungen) oder Einmalcodes.
Es wird außerdem empfohlen , klare Protokolle für sensible Transaktionen wie Banküberweisungen oder Änderungen von Zugangsdaten einzuführen . Beispielsweise sollte festgelegt werden, dass wichtige Finanzaufträge nicht ausschließlich per E-Mail oder Videoanruf abgewickelt werden, sondern stets eine zusätzliche Verifizierung über einen anderen Kanal erfordern.
Schließlich ist kontinuierliches Training entscheidend. Organisationen, die Phishing- und Deepfake-Übungen durchführen – und ihre Mitarbeiter darin schulen, subtile Anzeichen wie Audio-Synchronisationsprobleme, unnatürliche Gesten oder ungewöhnliches Verhalten zu erkennen – entwickeln eine deutlich widerstandsfähigere Sicherheitskultur.
Wie man einen Deepfake erkennt: praktische Anzeichen für den Alltag
Aus Nutzersicht gibt es einige Hinweise, die helfen können, gefälschte Inhalte zu erkennen, auch wenn diese nicht immer eindeutig sind. Zunächst sollte man auf offensichtliche visuelle Mängel achten : unscharfe Gesichtskonturen, ungleichmäßige Beleuchtung im Vergleich zum Hintergrund, ruckartige Bewegungen oder ungewöhnliche Gesichtsausdrücke.
Blinzeln ist ein weiterer nützlicher Indikator. Viele Deepfakes weisen immer noch unnatürliche Blinzelmuster auf : Augen, die über längere Zeiträume zu weit geöffnet bleiben, oder Blinzeln mit einem ungewöhnlichen Rhythmus. Obwohl neuere Modelle in diesem Bereich Verbesserungen zeigen, bleibt dies in vielen Fällen eine Schwachstelle.
Es ist außerdem wichtig, den Körper, den Hals und die Schultern der Person zu betrachten. Da sich die meisten Manipulationen auf das Gesicht konzentrieren , kann der Rest des Körpers die Fälschung verraten, wenn Proportionen, Haltung oder Gestik nicht den Erwartungen an diese Person entsprechen.
Die Länge des Videos kann ein weiterer Hinweis sein. Die Erstellung eines langen Deepfakes erfordert mehr Ressourcen und erhöht die Fehlerwahrscheinlichkeit. Daher sind viele manipulierte Inhalte relativ kurz und konzentrieren sich auf eine einzelne, aussagekräftige Aussage oder Szene. Ein sehr kurzer Clip mit einer brisanten Botschaft sollte Sie stutzig machen.
Schließlich ist es entscheidend, den Kontext und die Herkunft der Aufnahme zu analysieren . Wer hat sie zuerst geteilt? Erscheint sie in seriösen Medien oder nur auf anonymen Accounts? Gibt es andere unabhängige Quellen, die Ihre Beobachtungen bestätigen? Durch Verlangsamen der Wiedergabe oder Betrachten des Videos Bild für Bild lassen sich plötzliche Veränderungen im Hintergrund, der Gesichtsausrichtung oder im Mundinneren (Zunge, Zähne) erkennen – Bereiche, in denen viele Algorithmen noch versagen.
Medienkompetenz und Verifizierungskultur
Keine Überwachungstechnologie ist ausreichend ohne Bürger mit kritischem Denkvermögen und grundlegenden Überprüfungsfähigkeiten . Organisationen wie INCIBE und das Internet User Security Office betonen daher die Notwendigkeit, Informationen kritisch zu hinterfragen, Inhalte detailliert zu analysieren und sie stets anhand verlässlicher Quellen zu überprüfen.
Sich anzugewöhnen, nichts impulsiv weiterzuverbreiten , insbesondere wenn es starke Emotionen (Angst, Wut, Empörung) auslöst, ist einer der besten Schutzmechanismen gegen die Verbreitung von Deepfakes und Fake News. Sich ein paar Sekunden Zeit zu nehmen und sich zu fragen: „Wem nützt es, wenn ich das glaube?“, kann einen großen Unterschied machen.
Cybersicherheitsschulungen, Online-Recherche und Cyber-Intelligence sind nicht nur Spezialisten vorbehalten. Wer versteht, wie Phishing, Social Engineering und Desinformationsangriffe funktionieren, kann seine Anfälligkeit für Cyberangriffe im privaten wie im beruflichen Bereich deutlich reduzieren.
Für Kinder und Jugendliche ist es besonders wichtig, diese Themen in die digitale und emotionale Bildung zu integrieren und die Risiken von Cybermobbing, Sextortion und dem Teilen intimer Bilder zu erklären. Zu wissen, dass ein Video gefälscht sein kann, die Folgen aber sehr real sein können, macht einen großen Unterschied.
Für Unternehmen und Institutionen ist die Investition in Sensibilisierungsprogramme, die über allgemeine Cybersicherheitshinweise hinausgehen, mittlerweile eine strategische Notwendigkeit. Wer Deepfakes, ihre Auswirkungen und die richtigen Reaktionen darauf nicht versteht, wird in der neuen digitalen Landschaft klar im Nachteil sein.
Alles deutet darauf hin, dass Deepfakes in Umfang und Raffinesse weiter zunehmen und die Sicherheit, Wirtschaft, Politik und das Privatleben von Millionen Menschen beeinträchtigen werden. Die besten Wege, um zu verhindern, dass dieses mächtige Werkzeug zu einer Waffe wird, die das Vertrauen in unser Online-Leben vollständig untergräbt, sind die Akzeptanz, dass sie Teil der digitalen Welt sind, die Forderung nach klaren rechtlichen Rahmenbedingungen, Investitionen in robuste Erkennungstechnologien und vor allem die Förderung einer Kultur der Überprüfung und gemeinsamen Verantwortung.
Index
- 1 Was sind Deepfakes und warum sind sie wichtig?
- 2 Wie Deepfakes entstehen: Die technische Seite ohne Fachjargon
- 3 Arten von Deepfakes: Bild-, Video- und Sprach-Deepfakes.
- 4 Legitime Verwendungszwecke und positive Anwendungen
- 5 Risiken und Bedrohungen durch Deepfakes für die Gesellschaft
- 6 Auswirkungen auf Betrug und die Cybersicherheit von Unternehmen
- 7 Erkennungsprobleme: Warum Antivirensoftware allein nicht ausreicht
- 8 Rechtlicher Rahmen: Wie Spanien und die Europäische Union reagieren
- 9 Besondere Risiken für Kinder, Frauen und schutzbedürftige Gruppen
- 10 Vertrauenskrise und weitreichende soziale Folgen
- 11 Technologische und organisatorische Strategien für die Verteidigung
- 12 Wie man einen Deepfake erkennt: praktische Anzeichen für den Alltag
- 13 Medienkompetenz und Verifizierungskultur
