- IPv6 löst den IPv4-Adressmangel und ermöglicht fortschrittliche Netzwerke ohne NAT.
- Der Schlüssel zu einer stabilen Implementierung liegt in der Wahl des richtigen IPv6-Verbindungstyps, der vom Internetdienstanbieter angeboten wird.
- In Netzwerken mit VLANs und /48-Präfixen ermöglicht die Segmentierung in /64 die Selbstkonfiguration und Kontrolle über ACLs.
- Bei Clients und Systemen wie Windows muss die IPv4/IPv6-Einstellung überprüft und nur bei Bedarf angepasst werden.
Der Umstieg auf IPv6 in einem modernen Netzwerk ist keine Option mehr für später: Remote-Arbeit, mehr Geräte, Cloud-Dienste und der IPv4-Engpass machen diese Umstellung unumgänglich. Die gute Nachricht: Mit sorgfältiger Planung lässt sich IPv6 problemlos in Ihrem Unternehmensnetzwerk oder Ihrem modernen Heimnetzwerk implementieren, sodass Sie die Vorteile in puncto Leistung, Sicherheit und Skalierbarkeit voll ausschöpfen können.
In diesem Artikel gehen wir ins Detail : Was ist IPv6? Wie passt es zu IPv4 (Dual Stack, Übergang)? Wie konfiguriert man es auf typischen Routern (ASUS, Omada, UniFi, FRITZ!Box usw.)? Wie teilt man ein Unternehmensnetz von /48 in VLANs auf? Welche Optionen sollte man in den IPv6-Menüs auswählen? Wie steuert man den Zugriff mit ACLs anstelle von NAT? Und welche speziellen Einstellungen sollte man auf Systemen wie Windows kennen, damit alles wie erwartet funktioniert?
Was ist IPv6 und warum sollten Sie es jetzt aktivieren?
IPv6 ist die moderne Version des IP-Protokolls und wurde entwickelt, um IPv4 schrittweise zu ersetzen und vor allem die Knappheit öffentlicher IP-Adressen zu beheben. Während IPv4 32-Bit-Adressen verwendet (theoretisch etwa 4.294 Milliarden Adressen), nutzt IPv6 128 Bit, was zu einer astronomischen Anzahl von Adressen in der Größenordnung von 340 Sextillionen führt.
In der Praxis bedeutet dies, dass Sie praktisch jedem Gerät, jeder virtuellen Maschine, jedem Container oder Dienst eine eindeutige öffentliche IP-Adresse zuweisen können. Dadurch entfällt ein Großteil des Aufwands für die Verwaltung von NAT, Ports und komplexen Übersetzungen. Darüber hinaus bietet IPv6 native Verbesserungen bei der automatischen Konfiguration, der Netzwerksegmentierung und der Unterstützung erweiterter Dienste.
Wenn Sie eine Website aufrufen , wird der Domainname in eine IP-Adresse (IPv4 oder IPv6) aufgelöst, die das Ziel im Netzwerk identifiziert. Bei IPv4 kennen Sie Adressen wie 192.168.1.1 oder 10.0.0.1. IPv6 verwendet ein hexadezimales Format, das durch Doppelpunkte getrennte Blöcke verwendet, zum Beispiel 2001:db8:abcd:1::1.
Heute setzen die meisten Betreiber IPv6 im Dual-Stack-Modus ein, d. h. sie stellen dem Client gleichzeitig sowohl IPv4- als auch IPv6-Adressen zur Verfügung. System und Anwendungen wählen das zu verwendende Protokoll anhand von Prioritätsrichtlinien aus und priorisieren in der Regel IPv6, sofern es verfügbar und funktionsfähig ist.
IPv6-Verbindungstypen und Übergangsmechanismen
Bevor Sie Einstellungen an Ihrem Router ändern , müssen Sie wissen, welchen IPv6-Verbindungstyp Ihr Internetanbieter (ISP) anbietet. Normalerweise müssen Sie diesen Typ im WAN- oder Internetbereich Ihres Routers auswählen. Wenn Sie es nicht wissen, fragen Sie Ihren ISP, da dies für die korrekte IPv6-Konfiguration in Ihrem Netzwerk entscheidend ist.
Zu den gängigsten Arten von Heim- und Büroroutern gehören beispielsweise folgende Optionen:
- Nativo (Manchmal auch „nativ“ oder einfach „IPv6“ genannt): Der Anbieter leitet ein IPv6-Präfix direkt an Ihren Router weiter, ohne spezielle Tunnel. Dies ist der Idealfall und am einfachsten zu verwalten.
- Statische IPv6Der Internetdienstanbieter weist Ihnen einen festen Adressblock zu (z. B. /48 oder /56), und Sie konfigurieren die Adresse und das Präfix manuell auf der WAN-Schnittstelle des Routers.
- Pass-ThroughDer Router fungiert als „Brücke“ und ermöglicht es dem dahinter liegenden Gerät, die IPv6-Konfiguration direkt zu beziehen (typisch in einigen Szenarien mit automatischer IP-Zuweisung im WAN).
- Tunnels 6to4, 6in4 und 6rdÜbergangsmechanismen, die IPv6-Pakete in IPv4-Pakete einkapseln, wenn der Provider oder die zwischengeschaltete Infrastruktur IPv6 noch nicht nativ unterstützt. 6rd ist beispielsweise eine „schnelle“, zustandslose Bereitstellungsvariante, ähnlich wie 6to4.
- Spezielle Dienste wie beispielsweise IPv6 von FLETWeit verbreitet in Japan, wo einige Anbieter eigene Lösungen implementieren, die spezifische Konfigurationsvorlagen auf dem Router erfordern.
In jedem Fall ist es entscheidend, zuerst die IPv4-WAN-Verbindung zu konfigurieren (automatische IP-Adresse, PPPoE, statische IP-Adresse usw.) und anschließend den entsprechenden IPv6-Typ auszuwählen. Viele Router tragen sogar einige IPv6-Parameter automatisch ein, sobald sie den Verbindungstyp korrekt erkannt haben.
Konfiguration von IPv6 auf einem typischen Router (z. B. ASUS)
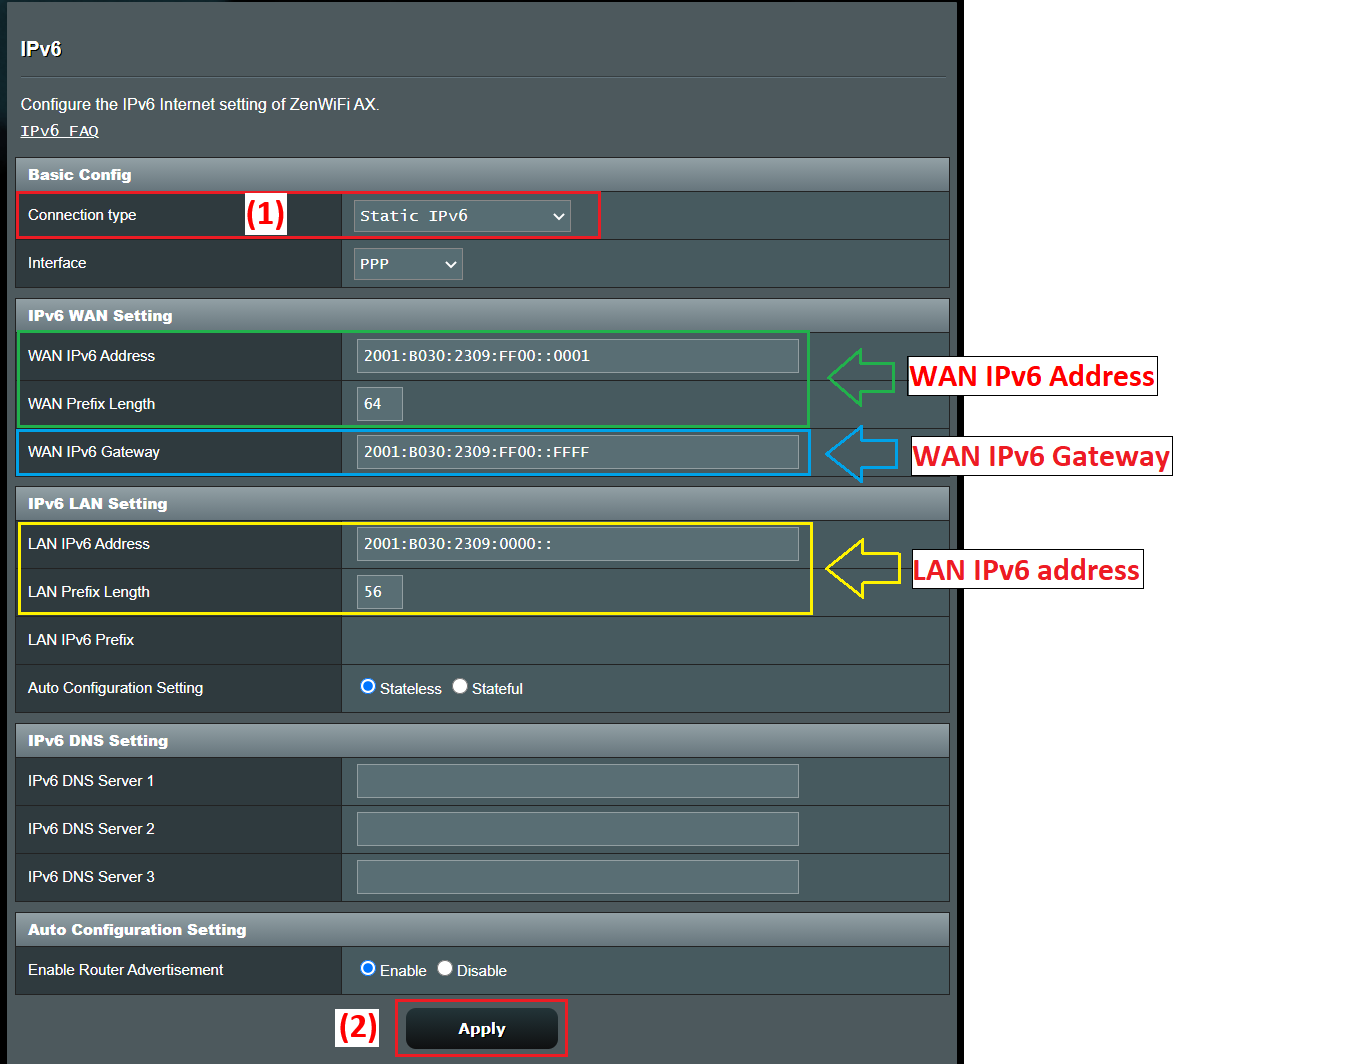
Nehmen wir einen ASUS-Router als Beispiel , da dessen Menüs recht typisch für viele andere Marken sind. Der allgemeine Ablauf ist in der Regel sehr ähnlich: Man greift auf die Weboberfläche zu, passt die WAN-Einstellungen an und geht dann im Bereich „Erweiterte Einstellungen“ zum Abschnitt „IPv6“.
Die typischen Schritte zur Aktivierung von IPv6 auf diesem Routertyp wären:
- Schließen Sie einen Computer an den Router an. Sie können per Kabel oder WLAN auf die Weboberfläche zugreifen, entweder über die LAN-IP-Adresse (z. B. 192.168.1.1) oder über eine spezifische URL wie z. B. http://www.asusrouter.com.
- Melden Sie sich bei der Admin-Konsole an mit dem Benutzernamen und dem Passwort des Geräts. Falls Sie diese vergessen haben, bleibt Ihnen nur die Möglichkeit, den Router auf die Werkseinstellungen zurückzusetzen und ihn erneut zu konfigurieren.
- Überprüfen Sie zunächst den IPv4-WAN-Verbindungstyp. Im Abschnitt WAN > Internetverbindung sehen Sie, ob Sie PPPoE, automatische IP-Adresse (DHCP), statische IP-Adresse usw. verwenden.
- Rufen Sie das IPv6-Menü auf Wählen Sie in den erweiterten Einstellungen den IPv6-Verbindungstyp gemäß den obigen Angaben aus.
Eine typische Kombination sieht beispielsweise so aus:
- Wenn das IPv4-WAN in PPPoEWählen Sie den IPv6-Typ aus. NativoDer Router wird die PPPoE-Sitzung nutzen, um die IPv6-Informationen vom Betreiber zu beziehen.
- Wenn das IPv4-WAN Statische IP, wählen Statische IPv6 Im Abschnitt IPv6 müssen Sie die Adresse, das Präfix, das Gateway und den DNS-Server, die Ihnen Ihr Internetanbieter mitgeteilt hat, manuell eintragen.
- Wenn das IPv4-WAN in Automatische IP-Adresse (DHCP)Viele Ratgeber empfehlen die Verwendung von Pass-Through sodass die IPv6-Konfiguration entweder direkt an das Gerät weitergeleitet wird, das sie benötigt, oder automatisch verwaltet wird.
Nach der Anwendung der Änderungen startet der Router den Netzwerkdienst üblicherweise teilweise neu. Um schnell zu überprüfen, ob Sie IPv6-Parameter empfangen, melden Sie sich erneut an und prüfen Sie die IPv6-LAN-Konfiguration: Wenn dort zugewiesene Adressen und Präfixe angezeigt werden, funktioniert der IPv6-WAN-Teil.
Um die tatsächliche Konnektivität zu überprüfen , empfiehlt sich der Besuch einer Testseite wie test-ipv6.com. Diese analysiert, ob Ihr Browser und Ihr Provider das Protokoll korrekt unterstützen und teilt Ihnen mit, ob Sie im Dual-Stack-Modus arbeiten, ob DNS-Fehler auftreten oder ob Sie nur über IPv4 verfügen.
Einführung von IPv6 in fortgeschrittenen Netzwerken mit VLANs und /48-Präfixen
In anspruchsvolleren Umgebungen , wie beispielsweise Büros mit mehreren VLANs und UniFi- oder Omada-Geräten, stellt der Internetdienstanbieter in der Regel ein großes statisches Präfix bereit, beispielsweise /48. Ihre Aufgabe besteht dann darin, diesen Block in /64-Subnetze (oder andere, falls die Plattform dies unterstützt) aufzuteilen und diese den einzelnen VLANs oder logischen Segmenten zuzuweisen.
Angenommen, Ihr Provider stellt Ihnen eine /48 -Adresse wie 2001:b33f:f33d::/48 zur Verfügung, und Sie verwenden auf der WAN-Schnittstelle Ihres Routers die Adresse 2001:b33f:f33d::2, während der Router Ihres Providers die Adresse 2001:b33f:f33d::1 hat. Diese WAN-Konfiguration stellt lediglich die ausgehende Verbindung dar. Entscheidend ist, wie Sie diese /48-Adresse im LAN verteilen.
Bei IPv6 ist es üblich, auf jeder Layer-2-Verbindung mit /64-Subnetzen zu arbeiten, da dies die empfohlene Größe für die automatische Konfiguration (SLAAC) und andere Funktionen ist. Ausgehend von einem /48-Subnetz stehen Ihnen 2^(64-48) = 65.536 /64-Subnetze zur Verfügung; anders ausgedrückt: Sie haben mehr als genug, um problemlos Blöcke für jedes VLAN, Gast-WLAN, jede DMZ usw. zuzuweisen.
In den LAN-Schnittstelleneinstellungen Ihres Routers (z. B. bei einem UniFi- oder Omada-Gateway) finden Sie ein Feld für die „IPv6-Adresse“ oder das „IPv6-Präfix“ sowie ein Dropdown-Menü mit Subnetzmaskenlängen zwischen /64 und /127. Normalerweise wird empfohlen, die Einstellung auf /64 zu belassen, es sei denn, es liegt ein besonderer Anwendungsfall vor.
Die Idee ist ungefähr so :
- VLAN 10 (Firmennetzwerk): 2001:b33f:f33d:10::/64
- VLAN 20 (Gäste): 2001:b33f:f33d:20::/64
- VLAN 30 (Server): 2001:b33f:f33d:30::/64
- VLAN 40 (Labor/IoT): 2001:b33f:f33d:40::/64
In jedem VLAN verfügt der Router über eine gültige Adresse innerhalb des /64-Präfixes, die als Gateway für Clients dient; beispielsweise 2001:b33f:f33d:10::1 für VLAN 10, 2001:b33f:f33d:20::1 für VLAN 20 usw. Das Feld, das viele Geräte als „Gateway-IP/Subnetz“ bezeichnen, enthält genau diese Routeradresse zusammen mit der Länge des Präfixes (/64).
Clients erhalten üblicherweise eine einzelne globale IPv6-Adresse innerhalb des zugewiesenen /64-Subnetzes, entweder über SLAAC, DHCPv6 oder eine Kombination aus beidem (SLAAC für die IP-Adresse und DHCPv6 für zusätzliche Parameter wie DNS). Ganze Subnetze werden normalerweise nicht an einzelne Geräte delegiert, außer in sehr spezifischen Kontexten (z. B. interne Router, die Präfixe mithilfe von DHCPv6-PD verteilen).
Bei der Aufteilung des Adressraums auf mehrere VLANs geht es weniger um den Verbrauch (dafür stehen ja genügend Präfixe zur Verfügung), sondern vielmehr darum, das Schema übersichtlich und leicht verständlich zu gestalten: Man verwendet VLAN-Nummern in den letzten 16 Bits des Präfixes, reserviert aufeinanderfolgende Bereiche für interne Dienste, trennt Gäste, IoT und Produktion durch klar abgegrenzte Blöcke usw.
Automatische Konfiguration, DAD und erweiterte IPv6-Parameter auf Schnittstellen
Wenn Sie IPv6 auf einer Schnittstelle (LAN, VLAN, Tunnel usw.) aktivieren, bieten viele Systeme die Möglichkeit, erweiterte Parameter anzupassen, die standardmäßig gut konfiguriert sind. Es empfiehlt sich, diese Parameter nicht zu verändern, es sei denn, Sie haben in Ihrem Netzwerk ganz spezielle Anforderungen.
Einer dieser Parameter ist das „Hop-Limit “, das dem TTL-Wert in IPv4 entspricht: die maximale Anzahl an Router-Hops, die ein Paket durchlaufen darf, bevor es verworfen wird. Der gängigste Standardwert ist 64, was in der Regel auch in großen Netzwerken mehr als ausreichend ist.
Eine weitere gängige Einstellung ist die Anzahl der DAD- Übertragungen (Duplicate Address Detection). IPv6 prüft vor der Verwendung einer Adresse, ob diese bereits im Netzwerk vorhanden ist. Ein typischer Wert ist 1, wodurch die Konfigurationszeit verkürzt und gleichzeitig der Prüfaufwand minimiert wird. Die Einstellung auf 0 deaktiviert die Duplikatserkennung, was generell nur in streng kontrollierten Umgebungen empfohlen wird.
Bei den meisten Controllern und Routern finden Sie diese Parameter in einem separaten IPv6-Tab beim Bearbeiten der Benutzeroberfläche. Die Dokumentation empfiehlt in der Regel, die Standardwerte beizubehalten, es sei denn, Sie wissen genau, was Sie ändern und warum.
Zugriffskontrolle und Sicherheit in IPv6: ACLs statt NAT
Ein wesentlicher Unterschied zu IPv4 besteht darin, dass IPv6 NAT nicht in gleicher Weise nutzt. Jedes Gerät kann direkt aus dem Internet global routbare Adressen beziehen, sodass die erste Sicherheitslinie die Firewall/ACL des Gateways bildet und nicht mehr ein Nebeneffekt von NAT selbst ist.
Bei Omada-Gateways ist die Funktionalität der IPv6-Zugriffskontrollliste (ACL) von zentraler Bedeutung. Sie ermöglicht es dem Administrator, Regeln zu definieren, die den Datenverkehr anhand von Quelladresse, Zieladresse, Ports oder Protokollen filtern und entscheiden, ob die einzelnen Datenverkehrsarten zugelassen oder blockiert werden.
Viele Omada-Gateways blockieren standardmäßig den Zugriff von externen auf interne Netzwerke über IPv6, da kein NAT zur Verschleierung interner Adressen vorhanden ist. Anders ausgedrückt: Der Zugriff aus dem Internet auf Ihr LAN ist vollständig blockiert, sofern Sie nicht explizit Ausnahmen schaffen.
Für typische IPv6-Zugriffskontrollszenarien gibt es mehrere Konfigurationsmuster:
- Verhindern Sie den Zugriff aus dem Internet auf das interne Netzwerk.Standardmäßig ist dies in der Regel blockiert, aber Sie können die Richtlinie mit zusätzlichen ACLs in IPv6 überprüfen oder weiter verschärfen.
- Zugriff auf einen internen Server gewähren (Beispielsweise ein Webserver in einem Server-VLAN): Es werden eine interne IPv6-Adressgruppe (my_server) und eine externe Client- oder Bereichsgruppe (my_client) definiert, und es wird eine ACL-Regel vom Typ WAN-IN erstellt, um diesen Datenverkehr zu ermöglichen.
- Den Internetzugang für bestimmte Geräte einschränken (z. B. Kindercomputer oder IoT-Geräte): Es wird eine IPv6-Gruppe mit diesen Clients (children_pc) und eine weitere Gruppe, die das Internet repräsentiert, erstellt, und für diese Gruppe wird eine LAN->WAN-ACL-Regel im Deny-Modus hinzugefügt.
Der Workflow in Omada lässt sich wie folgt zusammenfassen: Konfigurieren Sie die IPv6-WAN-Verbindung korrekt, aktivieren und stellen Sie den IPv6-Modus auf den LANs/VLANs ein, definieren Sie IPv6-Gruppen mit den Adressen oder Bereichen, die Sie interessieren, und erstellen Sie schließlich Gateway-ACL-Regeln, in denen Sie die Verkehrsrichtung (IN, OUT, LAN->WAN), die Richtlinie (Zulassen/Verweigern), die Protokolle und die Quell-/Zielpaare basierend auf diesen Gruppen auswählen.
Es ist wichtig sicherzustellen, dass die Gateway-Firmware auf dem neuesten Stand ist, da die modernsten IPv6-Zugriffskontrollfunktionen möglicherweise aktuelle Versionen der Systemsoftware erfordern.
Aktivierung von IPv6 in Heim- und kleinen Büroumgebungen
Im privaten oder kleinen Büro ist die IPv6-Aktivierung meist weniger kompliziert als gedacht. Wichtig ist nur, dass Ihr Internetanbieter IPv6 bereits für Ihre Leitung anbietet und Ihr Router dies korrekt erkennt.
Die allgemeinen Schritte wären :
- Bitten Sie Ihren Lieferanten um Bestätigung. Prüfen Sie, ob Ihre Verbindung IPv6 unterstützt und in welchem Modus (Dual Stack, IPv6 nur mit NAT64 usw.). Klären Sie außerdem, ob Sie Ihre Geräte oder die Firmware austauschen müssen.
- Überprüfen Sie, ob der Router IPv6 unterstützt.Dies ist bei modernen Geräten wie FRITZ!Box, ASUS-Routern, TP-Link Archer (C, AX usw.), Omada, UniFi usw. üblich.
- Greifen Sie auf die Weboberfläche des Routers zu. (192.168.1.1, 192.168.0.1 oder eine andere, je nach Hersteller) und suchen Sie nach dem Abschnitt IPv6 in den erweiterten Optionen oder im Netzwerkmenü.
- Aktivieren Sie IPv6 und wählen Sie den Verbindungstyp aus. Vom Internetdienstanbieter angegeben: DHCPv6, PPPoE mit nativer IPv6, statische IP, 6rd-Tunnel usw.
- Wenden Sie die Änderungen an und starten Sie das System gegebenenfalls neu.Überprüfen Sie als Nächstes mit einer Website wie test-ipv6.com, ob Ihre Internetverbindung bereits IPv6 verwendet.
In den meisten modernen Betriebssystemen (Windows 10/11, macOS, Linux, Android, iOS) ist IPv6 standardmäßig aktiviert. Unter Windows beispielsweise können Sie dies ganz einfach in den Eigenschaften des Netzwerkadapters überprüfen und sicherstellen, dass das Kontrollkästchen „Internetprotokoll Version 6 (TCP/IPv6)“ aktiviert ist.
Sobald der Router das Präfix korrekt ankündigt und die Clients IPv6 aktiviert haben, erhält jedes Gerät automatisch seine globale und lokale Adresse, ohne dass dafür etwas am Gerät selbst geändert werden muss.
Windows-Perspektive: IPv4/IPv6-Präferenz und teilweise Deaktivierung
In Windows-verwalteten Umgebungen ist es wichtig zu wissen, dass das System die in RFC 3484 beschriebene Adressauswahllogik implementiert und eine Präfixtabelle führt, die entscheidet, welche Adresse verwendet wird, wenn derselbe Rechner mehrere IPs (IPv4 und IPv6) besitzt, die mit einem DNS-Namen verknüpft sind.
Standardmäßig verwendet Windows IPv6, wenn eine globale Unicast-Adresse verfügbar ist und die Verbindung korrekt ist, obwohl es auch problemlos parallel mit IPv4 arbeiten kann.
Manche Administratoren deaktivieren oder beschränken IPv6, um Netzwerkprobleme zu diagnostizieren, insbesondere bei Verdacht auf Probleme mit der Namensauflösung oder unvollständigen IPv6-Konfigurationen. Microsoft bietet einen zentralen Mechanismus zur Überwachung der IPv6-Nutzung über die Systemregistrierung.
Der relevante Registrierungsschlüssel lautet:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip6\Parameters\DisabledComponents
Es handelt sich um einen REG_DWORD-Wert , der zwischen 0x00 (Standardverhalten, IPv6 vollständig aktiviert) und 0xFF (deaktiviert IPv6 auf den meisten Schnittstellen, obwohl das System es intern weiterhin für seine eigenen Aufgaben nutzt) liegen kann.
Einige nützliche Einstellungen sind :
- IPv4 ist IPv6 vorzuziehen.Wert 0x20 (32 dezimal). IPv6 bleibt aktiv, die Präfixrichtlinien werden jedoch so angepasst, dass IPv4 verwendet wird, sofern verfügbar. Dies wird der vollständigen Deaktivierung von IPv6 vorgezogen.
- IPv6 auf Nicht-Tunnel-Schnittstellen deaktivieren: Wert 0x10 (16 dezimal), der native Schnittstellen beeinflusst.
- IPv6 auf Tunnelschnittstellen deaktivieren: Wert 0x01 (1 Dezimalstelle), nützlich, wenn Übergangstechnologien wie 6to4, ISATAP oder Teredo nicht gewünscht sind.
- Fast überall ausschalten: 0xFF (255 dezimal), wodurch IPv6 sowohl in Tunneln als auch in nativen Schnittstellen deaktiviert wird, mit der Ausnahme, dass das System ::1 weiterhin für Loopback und interne Zwecke beibehält.
Um diesen Wert über eine Administrationskonsole zu ändern, können Sie einen Befehl wie diesen verwenden:
reg add "HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Tcpip6\Parameters" /v DisabledComponents /t REG_DWORD /d <valor> /f
Windows verwendet in diesem Feld eine Bitmaske, um zu entscheiden, welche Komponenten deaktiviert werden: Tunnel, 6to4, ISATAP, Teredo, native Schnittstellen, IPv4-Präferenz usw. Jedes Bit wird für die verschiedenen Funktionen als wahr (1) oder falsch (0) interpretiert, und bestimmte Kombinationen wie 0x20, 0x10, 0x01 oder 0x11 entsprechen gängigen, von Microsoft dokumentierten Szenarien.
Es ist wichtig zu verstehen, dass dieser Schlüssel den Status des Kontrollkästchens „Internetprotokoll Version 6 (TCP/IPv6)“ in den Schnittstelleneigenschaften nicht ändert; das heißt, das Kontrollkästchen bleibt aktiviert, selbst wenn Sie IPv6 auf Registrierungsebene eingeschränkt oder deaktiviert haben. Dies ist das erwartete Verhalten.
Wenn Sie IPv6 von einer bestimmten Schnittstelle trennen möchten , können Sie Folgendes tun:
- Deaktivieren Sie das IPv6-Kontrollkästchen in den Netzwerkeigenschaften des Adapters.
- Verwenden Sie PowerShell mit einem Befehl wie diesem:
Disable-NetAdapterBinding -Name "NombreDeMiAdaptador" -ComponentID ms_tcpip6
Windows aktiviert außerdem automatisch Technologien wie 6to4, wenn der Computer über öffentliche IPv4-Adressen verfügt. Wenn Sie nicht möchten, dass diese Tunnelschnittstellen erstellt oder IPv6-Adressen automatisch im DNS registriert werden, können Sie dies verhindern, indem Sie DisabledComponents auf 0x01 setzen oder Gruppenrichtlinieneinstellungen verwenden, die 6to4, ISATAP und Teredo deaktivieren.
Routermodelle und IPv6-Unterstützung
Die IPv6-Unterstützung hat sich schrittweise auf nahezu alle Router der Mittelklasse und der Oberklasse für Privatanwender und kleine Unternehmen ausgeweitet. Marken wie ASUS, AVM FRITZ!Box, TP-Link (Archer- und Omada-Serie) und andere SD-WAN-Lösungen bieten in ihren neuesten Firmware-Updates in der Regel vollständige IPv6-Unterstützung.
Im TP-Link Archer-Ökosystem gibt es beispielsweise viele Modelle für unterschiedliche Anwendungsszenarien (AX57, C1200, C5400, AX55, C4, C5200, AX53, C5, AX10, C2, AX51, AX96, A2200, TL-WR1043N V5, C80, AXE95, C8, AX10000, C3150, C9, AX50, C6, C7, AX90, AX6000, C5400X, C25, C24, A20, A64, C60, C2600, A1200, C21, C20, C64, AX1800, AX206, C59, C58, AX4200, C3200, C900, A2, AX75, AX4400, C3000, AX73, C50, A10, A54, AX4800, C1900, C55, C54, A2300, TL-WR841N V14.20, AXE75, A6, A7, AX72, AXE5400V, AXE200 Omni, A5, GX90, A8, A9, AX68, C2300, AX5300, C1210, AX23, AX20, C4000, AX21, AX3000V, A3000, C2700, AXE300, AX1500, AX60, AX11000, AX3200, AX3000...).
Bei vielen dieser Modelle wurden die IPv6-Unterstützung oder bestimmte Funktionen (z. B. DHCPv6-PD, Tunneling, IPv6-Kindersicherung, erweiterte ACLs usw.) durch Firmware-Updates verbessert. Es empfiehlt sich, das Download-Center des Herstellers zu besuchen, die Hardwareversion Ihres Geräts zu überprüfen und das Datenblatt oder die Versionshinweise zu lesen, um sich über die kürzlich hinzugefügten Funktionen zu informieren.
Beachten Sie außerdem, dass die Verfügbarkeit bestimmter Produkte und Funktionen je nach Region variiert. So ist es möglich, dass ein bestimmtes Modell mit bestimmten IPv6-Funktionen in Ihrem Land nicht verfügbar ist oder nicht genau die gleichen Funktionen wie in einer anderen Region aufweist.
Support, Firmware und Funktionstests
Bei der Arbeit mit IPv6 ist es besonders wichtig, die Firmware Ihrer Geräte auf dem neuesten Stand zu halten: Fehler in der DHCPv6-Implementierung, Ausfälle bei RA (Router Advertisements), Probleme mit 6rd/6to4-Tunneln oder Inkompatibilitäten mit ACLs können Ihnen das Leben erheblich erschweren.
Hersteller stellen Treiber, Firmware, Dienstprogramme und Handbücher üblicherweise zentral in ihren Support-Centern bereit (z. B. im ASUS Download Center oder im FRITZ!Box Support-Portal). Ein regelmäßiger Blick in die Versionshinweise gibt Ihnen Aufschluss über Verbesserungen in Bezug auf IPv6, Sicherheit und Leistung.
Nach jeder größeren Konfigurationsänderung (Aktivierung von IPv6, Änderung von Präfixen, Anpassung von ACLs, Änderung der IPv4/IPv6-Präferenz auf Windows-Clients usw.) empfiehlt es sich, eine Reihe von Mindesttests durchzuführen:
- Navigieren Sie zu Websites, die ausschließlich IPv6-Adressen verwenden oder IPv6 priorisieren.
- Nutzen Sie Tools wie test-ipv6.com, um Konnektivität, DNS, Lecks und den Übergang zu überprüfen.
- Testen Sie Pings und Traceroutes zu internen und externen IPv6-Adressen.
- Überprüfen Sie, ob die Firewall-/ACL-Regeln bei IPv6-Datenverkehr wie erwartet funktionieren.
Wenn etwas nicht funktioniert , umfasst ein typischer Diagnoseplan die Überprüfung des konfigurierten Verbindungstyps, die Kontrolle, ob die LAN-Präfixe korrekt sind, die Überprüfung, ob Clients gültige Adressen erhalten, die Aktualisierung der Firmware und schließlich das Zurücksetzen des Routers auf die Werkseinstellungen, um störende Legacy-Konfigurationen auszuschließen.
In Anbetracht dieses Szenarios verliert IPv6 seinen Status als „Sonderling“ und wird zu einem weiteren Werkzeug in Ihrem Netzwerkressourcenkasten: Richtig konfiguriert bietet es Ihnen ein wesentlich übersichtlicheres Adressierungsschema, vereinfacht einige Szenarien der Dienstveröffentlichung und stellt, gut geschützt durch ACLs und Firewalls, im Vergleich zu IPv4 nicht unbedingt ein zusätzliches Risiko dar, sondern dank seines moderneren Designs eher das Gegenteil.
Index
- 1 Was ist IPv6 und warum sollten Sie es jetzt aktivieren?
- 2 IPv6-Verbindungstypen und Übergangsmechanismen
- 3 Konfiguration von IPv6 auf einem typischen Router (z. B. ASUS)
- 4 Einführung von IPv6 in fortgeschrittenen Netzwerken mit VLANs und /48-Präfixen
- 5 Automatische Konfiguration, DAD und erweiterte IPv6-Parameter auf Schnittstellen
- 6 Zugriffskontrolle und Sicherheit in IPv6: ACLs statt NAT
- 7 Aktivierung von IPv6 in Heim- und kleinen Büroumgebungen
- 8 Windows-Perspektive: IPv4/IPv6-Präferenz und teilweise Deaktivierung
- 9 Routermodelle und IPv6-Unterstützung
- 10 Support, Firmware und Funktionstests