- Schwachstellen sind technische oder menschliche Schwächen, die Angriffe auf Vertraulichkeit, Integrität und Verfügbarkeit ermöglichen.
- Es gibt verschiedene Arten: Software-, Netzwerk-, Konfigurations-, menschliche Faktoren, Cloud- und Lieferkettenfehler sowie technische Fehler wie Injection, XSS oder Buffer Overflow.
- Die CVSS-Bewertung und der Geschäftskontext sind entscheidend für die Priorisierung der zu behebenden Schwachstellen.
- Effektives Management kombiniert kontinuierliches Patching, Audits, Schulungen, Zugriffskontrollen und automatisierte Reaktion.
Sicherheitslücken sind der Ausgangspunkt der meisten Cyberangriffe. Sie stellen nicht den Angriff selbst dar, sondern vielmehr die Einfallstor für Bedrohungen, die so eindringen, sich ausbreiten und letztendlich Systeme, Netzwerke und Daten schädigen können. Für jedes Unternehmen, das seinen digitalen Schutz ernst nehmen will, ist es daher entscheidend zu verstehen, wie Sicherheitslücken klassifiziert werden, wie sie auftreten und wie sie behandelt werden.
Im Alltag kann ein einziger technischer oder menschlicher Fehler einen kritischen Dienst innerhalb von Minuten lahmlegen: von einem falsch konfigurierten Server bis hin zu einem Mitarbeiter, der auf einen Phishing-Link klickt. Deshalb ist so viel über Schwachstellenmanagement , Patches, CVEs, CVSS und Exploits gesprochen. In diesem Artikel fassen wir all diese Aspekte zusammen: Definitionen, Arten von Schwachstellen, Beispiele aus der Praxis, Ausnutzungstechniken und wie man Prioritäten setzt, wenn alles dringend erscheint.
Was ist eine Sicherheitslücke und warum ist sie so wichtig?
Wenn wir von Schwachstellen sprechen, meinen wir Fehler, Störungen oder Fehlkonfigurationen in einem Informationssystem (Server, Anwendungen, Netzwerke, Geräte usw.), die von Angreifern ausgenutzt werden können, um die Sicherheit zu gefährden. Diese Gefährdung kann die Vertraulichkeit ( Datendiebstahl), die Integrität ( unbefugte Änderung) oder die Verfügbarkeit (Dienstausfall oder -unterbrechung) beeinträchtigen.
Eine Sicherheitslücke kann durch Designfehler, Implementierungsfehler, unsichere Konfigurationen oder auch mangelhafte Betriebsabläufe entstehen (z. B. durch das Versäumnis, ausscheidenden Mitarbeitern den Zugriff zu entziehen ). Die Bedrohung besteht in der Ausnutzung dieser Sicherheitslücke: Ransomware, Denial-of-Service-Angriffe, massiver Datendiebstahl usw. Ohne eine bekannte Sicherheitslücke wäre es für Angreifer deutlich schwieriger, diese auszunutzen. Daher ist es ihr Ziel, sie zu finden, bevor Sie es tun.
Zahlreiche Sicherheitsberichte, insbesondere aus Lateinamerika, zeigen, dass über zehn Jahre alte Schwachstellen weiterhin ausgenutzt werden, schlichtweg weil sie nie behoben oder unterschätzt wurden. Dies offenbart ein grundlegendes Problem: fehlende Updates, mangelhafte Kontrolle der Angriffsfläche und unzureichendes Bewusstsein auf allen Ebenen der Organisation.
Deshalb ist die Rolle von Cybersicherheitsexperten so entscheidend. Ihre Aufgabe ist es, diese Schwachstellen aufzuspüren, ihre tatsächlichen Auswirkungen zu messen, sie zu priorisieren, Gegenmaßnahmen zu implementieren und sie zu überwachen, um ihr erneutes Auftreten zu verhindern. Dazu nutzen sie automatisierte Scanner , Konfigurationsprüfungen, Penetrationstests und kontinuierliche Bedrohungsanalysen.
Es gibt zwei Hauptwege, eine Sicherheitslücke zu entdecken: durch proaktive Sicherheitstests (Audits, Penetrationstests, Scans) oder durch deren Ausnutzung durch Angreifer . Tritt Letzteres ein, handelt es sich nicht mehr nur um eine Sicherheitslücke, sondern um einen Sicherheitsvorfall oder eine Sicherheitsverletzung. Deshalb sind Früherkennung und präventive Maßnahmen so wichtig.
Schlüsselkonzepte in der Welt der Schwachstellen
Um die Klassifizierung von Sicherheitslücken problemlos durchführen zu können , ist es hilfreich, eine Reihe von Begriffen zu beherrschen, die in technischen Berichten, Herstellermitteilungen und Nachrichten über Cyberangriffe vorkommen.
Schwachstelle : Dies ist die eigentliche Sicherheitslücke. Es kann sich um einen Programmfehler, eine Fehlkonfiguration oder eine Kombination aus beidem handeln. Für sich genommen stellt sie keinen Angriff dar, ist aber ein potenzielles Einfallstor für Cyberkriminelle.
Patch : Dies ist ein Update oder eine Fehlerbehebung, die vom Hersteller veröffentlicht wird, um eine spezifische Sicherheitslücke zu schließen . Dazu gehören beispielsweise die Änderung von Bibliotheken, die Anpassung von Eingabevalidierungen oder die Verschärfung der Zugriffskontrollen. Es ist die direkteste Lösung, wird aber in vielen Organisationen am häufigsten aufgeschoben.
Ein Exploit ist die praktische Methode, eine Sicherheitslücke auszunutzen . Er kann ein Skript, eine speziell präparierte Datei, eine Befehlszeile oder eine Reihe automatisierter Schritte sein. Er setzt die Theorie (die Sicherheitslücke) in einen realen Angriff um.
Payload : Dies ist der „nützliche Schadcode“, der nach Ausnutzung der Sicherheitslücke ausgeführt wird. Es kann sich dabei um Ransomware, Datendiebstahlprogramme, unbemerkte Hintertüren oder andere Schadsoftware handeln. Die Sicherheitslücke wird ausgenutzt; die Payload dringt ein und führt die schädliche Arbeit aus.
Proof of Concept (POC) : Ein Proof of Concept (POC) ist ein Nachweis der Machbarkeit einer Sicherheitslücke, der üblicherweise zu Forschungs- oder Prüfungszwecken dient. Er muss nicht böswillig sein; er dient dazu, das Vorhandensein der Schwachstelle zu bestätigen und ihre Auswirkungen zu messen, ohne den Produktivbetrieb zu schädigen.
Zero-Day-Schwachstelle : Hierbei handelt es sich um eine dem Hersteller unbekannte Sicherheitslücke , für die kein Patch verfügbar ist . Entdeckt ein Angreifer diese Schwachstelle vor allen anderen, kann er sie ohne Erkennungsmerkmale oder spezifische Lösungen ausnutzen, was sie zu einem der gefährlichsten Szenarien macht.
CVE (Common Vulnerabilities and Exposures) : Dies ist die Standardkennung für jede öffentlich verfügbare Sicherheitslücke. Eine CVE wie CVE-2026-6785 ermöglicht die eindeutige Identifizierung einer spezifischen Sicherheitslücke und erleichtert so die Nachverfolgung und Koordination zwischen Herstellern und Sicherheitsteams.
CWE (Common Weakness Enumeration) : Anstatt sich auf Einzelfälle zu konzentrieren, kategorisiert CWE Muster von Schwachstellen (Pufferüberlauf, unzureichende Validierung, Authentifizierungsfehler usw.). Es hilft Entwicklern, bereits in der Entwurfsphase zu verstehen, welche Fehlertypen vermieden werden sollten.
CVSS (Common Vulnerability Scoring System) : Dies ist das am weitesten verbreitete System zur Bewertung des Schweregrades einer Sicherheitslücke auf einer Skala von 0 bis 10. Es berücksichtigt die Art der Ausnutzung, die Notwendigkeit einer Authentifizierung, die Auswirkungen auf Vertraulichkeit, Integrität und Verfügbarkeit sowie zeitliche und umgebungsbedingte Faktoren. Beispiele wie Log4Shell (CVE-2021-44228) erreichen einen Wert von 10 und weisen damit auf maximale Kritikalität hin.
Allgemeine Klassifizierung von Cybersicherheitslücken
Eine praktische Methode zur Organisation von Schwachstellen besteht darin, zu untersuchen, wo sie auftreten und welche Auswirkungen sie haben . Anschließend werden sie üblicherweise in mehrere übergeordnete Kategorien eingeteilt, die bei der Priorisierung und der Zuweisung von Verantwortlichkeiten innerhalb der Organisation helfen.
Netzwerk-Schwachstellen : Diese betreffen die Kommunikationsinfrastruktur : unnötig offene Ports, lasche Firewall-Regeln, schlecht gesicherte VPNs, fehlende Netzwerksegmentierung, unverschlüsselter Datenverkehr usw. In hybriden und Remote-Umgebungen werden sie aufgrund der vergrößerten Angriffsfläche noch kritischer.
Konfigurations- und Systemschwachstellen : Diese Schwachstellen treten auf, wenn ein System mit unsicheren Parametern , Standardanmeldeinformationen, nicht aktiven Diensten oder ohne angemessene Zugriffskontrollen bereitgestellt wird. Sie hängen nicht vom Code selbst ab, sondern von der Konfiguration und Wartung der Infrastruktur.
Menschliche Schwächen , auch bekannt als der menschliche Faktor , entstehen durch unsicheres Verhalten: die Verwendung schwacher oder wiederverwendeter Passwörter, die Weitergabe von Zugangsdaten per E-Mail, das Herunterladen von Dateien aus fragwürdigen Quellen, das Fallenlassen auf Phishing- oder Vishing-Betrugsversuche usw. Sie sind schwer zu beseitigen, da sie mehr mit Psychologie und Kultur als mit Technologie zu tun haben.
Cloud-Schwachstellen : Diese entstehen in Cloud-Umgebungen aufgrund mangelhafter Speicherkonfigurationen (öffentliche Buckets), unsicherer APIs, übermäßiger Berechtigungen für Identitäten oder fehlender kontinuierlicher Überwachung. Die Geschwindigkeit, mit der sich Cloud-Dienste verändern, führt leicht dazu, dass man den Überblick über die eigene Sicherheitslage verliert.
Schwachstellen bei Drittanbietern und in der Lieferkette : Diese entstehen durch Tools, Bibliotheken, Lieferanten oder Partner, die Zugriff auf sensible Systeme oder Daten haben. Ein Ausfall in einem dieser Glieder kann, wie in aufsehenerregenden Vorfällen gezeigt, das Einfallstor für die Kompromittierung deutlich größerer Unternehmen sein.
Die häufigsten technischen Schwachstellen
Neben allgemeinen Kategorien ist es wichtig, die technischen Schwachstellentypen zu verstehen , die häufig bei Audits und realen Angriffen auftreten. Viele davon sind in den OWASP Top 10 enthalten und werden häufig in globalen Berichten erwähnt.
Pufferüberlauf : Dieser tritt auf, wenn eine Anwendung mehr Daten schreibt, als in einen reservierten Speicherbereich passen. Wird dieser Speicherplatz überschritten, werden andere Speicherbereiche überschrieben, wodurch beliebiger Code mit den Berechtigungen des betroffenen Prozesses ausgeführt werden kann.
Wettlaufsituation : Diese tritt auf, wenn das Ergebnis einer Operation von der Ausführungsreihenfolge mehrerer Prozesse oder Threads abhängt, die auf eine gemeinsam genutzte Ressource zugreifen. Manipuliert ein Angreifer diese Reihenfolge, kann er unerwartetes Verhalten hervorrufen, beispielsweise eine Aktion zweimal ausführen oder Kontrollmechanismen umgehen.
Formatstring-Fehler : Diese Fehler entstehen durch die Verwendung nicht validierter Formatstrings (z. B. in C bei Funktionen wie `printf`). Ein Angreifer kann Formatbezeichner einschleusen, um ohne Autorisierung auf den Speicher zuzugreifen.
Mangelhafte Eingabevalidierung : Werden Benutzerdaten, Formulardaten, Header oder URL-Parameter nicht ordnungsgemäß validiert, öffnet dies Tür und Tor für Angriffe wie SQL-Injection, LDAP-Injection, XPath, XSS oder Command-Injection . Sie ist eine häufige Ursache vieler kritischer Sicherheitslücken.
SQL-Injection : Hierbei wird bösartiger SQL-Code an Stellen eingefügt, an denen normaler Text erwartet wird (z. B. in einem Anmeldeformular). Wenn die Anwendung diese Eingabe direkt in eine Abfrage einbindet, kann der Angreifer Daten lesen, ändern oder löschen und sogar die Kontrolle über die Datenbank erlangen.
CSRF (Cross-Site Request Forgery) : zwingt einen authentifizierten Benutzer zu unerwünschten Aktionen in einer legitimen Anwendung, typischerweise durch Klicken auf einen Link oder Laden einer Seite mit einer versteckten Anfrage. Dabei wird das Vertrauen der Website in die Benutzersitzung ausgenutzt.
Directory Traversal : Hierbei werden Dateipfade mithilfe von Sequenzen wie ../ manipuliert , um auf Dateien außerhalb des von der Anwendung erlaubten Verzeichnisses zuzugreifen (z. B. /etc/passwd unter Linux). Ohne ordnungsgemäße Pfadvalidierung können sensible Informationen ausgelesen oder, bei veränderten Skripten, sogar Schadcode ausgeführt werden.
Befehlsinjektion : Dies tritt auf, wenn eine Anwendung Betriebssystembefehle mit vom Benutzer eingegebenen Daten ausführt, ohne diese vorher zu bereinigen. Der Angreifer kann zusätzliche Befehle einschleusen , um Dateien zu löschen, Informationen zu exfiltrieren oder entfernte Verbindungen herzustellen.
Unsichere Deserialisierung tritt auf, wenn eine Anwendung serialisierte Daten (Objekte, Strukturen) akzeptiert und diese deserialisiert, ohne deren Herkunft oder Inhalt zu überprüfen. Ein manipuliertes Objekt kann während des Rekonstruktionsprozesses zur Ausführung von Code führen.
Fest codierte Zugangsdaten : Zugangsdaten, Token oder Schlüssel, die direkt im Quellcode oder in den Binärdateien eingebettet sind. Wenn ein Angreifer Zugriff auf das Repository erlangt oder die Anwendung dekompiliert, kann er diese Zugangsdaten ermitteln und sie nutzen, um sich Zugriff auf andere Systeme zu verschaffen.
IDOR (Unsicherer direkter Objektverweis) : Dies tritt auf, wenn eine Anwendung den Zugriff auf Ressourcen ermöglicht, indem sie lediglich eine Kennung (z. B. eine numerische ID in der URL) ändert, ohne zu überprüfen, ob der Benutzer die Berechtigung dazu hat. Ein typisches Beispiel hierfür ist das Anzeigen fremder Daten durch Ändern der Zahl in der URL.
Fehler im Ressourcenmanagement : Diese umfassen Situationen, in denen eine Anwendung die Nutzung von Speicher, CPU, Speicherplatz oder gleichzeitig laufenden Prozessen nicht ordnungsgemäß verwaltet. Dies begünstigt Ressourcenerschöpfung und Denial-of-Service -Angriffe , beispielsweise durch unbegrenzte API-Anfragen ohne Ratenbegrenzung.
Konfigurationsfehler umfassen ungeschützte Administrationsbereiche ohne ordnungsgemäße Authentifizierung, öffentliche Cloud-Buckets, unnötige aktive Dienste, auflistbare Verzeichnisse und über das Internet erreichbare Debug-Endpunkte. Eine gut konzipierte Infrastruktur kann durch eine einzige falsche Einstellung völlig unsicher werden.
Probleme mit Berechtigungen und Zugriffskontrolle , auch bekannt als fehlerhafte Zugriffskontrolle, treten auf, wenn Benutzer Aktionen ausführen können, die ihnen nicht zustehen. Dies kann an schlecht definierten Rollen, unzureichender Backend-Validierung oder APIs liegen, die nicht überprüfen, wer die Anfrage stellt. Solche Probleme sind eine häufige Ursache für Rechteausweitung.
Informationslecks : Diese treten auf, wenn Systeme oder Anwendungen sensible Daten in Fehlermeldungen, Headern, Pfaden, Protokollen oder HTTP-Antworten preisgeben . Manchmal handelt es sich nicht um einen direkten Angriff, aber diese Informationen helfen einem Angreifer, das System zu analysieren, Versionen zu ermitteln oder andere Schwachstellen zu finden.
Mangelhaftes Sitzungsmanagement : Dazu gehören fehlerhaft generierte Token, Sitzungen ohne Ablaufdatum, fehlerhaftes Beenden von Sitzungen oder die unsichere Speicherung von Anmeldeinformationen in Cookies. Solche Probleme erleichtern es Angreifern , Sitzungen zu übernehmen und legitime Konten zu missbrauchen.
Beispiele aus der Praxis für Sicherheitslücken und betroffene Software
Der CVE-Katalog wächst jedes Jahr um Zehntausende neuer Einträge. Einige Schwachstellen haben aufgrund ihrer globalen Auswirkungen Berühmtheit erlangt und verdeutlichen, was passieren kann, wenn ein Unternehmen es versäumt, rechtzeitig Patches einzuspielen oder eine Sicherheitswarnung zu unterschätzen.
Ein aktuelles Beispiel ist CVE-2026-6785 , eine Speichersicherheitslücke in verschiedenen Versionen von Firefox und Thunderbird. Die technischen Details sind zwar komplex, aber im Kern ist die Schwachstelle klar: Es gab Fehler, die zu Speicherbeschädigung und der Ausführung beliebigen Codes führen konnten . Die Behebung erfolgte in späteren Versionen (Firefox 150, aktualisierte ESR-Versionen usw.), doch Systeme, die nicht rechtzeitig aktualisiert werden, bleiben weiterhin angreifbar.
Weitere bekannte Fälle umfassen Schwachstellen mit einem CVSS-Wert von 10 , wie beispielsweise Heartbleed (OpenSSL), BlueKeep, Shellshock, EternalBlue und das bereits erwähnte Log4Shell. Alle diese Schwachstellen ermöglichten die Ausführung von Schadcode aus der Ferne oder den Zugriff auf äußerst sensible Informationen und wurden in massiven Malware- und Ransomware-Kampagnen ausgenutzt.
Beispiele für häufig angegriffene Software sind Adobe Flash (heute veraltet, aber in der Vergangenheit von Fehlern zur Codeausführung geplagt), Microsoft Windows (mit zahlreichen Privilegien- und RCE-Schwachstellen im Laufe der Jahre), Apache-Server , Oracle-Datenbanken , Adobe Acrobat Reader , Java und PHP , die alle eine lange Geschichte von Exploits aufweisen, von Pufferüberläufen über Code-Injections bis hin zu Cross-Site-Scripting.
Bestimmte Sicherheitslücken wurden mit bekannten Angriffen in Verbindung gebracht. Beispielsweise wurde CVE-2017-0199 , eine Schwachstelle zur Remotecodeausführung in Microsoft Office, von Ransomware-Familien wie Ryuk, Emotet und Dridex ausgenutzt, indem sie schädliche Dokumente verwendeten, die auf den ersten Blick harmlos erschienen.
Es gibt auch Fälle, in denen durch Leaks von Cyber-Spionage-Tools zuvor unbekannte Sicherheitslücken aufgedeckt wurden. 2016 veröffentlichte die Gruppe „The Shadow Brokers“ eine Reihe von Exploits, die angeblich von der NSA gestohlen worden waren und kritische Schwachstellen in Betriebssystemen, Anwendungen und Firewalls offenbarten. Diese Tools wurden später bei Angriffen wie der WannaCry-Ransomware wiederverwendet, die die EternalBlue-Schwachstelle ausnutzte, um sich rasant zu verbreiten.
Wie Sicherheitslücken ausgenutzt werden: Gängige Techniken
Sobald eine Sicherheitslücke entdeckt wurde, benötigt ein Angreifer eine Methode, um sich effektiven Zugriff zu verschaffen . Anschließend kann er Schadsoftware einschleusen, sich lateral im Netzwerk bewegen oder Daten extrahieren. Einige der wichtigsten Ausnutzungstechniken sind im Folgenden aufgeführt.
Remote Code Execution (RCE) : Dies ist für viele Angreifer der „Heilige Gral“, da er ihnen ermöglicht, ohne physischen Zugriff Code auf dem System des Opfers auszuführen . Viele Exploit-Ketten sind speziell darauf ausgelegt, diese Fähigkeit zu erlangen, wie beispielsweise bei Log4Shell oder bestimmten Schwachstellen in ungeschützten Diensten.
LFI/RFI (Lokale/Remote-Dateieinbindung) : Bei Dateieinbindungs-Schwachstellen kann eine anfällige Anwendung lokale oder entfernte Dateien laden und ausführen, die vom Angreifer kontrolliert werden . LFI greift auf Dateien auf dem Server selbst zu (z. B. Protokolldateien mit eingeschleustem Code), während RFI Inhalte einbindet, die auf einem externen Server gehostet werden, und so die direkte Codeausführung ermöglicht.
Rechteausweitung : Selbst bei anfänglichem Zugriff mit einem eingeschränkten Benutzerkonto besteht das übliche Ziel darin, die Berechtigungen zu erweitern (Benutzer zu Administrator, normaler Benutzer zu Root usw.). Dies kann durch Betriebssystemfehler, Fehlkonfigurationen von Diensten oder spezifische Sicherheitslücken wie PwnKit (CVE-2021-4034) auf Linux-Systemen erreicht werden.
Heap-Spraying ist eine fortgeschrittene Technik, bei der der dynamische Speicher (Heap) mit Mustern gefüllt wird, die die Nutzlast enthalten. Dadurch erhöht sich die Wahrscheinlichkeit, dass ein Exploit, der die Ausführung in einen nicht näher spezifizierten Speicherbereich umleitet, auf schädlichen Code stößt. Diese Technik wurde häufig bei Exploits eingesetzt, die ältere Browser ins Visier nahmen.
Return-Oriented Programming (ROP) : Eine Strategie, um Schutzmechanismen wie DEP/NX zu umgehen. Anstatt neuen Code einzuschleusen, verwendet der Angreifer kleine Fragmente legitimen Codes („Gadgets“) aus Binärdateien oder Bibliotheken wieder und verknüpft diese mit return-Anweisungen, um bösartigen Code zu erzeugen. ROP zählt zu den effektivsten Techniken in Umgebungen mit aktiven Schutzmechanismen.
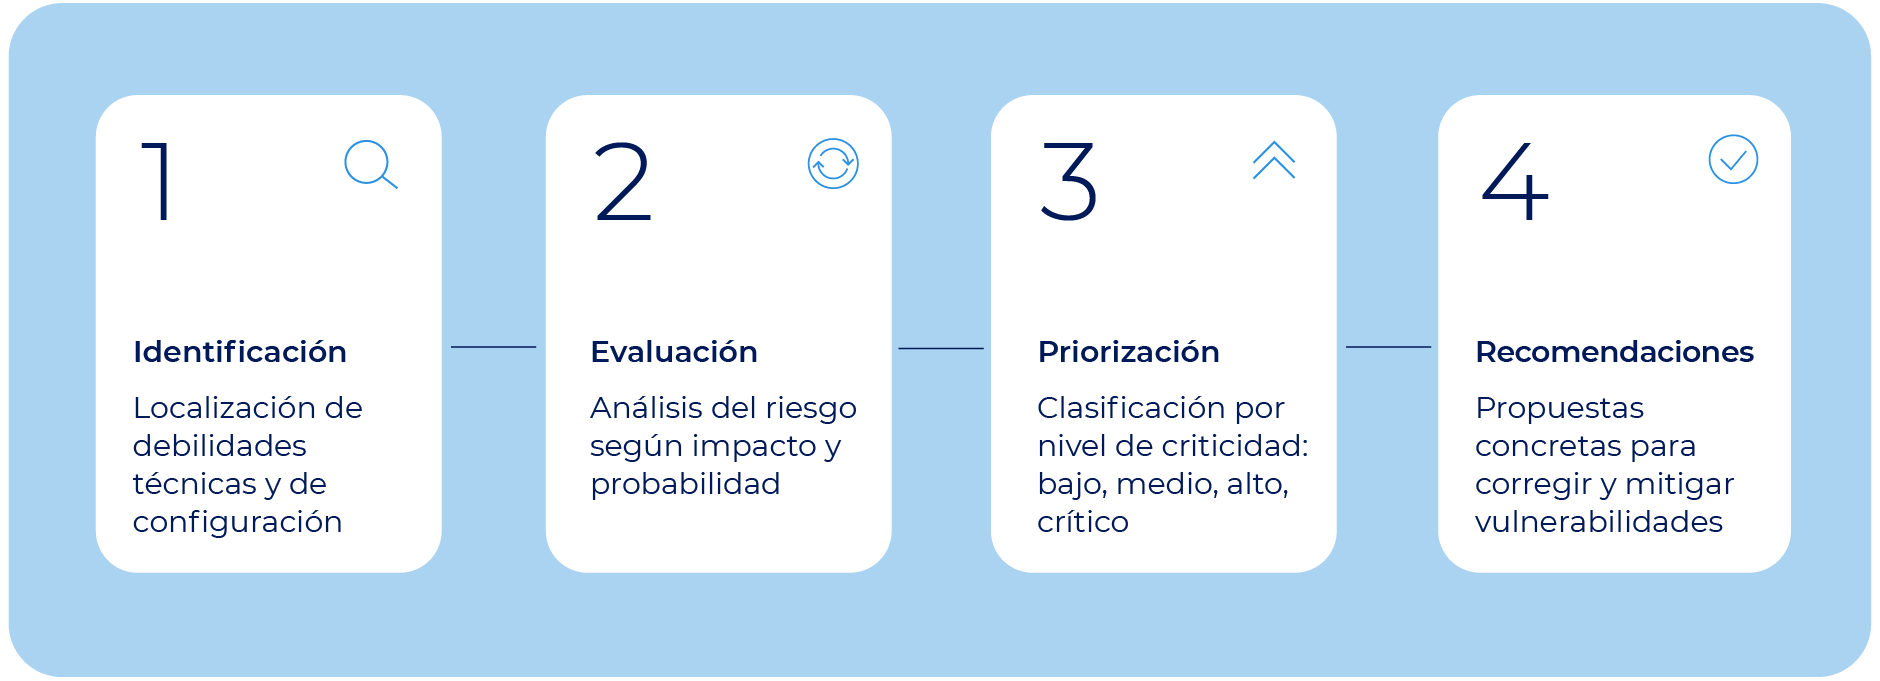
Bewertung und Priorisierung: Wie entscheidet man, welche Schwachstelle zuerst angegriffen werden sollte?
In einem typischen Szenario liefert ein Scan oder ein Audit einen Bericht mit Dutzenden oder sogar Hunderten von Schwachstellen, die als schwerwiegend, mittel oder gering eingestuft werden. Diese allgemeine Klassifizierung ist als erste Annäherung hilfreich, reicht aber für fundierte Geschäftsentscheidungen nicht aus, insbesondere bei engen Fristen für die Produktionsfreigabe.
Zur Verfeinerung dieser Priorisierung werden CVSS und seine Metriken herangezogen . Der „Basis“-Teil von CVSS analysiert Elemente wie den Zugriffsvektor (lokal, benachbartes Netzwerk oder entfernt), die Komplexität des Angriffs, ob eine Authentifizierung erforderlich ist und die Auswirkungen auf Vertraulichkeit, Integrität und Verfügbarkeit. Je entfernter und einfacher der Angriff und je größer die Auswirkungen, desto höher die Punktzahl.
Zeitliche Metriken berücksichtigen Faktoren wie das Vorhandensein öffentlich bekannter Exploits, die Verfügbarkeit von Patches und die Zuverlässigkeit von Schwachstelleninformationen. Umgebungsbezogene Metriken hingegen berücksichtigen den spezifischen Kontext jeder Organisation: die Anzahl der betroffenen Systeme, interne Sicherheitsanforderungen und potenzielle Kollateralschäden (finanzieller, rechtlicher und Reputationsschäden).
In der Praxis kann eine Schwachstelle mit hoher Punktzahl, die lediglich einen Denial-of-Service-Angriff in einem nicht kritischen System verursacht , vorübergehend akzeptabel sein, während eine „mittlere“ Schwachstelle, die geschützte Daten offenlegt, inakzeptabel sein kann. Entscheidend ist der Abgleich der technischen Punktzahl mit der Kritikalität des Systems und dem regulatorischen Kontext.
Zusätzlich zu CVSS nutzen viele Organisationen Risikomanagement-Frameworks , die Kennzahlen wie EPSS (Exploitability Probability), die Kritikalität von Assets, deren Internetanbindung oder interne Nutzung sowie vorhandene kompensierende Kontrollmechanismen (WAF, Segmentierung, Monitoring usw.) berücksichtigen. Das Ziel ist einfach: eine klare Liste der sofort zu behebenden Schwachstellen, der dringend zu minimierenden Risiken und der mittelfristig zu planenden Maßnahmen.
Bewährte Verfahren zur Reduzierung und zum Management von Schwachstellen
Keine Organisation kann alle Schwachstellen beseitigen, aber sie kann ihr Risiko drastisch reduzieren, indem sie eine Reihe grundlegender Maßnahmen in Verbindung mit kontinuierlichen Verbesserungsprozessen umsetzt.
An erster Stelle steht ein robustes Patch-Management-Programm : eine umfassende Bestandsaufnahme aller Assets, die Überwachung von Sicherheitswarnungen der Hersteller, schnelle Tests in Vorproduktionsumgebungen und die agile Bereitstellung von Updates in der Produktionsumgebung. Dies trägt dazu bei, das Risiko bekannter Schwachstellen zu minimieren.
Es ist außerdem unerlässlich , regelmäßige Audits und Bewertungen durchzuführen , sowohl automatisiert (Schwachstellenscanner) als auch manuell (Penetrationstests, Konfigurationsprüfungen). Diese Maßnahmen ermöglichen die Erkennung von Designfehlern, veralteten Konfigurationen, unnötigerweise offengelegten Diensten und menschlichen Fehlern, die bei einem einfachen Scan nicht sichtbar wären.
Mitarbeiterschulungen und Sensibilisierung sind ein weiterer entscheidender Faktor. Der Mensch bleibt das schwächste Glied in vielen Angriffsketten. Kontinuierliche Schulungsprogramme, Phishing-Übungen, klare Passwortrichtlinien, Multi-Faktor-Authentifizierung und Meldeverfahren für Sicherheitsvorfälle tragen dazu bei, dieses Risiko zu reduzieren.
Aus technischer Sicht ist es ratsam, die Zugriffskontrollen zu verstärken (Prinzip der minimalen Berechtigungen, RBAC/ABAC, regelmäßige Überprüfung der Berechtigungen), Netzwerke zu segmentieren, um die laterale Bewegung einzuschränken, Managementschnittstellen mit VPN oder IP-Filterung zu schützen und Dienste sowie Testumgebungen in der Produktion zu deaktivieren.
Schließlich können fortschrittliche Tools und Plattformen zur Automatisierung der Reaktion auf Sicherheitslücken in Unternehmen mit großen Asset-Volumina einen entscheidenden Unterschied machen. Lösungen, die Ergebnisse verschiedener Scanner zusammenführen, Daten normalisieren, mit Bedrohungsinformationen anreichern und Patching-Workflows oder die Ticketgenerierung automatisieren, tragen dazu bei, die mittlere Lösungszeit zu verkürzen und zu verhindern, dass kritische Sicherheitslücken in Hunderten von weniger wichtigen Warnmeldungen übersehen werden.
Letztendlich geht Schwachstellenmanagement weit über gelegentliche Scans hinaus. Es erfordert ein umfassendes Verständnis davon, was eine Schwachstelle ist, wie sie klassifiziert wird, wo sie auftritt (Code, Netzwerk, Cloud, Mitarbeiter, Drittanbieter), welche Ausnutzungstechniken verwendet werden und wie man sie intelligent nach dem tatsächlichen Geschäftsrisiko priorisiert. Organisationen, die all dies in ihre Kultur und ihre täglichen Prozesse integrieren, sind letztendlich besser gerüstet, um einer zunehmend komplexen und sich ständig weiterentwickelnden Bedrohungslandschaft standzuhalten.
