- Begrenzen Sie die Zeit und die Aufrufe beim Teilen und trennen Sie Kanäle für Schlüssel und Kontext.
- Bevorzugen Sie verschlüsselte Manager und Sendungen mit Rückverfolgbarkeit gegenüber E-Mail oder Chat.
- Aktivieren Sie MFA und wechseln Sie die Passwörter. Wenden Sie in Unternehmen Kontrollen und sofortigen Widerruf an.
Passwörter weiterzugeben ist etwas, das wir alle früher oder später tun müssen, sowohl im Beruf als auch privat. Fehlerhaftes Vorgehen kann unerwünschten Zugriff ermöglichen. Ziel ist es, Risiken zu minimieren, ohne die Zusammenarbeit zu beeinträchtigen . Idealerweise sollten wir Zugangsdaten niemals weitergeben, doch es gibt Situationen im Alltag (z. B. technischer Support, ein verschlüsseltes Dokument, das ein Kollege prüfen muss, Benutzerregistrierung), in denen die Weitergabe eines Passworts unvermeidbar ist.
Neben gesundem Menschenverstand ist es hilfreich, die verschiedenen Methoden, ihre Vor- und Nachteile sowie den rechtlichen Rahmen und bewährte Vorgehensweisen zu kennen. Das Verständnis des Kontextes ermöglicht es Ihnen, für jede Situation die beste Vorgehensweise zu wählen . Im Folgenden finden Sie einen umfassenden Leitfaden mit sicheren Techniken, zu treffenden Vorsichtsmaßnahmen, Empfehlungen für Unternehmen und Tools, die den Prozess erleichtern, ohne Ihre Geschäftsgeheimnisse unnötig preiszugeben.
Rechtlicher Rahmen und warum er wichtig ist
Die Rechtmäßigkeit der Weitergabe von Zugangsdaten ist rechtlich unklar und hängt vom jeweiligen Dienst und seinen Nutzungsbedingungen ab. Daher empfiehlt es sich, die Nutzungsbedingungen jeder Plattform zu prüfen . Es gab bereits aufsehenerregende Fälle, wie beispielsweise die strengeren Richtlinien von Netflix, in denen die Weitergabe von Passwörtern als Urheberrechtsverletzung ausgelegt wurde.
In den Vereinigten Staaten wurde der Computer Fraud and Abuse Act von 1986 (CFAA) in Fällen der Weitergabe von Zugangsdaten angewendet; 2016 urteilte ein Gericht, dass die Weitergabe von Passwörtern an Unbefugte illegal ist . Unabhängig vom rechtlichen Rahmen ist die praktische Botschaft klar: Verhindern Sie, dass Unbefugte auf Ihre Konten zugreifen, und beschränken Sie die Weitergabe von Zugangsdaten auf ein Minimum.
In Unternehmen vervielfacht sich das Risiko, da sensible Daten, geistiges Eigentum sowie die Einhaltung gesetzlicher Bestimmungen und Sicherheitsrichtlinien auf dem Spiel stehen ; unkontrollierte Passwortweitergabe kann zu schwerwiegenden Vorfällen führen . Deshalb ermöglichen Lösungen wie LastPass für Unternehmen, den Zugriff auf autorisierte Benutzer zu beschränken, die Weiterleitung außerhalb des Unternehmens zu blockieren und Berechtigungen beim Ausscheiden eines Mitarbeiters sofort zu widerrufen.
Bei der Planung der Passwortweitergabe müssen Sie Zugriff, Nachverfolgbarkeit, Datenintegrität und Gültigkeitsdauer berücksichtigen. Indem Sie einschränken, wer das Passwort wann und wie oft einsehen kann, verringern Sie die Angriffsfläche . Dies ist die Grundlage der in diesem Leitfaden beschriebenen Techniken, die darauf abzielen, die Zeit, in der Ihr Passwort offengelegt wird, zu minimieren.
Manche Tools bieten vorkonfigurierte Optionen oder „Presets“, um die Einrichtung zu beschleunigen (z. B. Dauer und Anzahl der Aufrufe). Das Laden eines Standard-Presets hilft Ihnen, sich wichtige Parameter zu merken . Passen Sie diese Werte dennoch immer an die jeweilige Situation und die tatsächliche Anzahl der Empfänger an.
Was Sie niemals tun sollten: unkontrollierte E-Mails und Chats
Passwörter per E-Mail oder in gängigen Chat-Anwendungen (Teams, Telegram, WhatsApp usw.) zu versenden ist zwar bequem, aber grundsätzlich unsicher. Kenntnisse über verschiedene Arten von Cybersicherheit helfen, dieses Risiko einzuschätzen, da man die Kontrolle über die Weiterleitung des Passworts verliert und es dauerhaft gespeichert bleibt . Selbst wenn man das Passwort in einem separaten Chatverlauf sendet, verrät der Kontext oft den Zweck und den Nutzer, wodurch es leicht ausgenutzt werden kann, falls jemand die Konversation oder den Posteingang durchsucht.
Ein weiteres Problem bei Chats und E-Mails ist, dass die Informationen auf den Servern und Geräten der Teilnehmer dauerhaft gespeichert bleiben. Ein Konto-Hack, ein unzureichend geschütztes Backup oder ein einfaches Versehen können diese Daten offenlegen . Vermeiden Sie diese Methoden daher, es sei denn, Sie setzen die unten beschriebenen zusätzlichen Maßnahmen um.
Wichtige Vorsichtsmaßnahmen vor dem Teilen
Bevor Sie ein Passwort weitergeben, sollten Sie Vorkehrungen treffen, um Missbrauch zu verhindern, denn keine Übermittlungsmethode kann mangelnde Passwortsicherheit ausgleichen . Beachten Sie daher folgende Empfehlungen: Füllen Sie einen Fragebogen zur Cybersicherheit aus.
- Ein Passwort pro Konto: Anmeldeinformationen nicht zwischen Diensten wiederverwenden.
- Periodische Rotation: Ändern Sie Passwörter häufig, insbesondere vertrauliche.
- Widerrufe und ÄnderungenWenn Sie mit der Person, mit der Sie das Passwort teilen, Schluss machen, ändern Sie das Passwort sofort.
- Lass sie nicht im Blickfeld: weder in Haftnotizen noch in unverschlüsselten Dateien.
- Bestätigung in zwei Schritten aktivieren (MFA), wann immer möglich.
Durch die Umsetzung dieser Maßnahmen entsteht ein Sicherheitspuffer, der die Auswirkungen eines abgefangenen Schlüssels verringert; es handelt sich um Barrieren, die einen Angreifer zwingen, mehrere Hindernisse zu überwinden . Und falls Zweifel an einer möglichen Offenlegung bestehen, ändern Sie das Passwort unverzüglich.
Passwortmanager mit Freigabefunktionen
Moderne Dateimanager bilden die erste Verteidigungslinie für kontrollierte Speicherung und Freigabe, da sie Verschlüsselung, Organisation und Protokollierung vereinen . Darüber hinaus sind sie in Browser und mobile Geräte integriert und bieten ergänzende Funktionen wie sichere Passwortgeneratoren.
Beliebte Lösungen wie 1Password, LastPass, Dashlane, Keeper, Bitwarden und RoboForm ermöglichen das Erstellen gemeinsamer Bereiche oder Sammlungen für Familien oder Teams. Jeder Benutzer verwaltet seinen eigenen privaten Tresor und hat nur Zugriff auf die ihm zugewiesenen Inhalte . Diese Bereiche zeigen an, wer mit welchen Berechtigungen Zugriff hat, und Zugriffsprotokolle werden in der Regel geführt, um potenzielle Vorfälle zu untersuchen.
Ein weiterer Vorteil ist, dass diese Manager neben Passwörtern auch sichere Notizen speichern können; Abrechnungsinformationen, Wiederherstellungscodes oder vertrauliche Anweisungen lassen sich in diesen Workflow integrieren . Viele benachrichtigen Sie außerdem, wenn Ihre Zugangsdaten in bekannten Datenlecks auftauchen, sodass Sie diese schnellstmöglich ändern können.
Erweiterte Freigabefunktionen sind oft Bestandteil kostenpflichtiger Tarife, doch der eigentliche Wert liegt in der Kontrolle und Transparenz. Gerade bei Compliance-Anforderungen oder kritischen Daten ist die Nachverfolgbarkeit entscheidend . Wenn Sie in einem Unternehmen arbeiten, prüfen Sie, welches ERP-System (Enterprise Resource Planning) zugelassen ist, bevor Sie selbst eines implementieren.
Temporäre Nachrichten: eine Kompromisslösung
Messenger-Apps wie WhatsApp, Telegram, Snapchat und Signal bieten selbstlöschende Nachrichten an, was in bestimmten Situationen nützlich sein kann; es ist jedoch nicht die empfehlenswerteste Methode . Trotz Ende-zu-Ende-Verschlüsselung besteht weiterhin das Risiko, dass die Nachricht abgefangen (auch wenn dies in bestimmten Modi verhindert werden kann) oder weitergeleitet wird, bevor sie abläuft.
Falls keine andere Möglichkeit besteht, nutzen Sie private Chats und aktivieren Sie die Option für selbstlöschende Nachrichten mit der kürzestmöglichen Zeitspanne; bei WhatsApp sind 24 Stunden eine sinnvolle Einstellung . Bei Telegram können Sie „geheime Chats“ einrichten und automatische Löschzeiten festlegen; wählen Sie auch hier stets die kürzeste Zeitspanne.
Teilen Sie die Informationen auf und nutzen Sie verschiedene Kanäle
Eine gängige Methode besteht darin, die Informationen in mehrere Teile zu zerlegen, sodass niemand den Zugang mit einer einzigen Nachricht wiederherstellen kann . Zum Beispiel: Dienst, Benutzername und Passwort werden separat und über verschiedene Kanäle gesendet.
So könnten Sie die Zugangsdaten per E-Mail, den Benutzernamen per Nachricht und das Passwort über einen anderen Kanal senden. Vermeiden Sie Querverweise in den Nachrichten, um keine Hinweise zu hinterlassen . Sollte jemand einen Teil abfangen, verfügt er nicht über alle notwendigen Informationen, um sich Zugang zu verschaffen.
Temporäre Links, die sich selbst zerstören
Es gibt Webtools, die speziell für die einmalige Weitergabe von Passwörtern über selbstlöschende URLs entwickelt wurden. Das Passwort wird dabei nicht im Klartext, sondern kontrolliert übertragen . Zwei zentrale Aspekte bestimmen ihre Sicherheit: die Begrenzung der Gültigkeitsdauer des Passworts und die Beschränkung der Anzahl der möglichen Zugriffe.
Ein Beispiel ist Password Pusher (pwpush.com). Mit diesem Tool können Sie ein Passwort generieren oder ein vorhandenes einfügen und einen zeitlich begrenzten Link erstellen. Sie legen fest, wie lange der Link gültig ist und wie oft er geöffnet werden kann . Idealerweise sollten Sie die Parameter auf das absolute Minimum beschränken: Weniger Tage und weniger Aufrufe bedeuten geringere Reichweite.
Beim Generieren des Links vermeiden Sie es, Kontextinformationen zum Passwort hinzuzufügen (z. B. „Dies ist das Passwort von Benutzer X mit Benutzer Y“). Sollte jemand die URL abfangen, weiß er nicht, wo er sie anwenden soll . Kopieren Sie die generierte Adresse und teilen Sie sie über den gewünschten Kanal.
Wichtiger Hinweis: Einige E-Mail- und Kollaborationsfilter (Microsoft 365, Gmail usw.) scannen Links vorab auf schädliche Aktivitäten. Dies kann zu Zugriffsverlusten führen, selbst wenn der Empfänger die URL nicht geöffnet hat . Wählen Sie, falls verfügbar, die Option „1-Klick-Wiederherstellungsschritt“, um diese automatische Nutzung zu verhindern.
Schließlich kann der Empfänger – je nach Konfiguration – auf die URL klicken und das Passwort in die Zwischenablage kopieren, selbst ohne es auf dem Bildschirm zu sehen. Der Zugriff ist somit auf eine einzige, kontrollierte Aktion beschränkt . Für erhöhte Sicherheit empfiehlt es sich, diese Technik mit der Übermittlung der Anweisungen zur Verwendung über einen anderen Kanal zu kombinieren.
Manche Tools gehen noch einen Schritt weiter und verschlüsseln das Geheimnis direkt im Browser, bevor es an den Server gesendet wird. Dadurch erhält der Anbieter die Inhalte niemals im Klartext . Der typische Ablauf ist folgender: Der Browser generiert ein Schlüsselpaar (öffentlich und privat) und verschlüsselt das Geheimnis lokal.
Der Server empfängt lediglich den öffentlichen Schlüssel und das bereits verschlüsselte Geheimnis; ohne den privaten Schlüssel ist der gespeicherte Inhalt selbst dann wertlos, wenn jemand Zugriff auf die Datenbank erlangt . Anschließend generiert das Tool eine URL, die eine Kennung für das Geheimnis und die für den Client zur Entschlüsselung notwendigen Informationen enthält.
Wenn der Empfänger den Link öffnet, ruft sein Browser den verschlüsselten Datenblock ab und entschlüsselt ihn lokal mithilfe der in der URL eingebetteten Daten. Ist die ursprüngliche URL nicht mehr verfügbar, kann das Geheimnis nicht wiederhergestellt werden . Die Gültigkeitsdauer wird durch zwei Bedingungen gesteuert: die Anzahl der Aufrufe und die verstrichene Zeit. Sobald eine dieser Bedingungen erfüllt ist, ist das Geheimnis nicht mehr zugänglich.
Manche Implementierungen beinhalten ein Protokoll , das jeden Versuch protokolliert, selbst solche, bei denen das Geheimnis aufgrund seines Ablaufs nicht angezeigt wird. Diese Nachverfolgbarkeit hilft zu bestätigen, dass der Empfänger es erhalten hat und wann . Dies ist eine sehr praktische Funktion für Support-Teams und Administratoren.
Solche Lösungen beinhalten oft Entwicklungspläne mit integrierten Hilfsprogrammen wie Passwortgeneratoren oder URL-Kürzern, die die Verbreitung erleichtern. Sie umfassen in der Regel auch Übersetzungen und Hilfeseiten (FAQ, Über uns), um ein breiteres Publikum zu erreichen . Jede kleine Verbesserung hilft, wenn man dadurch weniger, dafür aber bessere Inhalte verbreiten kann.
Bitwarden Send und verschlüsseltes Senden von Texten/Dateien
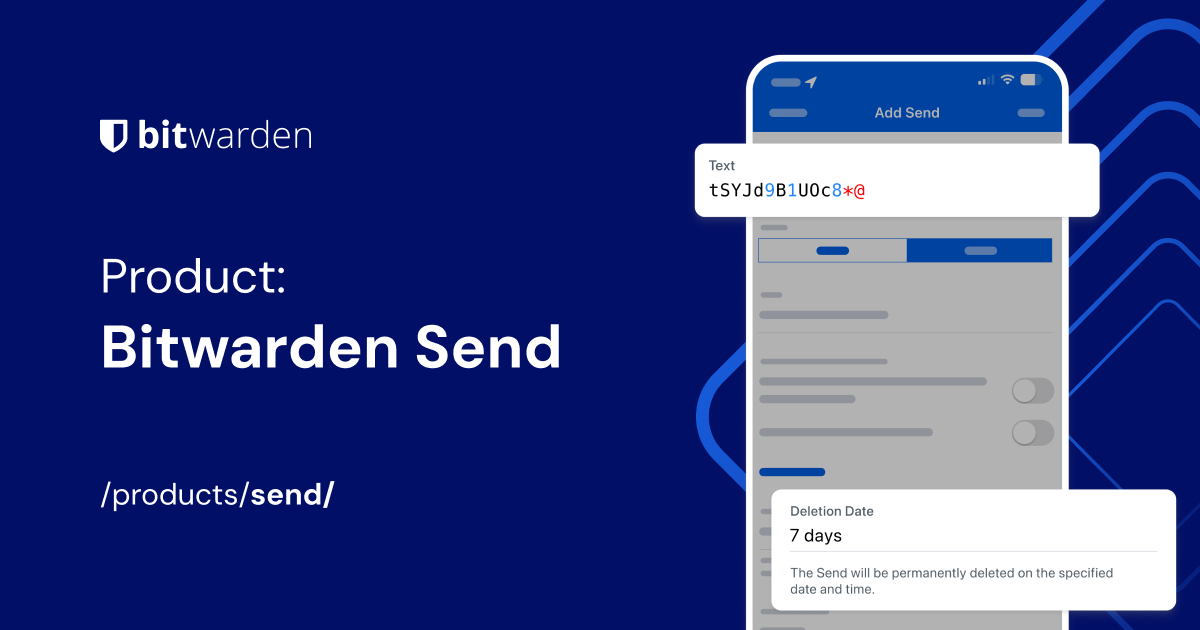
Eine weitere praktische Möglichkeit ist die Nutzung von Diensten wie Bitwarden Send, um vollständig Ende-zu-Ende-verschlüsselte Texte oder Dateien sicher zu versenden. So lassen sich Zugangsdaten, Geschäftsdokumente oder vertrauliche Notizen mit Zugriffskontrollen übertragen . Dieser Ansatz vereinfacht das direkte Senden an andere Personen, ohne die Inhalte Dritten zugänglich zu machen.
Diese Tools bieten üblicherweise Ablaufdaten, zusätzlichen Passwortschutz und Downloadlimits. Konfigurieren Sie immer die Mindestgültigkeitsdauer und vermeiden Sie die Wiederverwendung von Links . Wenn der Empfänger die Informationen nicht speichern muss, sollte der Link idealerweise nach dem ersten Aufruf ablaufen.
Praxisbeispiel: Verschlüsseltes Dokument, das von einem Team geteilt wird
Stellen Sie sich vor, Sie haben ein Office-Dokument mit einem Passwort verschlüsselt und ein Kollege muss es öffnen. Sie müssen ihm das Passwort übermitteln, ohne es Dritten zugänglich zu machen . In diesem Fall empfiehlt es sich, die Datei über den üblichen Firmenkanal und das Passwort über einen temporären, selbstlöschenden Link zu senden.
Darüber hinaus kommuniziert es über einen anderen Kanal, über den das Passwort angewendet werden soll (z. B. der Dateiname oder der Ordnername). Wenn jemand die URL oder das Dokument, aber nicht beides abfängt, kann er nicht auf den Inhalt zugreifen . Es ist eine einfache, aber wirkungsvolle Maßnahme, die die Sicherheit deutlich erhöht.
Risiken, vernetzte Konten und Identität
Moderne Konten enthalten persönliche Daten, Bankinformationen, Konversationen, Fotos und vieles mehr. Erlangt jemand mit einem unkontrollierten, weitergegebenen Passwort Zugriff, kann er sich als Sie ausgeben oder Betrug begehen . Zudem sind viele Dienste miteinander vernetzt, sodass ein Sicherheitsvorfall weitere Sicherheitslücken auslösen kann.
Die Offenlegung Ihrer Zugangsdaten beeinträchtigt auch Ihren Ruf: Jeder, der auf Ihre Profile zugreift, kann in Ihrem Namen posten oder Ihre Informationen manipulieren; der Schutz des Zugangs bedeutet den Schutz Ihrer digitalen Identität . Daher ist es wichtig, die Weitergabe von Zugangsdaten zu minimieren und Methoden zu wählen, die möglichst wenige Spuren hinterlassen.
Kontrollen und Richtlinien in Unternehmen
In Organisationen sollte der Standard darin bestehen, über verwaltete Bereiche mit rollenbasierten Berechtigungen so wenig wie möglich zu teilen, die Passwortnutzung auf autorisierte Benutzer zu beschränken und diese am Verlassen der Domäne zu hindern . Geeignete Geschäftswerkzeuge ermöglichen die zentrale Anwendung dieser Richtlinien.
Ein weiterer wichtiger Kontrollmechanismus ist der sofortige Entzug von Berechtigungen beim Ausscheiden eines Mitarbeiters aus dem Unternehmen; die Sperrung des Zugriffs auf Zugangsdaten und Ressourcen sollte automatisiert erfolgen . Parallel dazu sollten die gemeinsam genutzten Zugriffsrechte regelmäßig überprüft und nicht mehr benötigte Zugriffsrechte entfernt werden.
Empfohlener Schritt-für-Schritt-Ablauf mit temporären Links
In bestimmten Fällen eignet sich ein robuster Ablauf mit Einweglinks und kurzer Gültigkeitsdauer sehr gut; er minimiert die zeitliche Belastung und beschränkt die Anzahl der Personen, die den Schlüssel sehen können . Die Abfolge wäre:
- Generieren Sie ein zufälliges Passwort oder fügen Sie Ihr vorhandenes in das temporäre Toolfeld ein.
- Definieren Sie das Ablaufdatum nach Tagen und Ansichten. Tipp: Fügen Sie eine zusätzliche Ansicht hinzu, falls Sie den Link selbst überprüfen.
- Aktiviert die Option, die verhindert, dass automatische Scanner Ansichten verbrauchen (entspricht „1-Klick-Wiederherstellung“).
- Erstellen Sie den Link und kopieren Sie ihn in die Zwischenablage, ohne einen Dienst-/Benutzerkontext hinzuzufügen.
- Senden Sie die URL über einen Kanal und kommunizieren Sie gegebenenfalls über einen anderen Kanal.
In Kombination mit aktivierter Multi-Faktor-Authentifizierung (MFA) auf dem Zielkonto wird das Risiko drastisch reduziert; selbst wenn jemand das Passwort stiehlt, kann er sich ohne den zweiten Faktor nicht anmelden . Und denken Sie daran, den Link zu löschen, sobald er nicht mehr benötigt wird, sofern das Tool dies zulässt.
Egal für welche Methode Sie sich entscheiden, das gemeinsame Ziel ist, keine Spuren zu hinterlassen, den Zugriff zu kontrollieren und ihn jederzeit unterbrechen zu können. Mit Zeitlimits, Zugriffsbeschränkungen und getrennten Kanälen sind Sie auf dem richtigen Weg . Dank dieser Gewohnheiten und der richtigen Tools wird das Teilen von Passwörtern vom riskanten Spiel zum kontrollierten Prozess.
