- Ein VPN verschlüsselt nur den Datenverkehr zwischen Ihrem Gerät und seinen Servern und verbirgt Ihre IP-Adresse, ersetzt aber nicht die HTTPS-Verschlüsselung zwischen Ihrem Browser und dem Web.
- Wenn eine Seite kein HTTPS verwendet, bleibt die Verbindung zwischen VPN-Server und Webserver unverschlüsselt (HTTP), und Ihre Daten können abgefangen oder verändert werden.
- Ein VPN verbessert Ihre Privatsphäre gegenüber Ihrem Internetanbieter und öffentlichen Netzwerken, aber es verhindert nicht die Risiken unsicherer oder bösartiger Websites und behebt auch nicht deren Mängel.
- Die sicherste Option ist die Kombination von VPN und HTTPS. Vermeiden Sie es, sensible Informationen an Websites zu senden, die vom Browser als unsicher eingestuft werden.
Wenn Ihnen jemand sagt: „Nutzen Sie ein VPN, dann sind Sie auf der sicheren Seite“, ist die Realität deutlich komplexer. Ein VPN ist kein Allheilmittel, das alle Sicherheitsprobleme löst , insbesondere nicht beim Besuch von Webseiten, die kein HTTPS verwenden oder falsch konfiguriert sind. Die Grenzen dieses Schutzes zu verstehen, ist entscheidend, um ein trügerisches Sicherheitsgefühl beim Surfen zu vermeiden.
Stellen Sie sich folgende, häufige Situation vor: Sie besuchen eine Website, die Sie seit Jahren nutzen, und plötzlich warnt Ihr Browser Sie, dass das Sicherheitsschloss fehlt und kein HTTPS mehr verwendet wird . Jemand meint, dass bei einer VPN-Verbindung „nichts passiert“, da Ihre Daten sicher übertragen werden. Andere behaupten jedoch, dass das VPN Ihre Daten nur bis zu seinen Servern schützt, nicht aber auf dem Weg von der Website zum VPN. Wer hat Recht, und was genau geschieht mit Ihren Daten während dieser Übertragung?
Was genau ist ein VPN und welchen Teil der Verbindung schützt es?

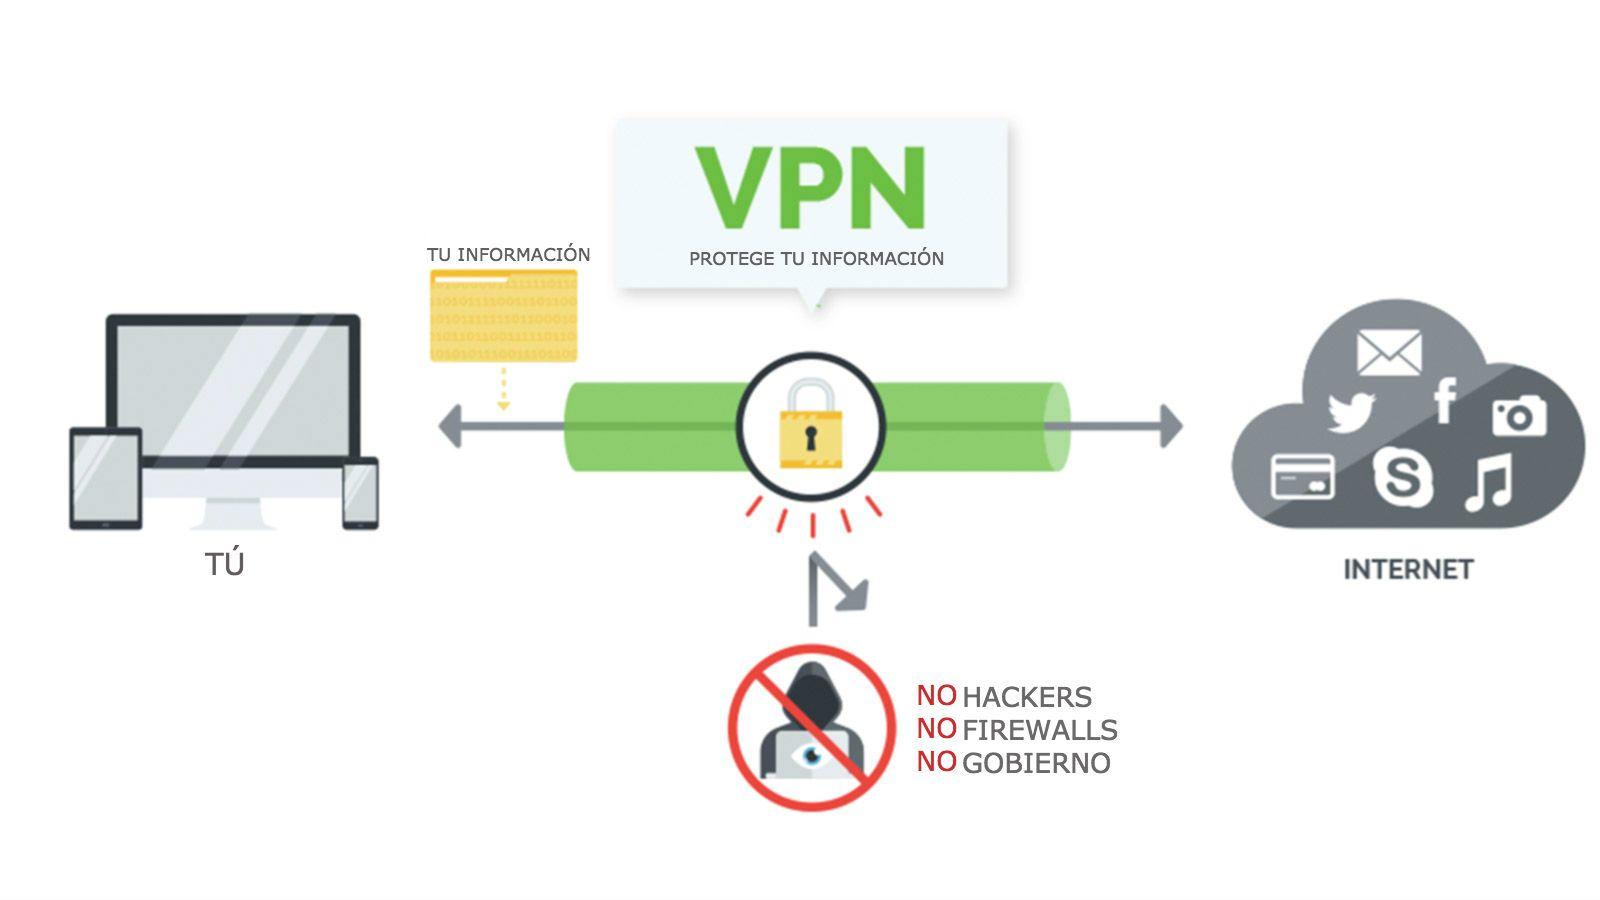
Bevor wir uns mit den Feinheiten von HTTPS und unsicheren Websites befassen, ist es wichtig, die Funktionsweise eines VPNs technisch zu klären. Ein VPN erstellt einen verschlüsselten Tunnel zwischen Ihrem Gerät und den Servern des VPN-Anbieters . Alle Daten, die Ihr Smartphone, Ihren Computer oder Ihr Tablet verlassen und ins Internet gelangen, durchlaufen zunächst diesen Tunnel.
Das bedeutet, dass der Datenverkehr von Ihrem Internetzugangspunkt (Ihrem Heim-WLAN, Ihrem Firmennetzwerk oder einem öffentlichen WLAN in einer Bar) zum VPN-Server verschlüsselt ist . Alle Beteiligten dazwischen (Ihr Internetanbieter, Netzwerkadministrator oder ein Angreifer in einem offenen WLAN-Netzwerk) sehen nur die verschlüsselten Daten, nicht aber den Inhalt Ihrer gesendeten oder empfangenen Nachrichten.
Sobald Ihre Daten den VPN-Server verlassen und die besuchte Website erreichen, sind sie nicht mehr durch den VPN-Tunnel geschützt. Vom VPN bis zur Website verhält sich Ihre Verbindung wie die jedes anderen Nutzers : Der Schutz (oder dessen Fehlen) hängt davon ab, ob die Website HTTPS verwendet, wie der Server konfiguriert ist und von weiteren Faktoren.
Deshalb heißt es oft, dass ein VPN zwar die Verbindung zwischen Gerät und VPN-Server schützt , aber keine direkte Kontrolle darüber hat, welche Daten vom VPN-Server zum Zielwebserver übertragen werden. Dieser letzte Schritt ist jedoch entscheidend dafür, ob Ihre Daten sicher übertragen werden oder nicht.
Unterschiede zwischen VPN und HTTPS: zwei unterschiedliche Schutzebenen
VPN und HTTPS werden oft fälschlicherweise für dasselbe gehalten, sind aber unterschiedliche Technologien, die auf verschiedenen Ebenen operieren . Beide verschlüsseln zwar Daten, jedoch nicht auf dieselbe Weise und nicht an derselben Stelle im Übertragungsprozess. Weitere Informationen finden Sie in unserem Leitfaden zur Browsersicherheit.
HTTPS ist eine Erweiterung von HTTP, die TLS/SSL-Verschlüsselung verwendet. Das Schloss-Symbol in der Adressleiste bedeutet, dass die Verbindung zwischen Ihrem Browser und dem Webserver Ende-zu-Ende-verschlüsselt ist . Niemand dazwischen (weder Ihr Internetanbieter noch das VPN selbst) kann den genauen Inhalt der Seiten, Ihre Passwörter oder sonstige Daten, die Sie an die Website senden, einsehen.
Ein VPN verschlüsselt zwar den Datenverkehr zwischen Ihrem Gerät und dem VPN-Server , legt aber nicht fest, wie dieser Server mit der Website kommuniziert. Nutzt die Website HTTPS korrekt, ist auch die Verbindung zwischen VPN-Server und Website verschlüsselt. Verwendet die Website nur HTTP (ohne „s“), ist lediglich dieser Teil der Verbindung verschlüsselt.
Vereinfacht gesagt: Ein VPN regelt den „Weg zum Internet “, während HTTPS die direkte Verbindung zwischen Ihrem Browser und der Website herstellt, die Sie besuchen. Sie ergänzen sich, ersetzen sich aber nicht.
Bei korrekter Konfiguration (VPN + HTTPS) besteht doppelter Schutz: Ihr Internetanbieter kann dank des VPNs die Inhalte nicht einsehen, und das VPN selbst kann die verschlüsselten HTTPS-Inhalte nicht einsehen . Fehlt jedoch eine dieser Schutzebenen (beispielsweise, wenn die Website kein HTTPS verwendet), ändert sich die Situation erheblich.
Was passiert, wenn man über ein VPN auf eine Website ohne HTTPS zugreift?
Nehmen wir das von Ihnen beschriebene Szenario: Sie besuchen eine Website ohne HTTPS, Ihr Browser zeigt eine Warnung an, und Sie entscheiden sich für die Nutzung eines VPNs, weil Ihnen jemand gesagt hat, es sei „sicher“. In diesem Fall schützt Sie Ihr VPN nur vor bestimmten Risiken, nicht vor allen.
Von Ihrem Gerät bis zum VPN-Server ist dank des VPNs alles verschlüsselt . Ihr Internetanbieter, der Besitzer des WLANs oder ein Angreifer in der Nähe können nicht genau lesen, welche Websites Sie besuchen oder welche Daten Sie eingeben (sie könnten zwar einige Verkehrsmuster erkennen, aber nicht die detaillierten Inhalte).
Die Verbindung vom VPN-Server zur Website ohne HTTPS erfolgt jedoch über reines HTTP, also unverschlüsselten Klartext . In diesem Abschnitt könnte jeder, der den Datenverkehr zwischen VPN-Server und Webserver überwachen kann (beispielsweise in zwischengeschalteten Netzwerken oder beim Website-Anbieter selbst), die Inhalte einsehen.
Praktisch gesehen ändert sich lediglich die Lage des Sicherheitsrisikos . Ohne VPN erstreckt sich der unsichere Teil der Verbindung von Ihrem Gerät zur Website. Mit einem VPN wird dieses unsichere Segment in den Bereich „VPN-Server ↔ Website“ verlagert, besteht aber weiterhin, solange die Website kein HTTPS verwendet.
Außerdem ist es wichtig zu beachten, dass die Website Ihre Daten im Klartext empfängt , wenn Sie kein HTTPS verwenden . Das bedeutet, dass alles, was Sie senden (Benutzernamen, Passwörter, Formulare, persönliche Daten), unverschlüsselt beim Server der Website ankommt und daher abgefangen oder unsicher gespeichert werden könnte.
Was schützt ein VPN, wenn eine Seite kein HTTPS verwendet?
Trotz seiner Einschränkungen bietet ein VPN einige nützliche Vorteile, selbst beim Besuch von Webseiten ohne HTTPS. Der erste große Vorteil ist die Verbergung Ihrer echten IP-Adresse . Die besuchte Webseite sieht nicht Ihre IP-Adresse, sondern die des VPN-Servers.
Das bedeutet, dass die Website (und jeder Dritte mit Zugriff auf ihre Protokolle) Ihre Aktivitäten nicht ohne Weiteres mit Ihrer Internetverbindung zu Hause oder Ihrem genauen Standort in Verbindung bringen kann . Für viele Menschen ist diese grundlegende Anonymität bereits sehr wichtig, insbesondere beim Besuch von Websites, auf denen sie ihre echte IP-Adresse nicht preisgeben möchten.
Ein VPN schützt auch den Bereich um Sie herum, wo alltägliche Risiken am häufigsten auftreten: Es verhindert, dass Ihr Internetanbieter genau sieht, welche Webseiten Sie besuchen und welche Aktivitäten Sie dort durchführen (auch wenn er erkennt, dass Sie ein VPN nutzen). Außerdem schützt es vor neugierigen Blicken in öffentlichen Netzwerken, wie beispielsweise vor Angreifern in Flughafen- oder Hotel-WLANs.
Zusammenfassend lässt sich sagen: Ein VPN schützt Sie vor Spionen in Ihrer Nähe (Internetdienstanbieter, Netzwerkadministrator, lokale Angreifer) und verbirgt Ihre IP-Adresse im Internet , aber es verwandelt eine unsichere Website nicht auf magische Weise in eine sichere Umgebung für die Eingabe sensibler Daten.
Was ein VPN auf einer Website ohne HTTPS NICHT leisten kann
Die größte Verwirrung entsteht durch die Frage, was VPNs nicht leisten können. Ein VPN verschlüsselt die Verbindung zwischen dem VPN-Server und der Website nicht automatisch, wenn die Website kein HTTPS verwendet. Dieser Abschnitt bleibt für Angreifer in der Nähe des Website-Servers oder in der zwischengeschalteten Infrastruktur angreifbar.
Ein VPN kann nicht verhindern, dass die Website selbst die von Ihnen im Klartext gesendeten Daten sieht und speichert . Wenn Sie Ihren Benutzernamen und Ihr Passwort auf einer HTTP-Seite eingeben, empfängt die Website diese Zugangsdaten ungeschützt. Weist die Seite eine Sicherheitslücke auf, wird sie kompromittiert oder verwaltet der Administrator die Daten nicht ordnungsgemäß, können Ihre Zugangsdaten in falsche Hände geraten.
Eine weitere wichtige Einschränkung: VPNs schützen systembedingt nicht vor schädlichen Websites . Wenn es sich bei einer Seite um eine Phishing-Seite handelt, die versucht, Sie zur Eingabe von Daten oder zum Herunterladen von Schadsoftware zu verleiten, kann das VPN Sie nicht davor bewahren, in die Falle zu tappen. Zwar bleiben Sie dank der IP-Adresse des VPNs „anonym“, sind aber weiterhin anfällig für Betrug.
Darüber hinaus ist zu beachten, dass Ihr VPN-Anbieter je nach Protokollierungsrichtlinie und Gerichtsbarkeit Metadaten über Ihre Aktivitäten einsehen kann (z. B. welche Domains Sie wann besuchen, wie viel Datenverkehr Sie generieren usw.). Auf Websites ohne HTTPS könnten sie theoretisch sogar Inhalte einsehen, wenn sie den Datenverkehr vom VPN zur Website abfangen. Daher ist Vertrauen in den Anbieter ein weiterer entscheidender Faktor.
Letztendlich löst ein VPN keine Probleme wie Sicherheitslücken im Betriebssystem, Schadsoftware auf Ihrem Gerät oder mangelhafte Sicherheitsvorkehrungen . Wenn Ihr Computer infiziert ist, spielt es kaum eine Rolle, ob Sie ein VPN verwenden: Das Schadprogramm kann Ihre Eingaben lesen, bevor sie verschlüsselt werden. Um dieses Risiko zu minimieren, sollten Sie Cybersicherheitssoftware verwenden.
Wer hat also Recht, was den VPN-Schutz angeht?
Um auf die Meinungen zurückzukommen, die Sie erhalten haben: Beide enthalten einen wahren Kern, aber es gibt Nuancen. Wer Ihnen gesagt hat, dass ein VPN nur die Verbindung zwischen Ihrem Gerät und den VPN-Servern schützt, hat hinsichtlich der Verschlüsselung des Datenverkehrs Recht : Genau dort stellt das VPN sicher, dass die Daten verschlüsselt übertragen werden.
Diese Sichtweise greift jedoch zu kurz, wenn es um Identität und Privatsphäre geht. Ein VPN beeinflusst auch, wie Websites Sie wahrnehmen, da sie die IP-Adresse des VPN-Servers und nicht Ihre eigene erkennen . In diesem Sinne ist Ihre Identität während der gesamten Verbindung geschützt, selbst im unverschlüsselten HTTPS-Teil.
Wer hingegen behauptet, ein VPN schütze unabhängig vom Übertragungsweg, vereinfacht die Sachlage zu stark und kann irreführend sein . Nutzt die Seite kein HTTPS, sind die Daten nicht Ende-zu-Ende-verschlüsselt, und Teile der Verbindung bleiben angreifbar.
Am präzisesten lässt es sich so erklären: Ein VPN schützt Ihre Verbindung vor bestimmten Parteien (Internetprovider, lokales Netzwerk, einige zwischengeschaltete Beobachter) und verbirgt Ihre IP-Adresse, ersetzt aber nicht die HTTPS-Verschlüsselung zwischen Ihrem Browser und der Website . Ohne HTTPS ist dieser letzte Teil der Übertragung nie vollständig sicher.
Im konkreten Fall der Seite, die darauf hinweist, dass sie kein HTTPS mehr verwendet, bietet die Nutzung eines VPNs allein keine vollständige Sicherheit für die Eingabe von Passwörtern oder sensiblen Daten . Es kann zwar Ihre Privatsphäre verbessern und bestimmte Risiken reduzieren, aber es beseitigt nicht das zugrundeliegende Problem: Die Website bietet keine Ende-zu-Ende-Verschlüsselung.
Praktische Risiken der Nutzung von Websites ohne HTTPS, selbst mit einem VPN
Abgesehen von der Theorie ist es wichtig, die konkreten Risiken zu verstehen, die Sie eingehen, wenn Sie eine Website ohne HTTPS nutzen, selbst mit einem VPN. Das erste Risiko ist der Diebstahl von Zugangsdaten oder persönlichen Daten in den unverschlüsselten Bereichen . Wenn jemand Zugriff auf den Datenverkehr zwischen dem VPN und der Website erlangt, kann er Ihre gesendeten Daten lesen.
Dadurch erhöht sich auch die Wahrscheinlichkeit von Man-in-the-Middle-Angriffen zwischen dem VPN und dem Webserver. Ohne HTTPS gibt es keine sichere Bestätigung, dass man mit dem legitimen Server kommuniziert , wodurch ein Angreifer die Möglichkeit erhält, sich als die Website auszugeben.
Ein weiteres Problem ist die fehlende Gewährleistung der Datenintegrität . Mit HTTPS erkennt der Browser Manipulationen am Inhalt während der Übertragung. Ohne HTTPS könnte ein Angreifer Schadcode in die geladene Webseite einschleusen, selbst wenn Sie unbemerkt ein VPN nutzen.
Darüber hinaus kann Ihr Surfverhalten vom Server der Website oder von Zwischenhändlern auf der letzten Übertragungsebene eingehend geprüft werden. Die Verwendung eines VPNs verhindert nicht, dass Inhalte unverschlüsselt an den unsicheren Server übertragen werden , sodass Ihre Privatsphäre weiterhin teilweise beeinträchtigt ist.
Viele Websites, die HTTPS nicht mehr verwenden oder deaktiviert haben, sind zudem oft schlecht gewartet oder veraltet . Dadurch erhöht sich das Risiko weiterer schwerwiegender Sicherheitslücken und die Möglichkeit, dass Ihre Daten durch einen Angriff auf den Server selbst kompromittiert werden – etwas, das ein VPN nicht verhindern kann.
Bewährte Vorgehensweisen bei der Verwendung von VPNs mit unsicheren Websites
Angesichts all dessen sollten Sie idealerweise ein VPN als zusätzliche Schutzebene nutzen, aber dennoch beim Besuch unsicherer Websites Ihren gesunden Menschenverstand walten lassen. Die erste Empfehlung ist einfach: Vermeiden Sie es, sich auf Seiten ohne HTTPS einzuloggen oder sensible Daten einzugeben , selbst wenn Sie ein VPN verwenden.
Falls Sie aus irgendeinem Grund keine Alternative haben (beispielsweise einen älteren Dienst, der nur so funktioniert), sollten Sie separate Zugangsdaten erstellen und nicht dasselbe Passwort wie auf anderen Websites verwenden. So sind die Folgen eines Datenlecks weniger gravierend.
Eine weitere gute Vorgehensweise ist, stets die Warnungen Ihres Browsers zu beachten . Wenn Ihr moderner Browser Sie warnt, dass eine Seite nicht sicher ist oder das Zertifikat ungültig ist, sollten Sie dies ernst nehmen. Ein VPN hebt diese Warnungen nicht auf, und es ist ratsam, die Seite zu verlassen, wenn sie Ihnen nicht vertrauenswürdig erscheint.
Es ist ratsam, einen VPN-Anbieter mit gutem Ruf, klaren No-Logs-Richtlinien und starker Verschlüsselung zu wählen . Wenn Sie Ihr Vertrauen von Ihrem Internetanbieter auf ein VPN verlagern möchten, sollten Sie zumindest sicherstellen, dass es sich um ein seriöses und transparentes Unternehmen handelt; alternativ können Sie auch fortschrittliche, selbstgehostete VPN- Optionen in Betracht ziehen.
Halten Sie Ihr System auf dem neuesten Stand, verwenden Sie einen guten Browser und aktivieren Sie nach Möglichkeit Funktionen wie HTTPS-Only oder Erweiterungen, die die Verwendung von HTTPS erzwingen, wenn die Seite dies zulässt. Zwar lösen diese Maßnahmen nicht das Problem, wenn die Website gar kein HTTPS anbietet, aber sie tragen dazu bei, unbeabsichtigte unsichere Verbindungen zu minimieren.
Nach allem, was wir besprochen haben, ist klar, dass ein VPN ein sehr nützliches Werkzeug ist, um die Privatsphäre und Sicherheit Ihrer Verbindung zu verbessern. Es ersetzt jedoch weder HTTPS noch behebt es die Sicherheitslücken schlecht gesicherter Websites . Die Aussage „Ein VPN schützt alles“ wird der technischen Realität nicht gerecht: Es schützt Sie zwar vor bestimmten Akteuren, verbirgt Ihre IP-Adresse und erhöht die Sicherheit beim Surfen, aber wenn eine Website kein HTTPS mehr verwendet, besteht weiterhin eine Schwachstelle in der letzten Phase der Verbindung und bei der Interaktion mit dem Server dieser Website. Daher sollte die Entscheidung, Ihre Daten einem VPN anzuvertrauen, auf diesem Risiko basieren und nicht auf dem trügerischen Gefühl der Unverwundbarkeit, das VPNs manchmal zugeschrieben wird.