- Implementierung eines Zero-Trust-Modells und des Prinzips der minimalen Berechtigungen zur Reduzierung der Angriffsfläche.
- Tiefenverteidigungsstrategien und Netzwerksegmentierung zur Verhinderung der seitlichen Ausbreitung von Bedrohungen.
- Gemeinsame Verantwortungsübernahme gemäß dem Servicemodell (IaaS, PaaS, SaaS) und Nutzung von Infrastructure as Code.
Die Einrichtung einer Cloud-Umgebung ist heutzutage nicht mehr so einfach wie die Anmietung einiger trendiger Dienste und deren Installation. Es handelt sich vielmehr um einen strategischen Prozess, bei dem jede technische Entscheidung direkten Einfluss auf den Schutz von Informationen und die Fähigkeit des Systems hat, Lastspitzen ohne Abstürze zu bewältigen. Bei einer gelungenen Konzeption läuft das System reibungslos; bei einer mangelhaften Umsetzung treten Probleme jedoch meist nicht am ersten Tag auf, sondern erst dann, wenn das Unternehmen wächst und die Plattform geschäftskritisch wird.
Unternehmen machen oft den Fehler, sich zunächst auf das Tool zu konzentrieren und zu diskutieren, ob Container oder virtuelle Maschinen besser geeignet sind, bevor sie die tatsächlichen Geschäftsanforderungen verstehen . Vor der Wahl eines Anbieters wie AWS, Azure oder Google Cloud ist es entscheidend, die Risiken, die erwartete Verfügbarkeit und die notwendige Erfahrung des Teams für den Betrieb der entwickelten Infrastruktur zu analysieren. Eine robuste Architektur muss vor allem zuverlässig, effizient und transparent sein , damit Administratoren nicht ständig mit der Fehlerbehebung beschäftigt sind.
Grundlagen des Cloud-Infrastrukturdesigns
Vereinfacht gesagt ist eine Cloud-Architektur kein Katalog von Diensten, sondern vielmehr die kohärente Organisation von Netzwerken , Identitäten, Rechenleistung und Speicher. Fällt eine dieser Ebenen aus, wird das gesamte System geschwächt. Beispielsweise kann selbst die beste Anwendung der Welt nutzlos sein, wenn die Berechtigungen zu restriktiv sind oder das Netzwerk schlecht konzipiert ist – dann ist sie ein offenes Tor für Angriffe.
Die Konzeption sollte lange vor der Bereitstellung beginnen. Ein internes Tool unterscheidet sich von einer öffentlichen API, die Tausenden von Nutzern zur Verfügung steht . Nutzungsmuster und Kritikalität entscheiden darüber, ob wir eine hochautomatisierte monolithische Architektur oder eine Microservices-Architektur benötigen. Wichtig: Microservices eignen sich hervorragend zur Skalierung, erhöhen aber die operative Komplexität. Diese kann die Vorteile zunichtemachen, wenn das Team nicht weiß, wie man sie verwaltet.
In puncto Sicherheit gilt die goldene Regel, Kontrollmechanismen von Anfang an zu implementieren . Cloud-Sicherheit und Datenschutz bis zum Schluss aufzuschieben , ist in der Regel extrem kostspielig, da die Korrektur von Abhängigkeiten und technischen Abläufen nach dem Produktivbetrieb ein wahrer Albtraum ist.
Säulen der Cloud-Sicherheit: Identität, Netzwerk und Daten
Die erste Verteidigungslinie ist die Identität. Hier greift das Prinzip der minimalen Berechtigungen , welches darin besteht, über klar definierte Cloud-Zugriffsrichtlinien nur den unbedingt notwendigen Zugriff zu gewähren . Häufig tappt man in die Falle, zur Behebung eines Notfalls umfassende Berechtigungen zu erteilen und diese anschließend zu vergessen, wodurch eine fragile und gefährliche Grundlage geschaffen wird.
Das Netzwerk bildet die zweite kritische Ebene. Es geht nicht nur darum, alles sicher zu positionieren, sondern jeden Zugangspunkt zu rechtfertigen . Eine robuste Architektur nutzt Netzwerksegmentierung und virtuelle Prozessschnittstellen (VPCs), um interne Komponenten von öffentlichen zu isolieren. Dadurch wird die Angriffsfläche verringert und die seitliche Ausbreitung potenzieller Angreifer erschwert.
Schließlich muss der Datenschutz umfassend sein. Die Verschlüsselung der Datenbank allein genügt nicht; gespeicherte Objekte, Backups und vertrauliche Informationen müssen ebenfalls überwacht werden. Die Verschlüsselung von Daten in der Cloud – sowohl während der Übertragung als auch im Ruhezustand – sowie eine strenge Klassifizierung der Informationssensibilität sind unerlässliche Schritte, um katastrophale Datenpannen zu verhindern.

Verantwortungsmodelle und fortgeschrittene Strategien
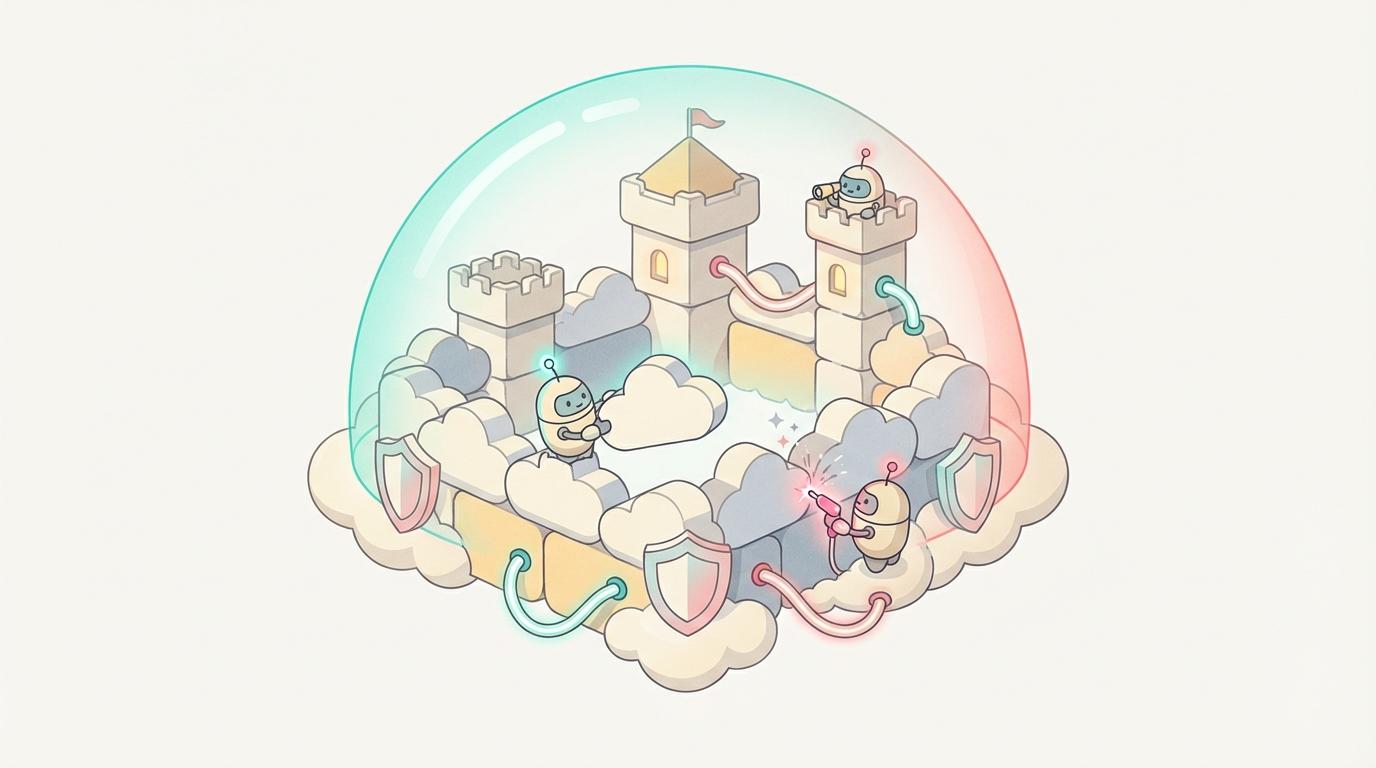
Das Verständnis des Modells der geteilten Verantwortung ist entscheidend . Der Cloud-Anbieter sichert die physische Infrastruktur (das Rechenzentrum), der Kunde ist jedoch für die darin gespeicherten Daten verantwortlich. Dies variiert je nach Modell: Bei IaaS verwalten Sie alles vom Betriebssystem aufwärts; bei PaaS konzentrieren Sie sich auf die Anwendung und die Daten; und bei SaaS unterscheiden sich die Vorteile und Risiken , obwohl der Anbieter fast alles übernimmt; Zugriffsverwaltung und Einhaltung gesetzlicher Bestimmungen bleiben jedoch Ihre Verantwortung.
Ein weiteres bahnbrechendes Konzept ist die Zero-Trust-Architektur. Basierend auf dem Grundsatz, niemals zu vertrauen und stets zu überprüfen , eliminiert dieser Ansatz die Vorstellung eines „sicheren Perimeters“. Es spielt keine Rolle mehr, ob sich der Benutzer innerhalb des Unternehmensnetzwerks befindet; jede Zugriffsanfrage muss kontinuierlich validiert und authentifiziert werden.
Um dies zu verstärken, empfiehlt sich eine mehrschichtige Sicherheitsarchitektur . Sollte eine Firewall ausfallen, schützt die Verschlüsselung die Daten; wird das Passwort kompromittiert, stoppt die Multi-Faktor-Authentifizierung (MFA) den Eindringling. Diese Redundanz macht ein System erst wirklich widerstandsfähig gegen komplexe Bedrohungen.
Skalierbarkeit, Betrieb und häufige Fehler
Skalierung bedeutet nicht einfach nur, bei einem langsamen System mehr CPU oder Arbeitsspeicher hinzuzufügen. Wahre Skalierung erfordert die Entkopplung von Komponenten , sodass diese sich unabhängig voneinander weiterentwickeln können. Die Entwicklung zustandsloser Dienste ermöglicht es, die Rechenschicht austauschbar zu gestalten und bedarfsgerecht zu replizieren.
Ein schwerwiegender Fehler ist die Migration einer traditionellen On-Premises-Architektur in die Cloud ohne jegliche Neugestaltung. Das bloße „Lift and Shiften“ virtueller Maschinen bietet weder Flexibilität noch Sicherheit; es verlagert das Problem lediglich . Ebenso erhöht übermäßige technische Komplexität (wie die Implementierung eines Service Mesh, wenn dies nicht erforderlich ist) nur die Betriebskosten, ohne einen echten Mehrwert zu schaffen.
Observability ist das letzte Puzzleteil. Ohne präzise Metriken und Warnmeldungen tappt das Team im Dunkeln und kann erst reagieren, wenn das System bereits ausgefallen ist. Eine ausgereifte Architektur nutzt Infrastructure as Code (IaC), um konsistente, nachvollziehbare und im Fehlerfall leicht rückgängig zu machende Bereitstellungen zu gewährleisten.
Ein System, das ohne ständige Neugestaltung skalierbar ist, in dem Berechtigungen klar definiert und die Dokumentation verständlich ist, ist das eindeutige Kennzeichen eines soliden Designs. Sicherheit ist kein Produkt, das man kauft; sie ist eine Disziplin kontinuierlicher Überwachung und konsequenter technischer Entscheidungen, die digitale Assets in einem sich ständig verändernden Umfeld schützen.
